คลาวด์เทรด FX ของ GMO ญี่ปุ่นถูกเจาะ รหัสหลุดจนมีคนแอบเทรด บริษัทขอลูกค้าถอดปลั๊กคอม
เครื่องเช่าเทรด FX ของ GMO ญี่ปุ่นถูกเจาะ รหัส MT4/MT5 หลุดจนมีคนแอบเทรด GMO ไม่จ่ายค่าไถ่ 8 พันล้านเยน คนเช่า VPS ควรเปิด 2FA และเปลี่ยนรหัสจากเครื่องอื่น

สารบัญ (10 หัวข้อ)
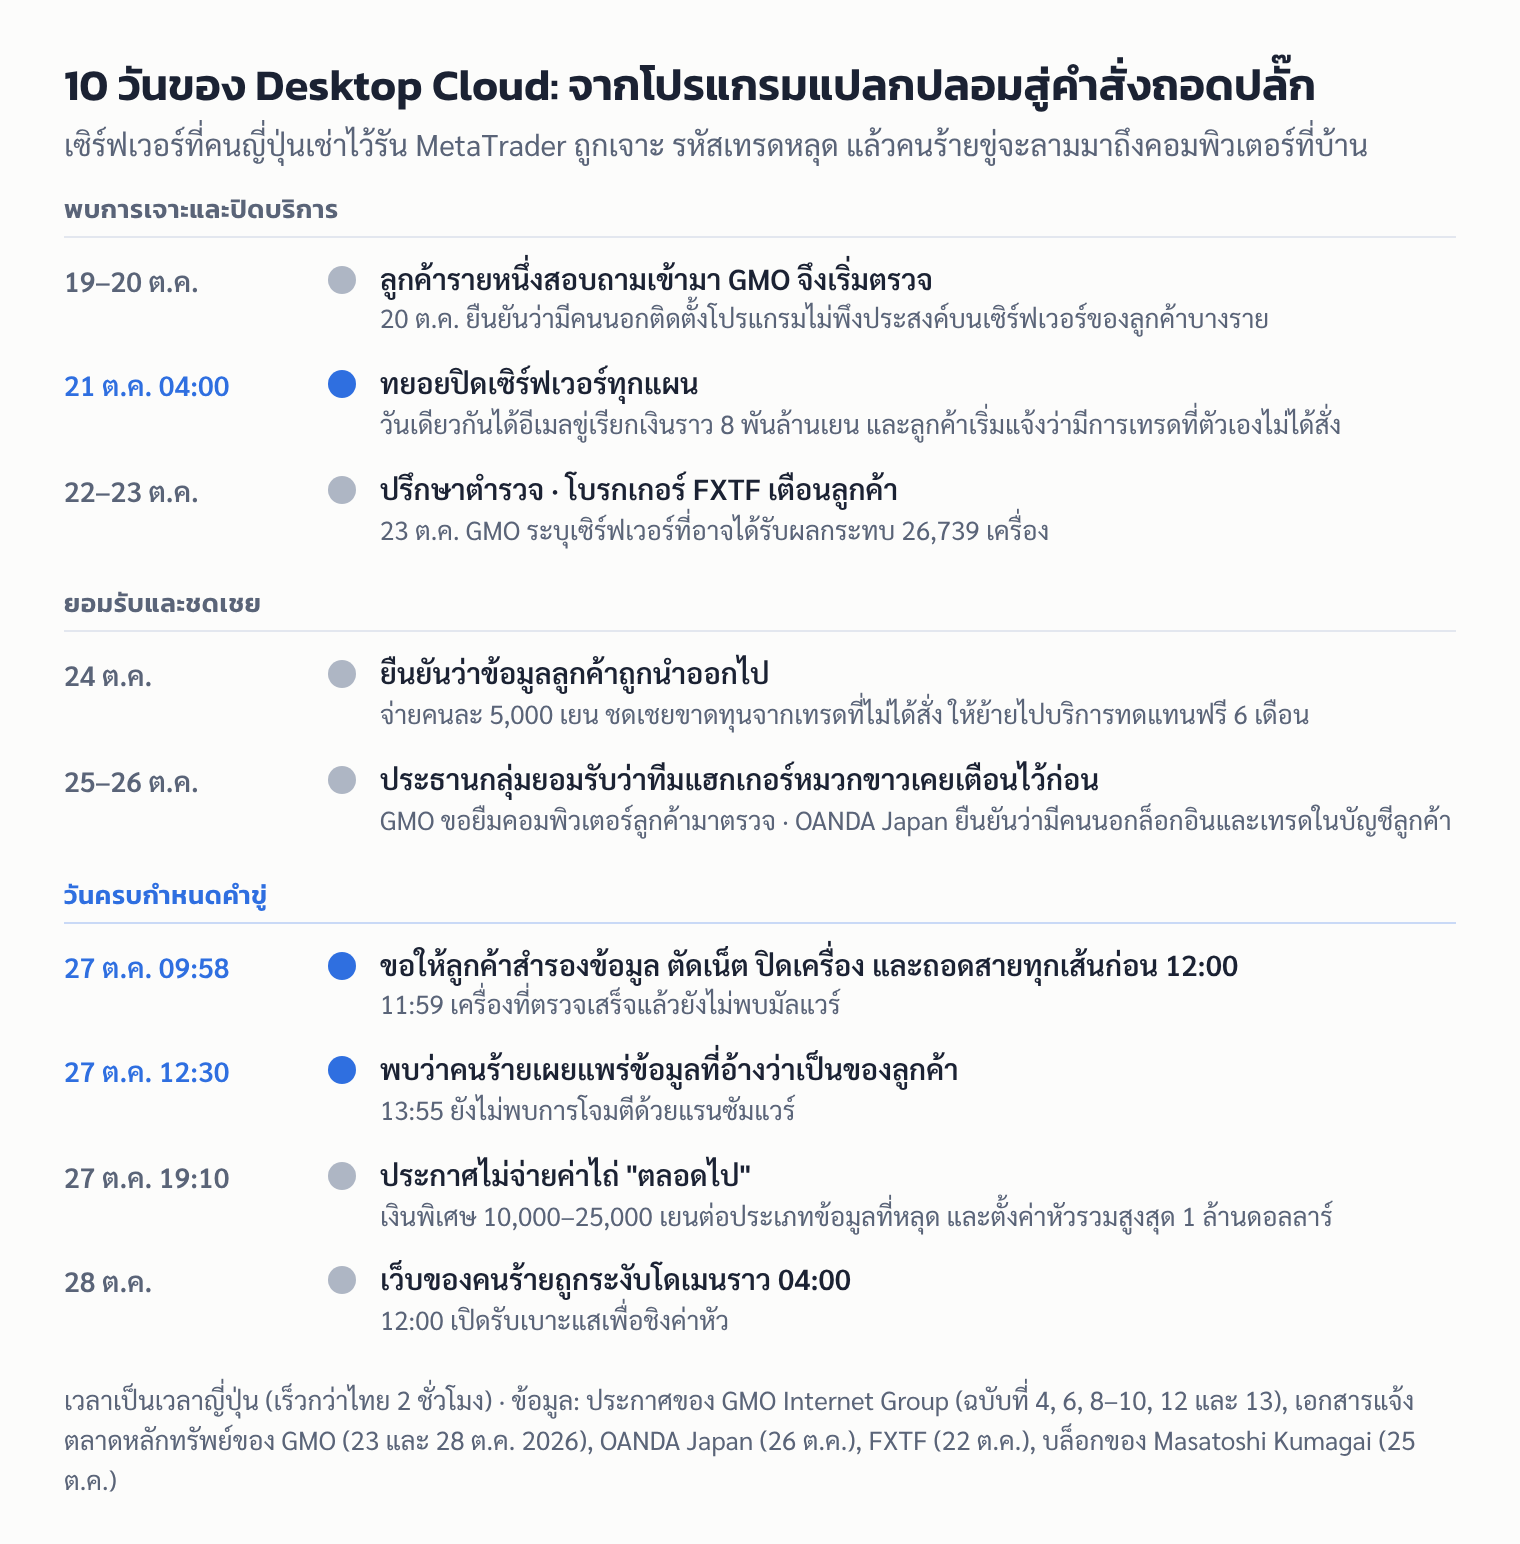
เช้าวันอังคารที่ผ่านมา ลูกค้าของบริษัทอินเทอร์เน็ตรายใหญ่ของญี่ปุ่นได้รับคำขอที่ไม่ธรรมดา ให้สำรองข้อมูล ตัดอินเทอร์เน็ต ปิดคอมพิวเตอร์ที่บ้าน แล้วถอดสายทุกเส้นให้ทันก่อนเที่ยงวัน เพราะคนร้ายที่เจาะระบบของบริษัทประกาศว่าจะปล่อยแรนซัมแวร์ (โปรแกรมล็อกไฟล์เพื่อเรียกค่าไถ่) ตอนเที่ยงตรง
บริการที่ถูกเจาะคือ Onamae.com Desktop Cloud ของ GMO Internet ซึ่งให้เช่าคอมพิวเตอร์ Windows บนคลาวด์ (VPS) ไว้เปิด MetaTrader ให้โปรแกรมเทรด FX อัตโนมัติทำงานตลอดเวลา มีคนนอกแอบติดตั้งโปรแกรมไม่พึงประสงค์บนเซิร์ฟเวอร์ของลูกค้าบางราย และรหัสบัญชีเทรดที่ลูกค้าบันทึกไว้ในเครื่องก็อยู่ในขอบเขตที่อาจหลุดด้วย เหมือนฝากกุญแจตู้เซฟไว้ในห้องเช่า เมื่อตึกถูกงัด ขโมยก็ได้กุญแจตู้ไปด้วย โบรกเกอร์ OANDA Japan ยืนยันแล้วว่ามีคนนอกนำรหัสเหล่านี้ไปล็อกอินและเทรดในบัญชีลูกค้าจริง
GMO นับเซิร์ฟเวอร์ที่ "อาจ" ได้รับผลกระทบ 26,739 เครื่อง ซึ่งไม่ใช่จำนวนที่ยืนยันว่าถูกเจาะ คนร้ายเรียกเงินราว 8 พันล้านเยน หรือราว 50 ล้านดอลลาร์ GMO ปฏิเสธไม่จ่าย แล้วตั้งค่าหัวรวมสูงสุด 1 ล้านดอลลาร์สำหรับเบาะแสที่ช่วยจับคนร้าย ข่าวดีคือจนถึงบ่ายวันนั้นยังไม่พบแรนซัมแวร์ ข่าวร้ายคือข้อมูลที่อ้างว่าเป็นของลูกค้าถูกเผยแพร่แล้ว
ที่ต้องถอดปลั๊กคอมที่บ้าน เพราะคนร้ายขู่จะโจมตีคอมพิวเตอร์ของลูกค้าที่เคยต่อเข้าบริการ และอ้างว่าไดรฟ์ในเครื่องลูกค้ามองเห็นได้จากฝั่งเซิร์ฟเวอร์ ซึ่ง GMO ยังไม่ยืนยัน ตรงนี้เองที่การเปรียบกับกุญแจใช้ไม่ได้ รหัสผ่านเปลี่ยนได้ในไม่กี่นาที แต่ถ้าเปลี่ยนจากเครื่องที่ถูกฝังโปรแกรมอยู่ รหัสใหม่ก็อาจหลุดตามไปอีก
บริการนี้อยู่ในญี่ปุ่น และยังไม่มีรายงานว่ากระทบลูกค้าในไทย แต่ถ้าคุณเช่าเซิร์ฟเวอร์ไว้รัน MT4 หรือ MT5 บทเรียนนี้ใช้ได้ทันที เปิดการยืนยันตัวตนสองขั้น (2FA) เปลี่ยนรหัสจากเครื่องที่ไม่เคยต่อกับเซิร์ฟเวอร์นั้น ตรวจประวัติการเทรดและการล็อกอินเป็นประจำ และคิดให้ดีก่อนบันทึกรหัสไว้บนเครื่องเช่า ขั้นตอนเปิด 2FA ใน MT5 ไทม์ไลน์ และรายการชดเชยของ GMO อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- เกิดอะไรขึ้น: วันที่ 20 ต.ค. 2026 GMO Internet ยืนยันว่ามีคนนอกติดตั้งโปรแกรมไม่พึงประสงค์บนเซิร์ฟเวอร์ของลูกค้า Onamae.com Desktop Cloud บางราย วันรุ่งขึ้นทยอยปิดเซิร์ฟเวอร์ทุกแผน และวันที่ 24 ต.ค. ยืนยันว่าข้อมูลลูกค้าถูกนำออกไปภายนอก
- ความเสียหายที่ยืนยันแล้ว: OANDA Japan ยืนยันว่ามีบุคคลที่สามใช้ ID และรหัสผ่านที่เชื่อว่าหลุดจาก VPS ภายนอก ล็อกอินและเทรดในบัญชีลูกค้าบางราย และลูกค้าของ GMO เริ่มแจ้งว่ามีเทรดที่ไม่ได้สั่งตั้งแต่ 21 ต.ค.
- คำขู่วันที่ 27 ต.ค.: คนร้ายขู่จะเผยข้อมูลและโจมตีด้วยแรนซัมแวร์ตอนเที่ยง GMO จึงขอให้ลูกค้าถอดปลั๊กคอมพิวเตอร์ ข้อมูลที่อ้างว่าเป็นของลูกค้าถูกเผยแพร่จริง แต่ ณ 13:55 น. (เวลาญี่ปุ่น) ยังไม่พบการโจมตีด้วยแรนซัมแวร์
- GMO ไม่จ่าย: ปฏิเสธค่าไถ่ราว 8 พันล้านเยน จ่ายเงินปลอบใจคนละ 5,000 เยน ชดเชยขาดทุนจากเทรดที่ลูกค้าไม่ได้สั่ง และตั้งค่าหัวรวมสูงสุด 1 ล้านดอลลาร์
- คนไทย: ยังไม่มีข้อมูลว่ากระทบผู้ใช้ในไทย แต่ ReadEval ประเมินว่าความเสี่ยงจากการเก็บรหัสเทรดไว้บนเครื่องเช่าไม่ได้จำกัดอยู่ที่ผู้ให้บริการรายนี้
Onamae.com Desktop Cloud คืออะไร
หน้ารายการบริการของ GMO Internet Group อธิบายว่าเป็นบริการเดสก์ท็อปเสมือนบนคลาวด์ที่ออกแบบมาเพื่อรันแอปพลิเคชัน Windows และเหมาะกับการเทรด FX อัตโนมัติแบบต่อเนื่อง เช่น การเปิด MetaTrader 4 (MT4) ทิ้งไว้ตลอดเวลา BleepingComputer อธิบายว่า GMO Internet เป็นหนึ่งในผู้ให้บริการจดโดเมนรายใหญ่ที่สุดของญี่ปุ่น
จุดขายของบริการแบบนี้คือให้โปรแกรมเทรดอัตโนมัติ (EA) ใน MetaTrader ทำงานต่อเนื่องได้โดยไม่ต้องเปิดคอมพิวเตอร์ที่บ้านทิ้งไว้ แต่การจะให้โปรแกรมกลับมาล็อกอินบัญชีเองหลังรีสตาร์ต ต้องบันทึกรหัสผ่านไว้บนเครื่องนั้น (ดูหัวข้อ "คิดก่อนกดบันทึกรหัส" ด้านล่าง) เครื่องเช่าจึงกลายเป็นที่เก็บรหัสบัญชีเทรดไปโดยปริยาย
อะไรหลุด และใครยืนยันแล้ว
เอกสารที่ GMO Internet แจ้งตลาดหลักทรัพย์โตเกียวเมื่อ 23 ต.ค. ระบุว่า
- บริการที่ได้รับผลกระทบ: Onamae.com Desktop Cloud ทุกแผน
- เซิร์ฟเวอร์ที่อาจได้รับผลกระทบ: 26,739 เครื่อง โดยเขียนกำกับไว้ว่า "เป็นจำนวนเซิร์ฟเวอร์ที่อาจได้รับผลกระทบ ไม่ใช่จำนวนกรณีที่ยืนยันแล้วว่ามีการเข้าถึงโดยไม่ได้รับอนุญาตหรือข้อมูลถูกนำไป"
- ข้อมูลที่อาจได้รับผลกระทบ: ข้อมูลที่เก็บไว้บนเซิร์ฟเวอร์ รวมถึงข้อมูลล็อกอินบัญชีเทรดที่บันทึกไว้ในเครื่องมือเทรด
- ข้อมูลบัตร: GMO ไม่ได้เก็บข้อมูลการชำระเงินหรือบัตรเครดิตไว้บนเซิร์ฟเวอร์ของบริการนี้ แต่ข้อมูลที่ลูกค้าเก็บไว้ในเครื่องเองอยู่ในขอบเขตที่อาจได้รับผลกระทบ
ประกาศฉบับที่ 4 (24 ต.ค.) ยอมรับว่า "ระบบของบริการมีปัญหาด้านความปลอดภัย" และยืนยันว่ามีการเข้าถึงโดยไม่ได้รับอนุญาตและข้อมูลลูกค้าถูกนำออกไปภายนอก แต่ GMO ยังไม่เปิดเผยว่าคนร้ายเข้ามาทางไหน The Hacker News สรุป ณ 28 ต.ค. ว่ายังไม่ทราบทั้งช่องทางที่ถูกเจาะ จำนวนลูกค้าที่ได้รับผลกระทบ และปริมาณข้อมูลที่ถูกเผย
ฝั่งโบรกเกอร์ OANDA Japan ออกประกาศฉบับที่ 2 เมื่อ 26 ต.ค. ว่ายืนยันแล้วว่ามี "การเข้าถึงโดยไม่ได้รับอนุญาต การล็อกอินโดยไม่ได้รับอนุญาต และการเทรดโดยไม่ได้รับอนุญาต" ในบัญชีลูกค้าบางราย โดยใช้ ID และรหัสผ่านที่อาจหลุดจาก VPS ภายนอก บริษัทจำกัดการเทรดของบัญชีที่อาจได้รับผลกระทบ และระบุว่าไม่พบการเจาะหรือข้อมูลรั่วจากระบบหลักของตัวเอง ส่วน FXTF เตือนลูกค้าตั้งแต่ 22 ต.ค. ว่า ID และรหัสผ่านของลูกค้าบางรายที่ใช้ VPS น่าจะถูกบุคคลที่สามนำไปใช้ จากการโจมตีที่บริษัทเชื่อว่าเกิดกับเซิร์ฟเวอร์ VPS ของบริษัทอื่น
ทำไมต้องถอดปลั๊กคอมที่บ้าน
ประกาศฉบับที่ 4 ของ GMO ระบุว่าคนร้ายขู่ 3 เรื่องถ้าไม่ได้เงิน
- จะยังป้อนคำสั่งเทรดในบัญชีลูกค้าที่เปิดไว้กับบริษัทหลักทรัพย์และบริษัท FX "กว่า 70 แห่งทั้งในและต่างประเทศ" ต่อไป จนยอดเงินในบัญชีเสียหาย
- จะเผยข้อมูลของบริการและ "คอมพิวเตอร์ของลูกค้าที่เชื่อมต่อกับบริการ" และโจมตีด้วยแรนซัมแวร์
- จะเผยข้อมูลระบบและการทำงานภายในของ GMO
ITmedia รายงานว่าคนร้ายอ้างบนเว็บไซต์ของตัวเองว่าเจาะได้เพราะการตั้งค่าของ GMO เอง เช่น เซิร์ฟเวอร์ทุกเครื่องใช้บัญชีผู้ดูแลระบบร่วมกัน และโดยค่าเริ่มต้น เมื่อลูกค้าต่อเข้าเครื่องเช่า ไดรฟ์ในคอมพิวเตอร์ของลูกค้าจะมองเห็นได้จากฝั่งเซิร์ฟเวอร์ GMO ยังไม่ได้ยืนยันหรือปฏิเสธข้อกล่าวอ้างเหล่านี้
ประกาศฉบับที่ 8 (27 ต.ค. 09:58 น. เวลาญี่ปุ่น) จึงขอให้ลูกค้าทำ 4 อย่างก่อนเที่ยง ได้แก่ สแกนไวรัสแบบเต็มในเครื่องของตัวเอง สำรองข้อมูล จากนั้น "ตัดการเชื่อมต่อเครือข่าย ปิดเครื่อง และถอดสายที่ต่อกับคอมพิวเตอร์" และป้องกันบัญชีตามคำแนะนำเดิม ประกาศเดียวกันระบุว่าพนักงานของกลุ่มเดินทางไปรับคอมพิวเตอร์ของลูกค้าที่สมัครใจทั่วประเทศ เพื่อให้ทีมแฮกเกอร์หมวกขาวของกลุ่มตรวจหามัลแวร์ และระบุชื่อ Trend Micro ว่าเป็นหนึ่งในบริษัทที่เสนอความช่วยเหลือ
ผลที่ตามมาในวันเดียวกัน
- 11:59 น.: เครื่องที่ตรวจเสร็จแล้วยังไม่พบมัลแวร์รวมถึงแรนซัมแวร์ แต่ยังตรวจไม่ครบทุกเครื่อง
- 12:30 น.: GMO พบว่าคนร้ายเผยแพร่ข้อมูลที่ "อ้างว่า" เป็นของบริษัทและลูกค้า และเตือนว่าข้อมูลของผู้ที่เข้าเว็บนั้นถูกคนร้ายเก็บไว้ด้วย
- 13:55 น.: ยังไม่พบการโจมตีด้วยแรนซัมแวร์
- 28 ต.ค. ราว 04:00 น.: โดเมนของเว็บที่เผยข้อมูลถูกระงับ
GMO ชดเชยอะไรบ้าง
| รายการ | จำนวน | ใครได้และเงื่อนไข |
|---|---|---|
| เงินปลอบใจ | 5,000 เยนเท่ากันทุกคน | ลูกค้าที่ใช้บริการอยู่ทุกคน ไม่ว่าจะเสียเงินหรือไม่ GMO จะแจ้งวิธีรับทางอีเมลภายใน 30 ต.ค. 2026 |
| ชดเชยขาดทุนจากเทรดที่ไม่ได้สั่ง | ขาดทุนที่เกิดขึ้นจริง (ส่วนต่างราคาและค่าธรรมเนียม) | เฉพาะเทรดที่ GMO ตรวจแล้วว่าเกิดจากการเจาะครั้งนี้ ไม่รวมขาดทุนจากราคาตลาดเอง กำไรที่ควรได้ และความเสียหายทางอ้อม ถ้าโบรกเกอร์คืนเงินบางส่วน GMO จ่ายส่วนที่เหลือ วิธียื่นจะแจ้งภายใน 6 พ.ย. 2026 |
| เงินพิเศษเมื่อข้อมูลถูกเผย | 10,000 เยน (ชื่อและช่องทางติดต่อ) · 15,000 เยน (ID รหัสผ่านบัญชีเทรด และข้อมูลการเงินหรือการยืนยันตัวตน) · 25,000 เยน (ข้อมูลอ่อนไหว) | ลูกค้าที่ GMO ยืนยันว่าข้อมูลอยู่ในชุดที่ถูกเผย จ่ายรวมทุกประเภทที่หลุด สูงสุด 3 ล้านเยนต่อการเผยแพร่หนึ่งครั้ง |
| คอมพิวเตอร์เครื่องใหม่ | สเปกเท่าเครื่องเดิม | ลูกค้าที่แจ้งว่าโดนแรนซัมแวร์และ GMO ตรวจแล้ว |
| บริการทดแทน | ใช้ฟรี 6 เดือน | ลูกค้าที่ยังต้องการเดสก์ท็อป Windows ย้ายไปบริการบนคลาวด์อีกระบบหนึ่ง ต้องยินยอมก่อน GMO ไม่เปิดระบบเดิมที่ถูกเจาะกลับมาใช้ |
ที่มา: ประกาศฉบับที่ 4, 9 และ 12 ของ GMO และเอกสารแจ้งตลาดหลักทรัพย์ 28 ต.ค. 2026
GMO ระบุในเอกสารแจ้งตลาดหลักทรัพย์ว่ายังคำนวณยอดรวมไม่ได้ เพราะยังไม่รู้จำนวนลูกค้าที่เข้าเกณฑ์ ขอบเขตข้อมูลที่ถูกเผย และเทรดที่ต้องชดเชย
ค่าหัว 1 ล้านดอลลาร์ มีเงื่อนไขอะไร
GMO Internet Group ตั้ง "GMO Cybercrime Bounty" เปิดรับเบาะแสตั้งแต่ 28 ต.ค. 2026 เวลา 12:00 น. (เวลาญี่ปุ่น) ที่ cybercrimebounty.gmo รับข้อมูลเป็นภาษาญี่ปุ่น อังกฤษ และจีน
- วงเงิน: รวมทั้งโครงการไม่เกิน 1 ล้านดอลลาร์ (GMO คิดเทียบไว้ราว 150 ล้านเยน) ไม่ใช่ต่อเบาะแสหนึ่งชิ้น
- ข้อมูลที่ต้องการ: ข้อมูลที่ตรวจสอบได้ เช่น ตัวตนของผู้เกี่ยวข้อง เซิร์ฟเวอร์ โดเมน ที่อยู่ IP บัญชี หรือที่อยู่กระเป๋าคริปโตที่เชื่อมกับคนร้าย การคาดเดา การชี้ชื่อคนหรือประเทศโดยไม่มีหลักฐาน และการนำข้อมูลสาธารณะมาส่งต่อ โดยหลักแล้วไม่ได้รับเงิน
- ไม่มีสิทธิ์: ผู้ร่วมก่อเหตุ ผู้ได้ข้อมูลมาโดยผิดกฎหมาย เช่น ซื้อข้อมูลที่รั่ว และพนักงานของกลุ่ม
- ห้ามทำ: เจาะระบบเอง ติดต่อหรือจ่ายเงินให้คนร้าย หรือส่งข้อมูลที่รั่ว รหัสผ่าน หรือมัลแวร์มาให้
- ระวังมิจฉาชีพ: GMO ระบุว่าจะไม่ขอรหัสผ่าน รหัสยืนยันตัวตน กุญแจลับ หรือค่าธรรมเนียมล่วงหน้าจากผู้ให้เบาะแส
คนไทยเกี่ยวด้วยไหม
- บริการนี้อยู่ในญี่ปุ่น: BleepingComputer อธิบายว่าเป็นผู้ให้บริการ VPS ในญี่ปุ่น และหน้ารายการบริการของ GMO ไม่ได้ระบุว่าเปิดให้ใช้ในประเทศอื่น ReadEval ไม่พบรายงานว่ามีลูกค้าในไทยได้รับผลกระทบ
- บริการอื่นของกลุ่ม: เอกสารแจ้งตลาดหลักทรัพย์ 28 ต.ค. ระบุว่า ณ ตอนนั้นยังไม่พบผลกระทบจากเหตุนี้ต่อบริการอื่นในกลุ่ม GMO
- โบรกเกอร์ "ทั้งในและต่างประเทศ": คำขู่ของคนร้ายพูดถึงบัญชีลูกค้าของบริการนี้ที่เปิดไว้กับโบรกเกอร์กว่า 70 แห่ง แต่ไม่มีแหล่งใดเผยรายชื่อ ReadEval จึงยืนยันไม่ได้ว่ามีโบรกเกอร์ที่คนไทยใช้อยู่ในนั้นหรือไม่
- เรื่องที่ควรรู้ถ้าเทรดผ่านโบรกเกอร์ต่างประเทศ: ธนาคารแห่งประเทศไทยเคยเตือนเมื่อ 15 ต.ค. 2021 ว่าการลงทุน FOREX โดยไม่ผ่านธนาคารพาณิชย์หรือบริษัทหลักทรัพย์ที่ได้รับอนุญาตเป็นการละเมิดกฎหมาย ตาม พ.ร.บ. ควบคุมการแลกเปลี่ยนเงิน ReadEval ประเมินว่าถ้าบัญชีที่โบรกเกอร์ต่างประเทศถูกเจาะ ช่องทางขอความช่วยเหลือจากหน่วยงานในไทยอาจมีจำกัด การป้องกันไม่ให้รหัสหลุดตั้งแต่แรกจึงสำคัญกว่าปกติ
ถ้าคุณเช่า VPS รัน MT4/MT5 ควรทำอะไร
ขั้นตอนด้านล่างรวบรวมจากคำแนะนำของ GMO (ประกาศฉบับที่ 5 และ 6) OANDA Japan, FXTF และหน้าช่วยเหลือของ MetaTrader 5 ถ้าคุณไม่ได้ใช้บริการของ GMO ก็ใช้เป็นเช็กลิสต์ตรวจความปลอดภัยของตัวเองได้
1. เปลี่ยนรหัสจากเครื่องที่ไม่เคยต่อกับ VPS
GMO และ FXTF แนะนำตรงกันว่าให้เปลี่ยนรหัสผ่านบัญชีเทรดและรหัสในโปรแกรมเทรดจากเครื่องที่ไม่ได้ใช้เทรด FX เช่น สมาร์ตโฟน หรือคอมพิวเตอร์อีกเครื่องที่ไม่เคยต่อกับ VPS นั้น และทำผ่านเว็บไซต์ทางการโดยตรง ไม่กดลิงก์ในอีเมลหรือ SMS ถ้าใช้รหัสเดียวกันกับบริการอื่น หรือบันทึกรหัสไว้ในเบราว์เซอร์บน VPS ให้เปลี่ยนรหัสเหล่านั้นด้วย OANDA Japan แนะนำให้ตั้งรหัสที่เดายากและไม่ซ้ำกับบริการอื่น
2. ตัดทุกเซสชันที่ล็อกอินค้างอยู่
GMO ขอให้ออกจากระบบทุกอุปกรณ์และทุกเซสชัน "แม้เปลี่ยนรหัสผ่านไปแล้ว" ถ้าทำเองไม่ได้ให้ติดต่อฝ่ายบริการลูกค้าของโบรกเกอร์ให้ตัดให้ ส่วน OANDA Japan ระบุว่าที่ OANDA การเปลี่ยนรหัสผ่านจะตัดเซสชันเดิมทั้งหมดรวมถึงบน VPS ให้เอง ขั้นตอนนี้แต่ละโบรกเกอร์ทำต่างกัน ควรเช็กกับโบรกเกอร์ของคุณ
3. เปิดการยืนยันตัวตนสองขั้น (2FA)
ตามหน้าช่วยเหลือของ MetaTrader 5 วิธีเปิด 2FA บนโปรแกรมในคอมพิวเตอร์คือ
- ล็อกอินบัญชีตามปกติ
- ในหน้าต่าง Navigator เปิดเมนูของบัญชีนั้น แล้วเลือก Enable 2FA/TOTP
- เปิดแอปสร้างรหัสบนมือถือ เช่น Google Authenticator หรือ Microsoft Authenticator กดปุ่ม + แล้วสแกน QR code ที่โปรแกรมแสดง
- พิมพ์รหัสจากแอปลงช่อง One-Time Password แล้วกด Enable 2FA
ข้อควรรู้จากหน้าช่วยเหลือเดียวกัน
- โบรกเกอร์ต้องเปิดฟีเจอร์นี้ไว้ก่อน บนเซิร์ฟเวอร์เทรด ถ้าไม่เห็นเมนู ให้ถามโบรกเกอร์
- ต้องใช้รหัสทุกครั้งที่เชื่อมต่อ และรหัสหนึ่งชุดใช้ได้ 30 วินาที ถ้า EA บน VPS ของคุณต้องต่อใหม่เองหลังรีสตาร์ต ควรถามโบรกเกอร์ก่อนว่าจัดการกรณีนี้อย่างไร
- บัญชีหนึ่งผูกกับแอปสร้างรหัสได้ทีละตัว
สำหรับ MT4 วิธีขึ้นอยู่กับโบรกเกอร์ OANDA Japan มีคู่มือเปิด 2FA ทั้ง MT4 และ MT5 บน iPhone และ Android และทั้ง OANDA Japan กับ FXTF ยังแนะนำให้ใช้พาสคีย์ (passkey) ล็อกอินหน้าสมาชิกด้วย
4. ตรวจประวัติการเทรด การถอนเงิน และการล็อกอิน
GMO และ OANDA Japan แนะนำให้ตรวจประวัติการเทรด ยอดเงิน และประวัติการถอนเงิน ทั้งในหน้าสมาชิกของโบรกเกอร์และในโปรแกรมเทรด ถ้าเจอรายการที่ไม่ได้ทำเอง ให้แจ้งโบรกเกอร์ก่อนเป็นอันดับแรก
แท็บ Journal ในหน้าต่าง Toolbox ของ MT5 แสดงสิ่งที่โปรแกรมทำในรอบการใช้งานปัจจุบัน และเก็บบันทึกย้อนหลังเป็นไฟล์รายวันชื่อแบบ YYYYMMDD.LOG (คลิกขวาในแท็บแล้วเลือก Open เพื่อเปิดโฟลเดอร์) แต่บันทึกนี้อยู่บนเครื่องที่คุณใช้เท่านั้น ถ้าคนร้ายล็อกอินจากเครื่องของเขาเอง ร่องรอยจะไม่อยู่ในไฟล์ของคุณ ReadEval จึงแนะนำให้ดูประวัติการล็อกอินในหน้าสมาชิกของโบรกเกอร์ ถ้าโบรกเกอร์มีให้ดู
5. คิดก่อนกดบันทึกรหัส และอย่าแชร์ไดรฟ์ไปยัง VPS
หน้าต่างล็อกอินของ MT5 มีช่อง Save password และในหน้าตั้งค่าแท็บ Server มีตัวเลือก Keep personal settings and data at startup ซึ่งเก็บเลขบัญชีและรหัสผ่านลงดิสก์ เพื่อให้โปรแกรมต่อบัญชีเองตอนเปิดครั้งถัดไป บน VPS ที่รัน EA ตัวเลือกนี้มักจำเป็น แต่ก็แปลว่าใครที่เข้าถึงเครื่องได้ก็มีโอกาสได้รหัสไปด้วย
- ถ้าแค่อยากดูพอร์ต: ใช้รหัสนักลงทุน (investor password) ซึ่งเข้าได้แบบอ่านอย่างเดียว เทรดไม่ได้
- ถ้าต่อเข้า VPS ด้วย Remote Desktop: ในโปรแกรม Remote Desktop Connection เปิด Options ไปที่แท็บ Local Resources แล้วตรวจว่าไม่ได้เลือกแชร์ไดรฟ์ของเครื่องตัวเองไปยังเครื่องปลายทาง (Microsoft อธิบายว่าการส่งไดรฟ์ เครื่องพิมพ์ และคลิปบอร์ดไปยังเครื่องปลายทางตั้งค่าได้ในแท็บนี้) ข้อนี้ ReadEval แนะนำเพิ่มเอง เพราะเกี่ยวกับข้อกล่าวอ้างของคนร้ายที่ GMO ยังไม่ยืนยัน
6. ระวังคนที่อ้างว่าจะช่วยกู้เงินคืน
GMO ย้ำในประกาศหลายฉบับว่าจะไม่ถามรหัสผ่านหรือรหัสยืนยันตัวตน และขอให้ไม่ตอบรับผู้ที่เรียกค่าบริการเพื่อ "กู้เงินที่เสียไปคืน" ถ้าได้ข้อความจากคนที่อ้างว่าเป็นคนร้าย อย่าเปิดลิงก์ ไฟล์ หรือตอบกลับ และอย่าเข้าเว็บที่อ้างว่ามีข้อมูลรั่ว เพราะ GMO ระบุว่าข้อมูลของผู้เข้าเว็บนั้นถูกคนร้ายเก็บไว้ ใครเข้าไปแล้วควรสแกนไวรัสแบบเต็ม
แหล่งข่าวต่างกันตรงไหน
- ระยะเวลาและเงื่อนไขของค่าหัว: The Hacker News เขียนว่าจะจ่ายก็ต่อเมื่อเบาะแสนำไปสู่การจับกุมหรือหมายจับระหว่างประเทศ เช่น Red Notice ของ Interpol และเปิดรับถึงวันจับกุม วันออกหมายจับระหว่างประเทศ หรือ 27 ต.ค. 2027 แล้วแต่อย่างใดถึงก่อน ส่วนประกาศของ GMO ที่ ReadEval อ่านได้ระบุเพียงว่าเปิดรับ "จนกว่าจะจับคนร้ายได้" และพิจารณาจ่ายตามความใหม่ ความแม่นยำ และส่วนที่ช่วยระบุตัว จับกุม หรือคลี่คลายคดี ReadEval เปิดหน้าเงื่อนไขเต็มที่ cybercrimebounty.gmo ไม่ได้ จึงยึดตามประกาศของ GMO และถือว่ารายละเอียดของ The Hacker News อาจมาจากเงื่อนไขฉบับเต็ม
- แรนซัมแวร์ "ไม่เกิดขึ้น" หรือ "ยังไม่พบ": BleepingComputer เขียนว่าคำขู่ดูเหมือนไม่เกิดขึ้นจริง ส่วน GMO ใช้คำว่า "ยังไม่พบ" ณ 13:55 น. วันที่ 27 ต.ค. และยังตรวจเครื่องลูกค้าไม่ครบ ReadEval ใช้ถ้อยคำของ GMO
- ข้อมูลที่ถูกเผย: BleepingComputer เขียนว่า GMO ยืนยันว่าคนร้ายเผยข้อมูลบริษัทและลูกค้า แต่ประกาศของ GMO ใช้คำว่าข้อมูลที่ "อ้างว่า" เป็นของบริษัทและลูกค้า ซึ่งยังตรวจสอบอยู่และอาจมีส่วนที่ไม่จริง ส่วน ITmedia (อ้างโดย The Hacker News) รายงานว่าดูเหมือนเป็นข้อมูลส่วนตัวของลูกค้าหนึ่งราย
- ค่าไถ่: GMO เขียนว่าราว 8 พันล้านเยน บล็อกของ Masatoshi Kumagai ประธานและซีอีโอ GMO Internet Group เขียนว่า 50 ล้านดอลลาร์ (ราว 8 พันล้านเยน) ตัวเลขตรงกัน
- "กว่า 70 บริษัท": ประกาศของ GMO ระบุตัวเลขนี้เป็นส่วนหนึ่งของคำขู่ของคนร้าย ส่วน ITmedia รายงานว่า Kumagai ใช้ตัวเลขเดียวกันอธิบายว่าบริการนี้เชื่อมกับบริษัทการเงินกว่า 70 แห่ง ยังไม่มีแหล่งใดยืนยันว่ามีบัญชีที่ถูกเทรดโดยไม่ได้รับอนุญาตครบทั้ง 70 แห่ง
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
เครื่องเช่าที่เปิดทิ้งไว้ 24 ชั่วโมงพร้อมรหัสเทรดในตัว คือเป้าที่คุ้มค่าสำหรับคนร้าย และบทเรียนนี้ไม่ได้จบอยู่ที่ญี่ปุ่น จากข้อมูลที่มี คนร้ายไม่จำเป็นต้องเจาะระบบของโบรกเกอร์ OANDA Japan และ FXTF ต่างระบุว่าไม่พบการเจาะระบบของตัวเอง แค่เข้าถึงที่ที่ลูกค้าเก็บรหัสไว้ก็เทรดในบัญชีของคนอื่นได้แล้ว จุดที่น่าสังเกตคือ Masatoshi Kumagai เขียนในบล็อกเมื่อ 25 ต.ค. ว่าทีมแฮกเกอร์หมวกขาวของบริษัทเองเคยเตือนปัญหาไว้ล่วงหน้า แต่ทีมบริการแก้ไม่ลึกและไม่เร็วพอ เพราะคำนึงถึงผลต่อการให้บริการ และเขายังขอให้รัฐบาลใช้มาตรการป้องกันไซเบอร์เชิงรุก (active cyber defense) กับเหตุนี้ ซึ่ง ITmedia รายงานว่าผู้ใช้ X ส่วนใหญ่วิจารณ์ว่าเป็นการโยนปัญหาของบริษัทไปให้รัฐ ในอีกด้าน GMO ออกประกาศแบบมีลำดับเลขแทบทุกวัน ประกาศชัดว่าไม่จ่ายค่าไถ่ และวางกติกาชดเชยเป็นตัวเลขที่ลูกค้าตรวจสอบได้ สำหรับผู้ใช้ทั่วไป ข้อสรุปมีข้อเดียว คือความสะดวกของการให้ EA ล็อกอินเองต้องแลกกับการมี 2FA รหัสที่ไม่ซ้ำใคร และการเปิดดูประวัติบัญชีเป็นนิสัย เพราะแม้ GMO จะสัญญาชดเชย ลูกค้าก็ยังต้องส่งหลักฐานให้ตรวจว่าเทรดไหนไม่ได้สั่งเอง และคนที่เช่า VPS จากผู้ให้บริการรายอื่นอาจไม่มีใครชดเชยให้เลย
แหล่งที่มา
- GMO Internet Group: ประกาศฉบับที่ 8 ขอให้ลูกค้าตัดเน็ตและถอดปลั๊กคอมก่อน 12:00 น. (27 ต.ค. 2026, ภาษาญี่ปุ่น)
- GMO Internet Group: ประกาศฉบับที่ 4 เงินปลอบใจ การชดเชยเทรดที่ไม่ได้สั่ง และคำขู่ของคนร้าย (24 ต.ค. 2026, ภาษาญี่ปุ่น)
- GMO Internet: ประกาศฉบับที่ 5 คำแนะนำสำหรับลูกค้า Onamae.com Desktop Cloud (24 ต.ค. 2026)
- GMO Internet Group: ประกาศฉบับที่ 6 ขั้นตอนป้องกันบัญชีและขอยืมเครื่องลูกค้ามาตรวจ (26 ต.ค. 2026, ภาษาญี่ปุ่น)
- GMO Internet Group: ประกาศฉบับที่ 9 ผลตรวจเครื่องลูกค้าเบื้องต้น และการให้คอมพิวเตอร์ใหม่ (27 ต.ค. 2026, ภาษาญี่ปุ่น)
- GMO Internet Group: ประกาศฉบับที่ 10 คนร้ายเผยข้อมูล และยังไม่พบแรนซัมแวร์ (27 ต.ค. 2026, ภาษาญี่ปุ่น)
- GMO Internet Group: ประกาศฉบับที่ 12 เงินพิเศษเมื่อข้อมูลถูกเผย และ GMO Cybercrime Bounty (27 ต.ค. 2026, ภาษาญี่ปุ่น)
- GMO Internet: ประกาศฉบับที่ 13 โดเมนเว็บของคนร้ายถูกระงับ (28 ต.ค. 2026)
- GMO Internet: ประกาศตั้งค่าหัว GMO Cybercrime Bounty (ภาษาญี่ปุ่น)
- GMO Internet: เอกสารแจ้งตลาดหลักทรัพย์ 23 ต.ค. 2026 (เซิร์ฟเวอร์ที่อาจได้รับผลกระทบ 26,739 เครื่อง)
- GMO Internet Group: เอกสารแจ้งตลาดหลักทรัพย์ 28 ต.ค. 2026 นโยบายรับมือและผลกระทบทางการเงิน (ภาษาญี่ปุ่น)
- GMO Internet Group: หน้ารายการบริการ (คำอธิบาย Onamae.com Desktop Cloud)
- บล็อกของ Masatoshi Kumagai ประธานและซีอีโอ GMO Internet Group (25 ต.ค. 2026, ภาษาญี่ปุ่น)
- BleepingComputer: Japan's GMO urges customers to shut down PCs amid ransomware threat
- BleepingComputer: Japan's Onamae Desktop Cloud hacked, up to 27,000 servers affected
- The Hacker News: Japan's GMO offers $1 million bounty
- ITmedia: ข้อกล่าวอ้างของคนร้ายและบล็อกของประธาน GMO (26 ต.ค. 2026, ภาษาญี่ปุ่น)
- OANDA Japan: ประกาศฉบับที่ 2 ยืนยันการล็อกอินและเทรดโดยไม่ได้รับอนุญาต (26 ต.ค. 2026, ภาษาญี่ปุ่น)
- FXTF: คำเตือนลูกค้าที่ใช้ VPS (22 ต.ค. 2026, ภาษาญี่ปุ่น)
- MetaTrader 5 Help: One Time Passwords - 2FA/TOTP
- MetaTrader 5 Help: Login to trading account (Save password, การเปลี่ยนรหัสผ่านหลัก)
- MetaTrader 5 Help: Platform settings (Keep personal settings and data at startup)
- MetaTrader 5 Help: Platform Logs (แท็บ Journal)
- Microsoft Learn: Make Local Devices and Resources Available in a Remote Session
- ธนาคารแห่งประเทศไทย: เตือนประชาชนระวังการชักชวนลงทุน FOREX (15 ต.ค. 2021)