TeamViewer แก้ช่องโหว่ที่เครื่องปลายทางย้อนเล่นงานคอมของคนที่รีโมตเข้าไปช่วย
เครื่องที่ถูกรีโมตซึ่งคนร้ายคุมอยู่ ทำให้ TeamViewer ของคนที่เชื่อมต่อเข้าไปแครชหรือรันโค้ดได้ ยังไม่พบการโจมตีจริง ควรอัปเดตเป็น 15.83 ขึ้นไป

สารบัญ (13 หัวข้อ)
- สรุปประเด็นสำคัญ
- host กับ viewer คืออะไร แล้วใครเสี่ยง
- ช่องโหว่ทั้ง 3 ตัวในประกาศ TV-2026-1011
- เครื่องฉันโดนไหม
- วิธีเช็กเวอร์ชัน TeamViewer บนคอม
- วิธีอัปเดต TeamViewer บนคอม
- อัปเดตเครื่องที่คุณดูแลจากระยะไกล
- อัปเดตแอปบน Android
- ใช้ Windows 7, 8 หรือรุ่นเก่า
- ระหว่างที่ยังอัปเดตไม่ได้
- ไทม์ไลน์
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
เวลาใช้ TeamViewer คนส่วนใหญ่ระวังอยู่ทางเดียว คือกลัวว่าคนที่รีโมตเข้ามาจะทำอะไรกับเครื่องของเรา แต่ช่องโหว่ที่ TeamViewer เพิ่งแก้กลับทิศกัน เครื่องที่ถูกควบคุมอยู่สามารถย้อนเล่นงานคอมของคนที่กดเข้าไปช่วยได้ Omri Dar นักวิจัยของบริษัทความปลอดภัย Remedio ผู้พบช่องโหว่นี้ สรุปไว้สั้น ๆ ว่า "ในบั๊กนี้ ผู้โจมตีคือเครื่องปลายทาง ส่วนเหยื่อคือคนที่เข้าไปดู"
ระหว่างรีโมต เครื่องปลายทางจะส่งภาพหน้าจอกลับมาให้ฝั่งคุณดูตลอดเวลา ช่องโหว่อยู่ในส่วนที่ TeamViewer ฝั่งคุณรับภาพเหล่านั้นมาแสดง ถ้าเครื่องปลายทางติดมัลแวร์หรือเป็นของคนร้าย มันส่งข้อมูลหน้าจอที่จัดเตรียมไว้ให้ TeamViewer ของคุณค้างแล้วปิดตัวได้ และบน Windows นักวิจัยสาธิตได้ถึงขั้นสั่งรันโค้ดบนเครื่องคุณ เหมือนช่างที่ไปซ่อมเครื่องใช้ไฟฟ้าแล้วโดนเครื่องที่ถูกดัดแปลงไว้ทำร้ายกลับ ต่างกันตรงที่คอมทั่วไปไม่ได้เป็นกับดัก ความเสี่ยงเกิดเฉพาะเมื่อเครื่องปลายทางถูกคนร้ายคุมอยู่แล้ว
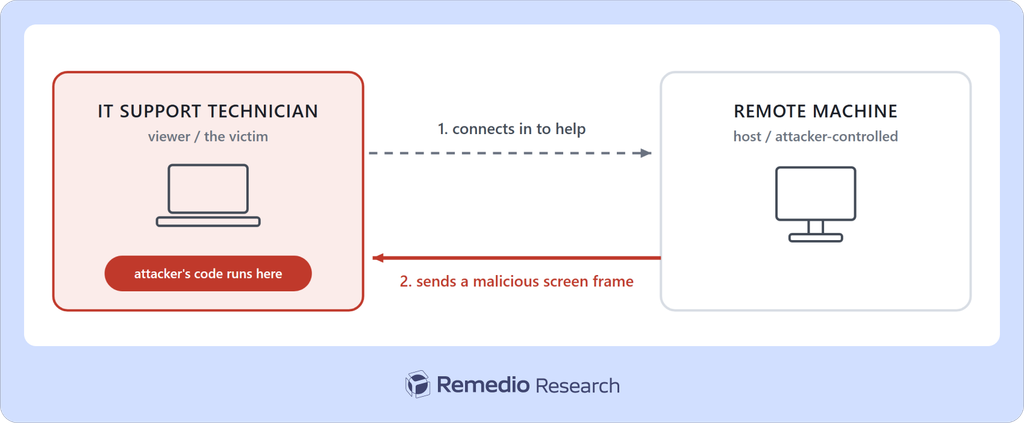
TeamViewer ให้คะแนนความร้ายแรง 8.8 จาก 10 ซึ่งอยู่ในระดับสูงแต่ยังไม่ถึงขั้นวิกฤต สิ่งที่ทำให้ต้องใส่ใจคือคุณไม่ต้องกรอกรหัสหรือกดอะไรเพิ่ม แค่เชื่อมต่อเข้าไปตามปกติก็พอ อย่างไรก็ตาม การสาธิตบน Windows ยังใช้ตัวช่วยบนเครื่องปลายทางทำงานบางส่วน ยังไม่ใช่การโจมตีผ่านเครือข่ายล้วน ๆ และข่าวดีคือ TeamViewer ระบุว่ายังไม่พบการโจมตีจริง
สื่อต่างประเทศมองว่ากลุ่มเสี่ยงหลักคือช่างไอทีที่รีโมตเข้าเครื่องลูกค้าวันละหลายเครื่อง แต่ ReadEval มองว่าคนทั่วไปที่ใช้ TeamViewer รีโมตไปช่วยพ่อแม่หรือเพื่อนก็อยู่ฝั่งเดียวกัน ตัวอย่างของ ReadEval เอง คือถ้าคอมของพ่อแม่ติดมัลแวร์โดยไม่มีใครรู้ เครื่องนั้นก็เป็นเครื่องปลายทางที่ไม่น่าไว้ใจทันที
สิ่งที่ควรทำคืออัปเดต TeamViewer บนเครื่องของคุณเป็นรุ่น 15.83 ขึ้นไป ทั้งบนคอมและแอปบน Android แล้วอัปเดตเครื่องที่คุณดูแลด้วย เพราะรุ่นเดียวกันแก้ช่องโหว่อีกสองตัวบน Mac และ Linux ระหว่างที่ยังไม่อัปเดต อย่ารีโมตเข้าเครื่องที่คุณไม่ไว้ใจ วิธีเช็กเวอร์ชัน วิธีอัปเดตทีละขั้น และรุ่นที่แก้แล้วสำหรับเครื่องเก่าอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ช่องโหว่ที่ย้อนทาง: CVE-2026-111585 (CVSS 8.8 ระดับสูง) ทำให้เครื่องปลายทาง (host) ที่ถูกคนร้ายคุม ทำให้ TeamViewer ของคนที่เชื่อมต่อเข้าไป (viewer) แครชได้ และ TeamViewer ระบุว่าอาจรันโค้ดได้ "ขึ้นอยู่กับแพลตฟอร์ม" นักวิจัยสาธิตการรันโค้ดได้บน Windows
- โปรแกรมที่ได้รับผลกระทบ: TeamViewer Full Client บน Windows, macOS และ Linux, รุ่น Portable บน Windows และแอป TeamViewer Remote Control บน Android ทุกรุ่นก่อน 15.83 รวมถึงรุ่น 15.82 ที่ออกเมื่อเดือนกันยายน
- แก้แล้วในรุ่น 15.83: TeamViewer ออกประกาศ TV-2026-1011 เมื่อ 27 ต.ค. 2026 พร้อมแก้ช่องโหว่อีกสองตัวที่กระทบ Full Client และ Host บน Mac และ Linux ส่วนเครื่องรุ่นเก่ามีรุ่นแก้แยก เช่น 15.64.10 สำหรับ Windows 7 และ 8
- ยังไม่พบการโจมตีจริง: ทั้ง TeamViewer และ Remedio ไม่พบการโจมตี Remedio ไม่ได้เผยแพร่โค้ดโจมตี และ The Hacker News ระบุว่า ณ วันที่ 29 ต.ค. 2026 ช่องโหว่นี้ยังไม่อยู่ในรายการช่องโหว่ที่ถูกใช้โจมตีจริง (KEV) ของ CISA หน่วยงานความมั่นคงไซเบอร์สหรัฐฯ TeamViewer ไม่ได้ให้วิธีแก้ชั่วคราว นอกจากการอัปเดต
host กับ viewer คืออะไร แล้วใครเสี่ยง
ใน TeamViewer เครื่องที่กดเชื่อมต่อเข้าไปและเป็นฝ่ายควบคุม เรียกว่า viewer ส่วนเครื่องที่ถูกควบคุม เรียกว่า host ช่องโหว่ทั่วไปของโปรแกรมรีโมตมักทำให้ host เสี่ยง แต่ CVE-2026-111585 ทำให้ viewer เสี่ยงแทน ประกาศของ TeamViewer เขียนไว้ว่าการโจมตี "ต้องให้ผู้ใช้เริ่มเซสชันควบคุมระยะไกลไปยัง host ที่ผู้โจมตีควบคุมหรือถูกเจาะแล้ว"
แปลว่าคุณเสี่ยงเมื่อเป็นฝ่ายกดเชื่อมต่อออกไปเท่านั้น ถ้าคุณเป็นฝ่ายที่ให้คนอื่นรีโมตเข้ามาในเครื่อง ช่องโหว่ตัวนี้ไม่ได้ทำร้ายคุณ
SecurityWeek และ The Hacker News วางกรอบว่ากลุ่มที่ต้องระวังที่สุดคือช่างไอทีและฝ่ายซัพพอร์ตที่รีโมตเข้าเครื่องคนอื่นเป็นประจำ ส่วนกรณีลูกหลานที่รีโมตไปช่วยพ่อแม่เป็นตัวอย่างที่ ReadEval ยกขึ้นเอง ไม่มีแหล่งข่าวใดพูดถึงโดยตรง เหตุผลคือคนกลุ่มนี้ก็เป็นฝ่าย viewer เหมือนกัน และเครื่องที่ต้องให้คนอื่นเข้าไปช่วยมักเป็นเครื่องที่มีปัญหาอยู่แล้ว ทั้งนี้ ReadEval ไม่พบรายงานว่ามีใครใช้ช่องโหว่นี้กับคนทั่วไป
ช่องโหว่ทั้ง 3 ตัวในประกาศ TV-2026-1011
ประกาศฉบับนี้ออกเมื่อ 27 ต.ค. 2026 และปรับปรุงล่าสุด 28 ต.ค. 2026 ให้ระดับความสำคัญ "Important" และคะแนนสูงสุด 8.8
| CVE | คะแนน CVSS | เกิดอะไรขึ้น | โปรแกรมที่ได้รับผลกระทบ |
|---|---|---|---|
| CVE-2026-111585 | 8.8 | host ที่ถูกคนร้ายคุมทำให้ viewer แครช หรืออาจรันโค้ดด้วยสิทธิ์ของโปรแกรม viewer ขึ้นอยู่กับแพลตฟอร์ม | Full Client และ Portable บน Windows, macOS, Linux และแอป Remote Control บน Android ก่อน 15.83 |
| CVE-2026-92372 | 8.8 | ข้อมูลภาพหน้าจอที่จัดเตรียมไว้ระหว่างรีโมต หรือไฟล์บันทึกเซสชัน (.tvs) ที่หลอกให้เปิด ทำให้รันโค้ดได้ ต้องให้ผู้ใช้มีส่วนร่วม | Full Client และ Host บน macOS และ Linux ก่อน 15.83 |
| CVE-2026-92374 | 7.8 | ผู้ที่มีบัญชีสิทธิ์ต่ำบนเครื่อง Mac อยู่แล้ว ติดตั้งแพ็กเกจอันตรายจนได้สิทธิ์สูงสุด (root) | Full Client และ Host บน macOS ก่อน 15.83 |
ที่มา: ประกาศ TV-2026-1011 ของ TeamViewer รายการรุ่นเก่า (14.7 และ 13.2 รวมถึง 15.64 บน Windows สำหรับ CVE-2026-111585) อยู่ในหัวข้อ "ใช้ Windows 7, 8 หรือรุ่นเก่า" ด้านล่าง
ในวันเดียวกัน TeamViewer ยังออกประกาศ TV-2026-1012 แก้ช่องโหว่อีกหกตัวในส่วนเสริม Remote Management ซึ่ง SecurityWeek ระบุว่าเป็นช่องโหว่ยกระดับสิทธิ์บนเครื่อง และ The Hacker News ระบุว่าแก้ผ่านการอัปเดตอัตโนมัติ ส่วนเสริมนี้มักใช้ในองค์กร ผู้ใช้ทั่วไปที่ไม่ได้ติดตั้งไว้ไม่ต้องทำอะไรเพิ่ม
เครื่องฉันโดนไหม
| คุณใช้ | โดน CVE-2026-111585 ไหม | ควรทำอะไร |
|---|---|---|
| TeamViewer ตัวเต็ม (Full Client) บน Windows, Mac หรือ Linux | โดน ถ้ารุ่นต่ำกว่า 15.83 | อัปเดตเป็น 15.83 ขึ้นไป |
| TeamViewer Portable บน Windows (ไม่ต้องติดตั้ง) | โดน ถ้ารุ่นต่ำกว่า 15.83 | ดาวน์โหลดรุ่น 15.83 มาใช้แทน |
| แอป TeamViewer Remote Control บน Android | โดน ถ้ารุ่นต่ำกว่า 15.83 | อัปเดตจาก Google Play |
| TeamViewer Host (ตัวที่ติดตั้งไว้ให้คนอื่นเข้ามาได้ตลอด) | ไม่อยู่ในรายการของช่องโหว่ตัวนี้ | บน Mac และ Linux ยังโดนอีกสองตัว ควรอัปเดตเป็น 15.83 |
| TeamViewer QuickSupport | ไม่อยู่ในประกาศฉบับนี้ | ประกาศไม่ได้ระบุ |
บน Windows นั้น Host ไม่อยู่ในรายการผลกระทบของช่องโหว่ทั้งสามตัว แต่ตารางรุ่นที่แก้แล้วในประกาศก็มี Host บน Windows รุ่น 15.83 ด้วย ReadEval แนะนำให้อัปเดตไปพร้อมกัน เพราะ TeamViewer ขอให้ผู้ใช้ทุกคนขึ้นรุ่นล่าสุด
เรื่องนี้ใช้กับผู้ใช้ในไทยเหมือนผู้ใช้ทั่วโลก เพราะเป็นโปรแกรมตัวเดียวกัน และ TeamViewer เผยแพร่ประกาศฉบับเดียวกันบนเว็บภาษาไทย (teamviewer.com/th) ด้วย แม้เนื้อหาประกาศยังเป็นภาษาอังกฤษ ReadEval ไม่พบตัวเลขว่ามีผู้ใช้ในไทยที่ยังใช้รุ่นเก่าอยู่เท่าไร
วิธีเช็กเวอร์ชัน TeamViewer บนคอม
- เปิดโปรแกรม TeamViewer
- ที่มุมซ้ายล่าง กด Help แล้วเลือก About TeamViewer หน้าต่างที่ขึ้นมาจะบอกหมายเลขเวอร์ชัน
- ถ้าตัวเลขต่ำกว่า 15.83 (เช่น 15.82) ให้อัปเดตตามขั้นตอนถัดไป
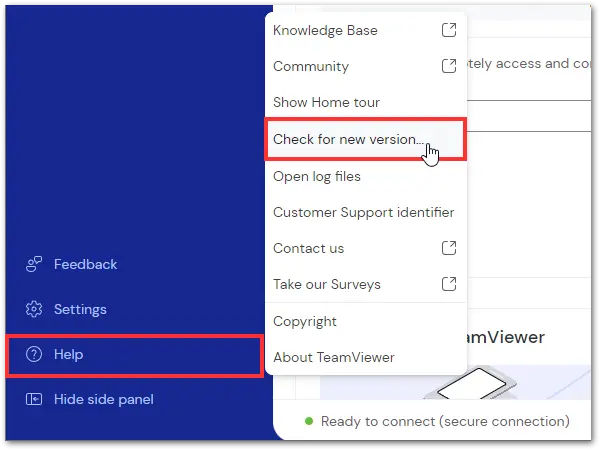
ภาพจากหน้าความช่วยเหลือของ TeamViewer แสดงเมนู Help ที่มุมซ้ายล่าง ซึ่งมีทั้ง Check for new version... สำหรับอัปเดต และ About TeamViewer อยู่ล่างสุดสำหรับดูเวอร์ชัน
วิธีอัปเดต TeamViewer บนคอม
ตามหน้าความช่วยเหลือ "Update TeamViewer" ของ TeamViewer
หน้าตาแบบใหม่ (TeamViewer Remote)
- เปิด TeamViewer แล้วล็อกอินด้วยบัญชี TeamViewer
- ที่มุมซ้ายล่าง กด Help แล้วกด Check for new version
- ถ้ามีรุ่นใหม่ จะมีหน้าต่างแจ้งขึ้นมา กด Update เพื่อเริ่มอัปเดต
- TeamViewer จะรีสตาร์ตเองและติดตั้งรุ่นใหม่ให้
หน้าตาแบบเก่า (TeamViewer Classic)
- เปิด TeamViewer (Classic)
- กดเมนูสามขีด (≡)
- กด Check for new version
- ถ้ามีรุ่นใหม่ ระบบจะถามให้ยืนยัน กด OK
TeamViewer ระบุว่าการอัปเดตอัตโนมัติเปิดไว้เป็นค่าเริ่มต้น และตรวจหารุ่นใหม่ สัปดาห์ละครั้ง จึงอาจยังไม่ได้รุ่น 15.83 ทันที ถ้าต้องการปรับการตั้งค่านี้ ให้ไปที่ Settings > Go to this device's settings > Advanced settings > Open advanced settings ถ้าคุณใช้รุ่น Portable ซึ่งไม่ได้ติดตั้งลงเครื่อง ให้ดาวน์โหลดรุ่นใหม่จากเว็บไซต์ของ TeamViewer มาใช้แทน
อัปเดตเครื่องที่คุณดูแลจากระยะไกล
ถ้าเครื่องปลายทาง เช่น คอมของพ่อแม่ ติดตั้ง TeamViewer ไว้ คุณอัปเดตให้ได้ระหว่างรีโมต ตามหน้าความช่วยเหลือเดียวกัน
- เชื่อมต่อเข้าเครื่องปลายทาง
- บนแถบเครื่องมือด้านบนของหน้าต่างรีโมต กดปุ่ม Remote update (ไอคอนลูกศรชี้ลง)
- หน้าต่างจะบอกรุ่นปัจจุบันและรุ่นที่จะอัปเดต กด Update แล้ว TeamViewer บนเครื่องปลายทางจะปิดตัวและติดตั้งรุ่นใหม่
- เมื่ออัปเดตเสร็จ ระบบจะเชื่อมต่อกลับให้อัตโนมัติ

ภาพจากหน้าความช่วยเหลือของ TeamViewer แสดงแถบเครื่องมือระหว่างรีโมต ปุ่มลูกศรชี้ลงในกรอบสีแดงคือ Remote update
ข้อควรระวังตามการประเมินของ ReadEval คือให้อัปเดตเครื่องของคุณเป็น 15.83 ก่อน แล้วค่อยรีโมตเข้าไปอัปเดตเครื่องอื่น เพราะช่องโหว่ CVE-2026-111585 อยู่ฝั่งเครื่องที่กดเชื่อมต่อออกไป การอัปเดตเครื่องปลายทางอย่างเดียวไม่ได้ปิดความเสี่ยงฝั่งคุณ
อัปเดตแอปบน Android
ตามหน้าความช่วยเหลือของ Google Play
- เปิดแอป Google Play Store
- แตะไอคอนโปรไฟล์ที่มุมขวาบน
- แตะ Manage apps & device (จัดการแอปและอุปกรณ์)
- ใต้หัวข้อ "Updates available" แตะ See details
- แตะ Update ข้างแอป TeamViewer Remote Control
หรือค้นหาแอป TeamViewer Remote Control ใน Google Play ถ้ามีปุ่ม Update ในหน้าแอป ก็แตะได้เลย ประกาศของ TeamViewer ระบุว่ารุ่น 15.83 มีทั้งใน Play Store และเป็นไฟล์ APK ให้ดาวน์โหลด
ใช้ Windows 7, 8 หรือรุ่นเก่า
TeamViewer ยังดูแลบางรุ่นเก่าอยู่ และออกรุ่นแก้แยกให้ทั้ง Full Client และ Host ดังนี้
| รุ่นที่ใช้อยู่ | ระบบ | อัปเดตเป็น |
|---|---|---|
| 15.64 | Windows 7 และ 8 | 15.64.10 |
| 14.7 | Windows, Linux, macOS | 14.7.48868 |
| 13.2 | Windows | 13.2.36231 |
| 13.2 | Linux | 13.2.154008 |
| 13.2 | macOS | 13.2.154007 |
ที่มา: ตารางรุ่นที่แก้แล้วในประกาศ TV-2026-1011
ระหว่างที่ยังอัปเดตไม่ได้
TeamViewer ไม่ได้ให้วิธีแก้ชั่วคราว บอกเพียงให้อัปเดตเป็น 15.83 หรือรุ่นล่าสุด คำแนะนำต่อไปนี้จึงเป็นการประเมินของ ReadEval จากเงื่อนไขในประกาศ
- อย่ารีโมตเข้าเครื่องที่คุณไม่รู้จักหรือไม่ไว้ใจ เช่น คนแปลกหน้าที่ติดต่อมาขอให้ช่วยดูเครื่อง
- ถ้าเครื่องปลายทางมีอาการน่าสงสัยว่าติดมัลแวร์ ให้อัปเดต TeamViewer ฝั่งคุณก่อนเชื่อมต่อ
- อย่าเปิดไฟล์บันทึกเซสชัน TeamViewer (.tvs) ที่คนอื่นส่งมา โดยเฉพาะบน Mac และ Linux ตามเงื่อนไขของ CVE-2026-92372
ไทม์ไลน์
| วันที่ | เหตุการณ์ |
|---|---|
| 14 ส.ค. 2026 | Remedio แจ้งช่องโหว่ให้ทีมความปลอดภัยของ TeamViewer |
| กันยายน 2026 | TeamViewer ออกรุ่น 15.82 ซึ่ง The Hacker News และ Remedio ระบุว่ายังมีช่องโหว่นี้อยู่ |
| 22 ต.ค. 2026 | TeamViewer ยอมรับช่องโหว่ที่คะแนน 8.8 และออกรหัส CVE-2026-111585 |
| 27 ต.ค. 2026 | TeamViewer ออกรุ่น 15.83 และประกาศ TV-2026-1011 |
| 28 ต.ค. 2026 | TeamViewer ปรับปรุงประกาศ |
| 29 ต.ค. 2026 | Omri Dar เผยแพร่บทความอธิบายช่องโหว่บนเว็บ Remedio โดยไม่เปิดเผยโค้ดโจมตี |
| 30 ต.ค. 2026 | SecurityWeek และ The Hacker News รายงานข่าว |
ที่มา: บทความของ Remedio ประกาศ TV-2026-1011 และ The Hacker News
แหล่งข่าวต่างกันตรงไหน
- Host โดนช่องโหว่ตัวหลักไหม: SecurityWeek เขียนว่ารุ่นที่แก้ CVE-2026-111585 คือ 15.83 ของ Full Client, Host, Portable และแอป Android แต่ประกาศของ TeamViewer ระบุผลกระทบของช่องโหว่ตัวนี้เฉพาะ Full Client, Portable และแอป Android ไม่มี Host The Hacker News อธิบายตรงกับประกาศ ReadEval ยึดประกาศของ TeamViewer ซึ่งเป็นต้นทาง แต่ผลในทางปฏิบัติเหมือนกัน คือทุกตัวควรอัปเดตเป็น 15.83
- รันโค้ดได้บนระบบไหน: The Hacker News และ Remedio ระบุว่าสาธิตได้บน Windows เท่านั้น ส่วน SecurityWeek ไม่ได้ระบุระบบตรง ๆ และ TeamViewer เขียนเพียงว่า "ขึ้นอยู่กับแพลตฟอร์ม" ReadEval จึงเขียนว่ายืนยันการสาธิตเฉพาะบน Windows และยังไม่รู้ว่าบน macOS, Linux หรือ Android ทำได้ถึงขั้นไหน
- ต้องกดอะไรไหม: Remedio เขียนว่าเหยื่อ "ไม่ต้องคลิกอะไร" แต่คะแนนของ TeamViewer นับว่าต้องมีผู้ใช้มีส่วนร่วม (user interaction) สองข้อนี้ไม่ได้ขัดกัน การมีส่วนร่วมในที่นี้คือการเชื่อมต่อเข้าเครื่องปลายทางเอง ซึ่ง Remedio ก็ระบุว่าการโจมตีต้องอาศัยขั้นตอนนี้
- ใครเสี่ยง: สื่อทุกแห่งพูดถึงช่างไอทีและฝ่ายซัพพอร์ต ส่วนมุมคนที่รีโมตไปช่วยครอบครัวเป็นการตีความของ ReadEval
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ช่องโหว่นี้ไม่ได้น่ากลัวที่ความแรง แต่น่าสนใจที่ทิศทาง เพราะมันกลับความเชื่อว่าฝ่ายที่กดเข้าไปช่วยปลอดภัยเสมอ เงื่อนไขของการโจมตียังแคบ คือคุณต้องเชื่อมต่อเข้าเครื่องที่ถูกคนร้ายคุมอยู่แล้ว การสาธิตยังพึ่งตัวช่วยบนเครื่องปลายทาง และยังไม่มีรายงานการโจมตีจริง ผู้ใช้ทั่วไปจึงไม่ต้องตื่นตระหนก แต่ก็ไม่ควรรอให้การอัปเดตอัตโนมัติรอบสัปดาห์มาถึงเอง เพราะการกดอัปเดตใช้เวลาไม่กี่นาที อีกเรื่องที่ควรรู้คือคนที่ติดตั้ง 15.82 เมื่อเดือนกันยายนแล้วอาจคิดว่าเครื่องตัวเองทันสมัย แต่ยังมีช่องโหว่นี้อยู่ บทเรียนสำหรับคนที่ดูแลคอมให้ครอบครัวคืออัปเดตเครื่องของตัวเองก่อน แล้วค่อยใช้ปุ่ม Remote update อัปเดตเครื่องที่ดูแลอยู่ เพื่อปิดช่องโหว่อีกสองตัวบน Mac และ Linux ไปพร้อมกัน
แหล่งที่มา
- TeamViewer Security Bulletin TV-2026-1011: Security Update for Vulnerabilities in TeamViewer Clients
- TeamViewer: ประกาศ TV-2026-1011 บนเว็บภาษาไทย
- Remedio Research (Omri Dar): Remote Code Execution in TeamViewer
- SecurityWeek: TeamViewer flaw could let malicious hosts take over support technicians' machines
- The Hacker News: TeamViewer Flaw Lets Remote Computers Attack Users Who Connect to Control Them
- TeamViewer Knowledge Base: Update TeamViewer
- TeamViewer Community: Where to find my actual version (Help > About TeamViewer)
- Google Play Help: Update apps on Android