Popcorn Time ฉบับที่ถูกทิ้งร้างเปิดช่องยึดคอมหลายล้านเครื่อง นักวิจัยส่งอัปเดตไปปิดเอง
ตัวอัปเดตของ Time4Popcorn ยังทำงานบนเครื่องราว 3 ล้านเครื่อง Eye Security ส่งอัปเดตไปปิดแล้ว แต่ Android และตัวแอปยังเสี่ยง ควรถอนการติดตั้งทั้งตัว
สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- ตัวอัปเดตของ Time4Popcorn ทำงานอย่างไร
- Eye Security ทำอะไร และทำไมไม่ปล่อยไว้
- มีเครื่องค้างอยู่กี่เครื่อง และใครบ้าง
- เครื่องฉันโดนไหม
- วิธีเช็กและถอนการติดตั้งบน Windows
- วิธีเช็กและถอนการติดตั้งบน Mac
- แล้ว Android ล่ะ
- ประวัติย่อ: จากแอปดังสู่ซอฟต์แวร์ที่ถูกทิ้ง
- ข้อเสียอื่นของ Popcorn Time ที่ควรรู้
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพแอปดูหนังที่คุณติดตั้งไว้หลายปีก่อนแล้วลืมไปแล้ว แต่ทุกครั้งที่เปิดเครื่อง โปรแกรมเล็ก ๆ ที่มากับแอปยังถามอินเทอร์เน็ตเงียบ ๆ ว่า "มีอะไรให้ติดตั้งไหม" แล้วติดตั้งทุกอย่างที่ได้รับด้วยสิทธิ์สูงสุด Eye Security บริษัทความปลอดภัยจากเนเธอร์แลนด์พบว่านี่คือสภาพของ Time4Popcorn แอปตระกูล Popcorn Time ที่บริษัทประเมินว่ายังค้างอยู่ในคอมพิวเตอร์ราว 3 ล้านเครื่อง
Popcorn Time เกิดเมื่อกว่า 12 ปีก่อน เป็นแอปหน้าตาคล้าย Netflix ที่กดเลือกหนังแล้วดูได้ทันที โดยเบื้องหลังดึงไฟล์หนังละเมิดลิขสิทธิ์ผ่านเครือข่าย BitTorrent ทีมผู้สร้างปิดโครงการภายในเดือนเดียวกับที่เปิดตัว แต่โค้ดที่เปิดเผยทำให้หลายกลุ่มแยกไปทำต่อ (fork) ในชื่อเดิม Time4Popcorn เป็นหนึ่งในนั้น เคยมีผู้ใช้หลายล้านคน และเลิกเคลื่อนไหวไปหลายปีแล้ว
ปัญหาคือตัวอัปเดตของมันรับไฟล์ผ่านการเชื่อมต่อที่ไม่เข้ารหัส และไม่ตรวจว่าไฟล์มาจากผู้พัฒนาจริง เมื่อโครงการถูกทิ้งจนโดเมน (ชื่อเว็บไซต์) ที่ตัวอัปเดตเรียกหาไม่มีใครจดไว้ ใครที่จดโดเมนนั้นได้ก่อนก็สั่งรันโปรแกรมอะไรก็ได้บนทุกเครื่องที่ยังถามเข้ามา เหมือนยามที่เปิดประตูให้ทุกคนที่อ้างว่ามาจากบ้านเลขที่ของเจ้านาย โดยไม่รู้ว่าบ้านหลังนั้นเปลี่ยนเจ้าของไปแล้ว BleepingComputer รายงานว่าเครื่องที่ติดต่อเข้ามาดูเหมือนติดตั้งแล้วลืม ไม่มีใครใช้แอปอยู่จริง
หลังปรึกษาฝ่ายกฎหมาย Eye จดโดเมนเองแล้วใช้ช่องทางเดียวกันส่ง "อัปเดต" ที่ทำเพียงปิดตัวอัปเดต ไม่ลบไฟล์และไม่เก็บข้อมูล อัปเดตนี้ถูกดาวน์โหลดไปกว่า 2 ล้านครั้ง ก่อนโดเมนถูกยกให้มูลนิธิ Shadowserver ดูแลต่อ ข่าวดีคือ Eye ไม่พบหลักฐานว่ามีคนอื่นเคยใช้ช่องนี้ส่งโค้ดเข้าเครื่องผู้ใช้
แต่ความเสี่ยงยังไม่หมด เครื่อง Android แก้จากระยะไกลไม่ได้ บางโดเมนยังอยู่ในมือคนอื่น และตัวแอปเองก็ใช้เอนจินเบราว์เซอร์รุ่นเก่า ถ้าคุณหรือคนในบ้านเคยติดตั้ง Popcorn Time ฉบับเก่า ให้ถอนการติดตั้งทั้งตัว แล้วตรวจว่าตัวอัปเดตไม่ค้างอยู่ เพราะบน Mac การลากแอปลงถังขยะอาจไม่ได้ลบมันไปด้วย วิธีเช็กบน Windows และ Mac ไทม์ไลน์ และข้อเสียอื่นของแอปอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ตัวอัปเดตที่ถูกลืม: Time4Popcorn ซึ่งแจกในชื่อ "Popcorn Time" ด้วย ติดตั้งตัวอัปเดตที่ทำงานตั้งแต่เปิดเครื่องด้วยสิทธิ์สูงสุด (SYSTEM บน Windows, root บน Mac) รับไฟล์ผ่าน HTTP ที่ไม่เข้ารหัส และรันไฟล์โดยไม่ตรวจลายเซ็นดิจิทัล ช่องโหว่นี้คือ CVE-2026-30612
- Eye Security ส่งอัปเดตไปปิดเอง: ระหว่างพฤศจิกายน 2025 ถึงมีนาคม 2026 อัปเดตที่ทำเพียงปิดตัวอัปเดตถูกดาวน์โหลดไปกว่า 2 ล้านครั้ง แล้วโดเมน 15 ชื่อที่บริษัทถือไว้ถูกโอนให้ Shadowserver
- ยังไม่ปลอดภัย: Android แก้จากระยะไกลไม่ได้ บางโดเมนยังอยู่กับบุคคลอื่น และตัวแอปใช้เอนจิน Chrome รุ่นปี 2014 ที่ปิด sandbox ไว้ Eye แนะนำให้ถอนการติดตั้ง
- ไม่เกี่ยวกับ Popcorn Time ฉบับใหม่: โครงการที่เริ่มใช้ชื่อ Popcorn Time ตั้งแต่ต้นปี 2025 และประกาศว่าจะทำบริการถูกกฎหมาย ไม่อยู่ในงานวิจัยนี้
ตัวอัปเดตของ Time4Popcorn ทำงานอย่างไร
ตามบทความ Operation IXIM ของ Eye Security (22 ต.ค. 2026) ตัวอัปเดตส่งคำขอไปยังเซิร์ฟเวอร์ผ่าน HTTP แบบไม่เข้ารหัส แล้วรอคำตอบเป็นข้อมูล JSON ถ้าคำตอบมีลิงก์ไปยังไฟล์โปรแกรม ตัวอัปเดตจะดาวน์โหลดและรันไฟล์นั้นทันที โดยไม่ตรวจว่ามีลายเซ็นดิจิทัลของผู้พัฒนาหรือไม่ บันทึก CVE จัดช่องโหว่นี้เป็น CWE-494 หรือ "ดาวน์โหลดโค้ดโดยไม่ตรวจความถูกต้อง"
| ระบบ | ตัวอัปเดต | สิทธิ์ที่ใช้ | ทำงานเมื่อไร |
|---|---|---|---|
| Windows | บริการ (service) ชื่อ Update service เรียก Updater.exe ในโฟลเดอร์ `C:\Program Files (x86)\Popcorn Time` หรือ `C:\Program Files\Popcorn Time` | NT AUTHORITY\SYSTEM | เริ่มตอนเปิดเครื่อง และถามหาอัปเดตเป็นระยะ |
| macOS | /Library/PrivilegedHelperTools/PT.updd ควบคุมโดย /Library/LaunchDaemons/PT.updd.plist | root | เริ่มตอนเปิดเครื่อง และถามหาอัปเดตเป็นระยะ |
| Android | ฝังอยู่ในแอปหลัก ไม่ใช่โปรแกรมแยก | ต้องให้ผู้ใช้กดติดตั้งไฟล์ APK เอง | ถามหาอัปเดตเฉพาะตอนเปิดแอป |
ที่มา: ประกาศ CVE-2026-30612 และบทความ Operation IXIM ของ Eye Security
โดเมนที่ Eye พบคือ popcorntimeupd.xyz ซึ่งไม่มีใครจดทะเบียนไว้แล้ว ในรายการตัวบ่งชี้ (IOC) ท้ายบทความ Eye ระบุโดเมนที่เกี่ยวข้องกับแอปนี้ทั้งหมด 20 ชื่อ เช่น time4popcorn.info, pctupd.info และ updatepopcorntime.xyz บริษัทจดไว้เอง 15 ชื่อ ส่วนที่เหลือมีบุคคลอื่นถืออยู่ The Hacker News ระบุว่าเครื่องที่ยังติดต่อโดเมนกลุ่มหลังจึงยังเสี่ยง
Eye Security ทำอะไร และทำไมไม่ปล่อยไว้
Eye พบตัวอัปเดตนี้ระหว่างการล่าภัยคุกคามตามปกติ (threat hunt) จากข้อมูลของระบบตรวจจับบนเครื่องลูกค้า เมื่อจดโดเมน popcorntimeupd.xyz แล้วก็มีคำขอเข้ามาราว 50 ครั้งต่อวินาที บริษัทเขียนว่า "ถ้าเราส่งอัปเดตได้ เราก็อาจรันโค้ดบนระบบได้หลายล้านเครื่อง" และ The Hacker News สรุปว่าผู้ไม่หวังดีที่ได้โดเมนนี้ไปจะติดตั้งแรนซัมแวร์ ขโมยรหัสผ่านที่บันทึกไว้ หรือสร้างเครือข่ายเครื่องที่ถูกควบคุม (botnet) ได้
หลังปรึกษาฝ่ายกฎหมาย Eye ส่ง "อัปเดต" ที่ทำงานอย่างเดียว คือ
- Windows: หยุดและปิด
Update serviceผ่านตัวจัดการบริการของ Windows - macOS: รันคำสั่ง
launchctl unload -wกับไฟล์/Library/LaunchDaemons/PT.updd.plist - Android: ไม่ได้ส่ง เพราะตัวอัปเดตอยู่ในแอปหลักและต้องให้ผู้ใช้กดยอมรับ
Eye ย้ำว่าอัปเดตนี้ไม่เก็บข้อมูลเครื่องและไม่ลบไฟล์ใด ๆ บริษัทเปรียบกับ Operation Ladybird เมื่อปี 2021 ที่ตำรวจเนเธอร์แลนด์ส่งอัปเดตไปปิดมัลแวร์ Emotet บนเครื่องเหยื่อ แต่ยอมรับว่าต่างกันตรงที่ผู้ใช้ Popcorn Time ติดตั้งแอปเอง อย่างไรก็ตาม บริษัทให้เหตุผลว่า "ไม่มีใครในนั้นเลือกให้ตัวอัปเดตที่ถูกลืมทำงานอยู่เบื้องหลังเป็นปี ๆ"
ระหว่างทางมีอุปสรรคที่คาดไม่ถึง หลังเริ่มส่งอัปเดตไม่นาน มีคนอัปโหลดไฟล์ของ Eye ขึ้น VirusTotal และภายในหนึ่งสัปดาห์ โปรแกรมป้องกันไวรัส 11 รายระบุว่าเป็นมัลแวร์ เพราะมันปิดบริการตัวหนึ่งในเครื่อง ถ้าโปรแกรมป้องกันไวรัสบล็อกอัปเดตนี้ ตัวอัปเดตที่มีช่องโหว่ก็จะทำงานต่อ Eye จึงปรับโค้ดจนเหลือผู้ตรวจจับเพียงรายเดียว
| ช่วงเวลา | ความคืบหน้า |
|---|---|
| พฤศจิกายน 2025 | เริ่มส่งอัปเดตแบบทยอยเป็นขั้น |
| ธันวาคม 2025 | ส่งอัปเดตถึงระบบเกิน 1 ล้านเครื่อง คำขอลดลงราว 90% |
| 1 มีนาคม 2026 | เหลือราว 5,000 อัปเดตต่อวัน หรือลดลง 98% |
| 20 มีนาคม 2026 | โอน popcorntimeupd.xyz ให้ Shadowserver (ปลายเดือนมีนาคมโอนครบ 15 โดเมน) |
| รวม | ยอดดาวน์โหลดอัปเดตกว่า 2 ล้านครั้ง |
The Hacker News รายงานว่าปัจจุบัน popcorntimeupd.xyz ชี้ไปยังเซิร์ฟเวอร์ปิดทาง (sinkhole) ของ Shadowserver แทน
มีเครื่องค้างอยู่กี่เครื่อง และใครบ้าง
ในเวลา 6 เดือน Eye เห็นรหัสฮาร์ดแวร์ (hardware ID) ไม่ซ้ำกันกว่า 3.8 ล้านรหัส ราวครึ่งหนึ่งมาจาก Windows ราว 45% จาก macOS และไม่ถึง 5% จาก Android แต่บริษัทระบุว่ารหัสเหล่านี้ใช้นับจำนวนเครื่องได้ไม่แม่น จึงปรับตัวเลขประเมินเป็น
| ระบบ | จำนวนเครื่องที่ Eye ประเมิน |
|---|---|
| Windows | 2.5–3.0 ล้านเครื่อง |
| macOS | 250,000–350,000 เครื่อง (เดิมประเมินไว้ 1.7 ล้าน) |
เมื่อสุ่มตรวจที่อยู่ IP พบว่าส่วนใหญ่มาจากผู้ให้บริการอินเทอร์เน็ตตามบ้านทั่วโลก แต่ก็มีเครือข่ายของบริษัท หน่วยงานรัฐ และกองทัพด้วย Eye ระบุว่าสรุปอะไรจากข้อมูลนี้ได้ยาก และไม่ได้เปิดเผยตัวเลขรายประเทศ ReadEval จึงยืนยันไม่ได้ว่ามีเครื่องในไทยมากน้อยเพียงใด
เครื่องฉันโดนไหม
เครื่องที่เสี่ยงคือเครื่องที่ติดตั้ง Time4Popcorn ไว้ ไม่ว่าจะยังเปิดใช้อยู่หรือไม่ เพราะตัวอัปเดตทำงานเองตั้งแต่เปิดเครื่อง บันทึก CVE ระบุรุ่นที่ได้รับผลกระทบดังนี้
| ระบบ | รุ่นที่มีช่องโหว่ | สถานะ |
|---|---|---|
| Windows | 6.2.1.18 ลงไป | ไม่มีแพตช์ เพราะซอฟต์แวร์ถูกทิ้งแล้ว |
| macOS | 6.2.1.17 ลงไป | ไม่มีแพตช์ |
| Android | 3.5.0.173 ลงไป | ไม่มีแพตช์ และปิดตัวอัปเดตแยกไม่ได้ |
- CVE-2026-30612: Eye ประกาศเมื่อ 11 มิ.ย. 2026 บันทึก CVE เผยแพร่ 27 ส.ค. 2026 และ CISA ให้คะแนน CVSS 3.1 ที่ 9.8 จาก 10 (ระดับวิกฤต)
- ยังไม่อยู่ในรายการถูกโจมตีจริง: ณ 23 ต.ค. 2026 ช่องโหว่นี้ยังไม่อยู่ในรายการ Known Exploited Vulnerabilities ของ CISA และ Eye ไม่พบว่ามีผู้อื่นส่งโค้ดผ่านโดเมนเหล่านี้
- เครื่องที่ได้รับอัปเดตของ Eye แล้ว: ตัวอัปเดตถูกปิดไว้ แต่ไฟล์ยังอยู่ และตัวแอปยังมีจุดอ่อนอื่น (ดูหัวข้อ "ข้อเสียอื่น" ด้านล่าง)
- Popcorn Time ฉบับใหม่ที่ popcorntime.app: Eye ระบุว่างานวิจัยนี้ไม่ครอบคลุมโครงการที่เริ่มเมื่อต้นปี 2025
วิธีเช็กและถอนการติดตั้งบน Windows
- เปิด Start > Settings > Apps > Installed apps แล้วค้นหา "Popcorn Time" ถ้าเจอ กดปุ่มสามจุดแล้วเลือก Uninstall (ถ้าถอนจาก Settings ไม่ได้ ให้ใช้ Control Panel > Programs > Programs and Features แทน)
- หลังถอนการติดตั้ง ให้ตรวจว่าบริการตัวอัปเดตยังค้างอยู่หรือไม่ โดยเปิด Command Prompt หรือ PowerShell แบบ Run as administrator แล้วพิมพ์
sc.exe query "Update service"ถ้าระบบตอบว่าไม่มีบริการนี้ แปลว่าไม่มีตัวอัปเดตค้างอยู่ ถ้ายังมี ให้ตรวจด้วยว่าโฟลเดอร์ C:\Program Files (x86)\Popcorn Time\` หรือ `C:\Program Files\Popcorn Time\` ยังมีไฟล์ `Updater.exe อยู่หรือไม่ เพราะชื่อบริการนี้ค่อนข้างทั่วไป
- ถ้ายังมีบริการและไฟล์ค้างอยู่ ให้ปิดด้วยคำสั่งที่ Eye เผยแพร่
sc.exe stop "Update service"
sc.exe config "Update service" start= disabled- จากนั้นลบบริการออกจากระบบด้วย
sc.exe delete "Update service"(คำสั่งมาตรฐานของ Windows ตามเอกสารของ Microsoft) แล้วลบโฟลเดอร์Popcorn Timeที่เหลือ หลังรีสตาร์ตUpdater.exeต้องไม่ทำงานอีก
วิธีเช็กและถอนการติดตั้งบน Mac
- เปิด Finder > Applications ถ้าแอปอยู่ในโฟลเดอร์และมีตัวถอนการติดตั้ง (uninstaller) ให้ใช้ตัวนั้น ถ้าไม่มี ให้ลากแอปไปที่ถังขยะแล้วล้างถังขยะ
- ตัวอัปเดตไม่ได้อยู่ในตัวแอป แต่อยู่ในโฟลเดอร์ระบบ เปิดแอป Terminal แล้วตรวจว่าไฟล์ยังค้างอยู่หรือไม่
ls -l /Library/PrivilegedHelperTools/PT.updd /Library/LaunchDaemons/PT.updd.plistถ้าระบบตอบว่า "No such file or directory" ทั้งสองไฟล์ แปลว่าไม่มีตัวอัปเดตค้างอยู่
- ถ้ายังมีไฟล์ ให้ปิดตัวอัปเดตด้วยคำสั่งที่ Eye เผยแพร่ (ใส่
sudoนำหน้าเพราะเป็นบริการระดับระบบ แล้วกรอกรหัสผ่านเครื่อง)
sudo launchctl unload -w /Library/LaunchDaemons/PT.updd.plist- จากนั้นลบสองไฟล์ที่เหลือ ซึ่ง Eye แนะนำให้ผู้ผลิตโปรแกรมป้องกันไวรัสจัดเป็นโปรแกรมไม่พึงประสงค์และลบออก
sudo rm /Library/PrivilegedHelperTools/PT.updd /Library/LaunchDaemons/PT.updd.plistหลังรีสตาร์ต PT.updd ต้องไม่ทำงานอีก
แล้ว Android ล่ะ
ตัวอัปเดตบน Android อยู่ในแอปหลักและปิดแยกไม่ได้ Eye จึงแนะนำให้ถอนการติดตั้งแอปเท่านั้น ระหว่างนี้ ถ้าแอปเด้งหน้าต่างชวนติดตั้งอัปเดต ไม่ควรกดยอมรับ เพราะไฟล์นั้นอาจมาจากใครก็ได้ที่ถือโดเมนอยู่
ประวัติย่อ: จากแอปดังสู่ซอฟต์แวร์ที่ถูกทิ้ง
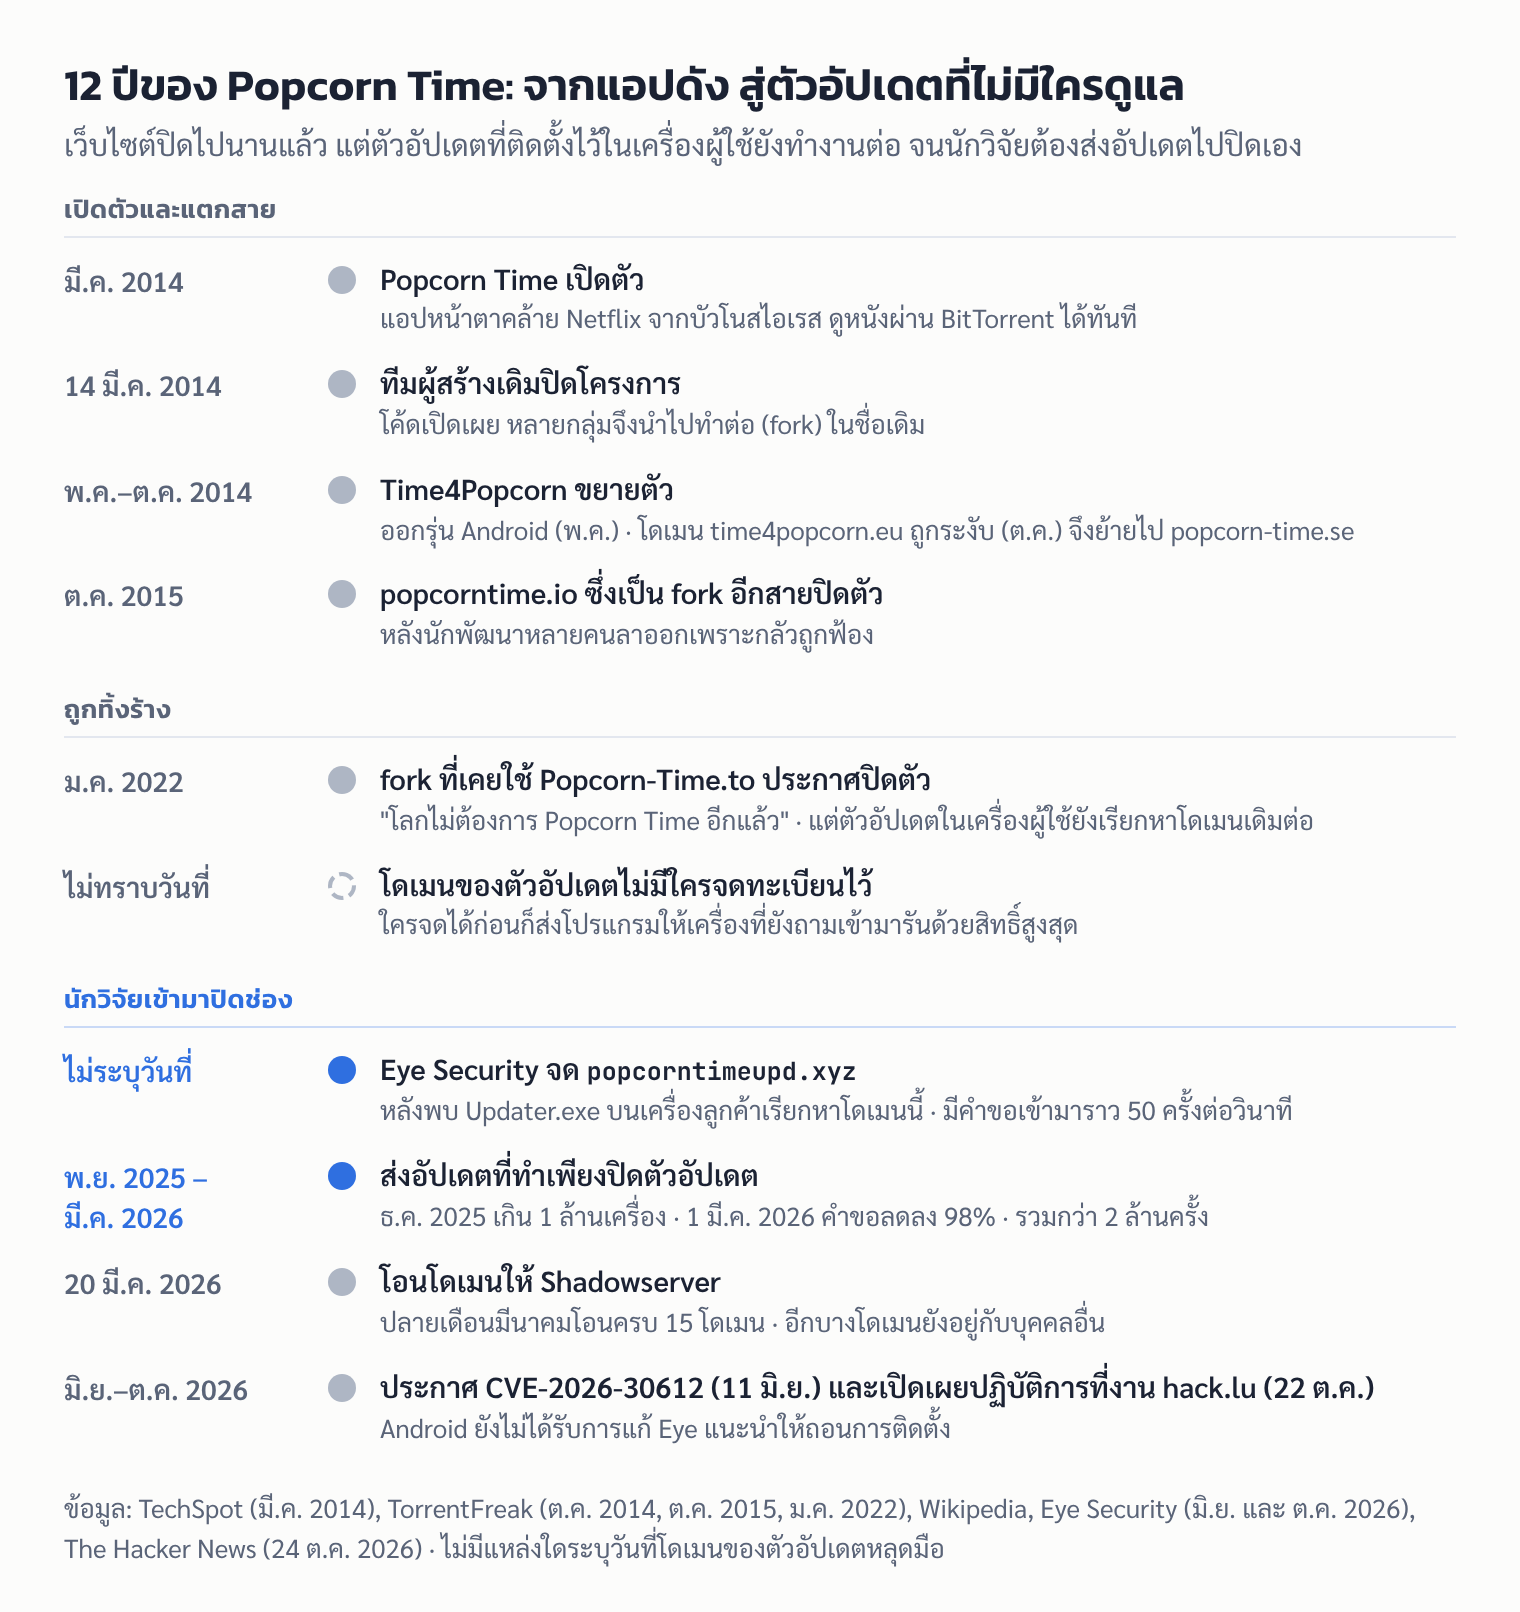
เดือนมีนาคม 2014 นักพัฒนาจากบัวโนสไอเรส ประเทศอาร์เจนตินา เปิดตัว Popcorn Time แอปสำหรับ Windows, Mac และ Linux ที่ให้ดูหนังผ่าน BitTorrent โดยไม่ต้องรอดาวน์โหลดจบ สื่อบางแห่งเรียกมันว่า "Napster ของวงการหนัง" แต่วันที่ 14 มี.ค. 2014 ทีมผู้สร้างประกาศปิดโครงการ โดยอ้างเหตุผลส่วนตัวและการถกเถียงเรื่องการละเมิดลิขสิทธิ์ที่ไม่จบสิ้น ส่วน Wikipedia ระบุว่าเกิดจากแรงกดดันของสมาคมภาพยนตร์สหรัฐฯ (MPAA) เพียงสองวันต่อมา ทีม YTS ก็นำโค้ดไปทำต่อ
Time4Popcorn เป็น fork แบบปิดซอร์สที่เริ่มในปี 2014 ที่โดเมน time4popcorn.eu ออกรุ่น Android เป็นรายแรกในเดือนพฤษภาคม 2014 และ Wikipedia ระบุว่ามีรายงานว่ามีผู้ใช้หลายล้านคนภายในสี่เดือน ในเดือนตุลาคม 2014 EURid ผู้ดูแลโดเมน .eu ระงับโดเมนนี้ โดย TorrentFreak รายงานว่า EURid เชื่อว่าข้อมูลติดต่อของผู้จดไม่ถูกต้อง แอปที่ต้องโหลดหน้าจอจากโดเมนนั้นหยุดทำงาน ทีมจึงย้ายไป time4popcorn.com แล้วไป popcorn-time.se
ขณะเดียวกัน popcorntime.io ซึ่งเป็น fork อีกสายที่ทีมเดิมรับรอง ก็ปิดตัวไปในเดือนตุลาคม 2015 หลังนักพัฒนาหลายคนลาออกเพราะกลัวถูกฟ้อง ส่วน fork ที่เคยใช้โดเมน Popcorn-Time.to (ซึ่ง Wikipedia จัดไว้ในสาย Time4Popcorn) และย้ายไป Popcorn-Time.tw ประกาศปิดตัวเมื่อมกราคม 2022 พร้อมข้อความว่า "โลกไม่ต้องการ Popcorn Time อีกแล้ว" เพราะคนใช้น้อยลง แต่การปิดเว็บไซต์ไม่ได้ทำให้ตัวอัปเดตในเครื่องผู้ใช้หยุดทำงาน มันยังเรียกหาโดเมนเดิมต่อไป แม้ไม่มีใครดูแลโดเมนเหล่านั้นแล้ว ทั้งนี้ไม่มีแหล่งข่าวใดระบุว่าโดเมนของตัวอัปเดตหลุดมือไปตั้งแต่เมื่อไร
ข้อเสียอื่นของ Popcorn Time ที่ควรรู้
ความเสี่ยงทางกฎหมาย: BleepingComputer และ The Hacker News อธิบายตรงกันว่าหนังและซีรีส์ที่แอปนี้ดึงมาเป็นเนื้อหาละเมิดลิขสิทธิ์ หลายประเทศเคยดำเนินการกับแอปนี้ เช่น ศาลสูงอังกฤษสั่งให้ผู้ให้บริการอินเทอร์เน็ตบล็อกเว็บที่แจกแอปในปี 2015 และตำรวจเดนมาร์กปิดเว็บ popcorntime.dk พร้อมจับกุม 2 คนในเดือนสิงหาคม 2015 ReadEval ยังไม่พบข้อมูลว่ามีการดำเนินคดีกับผู้ใช้ในไทย
เครื่องของคุณก็ปล่อยไฟล์ด้วย และคนอื่นเห็นที่อยู่ IP: แอปดูเหมือนบริการสตรีมทั่วไป แต่ทำงานบน BitTorrent ระหว่างที่คุณดู แอปจะส่งต่อไฟล์นั้นให้ผู้ใช้คนอื่นไปพร้อมกันจนกว่าจะปิดแอป และ Wikipedia ระบุว่าบุคคลภายนอกหาที่อยู่ IP ของผู้ใช้ได้ง่าย TorrentFreak เตือนตั้งแต่พฤษภาคม 2014 ว่าหน้าตาแบบบริการสตรีมอาจทำให้ผู้ใช้ไม่รู้ตัวว่ากำลังแชร์ไฟล์ และ Wikipedia ระบุว่าต้นปี 2015 ผู้ใช้ Popcorn Time จำนวนมากในเยอรมนีได้หนังสือเรียกค่าเสียหายรายละ 815 ยูโร เพราะแอปส่งต่อไฟล์ด้วย ไม่ได้แค่ดาวน์โหลด
ตัวปลอมและมัลแวร์ที่ใช้ชื่อเดียวกัน: ในเดือนกรกฎาคม 2015 ทีม popcorntime.io เตือนว่ามีเว็บหน้าตาเหมือนกันจำนวนมากที่แจกแอปปลอมซึ่งแฝงไวรัส แอดแวร์ หรือโทรจัน บางเว็บเรียกเก็บเงินก่อนดาวน์โหลด และในเดือนธันวาคม 2016 MalwareHunterTeam พบแรนซัมแวร์ชื่อ "Popcorn Time" ที่ให้เหยื่อเลือกจ่ายค่าไถ่ หรือส่งลิงก์ให้คนอื่นอีกสองคนติดแล้วจ่ายแทน BleepingComputer ระบุว่าแรนซัมแวร์นี้ไม่เกี่ยวกับแอปดูหนัง แค่ใช้ชื่อเดียวกัน
ตัวแอปเองก็ไม่ปลอดภัย: นอกจากตัวอัปเดต Eye พบว่าแอปใช้เอนจิน Chrome จากปี 2014 ที่ปิดระบบแยกการทำงาน (sandbox) โหลดเนื้อหาผ่าน HTTP แบบไม่เข้ารหัส และดึงสคริปต์จากโดเมนอื่นที่ถูกทิ้งไว้ บริษัทจดโดเมนเหล่านั้นแล้วสร้างโค้ดสาธิตที่สั่งเปิดโปรแกรมเครื่องคิดเลขบน Windows ได้ แต่ไม่ได้รันโค้ดบนเครื่องผู้ใช้จริง ปัญหาลักษณะนี้ไม่ใช่เรื่องใหม่ ในปี 2015 Antonios Chariton นักวิจัยความปลอดภัย ก็เคยสาธิตการฝังโค้ดผ่านการเชื่อมต่อแบบไม่เข้ารหัสใน fork ยอดนิยมตัวหนึ่งของ Popcorn Time
แหล่งข่าวต่างกันตรงไหน
- จำนวนเครื่อง: BleepingComputer เขียนว่าเห็นเครื่อง Windows "สูงสุด 3 ล้าน" และ Mac 350,000 เครื่อง ส่วน Eye และ The Hacker News ให้เป็นช่วง 2.5–3.0 ล้านเครื่องสำหรับ Windows และ 250,000–350,000 เครื่องสำหรับ Mac ReadEval ใช้ช่วงตัวเลขของ Eye ซึ่งเป็นต้นทาง และย้ำว่าเป็นการประเมิน ไม่ใช่การนับจริง
- ระบบที่ได้รับผลกระทบ: BleepingComputer พูดถึงตัวอัปเดตบน Windows และ macOS ส่วนประกาศของ Eye และบันทึก CVE รวม Android ไว้ด้วย ต่างกันที่ Android ต้องให้ผู้ใช้กดยืนยันเอง
- วันเปิดตัว Popcorn Time ฉบับแรก: แหล่งข่าวระบุเพียงเดือนมีนาคม 2014 และ Gizmodo เขียนว่าแอปออนไลน์อยู่ราวหนึ่งสัปดาห์ ReadEval จึงไม่ระบุวันเปิดตัว และใช้วันปิดตัว 14 มี.ค. 2014 ที่ทุกแหล่งตรงกัน
- วันที่โอนโดเมน: The Hacker News ระบุวันที่ 20 มี.ค. 2026 สำหรับ
popcorntimeupd.xyzส่วน Eye เขียนกว้าง ๆ ว่าปลายเดือนมีนาคมสำหรับทั้ง 15 โดเมน สองแหล่งนี้ไม่ได้ขัดกัน
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ซอฟต์แวร์ที่ถูกทิ้งไม่ได้หายไปเอง มันยังทำงานต่อในเครื่องที่เจ้าของลืมไปแล้ว เรื่องนี้จบลงด้วยดีเพราะบริษัทความปลอดภัยไปถึงโดเมนก่อนผู้ไม่หวังดี แต่ถ้าลำดับกลับกัน ตัวอัปเดตที่มีสิทธิ์สูงสุดบนเครื่องราว 3 ล้านเครื่องอาจกลายเป็นช่องทางปล่อยมัลแวร์ได้ทันที บทเรียนสำหรับผู้ใช้ทั่วไปจึงไม่ได้อยู่ที่ Popcorn Time เท่านั้น แต่อยู่ที่นิสัยการเปิดดูรายการแอปในเครื่องเป็นครั้งคราว และถอนโปรแกรมที่ไม่ได้ใช้หรือไม่มีใครดูแลแล้วออก ส่วนวิธีที่ Eye เลือกใช้ คือส่งโค้ดเข้าเครื่องคนอื่นเพื่อปิดความเสี่ยงโดยเจ้าของเครื่องไม่ได้ยินยอมโดยตรง ยังเป็นเรื่องที่ถกเถียงได้ แม้บริษัทจะปรึกษาฝ่ายกฎหมายและจำกัดให้ทำเพียงปิดบริการเดียวก็ตาม
แหล่งที่มา
- Eye Security: Operation IXIM – Preventing a botnet of millions of Popcorn Time users
- Eye Security: CVE-2026-30612 ช่องโหว่ใน Time4Popcorn (PopcornTime)
- BleepingComputer: Abandoned Popcorn Time app exposed millions of devices to RCE attacks
- The Hacker News: Researchers push over 2 million updates to disable Popcorn Time updater
- NVD: CVE-2026-30612 (คะแนน CVSS จาก CISA-ADP)
- hack.lu 2026: Operation IXIM (Niels Teusink)
- Wikipedia: Popcorn Time
- TechSpot: Popcorn Time, 'the Napster for movies' shut down, then revived (มี.ค. 2014)
- Gizmodo: RIP Popcorn Time (ม.ค. 2022)
- TorrentFreak: Popcorn Time stops working after domain suspension (ต.ค. 2014)
- TorrentFreak: Popcorn Time chaos leads to shutdown (ต.ค. 2015)
- TorrentFreak: "Popcorn Time" shuts down due to a lack of use (ม.ค. 2022)
- TorrentFreak: Popcorn Time users get 'fined' by copyright trolls (พ.ค. 2014)
- TorrentFreak: Popcorn Time warns users against malware and scams (ก.ค. 2015)
- BleepingComputer: Popcorn Time ransomware (ธ.ค. 2016)
- BGR: Popcorn Time vulnerability could allow hackers to take over your computer (ส.ค. 2015)
- Microsoft Support: Uninstall or remove apps and programs in Windows
- Microsoft Learn: sc.exe query
- Microsoft Learn: sc delete
- Apple Support: Uninstall apps on your Mac