แพตช์ Windows เดือนตุลาคมแก้ช่องโหว่กว่า 1,400 รายการ สถิติใหม่ มีตัวหนึ่งถูกโจมตีแล้ว
แพตช์เดือนตุลาคม 2026 ของ Microsoft แก้ช่องโหว่กว่า 1,400 รายการ มากที่สุดเท่าที่เคยมี มี zero-day ใน Windows Shell ที่หลบ Mark of the Web ควรอัปเดตแล้วรีสตาร์ต
สารบัญ (10 หัวข้อ)
ถ้าคอมพิวเตอร์ Windows ของคุณเพิ่งขอรีสตาร์ตเพื่อติดตั้งอัปเดตเมื่อกลางเดือนตุลาคม อัปเดตก้อนนั้นแก้ช่องโหว่กว่า 1,400 รายการในรอบเดียว มากที่สุดเท่าที่ Microsoft เคยออก Satnam Narang นักวิจัยจากบริษัทความปลอดภัย Tenable ชี้ว่าเดือนเดียวนี้มากกว่าที่ Microsoft แก้ตลอดทั้งปี 2020 ซึ่งเคยเป็นปีสถิติ
สาเหตุที่ Microsoft และสื่อหลายแห่งพูดถึงคือ AI ตั้งแต่เดือนพฤษภาคม Microsoft ให้ AI จำนวนมากช่วยกันไล่อ่านโค้ดหาจุดอ่อน แล้วให้อีกกลุ่มคอยแย้งว่าเจอของจริงไหม เหมือนบ้านที่เคยมีช่างตรวจคนเดียวแล้วได้ช่างมาทั้งทีม รอยร้าวที่มีอยู่แล้วจึงถูกพบพร้อมกัน ต่างกันตรงที่ทีมตรวจไม่ได้มีแค่ของเจ้าของบ้าน นักวิจัยภายนอกก็ใช้ AI ส่งรายงานเข้ามามากขึ้น เดือนกันยายนก็เพิ่งทำสถิติไปที่เกือบ 1,000 รายการ โดย Microsoft ยืนยันว่าไม่ได้ลดเกณฑ์ว่าบั๊กแบบไหนต้องแก้
ในกองนี้มีเพียงรายการเดียวที่ถูกใช้โจมตีจริงแล้ว (zero-day) อยู่ใน Windows Shell ส่วนที่ดูแลไฟล์และหน้าต่างที่คุณคลิกทุกวัน ปกติ Windows จะแปะป้ายไว้ที่ไฟล์จากเว็บหรือไฟล์แนบอีเมลว่ามาจากอินเทอร์เน็ต (Mark of the Web) เพื่อขึ้นคำเตือนก่อนเปิด และให้ Office บล็อกมาโคร ช่องโหว่นี้ทำให้ไฟล์ที่ผู้โจมตีทำขึ้นหลบด่านนี้ได้ คล้ายกล่องพัสดุที่ผ่านป้อม รปภ. ไปโดยไม่ถูกเรียกตรวจ ต่างกันตรงที่กล่องเปิดตัวเองไม่ได้ ผู้โจมตีต้องหลอกให้คุณเปิดไฟล์หรือคลิกลิงก์ก่อน
CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ สั่งให้หน่วยงานรัฐบาลกลางแก้ช่องโหว่นี้ภายใน 3 วัน แต่ Microsoft ยังไม่เปิดเผยว่าการโจมตีเกิดขึ้นอย่างไรหรือใครตกเป็นเป้า จึงยังไม่มีข้อมูลว่ามีเหยื่อในไทยหรือไม่ ข่าวดีคือแพตช์ส่งผ่าน Windows Update ให้ผู้ใช้ทั่วโลกรวมถึงไทยแล้ว
สิ่งที่ควรทำคือเปิด Settings > Windows Update กด Check for updates ติดตั้งให้ครบ แล้วรีสตาร์ต เพราะการติดตั้งจะเสร็จหลังรีสตาร์ตเท่านั้น และอย่าเปิดไฟล์แนบที่คุณไม่ได้รอรับ แม้ Windows จะไม่เตือนก็ตาม เลข KB และเลข build ของแต่ละรุ่น วิธีเช็ก และเหตุที่สื่อนับจำนวนไม่ตรงกันอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- สถิติใหม่: แพตช์ประจำเดือนตุลาคม 2026 (ออก 13 ต.ค. 2026) แก้ช่องโหว่ราว 1,403–1,417 รายการ ขึ้นกับวิธีนับของแต่ละแหล่ง ทุกแหล่งตรงกันว่ามากที่สุดเท่าที่เคยมี และมากกว่าเดือนกันยายนที่เกือบ 1,000 รายการ
- สาเหตุ: Microsoft อธิบายว่าการค้นพบช่องโหว่เร็วขึ้นทั้งอุตสาหกรรม ทั้งจากเครื่องมืออัตโนมัติ นักวิจัยภายนอกที่มากขึ้น และ AI รวมถึงระบบ MDASH ของ Microsoft เอง
- zero-day 1 รายการ: CVE-2026-96951 ใน Windows Shell ทำให้ไฟล์หลบการป้องกันที่อาศัย Mark of the Web ได้ คะแนน CVSS 8.8 ต้องให้ผู้ใช้เปิดไฟล์หรือคลิกลิงก์ก่อน CISA ใส่ไว้ในรายการ KEV ตั้งแต่ 13 ต.ค. 2026
- ต้องทำอะไร: ติดตั้งอัปเดตเดือนตุลาคม (Windows 11 เวอร์ชัน 24H2, 25H2 และ 26H2 คือ KB5127648) แล้วรีสตาร์ต ตรวจได้จาก Update history หรือเลข build ในหน้าต่าง winver
ทำไมรอบนี้ถึงมีช่องโหว่เยอะขนาดนี้
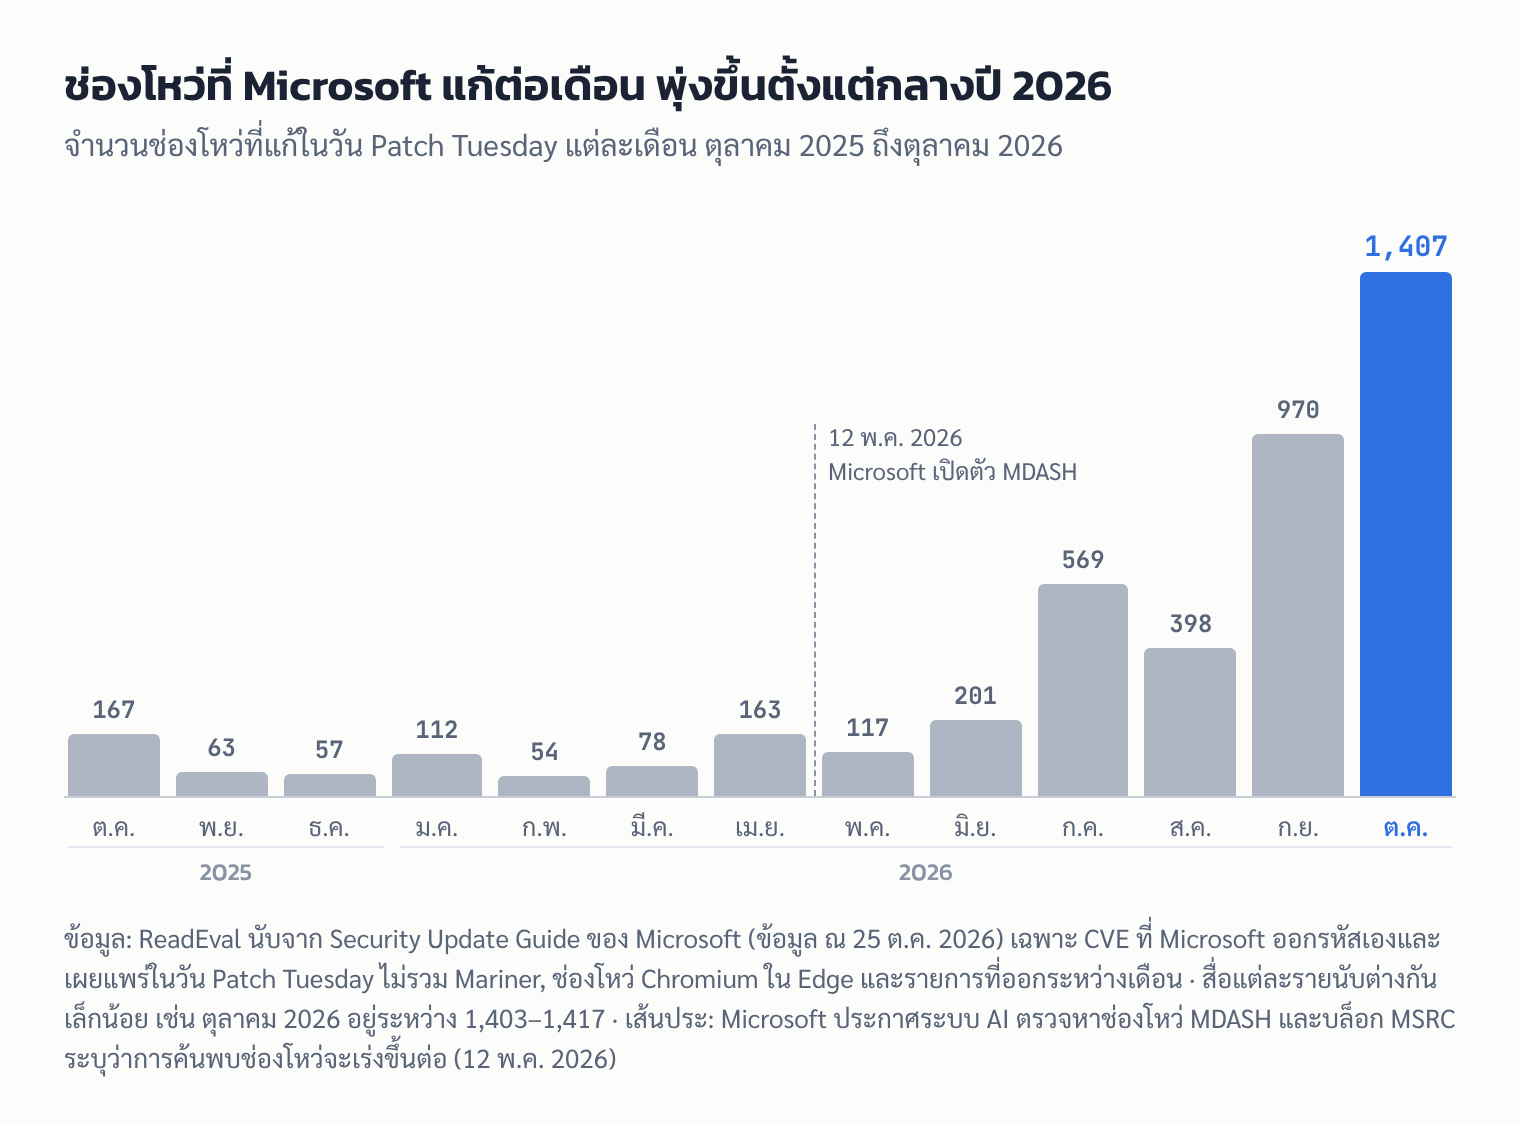
กราฟด้านบนนับจากฐานข้อมูล Security Update Guide ของ Microsoft เอง จะเห็นว่าก่อนกลางปี 2026 แพตช์ประจำเดือนแก้ช่องโหว่ราว 50–170 รายการ แล้วพุ่งขึ้นตั้งแต่เดือนกรกฎาคม KrebsOnSecurity สรุปว่าแพตช์เดือนกันยายนที่เกือบ 1,000 รายการนั้น "มากกว่าปริมาณปกติต่อเดือนราว 10 เท่า" อยู่แล้ว และเดือนตุลาคมยังเพิ่มขึ้นอีกกว่า 400 รายการ Satnam Narang จาก Tenable ระบุว่าเดือนนี้เดือนเดียวแซงทั้งปี 2020 ที่ Microsoft แก้ 1,261 รายการ และ "ตอนนี้เราผ่านหลัก 4,000 CVE แล้ว ทั้งที่ยังเหลืออีกสองเดือน"
Microsoft อธิบายไว้อย่างไร: ในบล็อกของ Microsoft Security Response Center (MSRC) วันที่ 12 พ.ค. 2026 Tom Gallagher เขียนว่า "ความเร็วและความกว้างของการค้นพบช่องโหว่กำลังเพิ่มขึ้นทั่วทั้งอุตสาหกรรมซอฟต์แวร์ และไม่น่าจะชะลอตัวในระยะใกล้" โดยให้เหตุผลหลายข้อ ไม่ได้มีแค่ AI
- จำนวนรายงานช่องโหว่ที่ส่งเข้ามาเพิ่มต่อเนื่องมาหลายปีแล้ว
- เครื่องมืออัตโนมัติสำหรับหาช่องโหว่เก่งขึ้น
- นักวิจัยเข้าร่วมโครงการรายงานช่องโหว่มากขึ้น
- "ทั้งวิศวกรของ Microsoft และชุมชนความปลอดภัยในวงกว้างใช้ AI มากขึ้น"
บล็อกเดียวกันระบุว่า Microsoft "ไม่ได้เปลี่ยนเกณฑ์ (bug bar) ที่ใช้ตัดสินว่าเมื่อไรต้องออกแพตช์" และเตือนลูกค้าให้เตรียมรับแพตช์นอกรอบ (out-of-band) ที่ต้องติดตั้งทันทีบ่อยขึ้น
MDASH คืออะไร: วันเดียวกัน Taesoo Kim รองประธานฝ่าย agentic security ของ Microsoft เปิดตัว MDASH (multi-model agentic scanning harness) ในบล็อกของบริษัท ระบบนี้ควบคุม "เอเจนต์ AI เฉพาะทางกว่า 100 ตัว" ที่ใช้ทั้งโมเดลระดับแนวหน้าและโมเดลขนาดเล็ก The Hacker News อธิบายว่ามันทำงานเป็นสายพาน เริ่มจากวิเคราะห์โค้ดหาจุดที่ถูกโจมตีได้ ให้เอเจนต์ "ผู้ตรวจ" ชี้จุดที่น่าสงสัย ให้เอเจนต์ "ผู้โต้แย้ง" พยายามหักล้าง รวมผลที่ซ้ำกัน แล้วพิสูจน์ว่าช่องโหว่มีอยู่จริง Microsoft ระบุว่า MDASH ช่วยนักวิจัยพบช่องโหว่ใหม่ 16 รายการในระบบเครือข่ายและการยืนยันตัวตนของ Windows ซึ่งแก้ในแพตช์เดือนพฤษภาคม
ยังไม่รู้อะไรบ้าง: ไม่มีแหล่งใดระบุว่าช่องโหว่ในแพตช์เดือนตุลาคมมีกี่รายการที่ AI เป็นผู้พบ BleepingComputer เขียนเพียงว่า Microsoft "ยังคงใช้แพลตฟอร์ม AI หาและแก้ช่องโหว่ในผลิตภัณฑ์ของตัวเอง" ส่วน KrebsOnSecurity เขียนว่า Microsoft ยกความดีให้โมเดลภาษาขนาดใหญ่ (LLM) ที่ทำให้พบบั๊กจำนวนมาก การบอกว่าตัวเลขพุ่งเพราะ AI อย่างเดียวจึงเกินกว่าที่ Microsoft พูดไว้เอง
จัดกลุ่มใหม่ให้ดูง่ายขึ้น: เพราะรายการยาวเกินกว่าจะไล่อ่านทีละตัว BleepingComputer รายงานว่าเดือนนี้ Microsoft ทดลองแบ่งช่องโหว่เป็น 15 กลุ่มความเสี่ยง เช่น ระบบไฟล์ พื้นที่เก็บข้อมูลและการสำรองข้อมูลของ Windows 136 รายการ เอกสาร Office และโปรแกรมอีเมล 135 รายการ และกราฟิกกับมีเดียของ Windows 131 รายการ โดย Microsoft ย้ำว่ากลุ่มเหล่านี้ไม่ได้บอกว่าช่องโหว่ใดอันตรายที่สุด และไม่ได้แทนคำแนะนำการแพตช์เดิม
ตัวเลข 1,403 ถึง 1,417: ทำไมแต่ละแห่งนับไม่เท่ากัน
ตัวเลขต่างกันไม่ใช่เพราะมีใครนับผิด แต่เพราะ "แพตช์เดือนตุลาคม" ในฐานข้อมูลของ Microsoft ไม่ได้มีแค่ของที่ออกวันที่ 13 ต.ค. เมื่อ ReadEval ดึงข้อมูลจาก Security Update Guide (ณ 25 ต.ค. 2026) รอบเดือนตุลาคมมีทั้งหมด 3,072 รายการ ส่วนใหญ่เป็นช่องโหว่ในซอฟต์แวร์โอเพนซอร์สที่ Microsoft นำมาใช้ เช่น 1,005 รายการใน Mariner ซึ่งเป็นระบบ Linux ของ Microsoft และ 602 รายการใน Microsoft Edge ที่ Chrome เป็นผู้ออกรหัส เพราะ Edge สร้างบน Chromium แต่ละสำนักจึงต้องเลือกว่าจะนับอะไร
| แหล่ง | จำนวนที่รายงาน | ช่องโหว่ระดับ Critical |
|---|---|---|
| SonicWall | 1,403 | 77 |
| IT-Connect | 1,407 | 69 |
| BleepingComputer | 1,411 | 70 |
| Cisco Talos | 1,415 | 85 |
| SANS Internet Storm Center | 1,417 | 76 |
| KrebsOnSecurity | "กว่า 1,400" | อย่างน้อย 78 |
ที่มาของความต่างที่พอยืนยันได้
- นับเฉพาะของที่ออกวัน Patch Tuesday หรือไม่: BleepingComputer เขียนชัดว่านับเฉพาะช่องโหว่ที่ออกในวัน Patch Tuesday และไม่รวมอีก 348 รายการที่แก้ไปก่อนหน้าในเดือนเดียวกัน เช่น ใน Azure หลายบริการ, Mariner, Microsoft Bookings, Dataverse, Exchange Server และ Partner Center
- นับ Mariner และรหัสที่ผู้อื่นออกหรือไม่: เฉพาะรายการที่ออกวันที่ 13 ต.ค. ReadEval นับได้ 1,407 รายการถ้านับเฉพาะ CVE ที่ Microsoft ออกรหัสเอง 1,409 รายการถ้ารวม CVE ที่หน่วยงานอื่นออกรหัสแต่ไม่รวม Mariner และ 1,419 รายการถ้ารวม Mariner ด้วย ยังมีเอกสารแนะนำ (advisory) อีก 1 ฉบับที่บางแห่งอาจนับรวม
- ดึงข้อมูลเมื่อไร: Microsoft แก้ไขรายการหลังวันออกแพตช์ได้ ในข้อมูลที่ ReadEval ดึงมา มีรายการของวันที่ 13 ต.ค. ที่ถูกแก้ไขภายหลังกว่า 150 รายการ ตัวเลขที่สื่อนับในคืนวันออกแพตช์จึงอาจไม่ตรงกับที่นับทีหลัง
- ระดับ Critical: ตัวเลขต่างกันตั้งแต่ 69 ถึง 85 ด้วยเหตุผลเดียวกัน ข้อมูลของ Microsoft ที่ ReadEval นับ (ไม่รวม Mariner) มี 78 รายการ ตรงกับที่ KrebsOnSecurity รายงาน
แหล่งส่วนใหญ่ไม่ได้อธิบายวิธีนับของตัวเอง จึงจับคู่ตัวเลขแต่ละตัวกับวิธีนับได้ไม่ครบ สิ่งที่ทุกแหล่งตรงกันคือมีช่องโหว่ที่ถูกใช้โจมตีแล้ว 1 รายการ และถูกเปิดเผยต่อสาธารณะก่อนแพตช์ 2 รายการ ส่วนประเภทที่มากที่สุดคือการยกระดับสิทธิ์ (elevation of privilege) ราว 670–677 รายการ รองลงมาคือการรันโค้ดจากระยะไกล (RCE) ราว 314–317 รายการ
ช่องโหว่ที่ถูกใช้โจมตีแล้วทำอะไรได้
| หัวข้อ | รายละเอียดจาก Microsoft |
|---|---|
| รหัส | CVE-2026-96951 (Windows Shell Security Feature Bypass Vulnerability) |
| ประเภท | ข้ามฟีเจอร์ความปลอดภัย จากจุดอ่อนแบบแทรกคำสั่ง (command injection, CWE-77) |
| ผลที่ได้ | ผู้โจมตี "หลบการป้องกันของ Mark of the Web (MOTW)" ได้ |
| ความรุนแรง | Important, CVSS 3.1 ได้ 8.8 |
| เงื่อนไข | โจมตีผ่านเครือข่ายได้ ไม่ต้องมีบัญชีในเครื่อง แต่ต้องให้ผู้ใช้ลงมือทำบางอย่าง |
| สถานะ | Exploitation Detected (พบการโจมตีจริง) ไม่ได้ถูกเปิดเผยต่อสาธารณะก่อนแพตช์ |
การโจมตีหน้าตาเป็นอย่างไร: หน้าคำถามที่พบบ่อยของ Microsoft ระบุว่า "ในสถานการณ์โจมตีผ่านอีเมลหรือข้อความแชต ผู้โจมตีอาจส่งไฟล์ที่ทำขึ้นเป็นพิเศษให้เป้าหมาย" และผู้โจมตี "ไม่มีทางบังคับให้ผู้ใช้เปิดดูเนื้อหาได้ ต้องโน้มน้าวให้ผู้ใช้ลงมือเอง เช่น หลอกให้คลิกลิงก์ไปเว็บของผู้โจมตี หรือเปิดไฟล์แนบที่เป็นอันตราย"
Mark of the Web ป้องกันอะไร: เอกสารของ Microsoft อธิบายว่า Windows เพิ่ม Mark of the Web ให้ไฟล์ที่มาจากแหล่งที่ไม่น่าเชื่อถือ เช่น ไฟล์ที่ดาวน์โหลดผ่านเบราว์เซอร์หรือไฟล์แนบในอีเมล Office ใช้ป้ายนี้ตัดสินว่าจะบล็อกมาโครหรือไม่ ส่วน IT-Connect อธิบายว่าป้ายนี้เป็นตัวกระตุ้นคำเตือนของ SmartScreen ด้วย SANS Internet Storm Center สรุปว่าการหลบ Mark of the Web "ทำให้รันโค้ดได้ง่ายขึ้น" แต่ "เหยื่อยังต้องเปิดไฟล์เอง"
รู้อะไรอีกบ้าง: CISA ใส่ช่องโหว่นี้ในรายการ Known Exploited Vulnerabilities (KEV) เมื่อ 13 ต.ค. 2026 และกำหนดเส้นตายให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 16 ต.ค. 2026 ช่อง "ใช้ในแคมเปญแรนซัมแวร์" ระบุว่ายังไม่ทราบ BleepingComputer รายงานว่ายังไม่มีรายละเอียดว่าผู้โจมตีใช้ช่องโหว่นี้อย่างไร Microsoft ไม่ได้ระบุประเทศหรือกลุ่มเป้าหมาย ReadEval จึงยืนยันไม่ได้ว่ามีการโจมตีในไทย
อีกสองรายการที่ถูกเปิดเผยก่อนแพตช์ (ยังไม่พบการโจมตี):
- CVE-2026-108398 ช่องโหว่ใน .NET Framework ที่ผู้โจมตีซึ่งเข้าเครื่องได้แล้วใช้ข้ามการบังคับใช้ Windows Defender Application Control (WDAC) เพื่อรันแอปที่ไม่ได้รับอนุญาต James Forshaw จาก Google Project Zero เป็นผู้พบ Microsoft ประเมินว่า "มีโอกาสถูกโจมตีน้อย" ReadEval ประเมินว่าเรื่องนี้เกี่ยวกับองค์กรที่ใช้ WDAC คุมว่าเครื่องรันโปรแกรมอะไรได้ มากกว่าผู้ใช้ตามบ้าน
- CVE-2026-92707 ช่องโหว่ทำให้ระบบล่ม (denial of service) ในไลบรารี MessagePack-CSharp ของ .NET ระดับ Moderate เกี่ยวกับนักพัฒนาที่ใช้ไลบรารีนี้เป็นหลัก
เครื่องฉันได้รับผลกระทบไหม
ตามหน้า CVE-2026-96951 ใน Security Update Guide ช่องโหว่นี้กระทบ Windows 10, Windows 11 และ Windows Server ตั้งแต่ 2012 R2 ถึง 2025 แพตช์ที่ปิดช่องโหว่และเลข build หลังติดตั้งคือ
| ระบบ | แพตช์ | เลข build หลังติดตั้ง (หรือใหม่กว่า) |
|---|---|---|
| Windows 11 เวอร์ชัน 26H2 | KB5127648 | 26300.9711 |
| Windows 11 เวอร์ชัน 25H2 | KB5127648 | 26200.9711 |
| Windows 11 เวอร์ชัน 24H2 | KB5127648 | 26100.9711 |
| Windows 11 เวอร์ชัน 26H1 (เครื่องใหม่ปี 2026) | KB5127646 | 28000.3231 |
| Windows 11 เวอร์ชัน 23H2 (เฉพาะรุ่น Enterprise และ Education) | KB5126653 | 22631.7652 |
| Windows 10 เวอร์ชัน 22H2 (ต้องลงทะเบียน ESU) | KB5126657 | 19045.7807 |
| Windows Server 2025 | KB5126646 | 26100.33650 |
| Windows Server 2022 | KB5126655 | 20348.5761 |
| Windows Server 2019 | KB5126651 | 17763.9376 |
ข้อควรรู้
- Windows 11 เวอร์ชัน 24H2 รุ่น Home และ Pro: แพตช์เดือนนี้เป็นครั้งสุดท้าย Microsoft ระบุว่า "แพตช์ความปลอดภัยประจำเดือนตุลาคม 2026 คืออัปเดตสุดท้ายสำหรับรุ่นเหล่านี้" ติดตั้งแล้วปลอดภัยจากช่องโหว่นี้ แต่ช่องโหว่ที่พบหลังจากนี้จะไม่ได้รับการแก้ ควรย้ายไป 25H2 หรือ 26H2 (วิธีย้ายอยู่ในข่าว Windows 11 24H2 รุ่น Home และ Pro หมดแพตช์แล้ว)
- Windows 10: แพตช์ KB5126657 เป็นของโครงการ ESU เครื่อง Windows 10 ที่ไม่ได้ลงทะเบียน ESU จะไม่ได้รับแพตช์ความปลอดภัยนี้ ผู้ใช้ทั่วไปยังลงทะเบียน ESU ได้ถึง 12 ต.ค. 2027 (ขั้นตอนอยู่ในข่าวเดียวกัน)
- Windows 11 เวอร์ชัน 23H2 รุ่น Home และ Pro: หมดอัปเดตไปตั้งแต่พฤศจิกายน 2025 แล้ว จึงไม่มีแพตช์ให้ ต้องอัปเดตเป็นเวอร์ชันใหม่
- Outlook.com: รายการผลิตภัณฑ์ที่ได้รับผลกระทบมี Outlook.com ด้วย โดย Microsoft อ้างถึงบันทึกการเปลี่ยนแปลงของบริการแทนเลข KB และไม่ได้อธิบายเพิ่ม
วิธีเช็กว่าติดตั้งแพตช์แล้ว
Windows 11 (ตามหน้าช่วยเหลือของ Microsoft)
- เปิด Start > Settings > Windows Update แล้วกด Check for updates
- ถ้ามีอัปเดต กด Download & install แล้วรีสตาร์ตเมื่อระบบขอ Microsoft ระบุว่า "อุปกรณ์ต้องรีสตาร์ตเพื่อติดตั้งอัปเดตให้เสร็จ"
- ดูว่าติดตั้งแล้วจริงที่ Start > Settings > Windows Update > Update history ควรเห็น KB5127648 (สำหรับ 24H2, 25H2 และ 26H2) พร้อมวันที่ติดตั้ง
- หรือพิมพ์
winverในช่องค้นหาบนแถบงาน แล้วดูเลข OS Build ว่าเท่ากับหรือใหม่กว่าในตารางด้านบน เช่น 26200.9711 สำหรับ 25H2
Windows 10 ที่ลงทะเบียน ESU แล้ว
- เปิด Start > Settings > Update & Security > Windows Update แล้วกด Check for updates
- ติดตั้งแล้วรีสตาร์ต
- ดูประวัติที่ View update history ควรเห็น KB5126657 หรือดูใน
winverว่า build เป็น 19045.7807 ขึ้นไป
ถ้าตั้งหยุดอัปเดตไว้: Microsoft ระบุว่าเมื่อหยุดอัปเดต (Pause updates) จนครบกำหนด เครื่องจะต้องติดตั้งอัปเดตล่าสุดก่อนจึงหยุดได้อีกครั้ง ถ้าคุณเคยกดหยุดไว้ ไม่ต้องรอครบกำหนด ให้เลิกหยุดแล้วติดตั้งทันที
ฝ่ายไอทีที่ดาวน์โหลดเอง: หน้า KB5127648 ระบุว่าเครื่อง 24H2 และ 25H2 ต้องติดตั้งอัปเดตที่ออกตั้งแต่ 10 มิ.ย. 2025 (เช่น KB5060842) ก่อน ถ้าติดตั้งจาก Microsoft Update Catalog ต้องลง checkpoint update KB5043080 ก่อน KB5127648
อัปเดตแล้วมีปัญหาอะไรที่รู้อยู่บ้าง
หน้า KB5127648 ระบุปัญหาที่ Microsoft รู้แล้ว 3 เรื่อง
- Smart App Control: บางเครื่องเปิดฟีเจอร์นี้กลับไม่ได้หลังเคยปิดไว้
- Remote Desktop: ผู้ใช้ที่ไม่ใช่ผู้ดูแลระบบอาจเจอข้อผิดพลาด 0xC000000D เมื่อเชื่อมต่อเครื่องที่เปิด Administrator protection
- อุปกรณ์เสียง USB Audio Class 1.0: บางรุ่นไม่ทำงานหรือไม่มีเสียง อัปเดตนอกรอบ KB5129195 แก้ได้บางส่วน
ปัญหาเหล่านี้กระทบเฉพาะบางกรณี ReadEval ประเมินว่าไม่ใช่เหตุผลที่ควรเลื่อนหรือถอนแพตช์ที่ปิดช่องโหว่ซึ่งถูกโจมตีอยู่ นอกจากนี้ แพตช์เดือนนี้ยังเปลี่ยนการตั้งค่า NTLMv1 เป็นโหมดบังคับ ซึ่ง Microsoft เตือนว่าอาจกระทบการเชื่อมต่อ Wi-Fi, Ethernet และ VPN ที่ใช้ MS-CHAPv2
ระหว่างนี้ควรระวังอะไร
- ไฟล์แนบและลิงก์ที่ไม่ได้รอรับ: ช่องโหว่นี้ต้องอาศัยให้คุณเปิดไฟล์หรือคลิกลิงก์ การไม่เปิดไฟล์จากผู้ส่งที่ไม่รู้จัก หรือไฟล์ที่ส่งมาแบบไม่มีที่มาที่ไป ช่วยตัดเส้นทางที่ Microsoft อธิบายไว้ได้ เครื่องที่ยังไม่ได้แพตช์อาจไม่ขึ้นคำเตือนกับไฟล์ที่ทำขึ้นเพื่อใช้ช่องโหว่นี้
- อย่ากด Unblock ให้ไฟล์ที่ไม่รู้ที่มา: Windows ให้ลบป้าย Mark of the Web เองได้ โดยคลิกขวาที่ไฟล์ > Properties > ติ๊ก Unblock ในแท็บ General ซึ่งเท่ากับปิดด่านนี้ด้วยมือ ควรทำเฉพาะไฟล์ที่คุณเชื่อถือจริงเท่านั้น
- แถบแดง SECURITY RISK ใน Office: ถ้าเปิดเอกสารแล้วเห็นแถบนี้ แปลว่า Office บล็อกมาโครในไฟล์จากอินเทอร์เน็ต อย่าหาทางปลดบล็อกถ้าไม่รู้ว่าใครส่งมาและส่งมาทำไม
แหล่งข่าวต่างกันตรงไหน
- จำนวนช่องโหว่: แหล่งที่ ReadEval ตรวจได้รายงานตั้งแต่ 1,403 ถึง 1,417 รายการ (ดูตารางด้านบน) ReadEval จึงใช้คำว่า "กว่า 1,400 รายการ" ในเนื้อข่าว และอ้างอิงข้อมูลจาก Security Update Guide ของ Microsoft เป็นหลัก
- จำนวน Critical: ต่างกันตั้งแต่ 69 (IT-Connect) ถึง 85 (Cisco Talos) ข้อมูลของ Microsoft ที่ไม่รวม Mariner มี 78 รายการ ตรงกับ KrebsOnSecurity
- สาเหตุที่ตัวเลขพุ่ง: BleepingComputer และ KrebsOnSecurity ชี้ไปที่ AI เป็นหลัก ส่วนบล็อกของ Microsoft เองให้น้ำหนักหลายปัจจัย ทั้งเครื่องมืออัตโนมัติ นักวิจัยที่มากขึ้น และ AI ไม่มีแหล่งใดแยกให้เห็นว่าแต่ละปัจจัยมีส่วนเท่าไร
- เดือนกันยายน: KrebsOnSecurity เขียนว่า "เกือบ 1,000" IT-Connect เขียนว่า 973 และ ReadEval นับจากข้อมูลของ Microsoft ได้ 970 รายการ (เฉพาะ CVE ที่ Microsoft ออกรหัสเอง) ตัวเลขทั้งหมดสอดคล้องกัน
- ผลกระทบของ zero-day: BleepingComputer สรุปว่าผู้โจมตี "ข้าม Mark of the Web" ได้ ส่วน SANS ใช้คำว่า "ทำให้รันโค้ดได้ง่ายขึ้น" ข้อความของ Microsoft เองระบุเพียงว่า "หลบการป้องกันของ Mark of the Web" ไม่ได้บอกว่าช่องโหว่นี้เพียงตัวเดียวทำให้รันโค้ดบนเครื่องได้
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ติดตั้งแพตช์เดือนนี้แล้วรีสตาร์ตให้เรียบร้อย ตัวเลข 1,400 กว่ารายการฟังดูน่าตกใจ แต่สำหรับผู้ใช้ทั่วไป สิ่งที่ต้องทำก็ยังเหมือนทุกเดือน เพราะการแก้ฝั่ง Windows รวมอยู่ในอัปเดตสะสม (cumulative update) ก้อนเดียวต่อรุ่น กดติดตั้งครั้งเดียวก็ได้ครบ ReadEval มองว่าตัวเลขที่สูงขึ้นสะท้อนว่าบั๊กที่ซ่อนอยู่ถูกหาเจอเร็วขึ้น ซึ่ง Microsoft บอกว่าเกิดขึ้นทั่วทั้งอุตสาหกรรม มากกว่าจะแปลว่า Windows เพิ่งแย่ลงกะทันหัน เรื่องที่ควรจับตาคือคนที่ต้องรับภาระ ผู้เชี่ยวชาญที่ KrebsOnSecurity อ้างถึงเตือนว่าฝ่ายไอทีขององค์กรต้องทดสอบแพตช์ชุดใหญ่ขึ้นทุกเดือนก่อนปล่อยใช้ และ Microsoft เตือนเองว่าจะมีแพตช์นอกรอบที่ต้องติดตั้งทันทีบ่อยขึ้น ส่วนผู้ใช้ตามบ้าน ความเสี่ยงที่ใหญ่ที่สุดไม่ใช่จำนวนช่องโหว่ แต่คือเครื่องที่หลุดออกจากวงจรแพตช์โดยไม่รู้ตัว เช่น Windows 11 เวอร์ชัน 24H2 รุ่น Home และ Pro ที่เพิ่งได้แพตช์ครั้งสุดท้าย และ Windows 10 ที่ไม่ได้ลงทะเบียน ESU เมื่อการค้นหาช่องโหว่เร็วขึ้นแบบนี้ เครื่องที่ไม่ได้รับแพตช์จะตามหลังเร็วขึ้นด้วย
แหล่งที่มา
- Microsoft Security Update Guide: CVE-2026-96951 Windows Shell Security Feature Bypass Vulnerability
- Microsoft Security Update Guide API: รายการช่องโหว่รอบ 2025-Oct ถึง 2026-Oct (ReadEval ดึงข้อมูล 25–26 ต.ค. 2026 เพื่อนับจำนวน)
- Microsoft CVRF: October 2026 Security Updates
- Microsoft Support: KB5127648 (October 13, 2026 security update)
- MSRC Blog: A note on Patch Tuesday (Tom Gallagher, 12 พ.ค. 2026)
- Microsoft Security Blog: Defense at AI speed (MDASH, 12 พ.ค. 2026)
- The Hacker News: Microsoft's MDASH AI system finds 16 Windows flaws
- BleepingComputer: Microsoft October 2026 Patch Tuesday fixes 1,411 flaws, 3 zero-days
- KrebsOnSecurity: Microsoft Patches More Than 1,400 Security Flaws
- Cisco Talos: Microsoft Patch Tuesday for October 2026
- SANS Internet Storm Center: October 2026 Microsoft Patch Tuesday
- SonicWall: Microsoft Security Bulletin Coverage for October 2026
- IT-Connect: Patch Tuesday octobre 2026 (ภาษาฝรั่งเศส)
- CISA: Known Exploited Vulnerabilities Catalog (CVE-2026-96951 เพิ่มเมื่อ 13 ต.ค. 2026)
- Microsoft Learn: Macros from the internet are blocked by default in Office (Mark of the Web)
- Microsoft Support: Install Windows Updates
- Microsoft Support: Windows Update FAQ (update history, restart, pause)
- Microsoft Learn: Windows 11 release information
- Microsoft: Windows 10 Consumer Extended Security Updates