อดีตนักทดสอบเจาะระบบในเกาหลีหันมาใช้ AI จนเจาะได้ 60 องค์กรในเวลาไม่ถึงสองเดือน
ตำรวจโซลจับแก๊งที่ใช้เครื่องมือ AI เจาะราว 90 องค์กร ข้อมูลราว 8.2 ล้านรายการ ส่วน 123 Reg ในอังกฤษก็แจ้งเหตุโจมตีด้วย AI พร้อมวิธีเช็กว่าข้อมูลคุณหลุดไหม

สารบัญ (13 หัวข้อ)
- สรุปประเด็นสำคัญ
- เกิดอะไรขึ้นในเกาหลีใต้
- เครื่องมือ AI ตัวนี้คืออะไร
- เป็นกลุ่มเดียวกับที่เจาะธนาคารเกาหลีไหม
- 123 Reg โดนอะไร
- ฉันเป็นลูกค้า 123 Reg ต้องทำอะไร
- ข้อมูลของฉันหลุดไหม
- วิธีเช็กว่าอีเมลของคุณเคยหลุดหรือไม่
- ได้อีเมลแจ้งว่าข้อมูลรั่ว ควรทำอะไร
- ทำไมรหัสผ่านซ้ำถึงอันตรายกว่าเดิม
- ถ้าบริการในไทยทำข้อมูลรั่ว ต้องแจ้งคุณไหม
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
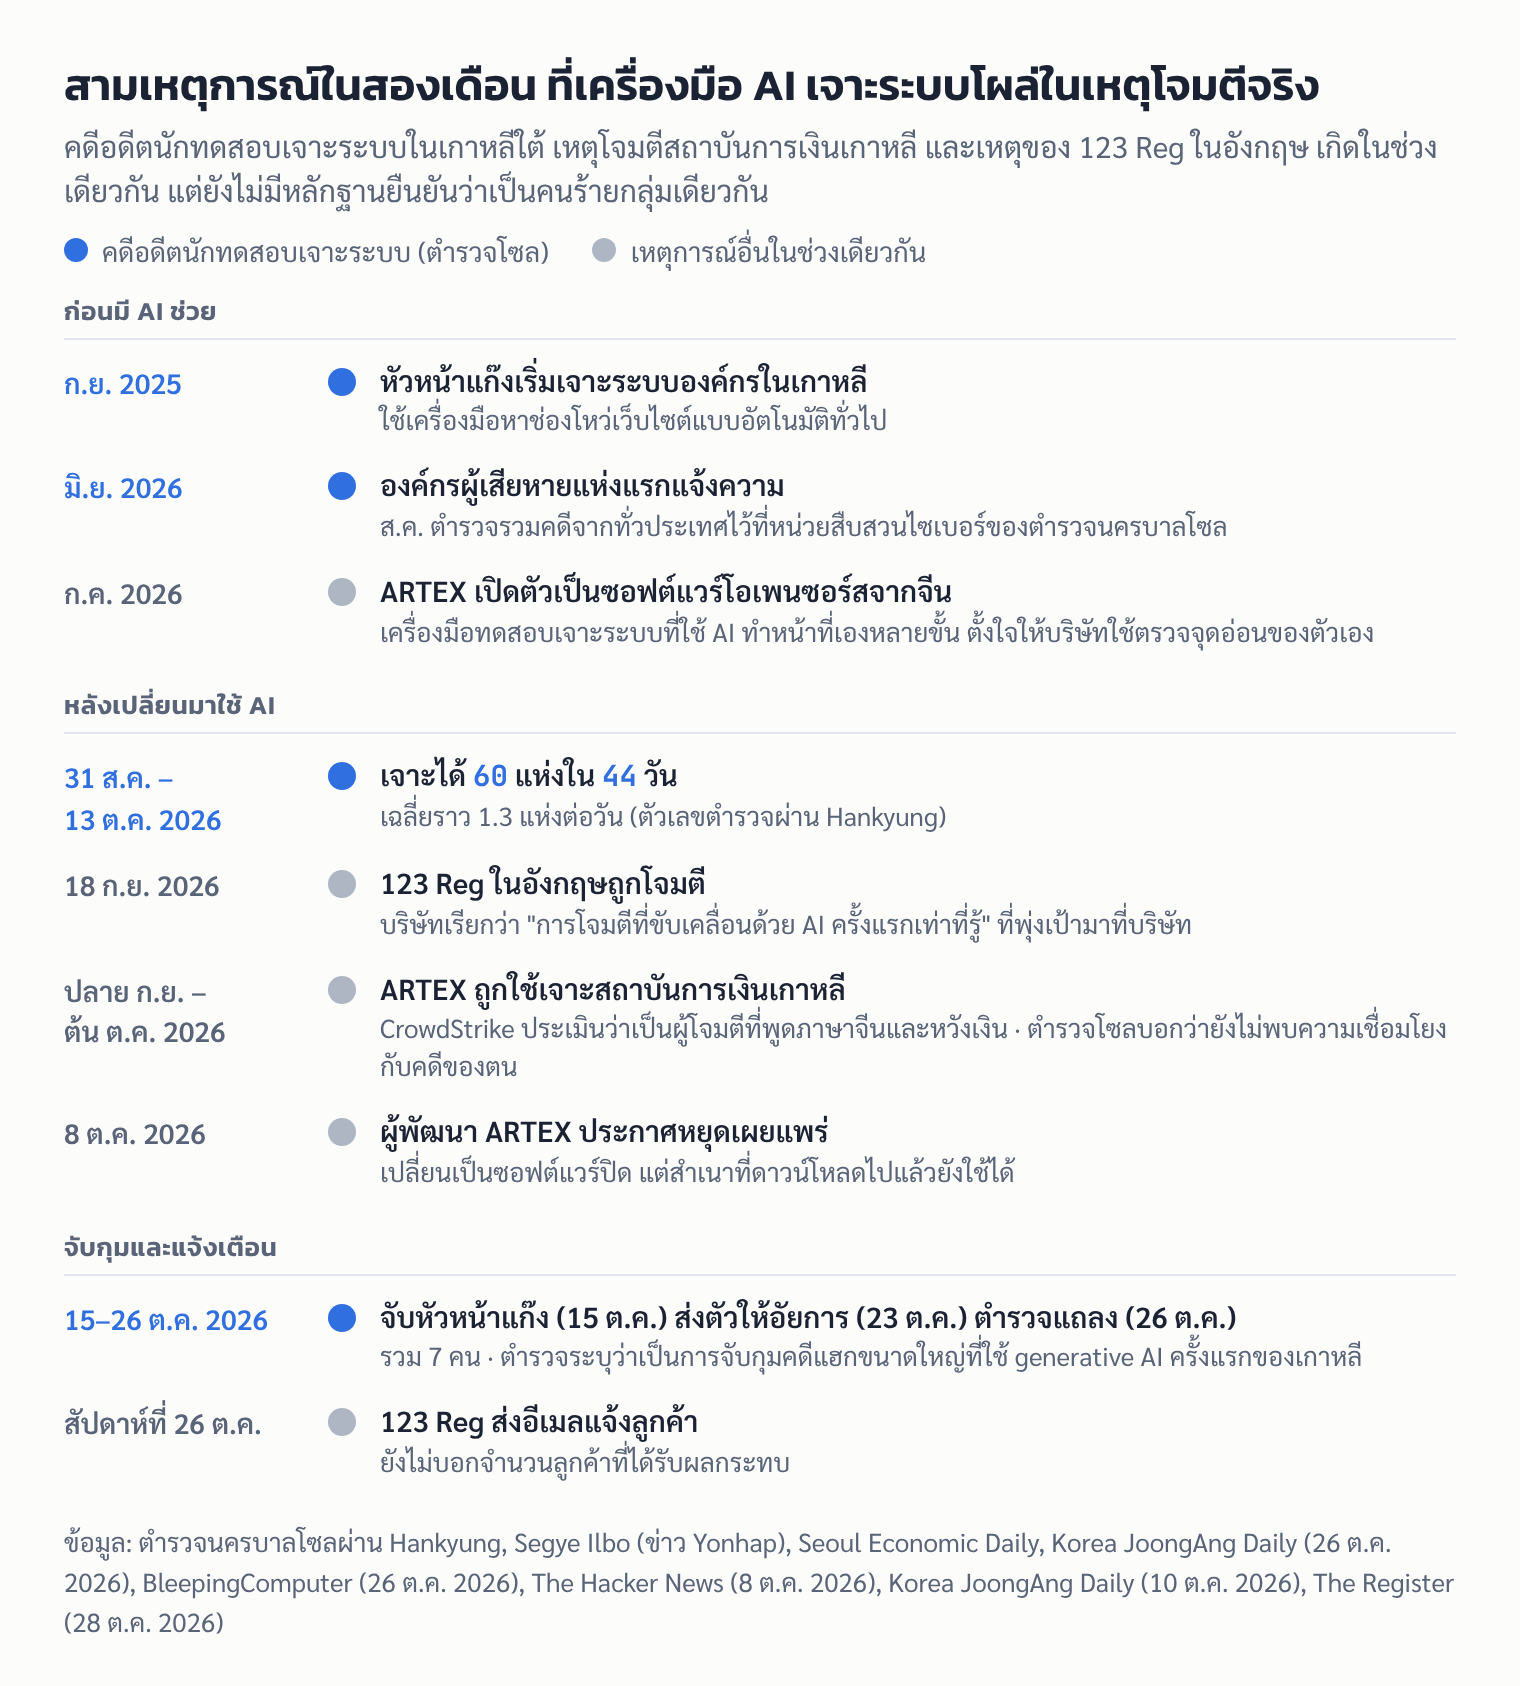
เกือบหนึ่งปีที่ชายคนหนึ่งในเกาหลีใต้แอบเข้าระบบของบริษัทและองค์กรต่าง ๆ ทีละแห่ง ด้วยเครื่องมือหาช่องโหว่ทั่วไป แต่พอเขาเปลี่ยนมาใช้เครื่องมือ AI ที่แค่บอกเป้าหมาย มันก็หาทางเข้าเอง ตำรวจบอกว่าหลังจากนั้นเขาเจาะได้ 60 แห่งในเวลาไม่ถึงเดือนครึ่ง
ตำรวจนครบาลโซลแถลงเมื่อต้นสัปดาห์ว่าจับแก๊งนี้ได้ครบทั้งแก๊ง หัวหน้าไม่ได้เรียนสายไอที เขาเรียนแฮกเองจากบล็อกและ YouTube แล้วเคยทำงานเป็นนักทดสอบเจาะระบบ (pentester) ให้บริษัทความปลอดภัย อาชีพนี้คล้ายช่างกุญแจที่เจ้าของบ้านจ้างมาลองงัดประตูเพื่อหาจุดอ่อนก่อนโจรตัวจริง เครื่องมือ AI ที่เขาใช้ก็สร้างมาเพื่องานแบบนั้น ต่างกันตรงที่ครั้งนี้ไม่มีเจ้าของบ้านคนไหนจ้าง สื่อเกาหลีระบุว่าเป็นเครื่องมือโอเพนซอร์สชื่อ ARTEX
ตำรวจประเมินว่าแก๊งนี้เจาะได้ราว 90 องค์กร ได้ข้อมูลไปราว 8.2 ล้านรายการ มีทั้งเลขประจำตัวประชาชน ที่อยู่ เบอร์โทร และบันทึกการรักษาของบางโรงพยาบาล แล้วส่งอีเมลแนบข้อมูลจริงไปขู่เรียกเงิน แต่ได้เงินจริงจากบริษัทเดียวในจำนวนเล็กน้อย ตำรวจสรุปว่า AI ทำให้คนคนเดียวเจาะระบบได้ในขนาดที่เคยต้องใช้กลุ่มแฮกเกอร์มืออาชีพ ข่าวดีคือตำรวจยึดข้อมูลคืนได้แล้ว แต่ยังตรวจสอบอยู่ว่าข้อมูลหลุดไปที่อื่นหรือไม่
สัปดาห์เดียวกัน 123 Reg ผู้ให้บริการจดโดเมนในอังกฤษที่ GoDaddy เป็นเจ้าของ ก็ส่งอีเมลบอกลูกค้าว่าเจอ "การโจมตีที่ขับเคลื่อนด้วย AI ครั้งแรกเท่าที่รู้" ข้อมูลที่ถูกอ่านไปมีชื่อ เบอร์โทร และบริการที่ลูกค้าใช้ บริษัทสงสัยว่าคนร้ายเชื่อมโยงกับจีน แต่ยังเป็นแค่ข้อสงสัย ทั้งสองเรื่องบอกตรงกันว่าเครื่องมือ AI เจาะระบบไม่ได้อยู่แค่ในงานวิจัยอีกแล้ว
สำหรับคนทั่วไป ผลที่ตามมาคือข่าวข้อมูลรั่วอาจถี่ขึ้น และอันตรายมักตามมาทีหลังในรูปข้อความหรือโทรศัพท์ที่อ้างชื่อบริษัทและรู้ข้อมูลจริงของคุณ ถ้าได้รับแจ้งเตือน ให้เข้าเว็บของบริษัทเองแทนการกดลิงก์ อย่าบอกรหัสผ่านหรือรหัสยืนยันกับใคร เปิดการยืนยันตัวตนสองขั้น และเลิกใช้รหัสผ่านเดียวกันหลายบัญชี วิธีเช็กว่าอีเมลของคุณเคยหลุดหรือไม่ และรายละเอียดทั้งสองเหตุการณ์อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- คดีแรกของเกาหลี: ตำรวจนครบาลโซลจับกุม 7 คน หัวหน้าแก๊งอายุ 32 ปี อดีตนักทดสอบเจาะระบบ ถูกจับเมื่อ 15 ต.ค. 2026 และส่งตัวให้อัยการเมื่อ 23 ต.ค. ตำรวจเรียกว่าเป็นการจับกุมคดีแฮกและขโมยข้อมูลส่วนบุคคลขนาดใหญ่ที่ใช้ generative AI ครั้งแรกในเกาหลี
- ขนาดของเหตุ: ราว 90 องค์กร ข้อมูลราว 8.2 ล้านรายการ (ตัวเลขประเมินของตำรวจ) ขู่เรียกเงิน 38 แห่ง รวม 360 ล้านวอน แต่ได้จริง 300,000 วอนจากบริษัทเดียว
- 123 Reg: ถูกโจมตีเมื่อ 18 ก.ย. 2026 ข้อมูลติดต่อและข้อมูลบัญชีของลูกค้าถูกอ่าน และอาจถูกคัดลอกไป บริษัทยังไม่บอกจำนวนลูกค้าที่โดน และไม่ได้ระบุว่ามีรหัสผ่านหลุด
- สิ่งที่คุณทำได้: ระวังข้อความที่อ้างชื่อบริษัทหลังข่าวข้อมูลรั่ว เข้าเว็บเองแทนการกดลิงก์ เปลี่ยนรหัสผ่านที่ใช้ซ้ำ เปิดการยืนยันตัวตนสองขั้น และเช็กอีเมลของคุณกับ Have I Been Pwned
เกิดอะไรขึ้นในเกาหลีใต้
ตามที่ตำรวจนครบาลโซลแถลงเมื่อ 26 ต.ค. 2026 และสื่อเกาหลีหลายสำนักรายงาน (Hankyung, Segye Ilbo ซึ่งใช้ข่าวของสำนักข่าว Yonhap, Seoul Economic Daily, SBS และ Korea JoongAng Daily) หัวหน้าแก๊งซึ่งตำรวจเรียกว่า "A" อายุ 32 ปี จบสายศิลปะและพลศึกษา ไม่ได้เรียนไอที เคยทำงานทดสอบเจาะระบบให้บริษัทความปลอดภัยแห่งหนึ่งระหว่างปี 2019–2022 และเรียนเทคนิคการแฮกเองจากบล็อกกับ YouTube
เขาเริ่มเจาะระบบตั้งแต่เดือนกันยายน 2025 ด้วยเครื่องมือหาช่องโหว่เว็บไซต์แบบอัตโนมัติ จนปลายเดือนสิงหาคม 2026 จึงเปลี่ยนมาใช้เครื่องมือ AI ซึ่ง Hankyung รายงานว่าต่างจากเครื่องมือเดิมตรงที่ "ใส่แค่เป้าหมาย มันก็หาวิธีโจมตีเอง" ตามข้อมูลของตำรวจ ช่วง 31 ส.ค.–13 ต.ค. 2026 หรือ 44 วัน เขาเจาะได้ 60 แห่ง เฉลี่ยราว 1.3 แห่งต่อวัน
| รายการ | ตัวเลขตามที่ตำรวจแถลง |
|---|---|
| องค์กรที่ถูกเจาะ | ราว 90 แห่ง เช่น โรงเรียนกวดวิชา โรงพยาบาล สนามกอล์ฟ บริษัทรับจัดงานศพ มหาวิทยาลัย บริษัทในเครือกลุ่มทุนใหญ่ และสถาบันการเงินชุมชน |
| ข้อมูลที่ได้ไป | ราว 8.2 ล้านรายการ รวมข้อมูลส่วนบุคคลและเอกสารภายในบริษัท บริษัทรับจัดงานศพแห่งเดียวเสียข้อมูล 1.22 ล้านรายการ |
| ประเภทข้อมูล | เลขประจำตัวประชาชน ที่อยู่ เบอร์โทร ข้อมูลของผู้เยาว์ (จากโรงเรียนกวดวิชา) และบันทึกการรักษาและการให้คำปรึกษาของบางโรงพยาบาล |
| การขู่เรียกเงิน | 38 องค์กร รวม 360 ล้านวอน (BleepingComputer คิดเป็นราว 270,000 ดอลลาร์) ให้จ่ายเป็นเหรียญคริปโต Tether |
| เงินที่ได้จริง | 300,000 วอน (ราว 210 ดอลลาร์ ตาม Seoul Economic Daily) จากบริษัทเดียว |
| ผู้ต้องหา | 7 คน หัวหน้าแก๊งถูกคุมขังคนเดียว อีก 6 คนถูกสอบสวนโดยไม่ถูกคุมขัง |
วิธีขู่ของแก๊งนี้ไม่ซับซ้อน หลังได้ข้อมูล พวกเขาส่งอีเมลที่แนบข้อมูลส่วนบุคคลบางส่วนไปเป็นหลักฐาน แล้วขู่ว่าถ้าข้อมูลหลุด บริษัทจะเสียชื่อเสียงและอาจโดนรัฐปรับ จากนั้นมีคนโทรและส่งข้อความไปกดดันผู้บริหาร คนโทรเหล่านี้ถูกชวนผ่านโพสต์ใน Telegram ที่โฆษณาว่าเป็น "งานโทรศัพท์ง่าย ๆ" ได้ค่าจ้าง 10,000–30,000 วอนต่อสาย ผู้ช่วยวัย 24 ปีเป็นคนหาบัญชีที่ใช้ก่อเหตุและหาคนมาร่วม
การสืบสวนเริ่มเมื่อเดือนมิถุนายน 2026 หลังองค์กรผู้เสียหายแห่งหนึ่งแจ้งความ พอมีเรื่องคล้ายกันเข้ามาจากทั่วประเทศ ตำรวจก็รวมคดีไว้ที่หน่วยสืบสวนไซเบอร์ของตำรวจนครบาลโซลในเดือนสิงหาคม คนโทร 5 คนถูกจับระหว่างกรกฎาคมถึงกันยายน ผู้ช่วยวัย 24 ปีถูกจับต้นเดือนตุลาคม และหัวหน้าแก๊งถูกระบุตัวได้จาก log การเข้าใช้งานในเซิร์ฟเวอร์ของผู้เสียหาย ฝั่งตำรวจเองก็ใช้ AI เช่นกัน โดยใช้ระบบวิเคราะห์ภายในตรวจเอกสารคดีราว 530,000 รายการและ log ขนาด 1.3TB จนจับได้ครบ 7 คนในราว 4 เดือน
Oh Gyu-sik หัวหน้าหน่วยสืบสวนอาชญากรรมไซเบอร์ที่ 2 ของตำรวจนครบาลโซล บอกว่า AI กำลังลดกำแพงของอาชญากรรมไซเบอร์ และแนะนำว่าบริษัทที่ถูกขู่ไม่ควรต่อรองหรือจ่ายเงิน แต่ให้แจ้งตำรวจทันที
เครื่องมือ AI ตัวนี้คืออะไร
ARTEX เป็นเครื่องมือทดสอบเจาะระบบแบบโอเพนซอร์สที่พัฒนาในจีนและเปิดตัวเมื่อเดือนกรกฎาคม 2026 โดยผู้ใช้ GitHub ชื่อ Autumn-27 The Hacker News อธิบายว่าเป็นระบบทดสอบเจาะระบบอัตโนมัติที่ใช้โมเดลภาษาขนาดใหญ่ (LLM) กับเอเจนต์ (agent) หลายตัวทำงานร่วมกัน คือรับเป้าหมายแล้วลงมือทำงานหลายขั้นเอง และ Korea JoongAng Daily ระบุว่าตั้งใจให้บริษัทใช้ตรวจหาจุดอ่อนของตัวเอง
ReadEval ไม่ลงรายละเอียดว่าเครื่องมือนี้ทำงานอย่างไร เพราะไม่จำเป็นต่อการป้องกันตัวของผู้ใช้ทั่วไป สิ่งที่ควรรู้คือเครื่องมือประเภทนี้ไม่ได้สร้างช่องโหว่ใหม่ขึ้นมาเอง แต่ช่วยลดเวลาและความรู้ที่ต้องใช้ในการไล่หาจุดอ่อนที่มีอยู่แล้ว (ข้อนี้เป็นการประเมินของ ReadEval จากคำอธิบายของตำรวจและสื่อ)
เมื่อวันที่ 8 ต.ค. 2026 ผู้พัฒนาประกาศว่าจะเลิกอัปเดตและเปลี่ยน ARTEX เป็นซอฟต์แวร์ปิด โดยให้เหตุผลว่าเครื่องมือถูกนำไปใช้ผิดวัตถุประสงค์ แต่ Korea JoongAng Daily ชี้ว่าโค้ดที่ปล่อยไปแล้วและสำเนาที่ดาวน์โหลดไปยังใช้ได้
เป็นกลุ่มเดียวกับที่เจาะธนาคารเกาหลีไหม
ยังไม่มีหลักฐานว่าเป็นกลุ่มเดียวกัน ช่วงปลายเดือนกันยายนถึงต้นเดือนตุลาคม 2026 มีการเจาะสถาบันการเงินในเกาหลีหลายแห่ง CrowdStrike รายงานว่าผู้โจมตีใช้ ARTEX ร่วมกับโมเดลภาษาขนาดใหญ่ และสงสัยว่าเป็นผู้โจมตีที่พูดภาษาจีนและหวังเงิน โดยยังไม่โยงกับกลุ่มแฮกเกอร์ที่รู้จักกลุ่มใด Korea JoongAng Daily รายงานว่า CrowdStrike ชี้ว่าผู้ต้องสงสัยน่าจะเป็นชายวัย 26 ปีในมณฑลกวางตุ้ง ซึ่งปฏิเสธว่าไม่เกี่ยวข้อง
ส่วนคดีของตำรวจโซล ผู้ต้องหาเป็นชาวเกาหลีที่ถูกจับแล้ว BleepingComputer รายงานว่าตำรวจบอกว่าเครื่องมือที่ใช้เป็นตัวเดียวกับที่ใช้เจาะธนาคาร แต่ Seoul Economic Daily รายงานว่าตำรวจย้ำว่ายังไม่พบความเชื่อมโยงระหว่างสองคดี พูดง่าย ๆ คือใช้เครื่องมือเดียวกัน แต่ยังไม่มีหลักฐานว่าเป็นคนกลุ่มเดียวกัน
123 Reg โดนอะไร
The Register รายงานเมื่อ 28 ต.ค. 2026 ว่า 123 Reg ผู้ให้บริการจดโดเมนในอังกฤษที่ GoDaddy เป็นเจ้าของ เริ่มส่งอีเมลแจ้งลูกค้าในสัปดาห์นี้ ReadEval หาประกาศฉบับนี้บนเว็บไซต์ของ 123 Reg ไม่พบ (ตรวจหน้าแรก หน้าช่วยเหลือ และแผนผังเว็บไซต์เมื่อ 28 ต.ค. 2026) ข้อมูลทั้งหมดในหัวข้อนี้จึงมาจาก The Register ซึ่งอ้างอีเมลถึงลูกค้าและคำตอบของบริษัท
- วันที่ถูกโจมตี: 18 ก.ย. 2026 บริษัทเรียกว่า "การโจมตีทางไซเบอร์ที่ขับเคลื่อนด้วย AI ครั้งแรกเท่าที่รู้" ที่มุ่งเป้ามาที่บริษัท
- ข้อมูลที่เกี่ยวข้อง: ข้อมูลติดต่อและข้อมูลความสัมพันธ์กับลูกค้า เลขภาษีมูลค่าเพิ่ม (VAT) ของบริษัทลูกค้า และข้อมูลสินค้าจาก API ซึ่งรวมถึงชื่อ เบอร์โทร ประเทศ ภาษาและสกุลเงินที่เลือก วันที่สร้างบัญชี บริการที่มีในบัญชี และการตั้งค่ารับข่าวสารการตลาด
- อ่านอย่างเดียว แต่อาจถูกคัดลอก: อีเมลถึงลูกค้าบอกว่ากิจกรรมของผู้โจมตี "จำกัดอยู่ที่การอ่าน" ข้อมูล แต่บริษัทบอก The Register ภายหลังว่าผู้โจมตีอาจทำสำเนาข้อมูลไป จึงต้องแจ้งลูกค้า
- จำนวนลูกค้าที่โดน: ยังไม่เปิดเผย
- ข้อสงสัยเรื่องจีน: บริษัทพบโครงสร้างพื้นฐานหลักของผู้โจมตีบนที่อยู่ IP ในจีนและสิงคโปร์ ซึ่งบริษัทมองว่าชี้ถึง "ความเชื่อมโยงกับจีนอย่างชัดเจน" และพบชุดคำสั่งสำหรับโจมตีด้วย AI บนเซิร์ฟเวอร์ในจีน รวมถึงสำเนาชุดทักษะ (skills) ที่ Anthropic เปิดเป็นโอเพนซอร์ส บริษัทสงสัยว่าอาจเป็นกลุ่มที่รัฐจีนหนุนหลังซึ่งเคยมีรายงานว่าใช้ Claude Code โจมตีอย่างน้อย 30 องค์กร หรือกลุ่มที่ใช้ ARTEX เจาะสถาบันการเงินเกาหลี ทั้งหมดนี้เป็นข้อสงสัยของบริษัท ไม่ใช่ข้อสรุปของหน่วยงานรัฐ
- สิ่งที่บริษัททำ: แจ้งตำรวจ ดึงทีมความปลอดภัยภายนอกมาช่วย แจ้ง FTC ของสหรัฐฯ และหน่วยงานคุ้มครองข้อมูลในอังกฤษและสหภาพยุโรป และประสานผู้ให้บริการอินเทอร์เน็ตในสิงคโปร์ให้ปิดเซิร์ฟเวอร์ของผู้โจมตี
นี่ไม่ใช่ครั้งแรกที่ลูกค้า 123 Reg ได้รับผลจากเหตุข้อมูลรั่ว ในเดือนพฤศจิกายน 2021 GoDaddy ยืนยันว่าเหตุเจาะระบบบริการ Managed WordPress กระทบแบรนด์ที่ขายต่อบริการนี้ รวมถึง 123 Reg ด้วย ตอนนั้น SecurityWeek รายงานว่าผู้ใช้อาจได้รับผลกระทบถึง 1.2 ล้านราย
ฉันเป็นลูกค้า 123 Reg ต้องทำอะไร
คำแนะนำในอีเมลของ 123 Reg ตามที่ The Register รายงาน มีดังนี้
- ระวังการนำข้อมูลของคุณไปใช้ในทางที่ผิด โดยเฉพาะข้อความหรือโทรศัพท์ที่อ้างว่ามาจาก 123 Reg โดยไม่คาดคิด
- ถ้าไม่แน่ใจ ให้พิมพ์ที่อยู่เว็บไซต์ของ 123 Reg เองแล้วล็อกอินจากตรงนั้น แทนการกดลิงก์ในข้อความ
- 123 Reg ยืนยันว่าจะไม่ขอรหัสผ่าน ข้อมูลการชำระเงิน หรือรหัสยืนยันทางอีเมล ข้อความ หรือโทรศัพท์
- เปิดการยืนยันตัวตนสองขั้น (2-step verification) ในบัญชี
ข้อมูลที่หลุดในเหตุนี้คือชื่อ เบอร์โทร และบริการที่คุณใช้ ซึ่งเป็นวัตถุดิบชั้นดีของข้อความหลอกที่ดูน่าเชื่อ เช่น "โดเมนของคุณใกล้หมดอายุ กรุณาชำระเงินที่ลิงก์นี้" ถ้าข้อความรู้ชื่อโดเมนหรือแพ็กเกจของคุณจริง ไม่ได้แปลว่าข้อความนั้นมาจากบริษัทจริง
ข้อมูลของฉันหลุดไหม
- ผู้เสียหายในเกาหลี: เป็นลูกค้าและผู้ใช้บริการขององค์กรในเกาหลีใต้ จนถึงวันที่ 26 ต.ค. มีเพียง 15 องค์กรที่แจ้งความ และตำรวจจะร่วมกับคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PIPC) และ KISA ตรวจว่าองค์กรผู้เสียหายแจ้งเจ้าของข้อมูลตามที่กฎหมายกำหนดหรือไม่ ReadEval ไม่พบรายชื่อองค์กรที่ถูกเจาะ
- ลูกค้า 123 Reg: บริษัทแจ้งทางอีเมล ถ้าคุณหรือบริษัทของคุณจดโดเมนกับ 123 Reg ให้ตรวจกล่องจดหมาย รวมถึงโฟลเดอร์สแปม
- คนไทย: ยังไม่มีแหล่งใดระบุว่ามีผู้ใช้หรือองค์กรในไทยได้รับผลกระทบจากทั้งสองเหตุ และไม่มีตัวเลขรายประเทศ
- Have I Been Pwned: ReadEval ตรวจรายการเหตุข้อมูลรั่วของบริการนี้เมื่อ 28 ต.ค. 2026 ยังไม่พบทั้งสองเหตุการณ์ ซึ่งไม่ได้แปลว่าข้อมูลของคุณปลอดภัย เพราะ FAQ ของบริการเองบอกว่ามีข้อมูลเพียงส่วนเล็ก ๆ ของเหตุรั่วทั้งหมด และ "การไม่พบหลักฐาน ไม่ใช่หลักฐานว่าไม่มี"
วิธีเช็กว่าอีเมลของคุณเคยหลุดหรือไม่
ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของอังกฤษ (NCSC) แนะนำให้ใช้ Have I Been Pwned ตรวจว่ารายละเอียดของคุณเคยอยู่ในเหตุรั่วอื่นหรือไม่ และระบุว่าโปรแกรมป้องกันไวรัสกับโปรแกรมจัดการรหัสผ่านหลายตัวก็มีระบบตรวจแบบเดียวกัน
- เปิด
haveibeenpwned.comโดยพิมพ์ที่อยู่เอง แล้วพิมพ์อีเมลลงช่อง Email address ระบบจะแสดงรายชื่อเหตุข้อมูลรั่วที่พบอีเมลนี้ - ถ้าอยากรู้ทันทีเมื่อมีเหตุใหม่ ให้ลงทะเบียนที่หน้า
haveibeenpwned.com/NotifyMeระบบจะส่งแจ้งเตือนไปที่อีเมลนั้น และ FAQ ระบุว่าเก็บเพียงอีเมล วันที่สมัคร และรหัสสุ่มสำหรับยืนยันตัวตน - ถ้าอยากรู้ว่ารหัสผ่านที่ใช้อยู่เคยโผล่ในข้อมูลรั่วหรือไม่ ให้ใช้หน้า Pwned Passwords (
haveibeenpwned.com/Passwords) FAQ ระบุว่ารหัสผ่านถูกแปลงให้ระบุตัวไม่ได้ก่อนส่งไปตรวจ ถ้าพบ แปลว่ารหัสนั้นเคยอยู่ในข้อมูลที่รั่ว และไม่ควรใช้อีก
ได้อีเมลแจ้งว่าข้อมูลรั่ว ควรทำอะไร
ขั้นตอนนี้สรุปจากคำแนะนำของ NCSC สำหรับบุคคลทั่วไปหลังเกิดเหตุข้อมูลรั่ว
- ยืนยันกับบริษัทผ่านช่องทางทางการ: ติดต่อผ่านเว็บไซต์หรือโซเชียลมีเดียทางการของบริษัท ไม่ใช้ลิงก์หรือเบอร์โทรในข้อความที่ได้รับ
- ระวังข้อความหลอก (ฟิชชิง) ที่มาทีหลัง: NCSC เตือนว่าข้อความหลอกอาจมาหลังข่าวเผยแพร่ไปสักพัก เช่น อ้างให้รีเซ็ตรหัสผ่าน รับเงินชดเชย สแกนเครื่อง หรือพัสดุตกค้าง และมักเร่งให้ทำภายในเวลาสั้น ๆ
- เปลี่ยนรหัสผ่าน: ถ้าข้อความน่าสงสัยมีรหัสผ่านที่คุณยังใช้อยู่ ให้เปลี่ยนทันที และถ้าบัญชีอื่นใช้รหัสเดียวกัน ให้เปลี่ยนด้วย ถ้าบริการรองรับพาสคีย์ (passkey) ก็ใช้แทนรหัสผ่านได้
- ตรวจบัญชีหาความผิดปกติ: เช่น ล็อกอินไม่ได้ การตั้งค่าความปลอดภัยถูกเปลี่ยน มีข้อความที่คุณไม่ได้ส่งออกจากบัญชี หรือมีการล็อกอินจากสถานที่หรือเวลาแปลก ๆ
- ถ้าเสียเงินแล้ว: แจ้งธนาคารทันที และแจ้งความ
ทำไมรหัสผ่านซ้ำถึงอันตรายกว่าเดิม
ทั้งสองเหตุการณ์ไม่มีรายงานว่ารหัสผ่านของผู้ใช้หลุด แต่ถ้าเครื่องมือ AI ทำให้คนร้ายคนเดียวเจาะระบบได้หลายสิบแห่งในเวลาไม่กี่สัปดาห์ โอกาสที่บริการใดบริการหนึ่งที่คุณใช้จะรั่วก็สูงขึ้นด้วย (การประเมินของ ReadEval) ถ้ารหัสผ่านที่รั่วเป็นรหัสเดียวกับที่คุณใช้กับอีเมลหรือแอปธนาคาร บัญชีเหล่านั้นก็เปิดได้ด้วยกุญแจดอกเดียว เหมือนใช้ลูกกุญแจดอกเดียวไขทั้งบ้าน รถ และตู้เซฟ
- ใช้รหัสผ่านไม่ซ้ำกันทุกบัญชี: โปรแกรมจัดการรหัสผ่านช่วยสร้างและจำรหัสให้ คุณจำแค่รหัสหลักชุดเดียว
- เปิดการยืนยันตัวตนสองขั้น (2FA): ถ้ารหัสผ่านหลุด คนร้ายยังต้องมีรหัสจากมือถือของคุณอีกชั้น
- อย่าบอกรหัสยืนยันกับใคร: 123 Reg ยืนยันว่าจะไม่ขอรหัสเหล่านี้ทางอีเมล ข้อความ หรือโทรศัพท์ ถ้ามีคนอ้างชื่อบริษัทมาขอ ให้ถือว่าเป็นมิจฉาชีพ
ถ้าบริการในไทยทำข้อมูลรั่ว ต้องแจ้งคุณไหม
ตามประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลที่ออกเมื่อ 15 ธ.ค. 2022 ภายใต้ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล (PDPA) ผู้ควบคุมข้อมูลต้องแจ้งสำนักงานคณะกรรมการฯ โดยไม่ชักช้าภายใน 72 ชั่วโมงหลังรู้เหตุ เว้นแต่เหตุนั้นไม่มีความเสี่ยงต่อสิทธิของเจ้าของข้อมูล และถ้ามีความเสี่ยงสูง ต้องแจ้งเจ้าของข้อมูลด้วย พร้อมบอกลักษณะของเหตุ ผลกระทบที่อาจเกิด วิธีแก้ไข และสิ่งที่เจ้าของข้อมูลควรทำ (สรุปจาก Tilleke & Gibbins ซึ่งเป็นการอธิบายของสำนักงานกฎหมาย ไม่ใช่ตัวบทฉบับเต็ม) เรื่องนี้เป็นกติกาทั่วไปในไทย ไม่เกี่ยวกับสองเหตุการณ์ในข่าวนี้โดยตรง
แหล่งข่าวต่างกันตรงไหน
- ชื่อเครื่องมือ: BleepingComputer และ Hankyung ระบุชื่อ ARTEX ส่วน Segye Ilbo (ข่าว Yonhap) และ SBS เรียกเพียงว่า "ระบบ AI ทดสอบเจาะระบบอัตโนมัติ" ตัวเดียวกับที่ใช้ในเหตุข้อมูลรั่วของภาคการเงิน ส่วน Seoul Economic Daily ระบุเพิ่มว่าผู้ต้องหาใช้ AI ช่วยเขียนโค้ด (coding agent) ด้วย
- ความเชื่อมโยงกับคดีธนาคาร: BleepingComputer เขียนว่าตำรวจบอกว่าเป็นเครื่องมือเดียวกับที่ใช้เจาะธนาคารเกาหลี ส่วน Seoul Economic Daily ระบุว่าตำรวจยังไม่พบความเชื่อมโยงระหว่างสองคดี ReadEval เห็นว่าสองข้อนี้ไม่ขัดกัน เพราะเป็นเครื่องมือเดียวกัน แต่ยังไม่มีหลักฐานว่าเป็นคนเดียวกัน
- จำนวนองค์กรที่เจาะด้วย AI: BleepingComputer เขียนว่าใช้ ARTEX "ในการโจมตีส่วนใหญ่" ส่วนสื่อเกาหลีให้ตัวเลข 60 แห่งจากราว 90 แห่ง ReadEval ใช้ตัวเลขของสื่อเกาหลีที่อ้างตำรวจโดยตรง
- 8.2 ล้านรายการ: เป็นตัวเลขรวมที่ตำรวจประเมินจากทุกองค์กร แต่ Hankyung รายงานว่าข้อหาที่ส่งอัยการตอนนี้ครอบคลุมราว 900,000 รายการจาก 15 องค์กรที่แจ้งความ อีก 75 แห่งยังอยู่ระหว่างตรวจสอบ
- ค่าเงิน: 360 ล้านวอนถูกแปลงเป็นดอลลาร์ต่างกันเล็กน้อย (BleepingComputer ราว 270,000 ดอลลาร์, Korea JoongAng Daily 272,000 ดอลลาร์, Seoul Economic Daily ราว 250,000 ดอลลาร์) และ BleepingComputer ไม่ได้ระบุว่าแก๊งได้เงินจริงเท่าไร
- ผู้อยู่เบื้องหลังเหตุ 123 Reg: 123 Reg สงสัยกลุ่มที่รัฐจีนหนุนหลัง และพูดถึงกลุ่มที่ใช้ ARTEX เจาะสถาบันการเงินเกาหลีด้วย แต่ CrowdStrike ประเมินผู้โจมตีธนาคารเกาหลีว่าเป็นผู้โจมตีที่หวังเงิน ไม่ได้บอกว่ารัฐหนุนหลัง สองคำอธิบายนี้ยังไม่ลงรอยกัน
- แหล่งข่าวของ 123 Reg: มีเพียง The Register ที่รายงานโดยอ้างอีเมลถึงลูกค้า ReadEval ยังหาประกาศบนเว็บไซต์ของบริษัทหรือรายงานจากสำนักข่าวอื่นที่ยืนยันแยกต่างหากไม่พบ
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
AI ไม่ได้สร้างแฮกเกอร์หน้าใหม่จากศูนย์ แต่ทำให้คนที่มีพื้นฐานอยู่แล้วทำงานได้เท่าทีม ผู้ต้องหาในเกาหลีเคยเป็นนักทดสอบเจาะระบบมาก่อน และเจาะระบบมาเกือบปีแล้วก่อนเปลี่ยนมาใช้ AI สิ่งที่ AI เปลี่ยนคือความเร็ว ถ้าหักลบจากตัวเลขของตำรวจ ช่วงเกือบ 1 ปีก่อนใช้ AI เขาเจาะได้ราว 30 แห่ง แต่หลังใช้ AI ได้ 60 แห่งในเวลาไม่ถึงเดือนครึ่ง และเหยื่อในคดีนี้มีทั้งบริษัทขนาดกลางและเล็ก โรงเรียนกวดวิชา และสนามกอล์ฟ ซึ่ง ReadEval ประเมินว่าส่วนใหญ่ไม่ได้มีทีมความปลอดภัยของตัวเองแบบธนาคาร
อีกด้านของเรื่องนี้ก็น่าสังเกต แผนขู่เรียกเงินแทบล้มเหลว เพราะขอ 360 ล้านวอนแต่ได้จริง 300,000 วอน และตำรวจก็ใช้ AI วิเคราะห์หลักฐานจนจับได้ครบในราว 4 เดือน ส่วนกรณีของ 123 Reg บริษัทยังไม่ได้อธิบายว่า AI ทำอะไรในการโจมตี ป้าย "การโจมตีด้วย AI" จึงยังตรวจสอบจากภายนอกไม่ได้
สำหรับผู้ใช้ทั่วไป สิ่งที่ต้องทำไม่ได้ใหม่ แต่สำคัญขึ้น เพราะคุณห้ามบริษัทไม่ให้ข้อมูลรั่วไม่ได้ แต่ทำให้ข้อมูลที่รั่วไปใช้ต่อได้ยากขึ้น ด้วยรหัสผ่านที่ไม่ซ้ำกัน การยืนยันตัวตนสองขั้น และนิสัยไม่เชื่อข้อความที่อ้างชื่อบริษัท แม้ข้อความนั้นจะรู้ข้อมูลจริงของคุณก็ตาม
แหล่งที่มา
- BleepingComputer: Former pentester used ARTEX AI to steal 8.2 million data records (26 ต.ค. 2026)
- Hankyung (한국경제): 기업 90곳서 개인정보 820만건 탈취…생성형 AI 해킹 첫 검거 (26 ต.ค. 2026)
- Segye Ilbo (세계일보) ข่าวจาก Yonhap: 비전공자가 AI로 골프장 등 개인정보 820만건 탈취에 협박까지 (26 ต.ค. 2026)
- Seoul Economic Daily: Self-Taught Hacker Used AI to Steal 8.2 Million Records, Police Say (26 ต.ค. 2026)
- SBS News: Gang Arrested for Stealing 8.2 Million Personal Info Records Using AI (26 ต.ค. 2026)
- Korea JoongAng Daily: Seven arrested in Korea over AI-assisted hacking of 90 organizations (26 ต.ค. 2026)
- The Register: 123 Reg discloses 'AI cyberattack' on customer data, suspects China nexus (28 ต.ค. 2026)
- The Hacker News: รายงาน CrowdStrike เรื่อง ARTEX ถูกใช้ขโมยข้อมูลสถาบันการเงินเกาหลี (8 ต.ค. 2026)
- Korea JoongAng Daily: Chinese AI tool linked to Korean bank hacks halts public updates (10 ต.ค. 2026)
- SecurityWeek: GoDaddy says several brands hit by recent WordPress hosting breach (พ.ย. 2021)
- NCSC (สหราชอาณาจักร): Data breaches – guidance for individuals and families
- Have I Been Pwned: FAQs
- Have I Been Pwned: รายการเหตุข้อมูลรั่วของโดเมน 123-reg.co.uk (ตรวจ 28 ต.ค. 2026 ไม่พบ)
- Tilleke & Gibbins: Thailand PDPC notification on data breaches (ธ.ค. 2022)
