CAPCOM ID ถูกเจาะ อีเมลผู้เล่น 11.7 ล้านรายการรั่ว Capcom เตือนระวังข้อความหลอก
ผู้บุกรุกได้อีเมลและประวัติล็อกอินจาก CAPCOM ID 11.7 ล้านรายการ และเปลี่ยนรหัสผ่าน 196 บัญชี ไม่มีบัตรเครดิตรั่ว ควรระวังอีเมลหลอกและเปิด 2FA
สารบัญ (13 หัวข้อ)
- สรุปประเด็นสำคัญ
- ข้อมูลอะไรรั่วบ้าง
- 196 บัญชีถูกเปลี่ยนรหัสผ่านได้อย่างไร
- Capcom รู้ตัวเมื่อไร และทำอะไรไปแล้ว
- ยังไม่รู้อะไรบ้าง
- บัญชีของฉันโดนไหม
- วิธีดูแลบัญชี CAPCOM ID ตอนนี้
- สังเกตอีเมลหลอกที่อาจอาศัยเหตุการณ์นี้
- ถ้าใช้รหัสผ่านเดียวกันกับที่อื่น
- คนไทยเกี่ยวข้องอย่างไร
- ไม่ใช่ครั้งแรกของ Capcom
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ถ้าคุณเคยสมัคร CAPCOM ID บัญชีกลางที่ Capcom ใช้กับเว็บไซต์และเกมออนไลน์บางเกม อีเมลของคุณอาจอยู่ในมือคนแปลกหน้าแล้ว โดยที่คุณไม่ได้ทำอะไรผิดเลย Capcom ผู้สร้าง Resident Evil และ Monster Hunter ประกาศว่ามีบุคคลภายนอกเจาะเข้าระบบนี้ และได้อีเมลผู้ใช้ไปกว่า 11.7 ล้านรายการทั่วโลก
สิ่งที่หลุดไปพร้อมอีเมลคือ "ประวัติการเข้าใช้" ของแต่ละบัญชี ได้แก่ วันที่สร้างบัญชี เวลาล็อกอินครั้งล่าสุด จำนวนครั้งที่ล็อกอิน และที่อยู่ IP ตอนล็อกอินครั้งล่าสุด คล้ายสมุดลงชื่อเข้าอาคารที่หลุดออกไป ไม่มีกุญแจห้องของใคร แต่บอกได้ว่าใครมาบ่อยแค่ไหนและมาล่าสุดเมื่อไร ต่างกันตรงที่สมุดเล่มนี้มีอีเมลของทุกคน ซึ่งเป็นช่องทางส่งข้อความถึงตัวคุณได้ตรง ๆ ข่าวดีคือ Capcom ระบุว่าไม่พบว่ารหัสผ่านที่ผู้ใช้ตั้งเองรั่ว และข้อมูลบัตรเครดิตไม่อยู่ในข้อมูลที่หลุด
ยังไม่จบแค่นั้น ผู้บุกรุกเปลี่ยนรหัสผ่านของ 196 บัญชีโดยเจ้าของไม่รู้ตัว Capcom รีเซ็ตรหัสผ่านของบัญชีเหล่านี้แล้ว แต่วันรุ่งขึ้นก็ออกประกาศฉบับที่สองว่า มี 19 บัญชีในญี่ปุ่นที่ผู้บุกรุกใช้เข้าไปดูหน้าบัญชีร้านค้าออนไลน์ของ Capcom ต่อ และเห็นชื่อ ที่อยู่ เบอร์โทร กับประวัติการซื้อ นี่คือข้อเสียของบัญชีกลาง ใครได้บัญชีเดียวไปก็เปิดได้หลายประตู ส่วนวิธีที่ผู้บุกรุกใช้เข้าระบบ Capcom ยังไม่เปิดเผย และ ณ ช่วงที่สื่อรายงาน ยังไม่มีกลุ่มใดอ้างว่าเป็นผู้ลงมือ
สำหรับคนส่วนใหญ่ ความเสี่ยงที่ใกล้ตัวที่สุดคืออีเมลหลอก ผู้ไม่หวังดีที่ได้รายชื่อนี้ไปรู้แล้วว่าคุณเป็นลูกค้า Capcom และ Capcom เองก็เตือนว่าอาจมีอีเมล ข้อความ SMS หรือโทรศัพท์ที่แอบอ้างชื่อบริษัท Capcom ไม่ได้แยกจำนวนบัญชีที่โดนตามประเทศ จึงยังไม่รู้ว่ามีผู้เล่นในไทยกี่คน
สิ่งที่คุณทำได้ตอนนี้คือ อย่ากดลิงก์หรือเปิดไฟล์แนบในอีเมลที่อ้างชื่อ Capcom ให้พิมพ์ที่อยู่เว็บ CAPCOM ID เข้าไปเองแทน ถ้ารหัสผ่าน CAPCOM ID ซ้ำกับบัญชีอื่น ให้เปลี่ยนบัญชีนั้นด้วย และเปิดการยืนยันตัวตนสองขั้น ด้านล่างมีขั้นตอนตั้งค่า วิธีสังเกตอีเมลหลอก ไทม์ไลน์ และสิ่งที่ยังไม่มีใครรู้
สรุปประเด็นสำคัญ
- ข้อมูลที่รั่วเกือบทั้งหมดคืออีเมลกับประวัติการเข้าใช้: 11,774,247 รายการทั่วโลก มีอีเมล วันเวลาที่สร้างบัญชี วันเวลาที่ล็อกอินล่าสุด จำนวนครั้งที่ล็อกอิน และ IP ตอนล็อกอินล่าสุด ในจำนวนนี้ 43 รายการมีวันเกิด เพศ ประเทศ/ภูมิภาค และชื่อเล่นหลุดไปด้วย
- 196 บัญชีถูกเปลี่ยนรหัสผ่าน: Capcom รีเซ็ตแล้ว และประกาศฉบับที่สอง (23 ต.ค. 2026) ระบุว่า 19 บัญชีในญี่ปุ่นถูกใช้เข้าร้านค้าออนไลน์ e-Capcom จนชื่อ ที่อยู่ เบอร์โทร และประวัติการซื้อรั่ว
- ไม่รั่ว: Capcom ไม่พบว่ารหัสผ่านที่ผู้ใช้ตั้งเองรั่ว และข้อมูลบัตรเครดิตไม่อยู่ในข้อมูลที่หลุด เกมและบริการที่ใช้ CAPCOM ID ยังใช้งานได้ตามปกติ
- ยังไม่รู้: วิธีที่ผู้บุกรุกเข้าระบบ ผู้ลงมือ วันที่เริ่มบุกรุก และจำนวนผู้ได้รับผลกระทบในแต่ละประเทศ รวมถึงไทย
ข้อมูลอะไรรั่วบ้าง
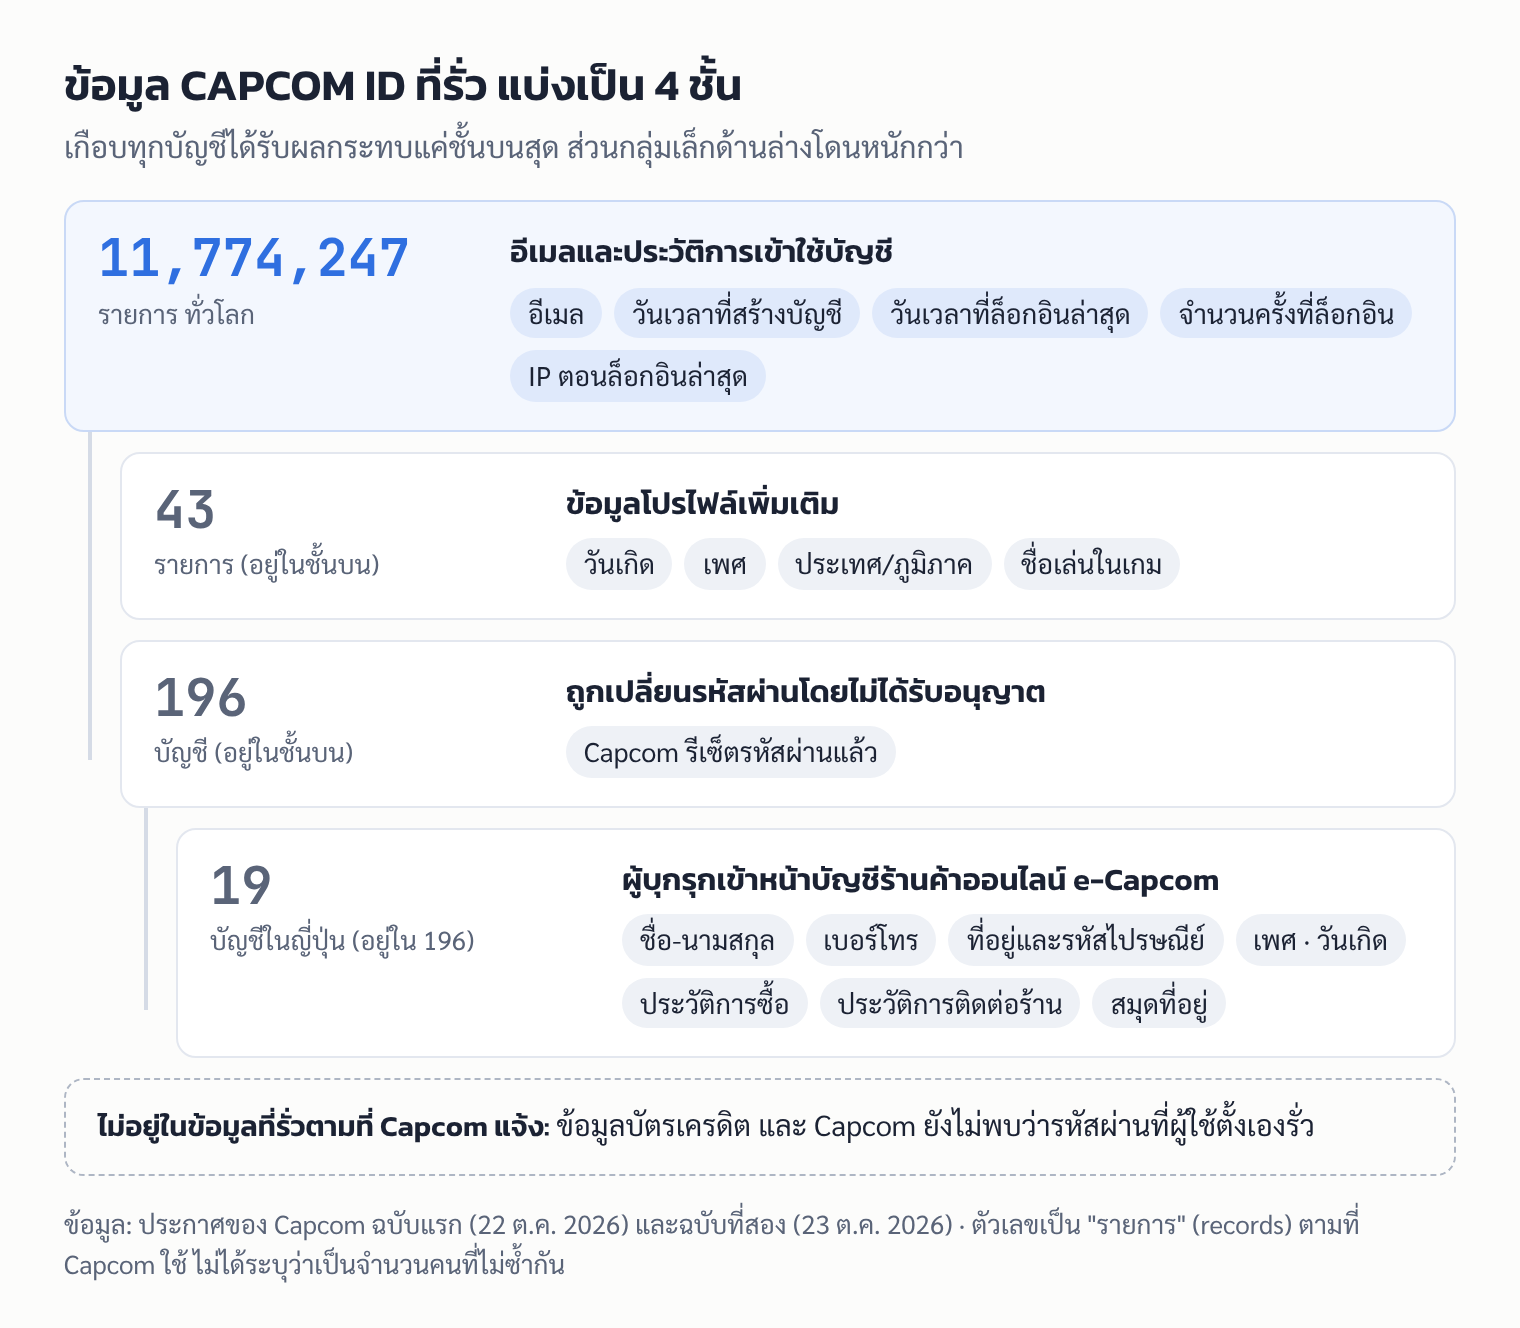
ประกาศฉบับแรกของ Capcom (22 ต.ค. 2026) และฉบับที่สอง (23 ต.ค. 2026) แบ่งข้อมูลที่ได้รับผลกระทบเป็นชั้น ๆ ดังนี้
| กลุ่ม | จำนวน | ข้อมูลที่รั่ว |
|---|---|---|
| เกือบทุกบัญชีที่โดน | 11,774,247 รายการ (รวมทั่วโลก) | อีเมล และ "ข้อมูลระบุตัวของระบบ" คือ วันเวลาที่สร้างบัญชี วันเวลาที่ล็อกอินล่าสุด จำนวนครั้งที่ล็อกอิน และ IP ของเครื่องตอนล็อกอินล่าสุด |
| กลุ่มย่อย | 43 รายการ (อยู่ในกลุ่มแรก) | วันเกิด เพศ ประเทศ/ภูมิภาค และชื่อเล่น (nickname) |
| บัญชีที่ถูกเปลี่ยนรหัสผ่าน | 196 บัญชี (อยู่ในกลุ่มแรก) | รหัสผ่าน CAPCOM ID ถูกเปลี่ยนโดยไม่ได้รับอนุญาต Capcom รีเซ็ตแล้ว |
| บัญชีที่ถูกใช้เข้า e-Capcom | 19 บัญชีในญี่ปุ่น (อยู่ใน 196) | ชื่อ ชื่ออ่านแบบคานะ เบอร์โทร รหัสไปรษณีย์ ที่อยู่ เพศ วันเกิด ประวัติการซื้อ ประวัติการติดต่อร้าน และสมุดที่อยู่ของสมาชิก |
ที่มา: ประกาศของ Capcom ฉบับภาษาญี่ปุ่นและภาษาอังกฤษ วันที่ 22 และ 23 ต.ค. 2026
ชื่อเล่นในที่นี้คือชื่อที่แสดงในเกมและบริการที่รองรับ CAPCOM ID ตามคำอธิบายในหน้าคำถามที่พบบ่อยของ CAPCOM ID ส่วน e-Capcom เป็นร้านค้าออนไลน์ที่ Capcom เปิดในญี่ปุ่น ประกาศฉบับที่สองระบุว่าอีก 177 บัญชีที่ถูกเปลี่ยนรหัสผ่านไม่พบข้อมูลรั่วเพิ่มจากการเปลี่ยนรหัสผ่าน
196 บัญชีถูกเปลี่ยนรหัสผ่านได้อย่างไร
Capcom ไม่ได้อธิบายว่าผู้บุกรุกเปลี่ยนรหัสผ่านได้อย่างไร ทั้งที่บริษัทบอกว่าไม่พบว่ารหัสผ่านที่ผู้ใช้ตั้งเองรั่ว ประกาศระบุเพียงว่าตรวจพบการเปลี่ยนรหัสผ่านโดยไม่ได้รับอนุญาต รีเซ็ตให้แล้ว และจะติดต่อเจ้าของบัญชีทีละราย
BleepingComputer และ TechRadar เขียนว่าผู้บุกรุกเปลี่ยนรหัสผ่าน "เพื่อพยายามล็อกเจ้าของออกจากบัญชี" แต่ข้อความนี้ไม่มีในประกาศของ Capcom จึงควรถือเป็นการตีความของสื่อ จากประกาศฉบับที่สอง สิ่งที่ยืนยันได้คือมีบางบัญชีที่ผู้บุกรุกใช้เข้าบริการอื่นของ Capcom ต่อ คือหน้าบัญชีของร้าน e-Capcom ใน 19 บัญชี
Capcom รู้ตัวเมื่อไร และทำอะไรไปแล้ว
| วันที่ (2026) | เหตุการณ์ |
|---|---|
| 19 ต.ค. | Capcom พบร่องรอยที่สงสัยว่าเป็นการเข้าถึงโดยไม่ได้รับอนุญาต ปิดกั้นการเข้าถึงนั้น และยืนยันว่าถูกบุกรุกจริงภายในวันเดียวกัน แล้วเริ่มหาวิธีที่ผู้บุกรุกใช้ |
| 20 ต.ค. | ตั้งศูนย์รับมือเหตุภายในบริษัท พบว่าข้อมูลลูกค้าบางส่วนรั่วและมีบัญชีถูกเปลี่ยนรหัสผ่าน รายงานต่อคณะกรรมการกำกับดูแลความปลอดภัยไอที ซึ่งเป็นที่ปรึกษาภายนอกของบริษัท |
| 21 ต.ค. | แจ้งตำรวจ (ฉบับภาษาอังกฤษระบุว่าเป็นตำรวจจังหวัดโอซากา) และคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของญี่ปุ่น |
| 22 ต.ค. | ออกประกาศฉบับแรก และขึ้นประกาศบนหน้าแรกของเว็บ CAPCOM ID |
| 23 ต.ค. | ออกประกาศฉบับที่สองเรื่อง 19 บัญชี e-Capcom และระบุว่าตรวจสอบขอบเขตผลกระทบเสร็จแล้ว แต่ยังเฝ้าระวัง CAPCOM ID และบริการที่เกี่ยวข้องต่อ |
Capcom ระบุว่าทำมาตรการฉุกเฉิน และหาวิธีโจมตีพร้อมแก้ไขเสร็จแล้ว บริการที่ใช้ CAPCOM ID รวมถึงเกมยังใช้งานได้ บริษัทยังไม่ได้บอกว่าแก้อะไรไป
หน้าแรกของเว็บ CAPCOM ID มีประกาศปิดปรับปรุงระบบลงวันที่ 19 ต.ค. 2026 เวลา 10:00–11:30 น. ตามเวลาสากล (UTC) หรือราว 17:00–18:30 น. ตามเวลาไทย ระหว่างนั้นล็อกอินและแก้ไขบัญชีไม่ได้ Capcom ไม่ได้ระบุว่าการปิดปรับปรุงครั้งนี้เกี่ยวกับเหตุบุกรุกหรือไม่
ยังไม่รู้อะไรบ้าง
- วิธีที่ผู้บุกรุกใช้เข้าระบบ: Capcom บอกเพียงว่าระบุวิธีโจมตีได้และแก้ไขแล้ว BleepingComputer และ Help Net Security รายงานตรงกันว่าบริษัทไม่ได้เปิดเผยรายละเอียด
- ใครเป็นผู้ลงมือ: Help Net Security (23 ต.ค.) รายงานว่ายังไม่มีกลุ่มใดอ้างความรับผิดชอบ และ TechRadar รายงานว่ายังไม่มีผู้โจมตีรายใดอ้างตัวในเว็บมืด หรือนำตัวอย่างข้อมูลมาเผยแพร่
- ผู้บุกรุกอยู่ในระบบมานานเท่าไร: BleepingComputer ระบุว่ายังไม่ชัดว่าการบุกรุกเริ่มเมื่อไร ประกาศของ Capcom ระบุเพียงวันที่ตรวจพบ คือ 19 ต.ค.
- ผู้ได้รับผลกระทบในแต่ละประเทศ: Capcom ให้เพียงยอดรวมทั่วโลก ไม่ได้แยกรายประเทศ และตัวเลขนับเป็น "รายการ" ไม่ได้ระบุว่าเป็นจำนวนคนที่ไม่ซ้ำกัน
บัญชีของฉันโดนไหม
Capcom บอกว่าจะติดต่อลูกค้าที่ได้รับผลกระทบเป็นรายบุคคลตามลำดับ แต่ไม่ได้บอกว่าจะติดต่อทางไหน และไม่ได้เปิดหน้าให้ตรวจเองว่าอีเมลของคุณอยู่ในข้อมูลที่รั่วหรือไม่ ReadEval ตรวจรายการเหตุข้อมูลรั่วของบริการ Have I Been Pwned เมื่อ 26 ต.ค. 2026 ก็ยังไม่พบเหตุการณ์นี้
เมื่อข้อมูลที่รั่วครอบคลุมราว 11.7 ล้านรายการ ReadEval ประเมินว่าถ้าคุณเคยสมัคร CAPCOM ID ควรทำเหมือนว่าอีเมลของคุณอยู่ในรายชื่อนี้ไว้ก่อน
อีกเรื่องที่ควรระวังคือ อีเมล "แจ้งเตือนว่าบัญชีของคุณได้รับผลกระทบ" อาจเป็นช่องทางที่มิจฉาชีพใช้ปลอมตัวได้ง่ายที่สุด ถ้าได้รับข้อความแบบนี้ ไม่ว่าจะดูเหมือนของจริงแค่ไหน ให้เข้าเว็บ CAPCOM ID ด้วยการพิมพ์ที่อยู่เอง แทนการกดลิงก์ในข้อความ
วิธีดูแลบัญชี CAPCOM ID ตอนนี้
ขั้นตอนนี้อ้างอิงหน้าคำถามที่พบบ่อยของ CAPCOM ID
- พิมพ์
cid.capcom.comในเบราว์เซอร์เอง (มีหน้าภาษาไทยที่cid.capcom.com/th/) แล้วล็อกอินด้วยอีเมลและรหัสผ่าน ถ้าจำรหัสผ่านไม่ได้หรือเข้าไม่ได้ ให้กด Forgot your password? ในหน้าล็อกอินเพื่อรีเซ็ต - หลังล็อกอิน ระบบจะพาไปที่หน้า Account ซึ่ง FAQ ระบุว่าใช้ดูและแก้ไขข้อมูลแต่ละรายการได้ ให้ตั้งรหัสผ่านใหม่ที่ยาวและไม่ซ้ำกับบัญชีอื่น ถ้าหาเมนูเปลี่ยนรหัสผ่านไม่เจอ ให้ล็อกเอาต์แล้วใช้ Forgot your password? แทน
- เปิด การยืนยันตัวตนสองขั้น (Two-Factor Authentication) จากหน้า Account ต้องใช้สมาร์ตโฟนหรือแท็บเล็ตที่ติดตั้งแอปสร้างรหัสไว้ก่อน Capcom แนะนำ Google Authenticator หรือ Microsoft Authenticator เมื่อเปิดแล้ว การล็อกอินจะต้องใช้รหัสจากแอปนี้ด้วย ไม่ใช่แค่อีเมลกับรหัสผ่าน
- ถ้าจะเปลี่ยนมือถือ ให้ยกเลิกการยืนยันตัวตนสองขั้นบนเครื่องเดิมก่อน แล้วค่อยตั้งใหม่บนเครื่องใหม่ FAQ เตือนว่าถ้าไม่ทำตามลำดับนี้ คุณจะล็อกอินจากเครื่องใหม่ไม่ได้
- ดูส่วน Platform Account Information ในหน้า Account ว่าบัญชี PlayStation, Xbox, Steam, Epic Games หรือ Nintendo ที่ผูกไว้เป็นของคุณทั้งหมด ประกาศของ Capcom ไม่ได้ระบุว่าข้อมูลบัญชีแพลตฟอร์มเหล่านี้รั่ว แต่การตรวจดูช่วยยืนยันว่าไม่มีใครแอบผูกบัญชีอื่นไว้
ถ้าล็อกอินไม่ได้เพราะรหัสผ่านถูกเปลี่ยน และรีเซ็ตเองไม่สำเร็จ ให้ติดต่อ Capcom ตามช่องทางในหัวข้อ "คนไทยเกี่ยวข้องอย่างไร" ด้านล่าง
สังเกตอีเมลหลอกที่อาจอาศัยเหตุการณ์นี้
Capcom เตือนในประกาศทั้งสองฉบับว่าข้อมูลที่รั่วอาจถูกใช้ส่งอีเมล ข้อความ SMS หรือโทรหาคุณโดยแอบอ้างเป็น Capcom หรือบริษัทที่เกี่ยวข้อง และขอให้ไม่กดลิงก์หรือเปิดไฟล์แนบในข้อความที่น่าสงสัย TechRadar ชี้ว่าอีเมลอย่างเดียวยังไม่พอให้โจมตีร้ายแรง แต่เป็นจุดเริ่มของอีเมลหลอกที่ทำมาเฉพาะตัวเหยื่อได้
ReadEval ประเมินว่าอีเมลหลอกรอบนี้อาจดูน่าเชื่อกว่าปกติ เพราะผู้ส่งอาจอ้างข้อมูลจริงของคุณ เช่น วันที่สมัครบัญชี เวลาล็อกอินล่าสุด หรือประเทศของ IP ที่ใช้ การที่ข้อความรู้ข้อมูลเหล่านี้จึงไม่ใช่หลักฐานว่ามาจาก Capcom จริง สัญญาณที่ควรระวังตามคำแนะนำของคณะกรรมการการค้าแห่งสหรัฐฯ (FTC) คือ
- ข้อความที่ไม่ได้คาดไว้ จากชื่อบริษัทที่คุณรู้จัก
- การแจ้งว่าบัญชีมีปัญหา ถูกระงับ หรือมีคนพยายามล็อกอิน
- การขอให้ "ยืนยัน" ข้อมูลส่วนตัวหรือข้อมูลการเงิน
- ลิงก์ให้ชำระเงินหรืออัปเดตข้อมูลบัตร
FTC แนะนำว่าถ้าคุณมีบัญชีกับบริษัทนั้นจริง ให้ติดต่อผ่านเว็บไซต์หรือเบอร์โทรที่คุณรู้ว่าเป็นของจริง ไม่ใช่ข้อมูลในข้อความ ส่วน FAQ ของ CAPCOM ID ระบุว่าอีเมลขั้นตอนต่าง ๆ ของระบบส่งจากโดเมน cid.capcom.com แต่ชื่อผู้ส่งที่แสดงในอีเมลปลอมแปลงได้ จึงไม่ควรใช้เป็นหลักฐานเดียว ประกาศทั้งสองฉบับของ Capcom ไม่มีตอนใดบอกว่าบริษัทจะขอรหัสผ่านหรือข้อมูลบัตรจากคุณ
ถ้าใช้รหัสผ่านเดียวกันกับที่อื่น
Capcom ไม่พบว่ารหัสผ่านที่ผู้ใช้ตั้งเองรั่ว แต่ยังอธิบายไม่ได้ว่าผู้บุกรุกเปลี่ยนรหัสผ่าน 196 บัญชีได้อย่างไร และการสอบสวนเรื่องวิธีเจาะยังไม่เปิดเผย ถ้ารหัสผ่าน CAPCOM ID ของคุณซ้ำกับบัญชีอื่น โดยเฉพาะอีเมล ควรเปลี่ยนบัญชีนั้นด้วย
ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (NCSC) อธิบายว่าการใช้รหัสผ่านซ้ำทำให้คนร้ายใช้รหัสผ่านเพียงชุดเดียวเปิดได้ทุกบัญชี และอีเมลเป็นบัญชีที่สำคัญที่สุด เพราะใครเข้าอีเมลได้ก็รีเซ็ตรหัสผ่านบัญชีอื่นของคุณได้ NCSC แนะนำให้
- ตั้งรหัสผ่านอีเมลที่ไม่ใช้กับบัญชีอื่นเลย และเปลี่ยนทันทีถ้าเคยใช้ซ้ำ
- ใช้รหัสผ่านไม่ซ้ำกันสำหรับบัญชีสำคัญ เช่น ธนาคาร ร้านค้าออนไลน์ และโซเชียลมีเดีย
- เปิดการยืนยันตัวตนสองขั้นที่อีเมล
- ใช้โปรแกรมจัดการรหัสผ่าน (password manager) ช่วยสร้างและจำรหัสผ่าน
คนไทยเกี่ยวข้องอย่างไร
- ไม่มีตัวเลขของไทย: Capcom ให้เพียงยอดรวมทั่วโลก ReadEval จึงยืนยันไม่ได้ว่ามีบัญชีในไทยได้รับผลกระทบกี่บัญชี
- เว็บมีภาษาไทย แต่ประกาศไม่ใช่ภาษาไทย: เว็บ CAPCOM ID มีหน้าภาษาไทย แต่ประกาศเรื่องนี้บนหน้าภาษาไทยเป็นภาษาอังกฤษ และลิงก์ไปที่ประกาศฉบับภาษาอังกฤษของบริษัท
- ช่องทางติดต่อสำหรับเอเชีย (ยกเว้นญี่ปุ่น) และโอเชียเนีย: อีเมล
[email protected]ประกาศฉบับภาษาญี่ปุ่นระบุชื่อทีม Capcom Asia Customer Support ส่วนฉบับภาษาอังกฤษเขียนว่า Capcom Europe Customer Support แต่ใช้อีเมลเดียวกัน - ภาษาที่ใช้ติดต่อ: FAQ ของ CAPCOM ID ระบุว่าฝ่ายบริการลูกค้ารองรับเฉพาะภาษาญี่ปุ่นและภาษาอังกฤษ
- ระวังข้อความปลอมเป็นภาษาไทย: ประกาศของ Capcom ไม่ได้บอกว่าจะส่งข้อความแจ้งเตือนเป็นภาษาไทย ReadEval ไม่พบข้อมูลยืนยันเรื่องนี้
ไม่ใช่ครั้งแรกของ Capcom
ในเดือนพฤศจิกายน 2020 Capcom ถูกโจมตีด้วยแรนซัมแวร์ โดยพบข้อความของกลุ่มที่เรียกตัวเองว่า Ragnar Locker บนเครื่องที่ถูกเข้ารหัส รายงานสรุปของ Capcom ในเดือนเมษายน 2021 ระบุว่าผู้โจมตีเข้าทางอุปกรณ์ VPN รุ่นเก่าที่บริษัทลูกในอเมริกาเหนือเก็บไว้ใช้สำรอง ยืนยันผู้ที่ข้อมูลรั่วจริง 15,649 คน และไม่ได้ติดต่อเจรจากับผู้โจมตี
ความต่างที่สำคัญคือ ครั้งนั้น Capcom ระบุว่าระบบที่โดนโจมตีไม่เกี่ยวกับระบบที่ใช้เล่นหรือซื้อเกมออนไลน์ แต่ครั้งนี้เป้าหมายคือระบบบัญชีของผู้เล่นโดยตรง
แหล่งข่าวต่างกันตรงไหน
- "เพื่อล็อกเจ้าของออก": BleepingComputer และ TechRadar เขียนว่าผู้บุกรุกเปลี่ยนรหัสผ่าน 196 บัญชีเพื่อพยายามล็อกเจ้าของออก แต่ Capcom บอกเพียงว่ารหัสผ่านถูกเปลี่ยนโดยไม่ได้รับอนุญาต ReadEval ใช้ถ้อยคำของ Capcom
- "รายการ" หรือ "คน": Capcom นับเป็น "รายการ" (records / 件) ขณะที่ SecurityWeek และ TechRadar เขียนเป็นจำนวนคน ReadEval ใช้คำว่า "รายการ" ตามต้นทาง เพราะ Capcom ไม่ได้บอกว่ามีคนที่ซ้ำกันหรือไม่
- ประกาศฉบับที่สอง: รายงานภาษาอังกฤษช่วงวันที่ 22–23 ต.ค. ที่ ReadEval อ่าน ส่วนใหญ่ยังไม่มีข้อมูลเรื่อง 19 บัญชี e-Capcom เรื่องนี้มาจากประกาศของ Capcom เมื่อ 23 ต.ค. ซึ่ง Business+IT ของญี่ปุ่นรายงานไว้
- ตัวเลขเหตุการณ์ปี 2020: BleepingComputer และ Security Affairs ใช้ตัวเลข 390,000 คน Help Net Security ใช้ 350,000 คน และ TechRadar เขียนว่า Capcom "ยืนยัน" ว่ามีผู้ได้รับผลกระทบ 390,000 คน ประกาศของ Capcom ระบุว่า 350,000 คือยอดสูงสุดที่ "อาจ" ได้รับผลกระทบในเดือนพฤศจิกายน 2020 ซึ่งปรับเป็นราว 390,000 คนในเดือนมกราคม 2021 ส่วนยอดที่ยืนยันแล้วคือ 15,649 คน (เมษายน 2021)
- ช่องทางติดต่อในเอเชีย: ประกาศฉบับภาษาญี่ปุ่นกับภาษาอังกฤษใช้ชื่อทีมต่างกัน (ดูหัวข้อด้านบน) Capcom ระบุว่าถ้าข้อความสองภาษาไม่ตรงกัน ให้ยึดฉบับภาษาญี่ปุ่น
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
เหตุครั้งนี้ไม่ได้ทำให้รหัสผ่านหรือบัตรเครดิตของคนส่วนใหญ่หลุด แต่ทำให้คนร้ายมีรายชื่ออีเมลลูกค้า Capcom ราว 11.7 ล้านรายการไว้ส่งข้อความหลอกได้อีกนาน ความเสี่ยงหลักของผู้เล่นทั่วไปจึงเป็นข้อความปลอมในอีกหลายเดือนข้างหน้า มากกว่าความเสียหายที่เกิดไปแล้ว Capcom ตรวจพบ แจ้งหน่วยงาน และออกประกาศสองฉบับภายใน 4 วันหลังตรวจพบ ซึ่งถือว่าเร็ว แต่ยังมีคำถามสำคัญที่บริษัทไม่ได้ตอบ คือผู้บุกรุกเข้ามาทางไหน และเปลี่ยนรหัสผ่าน 196 บัญชีได้อย่างไร ถ้าไม่ได้รหัสผ่านเดิมไป กรณี 19 บัญชีที่ลามไปถึงร้านค้าออนไลน์ก็แสดงให้เห็นข้อเสียของบัญชีกลาง ที่บัญชีเดียวเปิดได้หลายบริการ การเปิดยืนยันตัวตนสองขั้นและไม่ใช้รหัสผ่านซ้ำจึงเป็นสิ่งที่ควรทำกับ CAPCOM ID เหมือนกับบัญชีสำคัญอื่น ๆ
แหล่งที่มา
- Capcom: 不正アクセスによるお客様情報漏えいのお詫びとお知らせ (ประกาศฉบับแรก ภาษาญี่ปุ่น 22 ต.ค. 2026)
- Capcom: Notice and Apology Regarding Customer Information Affected Through Unauthorized Access (ฉบับภาษาอังกฤษ 22 ต.ค. 2026)
- Capcom: 不正アクセスによるお客様情報漏えいのお詫びとお知らせ(第二報) (ประกาศฉบับที่สอง ภาษาญี่ปุ่น 23 ต.ค. 2026)
- Capcom: Update to Notice and Apology Regarding Customer Information Affected Through Unauthorized Access (ฉบับภาษาอังกฤษ 23 ต.ค. 2026)
- CAPCOM ID: หน้าแรกและประกาศ (รวมประกาศปิดปรับปรุงระบบ 19 ต.ค. 2026)
- CAPCOM ID: หน้าภาษาไทย
- CAPCOM ID: FAQ (ล็อกอิน รีเซ็ตรหัสผ่าน การยืนยันตัวตนสองขั้น บัญชีแพลตฟอร์ม ภาษาที่รองรับ)
- CAPCOM ID: How to Link/Pair your Platform Account
- BleepingComputer: Capcom confirms data breach affecting 11.7 million accounts
- Help Net Security: Capcom data breach exposes 11.7 million account records
- SecurityWeek: 11 Million Impacted by Capcom Data Breach
- TechRadar: Capcom data breach confirmed — around 11.7 million accounts thought to have been affected
- Security Affairs: Capcom Data Breach Exposes 11.7 Million Email Addresses
- ITmedia NEWS: カプコン、1177万件漏えい 不正アクセスで
- Business+IT (ผ่าน Yahoo! News Japan): カプコン、CAPCOM IDの不正アクセスで1,177万件漏えい 19件は通販の購入履歴まで
- Capcom: ประกาศเหตุแรนซัมแวร์ (16 พ.ย. 2020)
- Capcom: อัปเดตเหตุแรนซัมแวร์ (12 ม.ค. 2021)
- Capcom: รายงานสรุปเหตุแรนซัมแวร์ (13 เม.ย. 2021)
- Have I Been Pwned: รายการเหตุข้อมูลรั่วของโดเมน capcom.com (ตรวจเมื่อ 26 ต.ค. 2026 ยังไม่มีรายการ)
- FTC: How to recognize and avoid phishing scams
- NCSC: Use a strong and separate password for your email