อียูเปิดสอบ Booking.com ว่ากันที่พักปลอมและข้อความหลอกให้จ่ายเงินได้ดีพอหรือไม่
คณะกรรมาธิการยุโรปเปิดสอบ Booking.com ตาม DSA เรื่องที่พักปลอม ฟิชชิงที่ใช้ข้อมูลการจองจริง และโฆษณาดันอันดับ ยังไม่ใช่คำตัดสิน พร้อมวิธีป้องกัน
สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- อียูสอบ Booking.com เรื่องอะไรบ้าง
- นี่คือคำตัดสินแล้วหรือยัง
- Booking.com ตอบว่าอย่างไร
- กลโกงสองแบบนี้ทำงานอย่างไร
- ข้อความแบบไหนน่าสงสัย
- ถ้าคุณเป็นผู้เข้าพัก ทำอะไรได้บ้าง
- ถ้าคุณกดลิงก์หรือกรอกบัตรไปแล้ว
- ถ้าคุณเป็นเจ้าของที่พักหรือโรงแรม
- เกี่ยวกับคนไทยแค่ไหน
- ตัวเลขที่แหล่งข่าวให้ไม่ตรงกัน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพว่าอีกสองวันคุณจะออกเดินทาง แล้วมีข้อความจากโรงแรมที่จองไว้เด้งขึ้นมา ชื่อคุณ วันเข้าพัก และราคาถูกต้องทุกตัว ข้อความบอกว่าบัตรที่ใช้จองยืนยันไม่ผ่าน ให้รีบกดลิงก์กรอกใหม่ ไม่อย่างนั้นการจองจะถูกยกเลิก ทุกอย่างในข้อความเป็นของจริง ยกเว้นคนที่ส่งมา
กลโกงแบบนี้กับประกาศที่พักที่ไม่มีอยู่จริง คือเหตุผลที่คณะกรรมาธิการยุโรปเปิดการสอบสวน Booking.com อย่างเป็นทางการเมื่อสัปดาห์ที่แล้ว ตามกฎหมายบริการดิจิทัลของสหภาพยุโรป (DSA) ว่าแพลตฟอร์มประเมินและลดความเสี่ยงเหล่านี้ดีพอหรือไม่ รวมถึงเรื่องที่พักที่จ่ายเงินดันอันดับแต่ไม่ติดป้ายว่าเป็นโฆษณา นี่เป็นการเปิดสอบ ยังไม่ใช่คำตัดสินว่าผิด และ Booking.com ระบุว่าให้ความร่วมมือเต็มที่
ปัญหาคือมิจฉาชีพมักไม่ต้องเจาะระบบของ Booking.com แต่หลอกพนักงานโรงแรมด้วยอีเมลปลอมจนได้บัญชีของที่พักไป แล้วใช้บัญชีนั้นคุยกับแขกตัวจริง เหมือนคนแปลกหน้าแอบนั่งหลังเคาน์เตอร์ต้อนรับแล้วรับโทรศัพท์แทนพนักงาน ต่างกันตรงที่ในโรงแรมคุณยังเห็นหน้าคนพูด แต่ในแชตไม่มีอะไรบอกว่าคนพิมพ์เปลี่ยนไปแล้ว อียูจึงจะตรวจทั้งวิธีส่งข้อมูลแขกให้ที่พักและการออกแบบระบบส่งข้อความ
เรื่องนี้ไม่ได้เพิ่งเกิด หัวหน้าฝ่ายความปลอดภัยของ Booking.com เองบอกเมื่อปี 2024 ว่ากลโกงเพิ่มขึ้น 500–900% ในเวลาปีครึ่ง หรือราว 6–10 เท่า ถ้าพิสูจน์ได้ว่าผิด บริษัทอาจถูกปรับสูงสุด 6% ของรายได้ทั่วโลก แต่คดีอาจใช้เวลานาน การสอบสวนนี้ใช้บังคับในยุโรป ยังไม่มีข้อมูลว่าผลจะเปลี่ยนอะไรในไทย แต่ Microsoft รายงานว่าอีเมลปลอมชื่อ Booking.com เคยเล็งโรงแรมในเอเชียตะวันออกเฉียงใต้ด้วย
ข่าวดีคือกฎสองข้อของ Booking.com เองช่วยได้มาก บริษัทจะไม่ขอเลขบัตรทางอีเมล โทรศัพท์ SMS หรือ WhatsApp และไม่ขอให้โอนเงินนอกเงื่อนไขในใบยืนยันการจอง ถ้าคุณเจอข้อความเร่งให้จ่าย อย่ากดลิงก์ ให้ติดต่อฝ่ายบริการลูกค้าผ่านแอปหรือเว็บไซต์ Booking.com เอง ส่วนเจ้าของที่พักควรเปิดยืนยันตัวตนสองขั้น (2FA) ด้านล่างมีรายละเอียดคดี คำตอบของ Booking.com และขั้นตอนจากหน้าช่วยเหลือสำหรับผู้เข้าพักและเจ้าของที่พัก
สรุปประเด็นสำคัญ
- เปิดสอบ ยังไม่ใช่คำตัดสิน: คณะกรรมาธิการยุโรปเปิดกระบวนการสอบสวนอย่างเป็นทางการ (formal proceedings) กับ Booking.com เมื่อ 21 ต.ค. 2026 ตาม DSA และระบุชัดว่าการเปิดสอบ "ไม่ได้ตัดสินผลล่วงหน้า"
- สามประเด็น: ประกาศที่พักปลอมหรือผิดกฎ, ฟิชชิงที่ใช้ข้อมูลการจองและข้อมูลแขก และที่พักที่จ่ายค่าคอมมิชชันเพิ่มเพื่อดันอันดับแต่ไม่ได้ติดป้ายว่าเป็นโฆษณา
- Booking.com ตอบ: ให้ความร่วมมือกับคณะกรรมาธิการเต็มที่ และยืนยันว่า "ความปลอดภัย ความไว้วางใจ และการปกป้องข้อมูลส่วนบุคคล" เป็นเรื่องสำคัญที่สุดของบริษัท
- สิ่งที่คุณทำได้ตอนนี้: จ่ายเงินตามเงื่อนไขในใบยืนยันการจองเท่านั้น ไม่กรอกเลขบัตรผ่านลิงก์ในข้อความ และเปิด 2FA ทั้งบัญชีผู้เข้าพักและบัญชีที่พัก
อียูสอบ Booking.com เรื่องอะไรบ้าง
ประกาศของคณะกรรมาธิการยุโรป (IP/26/2223, 21 ต.ค. 2026) แบ่งการสอบสวนเป็นสามเรื่อง
| ประเด็น | คณะกรรมาธิการจะตรวจอะไร | มาตราใน DSA |
|---|---|---|
| ประกาศที่พักปลอมหรือไม่เป็นไปตามกฎ | Booking.com ระบุและประเมินความเสี่ยงจากเนื้อหาผิดกฎหมายดีพอหรือไม่ เช่น ที่พักที่ไม่มีอยู่จริง การแอบอ้างเป็นเจ้าของ และที่พักที่ไม่เป็นไปตามกฎ และมีมาตรการลบประกาศเหล่านี้ที่ได้ผลหรือไม่ | มาตรา 34 และ 35 (ประเมินและลดความเสี่ยงเชิงระบบ) |
| ฟิชชิงที่ใช้ข้อมูลการจองและข้อมูลแขก | วิธีที่แพลตฟอร์มแชร์ข้อมูลการจองและข้อมูลแขกให้ที่พัก การออกแบบและการทำงานของระบบส่งข้อความ และมีมาตรการกันไม่ให้ข้อมูลถูกใช้หลอกเอาเงินเพียงพอหรือไม่ | มาตรา 34 และ 35 |
| ที่พักที่จ่ายเงินดันอันดับ (boosted listings) | ที่พักจ่ายค่าคอมมิชชันสูงขึ้นเพื่อขึ้นอันดับต้น ๆ ผู้ใช้ต้องรู้ได้ชัดว่าเป็นโฆษณา และเห็นว่าใครอยู่เบื้องหลัง ใครจ่ายเงิน ทำไมจึงเห็น และเปลี่ยนการตั้งค่าโฆษณาได้อย่างไร | มาตรา 26(1) (ผู้ใช้ต้องระบุโฆษณาได้ชัดเจน) |
ที่มา: ประกาศของคณะกรรมาธิการยุโรป IP/26/2223
คณะกรรมาธิการเขียนเหตุผลของเรื่องที่สามไว้ว่า ถ้าไม่มีป้ายบอก ผู้ใช้จะ "แยกไม่ออกว่าที่พักขึ้นมาอยู่ด้านบนเพราะตรงกับสิ่งที่ค้นหา หรือเพราะที่พักจ่ายเงินซื้อตำแหน่งนั้น" Thomas Regnier โฆษกคณะกรรมาธิการ กล่าวกับสื่อว่าการจ่ายเงินดันอันดับ "ไม่ผิดกฎหมายในตัวเอง แต่ Booking ต้องโปร่งใสกับผู้บริโภค"
ทำไมต้องเป็น DSA: Booking.com ถูกจัดเป็น "แพลตฟอร์มออนไลน์ขนาดใหญ่มาก" (VLOP) ตั้งแต่ 25 เม.ย. 2023 ซึ่งเป็นกลุ่มที่มีผู้ใช้ในสหภาพยุโรปเกิน 45 ล้านคน แพลตฟอร์มกลุ่มนี้ต้องส่งรายงานประเมินความเสี่ยงทุกปี คณะกรรมาธิการระบุว่าตัดสินใจเปิดสอบหลังวิเคราะห์รายงานประเมินความเสี่ยงที่ Booking.com ส่งในปี 2026 และสามปีก่อนหน้า รายงานความโปร่งใส และคำตอบต่อหนังสือขอข้อมูลเมื่อ 23 ก.ย. 2025 และ 26 พ.ค. 2026 โดยทำงานร่วมกับหน่วยงานผู้บริโภคและตลาดของเนเธอร์แลนด์ (ACM) ซึ่งเป็นผู้กำกับดูแล DSA ของประเทศที่ Booking.com ตั้งอยู่
เจ้าหน้าที่พูดว่าอะไร: The Register และ EU Perspectives รายงานว่าเจ้าหน้าที่อาวุโสของอียูที่ไม่เปิดเผยชื่อเรียกการประเมินความเสี่ยงของ Booking.com ว่า "ต่ำกว่ามาตรฐานอย่างสิ้นเชิง" (absolutely substandard) และบอกว่า "มีหลักฐานชัดเจนว่าการประเมินความเสี่ยงไม่เพียงพอ" The Register เสริมว่าเจ้าหน้าที่คาดหวังให้แพลตฟอร์มจัดการการใช้ระบบจองในทางผิด ลบประกาศเร็วขึ้นเมื่อมีคนแจ้ง ตรวจใบอนุญาต และเปลี่ยนวิธีรับที่พักเข้าระบบ ส่วน Henna Virkkunen รองประธานบริหารคณะกรรมาธิการยุโรปที่ดูแลด้านเทคโนโลยี กล่าวว่า "ชาวยุโรปควรจองที่พักวันหยุดได้โดยไม่ต้องกลัวถูกหลอก"
นี่คือคำตัดสินแล้วหรือยัง
ยัง ประกาศของคณะกรรมาธิการใช้คำว่า "หากพิสูจน์ได้" (if proven) ตลอด และระบุว่าการเปิดสอบไม่ได้ตัดสินผลล่วงหน้า ขั้นต่อไปตามประกาศคือ
- สอบสวนเชิงลึกแบบเร่งด่วน: ส่งหนังสือขอข้อมูลเพิ่ม สัมภาษณ์ หรือเข้าตรวจ
- มาตรการระหว่างทาง: การเปิดสอบทำให้คณะกรรมาธิการมีอำนาจออกมาตรการชั่วคราว (interim measures) หรือออกคำวินิจฉัยว่าไม่ปฏิบัติตามกฎหมาย (non-compliance decision)
- รับข้อเสนอแก้ไข: Booking.com เสนอพันธะว่าจะแก้ไข (commitments) ได้ และคณะกรรมาธิการรับข้อเสนอนั้นได้
ประกาศไม่ได้กำหนดกรอบเวลา Regnier บอก EU Perspectives ว่าผลอาจ "ใช้เวลา" และ heise รายงานว่าเจ้าหน้าที่มองว่าบทลงโทษ "ยังอีกไกล" ส่วนเพดานค่าปรับ 6% ของรายได้ทั่วโลกต่อปีเป็นเพดานตามกฎหมาย DSA ที่สื่อหลายแห่งอ้างถึง ไม่ใช่ตัวเลขที่คณะกรรมาธิการบอกว่าจะเรียกเก็บในคดีนี้ ก่อนหน้านี้ คณะกรรมาธิการเคยปรับ X 120 ล้านยูโรเมื่อปี 2025 ซึ่ง The Next Web ระบุว่าเป็นค่าปรับแรกภายใต้ DSA
Booking.com ตอบว่าอย่างไร
โฆษกของ Booking.com บอก The Register ว่าบริษัทให้ความร่วมมือกับคณะกรรมาธิการเต็มที่ และพร้อมหารืออย่างสร้างสรรค์ในคำถามเรื่อง DSA โดยยืนยันว่า "ความปลอดภัย ความไว้วางใจ และการปกป้องข้อมูลส่วนบุคคลเป็นเรื่องสำคัญที่สุด" และจะทำงานร่วมกับรัฐบาล หน่วยงานกำกับดูแล เจ้าหน้าที่บังคับใช้กฎหมาย และพันธมิตรในอุตสาหกรรมต่อไปเพื่อต่อสู้กับอาชญากรรมไซเบอร์และการฉ้อโกงออนไลน์ ณ วันที่เขียนข่าว บริษัทยังไม่ได้ตอบรายละเอียดของแต่ละประเด็นในที่สาธารณะ
ก่อนหน้านี้ เมื่อ NL Times ถามเรื่องที่พักปลอมในเดือนสิงหาคม 2026 Booking.com ตอบว่าตรวจที่พักทุกแห่งระหว่างและหลังการลงทะเบียน และลบประกาศทันทีเมื่อพบหรือได้รับแจ้งว่าเป็นการฉ้อโกง ส่วนหน้า Safety tips ของ Booking.com ระบุว่าการตรวจของบริษัท "ตรวจจับและบล็อกประกาศที่พักปลอมได้ส่วนใหญ่ก่อนจะกระทบใคร" และยอมรับว่ากลวิธีของมิจฉาชีพซับซ้อนขึ้นเรื่อย ๆ
กลโกงสองแบบนี้ทำงานอย่างไร
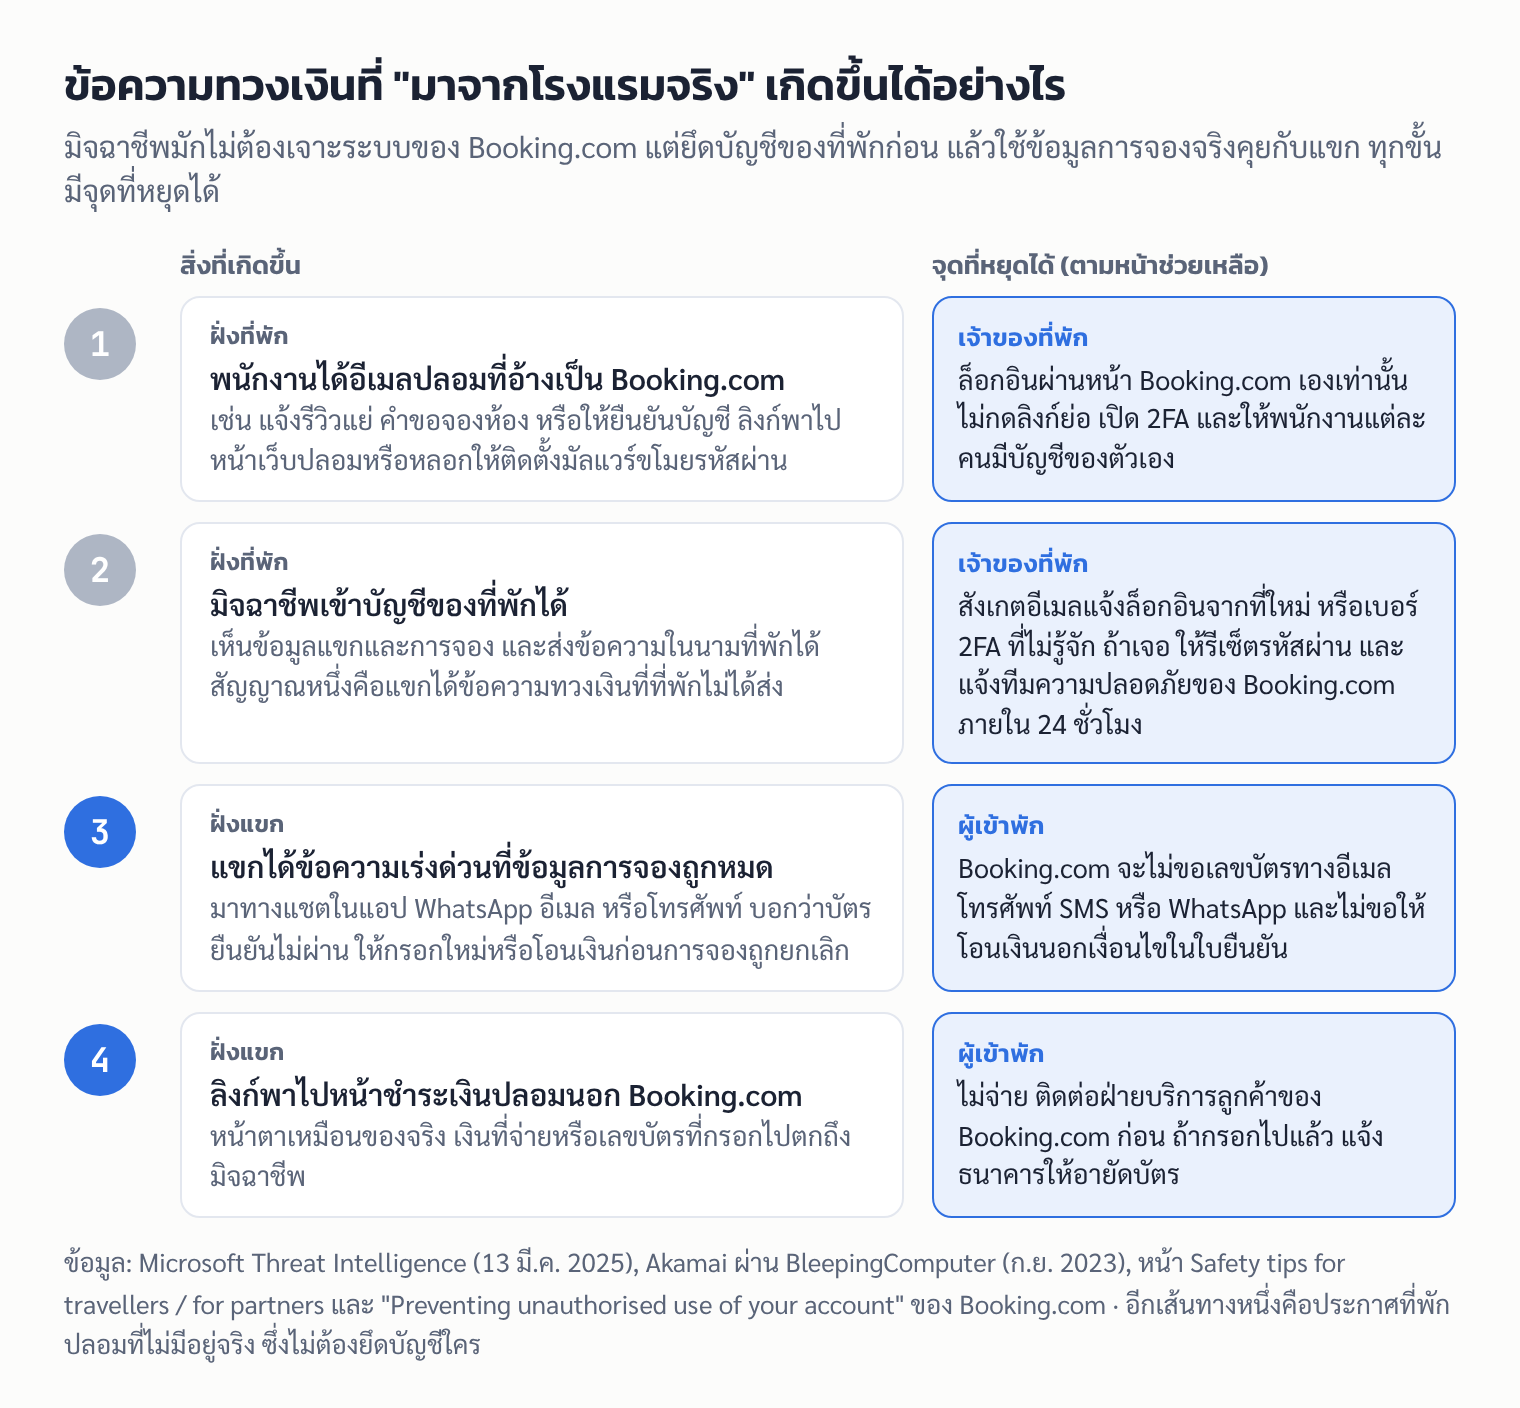
แบบที่ 1: ยึดบัญชีที่พัก แล้วส่งข้อความหาแขกตัวจริง Microsoft Threat Intelligence รายงานเมื่อ 13 มี.ค. 2025 ว่ากลุ่มที่บริษัทเรียกว่า Storm-1865 ส่งอีเมลปลอมเป็น Booking.com ไปยังพนักงานโรงแรม โดยอ้างเรื่องรีวิวแย่ คำขอจองห้อง หรือการยืนยันบัญชี ลิงก์พาไปหน้าเว็บปลอมที่หลอกให้พนักงานรันคำสั่งบนเครื่องเอง (เทคนิค ClickFix) จนติดมัลแวร์ขโมยรหัสผ่าน แคมเปญนี้เล็งองค์กรด้านการโรงแรมในอเมริกาเหนือ โอเชียเนีย เอเชียใต้และเอเชียตะวันออกเฉียงใต้ และบางส่วนของยุโรป (ReadEval เคยอธิบายกลโกง ClickFix ไว้ในข่าว Chrome Enhanced Protection)
เมื่อได้บัญชีของที่พักแล้ว มิจฉาชีพก็ส่งข้อความหาแขกได้ Akamai อธิบายไว้ตั้งแต่ปี 2023 ผ่าน BleepingComputer ว่าข้อความขอ "ยืนยันบัตรเครดิตเพิ่มเติม" แบบนี้ "มาจากระบบส่งข้อความของเว็บจองเอง" แขกจึงไม่มีเหตุให้สงสัย ลิงก์ในข้อความพาไปหน้าชำระเงินปลอมที่หน้าตาเหมือน Booking.com หน้า Safety tips ของ Booking.com เองก็เตือนว่าข้อความฟิชชิงมักอ้างว่ามาจากที่พักหรือจาก Booking.com มาทาง WhatsApp โทรศัพท์ หรืออีเมล มีรายละเอียดวันเข้าพักและราคาที่ดูน่าเชื่อ และเร่งให้ส่งข้อมูลการชำระเงิน (ซ้ำ) เพื่อ "รักษาการจอง"
แบบที่ 2: ที่พักที่ไม่มีอยู่จริง หรือแอบอ้างเป็นเจ้าของ มิจฉาชีพลงประกาศที่พักปลอม หรือคัดลอกรูปและรายละเอียดจากแพลตฟอร์มอื่นมาแอบอ้าง แล้วขอให้จ่ายเงินผ่านช่องทางอื่น NL Times อ้างข้อมูลจาก Fraudehelpdesk ของเนเธอร์แลนด์และยกตัวอย่างสองกรณี ชายชาวดัตช์จ่าย 355 ยูโรให้คนที่โทรมาอ้างเป็นเจ้าของอพาร์ตเมนต์ในเคปทาวน์เพื่อแลกรหัสเปิดประตู แต่รหัสใช้ไม่ได้ และในโปรตุเกส มีคนนำบ้านของผู้หญิงคนหนึ่งไปลงประกาศโดยใช้ข้อมูลและรูปของเธอ จนสองครอบครัวมาถึงพร้อมการจองที่ไม่มีอยู่จริง เสียเงินรวมราว 2,400 ยูโร
แล้วข้อมูลของแขกรั่วจาก Booking.com เองบ้างไหม ในเดือนเมษายน 2026 Booking.com แจ้งลูกค้าบางรายว่า "บุคคลที่สามที่ไม่ได้รับอนุญาตอาจเข้าถึงข้อมูลการจองบางส่วน" ได้ และได้เปลี่ยน PIN ของการจองที่เกี่ยวข้อง Help Net Security รายงานว่าข้อมูลที่อาจหลุดได้แก่ชื่อ อีเมล ที่อยู่ เบอร์โทรศัพท์ และข้อมูลที่ลูกค้าแจ้งที่พัก ส่วนข้อมูลการเงินไม่ถูกเข้าถึง บริษัทไม่ได้เปิดเผยว่ามีผู้ได้รับผลกระทบกี่คน และ ReadEval ไม่พบข้อมูลว่าเป็นลูกค้าในประเทศใดบ้าง ช่วงเดียวกันมีลูกค้าบางรายได้ข้อความ WhatsApp ที่ใช้ข้อมูลการจองจริง แต่ยังไม่มีการยืนยันว่าเกี่ยวกับเหตุนี้
ข้อความแบบไหนน่าสงสัย
จากหน้า Safety tips for travellers และบทความ "How to avoid vacation rental scams" ของ Booking.com
- ขอเลขบัตรนอกแพลตฟอร์ม: Booking.com จะไม่ขอให้คุณส่งรายละเอียดบัตรเครดิตทางอีเมล โทรศัพท์ SMS หรือ WhatsApp
- ขอให้โอนเงินนอกเงื่อนไข: Booking.com จะไม่ขอให้โอนเงินในแบบที่ต่างจากเงื่อนไขการชำระเงินในใบยืนยันการจอง และไม่มีธุรกรรมจริงใดที่ต้องจ่ายด้วยบัตรของขวัญ (gift card)
- เร่งเวลา: เช่น ให้โอนเงินเข้าบัญชีภายใน 24 ชั่วโมงไม่อย่างนั้นจะยกเลิก หรือที่พักยืนยันจะคุยนอกแพลตฟอร์ม Booking.com แนะนำให้ติดต่อฝ่ายบริการลูกค้า
- ที่พักลงประกาศใหม่แต่ขอให้ "ยืนยันการจอง" หรือจ่ายเงินนอกเงื่อนไข: Booking.com แนะนำว่าอย่าตอบและอย่าให้ข้อมูลส่วนตัวหรือข้อมูลการเงิน
- ราคาถูกผิดปกติ: เทียบราคากับที่พักใกล้เคียงในย่านเดียวกัน ราคาที่ต่ำกว่ามากเป็นสัญญาณอันตรายที่พบบ่อย
- ฝ่ายบริการลูกค้าตัวจริงขออะไร: ขอเพียงหมายเลขการจอง (reservation ID) และ/หรือ PIN ของการจองเท่านั้น ไม่ขอรหัสผ่านบัญชีหรือเลขบัตรเครดิต
ถ้าคุณเป็นผู้เข้าพัก ทำอะไรได้บ้าง
- เปิด 2FA ในบัญชี Booking.com ที่หน้าการตั้งค่าความปลอดภัย (Security settings) ของบัญชี เมื่อเปิดแล้ว ถ้ามีคนได้ชื่อผู้ใช้และรหัสผ่านของคุณไป ระบบจะส่งรหัสยืนยันไปที่มือถือของคุณก่อนให้เข้าบัญชี
- ได้ข้อความเรื่องการจ่ายเงิน ให้เทียบกับใบยืนยันการจองก่อนกดลิงก์ใด ๆ ถ้าไม่แน่ใจ ให้ติดต่อฝ่ายบริการลูกค้าก่อนทำอะไร โดยเปิดแอปหรือเว็บไซต์ Booking.com เอง ไม่ใช้เบอร์หรือลิงก์ที่อยู่ในข้อความ
- คุยกับที่พักผ่านระบบข้อความของ Booking.com และอ่านเงื่อนไขการชำระเงิน เงินมัดจำ และค่าธรรมเนียมเพิ่มเติมในหัวข้อ "House rules" ของที่พักก่อนจอง ถ้าถูกขอให้จ่ายค่าอะไรที่ไม่อยู่ในเงื่อนไข อย่าจ่าย
- อ่านรีวิว Booking.com ระบุว่าผู้เข้าพักรีวิวได้หลังเข้าพักเสร็จแล้วเท่านั้น
- ติดตั้งโปรแกรมป้องกันไวรัสและอัปเดตให้เป็นรุ่นล่าสุด ตามคำแนะนำในหน้าเดียวกัน
ถ้าคุณกดลิงก์หรือกรอกบัตรไปแล้ว
หน้า Safety tips for travellers ของ Booking.com ให้ทำดังนี้
- ติดต่อฝ่ายบริการลูกค้าของ Booking.com ทันที แจ้งว่าคุณอาจถูกหลอก บริษัทระบุว่าจะส่งเรื่องต่อให้ทีมความปลอดภัยตรวจสอบ
- รีเซ็ตรหัสผ่านบัญชี Booking.com และเปิด 2FA ในการตั้งค่าความปลอดภัย
- ติดต่อธนาคารหรือผู้ให้บริการชำระเงิน แจ้งเรื่องที่เกิดขึ้น ขอให้อายัดบัตรเดิมและออกบัตรใหม่ แล้วคอยดูรายการที่ไม่รู้จัก ถ้าพบให้แจ้งธนาคารทันที
ถ้าคุณเป็นเจ้าของที่พักหรือโรงแรม
บัญชีของที่พัก (extranet) เก็บข้อมูลส่วนตัวและข้อมูลการชำระเงินของแขก จึงเป็นเป้าหมายของมิจฉาชีพ ขั้นตอนด้านล่างมาจากหน้า "Preventing unauthorised use of your account" และ "Safety tips for partners" ของ Booking.com (หน้า Partner Hub มีเวอร์ชันภาษาไทยให้เลือก)
สัญญาณว่าบัญชีอาจถูกใช้โดยไม่ได้รับอนุญาต
- แขกได้ข้อความหรือโทรศัพท์ขอให้จ่ายเงินที่ที่พักไม่ได้ส่ง
- รายละเอียดที่พักเปลี่ยนโดยไม่รู้ตัว เช่น ข้อมูลติดต่อ ราคา ห้องว่าง เนื้อหา หรือ channel manager
- ได้อีเมลจาก Booking.com แจ้งว่ามีการเข้าบัญชีจากสถานที่ใหม่ที่ไม่รู้จัก
- มีเบอร์โทรศัพท์สำหรับ 2FA หรือบัญชีผู้ใช้ใหม่ที่ไม่รู้จักถูกเพิ่มเข้ามา
ป้องกันไว้ก่อน
- เปิด 2FA ในบัญชี และเปิดในแอปที่ใช้ทำงานอื่น ๆ เช่น อีเมล ด้วย
- ระวังข้อความแปลก ๆ ที่เร่งด่วนผิดปกติ สะกดผิด หรืออ้างว่าขั้นตอนเปลี่ยนกะทันหัน และอย่ากดลิงก์ย่อ
- ล็อกอินผ่านหน้าล็อกอินของ Booking.com เอง ไม่ใช่ลิงก์จากข้อความที่ไม่คาดคิด ถ้าต้องการตรวจซ้ำ ให้กดไอคอนแม่กุญแจในแถบที่อยู่ของเบราว์เซอร์ แล้วดูใบรับรอง (certificate) ซึ่งต้องออกโดย DigiCert Inc ให้กับ Booking.com BV และยังไม่หมดอายุ
- คุยกับแขกผ่าน Booking.com หลีกเลี่ยง WhatsApp หรือช่องทางอื่น
- ใช้รหัสผ่านอย่างน้อย 10 ตัวอักษรที่มีตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และอักขระพิเศษ และไม่ใช้รหัสผ่านซ้ำกับบริการอื่น
- ให้พนักงานแต่ละคนมีบัญชี extranet ของตัวเอง ไม่ใช้บัญชีร่วมกัน
- ติดตั้งโปรแกรมป้องกันไวรัสและป้องกันฟิชชิง อัปเดตระบบปฏิบัติการ และติดตั้งแอปจากแหล่งที่เชื่อถือได้เท่านั้น
- เจ้าหน้าที่ของ Booking.com จะขอเพียงรหัสที่พัก (property ID) ไม่ขอรหัสผ่านหรือเลขบัตรเครดิต
ถ้าบัญชีถูกเข้าถึงแล้ว
- สแกนเครื่องทุกเครื่องด้วยโปรแกรมป้องกันไวรัสและป้องกันฟิชชิงที่อัปเดตแล้ว
- รีเซ็ตรหัสผ่านอีเมล
- รีเซ็ตรหัสผ่าน Booking.com ที่หน้าล็อกอิน extranet กด Having trouble signing in? > Forgot your password? ใส่ชื่อผู้ใช้ แล้วกด Send reset link
- ล็อกอินแล้วตรวจข้อมูลทุกส่วนว่ามีอะไรถูกเปลี่ยน
- แจ้งทีมความปลอดภัยของ Booking.com ภายใน 24 ชั่วโมง พร้อมรายละเอียด เช่น สิ่งที่ถูกเปลี่ยนในบัญชีหรือรายการเรียกเก็บที่น่าสงสัย
เกี่ยวกับคนไทยแค่ไหน
- DSA เป็นกฎหมายของสหภาพยุโรป การสอบสวนครอบคลุมบริการของ Booking.com ในยุโรป ถ้าคุณเป็นคนไทยที่จองที่พักในยุโรป ก็ใช้แพลตฟอร์มเดียวกันกับที่ถูกสอบ แต่ ReadEval ยังไม่พบข้อมูลว่าถ้า Booking.com ต้องเปลี่ยนระบบ จะเปลี่ยนในไทยหรือทั่วโลกด้วยหรือไม่
- โรงแรมในภูมิภาคเราเคยถูกเล็ง Microsoft ระบุว่าแคมเปญอีเมลปลอมเป็น Booking.com ในปี 2024–2025 เล็งองค์กรด้านการโรงแรมในเอเชียใต้และเอเชียตะวันออกเฉียงใต้ด้วย แต่ไม่ได้ระบุรายประเทศ จึงยืนยันไม่ได้ว่ามีโรงแรมในไทยได้รับผลกระทบหรือไม่
- ไม่มีตัวเลขของไทย แหล่งข่าวทั้งหมดที่ ReadEval ใช้ไม่มีตัวเลขการแจ้งความหรือความเสียหายจากกลโกงนี้ในไทย และเหตุข้อมูลการจองรั่วเมื่อเมษายน 2026 ก็ไม่ได้ระบุประเทศของลูกค้าที่ได้รับผลกระทบ
- ขั้นตอนป้องกันใช้ได้ทุกที่ กฎของ Booking.com เรื่องไม่ขอเลขบัตรนอกแพลตฟอร์มและไม่ขอให้โอนเงินนอกเงื่อนไขในใบยืนยัน อยู่ในหน้าช่วยเหลือที่ใช้กับผู้ใช้ทั่วไป ไม่ได้จำกัดเฉพาะยุโรป
ตัวเลขที่แหล่งข่าวให้ไม่ตรงกัน
- กลโกงเพิ่มขึ้นเท่าไร: BBC รายงานในเดือนมิถุนายน 2024 ว่า Marnie Wilking หัวหน้าฝ่ายความปลอดภัยของ Booking.com บอกว่ากลโกงเพิ่มขึ้น "500 ถึง 900%" ใน 18 เดือน ส่วน EU Perspectives อ้าง Regnier ว่ารายงานของ Booking.com เองระบุว่าเพิ่ม 500% ระหว่างปี 2022–2024 และ heise เขียนว่าเพิ่ม 500% "ในปี 2026" ขณะที่ TechTimes เขียนว่าคณะกรรมาธิการอ้างว่าเพิ่ม "500 เท่า" ReadEval ใช้ตัวเลข 500–900% ที่มาจากปากของ Booking.com เอง และไม่ใช้ตัวเลข 500 เท่าซึ่งไม่มีแหล่งอื่นยืนยัน
- ตัวเลขในเนเธอร์แลนด์: The Register เขียนว่าครึ่งแรกของปี 2026 มีการแจ้งฉ้อโกงกว่า 1,000 ครั้ง ความเสียหาย 82,000 ยูโร เพิ่มขึ้น 10 เท่าจากปีก่อน EU Perspectives ให้ตัวเลข 1,072 ครั้ง ราว 10 เท่าของปี 2025 จาก "รายงานผู้บริโภคของเนเธอร์แลนด์" ที่เจ้าหน้าที่อียูอ้าง ส่วน NL Times ซึ่งอ้าง Fraudehelpdesk ระบุว่ามีรายงานฟิชชิงที่เกี่ยวกับ Booking.com 957 ครั้งในครึ่งแรกของปี 2026 เทียบกับ 162 ครั้งในครึ่งหลังของปี 2025 (ราว 6 เท่า) ความเสียหายกว่า 82,000 ยูโร เป็นไปได้ว่าแต่ละแห่งนับต่างช่วงเวลาหรือต่างประเภท ReadEval จึงไม่ใช้ตัวเลขนี้ในส่วนเล่าเรื่อง
- คำพูดของ Virkkunen: The Next Web และ EU Perspectives อ้างว่า "Europeans should be able to book their holidays without fear of being scammed" ส่วน heise ใช้ถ้อยคำต่างออกไปเล็กน้อย ซึ่งน่าจะมาจากการแปลจากภาษาเยอรมัน ความหมายตรงกัน
- ข้อมูลที่อยู่ในเหตุข้อมูลรั่วเมษายน 2026: Help Net Security ระบุว่าที่อยู่อาจถูกเข้าถึง ส่วน heise รายงานว่าไม่มีการเข้าถึงที่อยู่ ReadEval ยืนยันไม่ได้ว่าแบบไหนถูก
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ข้อความหลอกที่ใช้ข้อมูลการจองจริงเป็นปัญหาของทั้งระบบ ไม่ใช่แค่ความไม่ระวังของผู้ใช้ และนี่คือสิ่งที่อียูกำลังถามหาคำตอบ ประเด็นของคดีไม่ได้อยู่ที่ว่ามีกลโกงเกิดขึ้นบน Booking.com หรือไม่ เพราะบริษัทเองก็ยอมรับมาตั้งแต่ปี 2024 แต่อยู่ที่ว่าแพลตฟอร์มที่ส่งข้อมูลแขกให้ที่พักจำนวนมาก และให้ข้อความจากบัญชีที่พักขึ้นในแชตทางการ ได้ออกแบบระบบให้รับมือกับกรณีที่บัญชีที่พักถูกยึดมากพอหรือยัง ผลการสอบอาจใช้เวลานาน และอาจจบด้วยการที่ Booking.com เสนอแก้ไขเองโดยไม่มีคำตัดสินว่าผิด ระหว่างนี้ กฎสองข้อของ Booking.com เองคือเกราะที่ดีที่สุดของผู้ใช้ คือไม่ส่งเลขบัตรผ่านข้อความ และไม่จ่ายเงินนอกเงื่อนไขในใบยืนยันการจอง ส่วนเจ้าของที่พักในไทยควรมองว่าบัญชี extranet ของตัวเองคือทางเข้าหลักของกลโกงนี้ และควรเปิด 2FA กับแยกบัญชีพนักงานตั้งแต่วันนี้
แหล่งที่มา
- European Commission: Commission to investigate how Booking.com combats scams and fraud under the Digital Services Act (IP/26/2223)
- The Register: EU wants Booking.com to check out of its scam problem
- EU Perspectives: 'Absolutely substandard': EU probes how Booking.com tackles scams
- heise online: DSA: EU opens proceedings against Booking.com
- The Next Web: EU opens Digital Services Act investigation into Booking.com over scams
- The Brussels Times: EU investigates Booking.com for alleged failings in tackling fraud, ad transparency
- Cyprus Mail: EU investigates Booking.com over fake listings and phishing scams
- TechTimes: Booking.com faces EU fraud probe after phishing hackers breached hotel accounts
- NL Times: Damages top 82,000 euros as scammers use Booking.com to sell fake vacation rentals (ส.ค. 2026)
- BBC (เผยแพร่ซ้ำโดย Capital FM): Booking.com warns of up to 900% increase in travel scams (มิ.ย. 2024)
- Microsoft Threat Intelligence: Phishing campaign impersonates Booking.com, delivers a suite of credential-stealing malware (มี.ค. 2025)
- BleepingComputer: Hotel hackers redirect guests to fake Booking.com to steal cards (ก.ย. 2023, งานวิจัยของ Akamai)
- Help Net Security: Booking.com data breach: Customer reservation data exposed (เม.ย. 2026)
- heise online: Booking.com: Unauthorized access by criminals discovered (เม.ย. 2026)
- Booking.com: Safety tips for travellers
- Booking.com: Safety tips for partners
- Booking.com Partner Hub: Preventing unauthorised use of your account
- Booking.com: How to avoid vacation rental scams