นักวิจัยพบลิงก์แชร์แชต ChatGPT แค่เปิดดูก็เปิดทางให้อ่านแชตส่วนตัวได้ OpenAI แก้แล้ว
ลิงก์แชร์แชต ChatGPT ที่ดัดแปลงแล้วรันโค้ดในบัญชีคนเปิดดูจนอ่านแชตส่วนตัวได้ OpenAI แก้แล้วเมื่อ 26 ต.ค. ไม่มีรายงานการโจมตีจริง ผู้ใช้ไม่ต้องทำอะไร

สารบัญ (10 หัวข้อ)
ลองนึกภาพว่ามีคนส่งลิงก์แชต ChatGPT มาให้คุณดู ลิงก์ขึ้นต้นด้วย chatgpt.com ของจริง ไม่ต้องติดตั้งอะไร ไม่ต้องกรอกรหัสผ่าน แต่พอเปิดดู ลิงก์นั้นกลับแอบอ่านรายชื่อแชตของคุณ และหยิบเนื้อหาแชตส่วนตัวที่คุณไม่เคยแชร์ให้ใครออกไปได้ Parameter บริษัททดสอบความปลอดภัยด้วย AI รายงานว่าเคยเป็นแบบนั้นจริงในหน้าเว็บของ ChatGPT ข่าวดีคือ OpenAI แก้เสร็จแล้ว และไม่มีรายงานว่ามีใครถูกโจมตีจริง
ปกติ ChatGPT แสดงโค้ดหน้าเว็บที่อยู่ในแชตผ่านปุ่ม Preview ในกรอบแยก คล้ายห้องกระจกที่ให้แขกทำอะไรก็ได้ข้างใน แต่แตะของในบ้านไม่ได้ ปัญหาคือบนหน้าเดียวกันมีกราฟแบบโต้ตอบได้ ซึ่งโหลดชุดโค้ดแสดงสูตรคณิตศาสตร์ชื่อ MathLive เข้ามาในตัวบ้าน และชุดโค้ดนี้รับ "จดหมาย" จากใครก็ได้ รวมถึงจากในห้องกระจก จดหมายนั้นแนบเนื้อหาหน้าเว็บมาได้ด้วย คนในห้องจึงฝากของเข้ามาวางในบ้านได้ ต่างจากบ้านจริงตรงที่ไม่มีใครเผลอเปิดประตู ทุกฟีเจอร์ดูสมเหตุสมผลเมื่อแยกกันดู ช่องโหว่เกิดเมื่อมันมาอยู่บนหน้าเดียวกัน
ผลคือโค้ดของคนสร้างลิงก์ได้ทำงานในนามบัญชีของคนที่เปิดดู นักวิจัยสาธิตกับบัญชีทดลองของตัวเองว่าโค้ดเปิดดูรายการแชตล่าสุด ดึงแชตส่วนตัวที่ไม่เคยแชร์ และส่งข้อความบางส่วนออกไปยังเซิร์ฟเวอร์ภายนอกได้ ในแบบที่ทำซ้ำได้แน่นอนที่สุด เหยื่อต้องกดปุ่ม Preview หนึ่งครั้ง ส่วนในแบบถัดมา แค่เปิดลิงก์ก็พอ
OpenAI ยกระดับรายงานนี้เป็น P1 ซึ่งเป็นระดับร้ายแรงที่สุดในโครงการรับแจ้งช่องโหว่ของบริษัท แก้ที่ฝั่งเซิร์ฟเวอร์เสร็จภายในราว 8 วันหลังได้รับแจ้ง และจ่ายรางวัล 5,000 ดอลลาร์ ทั้งหมดนี้เป็นคำบอกเล่าของนักวิจัย เพราะ OpenAI ยังไม่ได้ออกแถลงการณ์เอง
คุณจึงไม่ต้องอัปเดตหรือเปลี่ยนรหัสผ่านเพราะเรื่องนี้ แต่ควรติดนิสัยระวังลิงก์แชร์จากคนไม่รู้จัก แม้ชื่อเว็บจะเป็นของจริง และถือโอกาสเข้าไปดูว่าตัวเองเคยแชร์แชตไหนไว้บ้าง วิธีดูและลบลิงก์แชร์ ไทม์ไลน์ และสิ่งที่ยังไม่มีใครยืนยันอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- แก้แล้ว ไม่ต้องทำอะไร: OpenAI แก้หน้าเว็บของ ChatGPT ทั้งสองรุ่นที่มีปัญหาเสร็จเมื่อ 26 ต.ค. 2026 ผู้ใช้ไม่ต้องอัปเดตแอปหรือตั้งค่าใด ๆ
- ไม่มีรายงานการโจมตีจริง: Parameter ทดลองกับบัญชีของตัวเองเท่านั้น และไม่ได้รายงานว่าพบการใช้ช่องโหว่นี้กับผู้ใช้จริง
- ร้ายแรงระดับสูงสุด: OpenAI ยกระดับจาก P2 เป็น P1 หลังทำซ้ำได้ และจ่ายรางวัล 5,000 ดอลลาร์ ตามที่นักวิจัยระบุ
- สิ่งที่ทำได้เอง: เปิด Settings > Data controls > Shared links > Manage เพื่อดูและลบลิงก์แชร์เก่า และระวังลิงก์แชร์แชตจากคนไม่รู้จัก
เกิดอะไรขึ้น อธิบายแบบไม่ต้องรู้โค้ด
Mukul Goyal จาก Parameter เขียนรายงานเมื่อ 28 ต.ค. 2026 ว่าช่องโหว่นี้เกิดจากหลายฟีเจอร์ของ ChatGPT ที่มาเจอกันบนหน้าแชตที่แชร์ต่อสาธารณะ (หน้าที่อยู่ในรูป chatgpt.com/share/…)
- ลิงก์แชร์แชต: ใครมีลิงก์ก็เปิดดูแชตนั้นได้ และถ้าคนเปิดล็อกอิน ChatGPT อยู่ หน้านั้นก็เปิดในบัญชีของเขา
- ปุ่ม Preview: ถ้าในแชตมีโค้ดหน้าเว็บ (HTML) ChatGPT แสดงผลในกรอบแยก (sandbox) เพื่อกันไม่ให้โค้ดในกรอบแตะหน้า ChatGPT จริง
- กราฟแบบโต้ตอบได้: โหลดชุดโค้ด MathLive ซึ่งมีแป้นพิมพ์สูตรคณิตศาสตร์บนจอ เข้ามาในหน้า ChatGPT หลัก
ตามรายงาน จุดอ่อนมีสามข้อที่ต้องเกิดพร้อมกัน คือ ส่วนรับข้อความของ MathLive ไม่ตรวจว่าข้อความส่งมาจากใคร ข้อมูลรูปแบบแป้นพิมพ์ที่ส่งเข้ามาใส่ HTML ได้ และกรอบที่ถูกสร้างขึ้นจากข้อมูลนั้นไม่ได้ถูกแยกออกจากหน้า ChatGPT จริง โค้ดจึงทำงานในฐานะ chatgpt.com และเรียกใช้ระบบหลังบ้านของ ChatGPT แทนเจ้าของบัญชีได้ Parameter ยังต้องหาทางอ้อมระบบป้องกันการโหลดสคริปต์ของ ChatGPT (CSP) อีกชั้น แต่ย้ำว่าทางอ้อมนั้น "เป็นเพียงทางแก้ขั้นสุดท้าย ไม่ใช่ต้นเหตุ" ReadEval ไม่ลงรายละเอียดวิธีทำซ้ำ เพราะไม่จำเป็นต่อการเข้าใจหรือป้องกันตัว
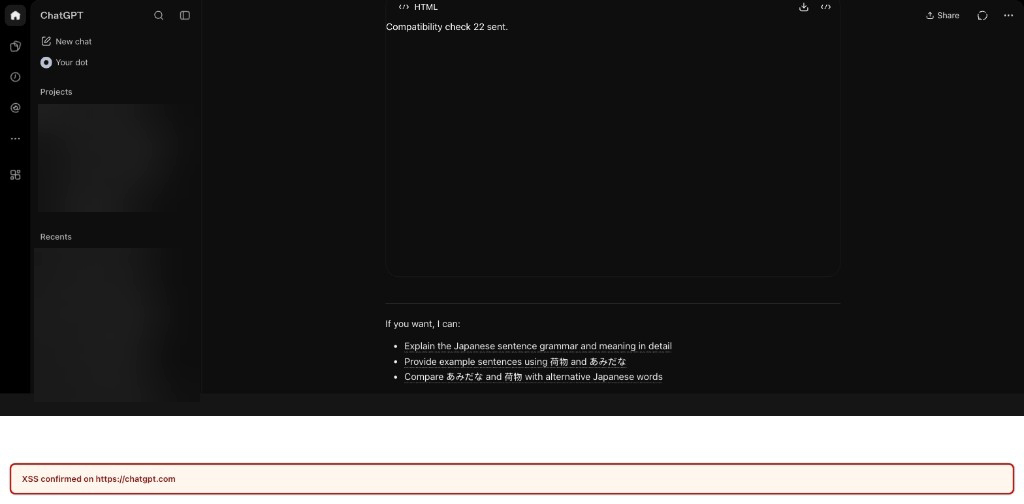
ภาพด้านบนเป็นภาพจากรายงานของ Parameter แสดงว่าลิงก์แชร์แก้ไขหน้า ChatGPT ของจริงได้ แถบสีแดงด้านล่างคือข้อความที่นักวิจัยใส่ไว้เพื่อพิสูจน์ว่าโค้ดทำงานบน chatgpt.com
ผู้โจมตีทำอะไรได้บ้าง
นักวิจัยระบุว่าโค้ดในลิงก์ทำงานด้วยสิทธิ์เดียวกับคนที่เปิดดู และสาธิตว่า
- เปิดดูรายการแชตล่าสุดของเหยื่อได้
- ดึงเนื้อหาแชตส่วนตัวที่ไม่เคยแชร์ให้ผู้โจมตีได้
- ส่งข้อมูลส่วนที่เลือกออกไปยังเซิร์ฟเวอร์ภายนอกได้ (ในการสาธิต นักวิจัยส่งออกไปเพียงข้อความสั้น ๆ)
The Hacker News อ้างคำของนักวิจัยว่า "พูดง่าย ๆ คือเราทำอะไรก็ได้ในนามบัญชี ChatGPT ของเหยื่อ" Parameter จึงเรียกช่องโหว่นี้ว่าเทียบเท่าการยึดบัญชี (account takeover) อย่างไรก็ตาม การสาธิตที่เผยแพร่เน้นการอ่านและส่งแชตออกไป รายงานไม่ได้บอกว่าเปลี่ยนรหัสผ่านหรืออีเมลของบัญชีได้
ต้องกดอะไรถึงจะโดน
เหยื่อไม่ต้องติดตั้งแอป ไม่ต้องเข้าร่วมโปรเจกต์ ไม่ต้องวางโค้ด และไม่ต้องเปิดเครื่องมือสำหรับนักพัฒนา
| แบบที่นักวิจัยทดสอบ | สิ่งที่เหยื่อต้องทำ |
|---|---|
| แบบที่ทำซ้ำได้แน่นอนที่สุด (16 ต.ค.) | เปิดลิงก์แชร์ แล้วกดปุ่ม Preview หนึ่งครั้ง |
| แบบถัดมา (17 ต.ค.) | เปิดลิงก์แชร์อย่างเดียว เพราะหน้าแชตเปิด Preview ให้เอง |
ที่มา: รายงานของ Parameter (28 ต.ค. 2026)
ไทม์ไลน์
| วันที่ (2026) | เหตุการณ์ |
|---|---|
| 13–14 ต.ค. | Parameter ยืนยันจุดอ่อนในโค้ดที่ใช้งานจริง และทำซ้ำผ่านหน้าเว็บปกติได้ |
| 16–17 ต.ค. | ทดสอบข้ามบัญชีและข้าม workspace ผ่านลิงก์แชร์ได้สำเร็จ |
| 18 ต.ค. | แจ้ง OpenAI ผ่านโครงการรับแจ้งช่องโหว่ (bug bounty) |
| 19 ต.ค. | ส่งหลักฐานเพิ่มว่าดึงแชตส่วนตัวออกไปได้ |
| 21 ต.ค. | OpenAI ทำซ้ำได้ และยกระดับจาก P2 เป็น P1 |
| 22–23 ต.ค. | OpenAI แก้หน้าเว็บรุ่นแรกเสร็จ และปรับ CSP จนตัดบางขั้นของการโจมตีได้ ระหว่างรอแก้รุ่นที่สอง |
| 26 ต.ค. | หน้าเว็บทั้งสองรุ่นปฏิเสธข้อความดังกล่าวแล้ว OpenAI ปิดเรื่องและจ่ายรางวัล |
| 28 ต.ค. | Parameter เผยแพร่รายงาน |
| 31 ต.ค. | The Hacker News รายงานข่าว |
ที่มา: รายงานของ Parameter และ The Hacker News
วิธีดูและลบลิงก์แชร์ใน ChatGPT
ช่องโหว่นี้ปิดแล้ว และลิงก์แชร์ของคุณเองไม่ใช่ต้นเหตุ แต่ใครมีลิงก์ก็เปิดอ่านแชตที่คุณแชร์ได้ การล้างลิงก์ที่ไม่ใช้แล้วจึงเป็นนิสัยที่ดี ขั้นตอนตามหน้าช่วยเหลือของ OpenAI
- เปิด ChatGPT แล้วไปที่ Settings > Data controls
- ที่หัวข้อ Shared links กด Manage จะเห็นรายการลิงก์แชตที่คุณเคยแชร์ (รวมลิงก์แชร์ scheduled task ด้วย)
- ลบทีละรายการ หรือใช้เมนู More actions เพื่อลบลิงก์ทั้งหมดในครั้งเดียว
สิ่งที่ควรรู้เพิ่มจากหน้าช่วยเหลือเดียวกัน
- ลบแชตต้นฉบับแล้ว ลิงก์แชร์ของแชตนั้นก็ถูกลบไปด้วย และการลบบัญชีจะลบลิงก์แชร์ทั้งหมด
- ถ้าผู้รับเคยนำแชตที่คุณแชร์ไปต่อในบัญชีของเขาแล้ว สำเนานั้นยังอยู่ในประวัติของเขา
- การปิดตัวเลือก Improve the model for everyone ไม่ได้ลบลิงก์แชร์ที่มีอยู่ ต้องลบแยกเอง
ชื่อเมนูอาจต่างไปตามภาษาที่ตั้งไว้ในแอป ReadEval เคยสรุปวิธีลบลิงก์แชร์ของ Gemini และ Claude ไว้ในข่าวลิงก์แชร์แชตของ Meta Muse ที่ถูกค้นเจอ
เปิดลิงก์แชร์จากคนอื่นอย่างไรให้สบายใจ
ช่องโหว่นี้แก้แล้ว แต่เป็นเครื่องเตือนว่าชื่อโดเมนที่ถูกต้องไม่ได้แปลว่าเนื้อหาในหน้านั้นปลอดภัยเสมอ ข้อแนะนำต่อไปนี้เป็นการประเมินของ ReadEval ไม่ใช่คำแนะนำทางการของ OpenAI
- ลิงก์แชร์แชตจากคนที่ไม่รู้จัก โดยเฉพาะที่มีกล่องโค้ดหรือปุ่ม Preview ไม่จำเป็นต้องกด Preview ถ้าไม่รู้ว่าโค้ดนั้นทำอะไร
- ถ้าอยากดูแชตจากแหล่งที่ไม่แน่ใจ เปิดในหน้าต่างที่ไม่ได้ล็อกอิน ChatGPT ไว้ (เช่นหน้าต่างส่วนตัวของเบราว์เซอร์) จะลดสิ่งที่โค้ดแปลกปลอมเข้าถึงได้
- อย่าเก็บข้อมูลลับมาก ๆ เช่นรหัสผ่านหรือเลขบัตร ไว้ในแชต เพราะถ้าบัญชีหรือหน้าเว็บมีช่องโหว่ในอนาคต ข้อมูลในประวัติแชตคือสิ่งที่เสี่ยงก่อน
ผู้ใช้ในไทยได้รับผลไหม
ปัญหาอยู่ที่หน้าเว็บของ ChatGPT ซึ่งให้บริการชุดเดียวกันทั่วโลก การแก้ไขฝั่งเซิร์ฟเวอร์จึงมีผลกับผู้ใช้ทุกประเทศพร้อมกัน รวมถึงไทย รายงานพูดถึงเฉพาะหน้าเว็บ (web frontend) ไม่ได้ระบุว่าแอปบนมือถือหรือบัญชีแบบ Business และ Enterprise ได้รับผลด้วยหรือไม่ และไม่มีข้อมูลรายประเทศ ReadEval จึงยืนยันไม่ได้ว่ามีผู้ใช้ในไทยเคยเปิดลิงก์อันตรายลักษณะนี้หรือไม่ แต่ก็ไม่มีรายงานการโจมตีจริงจากที่ใดเลย
แหล่งข่าวต่างกันตรงไหน
- ยังไม่มีคำยืนยันจาก OpenAI เอง: ทั้งระดับ P1 วันที่แก้ และรางวัล 5,000 ดอลลาร์มาจากรายงานของ Parameter The Hacker News ก็อ้างจากรายงานเดียวกัน และไม่ได้อ้างคำพูดของ OpenAI ReadEval ยังไม่พบประกาศหรือบันทึกความปลอดภัยจาก OpenAI เกี่ยวกับเรื่องนี้
- "แค่เปิดลิงก์" หรือ "ต้องกด Preview": ทั้งสองถูก แต่เป็นคนละแบบ Parameter ระบุว่าแบบที่ทำซ้ำได้แน่นอนที่สุดต้องกด Preview หนึ่งครั้ง ส่วนแบบที่แค่เปิดลิงก์ก็โดนเป็นแบบที่พัฒนาต่อมา ReadEval จึงเขียนทั้งสองแบบ
- ต้องทำอะไรไหม: The Hacker News เขียนชัดว่าผู้ใช้ไม่ต้องทำอะไรเพราะแก้ฝั่งเซิร์ฟเวอร์แล้ว ส่วนรายงานของ Parameter ไม่ได้พูดถึงเรื่องนี้ตรง ๆ แต่ระบุว่าหน้าเว็บทั้งสองรุ่นถูกแก้แล้ว สองแหล่งจึงไม่ได้ขัดกัน
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ไม่ต้องตกใจ เพราะแก้แล้วและไม่มีใครรายงานว่าโดนจริง แต่เรื่องนี้แสดงว่าลิงก์จากโดเมนของจริงก็พาโค้ดแปลกปลอมมาได้ เมื่อหลายฟีเจอร์มาอยู่บนหน้าเดียวกัน ChatGPT วันนี้ไม่ได้เป็นแค่กล่องข้อความ แต่วาดกราฟ แสดงหน้าเว็บ และรันโค้ดในหน้าเดียว ยิ่งฟีเจอร์มาก จุดที่ฟีเจอร์หนึ่งส่งต่อข้อมูลให้อีกฟีเจอร์ก็ยิ่งมาก ซึ่ง Parameter สรุปไว้ว่า "การแยกส่วนจะแข็งแรงได้เท่ากับสะพานทุกเส้นที่ข้ามมันเท่านั้น" ฝั่ง OpenAI ทำงานเร็ว ทำซ้ำได้ในสามวันและแก้ครบในแปดวันตามคำบอกเล่าของนักวิจัย แต่การที่ผู้ใช้รู้เรื่องจากรายงานของนักวิจัยเพียงฝ่ายเดียว ไม่ใช่จากประกาศของบริษัท ทำให้ผู้ใช้ไม่มีทางรู้ได้เองว่ามีช่องโหว่ระดับนี้เกิดขึ้นบ่อยแค่ไหน สำหรับผู้ใช้ทั่วไป สิ่งที่คุ้มทำตอนนี้คือเปิดหน้า Shared links ลบลิงก์ที่ไม่ใช้แล้ว และระวังปุ่ม Preview ในแชตที่คนแปลกหน้าส่งมา
แหล่งที่มา
- Parameter (Mukul Goyal): Do the Math: How We Took Over ChatGPT Accounts (28 ต.ค. 2026)
- The Hacker News: A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats (31 ต.ค. 2026)
- OpenAI Help Center: ChatGPT Shared Links FAQ
- Parameter: หน้าแรกของบริษัท (บริการทดสอบเจาะระบบด้วย AI agent)
