แอป ChatGPT และ Claude ปลอมบน GitHub ใช้ตัวติดตั้งของแท้พามัลแวร์ขุดคริปโตเข้าเครื่อง
หน้า ChatGPT และ Claude ปลอมบน GitHub ติดอันดับ Google แจกตัวติดตั้งที่มีลายเซ็นจริงคู่กับมัลแวร์ขุดคริปโต พร้อมวิธีโหลดแอปของจริงและเช็กเครื่อง Windows

สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- เกิดอะไรขึ้น ทีละขั้น
- ชื่อรุ่นเป็นของจริง แต่แอปเป็นของปลอม
- ลายเซ็นดิจิทัลรับรองอะไร และไม่ได้รับรองอะไร
- มัลแวร์ทำอะไรในเครื่องบ้าง
- ใครเสี่ยง และคนไทยเกี่ยวไหม
- วิธีดาวน์โหลดแอป ChatGPT และ Claude ของจริง
- เครื่องฉันโดนไหม: วิธีตรวจบน Windows
- ถ้าเจอร่องรอย ทำอะไรต่อ
- เกี่ยวกับข่าวแอป AI ปลอมก่อนหน้านี้
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพว่าคุณค้น Google หาแอป GPT-6 Astra หรือ Claude Opus สำหรับ Windows แล้วเจอหน้าเว็บบน GitHub ที่บอกว่าโหลดฟรี ในไฟล์ที่ได้มามีตัวติดตั้งที่ลงลายเซ็นดิจิทัลของ OpenAI หรือ Anthropic ของแท้ แต่ไฟล์เล็ก ๆ ที่แนบมาด้วยคือมัลแวร์ที่แอบใช้เครื่องของคุณขุดคริปโตตอนคุณลุกไปชงกาแฟ Check Point Research บริษัทวิจัยความปลอดภัยไซเบอร์ ตั้งชื่อแคมเปญนี้ว่า Yoba
คนร้ายเปิดบัญชี GitHub ตั้งชื่อตามโมเดล AI ที่มีอยู่จริง คือ GPT-5.6 Sol, GPT-6 Astra และ Claude Opus แล้วทำหน้าเว็บดาวน์โหลดที่ขึ้นอันดับต้นในผลค้นหา Google ปุ่มดาวน์โหลดให้ไฟล์ ZIP ที่มีโปรแกรมติดตั้งของจริงจาก OpenAI หรือ Anthropic วางคู่กับไฟล์ปลอม ลายเซ็นดิจิทัลเหมือนตราประทับบนซองจดหมายที่รับรองว่าจดหมายฉบับนั้นมาจากบริษัทจริง แต่ไม่ได้รับรองใบปลิวที่ถูกสอดมาในซองเดียวกัน ต่างกันตรงที่ในกรณีนี้ โปรแกรมของจริงเป็นฝ่ายเปิดไฟล์ปลอมขึ้นมาทำงานเอง เพราะมันหยิบไฟล์ประกอบที่วางอยู่ในโฟลเดอร์ของตัวเองไปใช้ก่อน
มัลแวร์ตัวนี้ระวังไม่ให้เจ้าของเครื่องสังเกต มันหยุดขุดเมื่อคุณกำลังใช้เครื่อง และกลับมาขุดต่อเมื่อไม่มีใครแตะเมาส์หรือแป้นพิมพ์นาน 4 นาที ข่าวดีคือ Check Point ไม่พบหลักฐานว่า OpenAI หรือ Anthropic ถูกเจาะ และสิ่งที่เห็นในเครื่องเหยื่อคือตัวขุดคริปโต ไม่ใช่ตัวขโมยรหัสผ่าน ข่าวร้ายคือตัวโหลดที่ฝังอยู่ส่งมัลแวร์ชนิดอื่นมาแทนได้ทุกเมื่อ Check Point จึงแนะนำให้ถือว่าเครื่องที่ติดถูกเจาะทั้งเครื่อง
ยังไม่มีใครเปิดเผยจำนวนเหยื่อ มัลแวร์ยกเว้นเฉพาะเครื่องที่ใช้แป้นพิมพ์ภาษารัสเซียและภาษาในกลุ่มประเทศ CIS คนไทยที่ค้นหาแอป AI จาก Google จึงไม่ได้อยู่ในข้อยกเว้นนั้น และเมื่อ ReadEval ตรวจในวันที่ 28 ต.ค. 2026 หน้าดาวน์โหลด Claude ปลอมยังเปิดได้อยู่
ทั้ง OpenAI และ Anthropic ไม่มีแอปเดสก์ท็อปแยกตามชื่อรุ่นโมเดล ให้คุณโหลดแอป ChatGPT หรือ Claude จาก Microsoft Store หรือหน้าดาวน์โหลดทางการเท่านั้น และถ้าหน้าเว็บไหนสอนวิธีกดข้ามคำเตือนของ Windows ให้ปิดทิ้ง ลิงก์ของจริงทีละขั้น และวิธีเช็กว่าเครื่องของคุณติดหรือไม่ อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- แอปปลอมใช้ชื่อรุ่นจริง: Check Point Research พบบัญชี GitHub ชื่อ
gpt-5-6,gpt-6-astraและopus-5-0ที่ทำหน้าเว็บผ่าน GitHub Pages อ้างว่าเป็นแอปเดสก์ท็อปของ GPT-5.6 Sol, GPT-6 Astra และ Claude Opus ไฟล์ปล่อยระหว่าง 30 ส.ค.–4 ก.ย. 2026 และยังติดอันดับต้นใน Google ณ วันที่ออกรายงาน (27 ต.ค. 2026) - ไฟล์จริงพาไฟล์ปลอมเข้าเครื่อง: ใน ZIP มี
Setup.exeที่ลงลายเซ็นของ OpenAI หรือ Anthropic ของแท้ คู่กับwinmm.dllปลอม ซึ่งถูกโหลดด้วยเทคนิค DLL sideloading - สิ่งที่พบคือตัวขุดคริปโต: XMRig 6.26.0 ที่ทำงานผ่านเครือข่าย Tor และหยุดเมื่อผู้ใช้กำลังใช้เครื่อง แต่ตัวโหลดส่งโปรแกรมหรือสคริปต์อื่นมาได้ ไม่มีรายงานจำนวนเหยื่อ
- บริษัท AI ไม่ได้ถูกเจาะ: Check Point ระบุว่างานวิจัยไม่ได้ชี้ว่า ChatGPT, Claude, OpenAI หรือ Anthropic ถูกเจาะ คนร้ายนำไฟล์ที่เซ็นแล้วของบริษัทมาใช้บังหน้า CSO Online ระบุว่าทั้งสองบริษัทยังไม่ได้ตอบคำถาม
เกิดอะไรขึ้น ทีละขั้น
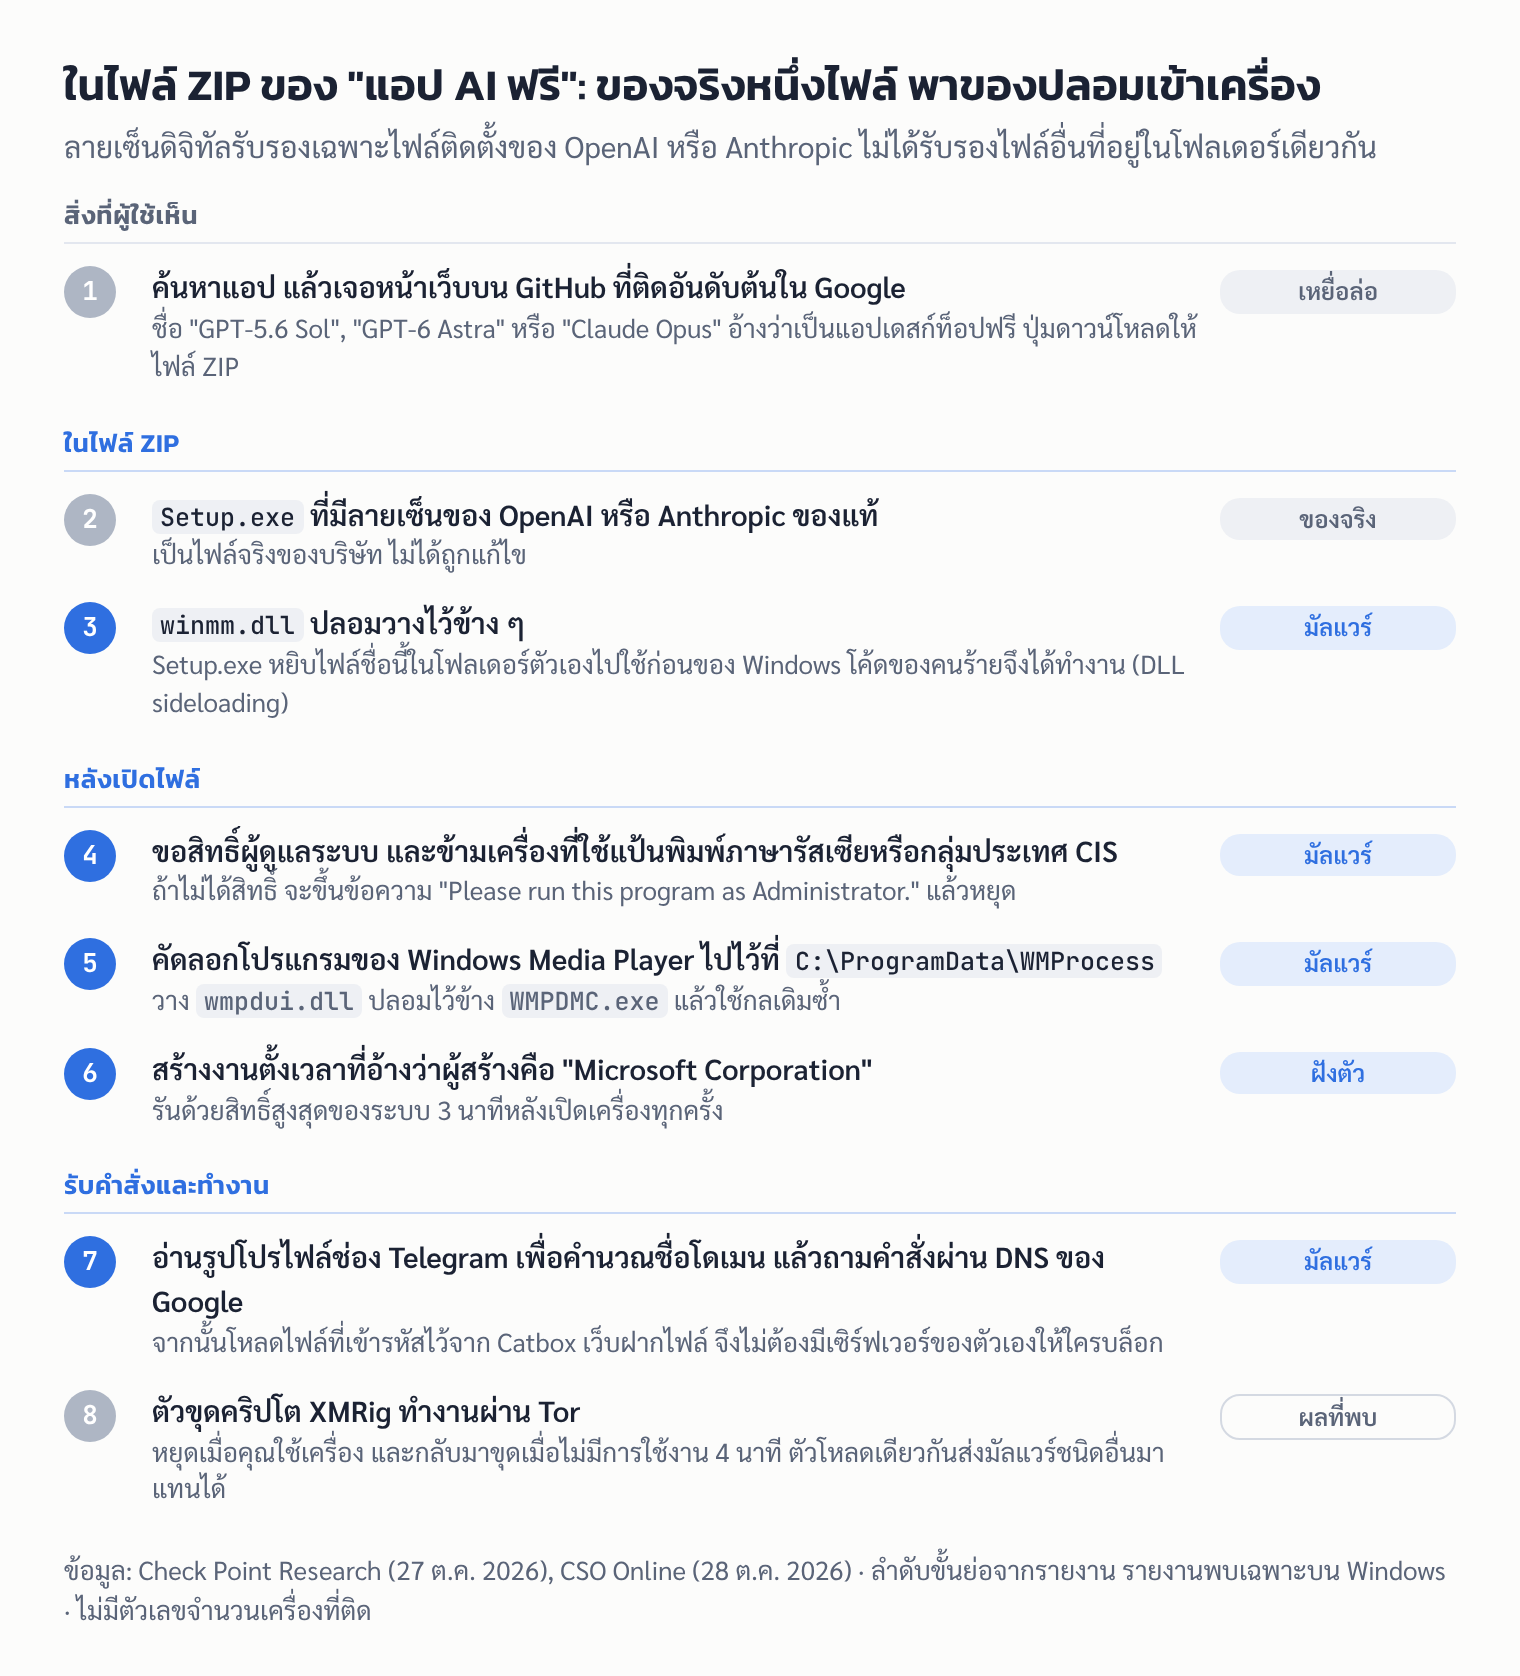
Check Point Research เผยแพร่รายงานเชิงเทคนิค "Tricks from the Past deployed via signed ChatGPT and Claude binaries" และบทความสรุปในบล็อกของบริษัทเมื่อ 27 ต.ค. 2026 โดยระบุว่าติดตามแคมเปญนี้มาราวสองเดือน ลำดับเหตุการณ์จากข้อมูลการ commit และการปล่อยไฟล์บน GitHub มีดังนี้
| วันที่ (2026) | เหตุการณ์ |
|---|---|
| ต้นเดือนมิถุนายน | พบ Yoba รุ่นแรก ซึ่งปลอมเป็น "Cursor AI Coding Agent" เครื่องมือเขียนโค้ดด้วย AI |
| 16 ก.ค. | บัญชี gpt-5-6 สร้าง repository แรก (sol-free-desktop และหน้าเว็บ gpt-5-6[.]github[.]io) |
| 30 ส.ค. | ปล่อยไฟล์ sol-setup.zip ในนาม GPT-5.6 Sol |
| 31 ส.ค. | บัญชี opus-5-0 สร้างหน้าเว็บและปล่อย Setup-Claude.zip ในนาม Claude Opus |
| 4 ก.ย. | บัญชี gpt-6-astra สร้างหน้าเว็บและปล่อย GPT-6-Astra-Setup.zip |
| 27 ต.ค. | Check Point เผยแพร่รายงาน และระบุว่าหน้าเหล่านี้ยังอยู่ในผลค้นหาอันดับต้นของ Google |
| 28 ต.ค. | CSO Online รายงานต่อ และ ReadEval ตรวจพบว่า opus-5-0[.]github[.]io ยังเปิดได้ ส่วนหน้าเว็บของ gpt-5-6 และ gpt-6-astra ขึ้นว่าไม่พบหน้าแล้ว |
Check Point เขียนว่า repository เหล่านี้ไม่ได้ปั่นยอดดาวหรือยอด fork แต่ยังขึ้นอันดับต้นใน Google และประเมินว่า "น่าจะเกิดจาก SEO poisoning" หรือการแต่งชื่อ คำอธิบาย และโดเมนให้ติดอันดับการค้นหา บริษัทไม่ได้ยืนยันกลไกนี้แน่ชัด และไม่ได้ระบุว่า GitHub ลบบัญชีเหล่านี้แล้วหรือยัง
ชื่อรุ่นเป็นของจริง แต่แอปเป็นของปลอม
GPT-5.6 Sol และ GPT-6 Astra เป็นชื่อโมเดลจริงของ OpenAI เอกสาร API ของ OpenAI เรียก GPT-6 Astra ว่า "โมเดลที่เก่งที่สุดของเราสำหรับงานที่ยากที่สุด" ส่วน Opus เป็นตระกูลโมเดลของ Claude โดย Opus 5 และ Opus 4.8 ที่หน้าปลอมอ้างถึง ตอนนี้เป็นรุ่นเก่าที่ Anthropic ยังเปิดให้ใช้ (รุ่นปัจจุบันคือ Opus 5.5) สิ่งที่ไม่มีอยู่จริงคือ "แอปเดสก์ท็อปของรุ่นนั้น" หน้าดาวน์โหลดทางการของ OpenAI มีแอป ChatGPT ที่รวม Chat, Work และ Codex ไว้ด้วยกัน และหน้าดาวน์โหลดของ Anthropic มีแอป Claude ไม่มีหน้าดาวน์โหลดแยกตามชื่อรุ่น
เมื่อ ReadEval เปิดดูหน้า opus-5-0[.]github[.]io ที่ยังออนไลน์อยู่ (เฉพาะข้อความในหน้า โดยไม่ดาวน์โหลดไฟล์) พบสัญญาณเตือนหลายจุดที่ผู้ใช้ทั่วไปสังเกตได้
- หัวเรื่องเขียนว่า "Download Claude 5 Free — Opus 5 & Opus 4.8 for Windows" และย้ำว่า "100% Free" "ไม่ต้องสมัครสมาชิก ไม่ต้องใช้บัตรเครดิต"
- ใต้ปุ่มดาวน์โหลดสอนไว้ล่วงหน้าว่า ถ้าเจอคำเตือน SmartScreen ให้กด "More info" แล้วกด "Run anyway" ซึ่งเป็นการสอนให้ข้ามระบบเตือนของ Windows
- หน้าระบุว่าต้องใช้สิทธิ์ผู้ดูแลระบบ (Administrator) ในการติดตั้ง ซึ่งตรงกับที่ Check Point พบว่ามัลแวร์ต้องได้สิทธิ์นี้ก่อนจึงทำงานต่อได้
- คำถามว่า "ตัวติดตั้งปลอดภัยไหม" ตอบว่าให้ดาวน์โหลดจากหน้านี้เท่านั้น
- ท้ายหน้ามีข้อความตัวเล็กว่าเป็น "Unofficial fan page" (เพจแฟนคลับที่ไม่เป็นทางการ)
ลายเซ็นดิจิทัลรับรองอะไร และไม่ได้รับรองอะไร
ลายเซ็นดิจิทัล (code signing) ยืนยันว่าไฟล์โปรแกรมไฟล์นั้นมาจากผู้พัฒนาที่ระบุ และไม่ถูกแก้ไขหลังเซ็น Yash Kadakia ผู้ก่อตั้งและ CTO ของ Security Brigade บอก CSO Online ว่าลายเซ็นที่ถูกต้อง "ยืนยันความแท้และความครบถ้วนของไฟล์โปรแกรมนั้น" แต่ไม่ได้รับรองทุกอย่างที่โปรแกรมโหลดเข้ามา เขาสรุปว่า "ไฟล์ที่มีลายเซ็นไม่ใช่สิ่งเดียวกับลำดับการทำงานที่ไว้ใจได้"
โปรแกรมบน Windows มักเรียกใช้ไฟล์ประกอบที่เรียกว่า DLL และหลายโปรแกรมจะหาไฟล์เหล่านี้ในโฟลเดอร์ของตัวเองก่อน คนร้ายจึงตั้งชื่อไฟล์ปลอมว่า winmm.dll ให้ตรงกับไฟล์จริงของ Windows แล้ววางไว้ข้าง Setup.exe Check Point พบว่าไฟล์ปลอมนี้ทำทีมีฟังก์ชันครบ 180 ชื่อเหมือนของจริง แต่ทุกฟังก์ชันว่างเปล่า มีเพียงส่วนเริ่มต้นที่รันโค้ดของคนร้าย เทคนิคนี้เรียกว่า DLL sideloading รายงานของ Check Point ใช้ชื่อว่า "Tricks from the Past" (กลจากอดีต) และชี้ว่าวิธีตรวจภาษาของแป้นพิมพ์ก็คล้ายกับที่มัลแวร์ BazarLoader เคยใช้
ในไฟล์ ZIP ยังมีไฟล์อื่นอีกหลายไฟล์ เช่น vulkan-1.dll, vk_swiftshader.dll และ v8_context_snapshot.bin ทำให้โฟลเดอร์ดูเหมือนแอปเดสก์ท็อปทั่วไป Check Point ไม่ได้ระบุว่าตัวติดตั้งของจริงที่อยู่ใน ZIP เป็นของผลิตภัณฑ์ใดหรือรุ่นใด และไม่ได้บรรยายว่าผู้ใช้เห็นอะไรบนหน้าจอหลังเปิดไฟล์ นอกจากข้อความ "Please run this program as Administrator." เมื่อเปิดโดยไม่มีสิทธิ์ผู้ดูแลระบบ
มัลแวร์ทำอะไรในเครื่องบ้าง
| ขั้น | สิ่งที่ Check Point พบ |
|---|---|
| ตรวจก่อนทำงาน | ถ้าไม่ได้ถูกเปิดโดยไฟล์ชื่อ Setup.exe จะหน่วงเวลาราว 12.7 วันก่อนทำงานต่อ (เพื่อหลบเครื่องตรวจมัลแวร์อัตโนมัติ) ต้องมีสิทธิ์ผู้ดูแลระบบ และข้ามเครื่องที่ใช้แป้นพิมพ์ภาษารัสเซีย เบลารุส ทาจิก อาร์เมเนีย อาเซอร์ไบจาน จอร์เจีย คาซัค คีร์กีซ เติร์กเมน อุซเบก และตาตาร์ (ภาษายูเครนไม่อยู่ในข้อยกเว้น) |
| ฝังตัว | สร้างโฟลเดอร์ C:\ProgramData\WMProcess คัดลอก WMPDMC.exe ของ Windows Media Player จากโฟลเดอร์ System32 ไปไว้ แล้ววาง wmpdui.dll ปลอมข้าง ๆ |
| เปิดเองทุกครั้ง | สร้างงานตั้งเวลา (scheduled task) ที่ระบุผู้สร้างว่า "Microsoft Corporation" คำอธิบายว่า "Collects device metadata for Windows Media Player." รันด้วยสิทธิ์ Local System 3 นาทีหลังเปิดเครื่อง |
| หาคำสั่ง | อ่านรูปโปรไฟล์ของช่อง Telegram t.me/yoba_fanclub ใช้ข้อมูลในรูปคำนวณชื่อโดเมนลงท้าย .dedyn.io แล้วถามระบบ DNS ของ Google ผ่าน HTTPS เพื่ออ่านคำสั่งที่เข้ารหัสไว้ |
| โหลดตัวจริง | ดาวน์โหลดไฟล์ที่เข้ารหัสจาก Catbox เว็บฝากไฟล์ แล้วเลือกรันได้สามแบบ คือฉีดเข้าโปรเซส svchost.exe วางเป็นไฟล์ .exe ในโฟลเดอร์ชั่วคราว หรือรันเป็นสคริปต์ PowerShell |
| ผลที่พบ | XMRig 6.26.0 ตัวขุดคริปโต ส่งข้อมูลผ่าน Tor ตั้งให้ใช้ CPU ได้ถึง 85% หยุดเมื่อผู้ใช้ใช้เครื่อง และกลับมาขุดเมื่อไม่มีการใช้งาน 240 วินาที |
จุดที่ทำให้บล็อกยากคือคนร้ายแทบไม่ใช้เซิร์ฟเวอร์ของตัวเอง การแจกไฟล์ รับคำสั่ง และโหลดตัวขุดวิ่งผ่านบริการที่คนทั่วไปใช้กันตามปกติ (GitHub, Telegram, DNS ของ Google และ Catbox) ส่วนตัวขุดส่งงานผ่าน Tor ถ้าคนร้ายเปลี่ยนรูปโปรไฟล์ในช่อง Telegram ชื่อโดเมนที่มัลแวร์ไปหาก็เปลี่ยนตาม Kadakia บอก CSO Online ว่าการตรวจจับแบบดูรายชื่อโดเมนหรือ IP ที่รู้ว่าอันตรายจะ "ยากขึ้นมาก" แต่ยังมีร่องรอยให้ตามได้ เช่น โปรแกรมที่มีลายเซ็นโหลด DLL ผิดที่ งานตั้งเวลาที่เรียกไฟล์ระบบที่ถูกคัดลอกออกมา และการรันจากโฟลเดอร์ ProgramData
Check Point ระบุว่ามีสัญญาณชี้ว่าผู้อยู่เบื้องหลังมาจากรัสเซีย และน่าจะทำงานในเขตเวลา UTC-4 เป็นหลัก แต่ไม่ได้ระบุชื่อกลุ่ม ส่วนรุ่นแรกเมื่อมิถุนายนเคยยกเว้นเฉพาะเครื่องในรัสเซีย ก่อนขยายเป็นกลุ่มประเทศ CIS ในรุ่นหลัง
ใครเสี่ยง และคนไทยเกี่ยวไหม
- ผู้ใช้ Windows ที่โหลดแอป AI จากผลค้นหา: รายงานพบเฉพาะไฟล์สำหรับ Windows ไม่มีรายงานรุ่นสำหรับ Mac หรือมือถือ
- ต้องกดยอมให้สิทธิ์ผู้ดูแลระบบ: ถ้าคุณเปิดไฟล์แล้วกด Yes ในหน้าต่างที่ขอสิทธิ์ (หรือคลิกขวาเลือก Run as administrator) มัลแวร์ก็ทำงานต่อได้ ถ้าไม่ได้ให้สิทธิ์ มันจะขึ้นข้อความขอสิทธิ์แล้วหยุด
- ไม่มีตัวเลขเหยื่อหรือรายประเทศ: ทั้ง Check Point และ CSO Online ไม่ได้เปิดเผยจำนวนเครื่องที่ติดหรือประเทศเป้าหมาย ReadEval จึงยืนยันไม่ได้ว่ามีผู้ใช้ในไทยติดหรือไม่ สิ่งที่ยืนยันได้คือภาษาไทยไม่อยู่ในรายการภาษาที่มัลแวร์ยกเว้น
วิธีดาวน์โหลดแอป ChatGPT และ Claude ของจริง
หลักง่ายที่สุดคืออย่ากดลิงก์ดาวน์โหลดจากผลค้นหา หน้า GitHub หรือหน้าที่ใช้ชื่อรุ่นโมเดลเป็นชื่อแอป ให้พิมพ์ที่อยู่เว็บทางการเอง หรือเปิด Microsoft Store จากในเครื่อง
ChatGPT บน Windows (ตามเอกสารของ OpenAI)
- เปิดแอป Microsoft Store จากเมนู Start แล้วค้นหา "ChatGPT" (หรือกดลิงก์ดาวน์โหลดบนหน้า learn.chatgpt.com/docs/windows/windows-app ของ OpenAI ซึ่งพาไปยังตัวติดตั้งจาก
get.microsoft.com) - เลือกแอปชื่อ ChatGPT ที่ผู้เผยแพร่ (publisher) เป็น OpenAI แล้วกด Get หรือ Install แอปนี้คือแอปเดสก์ท็อปตัวใหม่ที่รวม Chat, Work และ Codex ส่วนแอปชื่อ ChatGPT Classic เป็นแอปรุ่นก่อนของ OpenAI เช่นกัน
- ถ้าถนัดใช้คำสั่ง OpenAI ให้คำสั่งติดตั้งผ่าน Microsoft Store ไว้ดังนี้
winget install --id 9PLM9XGG6VKS -s msstoreศูนย์ช่วยเหลือของ OpenAI ระบุว่าแอป Windows ต้องใช้ Windows 10 (x64 หรือ arm64) เวอร์ชัน 17763.0 ขึ้นไป
ChatGPT บน Mac: หน้าเอกสารแอปเดสก์ท็อปของ OpenAI ที่ learn.chatgpt.com/docs/app มีปุ่ม Download for macOS (Apple Silicon) ซึ่งให้ไฟล์ .dmg จากโดเมน oaistatic.com ของ OpenAI ติดตั้งแล้วเปิดแอปและล็อกอินด้วยบัญชี ChatGPT
Claude บน Windows และ Mac (ตามศูนย์ช่วยเหลือของ Anthropic)
- เข้า claude.com/download (หรือ claude.ai/download)
- เลือก Windows (มีทั้ง x64 และ ARM64) หรือ macOS แล้วกด Download ลิงก์ของจริงดาวน์โหลดจากโดเมน
claude.ai - เปิดไฟล์ที่ได้เพื่อติดตั้ง แล้วเปิด Claude จากเมนู Start (Windows) หรือโฟลเดอร์ Applications (Mac)
- ล็อกอินด้วยบัญชี Claude ของคุณ
ผู้ใช้ Windows ติดตั้งจาก Microsoft Store ได้ด้วย โดยเลือกแอปชื่อ Claude ที่ผู้เผยแพร่เป็น Anthropic, PBC ความต้องการระบบคือ Windows 10 ขึ้นไป หรือ macOS 13 (Ventura) ขึ้นไป
บนมือถือ: ติดตั้งจาก App Store หรือ Google Play เท่านั้น OpenAI แนะนำให้ดูว่าผู้พัฒนาบน App Store คือ OpenAI OpCo, LLC และบน Google Play คือ OpenAI ส่วนแอป Claude บน Google Play ใช้ชื่อแพ็กเกจ com.anthropic.claude
สัญญาณว่าไม่ใช่ของจริง: ไฟล์ที่ได้มาเป็น ZIP ที่มีไฟล์ .dll กองอยู่ข้างตัวติดตั้ง หน้าเว็บสัญญาว่าได้รุ่นที่ต้องเสียเงินฟรี หรือสอนให้กด "Run anyway" ข้ามคำเตือนของ Windows ถ้าเจออย่างใดอย่างหนึ่ง ให้ปิดหน้านั้นและลบไฟล์ทิ้งโดยไม่เปิด
เครื่องฉันโดนไหม: วิธีตรวจบน Windows
ข้อควรรู้ก่อนตรวจ ReadEval ประเมินว่าการเปิด Task Manager ดูตอนคุณนั่งใช้เครื่องอาจไม่เห็นอะไร เพราะตัวขุดหยุดเมื่อมีการใช้งาน และแฝงตัวในโปรเซส svchost.exe ซึ่งเป็นชื่อปกติของ Windows อาการที่พอสังเกตได้คือเครื่องร้อนหรือพัดลมดังตอนที่คุณไม่ได้ใช้ ให้ตรวจตามร่องรอยที่ Check Point เผยแพร่แทน
- นึกย้อนว่าเคยโหลดไฟล์เหล่านี้ไหม:
sol-setup.zip,Setup-Claude.zipหรือGPT-6-Astra-Setup.zipจากเว็บที่ลงท้ายด้วยgithub.ioถ้าโหลดมาแต่ยังไม่ได้เปิด ให้ลบทิ้ง ถ้าไม่แน่ใจ ให้ค้นในโฟลเดอร์ Downloads ด้วย PowerShell
Get-ChildItem "$env:USERPROFILE\Downloads" -Recurse -Include sol-setup.zip,Setup-Claude.zip,GPT-6-Astra-Setup.zip,winmm.dll -ErrorAction SilentlyContinueถ้าไม่มีอะไรแสดงขึ้นมา แปลว่าไม่พบไฟล์ชื่อเหล่านี้ในโฟลเดอร์ Downloads
- ตรวจโฟลเดอร์ที่มัลแวร์สร้าง: เปิด PowerShell แบบ Run as administrator แล้วพิมพ์
Test-Path "C:\ProgramData\WMProcess"ถ้าได้ False แปลว่าไม่มีโฟลเดอร์นี้ ถ้าได้ True ให้ถือว่าน่าจะติดแล้ว
- ตรวจงานตั้งเวลา: ในหน้าต่าง PowerShell เดิม พิมพ์
Get-ScheduledTask | Where-Object { $_.Actions.Execute -like "*WMProcess*" -or $_.Description -like "*device metadata for Windows Media Player*" } | Format-List TaskName, TaskPath, Author, Descriptionถ้าไม่มีอะไรแสดง แปลว่าไม่พบงานตั้งเวลาที่ตรงกับรายงาน ถ้ามีรายการขึ้นมา ให้จดชื่องาน (TaskName) ไว้
- สแกนทั้งเครื่องด้วย Microsoft Defender: เปิดแอป Windows Security > Virus & threat protection > Scan options > เลือก Full scan แล้วเริ่มสแกน ซึ่งตรวจทุกไฟล์และโปรแกรมในเครื่อง ดูผลได้ที่ Protection history
- สแกนแบบออฟไลน์อีกรอบ: บันทึกงานที่เปิดไว้ก่อน แล้วในหน้า Scan options เดิม เลือก Microsoft Defender Antivirus (offline scan) เครื่องจะรีสตาร์ตแล้วสแกนโดยไม่โหลด Windows ซึ่ง Microsoft ระบุว่าทำให้มัลแวร์ที่ฝังตัวอยู่ "ซ่อนตัวหรือป้องกันตัวเองได้ยากขึ้น" เมื่อเสร็จเครื่องจะรีสตาร์ตเอง และดูผลได้ที่ Protection history เช่นกัน
ระวังอย่าลบไฟล์ WMPDMC.exe หรือ winmm.dll ที่อยู่ใน C:\Windows\System32 เพราะเป็นไฟล์จริงของ Windows ร่องรอยของมัลแวร์คือสำเนาที่อยู่ใน C:\ProgramData\WMProcess เท่านั้น
ถ้าเจอร่องรอย ทำอะไรต่อ
- ตัดเครื่องออกจากอินเทอร์เน็ต ปิด Wi-Fi หรือถอดสาย LAN ตามที่ Gridinsoft แนะนำ เพื่อไม่ให้ตัวโหลดรับคำสั่งใหม่
- สแกนด้วย Microsoft Defender แบบเต็มและแบบออฟไลน์ ตามข้อ 4–5 ด้านบน แล้วตรวจซ้ำตามข้อ 2–3 ว่าโฟลเดอร์และงานตั้งเวลาหายไปแล้ว
- เปลี่ยนรหัสผ่านบัญชีสำคัญจากอุปกรณ์อื่นที่สะอาด รายงานไม่พบว่า Yoba ขโมยรหัสผ่าน แต่ Check Point เตือนว่าตัวโหลดส่งมัลแวร์ชนิดใดก็ได้มาแทน ReadEval จึงแนะนำให้ทำไว้ก่อน และสั่งออกจากระบบอุปกรณ์ที่ไม่รู้จัก ขั้นตอนของ Google, Facebook และ LINE อยู่ในข่าวด้านล่าง
- ถ้ายังมีร่องรอยหลังสแกน หรือเป็นเครื่องที่ทำงาน ให้แจ้งฝ่ายไอทีหรือผู้เชี่ยวชาญ Gridinsoft ระบุว่าการสแกนพิสูจน์ไม่ได้ว่าไม่มีอะไรเกิดขึ้นก่อนหน้านั้น ReadEval ประเมินว่าสำหรับเครื่องที่มีข้อมูลสำคัญ การติดตั้ง Windows ใหม่เป็นทางที่แน่นอนที่สุด
สำหรับองค์กร Kadakia แนะนำใน CSO Online ให้ทบทวนการให้สิทธิ์ผู้ดูแลระบบถาวรบนเครื่องนักพัฒนา ควบคุมการโหลด DLL ไม่ใช่ดูแค่ลายเซ็นของไฟล์ .exe และทำให้พนักงานได้เครื่องมือ AI ที่อนุมัติแล้วได้ง่าย เพราะถ้าโหลดเองใช้เวลาไม่กี่นาทีแต่ขออนุมัติต้องรอหลายสัปดาห์ พนักงานจะหาทางลัดเอง
เกี่ยวกับข่าวแอป AI ปลอมก่อนหน้านี้
ReadEval เคยรายงานแคมเปญแอป AI ปลอมอีกกลุ่มในข่าว มัลแวร์ขโมยคุกกี้ล็อกอินเข้าบัญชีได้โดยไม่ต้องรู้รหัสผ่าน ล่าสุดแฝงมากับแอป AI ปลอม สองเรื่องนี้เป็นคนละแคมเปญ แต่ใช้เหยื่อล่อแบบเดียวกัน คือหน้าดาวน์โหลด Claude และ ChatGPT ปลอมที่เก็บไฟล์ไว้บน GitHub
| ข่าวก่อนหน้า (ANY.RUN) | ข่าวนี้ (Yoba) | |
|---|---|---|
| ทางเข้า | โฆษณา Google ผลค้นหา และหน้าที่หลอกให้วางคำสั่ง | หน้า GitHub Pages ที่ติดอันดับค้นหา Google |
| วิธีหลบสายตา | บางกรณีติดตั้ง Claude ของจริงให้ใช้งานได้ตามปกติ | ใช้ตัวติดตั้งที่ลงลายเซ็นของ OpenAI หรือ Anthropic ของแท้เปิดไฟล์ปลอม |
| สิ่งที่ทำ | ขโมยคุกกี้ล็อกอินและข้อมูลในเบราว์เซอร์ | ขุดคริปโตตอนเครื่องว่าง และโหลดมัลแวร์อื่นมาได้ |
ข่าวนั้นมีขั้นตอนดูอุปกรณ์ที่ล็อกอินค้างและสั่งออกจากระบบใน Google, Facebook และ LINE ซึ่งใช้ได้กับข้อ 3 ด้านบน
แหล่งข่าวต่างกันตรงไหน
- บริษัท AI ถูกเจาะหรือไม่: บล็อกของ Check Point เขียนชัดว่างานวิจัยไม่ได้ชี้ว่า ChatGPT, Claude, OpenAI หรือ Anthropic ถูกเจาะ ส่วนรายงานเชิงเทคนิคบรรยายเพียงว่าคนร้ายนำไฟล์ที่เซ็นแล้วมาใช้ ไม่ได้พูดถึงระบบของบริษัท CSO Online ระบุว่า OpenAI และ Anthropic ยังไม่ตอบคำถาม ReadEval ใช้ถ้อยคำของบล็อก Check Point
- ภาษาที่ถูกยกเว้น: บล็อกของ Check Point บอกเพียงว่ามีการตรวจภาษาในภูมิภาค CSO Online ยกตัวอย่างรัสเซีย เบลารุส คาซัค "และภูมิภาค CIS อื่น" ส่วนรายงานเชิงเทคนิคให้รายการครบ 11 ภาษา และระบุว่ายูเครนไม่อยู่ในข้อยกเว้น ReadEval ใช้รายการจากรายงานเชิงเทคนิค
- เวลาหน่วง: CSO Online เขียนว่า "ราว 12 วัน" รายงานเชิงเทคนิคระบุการรอ 200,000 รอบ รอบละ 5.5 วินาที หรือราว 12.73 วัน สองแหล่งไม่ขัดกัน
- การติดอันดับใน Google: รายงานเชิงเทคนิคใช้คำว่า "น่าจะเกิดจาก" SEO poisoning และบล็อกของ Check Point ระบุว่ายังไม่ได้ยืนยัน ส่วน CSO Online สรุปสั้น ๆ ว่า Check Point ชี้ว่าเป็น SEO poisoning ReadEval รายงานตามถ้อยคำของต้นทาง
- เหตุการณ์ที่บริษัท Simvay บันทึกไว้: Gridinsoft ผู้ขายโปรแกรมป้องกันมัลแวร์ อ้างว่า Simvay บันทึกกรณีตัวติดตั้ง Astra ปลอมเมื่อ 13 ต.ค. 2026 ซึ่งติดตั้งเมื่อ 8 ต.ค. และเริ่มทำงานหลังรีสตาร์ตวันรุ่งขึ้น ผู้ตอบสนองเหตุหยุดการทำงานได้และไม่พบข้อมูลรั่วออกจากเครื่องนั้น ReadEval หารายงานต้นฉบับของ Simvay ไม่พบ จึงยืนยันรายละเอียดนี้ไม่ได้
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ลายเซ็นดิจิทัลบอกได้ว่าไฟล์หนึ่งไฟล์มาจากใคร แต่บอกไม่ได้ว่าทั้งกล่องที่คุณโหลดมาปลอดภัย แคมเปญ Yoba ไม่ได้ใช้เทคนิคใหม่ DLL sideloading เป็นกลที่ใช้กันมานาน แต่จับคู่กับสองสิ่งที่ได้ผลในปี 2026 คือความอยากลองโมเดล AI รุ่นล่าสุด และความน่าเชื่อถือของ GitHub กับผลค้นหา Google ชื่อรุ่นอย่าง GPT-6 Astra เป็นของจริง คนที่เพิ่งอ่านข่าวเปิดตัวจึงไม่มีเหตุให้สงสัย สิ่งที่ควรสะดุดใจคือคำว่า "ฟรี" สำหรับรุ่นที่ปกติต้องจ่าย และการถูกสอนให้กดข้ามคำเตือนของ Windows การที่ตัวขุดหลบตอนเจ้าของใช้เครื่องก็บอกว่าคนร้ายอยากอยู่ในเครื่องให้นานที่สุด ซึ่งน่ากังวลกว่าค่าไฟที่เพิ่มขึ้น เพราะตัวโหลดเดียวกันพร้อมรับมัลแวร์ชิ้นต่อไปเมื่อคนร้ายต้องการ บทเรียนจึงเหมือนกับข่าวแอป AI ปลอมครั้งก่อน คือแหล่งที่มาของไฟล์สำคัญกว่าหน้าตาหรือลายเซ็นของมัน และสำหรับแอปที่มีใน Microsoft Store อยู่แล้ว การโหลดจาก Store คือทางที่ง่ายและปลอดภัยที่สุด
แหล่งที่มา
- Check Point Research: Tricks from the Past deployed via signed ChatGPT and Claude binaries (รายงานเชิงเทคนิค 27 ต.ค. 2026)
- Check Point Blog: Yoba Malware Abuses Signed ChatGPT and Claude Binaries to Target AI Users (27 ต.ค. 2026)
- CSO Online: Fake ChatGPT, Claude apps spread malware via signed AI binaries (28 ต.ค. 2026)
- Gridinsoft: Yoba: Fake AI Installers Abuse Signed Apps to Hide a Miner (ผู้ขายโปรแกรมป้องกันมัลแวร์)
- OpenAI API docs: GPT-6 Astra
- OpenAI API docs: GPT-5.6 Sol
- Anthropic: Models overview (รุ่นปัจจุบันและรุ่นเก่าของ Claude)
- OpenAI: ChatGPT desktop app for Windows (ลิงก์ Microsoft Store และคำสั่ง winget)
- OpenAI: ChatGPT desktop app (ปุ่มดาวน์โหลดสำหรับ macOS)
- OpenAI Help Center: Using the ChatGPT Windows app (ความต้องการระบบ อ่านจากข้อความที่ปรากฏในผลค้นหา)
- OpenAI Help Center: ChatGPT iOS and Android app FAQ (ชื่อผู้พัฒนาบน App Store และ Google Play)
- Microsoft Store: ChatGPT (ผู้เผยแพร่ OpenAI)
- Microsoft Store: ChatGPT Classic (ผู้เผยแพร่ OpenAI)
- Anthropic: หน้าดาวน์โหลด Claude
- Claude Help Center: Install Claude Desktop (ขั้นตอนและความต้องการระบบ)
- Microsoft Store: Claude (ผู้เผยแพร่ Anthropic, PBC)
- Microsoft Support: Virus and threat protection in the Windows Security app (Full scan)
- Microsoft Support: Help protect my PC with Microsoft Defender Offline
- Microsoft Learn: Get-ScheduledTask


