[ไม่ยืนยัน] WIRED อ้างพนักงาน Accenture ใช้ Claude ส่วนตัวในระบบเพนตากอน บริษัทปฏิเสธ
WIRED อ้างแหล่งข่าวนิรนามว่าเอเจนต์ Claude Code ส่วนตัวของพนักงาน Accenture ทำงานในระบบกลาโหมสหรัฐฯ 2 เดือนและส่งรหัสออกไปภายนอก Accenture ว่าไม่มีมูล

สารบัญ (11 หัวข้อ)
ลองนึกภาพพนักงานคนหนึ่งที่อยากให้งานเสร็จเร็วขึ้น จึงยื่นรหัสเข้าระบบของที่ทำงานให้ผู้ช่วย AI ในบัญชีส่วนตัวไปทำงานแทน WIRED รายงานโดยอ้างแหล่งข่าวนิรนามว่าเรื่องแบบนี้เกิดขึ้นในระบบของกระทรวงกลาโหมสหรัฐฯ และผู้ถูกกล่าวหาเป็นพนักงานของ Accenture บริษัทที่ปรึกษาที่รับงานจากรัฐบาล ส่วน Accenture ยืนยันว่าตรวจสอบแล้ว และข้อกล่าวหา "ไม่มีมูล"
ตามรายงาน พนักงานคนนี้ต่อบัญชี Claude Code ส่วนตัว (เอเจนต์ AI ของ Anthropic ที่เขียนโค้ดและรันคำสั่งเองได้) เข้ากับระบบที่หลายหน่วยข่าวกรองใช้ร่วมกัน แล้วให้ข้อมูลล็อกอินของตัวเองกับเอเจนต์ เพื่อให้มันเขียนโค้ดและเปิดเซิร์ฟเวอร์บนคลาวด์ได้เอง คล้ายการยื่นบัตรผ่านพนักงานให้ผู้ช่วยที่บริษัทไม่รู้จัก ต่างกันตรงที่ผู้ช่วยคนนี้ต้องติดต่อโลกภายนอกตลอดเวลาจึงจะทำงานได้ แหล่งข่าวบอกว่าเอเจนต์ทำงานอยู่ราว 2 เดือนกว่าจะมีคนพบ และดูเหมือนส่งรหัสผ่านกับแผนผังเครือข่ายไปยังเว็บไซต์ภายนอกที่สถาบันมาตรฐานของสหรัฐฯ (NIST) เคยระบุว่ามีความเสี่ยงสูง
ระบบนี้ไม่ใช่ระบบลับ แต่เก็บข้อมูลที่ห้ามเผยแพร่ก่อนผ่านการตรวจ และ WIRED ระบุว่าไม่มีสัญญาณว่ามีใครเข้าถึงเครือข่ายลับได้ ที่ผู้เชี่ยวชาญกังวลคือ ถ้ารหัสที่หลุดไปตกถึงมือแฮกเกอร์ คนนอกอาจเข้าระบบได้โดยไม่มีใครรู้ แหล่งข่าวยังกล่าวหาว่า Accenture ไม่ได้แจ้งรัฐบาลในตอนแรก ทั้งที่ผู้รับงานด้านกลาโหมต้องรายงานเหตุภายใน 72 ชั่วโมง
กระทรวงกลาโหมไม่แสดงความเห็น ส่วน Anthropic ไม่ตอบรายละเอียด แต่ชี้ไปที่นโยบายการใช้งานที่ห้ามใช้เครื่องมือของบริษัทเลี่ยงระบบรักษาความปลอดภัยโดยไม่ได้รับอนุญาต ขณะที่ Accenture เมื่อถูกถามต่อ ไม่ได้บอกว่าใครเป็นผู้ตรวจสอบ และไม่ได้โต้แย้งว่าไม่มีเหตุการณ์เกิดขึ้นเลย
ไม่ว่าข้อเท็จจริงสุดท้ายจะเป็นอย่างไร บทเรียนใช้ได้กับทุกคนที่ใช้ AI ทำงาน ก่อนใช้บัญชี ChatGPT, Claude หรือ Gemini ส่วนตัวกับงานบริษัท ให้เช็กนโยบาย AI ของที่ทำงาน ใช้บัญชีองค์กรที่บริษัทอนุญาต และอย่ายื่นรหัสผ่านหรือสิทธิ์ผู้ดูแลระบบให้เอเจนต์ ด้านล่างมีว่าใครพูดอะไร อะไรยังไม่ยืนยัน และวิธีใช้เอเจนต์ให้ปลอดภัยขึ้น
สรุปประเด็นสำคัญ
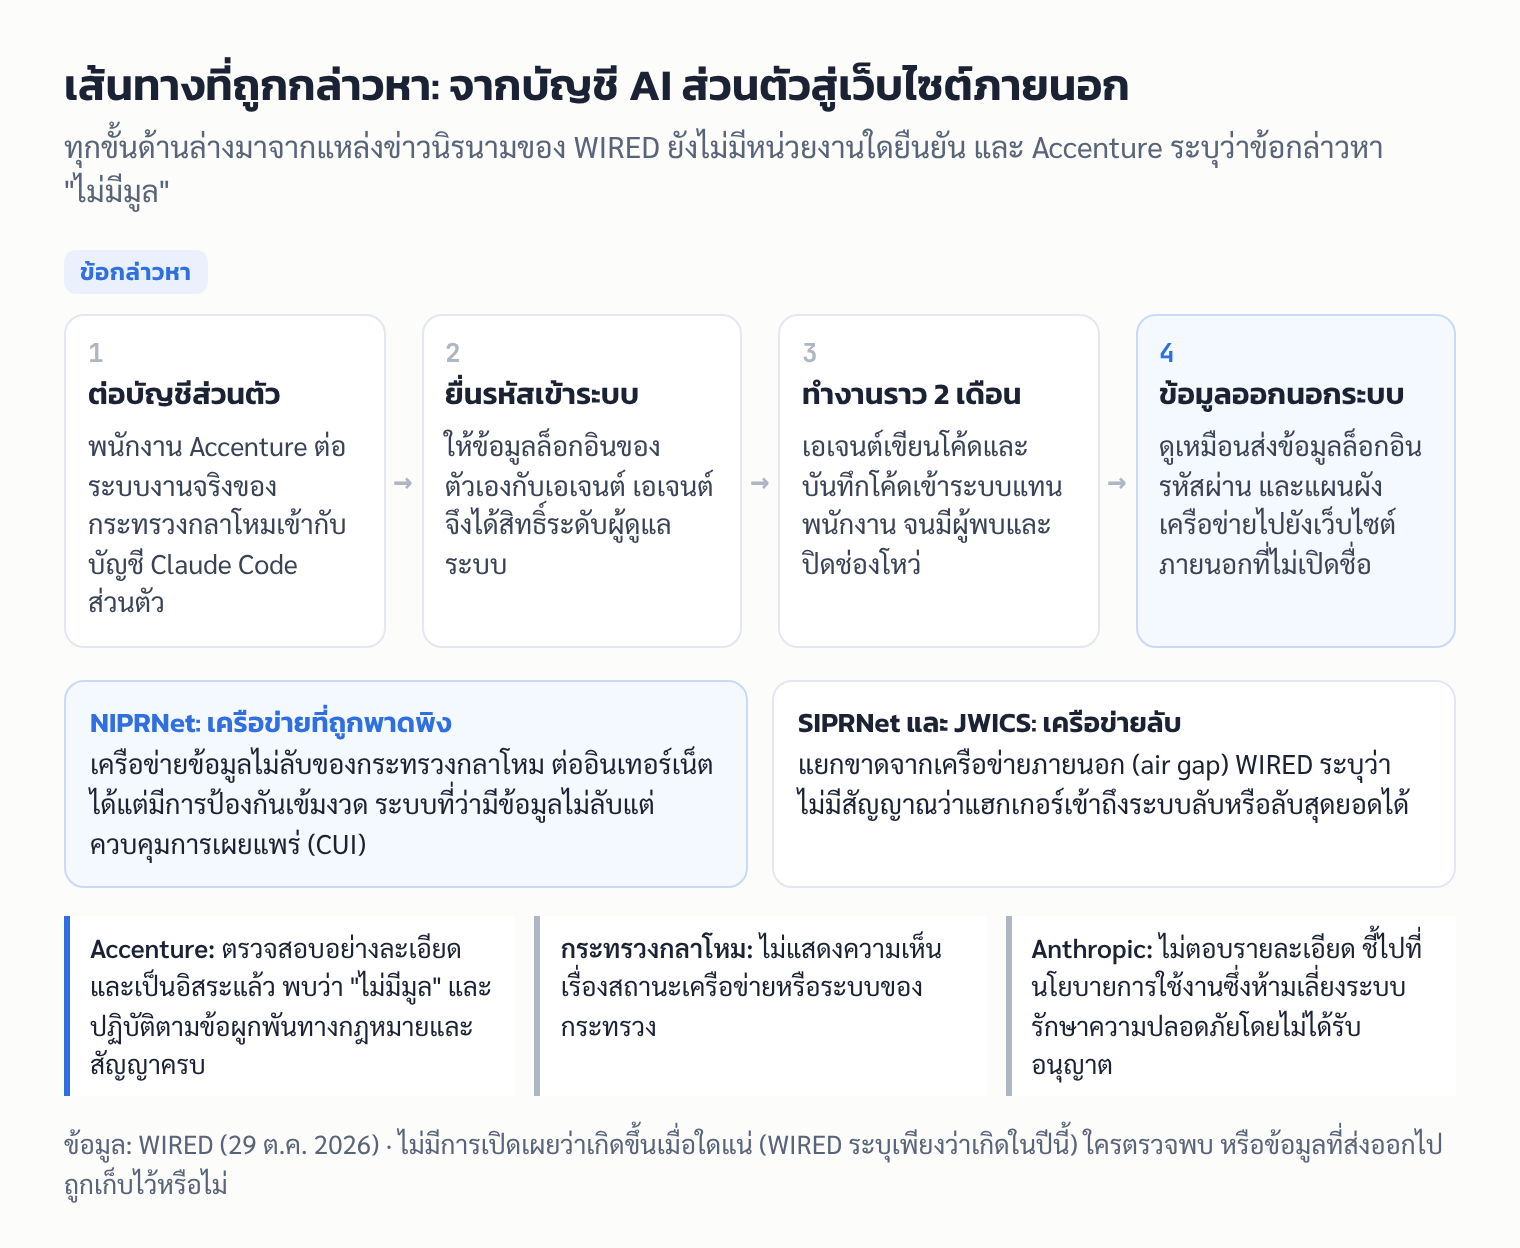
- ข้อกล่าวหา: WIRED (29 ต.ค. 2026) อ้างแหล่งข่าวนิรนามว่า พนักงานของ Accenture ต่อระบบงานจริง (production) ของกระทรวงกลาโหมสหรัฐฯ เข้ากับบัญชี Claude Code ส่วนตัว เอเจนต์ทำงานอยู่ 2 เดือน และดูเหมือนส่งข้อมูลล็อกอิน รหัสผ่าน และแผนผังเครือข่ายออกไปยังเว็บไซต์ภายนอก
- Accenture ปฏิเสธ: บริษัทระบุว่าข้อกล่าวหาได้รับการ "ตรวจสอบอย่างละเอียดและเป็นอิสระ" แล้ว "พบว่าไม่มีมูล" และบริษัทปฏิบัติตามข้อผูกพันทางกฎหมายและสัญญาครบถ้วน
- ยังไม่มีใครยืนยัน: กระทรวงกลาโหมไม่แสดงความเห็น WIRED ไม่เปิดชื่อเว็บไซต์ปลายทาง และไม่มีแหล่งอื่นรายงานข้อมูลใหม่เพิ่มจาก WIRED
- ไม่ใช่ระบบลับ: ระบบที่ถูกพาดพิงอยู่บน NIPRNet เครือข่ายข้อมูลไม่ลับของกระทรวง แต่เก็บข้อมูลไม่ลับที่ควบคุมการเผยแพร่ (CUI) WIRED ระบุว่าไม่มีสัญญาณว่าแฮกเกอร์เข้าถึงระบบลับหรือลับสุดยอดได้
ใครพูดอะไรบ้าง
Accenture ให้ถ้อยคำกับ WIRED ว่า "เราให้ความสำคัญกับข้อกังวลทุกเรื่อง ข้อกล่าวหาเหล่านี้ได้รับการตรวจสอบอย่างละเอียดและเป็นอิสระ และพบว่าไม่มีมูล เราปฏิบัติตามข้อผูกพันทางกฎหมายและตามสัญญาอย่างครบถ้วน" เมื่อ WIRED ถามต่อ บริษัทไม่ได้ชี้แจงว่าใครเป็นผู้ตรวจสอบ และไม่ได้โต้แย้งว่าเคยมีสิ่งที่อาจเรียกได้ว่าเป็นเหตุการณ์ด้านความปลอดภัย ReadEval อ่านถ้อยคำนี้ได้สองทาง คือบริษัทอาจปฏิเสธเฉพาะส่วนที่ว่าทำผิดกฎหรือผิดสัญญา ไม่ได้ปฏิเสธว่าไม่มีอะไรเกิดขึ้น แต่ก็อาจหมายถึงปฏิเสธทั้งหมดก็ได้ ถ้อยคำที่เผยแพร่ยังไม่พอให้สรุป
กระทรวงกลาโหมสหรัฐฯ ตอบ WIRED เพียงว่า "กระทรวงไม่แสดงความเห็นเรื่องสถานะของเครือข่ายหรือระบบของกระทรวง"
Anthropic ไม่ได้ตอบเรื่องรายละเอียดของเหตุการณ์ แต่ชี้ไปที่นโยบายการใช้งาน (Usage Policy) ซึ่งห้ามใช้ผลิตภัณฑ์ของบริษัท "แทรกแซงการทำงานของฐานทัพทหารและโครงสร้างพื้นฐานที่เกี่ยวข้อง" และห้าม "เลี่ยงระบบควบคุมความปลอดภัย เช่น ระบบยืนยันตัวตน ระบบป้องกันเครื่องปลายทาง หรือเครื่องมือเฝ้าระวัง โดยไม่ได้รับอนุญาต" WIRED ระบุด้วยว่าปัจจุบันเจ้าหน้าที่ของกระทรวงกลาโหมถูกห้ามใช้ Claude
แหล่งข่าวนิรนาม ที่รู้เรื่องนี้บอก WIRED ว่า "มันทำให้ข้อมูลทั้งหมดในนั้นตกอยู่ในความเสี่ยง" และถ้าบริการภายนอกนั้นถูกเจาะ "อาจมีใครสักคนที่ล็อกอินเข้าสภาพแวดล้อมที่ปลอดภัยได้โดยไม่มีใครรู้" แหล่งข่าวขอไม่เปิดชื่อเพราะไม่ได้รับอนุญาตให้พูดกับสื่อ
ข้อกล่าวหาเล่าว่าเกิดอะไรขึ้น
ทุกข้อในหัวข้อนี้เป็นคำบอกเล่าของแหล่งข่าวที่ WIRED อ้าง ยังไม่มีหน่วยงานใดยืนยัน
- ช่วงหนึ่งในปี 2026 (WIRED เขียนเพียงว่า "ก่อนหน้านี้ในปีนี้" ไม่ระบุเดือน) พนักงานของ Accenture ที่ทำงานกับระบบรวมศูนย์ซึ่งหลายหน่วยข่าวกรองใช้ร่วมกัน ต่อสภาพแวดล้อมงานจริง (production environment) ของระบบเข้ากับบัญชี Claude Code ส่วนตัว เพื่อให้เอเจนต์เขียนและนำโค้ดขึ้นระบบ (deploy) ได้
- ยื่นข้อมูลล็อกอินให้เอเจนต์: เพื่อให้งานเขียนโค้ดและการเปิดเซิร์ฟเวอร์บนคลาวด์เป็นอัตโนมัติ พนักงานให้ข้อมูลล็อกอินของตัวเองกับเอเจนต์ ทำให้เอเจนต์ได้สิทธิ์ผู้ดูแลระบบ และข้ามการควบคุมความปลอดภัยที่บังคับผ่านขั้นตอนล็อกอินปกติ
- เอเจนต์ทำงานเองและต่ออินเทอร์เน็ต: เอเจนต์ไม่ได้แค่เขียนโค้ด แต่บันทึกโค้ด (commit) เข้าระบบแทนพนักงานด้วย และต้องติดต่ออินเทอร์เน็ตเพื่อทำงาน
- ข้อมูลออกนอกระบบ: ระหว่างนั้นเอเจนต์ "ดูเหมือน" ส่งข้อมูลล็อกอิน รหัสผ่าน และแผนผังของ NIPRNet ไปยังเว็บไซต์ภายนอก แหล่งข่าวบอกว่า "ข้อมูลจากสภาพแวดล้อม CUI ไม่ควรออกนอกโครงสร้างพื้นฐานนั้น" และไม่มีใครรู้ว่าข้อมูลที่ส่งไปถูกเก็บไว้หรือไม่
- 2 เดือนกว่าจะพบ: เอเจนต์ทำงานบนเครือข่ายของกระทรวงอยู่ 2 เดือนก่อนถูกตรวจพบและปิดช่องโหว่ แหล่งข่าวบอกว่าพนักงาน Accenture ไม่ได้มองว่าเรื่องนี้ร้ายแรงหรือเร่งด่วน และในตอนแรก Accenture ไม่ได้รายงานต่อรัฐบาลเลย
WIRED ไม่เปิดชื่อเว็บไซต์ปลายทาง เพื่อไม่ให้ระบบเสี่ยงเพิ่ม แต่ระบุว่า NIST เคยจัดเว็บไซต์นี้เป็นความเสี่ยงสูง เพราะมีช่องโหว่ที่ให้แฮกเกอร์แทรกคำสั่งเข้าไปในเอเจนต์เขียนโค้ด เพื่อขโมยข้อมูลล็อกอินได้ ลักษณะนี้ตรงกับการโจมตีแบบแทรกคำสั่ง (prompt injection) คือข้อความที่ซ่อนไว้ในหน้าเว็บหรือเอกสาร สั่งให้ผู้ช่วย AI ทำสิ่งที่เจ้าของไม่ได้สั่ง แต่ WIRED ไม่ได้ระบุว่าข้อมูลหลุดออกไปด้วยวิธีนี้จริงหรือไม่
ระบบนี้สำคัญแค่ไหน
ระบบที่ถูกพาดพิงทำงานบน NIPRNet (Non-classified Internet Protocol Router Network) เครือข่ายของกระทรวงกลาโหมสำหรับข้อมูลที่ไม่ใช่ความลับราชการ เจ้าหน้าที่และผู้รับงานใช้อีเมลและเว็บเบราว์เซอร์ผ่านเครือข่ายนี้ได้ จึงต่ออินเทอร์เน็ตอยู่ แต่มีการป้องกันเข้มงวด
ข้อมูลในระบบเป็น CUI (Controlled Unclassified Information) หรือข้อมูลไม่ลับแต่ห้ามเผยแพร่สู่สาธารณะก่อนผ่านการตรวจ WIRED ยกตัวอย่างจากเว็บไซต์ของกระทรวงว่า CUI อาจรวมถึงข้อมูลการดูแลวัตถุระเบิด สารเคมีอันตราย หรือท่อส่ง เอกสารการออกแบบอุปกรณ์ทางทหารหรืออวกาศ และตำแหน่งกับปริมาณที่แน่นอนของวัสดุกัมมันตรังสี แต่ไม่ได้ระบุว่าระบบนี้เก็บข้อมูลชนิดใด
ผู้เชี่ยวชาญสองคนที่ WIRED สัมภาษณ์อธิบายว่าทำไมเรื่องนี้ยังน่ากังวล แม้ไม่ใช่ระบบลับ
| ประเด็น | ผู้เชี่ยวชาญบอกว่า |
|---|---|
| แผนผังเครือข่าย | Matt Triner ผู้ก่อตั้ง Hunter Strategy บริษัทที่ปรึกษาไอทีในวอชิงตัน ดี.ซี. บอกว่าแผนผังอาจไม่ช่วยให้เจาะเข้าระบบได้ แต่ช่วยให้ผู้โจมตีที่เข้ามาแล้ว "รู้ว่าของมีค่าที่สุดอยู่ตรงไหน" |
| ข้อมูลไม่ลับรวมกัน | Jake Williams อดีตแฮกเกอร์ของ NSA และอาจารย์ที่ IANS บอกว่าข้อมูลไม่ลับหลายชิ้นเมื่อรวมกัน "อาจกลายเป็นข้อมูลลับได้" |
| ทางไปสู่เครือข่ายลับ | เครื่องมือมักถูกทดสอบบน NIPRNet ก่อนนำไปใช้ใน SIPRNet (เครือข่ายข้อมูลลับ) และ JWICS (เครือข่ายข้อมูลลับสุดยอด) ซึ่งแยกขาดจากเครือข่ายภายนอก (air gap) Williams บอกว่าผู้ที่ได้ข้อมูลล็อกอินไปอาจฝังประตูหลัง (backdoor) ในเครื่องมือที่ทำงานปกติบน NIPRNet แต่ทำสิ่งอื่นเมื่อไปอยู่ใน SIPRNet และถ้าการตรวจโค้ดไม่ละเอียดพอ โค้ดนั้นอาจหลุดเข้าไปได้ |
| เครื่องมือตรวจโค้ด | รัฐบาลมีเครื่องมือสแกนโค้ดหาข้อบกพร่อง (SAST) บน NIPRNet แต่ Williams บอกว่าประตูหลังที่ตั้งใจฝัง "ไม่ใช่ช่องโหว่" ในความหมายของเครื่องมือนี้ จึงอาจตรวจไม่พบ |
ทั้งหมดนี้เป็นความเสี่ยงที่ผู้เชี่ยวชาญอธิบายว่า "เป็นไปได้" ไม่ใช่สิ่งที่มีรายงานว่าเกิดขึ้นแล้ว WIRED ย้ำว่าไม่มีสัญญาณว่าแฮกเกอร์เข้าถึงระบบลับหรือลับสุดยอดได้
กติกา 72 ชั่วโมงคืออะไร
แหล่งข่าวกล่าวหาว่า Accenture ไม่ได้รายงานเหตุนี้ต่อรัฐบาลในตอนแรก ข้อกำหนดที่เกี่ยวข้องคือข้อ 252.204-7012 ในระเบียบจัดซื้อจัดจ้างของกระทรวงกลาโหม (DFARS) ซึ่งกำหนดว่าเมื่อผู้รับสัญญาพบเหตุภัยไซเบอร์ที่กระทบระบบสารสนเทศของผู้รับสัญญาที่เก็บข้อมูลด้านกลาโหมที่ต้องคุ้มครอง ต้องตรวจหาร่องรอยการถูกเจาะ และ "รายงานต่อกระทรวงกลาโหมโดยเร็ว" ผ่านเว็บไซต์ dibnet.dod.mil โดยข้อกำหนดนิยามคำว่า "โดยเร็ว" ไว้ว่า "ภายใน 72 ชั่วโมงนับจากที่พบเหตุ"
Matt Triner บอก WIRED ว่าเหตุการณ์แบบที่ถูกบรรยายนี้ "ต้องรายงานแน่นอน" แต่ก็ชี้ว่าองค์กรมักถูกลงโทษเมื่อรายงานเหตุแบบนี้ และอาจเสียสัญญากับรัฐบาลถ้ายอมรับว่าเคยถูกเจาะ ขณะที่ผู้รับงานยังถูกกดดันให้ส่งงานเร็วขึ้นในราคาที่ถูกลง ส่วน Accenture ยืนยันว่าบริษัทปฏิบัติตามข้อผูกพันทางกฎหมายและตามสัญญาครบถ้วน ข้อมูลที่เผยแพร่ตอนนี้ยังไม่พอให้รู้ว่าระบบนี้เข้าข่ายข้อกำหนดข้อนี้หรือไม่ และ Accenture รายงานเมื่อใด
Accenture กับงานรัฐบาลสหรัฐฯ
WIRED ระบุว่า Accenture มีสัญญากับรัฐบาลกลางสหรัฐฯ มูลค่ารวมกว่า 3,500 ล้านดอลลาร์ ในจำนวนนี้เกือบ 605 ล้านดอลลาร์เป็นสัญญากับกระทรวงกลาโหม และยังรับงานจากกระทรวงศึกษาธิการ สำนักงานบริหารบริการทั่วไป (GSA) และกระทรวงพลังงาน
WIRED ยังอ้างถึงอีกเหตุการณ์หนึ่งเมื่อต้นเดือนตุลาคม 2026 ที่ FBI พบว่าผู้รับงานของ Accenture ไม่ได้แพตช์ช่องโหว่ จนกลุ่มแฮกเกอร์ ShinyHunters เข้าถึงข้อมูลของพนักงาน FBI หลายพันคน และ FBI ให้ผู้รับงานรายนั้นออกจากงาน เหตุการณ์นี้เป็นคนละเรื่องกับกรณีเอเจนต์ AI และไม่มีรายงานว่าเกี่ยวข้องกัน
แหล่งข่าวต่างกันตรงไหน
- มีแหล่งเดียวที่รายงานจริง: สื่ออื่นที่ ReadEval พบ เช่น CDO Magazine และ explainx.ai เขียนต่อจาก WIRED ทั้งหมด ไม่มีใครรายงานข้อมูลใหม่หรือยืนยันจากแหล่งข่าวของตัวเอง จำนวนสื่อที่พูดถึงจึงไม่ได้ทำให้ข้อกล่าวหาแน่นขึ้น
- "ระบบปลอดภัย" กับ "ระบบลับ": หัวข่าวของ WIRED ใช้คำว่าระบบเพนตากอนที่ "ปลอดภัย" (secure) แต่เนื้อข่าวระบุชัดว่าเป็นเครือข่ายข้อมูลไม่ลับ ReadEval จึงไม่ใช้คำว่า "ระบบลับ" ในข่าวนี้
- คำตอบของ Anthropic: explainx.ai สรุปว่า Anthropic "ไม่แสดงความเห็นเรื่องรายละเอียด" ส่วน WIRED เขียนว่า Anthropic ชี้ไปที่นโยบายการใช้งาน สองแหล่งนี้ไม่ได้ขัดกัน ReadEval ยึดตาม WIRED ซึ่งเป็นต้นทาง
- กติกา 72 ชั่วโมง: explainx.ai ตั้งข้อสังเกตว่า WIRED ไม่ได้อ้างที่มาของกติกานี้ ReadEval ตรวจกับข้อกำหนด DFARS 252.204-7012 บนเว็บไซต์ acquisition.gov แล้วพบนิยาม "ภายใน 72 ชั่วโมงนับจากที่พบเหตุ" ตรงกัน แต่ข้อกำหนดนี้ผูกกับระบบของผู้รับสัญญา จะใช้กับระบบในกรณีนี้อย่างไรยังไม่มีข้อมูลยืนยัน
อะไรยังไม่มีใครรู้
- เหตุเกิดเมื่อใดแน่ และใครเป็นผู้ตรวจพบ
- ชื่อเว็บไซต์ปลายทาง และข้อมูลที่ส่งไปถูกเก็บไว้หรือถูกนำไปใช้ต่อหรือไม่
- ใครเป็นผู้ "ตรวจสอบอย่างเป็นอิสระ" ตามที่ Accenture อ้าง และผลการตรวจละเอียดแค่ไหน
- ตั้งค่าเอเจนต์ไว้อย่างไร เช่น ให้ทำงานเองโดยไม่ต้องขออนุญาตหรือไม่ และพนักงานผู้นั้นถูกดำเนินการอย่างไร
- Accenture รายงานเหตุต่อรัฐบาลในภายหลังหรือไม่ และเมื่อใด
ใช้เอเจนต์ AI ทำงานอย่างไรไม่ให้ซ้ำรอย
ไม่ว่ากรณีนี้จะจบอย่างไร ความเสี่ยงที่ถูกบรรยายไม่ได้ผูกกับยี่ห้อใด เอเจนต์ AI ทุกตัวที่ได้สิทธิ์เข้าระบบและต่ออินเทอร์เน็ตได้ มีความเสี่ยงแบบเดียวกัน ถ้าคุณใช้ AI กับงาน
- ถามนโยบายก่อนใช้: ดูว่าที่ทำงานอนุญาตเครื่องมือ AI ตัวใด และใช้กับข้อมูลระดับไหนได้ ถ้าไม่มีนโยบาย ให้ถามฝ่ายไอทีก่อน การใช้ AI ที่องค์กรไม่ได้อนุญาตหรือไม่รู้ (มักเรียกว่า shadow AI) คือจุดเริ่มของเรื่องนี้
- ใช้บัญชีองค์กร ไม่ใช่บัญชีส่วนตัว: บัญชีองค์กรอยู่ภายใต้สัญญาและการตั้งค่าของบริษัท ฝ่ายไอทีจึงเห็นและควบคุมได้ บัญชีส่วนตัวอยู่นอกสายตาขององค์กรทั้งหมด
- อย่ายื่นรหัสผ่านของคุณให้เอเจนต์: ถ้างานต้องใช้สิทธิ์เข้าระบบ ให้ขอบัญชีหรือ token แยกที่ทำได้เฉพาะงานนั้น มีวันหมดอายุ และยกเลิกได้ ไม่ใช่รหัสผ่านหรือสิทธิ์ผู้ดูแลระบบของคุณเอง
- จำกัดการต่ออินเทอร์เน็ต: เอเจนต์ที่อ่านเว็บได้อาจเจอคำสั่งแอบแฝง (prompt injection) ถ้าจำเป็นต้องต่ออินเทอร์เน็ต ให้จำกัดเฉพาะโดเมนที่ต้องใช้ หรือรันในเครื่องเสมือน (VM) หรือคอนเทนเนอร์ที่แยกจากระบบงานจริง
- ตรวจก่อนอนุมัติ: เครื่องมือเอเจนต์หลายตัวมีโหมดที่ต้องขออนุญาตก่อนรันคำสั่งหรือเรียกเครือข่าย เอกสารด้านความปลอดภัยของ Claude Code เองก็ระบุว่าผู้ใช้ "ต้องรับผิดชอบตรวจโค้ดและคำสั่งที่เสนอก่อนอนุมัติ" และแนะนำให้ใช้เครื่องเสมือนเมื่อทำงานกับบริการเว็บภายนอก
- ถ้าเผลอให้ไปแล้ว: เปลี่ยนรหัสผ่านทันที ยกเลิก token ที่เคยให้เอเจนต์ และแจ้งฝ่ายไอทีหรือฝ่ายความปลอดภัย การแจ้งเร็วช่วยให้องค์กรตรวจและปิดความเสี่ยงได้ก่อนเรื่องบานปลาย
เกี่ยวกับคนไทยไหม
Claude, Claude Code และเครื่องมือ AI รายใหญ่อื่น ๆ เปิดให้ใช้ในไทย ตามรายชื่อประเทศที่ Anthropic รองรับ ส่วนตัวเหตุการณ์นี้ไม่มีข้อมูลว่าเกี่ยวข้องกับไทย ข้อมูลของคนไทย หรือหน่วยงานไทย ReadEval ไม่พบข้อมูลยืนยันในเรื่องนี้ สิ่งที่เกี่ยวกับคนไทยโดยตรงคือบทเรียนเรื่องการใช้บัญชี AI ส่วนตัวกับงานบริษัท ซึ่งเกิดได้ในทุกองค์กร
ReadEval เคยรายงานเรื่องที่เกี่ยวข้องในข่าว "สตาร์ทอัปอดีตทีม DOGE ใช้เอเจนต์ AI เข้าระบบภายใน Anthropic ผ่านซอฟต์แวร์ของบริษัทอื่น" ซึ่งเป็นอีกตัวอย่างของเอเจนต์ AI ที่เข้าถึงระบบผ่านช่องทางที่องค์กรไม่ได้มองว่าเป็นทางเข้า
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ข้อกล่าวหายังไม่ได้รับการยืนยันและถูกปฏิเสธ แต่สถานการณ์ที่ถูกบรรยายเป็นความเสี่ยงที่องค์กรทั่วไปต้องรับมือ ข่าวนี้มีแหล่งที่มาเดียวคือ WIRED ซึ่งอ้างแหล่งข่าวนิรนาม ขณะที่ Accenture ยืนยันว่าตรวจสอบแล้วและไม่มีมูล กระทรวงกลาโหมไม่ตอบ และไม่มีใครเปิดชื่อเว็บไซต์ปลายทาง ผู้อ่านจึงควรถือว่านี่เป็นข้อกล่าวหาที่ยังต้องรอหลักฐาน ไม่ใช่ข้อเท็จจริงที่จบแล้ว ถึงอย่างนั้น ส่วนที่น่าสนใจของเรื่องไม่ได้อยู่ที่ยี่ห้อของเอเจนต์ แต่อยู่ที่ห่วงโซ่สามข้อที่ถูกบรรยาย คือบัญชีส่วนตัวที่องค์กรมองไม่เห็น รหัสผ่านของคนที่ถูกยื่นให้โปรแกรม และโปรแกรมที่ต้องต่ออินเทอร์เน็ตเพื่อทำงาน ข้อไหนข้อหนึ่งอาจไม่ร้ายแรง แต่เมื่อมาอยู่รวมกัน ระบบรักษาความปลอดภัยที่ออกแบบมาเพื่อตรวจคน ก็อาจมองไม่เห็นสิ่งที่โปรแกรมทำแทนคนนั้น สิ่งที่ควรติดตามต่อคือกระทรวงกลาโหมหรือหน่วยงานกำกับจะเปิดผลตรวจสอบหรือไม่ และ Accenture จะเปิดเผยว่าใครเป็นผู้ตรวจสอบอิสระตามที่อ้างหรือไม่
แหล่งที่มา
- WIRED: A Defense Contractor Gave Their Personal AI Agent Access to a Secure Pentagon System (Vittoria Elliott, 29 ต.ค. 2026)
- WIRED บน X: โพสต์สรุปรายงาน (29 ต.ค. 2026)
- CDO Magazine: Defense Contractor Gave Personal AI Agent Access to Pentagon System (29 ต.ค. 2026)
- explainx.ai: Claude Code Agent on a DOD Network for 2 Months (Wired) – what is reported
- Anthropic: Usage Policy (นโยบายการใช้งาน)
- DFARS 252.204-7012: Safeguarding Covered Defense Information and Cyber Incident Reporting
- Claude Code Docs: Security
- Anthropic: Supported countries and regions

