สตาร์ทอัปอดีตทีม DOGE ใช้เอเจนต์ AI เข้าระบบภายใน Anthropic ผ่านซอฟต์แวร์ของบริษัทอื่น
Cathedral อ้างว่าเอเจนต์ AI หาทางเข้าข้อมูลภายใน Anthropic ได้ในไม่ถึง 12 ชั่วโมง Anthropic ยืนยันเพียงบางส่วน ไม่ถึงแชต Claude และกล่าวหาว่าทำผิดกติกา
สารบัญ (9 หัวข้อ)
เป้าหมายคือบริษัทผู้สร้าง AI ชื่อดัง แต่ทางเข้าที่พบกลับไม่ใช่ตัวโมเดล หากเป็นซอฟต์แวร์สำนักงานธรรมดาที่บริษัทไหน ๆ ก็ซื้อมาใช้ The Washington Post รายงานว่านี่คือสิ่งที่ Cathedral สตาร์ทอัปความปลอดภัยอายุไม่กี่เดือนของอดีตทีม DOGE ในรัฐบาลทรัมป์ แจ้งกับ Anthropic ผู้พัฒนา Claude โดยอ้างว่าเอเจนต์ AI ของตนหาทางเข้าถึงข้อมูลภายในได้ในเวลาไม่ถึง 12 ชั่วโมง
ตามร่างรายงานที่ The Post ได้อ่าน นักวิจัยปล่อยให้เอเจนต์ AI (โปรแกรม AI ที่ลงมือทำงานหลายขั้นเอง) ไล่หาจุดอ่อน แล้วพบช่องโหว่ในซอฟต์แวร์ธุรกิจของบริษัทอื่นที่ Anthropic ใช้ทำงานด้านธุรการและการขาย จนเห็นทางไปถึงบันทึกการประชุม ข้อมูลเงินเดือน และข้อความใน Slack ที่คุยเรื่องโมเดล AI ขั้นสูง คล้ายบ้านที่ประตูหน้าแน่นหนา แต่คนนอกเข้าทางระบบของบริษัทรับเหมาที่เจ้าของบ้านต่อไว้ ต่างกันตรงที่ครั้งนี้เป็นการทดสอบในโครงการที่ Anthropic เปิดให้คนนอกมาล่าช่องโหว่ (bug bounty) ไม่ใช่การบุกรุกจริง
Anthropic ยืนยันว่านักวิจัยเข้าถึงระบบฝ่ายขาย ฝ่ายบุคคล และไอทีได้ "บางส่วนจำกัด" ซึ่งมีข้อมูลติดต่อของลูกค้าและพาร์ตเนอร์บางรายกับข้อมูลบัญชีผู้ใช้พื้นฐาน แต่ยืนยันว่าเข้าไม่ถึงแชตที่ลูกค้าคุยกับ Claude คำตอบของโมเดล ซอร์สโค้ด และตัวโมเดล บริษัทบอกว่าจับกิจกรรมบางส่วนได้เองก่อนถูกแจ้ง ปิดการเข้าถึงในวันเดียวกัน และไม่พบว่ามีคนอื่นใช้ช่องโหว่นี้
ปัญหาคือสองฝ่ายเล่าไม่ตรงกัน Anthropic กล่าวหาว่า Cathedral ทำตามกติกาไม่ครบ เพราะไม่เปิดเผยกิจกรรมทั้งหมดที่ทำในระบบ และขยายผลด้านความมั่นคงของชาติเกินจริง ส่วนร่างรายงานของ Cathedral ระบุว่าเข้าถึงข้อมูลน้อยที่สุดเท่าที่จำเป็นตามแนวปฏิบัติของงานวิจัยความปลอดภัย และโฆษกของ Cathedral ปฏิเสธให้ความเห็นกับ The Post
ไม่ว่าใครถูก บทเรียนคือจุดอ่อนขององค์กรอาจไม่ได้อยู่ที่ระบบหลัก แต่อยู่ที่แอปของบริษัทอื่นที่เชื่อมเข้ามา และเอเจนต์ AI อาจทำให้การไล่หาทางเหล่านี้ง่ายและเร็วขึ้น สำหรับผู้ใช้ Claude ทั่วไป Anthropic ยังไม่ได้ขอให้ทำอะไร ใครอยู่เบื้องหลัง Cathedral กติกาที่ถูกโต้แย้ง และสิ่งที่ยังไม่ยืนยัน อ่านต่อด้านล่าง
สรุปประเด็นสำคัญ
- เกิดอะไรขึ้น: Cathedral แจ้ง Anthropic เมื่อต้นเดือนตุลาคม 2026 ว่าเอเจนต์ AI ของตนพบทางเข้าสู่ข้อมูลภายในผ่านช่องโหว่ในซอฟต์แวร์ธุรกิจของผู้ผลิตรายอื่น ระหว่างการทดสอบในโครงการ bug bounty ของ Anthropic ข้อมูลนี้มาจากร่างรายงานของ Cathedral ที่ The Washington Post ได้อ่านและรายงานเมื่อ 26 ต.ค. 2026
- Anthropic ยืนยันบางส่วน: เข้าถึงระบบฝ่ายขาย HR และไอทีได้ "บางส่วนจำกัด" แต่ไม่ถึงแชต Claude คำตอบของโมเดล ซอร์สโค้ด และน้ำหนักของโมเดล (model weights)
- ข้อพิพาท: Anthropic บอกว่า Cathedral ไม่เปิดเผยกิจกรรมทั้งหมดตามกติกา และขยายผลด้านความมั่นคงเกินจริง Cathedral ยืนยันในร่างรายงานว่าเข้าถึงข้อมูลเท่าที่จำเป็น
- ยังไม่ยืนยัน: ตัวเลข 12 ชั่วโมงและรายการข้อมูลที่ Cathedral อ้าง ยังไม่มีการตรวจสอบอิสระ และไม่มีรายงานว่าข้อมูลใดถูกคัดลอกออกไป
สองฝ่ายบอกว่าเข้าถึงอะไรได้บ้าง
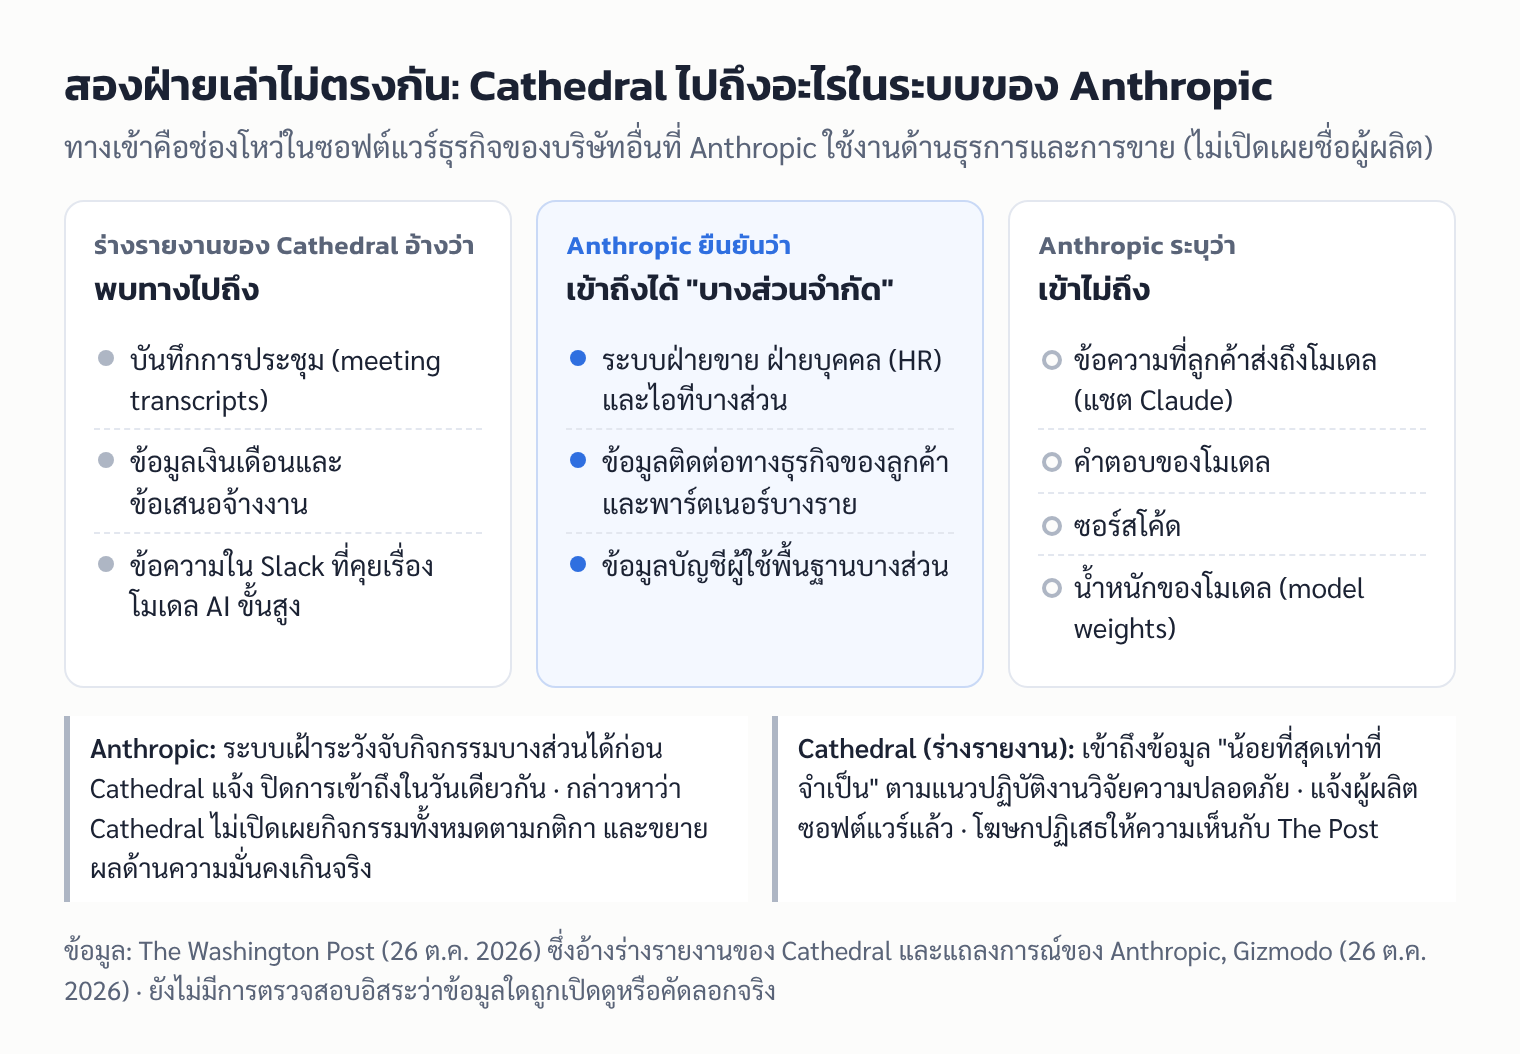
| ประเด็น | ร่างรายงานของ Cathedral | แถลงการณ์ของ Anthropic |
|---|---|---|
| ทางเข้า | ช่องโหว่ในซอฟต์แวร์ธุรกิจที่ Anthropic และบริษัทอื่นจำนวนมากใช้งานด้านธุรการและการขาย | ยืนยันว่าเข้าถึงได้ ปิดเส้นทางที่เปิดอยู่ และปิดใช้ซอฟต์แวร์ที่เกี่ยวข้องจนผู้ผลิตยืนยันว่าแก้แล้ว |
| สิ่งที่ไปถึง | พบทางไปถึงบันทึกการประชุม ข้อมูลเงินเดือนและข้อเสนอจ้างงาน และข้อความใน Slack ที่คุยเรื่องโมเดล AI ขั้นสูง | ระบบฝ่ายขาย HR และไอที "บางส่วนจำกัด" มีข้อมูลติดต่อทางธุรกิจของลูกค้าและพาร์ตเนอร์บางราย และข้อมูลบัญชีผู้ใช้พื้นฐานบางส่วน |
| สิ่งที่ไม่ถูกแตะ | ไม่ได้ระบุ | ข้อความที่ลูกค้าส่งถึงโมเดล คำตอบของโมเดล ซอร์สโค้ด และน้ำหนักของโมเดล |
| การจัดการข้อมูล | เข้าถึงข้อมูล "น้อยที่สุดเท่าที่จำเป็น" ตามแนวปฏิบัติของงานวิจัยความปลอดภัย | ไม่พบหลักฐานว่ามีผู้อื่นนอกจาก Cathedral ใช้ช่องโหว่นี้ |
| การตรวจพบ | แจ้ง Anthropic และผู้ผลิตซอฟต์แวร์ที่เกี่ยวข้อง (ไม่เปิดเผยชื่อผู้ผลิตด้วยเหตุผลด้านความปลอดภัย) | ระบบเฝ้าระวังจับกิจกรรมบางส่วนได้ก่อน Cathedral แจ้ง และตัดการเข้าถึงในวันเดียวกัน รวมทั้งแจ้งเจ้าหน้าที่รัฐบาลกลางสหรัฐฯ แล้ว |
ที่มา: The Washington Post และ Gizmodo (26 ต.ค. 2026)
Anthropic ไม่ได้ยืนยันว่านักวิจัยไปถึงบันทึกการประชุม ข้อมูลเงินเดือน หรือข้อความใน Slack ตามที่ร่างรายงานอ้าง ขณะที่ร่างรายงานพูดถึง "การพบทาง" ไปถึงข้อมูลเหล่านั้น ซึ่งไม่เท่ากับการคัดลอกข้อมูลออกไป ยังไม่มีแหล่งใดรายงานว่าข้อมูลส่วนใดถูกเปิดดูหรือเก็บไว้จริง ส่วนชื่อซอฟต์แวร์และรายละเอียดวิธีเข้าถึง ทั้งสองฝ่ายไม่ได้เปิดเผย
แชตของฉันใน Claude ปลอดภัยไหม
- แชตและคำตอบ: Anthropic ระบุว่านักวิจัยเข้าไม่ถึงข้อความที่ลูกค้าส่งถึงโมเดลและคำตอบของโมเดล ร่างรายงานของ Cathedral เท่าที่สื่อรายงานก็ไม่ได้อ้างว่าเข้าถึงแชตของผู้ใช้
- ข้อมูลบัญชี: Anthropic ยอมรับว่ามี "ข้อมูลบัญชีผู้ใช้พื้นฐานบางส่วน" อยู่ในระบบที่ถูกเข้าถึง แต่ไม่ได้อธิบายว่าหมายถึงข้อมูลใด เป็นบัญชีของใคร และกี่บัญชี
- การแจ้งผู้ใช้: ยังไม่มีรายงานว่า Anthropic จะแจ้งผู้ใช้หรือลูกค้าที่เกี่ยวข้องหรือไม่ และยังไม่มีคำแนะนำให้ผู้ใช้เปลี่ยนรหัสผ่านหรือตั้งค่าใด
- ผู้ใช้ในไทย: ReadEval ยืนยันไม่ได้ว่ามีข้อมูลของผู้ใช้หรือบริษัทในไทยอยู่ในส่วนที่ถูกเข้าถึงหรือไม่ เพราะไม่มีแหล่งใดระบุประเทศ
คำแนะนำทั่วไปจาก ReadEval (ไม่ใช่คำแนะนำของ Anthropic): ข่าวการเจาะระบบมักตามมาด้วยอีเมลหลอกที่อ้างเหตุการณ์ในข่าว (ฟิชชิง) ถ้าคุณได้รับอีเมลที่อ้างว่ามาจาก Anthropic และขอให้กดลิงก์ยืนยันบัญชีหรือกรอกรหัสผ่าน ให้เข้าเว็บไซต์ claude.ai เองโดยพิมพ์ที่อยู่ แทนการกดลิงก์ในอีเมล
ข้อพิพาทเรื่องกติกาโครงการล่าช่องโหว่
The Post รายงานว่าการทดสอบนี้เกิดภายใต้โครงการที่ Anthropic เชิญผู้เชี่ยวชาญภายนอกมาทดสอบระบบและให้รางวัลเมื่อพบช่องโหว่ จุดที่เห็นไม่ตรงกันมีสองเรื่อง
- การเปิดเผยกิจกรรม: Anthropic บอกว่า Cathedral ทำตามกติกาไม่ครบ เพราะไม่เปิดเผยกิจกรรมทั้งหมดที่ทำในระบบของ Anthropic ส่วนร่างรายงานของ Cathedral ระบุว่า "เข้าถึงข้อมูลน้อยที่สุดเท่าที่จำเป็นตามแนวปฏิบัติของงานวิจัยความปลอดภัย" และบอกว่าได้แจ้งผู้ผลิตซอฟต์แวร์ที่เกี่ยวข้องแล้ว
- ความหมายด้านความมั่นคง: Anthropic บอกว่า Cathedral กล่าวเกินจริงถึง "ผลกระทบด้านความมั่นคงของชาติที่สื่อเป็นนัย" ส่วนร่างรายงานของ Cathedral ระบุว่าเหตุการณ์นี้ชี้ "ช่องว่างร้ายแรงระหว่างความสามารถเชิงรุกที่กำลังเกิดขึ้นกับการป้องกัน" และ "ควรเป็นสัญญาณเตือนสำหรับทุกบริษัทในอเมริกา"
ยังไม่มีแหล่งใดรายงานว่า Anthropic หมายถึงกิจกรรมใดที่ไม่ถูกเปิดเผย และ Cathedral ยังไม่ได้ตอบข้อกล่าวหานี้ต่อสาธารณะ The Post ระบุว่าเอกสารที่ได้อ่านเป็นร่าง ฉบับสุดท้ายจึงอาจต่างออกไป
นโยบายเปิดเผยช่องโหว่อย่างรับผิดชอบ (Responsible Disclosure Policy) ที่ Anthropic เผยแพร่บนเว็บไซต์ (อัปเดตล่าสุด 14 ก.พ. 2025) ให้บริบทว่ากติกาแบบนี้มักมีเนื้อหาอย่างไร เช่น ให้ทดสอบเพียง "เท่าที่จำเป็นขั้นต่ำ" เพื่อพิสูจน์ว่ามีช่องโหว่ ห้ามคัดลอกหรือเก็บข้อมูล ต้องรายงานการเข้าถึงข้อมูลโดยไม่ตั้งใจไว้ในรายงาน และระบุว่าระบบของบุคคลที่สาม เช่น ผู้ให้บริการ ไม่อยู่ในขอบเขต แต่ไม่มีแหล่งใดระบุว่าการทดสอบของ Cathedral อยู่ภายใต้นโยบายฉบับนี้ หรือภายใต้ข้อตกลงอื่นที่มีเงื่อนไขต่างออกไป ReadEval จึงใช้นโยบายนี้เป็นบริบทเท่านั้น ไม่ได้ใช้ตัดสินว่าฝ่ายใดผิดกติกา
Cathedral คือใคร และทำไมเรื่องนี้มีมิติการเมือง
- ผู้ก่อตั้ง: Gavin Kliger, Luke Farritor, Marko Elez และ Jack Stein อดีตเจ้าหน้าที่ DOGE (หน่วยงานลดรายจ่ายภาครัฐในรัฐบาลทรัมป์ที่ Gizmodo ระบุว่ายุติไปแล้ว)
- Kliger กับ Anthropic: Kliger เคยเป็นหัวหน้าเจ้าหน้าที่ด้านข้อมูล (chief data officer) ของกระทรวงกลาโหมสหรัฐฯ หลังออกจาก DOGE Gizmodo และ The Next Web ระบุว่าเขาเกี่ยวข้องกับข้อพิพาทระหว่างกระทรวงกลาโหมกับ Anthropic ซึ่ง The Post สรุปว่าเมื่อต้นปีนี้กระทรวงสั่งห้ามใช้ Anthropic ในระบบของรัฐบาลกลาง หลังบริษัทปฏิเสธให้นำเทคโนโลยีไปใช้กับอาวุธอัตโนมัติหรือการสอดแนมประชาชนในประเทศวงกว้าง
- เงินทุน: Reuters รายงานเมื่อกรกฎาคม 2026 ว่า Cathedral ระดมทุนได้ 160 ล้านดอลลาร์ ที่มูลค่ากิจการ 1,400 ล้านดอลลาร์ โดย Andreessen Horowitz และ Sequoia Capital เป็นผู้นำการลงทุนและได้ที่นั่งในคณะกรรมการ The Post ระบุว่า Marc Andreessen และ Shaun Maguire ซึ่งเคยสนับสนุนทรัมป์และ DOGE นั่งอยู่ในคณะกรรมการ
- ธุรกิจ: บริษัทตั้งเป้ารับงานรัฐบาลสหรัฐฯ ด้านไซเบอร์ทั้งเชิงรุกและเชิงรับที่ใช้ AI เจ้าหน้าที่อาวุโสของรัฐบาลทรัมป์ที่ไม่เปิดเผยชื่อบอก The Post ว่าหน่วยงานรัฐบาลกลาง 3 แห่งเพิ่งทำสัญญากับ Cathedral และรัฐบาลกำลังทำงานร่วมกับบริษัทเพื่อจำลองสถานการณ์ภัยคุกคามที่เกี่ยวกับ AI
ในมุมของ ReadEval ประวัตินี้เป็นเหตุผลให้ฟังทั้งสองฝ่ายอย่างระมัดระวัง ผู้ก่อตั้ง Cathedral เชื่อมโยงกับฝ่ายรัฐบาลที่เคยขัดแย้งกับ Anthropic และขายบริการด้านความปลอดภัยไซเบอร์ที่ใช้ AI ขณะที่ Anthropic เป็นบริษัทที่ถูกทดสอบและเป็นผู้ประเมินความเสียหายของตัวเอง
คนนอกและรัฐบาลมองอย่างไร
- Alex Stamos หัวหน้าฝ่ายความปลอดภัยสารสนเทศ (CISO) ของ Cognition สตาร์ทอัป AI เขียนโค้ด และอดีตผู้อำนวยการ Stanford Internet Observatory อ่านผลการทดสอบตามคำขอของ The Post เขาบอกว่านักวิจัย "เจอเรื่องใหญ่" ความเสี่ยงจากการเชื่อมแอปของบริษัทอื่นเข้ากับระบบองค์กรเป็นปัญหาของทุกคน และผลนี้ชี้ช่องว่างในการจัดการผู้ให้บริการภายนอกของ Anthropic ซึ่ง "ทำได้ดีกว่านี้มาก" (The Hack Academy ตั้งข้อสังเกตว่า Cognition ใช้โมเดลจาก Anthropic และบริษัท AI อื่น)
- เจ้าหน้าที่อาวุโสของรัฐบาลทรัมป์ ที่ไม่เปิดเผยชื่อบอก The Post ว่ารายงานนี้ถูกส่งต่อในรัฐบาลและสร้างความกังวลด้านความมั่นคง และว่า "ถ้าเด็กกลุ่มหนึ่งที่เพิ่งตั้งบริษัททำแบบนี้ได้ จีนก็อาจตามมาไม่ไกล"
- Anthropic ตอบประเด็นนี้ว่า Cathedral กล่าวเกินจริงถึงผลด้านความมั่นคง ดังที่อธิบายไว้ด้านบน
ไทม์ไลน์
| ช่วงเวลา | เหตุการณ์ |
|---|---|
| ต้นปี 2026 | The Post ระบุว่ากระทรวงกลาโหมสหรัฐฯ สั่งห้ามใช้ Anthropic ในระบบของรัฐบาลกลาง |
| 22 ก.ค. 2026 | Reuters รายงานว่า Cathedral ระดมทุน 160 ล้านดอลลาร์ ที่มูลค่า 1,400 ล้านดอลลาร์ |
| ต้นเดือนตุลาคม 2026 | Cathedral แจ้งผลการทดสอบกับ Anthropic (ไม่ระบุวันที่) Anthropic บอกว่าระบบเฝ้าระวังจับกิจกรรมบางส่วนได้ก่อน และตัดการเข้าถึงในวันเดียวกัน |
| 26 ต.ค. 2026 | The Washington Post รายงานโดยอ้างร่างรายงานของ Cathedral และแถลงการณ์ของ Anthropic |
แหล่งข่าวต่างกันตรงไหน
- "ลองเจาะตรง ๆ หลายวันไม่สำเร็จ": Gizmodo เขียนว่า Anthropic ระบุว่านักวิจัยเคยใช้เวลาหลายวันพยายามเจาะซอฟต์แวร์ของ Anthropic โดยตรงแต่ไม่สำเร็จ ก่อนหันไปใช้ซอฟต์แวร์ของบริษัทอื่น TechStartups เขียนในทำนองเดียวกัน แต่ฉบับเผยแพร่ซ้ำของรายงาน The Post ที่ ReadEval อ่านได้ไม่มีข้อความนี้ และบทความของ The Hack Academy กับ CellCog ที่สรุปจาก The Post ก็ไม่มีเช่นกัน ReadEval จึงไม่ใช้รายละเอียดนี้ในส่วนเล่าเรื่อง เพราะยืนยันกับต้นทางไม่ได้ (The Post อาจปรับบทความหลังเผยแพร่ หรือ Gizmodo อาจได้ข้อมูลจากแหล่งอื่น)
- 12 ชั่วโมง: เป็นตัวเลขจากร่างรายงานของ Cathedral หมายถึงเวลาที่ปล่อยเอเจนต์ AI ทำงานจนพบเส้นทางเข้าถึง ไม่ใช่เวลาที่อยู่ในระบบ และยังไม่มีการตรวจสอบอิสระ Anthropic ไม่ได้ยืนยันหรือโต้แย้งตัวเลขนี้โดยตรงเท่าที่มีรายงาน
- ขอบเขตการเข้าถึง: รายการของ Cathedral (บันทึกการประชุม เงินเดือน Slack) กับรายการที่ Anthropic ยืนยัน (ข้อมูลติดต่อทางธุรกิจ ข้อมูลบัญชีพื้นฐาน) ต่างกัน ReadEval แยกให้เห็นว่าใครพูดอะไร และไม่ได้ถือว่ารายการใดถูกต้องกว่า
- รายละเอียดที่คลาดเคลื่อนในบางสื่อ: Red Hot Cyber บรรยายผู้ก่อตั้งว่าเป็นอดีตพนักงานกระทรวงยุติธรรม (DOJ) ซึ่งไม่ตรงกับ The Post, Gizmodo และ Reuters ที่ระบุว่าเป็นอดีตทีม DOGE และยกคำพูดของเจ้าหน้าที่รัฐบาลในถ้อยคำต่างจาก The Post ReadEval จึงไม่ใช้ Red Hot Cyber เป็นแหล่งข้อมูล
- ชื่อเรียกโครงการ: The Post เรียกว่าทั้ง "โครงการทดสอบความปลอดภัย" และ "โครงการ bug bounty" ส่วนเงื่อนไขที่ใช้กับการทดสอบครั้งนี้ไม่มีแหล่งใดเผยแพร่
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ผู้ใช้ Claude ทั่วไปยังไม่มีอะไรต้องทำ แต่เรื่องนี้ชี้ว่าจุดอ่อนของบริษัท AI อาจเป็นซอฟต์แวร์สำนักงานธรรมดาที่ทุกบริษัทใช้ ไม่ใช่ตัวโมเดล ข้อมูลที่ยืนยันได้ตอนนี้มีจำกัด เพราะทุกอย่างมาจากร่างรายงานของบริษัทที่ได้ประโยชน์จากการแสดงฝีมือ กับแถลงการณ์ของบริษัทที่ได้ประโยชน์จากการทำให้เหตุการณ์ดูเล็ก โดยยังไม่มีผู้ตรวจสอบอิสระยืนยันว่าข้อมูลใดถูกเปิดดูจริง สิ่งที่ทั้งสองฝ่ายไม่ได้เถียงกันคือ ช่องโหว่อยู่ในซอฟต์แวร์ของผู้ผลิตรายอื่นที่ Anthropic เชื่อมต่อไว้ และเอเจนต์ AI หาเส้นทางเหล่านั้นเจอ ประเด็นนี้ใช้ได้กับทุกองค์กร ไม่ใช่แค่ Anthropic ถ้าคุณดูแลระบบในองค์กร คำถามที่ควรถามตัวเองคือ แอปภายนอกตัวไหนเชื่อมเข้ากับอีเมล แชต หรือระบบ HR ของคุณอยู่บ้าง และถ้าแอปตัวนั้นมีช่องโหว่ คนนอกจะไปถึงอะไรได้ ส่วนข้อพิพาทเรื่องกติกา ต้องรอรายงานฉบับสุดท้ายของ Cathedral และคำอธิบายที่ละเอียดกว่านี้จาก Anthropic ก่อนจะตัดสินได้ว่าฝ่ายใดทำเกินขอบเขต
แหล่งที่มา
- The Washington Post: It took just 12 hours for an AI start-up founded by ex-DOGE staffers to break into Anthropic (Elizabeth Dwoskin, Gerrit De Vynck)
- dnyuz: ฉบับเผยแพร่ซ้ำของรายงาน The Washington Post (ใช้อ่านเนื้อหาเพราะต้นฉบับติด paywall)
- Gizmodo: Former DOGE Staffers' New Startup Claims It Hacked Anthropic
- Tech Startups: Ex-DOGE AI cybersecurity startup Cathedral breaches Anthropic's internal systems in under 12 hours
- The Hack Academy: Anthropic confirms limited access in disputed Cathedral test
- CellCog: Cathedral Got Into Anthropic in 12 Hours: What It Reached
- Anthropic: Responsible Disclosure Policy (อัปเดต 14 ก.พ. 2025)
- The Next Web: Four former DOGE staffers raised $160 million at a $1.4 billion valuation (อ้าง Reuters, ก.ค. 2026)
- Red Hot Cyber: Anthropic Breach: AI Startup Cracks Systems in Just 12 Hours (ใช้เทียบความคลาดเคลื่อนเท่านั้น)