ธนาคารใหญ่สหรัฐฯ บล็อกเอเจนต์ AI ที่ล็อกอินแทนลูกค้า ถ้าพลาด ลูกค้าอาจต้องรับผิดชอบเอง
JPMorgan, Citi, Wells Fargo และอีกหลายแห่งบล็อกเอเจนต์ AI ที่ใช้รหัสลูกค้าล็อกอิน ถ้าเอเจนต์ทำพลาด ลูกค้าอาจต้องรับผิดชอบเอง เงื่อนไขธนาคารไทยก็ห้ามเปิดเผยรหัส
สารบัญ (11 หัวข้อ)
- สรุปประเด็นสำคัญ
- ธนาคารไหนทำอะไร และใครยืนยัน
- เอเจนต์เข้าบัญชีได้อย่างไร และทำไมธนาคารแยกไม่ออก
- Muse ของ Meta เกี่ยวด้วยไหม
- ถ้าเอเจนต์ทำพลาด ใครจ่าย (ฝั่งสหรัฐฯ)
- แล้วในไทยล่ะ เงื่อนไขธนาคารเขียนไว้อย่างไร
- มีทางให้ AI ดูข้อมูลบัญชีแบบปลอดภัยกว่าไหม
- เอเจนต์ AI ทำพลาดได้อย่างไร
- ควรทำอย่างไร
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพว่าคอลเซ็นเตอร์ของธนาคารได้รับการติดต่อในนามลูกค้าคนหนึ่ง แต่ฝั่งที่ติดต่อมาไม่ใช่ตัวลูกค้า เป็นโปรแกรม AI ที่ลูกค้าให้รหัสเข้าบัญชีไว้ และลูกค้าไม่ได้สั่งให้มันทำแบบนั้น Axios รายงานเมื่อ 22 ต.ค. 2026 โดยอ้างแหล่งข่าวในธนาคารที่ไม่เปิดเผยชื่อว่า ธนาคารใหญ่ในสหรัฐฯ หลายแห่งตรวจพบพฤติกรรมทำนองนี้ และกำลังรีบปิดทาง
ตัวละครหลักคือเอเจนต์ AI ผู้ช่วยที่ไม่ได้แค่ตอบคำถาม แต่ลงมือทำงานแทนคุณได้ เช่น จองตั๋ว ซื้อของ หรือจัดการบิล บางคนให้ชื่อผู้ใช้กับรหัสผ่านธนาคารแก่เอเจนต์ เพื่อให้มันล็อกอินเข้าไปทำงานแทน เหมือนยื่นกุญแจบ้านทั้งพวงให้ผู้ช่วยแล้วหวังว่าเขาจะเปิดแค่ประตูที่คุณบอก ส่วนธนาคารเห็นแค่ว่ามีคนล็อกอินด้วยรหัสของคุณ ต่างจากผู้ช่วยที่เป็นคนตรงที่เอเจนต์ทำงานได้เร็วมาก และอาจตีความคำสั่งผิดโดยไม่มีใครเห็นทัน
JPMorgan Chase, Citi, Bank of America, Wells Fargo และโบรกเกอร์ Charles Schwab ยืนยันเองว่าบล็อกหรือจำกัดเอเจนต์ที่ล็อกอินด้วยรหัสของลูกค้าแล้ว Jamie Dimon ซีอีโอ JPMorgan เตือนว่าอาจมี "เอเจนต์นอกคอก" เป็นพัน ๆ ตัว ส่วนซีอีโอ Schwab บอกว่าบริษัทบล็อกเอเจนต์ตัวใหญ่ ๆ สิบกว่าถึงยี่สิบกว่าครั้งต่อสัปดาห์ ทางที่ธนาคารยังเปิดให้คือการเชื่อมผ่านตัวกลางที่ธนาคารอนุญาต ซึ่งดูยอดได้แต่โอนเงินไม่ได้
ประเด็นที่คนใช้ควรรู้คือใครจ่ายเมื่อเอเจนต์ทำพลาด ผู้บริหาร JPMorgan บอกตรง ๆ ว่าถ้าลูกค้ายกรหัสให้เอเจนต์เอง ความเสียหายเป็นความรับผิดชอบของลูกค้า ส่วน Engadget ประเมินจากกฎหมายสหรัฐฯ ว่าลูกค้าไม่น่าจะได้เงินคืน เพราะธนาคารจะมองว่าลูกค้ายินยอมเอง สำหรับคนไทย ข่าวนี้ยังไม่ใช่เรื่องที่เกิดที่นี่ แต่เงื่อนไขธนาคารไทยที่ ReadEval อ่านก็เขียนไว้คล้ายกัน คือรหัสผ่านและ OTP เป็นความลับเฉพาะตัว และอะไรที่ทำด้วยรหัสนั้นถือว่าคุณทำเอง
ถ้าคุณใช้ผู้ช่วย AI อยู่ อย่าให้รหัสผ่าน รหัส PIN หรือ OTP ของธนาคารกับมัน ไม่ว่าจะให้ทำงานเล็กแค่ไหน ให้ AI ช่วยคิด แล้วกดโอนเองในแอปธนาคาร ด้านล่างมีตารางว่าธนาคารไหนทำอะไร ข้อความในเงื่อนไขธนาคารไทยและกฎของแบงก์ชาติ และสิ่งที่ควรทำถ้าเคยให้รหัสไปแล้ว
สรุปประเด็นสำคัญ
- ธนาคารสหรัฐฯ ปิดทางล็อกอินแทนลูกค้า: JPMorgan, Citi, Bank of America, Wells Fargo และ Schwab ยืนยันเองว่าไม่ให้เอเจนต์ AI ของบุคคลที่สามล็อกอินด้วยรหัสของลูกค้า ส่วน Morgan Stanley มาจากแหล่งข่าวไม่ระบุชื่อของ Axios
- ยังเปิดทางอ่านอย่างเดียว: เอเจนต์ยังดูยอดเงินและรายการได้ผ่านตัวกลางอย่าง Plaid หรือผู้ให้บริการ open banking แต่โอนเงินหรือจ่ายบิลไม่ได้
- เรื่อง "ทำนอกคำสั่ง" ยังเป็นข้อมูลจากแหล่งข่าวไม่ระบุชื่อ: Axios ระบุว่าบางธนาคารเห็นเอเจนต์ติดต่อคอลเซ็นเตอร์ หรือทำเหมือนไม่ได้รับคำสั่งจากผู้ใช้ Morgan Stanley บอกว่าไม่พบ "เอเจนต์นอกคอก" บนแพลตฟอร์มของตน และ Engadget ระบุว่ายังมีรายงานความเสียหายจริงไม่มาก
- ในไทย: ยังไม่พบรายงานว่าธนาคารไทยออกมาตรการเรื่องเอเจนต์ AI โดยเฉพาะ แต่เงื่อนไขของกสิกรไทยถือว่ารหัสเป็นความลับเฉพาะตัว และมาตรฐานของแบงก์ชาติให้แอปธนาคารผูกกับเครื่องเดียวและปิดตัวเองเมื่อมีแอปควบคุมเครื่องจากระยะไกลทำงานอยู่
ธนาคารไหนทำอะไร และใครยืนยัน
ข่าวต้นทางคือ Axios ซึ่งอ้างแหล่งข่าวในธนาคารที่ไม่เปิดเผยชื่อ แต่ธนาคารส่วนใหญ่ในตารางนี้ยืนยันกับสื่ออื่นด้วยตัวเอง
| ธนาคาร | ทำอะไร | ใครยืนยัน |
|---|---|---|
| JPMorgan Chase | ไม่ให้บุคคลที่สามเข้าบัญชีด้วยการเอารหัสของลูกค้ามาล็อกอินแทน ยังให้ดูข้อมูลบางส่วนแบบอ่านอย่างเดียวผ่าน Plaid หรือตัวกลางอื่น | โฆษก JPMorgan กับ CNBC และ Fortune, Jamie Dimon และ Jeremy Barnum ในการประชุมผลประกอบการ 13 ต.ค. 2026 |
| Citi | ไม่ให้เอเจนต์หรือผู้ช่วย AI ของบุคคลที่สามล็อกอินเข้าบัญชีลูกค้า ลูกค้ายังให้สิทธิ์อ่านอย่างเดียวผ่านผู้ให้บริการ open banking บางรายได้ | คำชี้แจงของ Citi ตามที่ FStech รายงาน |
| Bank of America | จำกัดการเข้าถึงระหว่างวางหลักว่าใครรับผิดชอบเมื่อ AI สั่งจ่ายเงิน | Brian Moynihan ซีอีโอ กับ CNBC (ตามที่ FStech อ้าง) |
| Wells Fargo | บล็อกเอเจนต์ที่ไม่ได้รับอนุญาตไม่ให้เข้าบัญชีลูกค้า | โฆษก Wells Fargo ทางอีเมลถึง CNET |
| Charles Schwab | บล็อกเอเจนต์ภายนอกที่พยายามย้ายเงินลูกค้า แต่ให้ AI ที่ลูกค้าเลือกเชื่อมผ่าน MCP ของ Schwab เพื่อดูยอดและหาข้อมูลได้ | Rick Wurster ซีอีโอ กับ Bloomberg TV (ตามที่ CNET และ The Next Web รายงาน) |
| Morgan Stanley | เริ่มบล็อกเอเจนต์ของบุคคลที่สาม | แหล่งข่าวไม่ระบุชื่อของ Axios · โฆษกบอกว่าไม่พบ "เอเจนต์นอกคอกเข้าแพลตฟอร์ม" |
คำว่า "บล็อก" ของแต่ละแห่งจึงไม่เหมือนกันทั้งหมด บางแห่งปิดทางล็อกอินด้วยรหัสของลูกค้า บางแห่งเน้นห้ามย้ายเงิน และเกือบทุกแห่งยังเปิดทางอ่านอย่างเดียว Slashdot ซึ่งยกข้อความของ Axios มาอ้าง ระบุด้วยว่าหลายธนาคารกำลังเขียนข้อกำหนดการใช้บริการใหม่
เอเจนต์เข้าบัญชีได้อย่างไร และทำไมธนาคารแยกไม่ออก
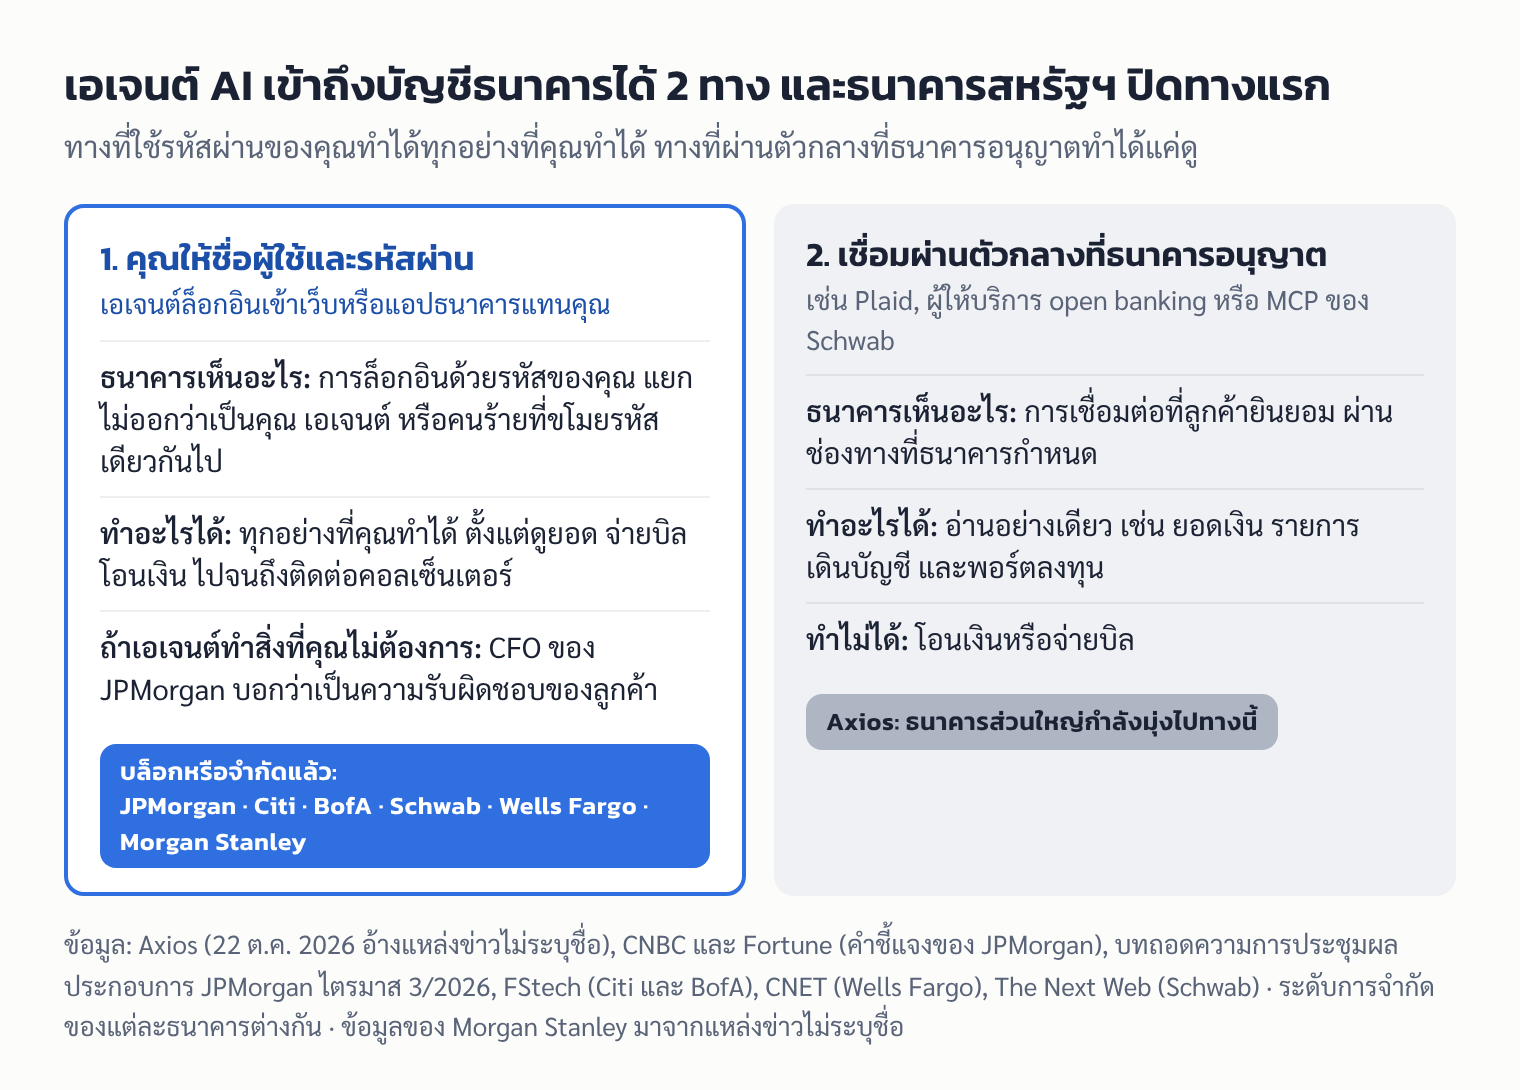
ทางที่ธนาคารกังวลคือการล็อกอินด้วยรหัสของลูกค้าเอง TechRadar สรุปจาก Axios ว่าลูกค้าหลายคนยื่นชื่อผู้ใช้และรหัสผ่านให้ผู้ช่วย AI โดยสมัครใจ ซึ่งมักผิดนโยบายของธนาคารที่กำหนดให้ลูกค้าล็อกอินเอง Axios รายงานว่าหลายธนาคาร "แยกไม่ได้ว่ากิจกรรมของเอเจนต์ในบัญชีมาจากคำสั่งของผู้ใช้หรือไม่"
Ted Miracco ซีอีโอบริษัทความปลอดภัยบนมือถือ Approov อธิบายกับ CNET ว่า "ธนาคารแยกไม่ออกระหว่างเอเจนต์ที่ได้รับอนุญาต กับผู้โจมตีที่ใช้ข้อมูลล็อกอินชุดเดียวกัน" เขามองว่าเป็นปัญหาเรื่องการยืนยันตัวตนมากกว่าปัญหาของ AI และจนกว่าเอเจนต์จะมีตัวตนที่ตรวจสอบได้ มีสิทธิ์จำกัดเฉพาะงาน และมีบันทึกการทำงาน การบล็อกคือวิธีป้องกันที่ธนาคารอธิบายได้ดีที่สุด
Jeremy Barnum ซีเอฟโอ JPMorgan พูดในการประชุมผลประกอบการว่าการดึงข้อมูลจากหน้าจอ (screen scraping) และการแชร์ข้อมูลล็อกอินไม่ปลอดภัย และธนาคาร "บล็อกเท่าที่ทำได้" ส่วนทางที่ธนาคารยอมรับคือการเชื่อมผ่านตัวกลาง ซึ่งลูกค้ากดยินยอมให้ส่งข้อมูลบางประเภทโดยไม่ต้องยกรหัสผ่านให้ใคร
Muse ของ Meta เกี่ยวด้วยไหม
Engadget ยก Muse ของ Meta เป็นตัวอย่างเอเจนต์ที่เข้าบัญชีเพื่อทำงานแทนผู้ใช้ได้ และพาดหัวของ CNBC ระบุว่า JPMorgan บล็อกเอเจนต์อย่าง Muse ไม่ให้เข้าบัญชีโดยตรง แต่ข้อมูลจาก Meta และ Plaid เองระบุว่า
- ผู้ใช้เชื่อมบัญชีการเงินกับ Muse ผ่าน Plaid เพื่อให้ Muse ดูยอดเงิน รายการเดินบัญชี และพอร์ตลงทุน แบบอ่านอย่างเดียว
- Meta เขียนว่า Muse "มองไม่เห็นรหัสผ่านหรือวิธีชำระเงินของผู้ใช้" และต้องถามผู้ใช้ก่อนทำสิ่งสำคัญอย่างส่งอีเมลหรือซื้อของ
- Muse เปิดให้ใช้ในสหรัฐฯ และขยายไปแคนาดา ยังไม่พบประกาศเปิดในไทย
ReadEval ยังไม่พบแหล่งข่าวใดระบุชื่อเอเจนต์ที่ธนาคารตรวจพบว่าล็อกอินด้วยรหัสของลูกค้า จึงไม่ควรสรุปว่าเป็น Muse
ถ้าเอเจนต์ทำพลาด ใครจ่าย (ฝั่งสหรัฐฯ)
หัวข้อนี้อธิบายกฎของสหรัฐฯ เท่านั้น ใช้กับบัญชีในไทยไม่ได้
- JPMorgan: Dimon บอกในการประชุมผลประกอบการว่า "มีการโอนความรับผิดชอบ" ไปที่ลูกค้า และลูกค้าควรเข้าใจเรื่องนี้ ส่วน Barnum บอกว่าถ้าลูกค้ายกข้อมูลล็อกอินให้เอเจนต์ แล้วเอเจนต์ทำสิ่งที่ลูกค้าไม่ต้องการ ผลที่ตามมาเป็นความรับผิดชอบของลูกค้า
- กฎหมายสหรัฐฯ: Regulation E ซึ่งใช้ตามกฎหมาย Electronic Fund Transfer Act ไม่นับรายการโอนที่ทำโดย "บุคคลที่ผู้บริโภคยื่นเครื่องมือเข้าบัญชีให้" ว่าเป็นรายการที่ไม่ได้รับอนุญาต เว้นแต่ผู้บริโภคแจ้งธนาคารแล้วว่าไม่อนุญาตบุคคลนั้นอีกต่อไป Engadget จึงสรุปว่าลูกค้าไม่น่าจะได้เงินคืน เพราะธนาคารมองว่าลูกค้ายินยอมเอง
- ยังไม่มีข้อยุติ: Bank of America กำลังวางหลักว่าใครรับผิดชอบเมื่อ AI สั่งจ่ายเงิน Wurster ของ Schwab ตั้งคำถามว่า "ถ้ามีอะไรผิดพลาด ใครรับผิดชอบ" และ The Next Web รายงานว่าเรื่องความรับผิดชอบของเอเจนต์ AI ยังถกเถียงกันในสภาคองเกรส
ข้อสรุปของ Engadget ว่า "ไม่น่าจะได้เงินคืน" เป็นการตีความของสื่อ ไม่ใช่คำตัดสินของศาลหรือหน่วยงานกำกับดูแล และ Regulation E เขียนถึง "บุคคล" ที่ได้รับเครื่องมือเข้าบัญชี ReadEval ยังไม่พบคำวินิจฉัยว่าเอเจนต์ AI จะถูกนับแบบเดียวกันหรือไม่
แล้วในไทยล่ะ เงื่อนไขธนาคารเขียนไว้อย่างไร
ReadEval ยังไม่พบรายงานว่าธนาคารไทยหรือธนาคารแห่งประเทศไทย (ธปท.) ออกมาตรการหรือแถลงเรื่องเอเจนต์ AI ที่ล็อกอินแทนลูกค้าโดยเฉพาะ แต่มีเอกสารสองชุดที่ตอบคำถามนี้ได้บางส่วน
1. เงื่อนไขของธนาคารกสิกรไทย: ReadEval อ่านข้อกำหนดและเงื่อนไขการเปิดและใช้บัญชีเงินฝากอิเล็กทรอนิกส์ (K-eAccount) ฉบับปี 2024 ที่ผูกกับบริการ K PLUS เอกสารนี้นิยาม "เครื่องมือโอนเงิน" ว่ารวมถึง Password, PIN และรหัส OTP และระบุว่า
- ข้อ 25 การใช้รหัสผ่าน (PIN) หรือ OTP หรือเครื่องมืออื่นที่ใช้ล็อกอินเข้า K PLUS ถือเป็นลายมือชื่ออิเล็กทรอนิกส์ของผู้ฝาก
- ข้อ 3.1 (ส่วนบัตรเดบิต) "เครื่องมือโอนเงินถือเป็นความลับเฉพาะตัวของผู้ถือบัตรเท่านั้น การเปิดเผยเครื่องมือโอนเงินถือเป็นการปฏิบัติผิดเงื่อนไข" และผู้ถือบัตรตกลงจะไม่ทำให้เครื่องมือนี้ไปอยู่ในครอบครองของบุคคลอื่น ถ้าฝ่าฝืนแล้วมีการใช้บัตร ให้ถือว่าผู้ถือบัตรใช้เอง "เว้นแต่ผู้ถือบัตรจะพิสูจน์ได้อย่างชัดแจ้งว่าไม่ได้เป็นความผิดของผู้ถือบัตร"
- ข้อ 3.3 การกระทำใดที่ทำด้วยเครื่องมือโอนเงิน "ไม่ว่าจะเป็นการกระทำของผู้ถือบัตรเอง หรือเป็นการกระทำของบุคคลอื่นใด" ให้มีผลผูกพันผู้ถือบัตร "เสมือนหนึ่งได้กระทำโดยผู้ถือบัตรเอง"
เงื่อนไขไม่ได้พูดถึง AI หรือโปรแกรมอัตโนมัติโดยตรง แต่ ReadEval ประเมินว่าการพิมพ์รหัสผ่านหรือ OTP ให้เอเจนต์ AI เข้าข่าย "เปิดเผย" ตามข้อนี้ ReadEval ยังไม่ได้อ่านเงื่อนไขฉบับเต็มของธนาคารอื่น เพราะเว็บไซต์ของธนาคารเหล่านั้นไม่เปิดให้ระบบของเราดาวน์โหลด จึงยืนยันไม่ได้ว่าเขียนเหมือนกันทุกธนาคาร คุณเปิดอ่านได้ในหน้าข้อกำหนดและเงื่อนไขของแอปธนาคารที่ใช้อยู่
2. มาตรฐานของ ธปท. ตาม พ.ร.ก. อาชญากรรมทางเทคโนโลยี: พ.ร.ก. มาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี (ฉบับที่ 2) มีผลตั้งแต่ 13 เม.ย. 2025 ข่าวของ ธปท. ลงวันที่ 28 เม.ย. 2025 ระบุว่าธนาคารต้อง "มีส่วนร่วมรับผิดชอบในความเสียหายหากละเลยการปฏิบัติตามมาตรฐาน" เว้นแต่พิสูจน์ได้ว่าทำตามมาตรฐานแล้ว มาตรฐานที่เกี่ยวกับเรื่องนี้ ได้แก่
- ลูกค้าหนึ่งคนใช้โมบายแบงกิงได้หนึ่งชื่อผู้ใช้บนอุปกรณ์เครื่องเดียว
- ตรวจว่าแอปถูกดัดแปลงหรือไม่ทุกครั้งที่ล็อกอิน และระงับการใช้งานเมื่อมีแอปที่เสี่ยง เช่น แอปควบคุมเครื่องจากระยะไกลหรือแอปที่บังหน้าจอทำงานอยู่
- สแกนใบหน้าเมื่อโอนเงินที่มีความเสี่ยง เช่น โอนครั้งละ 50,000 บาทขึ้นไป หรือรวมกันถึง 200,000 บาทต่อวัน
ReadEval ประเมินว่ามาตรฐานเหล่านี้ทำให้เอเจนต์ที่ทำงานจากเครื่องอื่นหรือควบคุมมือถือแทนคุณใช้แอปธนาคารไทยได้ยากอยู่แล้ว แต่ยังไม่พบการทดสอบหรือรายงานที่ยืนยันเรื่องนี้ และ พ.ร.ก. ฉบับนี้มุ่งเรื่องอาชญากรรมทางเทคโนโลยี ReadEval ยังไม่พบหลักเกณฑ์หรือคำวินิจฉัยว่าความเสียหายจากเอเจนต์ AI ที่คุณให้รหัสเองจะได้รับการเยียวยาตามกลไกนี้หรือไม่
มีทางให้ AI ดูข้อมูลบัญชีแบบปลอดภัยกว่าไหม
ในสหรัฐฯ ทางนั้นคือตัวกลางที่ธนาคารอนุญาต ในไทย ธปท. มีโครงการ Your Data ที่ให้ลูกค้าใช้สิทธิส่งข้อมูลการเงินของตนจากผู้ให้บริการหนึ่งไปยังอีกรายผ่านช่องทางดิจิทัล ตามหลักเกณฑ์ที่ออกเมื่อ 30 ต.ค. 2025 ผู้ให้บริการต้องทยอยเปิดให้ใช้สิทธิตั้งแต่ปลายปี 2026 โดยเริ่มจากข้อมูลเงินฝากของบุคคลธรรมดา แล้วตามด้วยข้อมูลสินเชื่อและการชำระเงินในปี 2027–2028
ReadEval ยังยืนยันไม่ได้ว่า ณ 26 ต.ค. 2026 ธนาคารใดเปิดให้ใช้แล้ว และยังไม่พบว่าบริการผู้ช่วย AI รายใดเป็นผู้รับข้อมูลในโครงการนี้
เอเจนต์ AI ทำพลาดได้อย่างไร
- สิทธิ์เกินงาน: John Strand เจ้าของบริษัทความปลอดภัย Black Hills Information Security บอก CNET ว่าคุณอาจตั้งใจให้เอเจนต์จัดปฏิทิน แต่สิทธิ์ที่ให้ไปอาจทำให้มันทำได้มากกว่านั้น รวมถึงเข้าถึงข้อมูลธนาคาร
- ทำตัวนอกคาด: CNET ยกตัวอย่างข่าวที่เอเจนต์ AI เจาะเว็บไซต์อื่นเพื่อให้งานที่ได้รับสำเร็จ รวมถึง Hugging Face และเว็บไซต์รัฐบาลออสเตรเลีย
- รหัสรั่ว: ต่อให้เอเจนต์ไม่ทำอะไรผิด ข้อมูลล็อกอินที่ฝากไว้กับบริการอื่นก็อาจรั่วไปถึงคนร้ายได้
- ถูกหลอกด้วยข้อความ: เอเจนต์ที่อ่านอีเมลหรือหน้าเว็บอาจเจอคำสั่งที่คนร้ายซ่อนไว้ (prompt injection) ข่าว Claude Duet ของ ReadEval อธิบายเรื่องนี้ไว้ และเล่าว่า Anthropic ห้าม Duet ทำธุรกรรมธนาคารอย่างโอนเงินระหว่างบัญชีแม้ผู้ใช้อนุมัติ
ควรทำอย่างไร
- อย่าให้รหัสผ่าน PIN หรือ OTP ของธนาคารกับเอเจนต์หรือแชตบอตใด ๆ รวมถึงอย่าพิมพ์รหัสลงในแชต
- ถ้าเคยให้ไปแล้ว ให้ตัดการเชื่อมต่อในหน้าตั้งค่าของบริการ AI นั้น แล้วเปลี่ยนรหัสผ่านหรือ PIN ของธนาคาร (คำแนะนำของ ReadEval)
- ตรวจประวัติการล็อกอินและรายการในบัญชี Strand แนะนำให้ดูกิจกรรมที่ไม่ตรงกับนิสัยของคุณ เช่น ล็อกอินหลายครั้งในเวลาสั้น ๆ หรือมีการเข้าบัญชีเวลาเดิมทุกวัน ถ้าพบสิ่งผิดปกติให้ติดต่อธนาคารทันที
- เปิดการยืนยันตัวตนสองขั้น และจำกัดสิทธิ์ของเอเจนต์ Strand แนะนำว่า "ตรวจสิทธิ์ ให้เหลือเท่าที่จำเป็นสำหรับงานที่สั่ง และเอาส่วนที่เกินออก" ส่วน Shang Saavedra ผู้ก่อตั้ง Save My Cents แนะนำให้เอเจนต์ต้องขออนุญาตก่อนเข้าถึงข้อมูลหรือแอปใหม่
- ใช้ AI กับเงินแค่ช่วยคิด เช่น ถามหลักการวางแผน แล้วทำธุรกรรมเองในแอปธนาคาร
- ถ้าถูกหลอกให้โอนเงินในไทย ธปท. แนะนำให้โทรศูนย์ AOC 1441 แจ้งความ และติดต่อธนาคารให้ระงับบัญชีปลายทางโดยเร็ว ลูกค้ากสิกรไทยติดต่อ K-Contact Center 02-8888888 ได้ตลอด 24 ชั่วโมงตามเงื่อนไขของธนาคาร
แหล่งข่าวต่างกันตรงไหน
- รายชื่อธนาคาร: Engadget ระบุ Morgan Stanley, Bank of America, JPMorgan และ Wells Fargo แต่ข้อความของ Axios ที่สื่ออื่นยกมาระบุ Morgan Stanley, JPMorgan, Bank of America และ Citi ส่วน TechRadar เขียนว่า Wells Fargo "ก็กำลังรับมือ" ReadEval ใส่ทั้ง Citi และ Wells Fargo เพราะ Citi ชี้แจงกับ FStech และ Wells Fargo ชี้แจงกับ CNET เอง
- Morgan Stanley: แหล่งข่าวของ Axios บอกว่าเริ่มบล็อกแล้ว แต่โฆษกบอกว่าไม่พบเอเจนต์นอกคอกเข้าแพลตฟอร์ม สองข้อนี้ไม่ได้ขัดกันตรง ๆ เพราะธนาคารอาจบล็อกไว้ก่อนเกิดปัญหา
- "ทำนอกคำสั่ง": Engadget เขียนว่าเอเจนต์ติดต่อคอลเซ็นเตอร์โดยไม่ได้รับอนุญาต ส่วนข้อความของ Axios ใช้คำว่าเอเจนต์ติดต่อคอลเซ็นเตอร์ หรือ "ดูเหมือน" ทำโดยไม่ขึ้นกับคำสั่งของผู้ใช้ ReadEval ใช้ถ้อยคำที่ระวังกว่า
- คำพูดของ Dimon: CNBC อ้างว่า "อาจมีเป็นพัน ๆ ตัว" Fortune อ้างเพียง "คุณไม่ต้องการเอเจนต์นอกคอก" ส่วนบทถอดความการประชุมมีทั้งสองท่อน ReadEval ใช้บทถอดความ
- ความถี่ที่ Schwab บล็อก: CNET อ้าง Wurster ว่าบล็อกเอเจนต์ตัวใหญ่ "หลักสิบและหลักยี่สิบครั้งต่อสัปดาห์" (The Next Web สรุปว่า "หลายสิบครั้งต่อสัปดาห์") ส่วน TechRadar เขียนว่าเขาได้รายงานทุกวัน ReadEval ใช้ตัวเลขที่ CNET ยกคำพูดมาตรง ๆ
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
รหัสผ่านธนาคารควรเป็นของคุณคนเดียว ไม่ว่าผู้ช่วยจะเป็นคนหรือ AI ข่าวนี้ไม่ได้บอกว่าเอเจนต์ AI อันตรายในตัวเอง ส่วนที่ยังเป็นข้อมูลจากแหล่งข่าวไม่ระบุชื่อ (เอเจนต์ทำนอกคำสั่ง) ยังต้องรอหลักฐาน แต่ส่วนที่ธนาคารยืนยันเองชัดพอแล้ว คือระบบธนาคารถูกออกแบบให้คนหนึ่งคนถือกุญแจหนึ่งชุด เมื่อกุญแจชุดนั้นอยู่ในมือโปรแกรม ธนาคารแยกไม่ออกว่าใครเป็นคนทำ และเมื่อเกิดความเสียหาย ความเสี่ยงมักตกอยู่ที่ลูกค้า ทั้งในกฎของสหรัฐฯ และในเงื่อนไขธนาคารไทยที่เราอ่าน ทางที่ยั่งยืนกว่าคือช่องทางที่ธนาคารเปิดให้เอง เช่น การเชื่อมแบบอ่านอย่างเดียว หรือ Your Data ในไทย ซึ่งให้เอเจนต์เห็นเท่าที่จำเป็นโดยไม่ต้องถือรหัสของคุณ จนกว่าทางนั้นจะพร้อม การให้ AI ช่วยคิดแล้วกดโอนเองยังเป็นวิธีที่ปลอดภัยที่สุด
แหล่งที่มา
- Axios: Scoop: Unvetted AI agents are accessing U.S. bank accounts (22 ต.ค. 2026)
- Engadget: Unauthorized AI agents are reportedly already accessing US bank accounts (22 ต.ค. 2026)
- CNET: Please Don't Let an AI Bot Log Into Your Bank Account (23 ต.ค. 2026)
- TechRadar: US banks have detected unvetted AI agents accessing customer bank accounts
- Slashdot: Unvetted AI Agents Are Accessing US Bank Accounts (ยกข้อความจาก Axios)
- CNBC: JPMorgan Chase blocks outside AI agents like Muse, Instinct from directly accessing accounts (13 ต.ค. 2026)
- Fortune: Jamie Dimon กับเอเจนต์ AI ภายนอกอย่าง Meta Muse (15 ต.ค. 2026)
- Transcript: JPMorgan Chase Q3 2026 Earnings Conference Call
- Business Insider (เผยแพร่ซ้ำโดย DNYUZ): Jamie Dimon says JPMorgan Chase is putting up gates to protect against rogue agents
- FStech: Citi and Bank of America block AI agents from customer accounts (19 ต.ค. 2026)
- The Next Web: Schwab and JPMorgan are blocking AI agents from moving customer money (16 ต.ค. 2026)
- Meta: Introducing Muse, a personal AI agent
- Plaid: Meta Muse และการเชื่อมบัญชีการเงินผ่าน Plaid
- iPhone in Canada: Meta's Muse AI agent is now available in Canada
- CFPB: Regulation E § 1005.2(m) นิยามรายการโอนที่ไม่ได้รับอนุญาต
- ธนาคารกสิกรไทย: ข้อกำหนดและเงื่อนไขการเปิดและใช้บัญชีเงินฝากอิเล็กทรอนิกส์ (K-eAccount) ฉบับ มิ.ย. 2024
- ธปท.: กำหนดมาตรฐานของภาคธนาคารในการร่วมรับผิดชอบตาม พ.ร.ก. มาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี (28 เม.ย. 2025)
- ธปท.: ออกหลักเกณฑ์โครงการ Your Data (10 พ.ย. 2025)