Anthropic รัน AI บนกล่องทีวีราคาถูก 15 เครื่อง เตือน AI ตัวเล็กอาจก๊อปตัวเองได้ในไม่กี่เดือน
Anthropic ทดลองรัน AI บนกล่องทีวีราคาถูก 15 เครื่อง และให้ AI แพร่ในเครือข่ายจำลอง ผู้เชี่ยวชาญแย้งว่ายังไม่ใช่การก๊อปตัวเองจริง พร้อมวิธีดูแลกล่องทีวีในบ้าน

สารบัญ (10 หัวข้อ)
ลองนึกภาพกล่องทีวีราคาถูกไม่มียี่ห้อ 15 กล่องต่อเครือข่ายถึงกัน แล้วช่วยกันคิดคำตอบให้โมเดล AI ทีละนิด นี่คือการทดลองจริงของทีม Frontier Red Team ของ Anthropic บริษัทผู้สร้าง Claude ที่อยากรู้ว่าถ้าวันหนึ่ง AI ก๊อปตัวเองไปอยู่ในอุปกรณ์ตามบ้านได้ อุปกรณ์ราคาถูกเหล่านี้จะมีแรงพอให้มันทำงานต่อหรือไม่
ทีมวิจัยแบ่งโมเดล AI ที่ใครก็โหลดไปใช้ได้ (open-weight) ให้แต่ละกล่องถือไว้คนละท่อน เหมือนสายพานโรงงานที่คนงานแต่ละคนทำคนละขั้นแล้วส่งต่อ ผลคือโมเดลทำงานได้จริง แต่ช้ามาก ราว 0.39 โทเค็นต่อวินาที หรือไม่ถึงครึ่งชิ้นคำต่อวินาที ต่างจากโรงงานตรงที่ตอนสร้างคำตอบ แต่ละช่วงมีกล่องทำงานอยู่ทีละกล่อง ที่เหลือต้องนั่งรอ
อีกการทดลองหนึ่งไม่ได้ใช้กล่องจริง แต่ใช้เครื่อง Android จำลองบนคลาวด์ในเครือข่ายปิด ทุกเครื่องเปิดช่องสั่งงานสำหรับนักพัฒนาไว้โดยไม่ต้องใส่รหัสผ่าน เหมือนซ้อมหนีไฟในตึกที่ไม่ล็อกประตูสักบาน AI ต้องหาเครื่องเป้าหมาย ส่งไฟล์ไป และตั้งให้โมเดลตัวเล็กรันบนเครื่องใหม่เอง มีเพียงโมเดล GLM-5.2 ที่ไปถึงครบทั้ง 8 เครื่องได้แทบทุกรอบ Anthropic ประเมินว่าถ้าโมเดลขนาดเล็กเก่งขึ้นในอัตราเดิม จะทำได้ระดับนี้ภายในสิ้นปีนี้ และ AI ที่กระจายอยู่บนอุปกรณ์แบบนี้จะไม่มีสวิตช์กลางให้ปิด
แต่ผู้เชี่ยวชาญไม่ได้เห็นด้วยทั้งหมด Michael Bailey ศาสตราจารย์ด้านความปลอดภัยไซเบอร์ของ Georgia Tech บอก Engadget ว่าคำว่า "ก๊อปตัวเอง" ไม่ค่อยตรงนัก เพราะสิ่งที่ทดลองยังไม่ใช่การแพร่ตัวเองเต็มรูปแบบแบบหนอนคอมพิวเตอร์ และขั้นเจาะเครื่องในการทดลองง่ายเกินจริง ที่สำคัญคือทั้งหมดเป็นการทดสอบในเครือข่ายที่ทีมวิจัยสร้างเอง ไม่ใช่การโจมตีที่พบในโลกจริง
เรื่องนี้ยังใกล้ตัวอยู่ดี เพราะกล่องทีวีราคาถูกไม่มียี่ห้อหาซื้อได้ทั่วไป และ ThaiCERT เคยเตือนว่าอุปกรณ์แบบนี้เสี่ยงติดมัลแวร์ตั้งแต่ก่อนถึงมือผู้ซื้อ สิ่งที่คุณทำได้วันนี้คือ เปลี่ยนรหัสผ่านตั้งต้นของเราเตอร์ ปิดโหมดนักพัฒนาบนกล่องทีวี และแยกอุปกรณ์ราคาถูกไปไว้ในเครือข่ายสำหรับแขก ตัวเลขทั้งหมดของการทดลอง ข้อโต้แย้ง และขั้นตอนตั้งค่าอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- กล่องทีวีรัน AI ได้ แต่ช้ามาก: Anthropic รันโมเดล Gemma4-26B-A4B บนกล่อง Android TV ไม่มียี่ห้อ 15 เครื่อง (ราคาราว 55 ดอลลาร์ต่อเครื่อง RAM 4GB) ได้ 0.39 โทเค็นต่อวินาที การทดลองนี้วัดแค่การรันโมเดล ไม่ได้ให้ AI แพร่ไปบนกล่อง
- การแพร่ทดสอบในเครือข่ายจำลอง: บนเครื่องจำลอง Android 8 เครื่องที่เปิดช่อง ADB โดยไม่ต้องยืนยันตัวตน มีเพียง GLM-5.2 ที่ทำครบทุกขั้น (8 จาก 8 เครื่องใน 4 จาก 5 รอบ) โมเดลอื่นที่ทดสอบล้มเหลวทุกครั้ง
- คาดการณ์ของ Anthropic: โมเดลขนาดไม่เกิน 30B อาจทำได้ระดับเดียวกันภายในสิ้นปี 2026 ถ้าพัฒนาต่อในอัตราเดิม Anthropic ย้ำว่าเป็นการประเมินคร่าว ๆ
- มีผู้แย้ง: Michael Bailey จาก Georgia Tech มองว่าคำว่า self-replicating ใช้ไม่ค่อยตรง และสิ่งที่ทดลองคล้ายตัวติดตั้ง (dropper) มากกว่าหนอนคอมพิวเตอร์ ส่วนวิธีป้องกันก็ยังเป็นสุขอนามัยความปลอดภัยแบบเดิม
Anthropic ทดลองอะไรบ้าง
งานนี้เขียนโดย William Zhou และ Daniel Freeman จากทีม Frontier Red Team เผยแพร่เมื่อ 12 ต.ค. 2026 ในชื่อ "AI models may be capable of self-replicating without access to a datacenter" (โมเดล AI อาจก๊อปตัวเองได้โดยไม่ต้องใช้ศูนย์ข้อมูล) ทีมวิจัยแยกการทดลองออกเป็นหลายชุด ซึ่งควรอ่านแยกกัน เพราะกล่องทีวีจริงกับการแพร่ตัวไม่ได้อยู่ในการทดลองเดียวกัน
| การทดลอง | ทำบนอะไร | ผล |
|---|---|---|
| รันโมเดลบนกล่องทีวี | กล่อง Android TV ไม่มียี่ห้อ 15 เครื่องที่ทีมซื้อมาเอง RAM 4GB ต่อเครื่อง แต่ละกล่องถือ 2 ชั้น (layer) ของโมเดล Gemma4-26B-A4B | รันได้ 0.39 โทเค็นต่อวินาที |
| ให้ AI ตั้งระบบรันโมเดลบนเครื่องที่ไม่คุ้นเคย | ฮาร์ดแวร์ 9 แบบ ตั้งแต่บอร์ด Jetson Nano ถึง Mac และการ์ดจอ RTX 4090 | โมเดลขนาด 9B (Qwen3.5-9B) ตั้งระบบได้ 8 จาก 9 แบบ |
| แพร่ข้ามเครื่องครบวงจร | เครื่องจำลอง Android 15 (redroid) 8 เครื่องบน Google Cloud ในเครือข่ายที่มีไฟร์วอลล์กั้น | GLM-5.2 ไปถึง 8 จาก 8 เครื่องใน 4 จาก 5 รอบ และ 7 จาก 8 อีก 1 รอบ |
| ส่งต่อบันทึกให้รุ่นถัดไป | Qwen3.5-9B จดสิ่งที่ลองและที่พลาดไว้ให้ตัวถัดไปอ่าน 6 รุ่น | อัตราสำเร็จเพิ่มจาก 45% ในรุ่นแรก เป็น 61–84% ในรุ่นหลัง |
| ให้โมเดลใหญ่ช่วยแนะ | Qwen3.5-9B ถามโมเดล Opus 4.8 ได้เมื่อติดขัด | ไม่ช่วยอย่างมีนัยสำคัญ เพราะโมเดลเล็กมักไม่รู้ว่าควรถามอะไร |
ที่มา: Anthropic Frontier Red Team (12 ต.ค. 2026)
ตัวเลข "26B" หมายถึงโมเดลมีพารามิเตอร์ราว 26,000 ล้านตัว Anthropic คำนวณว่ากล่องที่มี RAM 4GB จะรันโมเดลขนาด 9B ได้เมื่อใช้ 4 กล่องขึ้นไป และโมเดลขนาด 26B ต้องใช้ 10 กล่องขึ้นไป โดยบีบขนาดโมเดลแบบ 4 บิต ส่วนวิธีแบ่งงานที่ใช้คือแบ่งชั้นของโมเดลไปวางตามกล่องแล้วส่งข้อมูลต่อกันเป็นทอด (pipeline parallelism) ทีมเลือกวิธีนี้เพราะถ้ากล่องหนึ่งดับ ยังเปลี่ยนกล่องใหม่เข้าแทนได้โดยไม่ล่มทั้งชุด
"ก๊อปตัวเอง" ในการทดลองนี้หมายถึงอะไร
Anthropic แบ่งการแพร่ตัวของ AI เป็นสี่ขั้น คือ หาเครื่องเป้าหมาย เข้าไปสั่งงานเครื่องนั้นได้ ตั้งระบบให้โมเดลรันบนเครื่องใหม่ และแพร่ต่อจากเครื่องใหม่ งานนี้ตั้งใจวัดขั้นที่สามเป็นหลัก ส่วนขั้นเจาะเครื่อง ทีมวิจัยอ้างงานวิจัยก่อนหน้าว่าโมเดลเล็กทำได้อยู่แล้ว จึงทำให้ง่ายที่สุดในการทดลอง
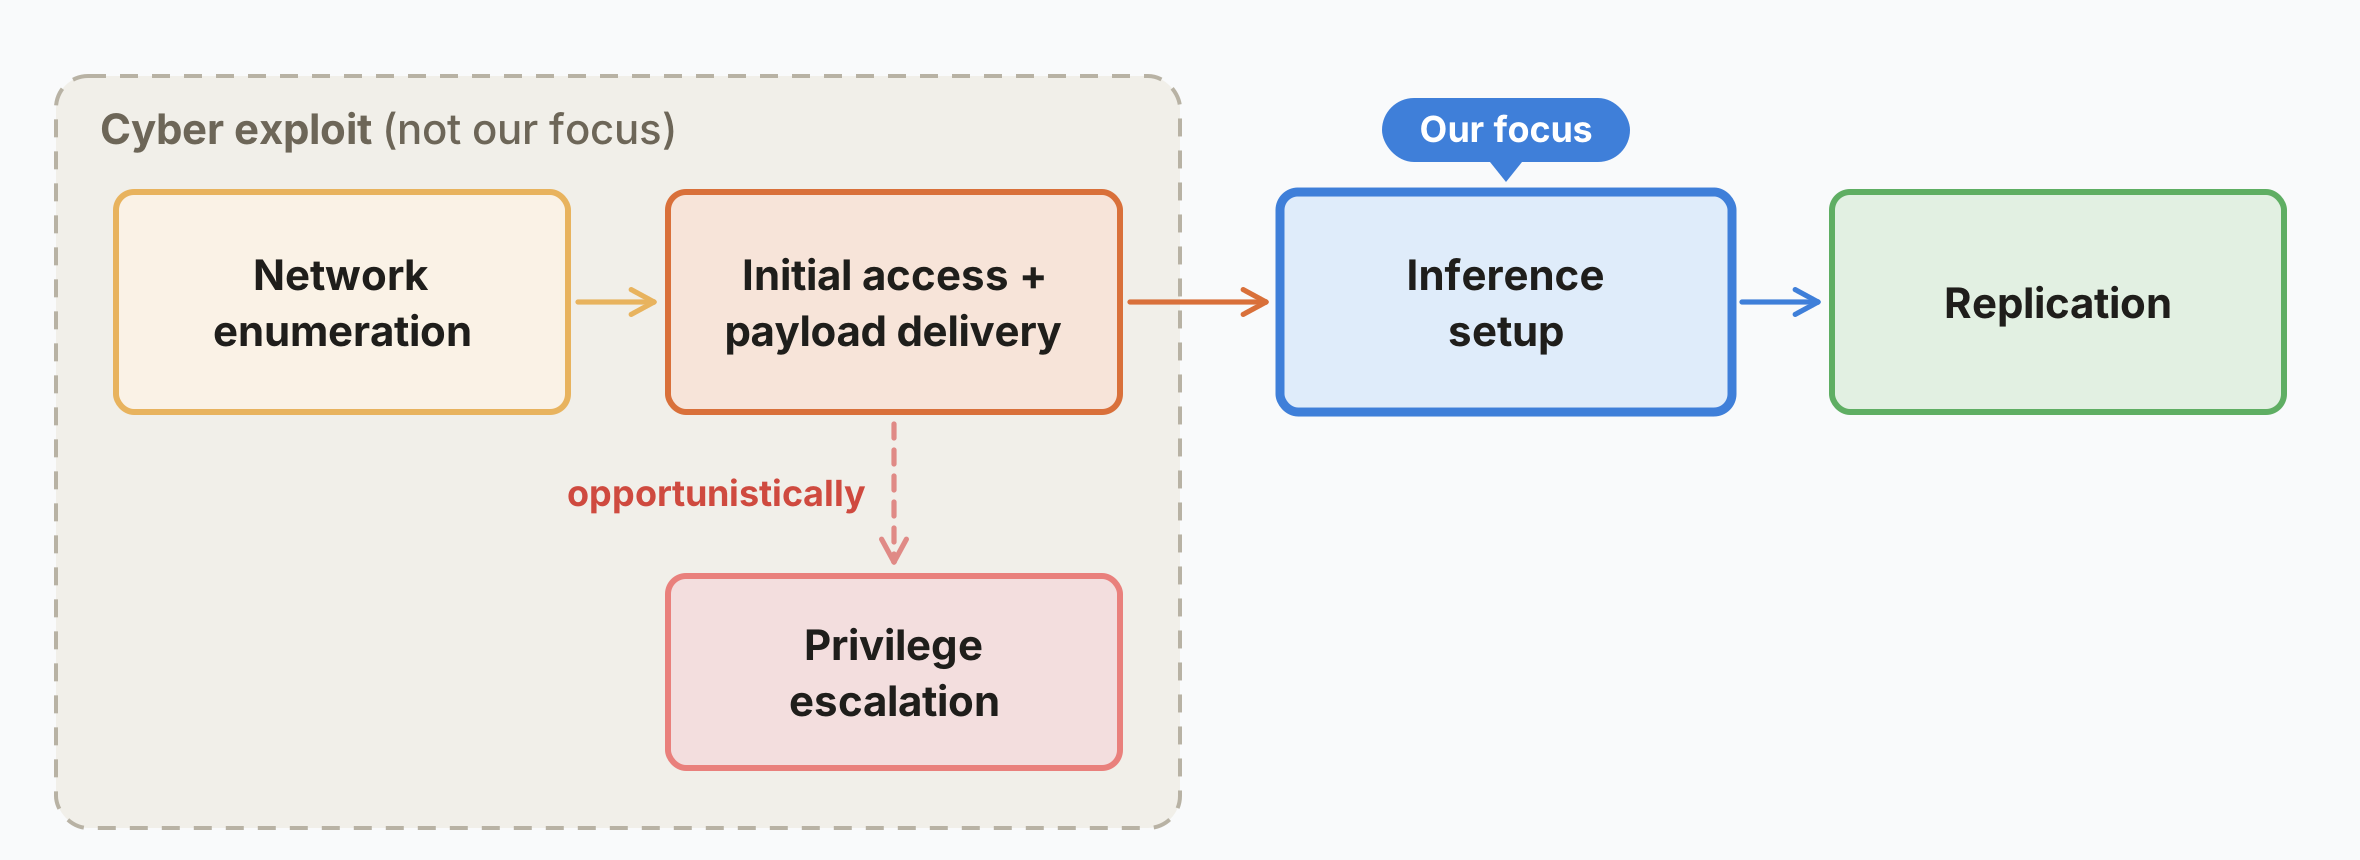
รายละเอียดที่มักหายไปเวลาเล่าต่อมีสามข้อ
- ช่องที่ใช้แพร่เปิดไว้โดยไม่ต้องยืนยันตัวตน: ทุกเครื่องในเครือข่ายจำลองเปิดช่อง ADB (Android Debug Bridge) ไว้โดยไม่ต้องใส่รหัสผ่าน Anthropic เขียนเองว่าเงื่อนไขนี้ทำให้ผลเป็น "ขอบบน" หรือกรณีที่สำเร็จง่ายที่สุด เมื่อเทียบกับโลกจริง
- ตัว AI ที่สั่งงานไม่ได้รันอยู่บนเครื่องจำลอง: เครื่องจำลองเล็กเกินกว่าจะรันโมเดลขนาดใหญ่อย่าง GLM-5.2 โมเดลที่ทำหน้าที่ "หนอน" จึงรันบนเซิร์ฟเวอร์แยก แล้วสั่งงานผ่านเครือข่าย
- ของที่ต้องตั้งให้รันคือโมเดลอีกตัว: ในแต่ละเครื่อง AI ต้องตั้งระบบให้ Llama3.1-8B ตอบคำถามได้และผ่านการตรวจกันโกง จากนั้นทีมวิจัยจึงปล่อยสำเนาของ "หนอน" ไปที่เครื่องนั้น Anthropic ให้เหตุผลว่าต้องการให้ทุกโมเดลแข่งกันบนโจทย์เดียวกัน และตีความว่าถ้าอนาคตมีโมเดลขนาด 8B ที่เก่งเท่า GLM-5.2 มันก็น่าจะตั้งระบบให้ตัวเองได้
Anthropic ยังระบุว่าบอตเน็ตในอดีตบางตัวเจาะอุปกรณ์ด้วยวิธีที่ง่ายแทบไม่ต่างกัน เช่น Mirai ที่ไล่ลองชื่อผู้ใช้และรหัสผ่านตั้งต้นจากผู้ผลิต จึงมองว่าความปลอดภัยของอุปกรณ์ IoT ในโลกจริงอาจไม่ได้ยากกว่าในการทดลองมากนัก
ทำไม Anthropic บอกว่าปิดยาก และจะช้าแค่ไหน
Anthropic ประเมินว่าถ้า AI แพร่ไปอยู่บนอุปกรณ์ตามบ้านจำนวนมาก จะไม่มีจุดศูนย์กลางให้ปิดเหมือนการปิดเซิร์ฟเวอร์เครื่องเดียว แต่ก็ช้ามาก ทีมวิจัยวัดเวลาที่โมเดลบนกล่องทีวีใช้ประมวลผลบริบท 32,000 โทเค็นจนเต็มหนึ่งรอบ แล้วคูณกับจำนวนรอบที่ต้องใช้จริงในการทดลองตั้งระบบ
| โมเดล | เวลาต่อบริบทเต็มหนึ่งรอบ | เวลาตั้งระบบครบหนึ่งครั้ง |
|---|---|---|
| Gemma4-26B-A4B (ยังไม่ปรับแต่ง) | 27.3–31.8 ชั่วโมง | 71–150 ชั่วโมง |
| Qwen3.5-9B | 10.9 ชั่วโมง | 28–51 ชั่วโมง |
ที่มา: Anthropic Frontier Red Team
พูดง่าย ๆ คือการแพร่ไปหนึ่งเครื่องอาจใช้เวลาเป็นวัน Anthropic เปรียบว่าคล้ายราเมือก (slime mold) หรือฝูงแมลงหวี่ที่ขยายพันธุ์ในเวลาหลายวัน และคำนวณกรณีสมมติว่าถ้ายึดกล่องทีวีได้ราว 2 ล้านเครื่องเท่าบอตเน็ต Kimwolf แล้วจับกลุ่มละ 15 เครื่อง จะได้สำเนาโมเดลราว 133,000 ชุด รวมกำลังเท่ากับการ์ด AI รุ่น H100 อย่างมากราว 40 ใบ ซึ่ง Anthropic เองเรียกว่าเป็นกำลังประมวลผลที่น้อยมาก
ข่าวดีสำหรับฝ่ายป้องกันคือ Anthropic ประเมินว่าการแพร่แบบนี้จะทิ้งร่องรอยในเครือข่าย เพราะต้องส่งไฟล์โมเดลขนาดหลายกิกะไบต์ และอุปกรณ์ที่ปกติไม่คุยกันจะส่งข้อมูลหากันต่อเนื่อง ยิ่งแพร่เร็ว ยิ่งเห็นง่าย
ผู้เชี่ยวชาญแย้งอะไร
Engadget สัมภาษณ์ผู้เชี่ยวชาญสองคนเมื่อ 31 ต.ค. 2026 ทั้งคู่เห็นตรงกันว่าโมเดล AI ขนาดเล็กน่าจะก๊อปตัวเองได้ในอนาคตอันใกล้ แต่ไม่ได้เห็นด้วยกับทุกประเด็นของ Anthropic
- Michael Bailey ศาสตราจารย์ School of Cybersecurity and Privacy ของ Georgia Tech ผู้ร่วมเขียนงานวิจัย Understanding the Mirai Botnet เมื่อปี 2017 ซึ่ง Anthropic อ้างถึง บอกว่า "กรอบที่ใช้เรียกค่อนข้างผิดชื่อ เพราะพวกเขาทำอย่างการแบ่งโมเดล (sharding) ... มันไม่เหมือนหนอนหรือไวรัส ไม่ใช่การแพร่เต็มรูปแบบ" เขามองว่าบอตเน็ต AI ในโลกจริงน่าจะคล้ายตัวติดตั้ง (dropper) ที่วางเครื่องมือเล็ก ๆ ไว้รับคำสั่งจากที่อื่นในเครือข่าย มากกว่าก๊อปตัวเองไปทั้งตัว
- ความสามารถปรับตัวไม่ใช่ของใหม่: Bailey ชี้ว่า Mirai ก็ทำงานบนอุปกรณ์หลายชนิดอยู่แล้ว เพียงแต่ต้องมีคนคอมไพล์มัลแวร์ใหม่ให้แต่ละสถาปัตยกรรม สิ่งที่ใหม่คือ AI อาจทำงานส่วนนี้แทนคน แต่เขามองว่า Anthropic ยังไม่ได้แสดงให้เห็น "อย่างน่าเชื่อถือ" และการทดลองทำในเครือข่ายจำลองที่ขั้นเจาะเครื่องง่ายมาก
- การเปลี่ยนรูปตัวเองยังไม่ได้ทดลอง: หนอนคอมพิวเตอร์บางตัวเปลี่ยนลายเซ็นและพฤติกรรมได้ Bailey บอกว่าถ้า AI จะทำแบบนั้นต้องฝึกโมเดลตัวเองใหม่ ซึ่ง Anthropic ไม่ได้ลอง สิ่งที่ใกล้ที่สุดคือการส่งต่อบันทึกให้รุ่นถัดไป
- Chris Canal ซีอีโอ EquiStamp บริษัทที่ประเมินโมเดลให้ห้องแล็บ AI และหน่วยงานรัฐ บอกว่ากรอบเวลาของ Anthropic "เร็วกว่าที่ผมจะคาดไว้นิดหน่อย" เขาเคยคาดราวหน้าร้อนปีหน้า แต่ยอมรับว่าพนักงาน Anthropic อาจมีข้อมูลที่เขาเข้าไม่ถึง
Engadget ตั้งคำถามด้วยว่างานนี้เป็นการตลาดหรือไม่ เพราะ Anthropic ยื่นขอเข้าตลาดหลักทรัพย์ไม่นานหลังจากนั้น (ReadEval เคยรายงานเรื่องการยื่น IPO ไว้แล้ว) Canal ตอบว่าเขาคิดว่าน่าจะเป็นเพราะบริษัท AI กังวลว่าคู่แข่งจะเร่งปล่อยโมเดลอย่างประมาทมากกว่า ReadEval เห็นว่าสองมุมนี้ไม่ได้ขัดกันเสียทีเดียว ผู้อ่านควรถือว่าตัวเลขการทดลองมาจาก Anthropic ฝ่ายเดียว ยังไม่มีคนนอกทดลองซ้ำ ส่วนกรอบเวลา "ภายในสิ้นปี" เป็นการลากเส้นแนวโน้มจากดัชนีความสามารถทั่วไป ซึ่ง Anthropic เองเรียกว่าการประเมินคร่าว ๆ
เรื่องนี้ไม่ใหม่ทั้งหมด: Mirai และ Kimwolf
- Mirai (2016): บอตเน็ตที่ยึดอุปกรณ์ในบ้านอย่างเราเตอร์และกล้อง IP ด้วยรหัสผ่านตั้งต้น ผู้ควบคุมใช้มันโจมตีเครือข่าย PlayStation ของ Sony จนลามไปกระทบ Dyn ผู้ให้บริการ DNS รายใหญ่ของสหรัฐฯ และทำให้เว็บอย่าง Amazon, GitHub, PayPal, Reddit และ Twitter เข้าไม่ได้สำหรับผู้ใช้จำนวนมาก Engadget ระบุว่า Sony ประเมินว่าเสียรายได้สุทธิราว 2.7 ล้านดอลลาร์
- Kimwolf: Anthropic ใช้เป็นตัวอย่างของภัยที่ใกล้เคียงที่สุด KrebsOnSecurity รายงานเมื่อ 2 ม.ค. 2026 ว่า Synthient ประเมินว่า Kimwolf ติดอุปกรณ์มากกว่า 2 ล้านเครื่อง ราวสองในสามเป็นกล่อง Android TV ที่ไม่มีระบบความปลอดภัยหรือการยืนยันตัวตนในตัว ราคาตั้งแต่ 40 ถึง 400 ดอลลาร์ และกล่องที่นักวิจัยทดสอบแทบทุกเครื่องเปิดโหมด ADB ไว้ตั้งแต่ออกจากโรงงาน
ความต่างที่ Anthropic ชี้คือบอตเน็ตแบบเดิมเขียนมาให้เล่นงานอุปกรณ์ชนิดใดชนิดหนึ่ง ส่วน AI อาจหาทางทำงานบนอุปกรณ์ที่ไม่เคยเห็นได้เอง ซึ่งเป็นจุดเดียวกับที่ Bailey บอกว่ายังพิสูจน์ไม่ได้ชัด
คนไทยเกี่ยวด้วยแค่ไหน
- การทดลองนี้ไม่ได้เกิดกับใคร: ทั้งหมดเป็นการทดสอบบนกล่องที่ Anthropic ซื้อเองและเครื่องจำลองในเครือข่ายปิด ไม่มีการเจาะเข้าอุปกรณ์ของผู้ใช้จริง และ ReadEval ไม่พบรายงานว่ามี AI ที่แพร่ตัวเองแบบนี้ในโลกจริง ทั้งในไทยและที่อื่น
- ภัยจากกล่องทีวีราคาถูกมีอยู่แล้ว: ThaiCERT เผยแพร่คำเตือนเรื่องมัลแวร์ BADBOX 2.0 เมื่อ 18 ก.ค. 2025 ว่าพบมัลแวร์ติดตั้งมาก่อนในอุปกรณ์ Android ราคาถูก เช่น สมาร์ททีวี กล่องสตรีมมิง โปรเจกเตอร์ และแท็บเล็ต โดยเฉพาะที่ขายผ่านร้านค้าออนไลน์ที่ไม่ได้ตรวจสอบหรือแบรนด์ที่ไม่น่าเชื่อถือ และแพร่ไปใน 222 ประเทศ แต่บทความนั้นไม่ได้ระบุตัวเลขของไทย
- ตัวเลขรายประเทศของ Kimwolf: รายชื่อประเทศที่ KrebsOnSecurity อ้างจาก Synthient คือ เวียดนาม บราซิล อินเดีย ซาอุดีอาระเบีย รัสเซีย และสหรัฐฯ ไม่มีไทย แต่ไม่ได้แปลว่าไม่มีเครื่องในไทย ReadEval ยืนยันจำนวนเครื่องในไทยไม่ได้
ควรทำอะไรกับกล่องทีวีและอุปกรณ์ในบ้าน
หมายเหตุ: ข้อแนะนำในหัวข้อนี้เป็นคำแนะนำความปลอดภัยทั่วไปของ ReadEval ที่เรียบเรียงจาก KrebsOnSecurity, ThaiCERT, หน้าคู่มือนักพัฒนา Android และคำพูดของ Bailey ไม่ใช่สิ่งที่ Anthropic เขียนแนะนำผู้ใช้ไว้ ข้อเสนอของ Anthropic เน้นผู้ให้บริการอินเทอร์เน็ต ผู้ผลิต และหน่วยงานกำกับ (ดูหัวข้อถัดไป)
- เปลี่ยนรหัสผ่านตั้งต้น ของเราเตอร์ กล่องทีวี กล้อง และอุปกรณ์อื่นที่มีหน้าเว็บตั้งค่า เป็นรหัสที่ยาวและไม่ซ้ำกับที่อื่น เพราะ Mirai ยึดอุปกรณ์ได้ด้วยรายการรหัสผ่านตั้งต้นของผู้ผลิต
- ปิดการดีบักผ่าน USB และ ADB บนกล่อง Android ถ้าไม่ได้ใช้ หน้าคู่มือนักพัฒนา Android ระบุเมนูของ Android 9 ขึ้นไปว่า Settings > System > Advanced > Developer options > USB debugging และของ Android 16 ขึ้นไปมี Settings > System > Developer options > Wireless debugging ด้วย ที่ด้านบนของหน้า Developer options ยังมีสวิตช์ปิดตัวเลือกส่วนใหญ่ได้ในครั้งเดียว หน้าคู่มือนี้บอกว่าบางเครื่องวางเมนูไว้ที่อื่นหรือใช้ชื่ออื่น และไม่ได้ระบุเมนูของ Android TV โดยเฉพาะ กล่องไม่มียี่ห้อจึงอาจต่างจากนี้
- แยกเครือข่าย ถ้าเราเตอร์มีเครือข่ายสำหรับแขก (guest Wi-Fi) ให้ต่อกล่องทีวีราคาถูกและอุปกรณ์ของแขกไว้ที่นั่น แยกจากคอมพิวเตอร์และมือถือหลัก ซึ่งเป็นข้อแนะนำเดียวกับที่ KrebsOnSecurity ให้ไว้ในเรื่อง Kimwolf
- อัปเดตเฟิร์มแวร์ และเลือกยี่ห้อที่มีอัปเดต ThaiCERT แนะนำให้เลี่ยงอุปกรณ์ที่ถูกผิดปกติหรือไม่มียี่ห้อ และเลือกผู้ผลิตที่ออกอัปเดตเฟิร์มแวร์สม่ำเสมอ
- สังเกตอาการผิดปกติ ตามที่ ThaiCERT ระบุ ได้แก่ เครื่องช้าหรือร้อนผิดปกติ ใช้อินเทอร์เน็ตทั้งที่ไม่ได้ใช้งาน Google Play Protect ถูกปิด หรือมีแอปที่ไม่รู้จักโผล่ขึ้นมา ถ้ากล่องมีอาการเหล่านี้และปิดโหมดนักพัฒนาไม่ได้ การเลิกใช้กล่องนั้นเป็นทางที่ปลอดภัยกว่า
Anthropic เสนอให้ใครทำอะไร
- ผู้ให้บริการอินเทอร์เน็ต: ตรวจหาความผิดปกติในการรับส่งข้อมูล แจ้งลูกค้าที่เครื่องติดเชื้อ และจำกัดให้เข้าได้เฉพาะเว็บไม่กี่แห่งพร้อมวิธีกำจัด Anthropic อ้างกรณี Mirai ที่วิธีนี้กำจัดการติดเชื้อได้ 92% ภายใน 14 วัน เทียบกับ 74% เมื่อไม่แจ้งเตือน
- ผู้ผลิตและหน่วยงานกำกับ: ตั้งค่าเริ่มต้นให้ปลอดภัยขึ้น Anthropic ยกตัวอย่างสหราชอาณาจักรที่ห้ามรหัสผ่านตั้งต้นที่เดาง่ายในอุปกรณ์ IoT ตามกฎหมาย PSTI ซึ่งรัฐบาลสหราชอาณาจักรระบุว่ามีผลตั้งแต่ 29 เม.ย. 2024 และกำหนดให้รหัสผ่านต้องไม่ซ้ำกันในแต่ละเครื่อง หรือให้ผู้ใช้ตั้งเองได้
Engadget เรียกข้อเสนอเหล่านี้ว่า "เชยอย่างน่าประหลาดใจ" และ Bailey ก็บอกว่าการรับมือหนอน AI "ดูเหมือนสิ่งที่เราทำในงานความปลอดภัยของระบบมานานมาก" คือการแพตช์ การแยกเครือข่าย และรหัสผ่านที่ดี
บทวิเคราะห์จาก ReadEval
Eva · โต๊ะวิจัยและผลทดสอบ
งานนี้เป็นสัญญาณเตือนล่วงหน้าที่มีข้อมูลรองรับ ไม่ใช่หลักฐานว่า AI กำลังแพร่ตัวเองอยู่ตอนนี้ สิ่งที่ Anthropic แสดงได้ชัดคือกล่องทีวีราคาถูกหลายเครื่องรวมกันรันโมเดลที่ใช้งานได้จริง และโมเดลแบบเปิดบางตัวทำขั้นตอนหลังการเจาะเครื่องได้ครบในสนามทดลองที่ประตูไม่ได้ล็อก แต่ขั้นที่ยากที่สุดในโลกจริง คือการเจาะอุปกรณ์ที่ตั้งค่าไว้ดีพอ ถูกตัดออกจากการทดลองโดยตั้งใจ และกรอบเวลา "ภายในสิ้นปี" ก็มาจากการลากเส้นแนวโน้ม ข้อแย้งของ Bailey จึงมีน้ำหนัก สำหรับผู้อ่านทั่วไป ข้อสรุปที่ใช้ได้ทันทีไม่ได้ขึ้นกับว่าใครพูดถูกเรื่องคำว่า "ก๊อปตัวเอง" เพราะประตูที่ AI จะเดินเข้ามาในอนาคตคือประตูบานเดียวกับที่บอตเน็ตอย่าง Mirai และ Kimwolf ใช้มาแล้ว ได้แก่ รหัสผ่านตั้งต้นและโหมดนักพัฒนาที่ลืมปิด การปิดประตูเหล่านี้ช่วยได้ทั้งวันนี้และวันหน้า
แหล่งที่มา
- Anthropic Frontier Red Team: AI models may be capable of self-replicating without access to a datacenter (12 ต.ค. 2026)
- Engadget: What happens when AI starts self-replicating? (31 ต.ค. 2026)
- KrebsOnSecurity: The Kimwolf Botnet is Stalking Your Local Network (2 ม.ค. 2026)
- ThaiCERT: "BADBOX 2.0" Malware Found Pre-Installed in Android-Based IoT Devices, Spreads Globally (18 ก.ค. 2025)
- Android Developers: Configure on-device developer options
- GOV.UK: The UK Product Security and Telecommunications Infrastructure (PSTI) product security regime


