Apple ส่งแพตช์ถึง iPhone XS และ XR อายุ 8 ปี อุดช่องโหว่ที่อาจถูกใช้เจาะเป้าหมาย
iOS 18.7.11 อุดช่องโหว่ CoreGraphics ที่ Apple บอกว่าอาจถูกใช้เจาะบุคคลเป้าหมาย ให้ iPhone XS, XS Max, XR หลังเครื่องรุ่นใหม่ได้ไปก่อน 4 สัปดาห์

สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- ช่องโหว่นี้ทำงานอย่างไร
- ต้องเปิดไฟล์เองไหม หรือแค่ได้รับก็โดน
- เครื่องของฉันต้องได้เวอร์ชันไหน
- วิธีเช็กว่า iPhone ใช้ iOS เวอร์ชันไหน
- วิธีอัปเดตทีละขั้น
- ไทม์ไลน์: ทำไม iPhone เก่าได้แพตช์ช้ากว่า
- iOS 27.2 และ 26.7.2 แก้อะไรอีก
- แล้ว Mac ล่ะ
- เกี่ยวกับข่าวก่อนหน้า
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
วันที่ 26 ตุลาคม 2018 คือวันแรกที่ iPhone XR วางขาย ครบ 8 ปีพอดีในวันเดียวกันของปีนี้ Apple ส่งอัปเดตไปให้มันและ iPhone XS ซึ่งเป็นรุ่นพี่น้องกัน เพื่ออุดช่องโหว่ที่ Apple ยอมรับว่าอาจถูกใช้เจาะเครื่องของบุคคลที่ถูกเล็งเป็นเป้าหมายไปแล้ว ในการโจมตีที่บริษัทเรียกว่า "ซับซ้อนอย่างยิ่ง"
ช่องโหว่นี้อยู่ใน CoreGraphics ส่วนของระบบที่ทำหน้าที่วาดทุกอย่างที่คุณเห็นบนจอ ทั้งรูป ตัวอักษร และเอกสาร PDF ลองนึกถึงเจ้าหน้าที่ที่คัดลอกแบบฟอร์มลงสมุด ถ้ามีคนจงใจกรอกข้อมูลยาวเกินช่อง แล้วเจ้าหน้าที่เขียนต่อจนล้นทับบรรทัดถัดไป ข้อความที่ล้นอาจไปทับคำสั่งที่เขียนไว้ตรงนั้น ปัญหาแบบนี้เรียกว่าการเขียนข้อมูลเกินขอบเขต (out-of-bounds write) ผลคือไฟล์ที่ถูกแต่งมาอย่างตั้งใจอาจทำให้ผู้โจมตีสั่งรันโค้ดบนเครื่องได้ ต่างจากภาพเปรียบเทียบตรงที่ผู้โจมตีต้องคุมให้ได้ด้วยว่าข้อมูลจะล้นไปทับอะไร ซึ่งยากกว่ามาก ทีมความปลอดภัยของ Meta เป็นผู้พบช่องโหว่นี้
ปัญหาคือ Apple แก้ช่องโหว่นี้ให้ iPhone 11 ขึ้นไปตั้งแต่ปลายเดือนกันยายน แต่ iPhone XS และ XR ซึ่งไปต่อ iOS รุ่นใหม่ไม่ได้ ต้องรออีกราว 4 สัปดาห์ ระหว่างนั้นนักวิจัยกลุ่มหนึ่งเผยแพร่ไฟล์ PDF สาธิตที่ทำให้โปรแกรมบนเครื่องที่ยังไม่แพตช์ล่มได้ แม้ยังไม่ถึงขั้นยึดเครื่อง ส่วนหน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ ก็จัดช่องโหว่นี้ไว้ในรายการที่ถูกโจมตีจริงแล้ว
ควรกังวลแค่ไหน Apple ระบุว่าเป็นการโจมตีแบบเจาะจงตัวบุคคล ไม่ใช่หว่านแห คนส่วนใหญ่จึงไม่น่าจะเป็นเป้าหมาย แต่ทางป้องกันมีทางเดียวคือการอัปเดต และยิ่งวิธีโจมตีถูกเผยแพร่มากขึ้น เครื่องที่ไม่อัปเดตก็ยิ่งน่าห่วง ถ้าคุณหรือคนในบ้านยังใช้ iPhone XS หรือ XR อยู่ ควรกดอัปเดตวันนี้
วิธีทำคือเปิด Settings > General > Software Update แล้วกดติดตั้ง iPhone XS, XS Max และ XR จะได้ iOS 18.7.11 เครื่อง iPhone 11 ขึ้นไปที่ยังใช้ iOS 26 จะได้ 26.7.2 ส่วนเครื่องที่ใช้ iOS 27 แล้วจะได้ 27.2 ซึ่งออกวันเดียวกัน ตารางรุ่นเครื่อง วิธีเช็กเวอร์ชันทีละขั้น และไทม์ไลน์อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ช่องโหว่อะไร: CVE-2026-86950 ใน CoreGraphics เป็นการเขียนข้อมูลเกินขอบเขต (out-of-bounds write) Apple ระบุว่า "การประมวลผลไฟล์ที่ถูกสร้างขึ้นโดยเจตนาร้ายอาจนำไปสู่การรันโค้ดตามอำเภอใจ" ผู้พบคือ Meta Product Security ส่วน CISA ให้คะแนนความรุนแรง (CVSS) 8.8 จาก 10 หรือระดับสูง
- ถูกใช้โจมตีแล้วหรือยัง: Apple บอกว่า "อาจ" ถูกใช้ในการโจมตีที่ซับซ้อนอย่างยิ่งต่อบุคคลเฉพาะรายบน iOS ก่อน iOS 27 ส่วน CISA ใส่ไว้ในรายการช่องโหว่ที่ถูกโจมตีจริง (KEV) ตั้งแต่ 29 ก.ย. 2026
- รอบนี้ใหม่ตรงไหน: เครื่องรุ่นใหม่ได้แพตช์ใน iOS 26.7.1 ตั้งแต่ 28 ก.ย. 2026 รอบ 26 ต.ค. 2026 คือการนำแพตช์เดียวกันย้อนไปใส่ในสายเก่า (backport) ให้ถึง iPhone XS, XS Max, XR และ iPad รุ่นที่ 7 ผ่าน iOS/iPadOS 18.7.11
- ต้องทำอะไร: อัปเดตเป็นรุ่นล่าสุดที่เครื่องรองรับ คือ 18.7.11, 26.7.2 หรือ 27.2 ตามตารางด้านล่าง
ช่องโหว่นี้ทำงานอย่างไร
CoreGraphics เป็นชุดคำสั่งของ Apple สำหรับวาดภาพกราฟิกสองมิติ ตัวอักษร และภาพต่าง ๆ ซึ่ง BleepingComputer ระบุว่าใช้ร่วมกันทั้งใน iOS, iPadOS, macOS, watchOS และ tvOS ประกาศของ Apple บอกเพียงว่าปัญหาคือการเขียนข้อมูลเกินขอบเขต และแก้ด้วย "การตรวจขอบเขตที่ดีขึ้น" BleepingComputer จัดเป็นช่องโหว่ zero-day คือช่องโหว่ที่ถูกนำไปใช้โจมตีตั้งแต่ก่อนผู้ผลิตจะมีแพตช์
รายละเอียดที่ลึกกว่านั้นมาจากนักวิจัยภายนอก ไม่ใช่จาก Apple ตามรายงานของ The Hacker News (1 ต.ค. 2026) นักวิจัย Dion Blazakis, Josh Maine และ Anna Groza จากบริษัท Calif วิเคราะห์แพตช์แล้วเผยแพร่ไฟล์ PDF สาธิต (PoC) บน GitHub เมื่อ 30 ก.ย. 2026 ไฟล์นี้ฝังฟอนต์ TrueType ที่ตั้งพิกัดตัวอักษรให้ใหญ่ผิดปกติ จนระบบคำนวณกรอบของตัวอักษรเล็กเกินจริง แล้วเขียนข้อมูลล้นออกนอกพื้นที่ที่จองไว้ Security Affairs อธิบายว่าต้นเหตุคือการแปลงตัวเลขทศนิยมเป็นจำนวนเต็มที่ล้น และสองฟังก์ชันจัดการตัวเลขที่ล้นต่างกัน
สิ่งที่ควรรู้คือ PoC นี้ทำได้แค่ทำให้โปรแกรมล่ม (crash) Calif เขียนว่าการต่อยอดไปถึงการรันโค้ด "เป็นงานอีกเรื่องหนึ่งเลย" และบริษัทไม่ได้ตัวอย่างการโจมตีจริงมาวิเคราะห์ จึงบอกไม่ได้ว่าผู้โจมตีทำจนครบขั้นได้อย่างไร
ต้องเปิดไฟล์เองไหม หรือแค่ได้รับก็โดน
ยังไม่มีคำตอบที่ยืนยันได้ Apple ใช้คำว่า "การประมวลผลไฟล์" โดยไม่บอกว่าไฟล์มาถึงเครื่องทางไหน และไม่บอกว่าผู้ใช้ต้องกดอะไรหรือไม่
- The Hacker News รายงานว่าชุดทดสอบของ Calif เรียกใช้ช่องทางสร้างภาพตัวอย่าง (thumbnail) แบบเดียวกับที่แอปใช้แสดงตัวอย่างไฟล์แนบที่ได้รับ แต่ไม่ได้บอกว่าการโจมตีจริงใช้ช่องทางนี้
- Security Affairs ชี้ว่า CoreGraphics วาดไฟล์อัตโนมัติในภาพตัวอย่างหรือหน้าพรีวิว จึง "อาจ" ไม่ต้องให้ผู้ใช้ทำอะไรนอกจากได้รับไฟล์ นี่เป็นความเป็นไปได้ ไม่ใช่สิ่งที่ Apple ยืนยัน
- ไม่มีแหล่งใดเปิดเผยชื่อผู้โจมตี บริษัทสปายแวร์ หรือร่องรอยการโจมตี (IOC) ที่ผู้ใช้ทั่วไปจะเอาไปตรวจเครื่องเองได้
เครื่องของฉันต้องได้เวอร์ชันไหน
| เครื่อง | เวอร์ชันที่ควรได้ (26 ต.ค. 2026) | สถานะช่องโหว่ CoreGraphics |
|---|---|---|
| iPhone XS, iPhone XS Max, iPhone XR, iPad รุ่นที่ 7 | iOS / iPadOS 18.7.11 | แก้ในรุ่นนี้เป็นครั้งแรก |
| iPhone 11 ขึ้นไปที่ยังใช้ iOS 26 และ iPad ที่รองรับ iPadOS 26 (iPad Pro 12.9 นิ้ว รุ่นที่ 3 ขึ้นไป, iPad Pro 11 นิ้ว รุ่นที่ 1 ขึ้นไป, iPad Air รุ่นที่ 3 ขึ้นไป, iPad รุ่นที่ 8 ขึ้นไป, iPad mini รุ่นที่ 5 ขึ้นไป) | iOS / iPadOS 26.7.2 | แก้แล้วตั้งแต่ 26.7.1 (28 ก.ย. 2026) |
| iPhone 11 ขึ้นไปที่ใช้ iOS 27 แล้ว และ iPad ที่รองรับ iPadOS 27 | iOS / iPadOS 27.2 | บันทึก CVE ของ Apple ไม่ได้ระบุ iOS 27 เป็นรุ่นที่ได้รับผลกระทบ |
| iPhone 8, iPhone 8 Plus, iPhone X และรุ่นที่เก่ากว่า (ค้างที่ iOS 16 หรือต่ำกว่า) | ไม่มีอัปเดตรอบนี้ (ล่าสุดคือ iOS 16.7.16 และ 15.8.8 เมื่อ 11 พ.ค. 2026) | Apple ไม่ได้ระบุว่ารุ่นเหล่านี้ได้รับผลกระทบหรือไม่ |
ที่มา: หน้า Apple security releases, ประกาศความปลอดภัยของ iOS 18.7.11, 26.7.1, 26.7.2 และ 27.2 และบันทึก CVE-2026-86950
ข้อสังเกต: iPhone XS และ XR ไปต่อ iOS 26 ไม่ได้ เพราะ Apple ระบุว่า iOS 26 และ 27 รองรับ iPhone 11 ขึ้นไป เครื่องกลุ่มนี้จึงได้แพตช์ผ่านสาย iOS 18 ซึ่ง Apple ยังทยอยออกให้ (18.7.10 ออกเมื่อ 17 ส.ค. 2026 ก่อนรอบนี้) แต่ Apple ไม่ได้ประกาศว่าจะส่งแพตช์ให้สาย iOS 18 ไปถึงเมื่อไร
Apple ไม่ได้ระบุว่าอัปเดตเหล่านี้จำกัดเฉพาะบางประเทศ ส่วนจำนวนคนไทยที่ยังใช้ iPhone XS หรือ XR นั้นไม่มีตัวเลขที่ยืนยันได้
วิธีเช็กว่า iPhone ใช้ iOS เวอร์ชันไหน
ตามหน้าช่วยเหลือของ Apple
- เปิด Settings (การตั้งค่า)
- แตะ General (ทั่วไป)
- แตะ About (เกี่ยวกับ)
- ดูตัวเลขข้าง iOS Version (บน iPad คือ iPadOS Version)
ถ้าเห็น 18.7.11, 26.7.1 ขึ้นไป หรือ 27 ขึ้นไป แปลว่าเครื่องได้แพตช์ช่องโหว่ CoreGraphics ตัวนี้แล้ว แต่ยังควรอัปเดตเป็นรุ่นล่าสุดของสายตัวเองเพื่อรับแพตช์ตัวอื่นด้วย
วิธีอัปเดตทีละขั้น
ตามหน้า "Update your iPhone or iPad" ของ Apple
- สำรองข้อมูลก่อน ผ่าน iCloud หรือคอมพิวเตอร์
- เสียบสายชาร์จ และต่อ Wi-Fi
- เปิด Settings > General > Software Update หน้านี้จะบอกเวอร์ชันที่ติดตั้งอยู่และอัปเดตที่มีให้
- ถ้ามีอัปเดต แตะ Download and Install แล้วทำตามขั้นตอนบนจอ
iPhone 11 ขึ้นไปที่ยังใช้ iOS 26 จะเห็นสองตัวเลือก: ภาพตัวอย่างในหน้าช่วยเหลือของ Apple แสดงว่าอัปเดตของสาย iOS 26 อยู่ด้านบน ส่วนตัวเลือกอัปเกรดเป็น iOS 27 อยู่ท้ายหน้า ถ้ายังไม่อยากเปลี่ยนไป iOS 27 ก็เลือกอัปเดตด้านบน (26.7.2) ได้ ทั้งสองทางได้แพตช์ช่องโหว่นี้
ถ้าพื้นที่ไม่พอ: ระบบอาจขอลบแอปชั่วคราว ให้แตะ Continue แล้วแอปจะถูกติดตั้งกลับให้เองหลังอัปเดตเสร็จ ถ้าแตะ Cancel ต้องลบข้อมูลเองให้พอแล้วลองใหม่
ถ้าไม่เห็นอัปเดต: Apple ระบุว่าการเชื่อมต่อผ่าน VPN หรือพร็อกซีอาจทำให้เครื่องติดต่อเซิร์ฟเวอร์อัปเดตไม่ได้ และบางอัปเดตไม่มีให้ติดตั้งผ่านไร้สาย ซึ่งต้องอัปเดตผ่านคอมพิวเตอร์แทน
เปิดอัปเดตอัตโนมัติ: ไปที่ Settings > General > Software Update > Automatic Updates แล้วเปิด Automatically Install เครื่องจะดาวน์โหลดและติดตั้งอัปเดตตอนกลางคืนขณะชาร์จและต่อ Wi-Fi อยู่ โดยแจ้งเตือนก่อนติดตั้ง
ไทม์ไลน์: ทำไม iPhone เก่าได้แพตช์ช้ากว่า
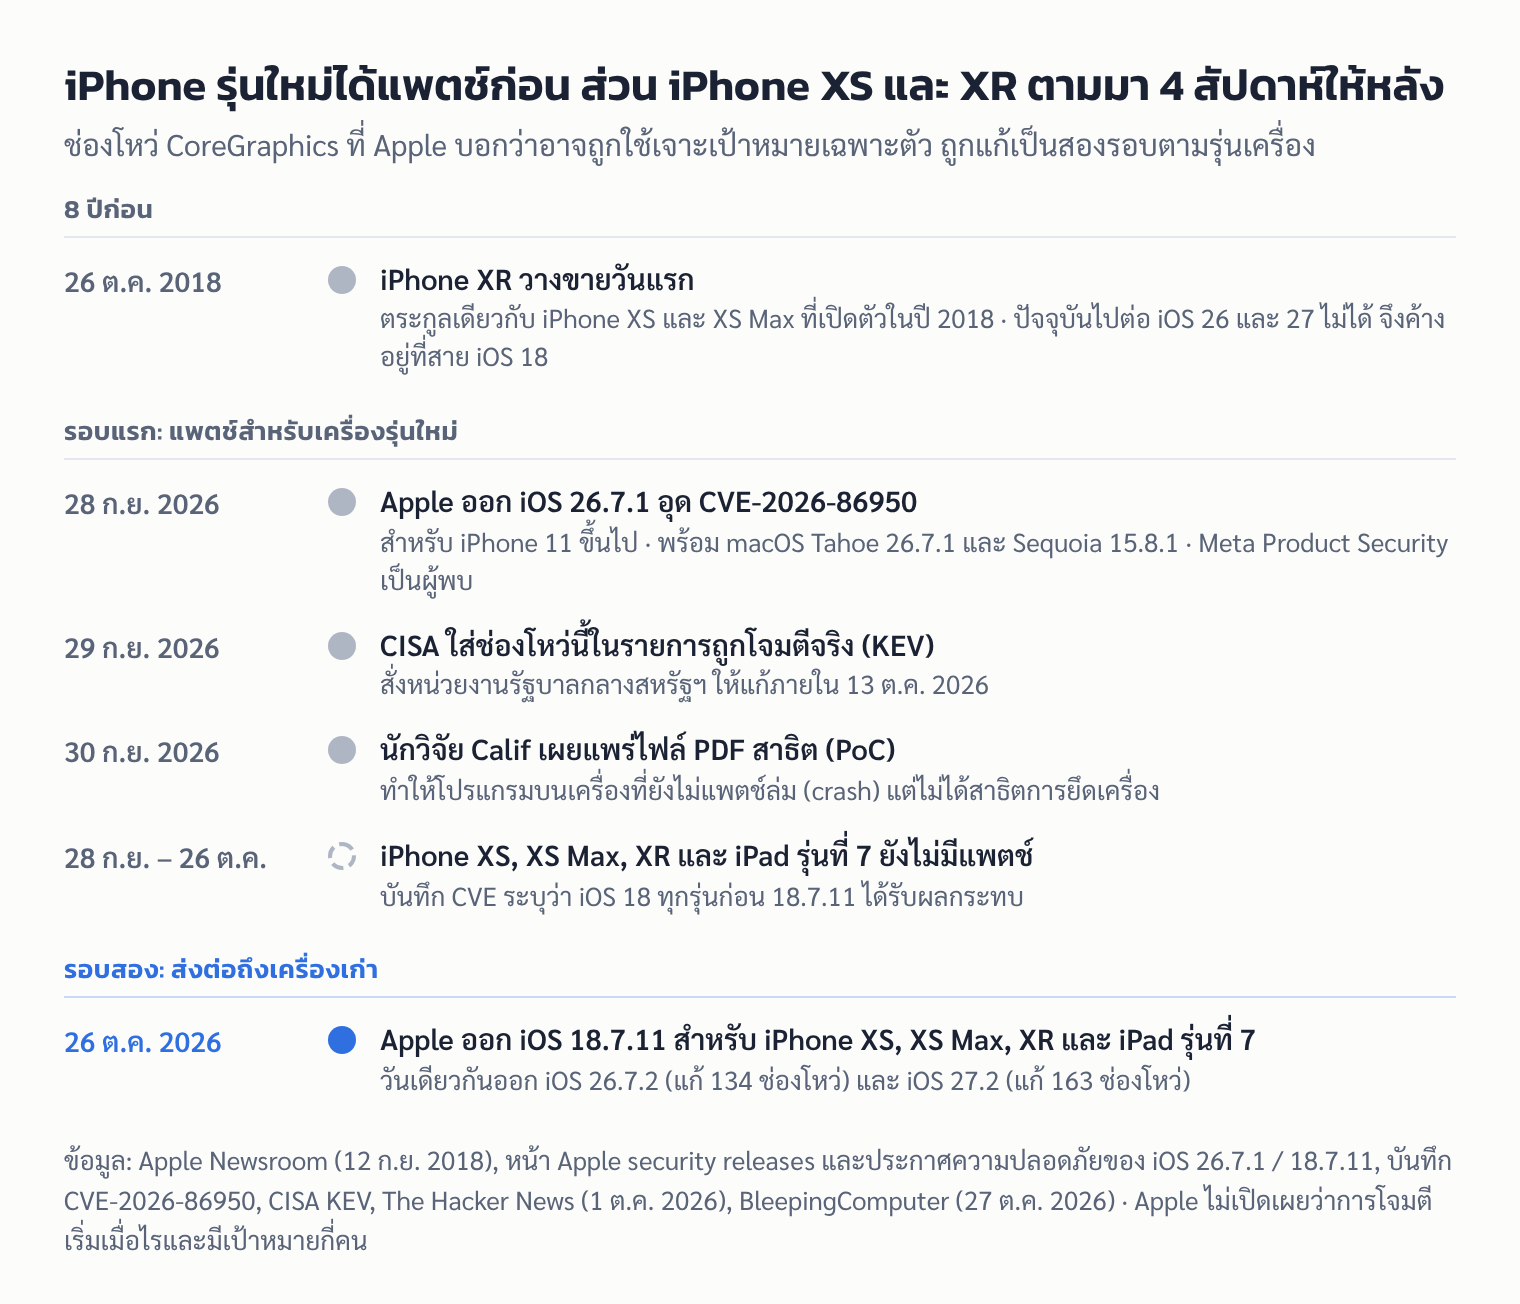
- 28 ก.ย. 2026: Apple ออก iOS/iPadOS 26.7.1 ที่แก้เพียงช่องโหว่นี้ตัวเดียว พร้อม macOS Tahoe 26.7.1 และ macOS Sequoia 15.8.1
- 29 ก.ย. 2026: CISA ใส่ CVE-2026-86950 ในรายการ KEV และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 13 ต.ค. 2026
- 30 ก.ย. 2026: Calif เผยแพร่บทวิเคราะห์และไฟล์ PDF สาธิต
- 26 ต.ค. 2026: Apple ออก iOS/iPadOS 18.7.11 ซึ่งแก้ช่องโหว่ 3 ตัว คือ CoreGraphics ตัวนี้ ช่องโหว่ใน Audio ที่แอปอาจทำให้ข้อมูลส่วนตัวรั่ว (CVE-2026-65339) และช่องโหว่ใน CoreMedia ที่แอปอันตรายอาจเปิดกล้องได้โดยไม่ขออนุญาต (CVE-2026-86990)
iOS 27.2 และ 26.7.2 แก้อะไรอีก
วันเดียวกัน Apple ออก iOS 27.2 และ 26.7.2 ด้วย ReadEval นับรายการ CVE ในประกาศของ Apple ได้ 163 รายการสำหรับ iOS 27.2 และ 134 รายการสำหรับ iOS 26.7.2 รวมถึงช่องโหว่ Audio และ CoreMedia สองตัวเดียวกับใน 18.7.11 ประกาศทั้งสองฉบับไม่มีรายการใดที่ Apple ระบุว่าถูกใช้โจมตีแล้ว ส่วนฟีเจอร์ใหม่ใน iOS 27.2 เช่น Siri อยู่ในอีกข่าวของ ReadEval
แล้ว Mac ล่ะ
ช่องโหว่ตัวเดียวกันกระทบ macOS ด้วย Apple แก้ไปแล้วใน macOS Sequoia 15.8.1 และ macOS Tahoe 26.7.1 ตั้งแต่ 28 ก.ย. 2026 และรุ่นล่าสุด ณ 26 ต.ค. 2026 คือ Sequoia 15.8.2, Tahoe 26.7.2 และ Golden Gate 27.2 อัปเดตได้ที่เมนู Apple > System Settings > General > Software Update
เกี่ยวกับข่าวก่อนหน้า
นี่ไม่ใช่ครั้งแรกในปีนี้ที่ Apple ส่งแพตช์ไปถึงเครื่องเก่าแยกต่างหาก ReadEval เคยรายงานเรื่องสปายแวร์ DarkSword ซึ่ง Apple ปิดช่องโหว่ในเครื่องสาย iOS 18 ผ่าน iOS 18.7.7 ตั้งแต่เดือนมีนาคม–เมษายน 2026 ส่วนช่องโหว่ CoreGraphics รอบนี้เป็นคนละตัวกัน และไม่มีแหล่งใดระบุว่าเกี่ยวข้องกับ DarkSword
แหล่งข่าวต่างกันตรงไหน
- รายชื่อ iPad ที่ได้ 18.7.11: ในประกาศของ iOS 18.7.11 ข้อความรุ่นที่รองรับเขียนติดกันเป็น "iPad 7th generationAir 4th generation and later, iPad 9th generation and later…" และ BleepingComputer รายงานตามนั้นว่า iPad Air รุ่นที่ 4, iPad รุ่นที่ 9 และ iPad mini รุ่นที่ 6 ขึ้นไปก็ได้แพตช์รอบนี้ แต่หน้ารวม Apple security releases ระบุ 18.7.11 สำหรับ iPhone XS, XS Max, XR และ iPad รุ่นที่ 7 เท่านั้น และ iPad กลุ่มหลังก็อยู่ในรายชื่อที่รองรับ iPadOS 27 อยู่แล้ว ReadEval ประเมินว่าข้อความในประกาศน่าจะพิมพ์ปะปนกัน และยึดตามหน้ารวมของ Apple
- กำหนดเส้นตายของ CISA: The Hacker News เขียนว่าหน่วยงานรัฐบาลกลางต้องแก้ภายใน 2 ต.ค. 2026 แต่รายการ KEV ของ CISA เองระบุ 13 ต.ค. 2026 ReadEval ใช้ตัวเลขของ CISA ซึ่งเป็นต้นทาง
- WhatsApp เป็นช่องทางส่งไฟล์หรือไม่: The Hacker News รายงานว่าบทวิเคราะห์ฉบับแรกของ Calif อ้างว่าไฟล์ถูกส่งผ่าน WhatsApp แต่ข้อความนั้นถูกลบออกภายใน 85 นาทีหลังเผยแพร่ ฉบับที่เหลืออยู่เหลือเพียงหลักฐานแวดล้อม คือพบโค้ดตรวจฟอนต์ใน PDF ที่เพิ่มเข้ามาในตัวสแกนไฟล์แนบของ WhatsApp และ Meta ไม่ตอบคำถามเรื่องนี้ จึงยังไม่ยืนยัน
- "อาจถูกใช้" หรือ "ถูกใช้แล้ว": Apple ใช้คำว่า "may have been exploited" ส่วน CISA จัดไว้ในรายการช่องโหว่ที่ถูกโจมตีจริง ทั้งสองแหล่งไม่ได้ขัดกัน แต่ไม่มีแหล่งใดเปิดเผยจำนวนเป้าหมาย เป้าหมายอยู่ประเทศใด หรือการโจมตีสำเร็จกี่ครั้ง จึงยืนยันไม่ได้ว่ามีเป้าหมายในไทยหรือไม่
- จำนวนช่องโหว่ใน 27.2 และ 26.7.2: เป็นตัวเลขที่ ReadEval นับจากรายการ CVE ในประกาศของ Apple เอง (163 และ 134) Apple ไม่ได้ประกาศตัวเลขรวม
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
iPhone อายุ 8 ปียังได้แพตช์ แต่ช้ากว่าเครื่องรุ่นใหม่ 4 สัปดาห์ และนั่นคือต้นทุนจริงของการใช้เครื่องที่ตกรุ่น ข่าวนี้มีสองด้าน ด้านดีคือ Apple ยังไม่ทิ้ง iPhone XS และ XR แม้เครื่องจะไปต่อ iOS รุ่นใหม่ไม่ได้ ด้านที่ควรรู้คือช่องว่างระหว่างแพตช์สองรอบ ซึ่งเป็นช่วงที่รายละเอียดของช่องโหว่และไฟล์สาธิตถูกเผยแพร่แล้ว แต่เครื่องเก่ายังไม่มีทางป้องกัน สำหรับคนทั่วไปความเสี่ยงจากการโจมตีแบบเจาะจงตัวบุคคลยังต่ำ แต่ถ้าคุณทำงานที่อาจตกเป็นเป้า เช่น นักข่าว นักกิจกรรม หรือผู้บริหาร การใช้เครื่องที่ยังรองรับ iOS รุ่นปัจจุบันจะได้แพตช์เร็วกว่า และเมื่อ Apple ไม่ได้ประกาศว่าจะดูแลสาย iOS 18 ไปถึงเมื่อไร คนที่ยังใช้ iPhone XS หรือ XR ควรเปิดอัปเดตอัตโนมัติไว้ และเริ่มวางแผนเปลี่ยนเครื่องก่อนที่แพตช์จะหยุดลง
แหล่งที่มา
- Apple Support: About the security content of iOS 18.7.11 and iPadOS 18.7.11 (26 ต.ค. 2026)
- Apple Support: About the security content of iOS 26.7.1 and iPadOS 26.7.1 (28 ก.ย. 2026)
- Apple Support: About the security content of iOS 26.7.2 and iPadOS 26.7.2 (134 รายการ CVE)
- Apple Support: About the security content of iOS 27.2 and iPadOS 27.2 (163 รายการ CVE)
- Apple security releases (รายชื่อเครื่องที่รองรับแต่ละอัปเดต)
- CVE Record: CVE-2026-86950 (รุ่นที่ได้รับผลกระทบ และคะแนน CVSS 8.8 จาก CISA-ADP)
- CISA Known Exploited Vulnerabilities: CVE-2026-86950 (เพิ่ม 29 ก.ย. 2026 กำหนดแก้ 13 ต.ค. 2026)
- BleepingComputer: Apple backports CoreGraphics zero-day patches to older iPhones (27 ต.ค. 2026)
- The Hacker News: Apple patches CoreGraphics flaw (28 ก.ย. 2026)
- The Hacker News: Apple CoreGraphics PoC emerges (1 ต.ค. 2026)
- Security Affairs: Public PoC released for Apple CoreGraphics zero-day CVE-2026-86950 (1 ต.ค. 2026)
- Apple Newsroom: Apple introduces iPhone XR (วางขาย 26 ต.ค. 2018)
- Apple Support: Identify your iPhone model (ปีที่เปิดตัว iPhone XS, XS Max, XR)
- Apple Support: Find the software version on your iPhone, iPad, or iPod touch
- Apple Support: Update your iPhone or iPad
- Apple Support: Update macOS on Mac


