Binance เผยผลสอบเบื้องต้น แฮก 6,300 ล้านดอลลาร์อาจเริ่มจากแล็ปท็อปพนักงานที่ถูกเจาะ
Binance ชี้แฮก 6,300 ล้านดอลลาร์อาจเริ่มจากแล็ปท็อปวิศวกรที่ถูกเจาะ บริษัทวิเคราะห์โยงเกาหลีเหนือ อายัดได้ราว 2,700–3,000 ล้าน คาดเปิดถอนวันอาทิตย์

สารบัญ (11 หัวข้อ)
- สรุปประเด็นสำคัญ
- ตอนนี้ถอนได้หรือยัง ฝากได้ไหม
- แล้ว Binance TH ในไทยล่ะ
- แล็ปท็อปเครื่องเดียวพาไปถึงเงินได้อย่างไร
- ทำไมนักวิเคราะห์ชี้ไปที่เกาหลีเหนือ
- เงินที่หายไปอยู่ไหน อายัดได้เท่าไร
- ใครจ่ายคืน และเงินในบัญชีฉันปลอดภัยไหม
- ช่วงนี้ควรทำอะไร
- เหมือน Bybit ตรงไหน
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
เงินคริปโตราว 6,300 ล้านดอลลาร์ไหลออกจากกระเป๋าของ Binance หลายเครือข่ายในคืนเดียว และคำตอบแรกว่าประตูเปิดได้อย่างไรไม่ใช่กุญแจที่หลุด แต่เป็นแล็ปท็อปของพนักงาน วันที่ 30 ต.ค. Binance ประกาศผลสอบเบื้องต้นว่าเหตุนี้ "อาจเกี่ยวข้องกับ" แล็ปท็อปของวิศวกรฝ่ายดูแลระบบ (DevOps) ที่ถูกเจาะ
ลองนึกภาพธนาคารที่ตู้เซฟไม่ถูกงัด แต่มีคนแอบเข้าไปใช้เครื่องของเจ้าหน้าที่ แล้วส่งใบสั่งถอนเงินผ่านระบบภายในจนระบบจ่ายให้ Binance บอกว่าผู้โจมตีใช้แล็ปท็อปเครื่องนั้นเข้าถึงส่วนหนึ่งของระบบที่ส่งรายการถอนเงิน แล้วส่งรายการที่ไม่ได้รับอนุญาตออกไป โดยยังไม่พบหลักฐานว่ากุญแจของกระเป๋ารั่ว ต่างจากภาพธนาคารตรงที่ Richard Teng ซีอีโอร่วมของ Binance ย้ำว่าผู้โจมตีไม่ได้แค่ใช้สิทธิ์ของวิศวกรคนเดียว และไม่ใช่การกดครั้งเดียวจบ ต่อมาบริษัทยังพบ "จุดที่ถูกเจาะเพิ่มเติม" ผลสอบจึงยังไม่จบ
ส่วนผู้อยู่เบื้องหลัง บริษัทวิเคราะห์บล็อกเชน TRM Labs และ Chainalysis ประเมินด้วยความมั่นใจสูงว่าเป็นกลุ่ม TraderTraitor ของเกาหลีเหนือ กลุ่มเดียวกับที่ FBI ระบุว่าแฮก Bybit เมื่อปี 2025 Elliptic ก็ประเมินไปทางเดียวกันแต่เตือนให้ระวัง เพราะวิธีฟอกเงินรอบนี้ต่างจากเดิม ส่วน Binance และหน่วยงานรัฐยังไม่ระบุตัวผู้ก่อเหตุ
ข่าวดีคือราว 3,000 ล้านดอลลาร์ หรือเกือบครึ่งของยอดที่หายไป ถูกผู้ออกเหรียญดอลลาร์ดิจิทัล (stablecoin) อย่าง Tether และ Circle อายัดไว้แล้ว แต่ ETH และบิตคอยน์อีกหลายพันล้านดอลลาร์ไม่มีใครอายัดได้ Binance ยืนยันว่าเงินของผู้ใช้ปลอดภัย และจะชดใช้ความเสียหายทั้งหมดจากกองทุน SAFU กับเงินของบริษัท ณ เย็นวันที่ 30 ต.ค. ฝากเหรียญได้แต่ยังถอนไม่ได้ทุกเครือข่าย บริษัทคาดว่าจะเปิดถอนในราว 45 ชั่วโมง ซึ่งตกราวเที่ยงวันอาทิตย์นี้ตามเวลาไทย
สิ่งที่คุณควรทำคือรอประกาศในแอปหรือเว็บไซต์ทางการ และระวังข้อความที่ชวน "รับเงินชดเชย" เพราะ Binance ไม่ได้ขอให้ผู้ใช้ยื่นเรื่องหรือกรอกข้อมูลใดเพื่อรับเงินคืน ส่วนสถานะรายเครือข่าย Binance TH ในไทย ตัวเลขที่แหล่งข่าวยังไม่ตรงกัน และวิธีเช็กข้อความปลอม อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ต่อจากข่าวก่อนหน้า: ReadEval รายงานสถานะ ณ เช้า 30 ต.ค. ไว้ใน Binance ปิดฝาก-ถอนคริปโตชั่วคราว หลังกระเป๋าออนไลน์ถูกกวาดเงินหลายพันล้านดอลลาร์ ข่าวนี้รวมข้อมูลใหม่หลังจากนั้นถึงราว 18:00 น. วันที่ 30 ต.ค. 2026 เวลาไทย
- สาเหตุเบื้องต้น (ยังไม่สรุป): Binance ระบุว่า "อาจเกี่ยวข้องกับ" แล็ปท็อปของวิศวกร DevOps ที่ถูกเจาะ ทำให้ผู้โจมตีเข้าถึง service container แล้วส่งรายการถอนที่ไม่ได้รับอนุญาต ไม่พบหลักฐานว่ากุญแจส่วนตัวของกระเป๋ารั่ว และภายหลังพบจุดที่ถูกเจาะเพิ่ม
- ขนาด: Binance ประเมินราว 6,300 ล้านดอลลาร์ (TRM Labs 6,360 ล้าน Elliptic 6,430 ล้าน) ใหญ่ที่สุดเท่าที่เคยมีการบันทึก ราว 4 เท่าของ Bybit (1,500 ล้าน) อายัดได้แล้วราว 2,700–3,000 ล้าน แล้วแต่แหล่ง
- สถานะ: ถอนยังไม่ได้ ฝากได้ Binance คาดเปิดถอนในราว 45 ชั่วโมงนับจาก 15:37 น. วันที่ 30 ต.ค. (ราว 12:37 น. วันอาทิตย์ที่ 1 พ.ย. ตามการคำนวณของ ReadEval ถ้าเป็นไปตามกำหนด) Binance TH ฝาก-ถอนเงินบาทและฝากคริปโตได้ แต่ยังพักถอนคริปโต
ตอนนี้ถอนได้หรือยัง ฝากได้ไหม
ยังถอนไม่ได้ ReadEval เปิดข้อมูลสาธารณะที่ Binance ใช้แสดงสถานะฝาก-ถอนรายเครือข่ายเมื่อ 18:00 น. วันที่ 30 ต.ค. (11:00 UTC) พบว่ารายการเหรียญและเครือข่ายทั้ง 1,447 รายการปิดการถอนทั้งหมด ส่วนการฝากเปิดอยู่ 1,049 รายการ รวม BTC บนเครือข่าย Bitcoin, ETH และ USDT บน Ethereum และ USDT บน Tron ข้อความที่ขึ้นแตกต่างกันตามเครือข่าย เช่น "กระเป๋าอยู่ระหว่างปรับปรุง" หรือ "พักการถอนระหว่างที่ Binance เติมเงินในกระเป๋าร้อน"
คำแถลงของ Binance ตั้งแต่ข่าวก่อนหน้า เรียงตามเวลาไทย
| เวลาไทย (UTC) วันที่ 30 ต.ค. | Binance บอกว่า | แหล่ง |
|---|---|---|
| 09:23 น. (02:23) | ประกาศ "Security Incident Update" บนหน้าประกาศทางการ: สาเหตุเบื้องต้นคือแล็ปท็อปของวิศวกร DevOps ผลกระทบรวมราว 6,300 ล้านดอลลาร์ อายัดได้ราว 3,000 ล้าน และ "ระงับการฝากและถอนชั่วคราว" | หน้าประกาศของ Binance |
| 11:17 น. (04:17) | การถอนยังพักไว้เพื่อปรับปรุงความปลอดภัย และ "คาดว่าจะกลับมาภายใน 48 ชั่วโมง" ส่วนการฝาก "ทำงานตามปกติ" | Cointelegraph, The Hacker News |
| 14:37 น. (07:37) | Richard Teng ซีอีโอร่วม โพสต์บน X ว่าเป็น "กระบวนการโจมตีที่ซับซ้อนกว่า" ไม่ใช่การกดครั้งเดียว | Cointelegraph, BleepingComputer |
| 15:37 น. (08:37) | พบ "จุดที่ถูกเจาะเพิ่มเติม" การถอน "อยู่ในแผนที่จะกลับมาใน 45 ชั่วโมง" การฝากไม่ได้รับผลกระทบ และเงินหยุดไหลออกตั้งแต่พักการถอน | Cointelegraph |
กำหนดเปิดถอนแปลว่าเมื่อไร: ReadEval คำนวณว่า 48 ชั่วโมงนับจาก 11:17 น. ตกราว 11:17 น. วันอาทิตย์ที่ 1 พ.ย. ส่วน 45 ชั่วโมงนับจาก 15:37 น. ตกราว 12:37 น. วันเดียวกัน ทั้งสองตัวเลขจึงชี้ไปที่ช่วงสายถึงเที่ยงวันอาทิตย์ตามเวลาไทย แต่เป็นการคาดการณ์ของบริษัท ไม่ใช่เวลาที่ประกาศแน่นอน The Hacker News อ้างว่า Binance จะเปิดถอนหลังทีม "ปรับปรุงความปลอดภัยของระบบถอนเงินและที่อยู่กระเป๋าที่เกี่ยวข้องเสร็จ"
เรื่องการฝากที่ยังไม่ตรงกัน: ประกาศบนหน้าทางการของ Binance (09:23 น.) ยังเขียนว่าระงับทั้งการฝากและถอน และ ณ 18:00 น. ยังไม่มีการแก้ไขหน้านั้น แต่คำแถลงหลังจากนั้นที่สื่อหลายแห่งรายงาน และตารางสถานะที่ ReadEval ตรวจ บอกตรงกันว่าฝากได้แล้ว ReadEval ไม่สามารถเปิดโพสต์บน X ของ Binance ได้โดยตรง ข้อความเรื่อง 48 และ 45 ชั่วโมงจึงอ้างผ่าน Cointelegraph และ The Hacker News
แล้ว Binance TH ในไทยล่ะ
กัลฟ์ ไบแนนซ์ ผู้ให้บริการ Binance TH ออกประกาศ "อัปเดตสถานะการให้บริการของ Binance TH" เมื่อ 30 ต.ค. 2026 ต่อจากแถลงการณ์ฉบับแรกที่ข่าวก่อนหน้าเล่าไว้ สถานะตามประกาศฉบับใหม่คือ
- ซื้อขายคริปโต: ใช้งานได้ตามปกติ
- ฝาก-ถอนเงินบาท: ใช้งานได้ตามปกติ
- ฝากคริปโต: ไม่ได้รับผลกระทบ ใช้งานได้ตามปกติ
- ถอนคริปโต: ยังพักชั่วคราว บริษัทระบุว่า "ทีมงานได้ดำเนินการตรวจสอบระบบในเบื้องต้นแล้วเสร็จและยังไม่พบความผิดปกติใด ๆ" แต่ขอตรวจเพิ่มเติม และ "จะเปิดให้บริการอีกครั้งโดยเร็วที่สุด"
ประกาศไม่ได้บอกวันเวลาที่จะเปิดถอนคริปโต และ ReadEval ยังไม่พบข้อมูลว่า Binance TH จะเปิดพร้อมกับ Binance หรือไม่ ประกาศย้ำว่า "สินทรัพย์ดิจิทัลของลูกค้าบน Binance TH ยังคงปลอดภัย"
แล็ปท็อปเครื่องเดียวพาไปถึงเงินได้อย่างไร
ข้อความในประกาศของ Binance ที่สำคัญที่สุดมีสองประโยค แปลได้ว่า "การสอบสวนเบื้องต้นชี้ว่าเหตุด้านความปลอดภัยนี้อาจเกี่ยวข้องกับแล็ปท็อปของวิศวกร DevOps ที่ถูกเจาะ ซึ่งทำให้ผู้โจมตีเข้าถึง service container และส่งรายการถอนที่ไม่ได้รับอนุญาตได้" และ "เราไม่พบหลักฐานว่ากุญแจส่วนตัวของกระเป๋าใดรั่วไหล"
ศัพท์สองคำที่ควรรู้: วิศวกร DevOps คือคนที่ดูแลให้ระบบของบริษัทติดตั้งและทำงานได้ จึงมักมีสิทธิ์เข้าถึงระบบภายในมากกว่าพนักงานทั่วไป ส่วน container คือกล่องซอฟต์แวร์ที่บรรจุโปรแกรมหนึ่งตัวพร้อมทุกอย่างที่มันต้องใช้ ระบบใหญ่จะแบ่งงานเป็นกล่องเล็ก ๆ หลายกล่อง กล่องที่ผู้โจมตีเข้าถึงในครั้งนี้คือกล่องที่มีหน้าที่ส่งรายการถอนเงิน
พูดง่าย ๆ คือ ถ้า Binance ถูกต้อง ผู้โจมตีไม่ได้ขโมยกุญแจไปเปิดตู้เซฟเอง แต่ทำให้ระบบของ Binance เซ็นอนุมัติรายการที่ผู้โจมตีส่งเข้าไป ข้อมูลบนบล็อกเชนที่บริษัทวิเคราะห์ไล่ดูสอดคล้องกับภาพนี้
- TRM Labs ประเมินว่าผู้โจมตีน่าจะทำให้ระบบเซ็นธุรกรรมของกระเป๋าร้อนเซ็นรายการที่ตนเลือกได้ เพราะกระเป๋าบนเครือข่ายต่าง ๆ ใช้กุญแจและวิธีเซ็นคนละแบบ แต่ลายเซ็นที่ใช้ได้ออกมาครบเกือบทุกเครือข่ายภายในราวครึ่งชั่วโมง ซึ่งยากจะเกิดจากกุญแจดอกเดียวรั่ว
- Elliptic สรุปว่าผู้โจมตี "ดูเหมือนทำให้ระบบของ Binance เองเซ็นธุรกรรม" แทนการขโมยกุญแจ และเทียบกับเหตุ Bybit ที่ผู้โจมตีเจาะระบบและคนรอบ ๆ กระเป๋า ไม่ใช่เจาะการเข้ารหัส
- Richard Teng เขียนว่า "ผู้โจมตีไม่ได้แค่ใช้สิทธิ์ของวิศวกรคนเดียว และนี่ไม่ใช่การกระทำแบบ 'คลิกเดียว'" และ "การสอบสวนของเรายังไม่ได้ระบุว่าบุคคลใดต้องรับผิดชอบ"
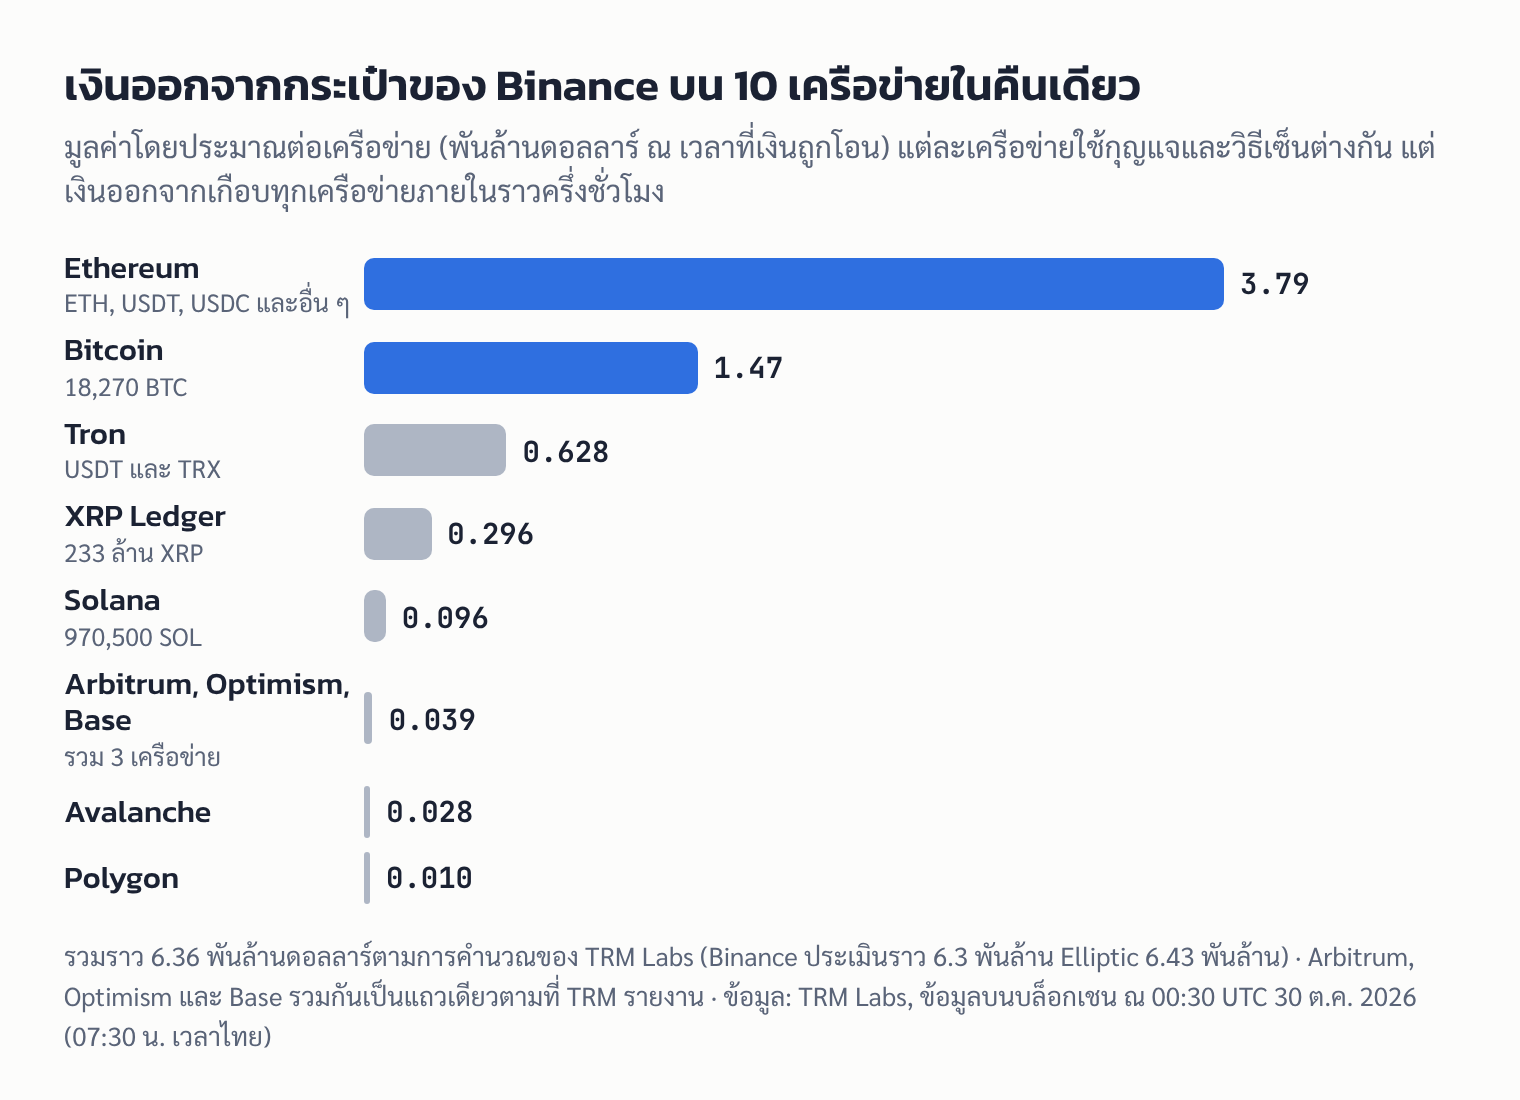
TRM นับว่าเงินออกจากกระเป๋าของ Binance บน 10 เครือข่าย ได้แก่ Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche และ Polygon เริ่มที่ XRP เวลา 03:05 น. วันที่ 30 ต.ค. เวลาไทย (20:05 UTC วันที่ 29) และเงินส่วนใหญ่ออกไปภายในราว 20 นาที บน Ethereum ผู้โจมตีใช้ฟีเจอร์มอบสิทธิ์กระเป๋า EIP-7702 พร้อมลายเซ็นที่เตรียมไว้ล่วงหน้า 50 ชุด กลไกนี้ข่าวก่อนหน้าอธิบายไว้แล้ว TRM และ Elliptic ยังพบว่าผู้โจมตีเตรียมการอย่างน้อย 36 ชั่วโมง เริ่มจากถอนเงินก้อนเล็กจาก Tornado Cash เมื่อเช้า 28 ต.ค. แล้วทดสอบโค้ดกับกระเป๋าอื่นก่อนลงมือจริง
สิ่งที่ยังไม่รู้: แล็ปท็อปถูกเจาะด้วยวิธีใด "จุดที่ถูกเจาะเพิ่มเติม" คืออะไร และระบบควบคุมการถอนของ Binance มีชั้นตรวจสอบอะไรบ้างที่ถูกข้ามไป Binance บอกว่าจะเผยรายงานสรุปเหตุทางเทคนิค (post-mortem) เมื่อการสอบสวนเสร็จและ "ตรวจสอบข้อเท็จจริงครบถ้วน"
ทำไมนักวิเคราะห์ชี้ไปที่เกาหลีเหนือ
การระบุตัวผู้ก่อเหตุทั้งหมดในตอนนี้เป็น การประเมินของบริษัทวิเคราะห์บล็อกเชน ไม่ใช่คำแถลงของ Binance หรือหน่วยงานรัฐ
- TRM Labs ระบุว่าเป็น TraderTraitor ซึ่งบริษัทเรียกว่า "หน่วยแฮกระดับหัวกะทิของเกาหลีเหนือ" และเขียนว่า "เราตัดสินเช่นนี้ด้วยความมั่นใจสูง" โดยอ้างข้อมูลทั้งบนและนอกบล็อกเชน จุดที่เหมือนเหตุ Bybit และเหตุ KelpDAO เมื่อเมษายน 2026 คือกระเป๋าตั้งต้นที่ได้เงินจากเครื่องผสมเหรียญ การเตรียมการนาน และลายเซ็นที่เก็บไว้ล่วงหน้าแล้วใช้พร้อมกัน
- Chainalysis Jonathan Levin ซีอีโอ บอกว่า TraderTraitor คือ "ผู้ก่อเหตุที่น่าจะเป็น" และ Chainalysis พบเงินจากเหตุเจาะ Bitget ปะปนอยู่กับเงินที่ขโมยจาก Binance
- ZachXBT นักสืบบล็อกเชน ระบุว่ากลุ่ม Lazarus คือ "ผู้โจมตีที่น่าจะเป็น"
- Elliptic สรุปว่า "เชื่อว่าผู้ก่อเหตุเป็นฝ่ายเกาหลีเหนือ" แต่ระบุข้อควรระวังไว้ชัด ได้แก่ เงินของ Binance ที่ไปถึงที่อยู่เดียวกับเงินจาก Bitget มีเพียงราว 39,000 ดอลลาร์ ผู้โจมตีถือ stablecoin กว่า 2,600 ล้านดอลลาร์ไว้นานจนถูกอายัด ซึ่งช้ากว่าที่กลุ่มเกาหลีเหนือมักทำ และใช้ผู้ดูแลสภาพคล่องกับบริการกู้ยืมแทนการส่งข้ามเครือข่ายแบบหลังเหตุ Bybit Elliptic ยังระบุว่า "ยังไม่มีรัฐบาลหรือหน่วยงานบังคับใช้กฎหมายใดยืนยันการระบุตัว" ขณะที่กรณี Bybit FBI ระบุตัวภายใน 5 วัน
ฝั่ง Binance บอกเพียงว่ากำลังทำงานกับหน่วยงานบังคับใช้กฎหมาย "เพื่อยืนยันตัวตนของอาชญากรเหล่านี้"
บริบทที่ควรรู้ (ไม่ใช่หลักฐานของเหตุนี้): เมื่อปี 2022 หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ (CISA) ร่วมกับ FBI เตือนว่า TraderTraitor เริ่มจากการส่งข้อความหลอกจำนวนมากถึงพนักงานบริษัทคริปโต โดยเฉพาะคนที่ทำงาน "ดูแลระบบหรือพัฒนาซอฟต์แวร์/ไอทีโอเปอเรชัน (DevOps)" เสนองานเงินเดือนสูงเพื่อล่อให้ดาวน์โหลดแอปคริปโตที่ฝังมัลแวร์ Binance ยังไม่ได้บอกว่าแล็ปท็อปของวิศวกรถูกเจาะด้วยวิธีนี้
เงินที่หายไปอยู่ไหน อายัดได้เท่าไร
ยอดอายัดของแต่ละแหล่งต่างกัน เพราะนับคนละเวลาและนับรวมคนละรายการ
| ผู้รายงาน | ยอดอายัด | ณ เวลา |
|---|---|---|
| Binance (ประกาศทางการ) | ราว 3,000 ล้านดอลลาร์ | 09:23 น. วันที่ 30 ต.ค. |
| TRM Labs | ราว 2,700 ล้าน (stablecoin 2,670 ล้าน รวม Arbitrum ราว 30 ล้าน) | 07:30 น. วันที่ 30 ต.ค. (00:30 UTC) |
| Elliptic | 2,840 ล้าน หรือราว 44% ของยอดที่ถูกขโมย | ราว 14:00 น. วันที่ 30 ต.ค. (07:00 UTC) |
TRM แยกยอดอายัดรายผู้ออกเหรียญ ได้แก่ Tether ราว 1,770 ล้าน USDT, Circle ราว 825 ล้าน USDC, Ripple 40.5 ล้าน RLUSD, World Liberty Financial 27.8 ล้าน USD1 และ Arbitrum Security Council 8,426 ETH กับ 74.6 ล้าน ARB TRM ตั้งข้อสังเกตว่าผู้บริหารของ Binance บอกว่า Ripple ช่วยหยุดเงินได้ราว 200 ล้านดอลลาร์ แต่ TRM ยืนยันบนบล็อกเชนได้เพียง 40.5 ล้าน
ส่วนที่อายัดไม่ได้: TRM ประเมินว่าผู้โจมตียังคุม ETH กว่า 420,000 เหรียญและ 18,270 BTC มูลค่าราว 2,400 ล้านดอลลาร์ Elliptic ซึ่งนับทีหลังและนับเหรียญมากกว่า ประเมินไว้ราว 3,330 ล้านใน 43 ที่อยู่ รวม XRP 233 ล้านเหรียญและ TRX 670 ล้านเหรียญ และระบุว่า "เงินที่ขโมยบน Bitcoin, XRP Ledger, Solana หรือ NEAR ไม่ถูกอายัดเลย" ผู้โจมตีรีบขาย USDT ให้ผู้ดูแลสภาพคล่องในราคาต่ำกว่าตลาดกว่า 10% เพื่อแลกเป็น ETH ก่อนถูกอายัด TRM คาดว่าขั้นต่อไปจะเป็นการส่งเงินข้ามเครือข่ายและผ่านนายหน้าซื้อขายนอกกระดาน
ใครจ่ายคืน และเงินในบัญชีฉันปลอดภัยไหม
ประกาศทางการของ Binance ระบุว่า "Binance จะชดใช้ความเสียหายทั้งหมดจากกองทุน SAFU และเงินของบริษัท เงินของผู้ใช้ปลอดภัย" และจะเผยรายงานพิสูจน์ทุนสำรอง (Proof of Reserves) ฉบับใหม่เมื่อแก้ไขระบบเสร็จ ประกาศไม่ได้ขอให้ผู้ใช้ทำอะไรเพื่อรับการชดใช้
ReadEval ประเมินว่าประโยคนี้หมายถึงยอดในบัญชีของคุณจะไม่ลดลง เพราะเงินที่หายเป็นเหรียญในกระเป๋าของ Binance ที่ใช้หนุนยอดของลูกค้า ไม่ใช่ยอดในบัญชีรายคน สิ่งที่ยังต้องรอดูคือรายงานทุนสำรองฉบับใหม่ ซึ่งจะบอกว่าบริษัทเติมเหรียญคืนครบแล้วหรือยัง
ช่วงนี้ควรทำอะไร
- รอประกาศจากช่องทางทางการ ประกาศของ Binance เองขอให้ "ติดตามข่าวจากช่องทางทางการของ Binance เท่านั้น" ดูได้ในแอปหรือพิมพ์
binance.comเองในเบราว์เซอร์ - อย่ากดลิงก์ "รับเงินชดเชย" หรือ "ยืนยันบัญชีเพื่อถอนเงิน" ข่าวใหญ่แบบนี้เป็นจังหวะที่มิจฉาชีพชอบส่งข้อความปลอม ถ้ามีข้อความหรือคนทักมาขอให้ล็อกอินผ่านลิงก์ เชื่อมกระเป๋า หรือบอกรหัส 2FA ให้ถือว่าเป็นการหลอก
- เช็กลิงก์หรือบัญชีที่ติดต่อมาด้วย Binance Verify ที่
binance.com/en/official-verificationและตั้งรหัสป้องกันฟิชชิง (Anti-Phishing Code) ในแอปที่เมนู Account Info > Security > Anti-Phishing Code ขั้นตอนเต็มอยู่ในข่าวก่อนหน้า - เมื่อเปิดถอนแล้วไม่ต้องรีบ ReadEval แนะนำให้รออ่านประกาศว่าเครือข่ายที่คุณจะใช้เปิดแล้วจริง และเช็กที่อยู่ปลายทางให้ดี เพราะช่วงเปิดระบบใหม่มักมีคนถอนพร้อมกันจำนวนมาก
เหมือน Bybit ตรงไหน
เหตุ Bybit เมื่อ 21 ก.พ. 2025 ที่เงินราว 1,500 ล้านดอลลาร์ถูกขโมย ก็เริ่มจากเครื่องคอมพิวเตอร์ของนักพัฒนาเช่นกัน แต่เป็นของ Safe{Wallet} ผู้ให้บริการกระเป๋าที่ Bybit ใช้ ไม่ใช่ของ Bybit เอง Safe ยืนยันว่าเครื่องของนักพัฒนาถูกเจาะจนผู้โจมตีแอบแก้หน้าเว็บให้ผู้เซ็นอนุมัติรายการที่ถูกปลอมไว้ ส่วนครั้งนี้ Binance บอกว่าเป็นแล็ปท็อปของพนักงานตัวเอง ทั้งสองเหตุจึงมีแบบเดียวกันตามที่ Elliptic ชี้ คือผู้โจมตีไม่ได้ถอดรหัสกุญแจ แต่เข้าไปอยู่ในเครื่องของคนที่อยู่ใกล้ระบบเซ็นเงิน
แหล่งข่าวต่างกันตรงไหน
- ยอดความเสียหาย: Binance ราว 6,300 ล้านดอลลาร์ TRM 6,360 ล้าน (ตามราคาตอนโอน) Elliptic 6,430 ล้าน Chainalysis 5,912 ล้านในการประเมินแรก ก่อนที่ Jonathan Levin จะใช้ราว 6,400 ล้าน ReadEval ใช้ตัวเลขของ Binance ในเนื้อเรื่องและระบุตัวเลขอื่นพร้อมแหล่ง
- ยอดอายัด: 2,670 ล้าน (stablecoin ตาม TRM), 2,700 ล้าน (TRM รวม Arbitrum), 2,840 ล้าน (Elliptic) และราว 3,000 ล้าน (Binance) ดูตารางด้านบน ReadEval ใช้ช่วง 2,700–3,000 ล้าน
- ยอดที่อายัดไม่ได้: TRM ราว 2,400 ล้าน (นับเฉพาะ ETH และ BTC) ส่วน Elliptic ราว 3,330 ล้าน (นับ XRP และ TRX ด้วย)
- เวลาเปิดถอน: The Hacker News และ Cointelegraph (คำแถลงช่วงสาย) ใช้ "ภายใน 48 ชั่วโมง" Cointelegraph (คำแถลงช่วงบ่าย) ใช้ "45 ชั่วโมง" ส่วน BleepingComputer และ SecurityWeek รายงานเพียงว่าการถอนยังพักอยู่ ReadEval คำนวณแล้วทั้งสองตัวเลขตกช่วงสายถึงเที่ยงวันอาทิตย์ที่ 1 พ.ย. ตามเวลาไทย
- การฝาก: ประกาศบนหน้าทางการของ Binance ยังเขียนว่าระงับการฝาก แต่คำแถลงหลังจากนั้นและตารางสถานะบอกว่าฝากได้ ReadEval ยึดสถานะล่าสุดที่ตรวจเอง
- มูลค่าเหตุ Bybit: TRM และ BleepingComputer ใช้ 1,500 ล้านดอลลาร์ Elliptic ใช้ 1,460 ล้าน
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
การแฮกครั้งใหญ่ที่สุดในวงการคริปโตอาจไม่ได้เริ่มจากการถอดรหัสใด ๆ แต่เริ่มจากคอมพิวเตอร์ของคนทำงานเครื่องหนึ่ง ถ้าผลสอบเบื้องต้นของ Binance ถูกต้อง บทเรียนคือกุญแจที่เก็บดีแค่ไหนก็ไม่พอ ถ้าระบบที่สั่งให้กุญแจเซ็นยังรับคำสั่งจากเครื่องที่ถูกเจาะได้ ซึ่งเป็นแบบเดียวกับเหตุ Bybit และเป็นกลุ่มคนที่ CISA เตือนตั้งแต่ปี 2022 ว่าแฮกเกอร์เกาหลีเหนือชอบเล็ง อย่างไรก็ตาม เรื่องนี้ยังเป็นผลสอบที่ Binance เองใช้คำว่า "อาจ" และยังพบจุดที่ถูกเจาะเพิ่ม คำถามสำคัญที่ต้องรอ post-mortem ตอบคือทำไมรายการถอนมูลค่าหลายพันล้านดอลลาร์บนหลายเครือข่ายจึงผ่านการตรวจของระบบไปได้ภายในไม่กี่สิบนาที ด้านการระบุตัวผู้ก่อเหตุ หลักฐานของบริษัทวิเคราะห์ชี้ไปทางเดียวกัน แต่ข้อสังเกตของ Elliptic เรื่องวิธีฟอกเงินที่ต่างไปก็ควรรับฟัง จนกว่าจะมีหน่วยงานรัฐยืนยัน สำหรับผู้ใช้ทั่วไป สิ่งที่จับต้องได้ที่สุดตอนนี้คือคำสัญญาชดใช้ทั้งหมดและกำหนดเปิดถอนวันอาทิตย์ ซึ่งควรดูว่าทำได้ตามนั้นหรือไม่ ระหว่างนี้ความเสี่ยงที่ใกล้ตัวกว่าคือข้อความหลอกที่อาศัยความกังวลของคุณ
แหล่งที่มา
- Binance: Security Incident Update (ประกาศทางการ 02:23 UTC, 30 ต.ค. 2026)
- Binance: ข้อมูลสถานะฝาก-ถอนรายเครือข่ายแบบสาธารณะ (ตรวจเมื่อ 11:00 UTC, 30 ต.ค. 2026)
- Binance TH: อัปเดตสถานะการให้บริการของ Binance TH (30 ต.ค. 2026)
- Binance TH: แถลงการณ์เกี่ยวกับข่าวเหตุการณ์ด้านความปลอดภัยของ Binance (30 ต.ค. 2026)
- TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
- Elliptic: The largest theft in history: DPRK behind the $6.4 billion Binance hack (อัปเดต 08:00 UTC, 30 ต.ค. 2026)
- BleepingComputer: Binance links $6.3 billion crypto theft to compromised DevOps laptop
- SecurityWeek: $6 Billion Binance Hack Bears Hallmarks of North Korea's TraderTraitor
- The Hacker News: Binance suffers security breach
- Cointelegraph: Live Updates: Binance Losses Estimated at $6.3B (อัปเดตล่าสุด 08:37 UTC)
- CISA/FBI/Treasury: TraderTraitor: North Korean State-Sponsored APT Targets Blockchain Companies (AA22-108A, 2022)
- BleepingComputer: Lazarus hacked Bybit via breached Safe{Wallet} developer machine (ก.พ. 2025)
- Binance Verify
- Binance FAQ: What is an Anti-Phishing Code and How to Set It Up on Binance


