กระเป๋าคริปโตปลอมหลุดเข้าร้าน Firefox และ App Store หลอกเอาวลีกู้คืนกับกุญแจไปดูดเงิน
ส่วนขยาย Firefox ปลอมเป็น Phantom, Jupiter และ Bitget ขโมยวลีกู้คืน ส่วนแอป Padre Terminal ปลอมบน App Store ถูกโยงกับเงินหาย 23,000 ดอลลาร์

สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- ส่วนขยายปลอมทั้ง 3 ตัวคือตัวไหน
- มันผ่านการตรวจของร้านได้อย่างไร
- ทำไมคนถึงหลงติดตั้ง
- แอป Padre Terminal บน App Store เกิดอะไรขึ้น
- ไม่ใช่ครั้งแรกบน App Store
- ฉันติดตั้งไปแล้วหรือเปล่า เช็กอย่างไร
- ถ้าเคยกรอกวลีกู้คืนหรือกุญแจลงตัวปลอม
- วิธีเลือกติดตั้งกระเป๋าให้ปลอดภัย
- คนไทยได้รับผลกระทบไหม
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ส่วนขยายตัวหนึ่งในร้าน Firefox Add-ons ใช้ไอคอนรูปผีของกระเป๋าคริปโต Phantom และขึ้นหัวว่า "OFFICIAL PHANTOM WALLET (Firefox Update)" ภายในราวสองวัน จำนวนรีวิวของมันเพิ่มขึ้นเกือบเท่าตัว ทั้งที่ร้านนับผู้ใช้จริงต่อวันได้แค่ไม่กี่คน บริษัทความปลอดภัย Socket ตรวจดูแล้วพบว่าไม่ใช่ Phantom ตัวจริง แต่เป็นตัวปลอมที่สร้างมาเพื่อขโมยกุญแจเปิดกระเป๋าเงินของผู้ใช้
กระเป๋าคริปโตทุกใบมีชุดคำภาษาอังกฤษเรียงกันหนึ่งชุดที่เรียกว่าวลีกู้คืน (seed phrase) ใช้เรียกกระเป๋าคืนบนเครื่องใหม่ได้ ใครได้ชุดคำนี้ไปก็โอนเงินออกได้ทันทีโดยไม่ต้องรู้รหัสผ่าน Socket พบส่วนขยายปลอม 3 ตัวที่แอบอ้างเป็น Phantom, Jupiter และ Bitget เมื่อคุณพิมพ์ วาง หรือเปิดดูวลีกู้คืน ส่วนขยายจะส่งชุดคำนั้นไปให้คนร้าย และระบบของคนร้ายถูกเขียนให้กวาดเงินออกโดยอัตโนมัติ
คล้ายร้านปลอมที่เช่าแผงในห้างใหญ่ ตอนเจ้าหน้าที่มาตรวจ ร้านวางของดีไว้ พอผ่านการตรวจแล้วจึงเปลี่ยนสินค้าบนชั้น ตัวที่ปลอมเป็น Phantom ถูกออกแบบมาแบบนั้นจริง คือรอรับโค้ดขโมยจากเซิร์ฟเวอร์หลังผ่านการตรวจของร้าน แต่ภาพนี้ใช้ได้ไม่ครบทุกตัว เพราะอีกสองตัวฝังโค้ดขโมยไว้ในแพ็กเกจตั้งแต่ต้น และยังหลุดผ่านการตรวจไปได้ ตอนนี้ร้านถอดทั้งสามตัวออกแล้ว
ในสัปดาห์เดียวกัน BleepingComputer รายงานว่าแอป Padre Terminal ปลอมบน App Store ของ Apple ถูกโยงกับการขโมยเงินราว 23,000 ดอลลาร์ จาก 27 กระเป๋าบนเครือข่าย Solana แม้ยืนยันได้ว่าโดนผ่านแอปจริงเพียงรายเดียว จุดร่วมของทั้งสองเรื่องคือของปลอมไปเติมช่องว่างที่ของจริงไม่ได้ดูแล ได้แก่ Phantom, Jupiter และ Bitget ไม่ได้ลิสต์ Firefox ไว้ในหน้าดาวน์โหลดของตัวเอง ส่วน Padre ตัวจริงใช้ได้ผ่านเว็บเท่านั้น
ถ้าคุณถือคริปโต ให้ติดตั้งกระเป๋าจากลิงก์บนเว็บไซต์ทางการของผู้พัฒนาเท่านั้น อย่าค้นหาเอาจากในร้าน และอย่าพิมพ์วลีกู้คืนลงแอป ส่วนขยาย หรือเว็บไซต์ใด นอกจากตอนกู้กระเป๋าในแอปของจริง ถ้าเคยกรอกไปแล้ว ให้ถือว่ากระเป๋านั้นไม่ปลอดภัย รายชื่อส่วนขยายปลอม วิธีเช็กและลบ และขั้นตอนย้ายเงินอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ส่วนขยายปลอม 3 ตัวบน Firefox Add-ons: แอบอ้างเป็นกระเป๋า Phantom, Jupiter และ Bitget แล้วขโมยวลีกู้คืนกับกุญแจส่วนตัวไปยังเซิร์ฟเวอร์ในโดเมน
bonto[.]ioSocket เผยแพร่รายงานเมื่อ 27 ต.ค. 2026 และระบุว่าทั้งสามตัวถูกถอดออกจากร้านแล้ว - รีวิวถูกปั่น: ตัวที่ปลอมเป็น Phantom มีรีวิวเพิ่มจาก 275 เป็น 546 รีวิว และคะแนนเฉลี่ยขึ้นจาก 2.9 เป็น 3.9 ในราวสองวัน ขณะที่แต่ละตัวมีผู้ใช้ต่อวันเพียง 1–3 คน
- แอปปลอมบน App Store: Padre Terminal ถูกโยงกับเงินที่หายไปราว 23,000 ดอลลาร์จาก 27 กระเป๋า Solana ตั้งแต่ 25 ต.ค. 2026 แต่ยืนยันได้ว่าโดนผ่านแอปเพียง 1 ราย Apple ถอดแอปแล้ว
- สิ่งที่ต้องทำ: ติดตั้งกระเป๋าจากลิงก์บนเว็บไซต์ทางการเท่านั้น ถ้าเคยกรอกวลีกู้คืนลงตัวปลอม ให้สร้างกระเป๋าใหม่บนเครื่องที่สะอาดแล้วย้ายเงินออกทันที
ส่วนขยายปลอมทั้ง 3 ตัวคือตัวไหน
Kush Pandya นักวิจัยของ Socket ระบุว่าแต่ละตัวใช้บัญชีผู้พัฒนาแบบไม่ระบุตัวตนแยกกันคนละบัญชี แต่ส่งข้อมูลกลับไปที่โดเมนเดียวกัน
| แอบอ้างเป็น | ชื่อที่แสดงในร้าน | Add-on ID | เวอร์ชัน | วิธีขโมย | ส่งไปที่ |
|---|---|---|---|---|---|
| Phantom | "Phantom" ที่สะกดด้วยอักษรหน้าตาเหมือนกันจากชุดอักษรอื่น หน้าร้านเขียนว่า "Phantom by Phantom" | 3092199 | 25.6.0 | ดาวน์โหลดโค้ดขโมยจากเซิร์ฟเวอร์มาฉีดเข้าทุกหน้าเว็บ | phantom[.]bonto[.]io |
| Jupiter | "Jupiter" อ้างว่า "Built by Jupiter Exchange" | 3092666 | 1.19.2 | ฝังโค้ดไว้ในตัว ส่งวลีกู้คืนและกุญแจตอนผู้ใช้นำเข้ากระเป๋า และดักจากช่องกรอกกับคลิปบอร์ดทุกหน้า | jupiter[.]bonto[.]io |
| Bitget | หน้าร้านใช้แบรนด์ Bitget Wallet แต่ชื่อในไฟล์ของส่วนขยายคือ "TabFlow Pro" | 3092059 | 2.21.8 | ฝังโค้ดไว้ในตัว ดักวลีกู้คืนตอนกระเป๋าถอดรหัสข้อมูลที่เก็บไว้ และพาผู้ใช้ไปหน้านำเข้ากระเป๋า | bitget[.]bonto[.]io |
ที่มา: รายงานของ Socket (27 ต.ค. 2026) และ Malwarebytes (29 ต.ค. 2026)
โค้ดขโมยมองหาชุดคำ 12, 15, 18 หรือ 24 คำตามมาตรฐานวลีกู้คืน (BIP-39) และกุญแจส่วนตัวของ Ethereum และ Solana โดยอ่านค่าจากทุกช่องกรอก ดักข้อความที่วาง และสแกนหน้าจอที่แสดงวลีกู้คืนเป็นตาราง Malwarebytes อธิบายว่าจึงขโมยได้ทั้งตอนที่คุณพิมพ์วลีเพื่อนำเข้ากระเป๋า และตอนที่เปิดหน้า "แสดงวลีลับ" ดูเฉย ๆ
ในฝั่ง Phantom Socket พบโค้ดระบบหลังบ้านที่บันทึกข้อมูลที่ขโมยได้ ส่งต่อเข้าบอต Telegram แล้วโอนเงินไปยังกระเป๋าที่ฝังไว้ใน 9 เครือข่าย ได้แก่ Ethereum, BSC, Polygon, Arbitrum, Optimism, Base, Avalanche, Solana และ Bitcoin นอกจากนี้ โดเมนเดียวกันยังเตรียมโดเมนย่อย coinbase[.]bonto[.]io และ exodus[.]bonto[.]io ไว้แล้ว แต่ ณ วันที่เผยแพร่ Socket ยังไม่พบส่วนขยายปลอมของ Coinbase Wallet หรือ Exodus ในร้าน
มันผ่านการตรวจของร้านได้อย่างไร
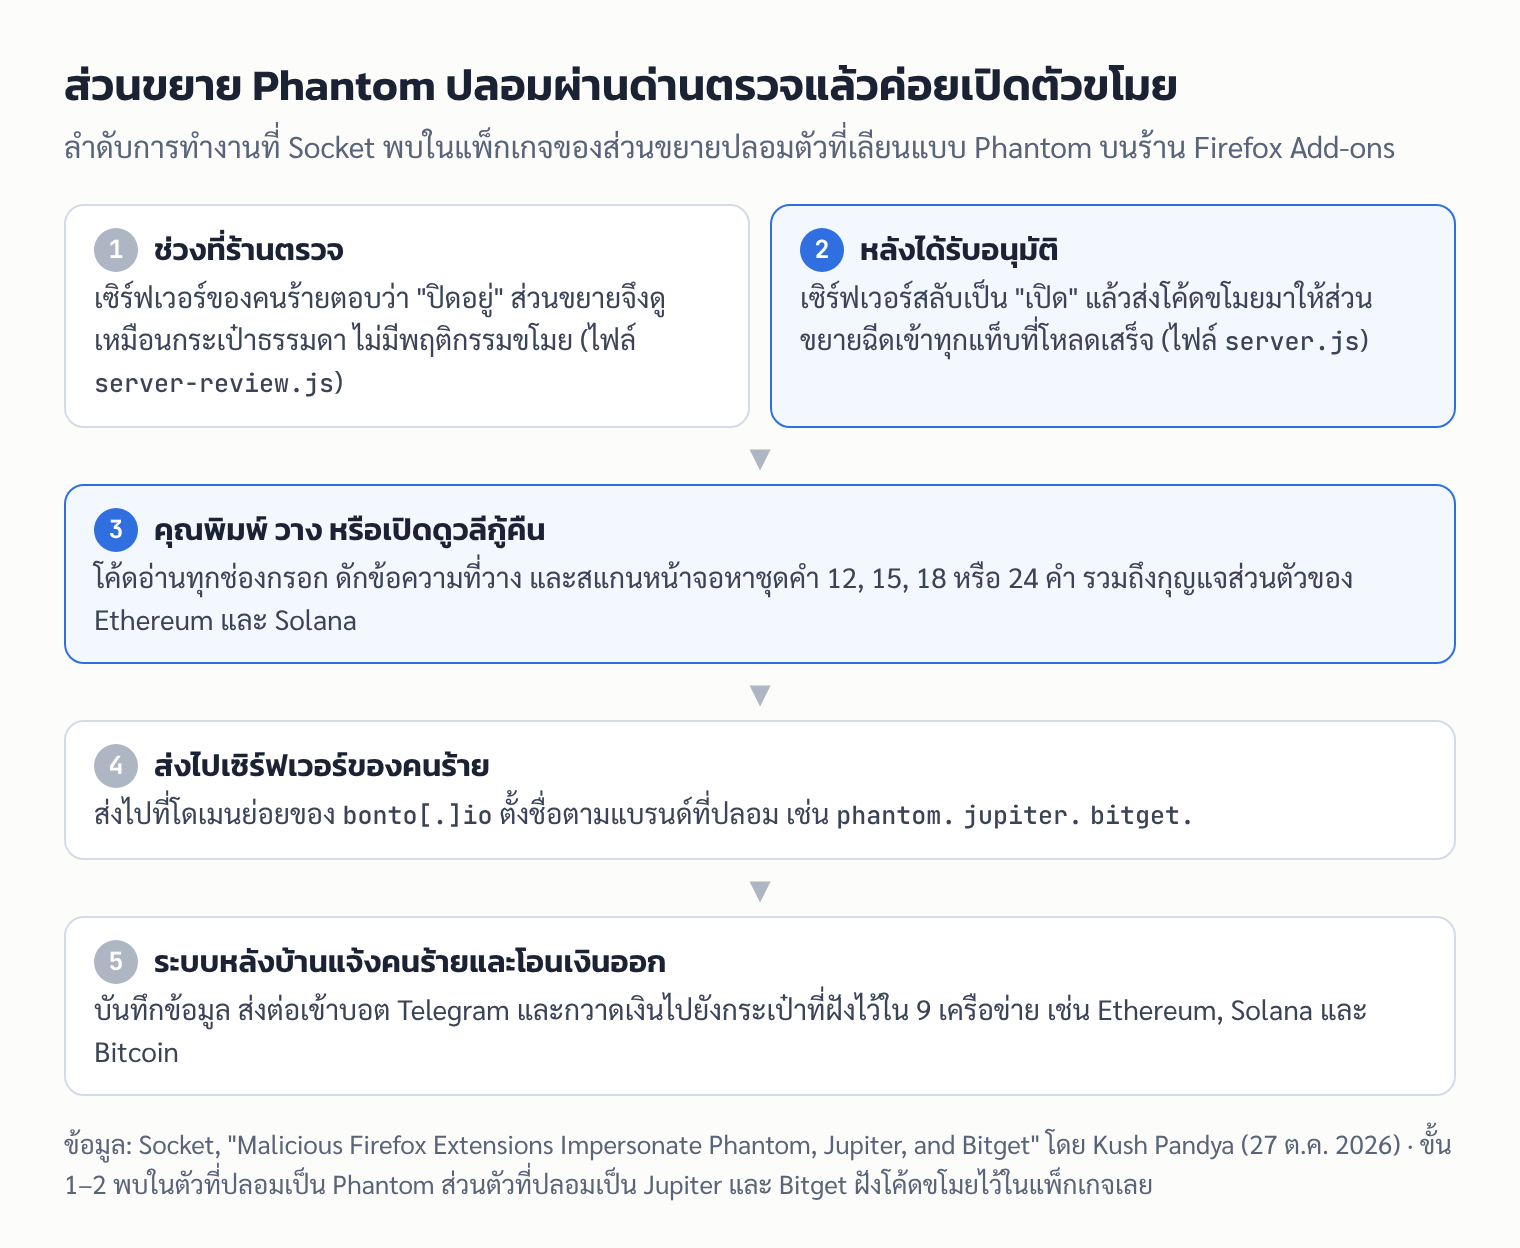
ตัวที่ปลอมเป็น Phantom ซ่อนโค้ดโหลดไว้ท้ายไฟล์ทำงานเบื้องหลัง พร้อมคำอธิบายในโค้ดว่า "loads optional analytics module on first run" (โหลดโมดูลวิเคราะห์การใช้งานตอนเปิดครั้งแรก) ตัวโหลดจะสร้างชื่อเซิร์ฟเวอร์ขึ้นจากชุดตัวเลข เพื่อไม่ให้ชื่อโดเมนโผล่ในโค้ดตรง ๆ แล้วขอค่าตั้งจาก /config ถ้าคำตอบบอกว่า "เปิด" ก็จะได้โค้ดขโมยมาด้วย ณ วันที่ Socket เผยแพร่ เซิร์ฟเวอร์ตอบว่าเปิด และส่งโค้ดขนาด 4,029 ไบต์กลับมา
ในแพ็กเกจยังมีไฟล์ server-review.js ที่ตอบว่า "ปิด" สำหรับช่วงตรวจ และ server.js ที่ตอบว่า "เปิด" หลังได้รับอนุมัติ ซึ่งในโค้ดเรียกว่า "approval flip" Socket ระบุว่า Mozilla ได้ตรวจแพ็กเกจที่เซ็นรับรองแล้ว ซึ่งมีโค้ดอันตรายอยู่ในนั้น
อีกรายละเอียดที่ Socket ตั้งข้อสังเกตคือ แพ็กเกจของตัวที่ปลอมเป็น Phantom และ Jupiter มีไฟล์ชื่อ CLAUDE.md ที่ตัวส่วนขยายไม่ได้เรียกใช้ Socket อธิบายว่าเป็นข้อความที่พยายามเจาะข้อจำกัดของผู้ช่วย AI และตีความว่าคนร้ายอาจใช้ AI ช่วยเขียนมัลแวร์ หรือพยายามหลอกระบบตรวจที่ใช้ AI ช่วย ข้อนี้เป็นการตีความของ Socket ไม่มีแหล่งอื่นยืนยัน
ทำไมคนถึงหลงติดตั้ง
- ของจริงไม่ได้ลิสต์ Firefox ไว้: หน้าดาวน์โหลดของ Phantom ลิสต์ส่วนขยายสำหรับ Chrome, Brave และ Edge แต่ไม่มี Firefox Malwarebytes ระบุว่า Phantom บอกว่าไม่รองรับส่วนขยายบน Firefox แล้ว ส่วน Jupiter ลิสต์ไว้สำหรับ Chrome, Brave และ Edge และ Bitget มีให้บน Chrome เท่านั้น
- ตัวจริงบน Firefox ยังอยู่ แต่ไม่ได้อัปเดตแล้ว: ReadEval ตรวจข้อมูลจากระบบของร้าน Firefox Add-ons เมื่อ 29 ต.ค. 2026 พบว่าส่วนขยาย Phantom ของบัญชี Phantom ยังเปิดให้ติดตั้ง มีผู้ใช้เฉลี่ยราว 83,500 คนต่อวัน (Socket รายงานราว 83,000) แต่อัปเดตครั้งล่าสุดเมื่อ 14 พ.ค. 2025 ReadEval ประเมินว่าตัวปลอมที่ตั้งหัวว่า "Firefox Update" น่าจะตั้งใจดึงคนที่ใช้ตัวจริงอยู่และกำลังมองหารุ่นใหม่
- ชื่อที่สะกดด้วยอักษรหน้าตาเหมือน: ชื่อ "Phantom" ของตัวปลอมใช้อักษรจากชุดอักษรอื่นที่หน้าตาเหมือนอักษรละติน (homoglyph) จึงดูเหมือนชื่อจริงทุกตัว
- รีวิวปลอมกลบคำเตือน: Socket ระบุว่าการปั่นคะแนนช่วยกลบรีวิว 1 ดาวที่ผู้ใช้เขียนว่าเงินหาย แม้รายงานเงินหายเหล่านั้นเป็นคำบอกเล่าของผู้ใช้ที่ยังไม่มีใครตรวจสอบ
- สัญญาณเตือนที่มองเห็นได้: Malwarebytes ชี้ว่าตัวที่ปลอมเป็น Phantom ขอสิทธิ์เข้าถึงข้อมูลบนทุกเว็บไซต์ และไม่มีนโยบายความเป็นส่วนตัว
แอป Padre Terminal บน App Store เกิดอะไรขึ้น
Padre เป็นแพลตฟอร์มเทรดเหรียญมีม (meme coin) บน Solana ซึ่งภายหลัง pump.fun เปลี่ยนชื่อเป็น Terminal ตัวจริงให้บริการผ่านเว็บเท่านั้น Bill Toulas จาก BleepingComputer จึงระบุว่าแอปมือถือใดที่แอบอ้างเป็น Padre ถือว่าเป็นของอันตราย
- วิธีขโมย: แอปดูดเงินจากกระเป๋าหลังผู้ใช้นำเข้ากุญแจส่วนตัวลงในแอป นักสืบบล็อกเชนชื่อ Iris สงสัยว่าหน้าจอเทรดในแอปถูกโหลดมาจากเซิร์ฟเวอร์ แต่ยังไม่เห็นหน้าจอที่ใช้ดูดเงินด้วยตัวเอง
- ความเสียหาย: เงินราว 23,000 ดอลลาร์ถูกขโมยจาก 27 กระเป๋า Solana ตั้งแต่ 25 ต.ค. 2026 แต่ Iris ยืนยันได้เพียง 1 รายว่าโดนผ่านแอป อีก 26 กระเป๋ายังไม่รู้ว่าโดนด้วยวิธีใด และการขโมยครั้งล่าสุดเกิดเวลา 17:06 UTC ของ 29 ต.ค. ซึ่งเป็นหลังจากแอปถูกถอดแล้ว
- เส้นทางเงิน: เงินที่ถูกขโมยไหลไปรวมที่ที่อยู่ Solana เดียว เมื่อ 29 ต.ค. คนร้ายแลกเหรียญ USDC ที่เหลือ 4,070 เหรียญเป็น SOL ซึ่ง BleepingComputer อธิบายว่าช่วยลดโอกาสที่ Circle ผู้ออกเหรียญ USDC จะอายัดเงินได้ สองกระเป๋าของคนร้ายมีรวม 229.66 SOL และยังไม่มีการถอนเป็นเงินสด
- Apple: ถอดแอปแล้ว หน้าแอปขึ้นข้อผิดพลาด 404 แต่ไม่ได้ระบุว่าถอดเมื่อไร BleepingComputer สอบถาม Apple เรื่องแอปนี้และแอปน่าสงสัยอีก 4 ตัว แต่ยังไม่ได้รับคำตอบ ณ วันที่เผยแพร่
แอปน่าสงสัยอีก 4 ตัวที่ BleepingComputer ส่งให้ Apple มีรีวิวกล่าวหาว่าทำให้เงินหาย แต่ Iris ยังไม่ได้ยืนยันเอง
| แอป | สิ่งที่รีวิวกล่าวหา |
|---|---|
| Axiom Pro: Focus | มีรีวิวราว 25 รีวิวตั้งแต่เดือนกุมภาพันธ์ที่บอกว่ากระเป๋าถูกขโมย |
| GMGN AI | รีวิวหนึ่งบอกว่าเงินหาย 2,000 ดอลลาร์ |
| HyperTerminal-HyperliquidTools | รีวิวหนึ่งบอกว่าเงินหาย 2,020 ดอลลาร์ |
| Pump Fun Tokens & Analitycs | แสดงตัวเป็นแอปจดโน้ต มีรีวิวกล่าวหาว่าขโมยเงิน |
ที่มา: BleepingComputer (29 ต.ค. 2026)
BleepingComputer ระบุด้วยว่าสคริปต์บนเว็บ Axiom ปลอมมีที่อยู่เซิร์ฟเวอร์ที่โยงกับตัวปลอมของ Axiom, Aster และ GMGN จึงอาจเป็นผู้ทำกลุ่มเดียวกัน แต่ Padre Terminal ไม่ได้อยู่ในกลุ่มนี้ และไม่มีแหล่งใดระบุว่าคนทำแอปปลอมบน App Store เป็นกลุ่มเดียวกับคนทำส่วนขยาย Firefox
ไม่ใช่ครั้งแรกบน App Store
ในเดือนเมษายน 2026 BleepingComputer รายงานว่าแอป Ledger Live ปลอมบน App Store ของ Mac ภายใต้ชื่อผู้เผยแพร่ "Leva Heal Limited" หลอกให้ผู้ใช้ราว 50 คนกรอกวลีกู้คืน และทำให้เงินคริปโตหายไปราว 9.5 ล้านดอลลาร์ ทั้งที่ Ledger ตัวจริงแจกแอปบน Mac ผ่านเว็บไซต์ของตัวเอง ไม่ใช่ผ่าน App Store Apple ถอดแอปและปิดบัญชีผู้พัฒนาหลังเกิดความเสียหายไปแล้ว ส่วนในเดือนมีนาคม 2024 ก็เคยมีแอปกระเป๋า Leather ปลอมบน App Store ซึ่ง Apple ถอดออกหลังผ่านไปราวสองสัปดาห์ รูปแบบเดิมจึงวนกลับมา คือของปลอมไปลงในร้านที่แบรนด์จริงไม่ได้ลงไว้
ฉันติดตั้งไปแล้วหรือเปล่า เช็กอย่างไร
บน Firefox (คอมพิวเตอร์) ตามหน้าช่วยเหลือของ Mozilla
- กดปุ่มเมนู (สามขีด) มุมขวาบน แล้วเลือก Add-ons and themes
- เลือก Extensions ดูรายการส่วนขยายกระเป๋าคริปโตทั้งหมด
- ถ้าเจอส่วนขยายที่อ้างเป็น Phantom, Jupiter หรือ Bitget ซึ่งคุณไม่แน่ใจว่าติดตั้งจากลิงก์บนเว็บไซต์ทางการ ให้กดปุ่มสามจุดข้างส่วนขยายนั้น แล้วเลือก Remove
ร้านถอดทั้งสามตัวแล้ว แต่การถอดออกจากร้านไม่ได้แปลว่าตัวที่ติดตั้งไว้ในเครื่องจะหายไปเอง ReadEval ไม่พบแหล่งใดยืนยันว่า Mozilla ลบส่วนขยายเหล่านี้ออกจากเครื่องผู้ใช้จากระยะไกลแล้ว จึงควรตรวจเอง
บน iPhone ถ้าเคยติดตั้งแอปชื่อ Padre Terminal หรือแอปเทรดเหรียญมีมที่ไม่ได้ติดตั้งจากลิงก์บนเว็บไซต์ทางการ ให้ลบตามหน้าช่วยเหลือของ Apple: แตะค้างที่แอป เลือก Remove App แล้วเลือก Delete App และยืนยันด้วย Delete ทั้งนี้การลบแอปไม่ได้ทำให้กุญแจที่เคยกรอกไปแล้วปลอดภัย
ถ้าเคยกรอกวลีกู้คืนหรือกุญแจลงตัวปลอม
Socket และ Malwarebytes แนะนำตรงกันว่า
- ถือว่ากระเป๋าเดิมถูกยึดไปแล้ว การเปลี่ยนรหัสผ่านของแอปกระเป๋าไม่ช่วย เพราะใครมีวลีกู้คืนก็สร้างกระเป๋าเดียวกันขึ้นใหม่ได้เอง
- สร้างกระเป๋าใหม่บนเครื่องที่สะอาด ซึ่งไม่เคยติดตั้งส่วนขยายหรือแอปปลอมตัวนั้น
- ย้ายเงินทั้งหมดจากกระเป๋าเดิมไปกระเป๋าใหม่ทันที เพราะระบบของคนร้ายถูกเขียนให้กวาดเงินโดยอัตโนมัติ
- จดวลีกู้คืนของกระเป๋าใหม่เก็บไว้แบบออฟไลน์เป็นสำเนาสำรองของกุญแจ Malwarebytes ย้ำว่าไม่ควรจัดการมันเหมือนรหัสผ่านทั่วไป
วิธีเลือกติดตั้งกระเป๋าให้ปลอดภัย
- เริ่มจากเว็บไซต์ทางการ: ทั้ง Socket, Malwarebytes และ BleepingComputer แนะนำให้กดลิงก์ไปร้านค้าจากเว็บไซต์ทางการของผู้พัฒนา ไม่ใช่ค้นหาเองในร้าน ถ้าเว็บทางการไม่มีลิงก์สำหรับเบราว์เซอร์หรือระบบที่คุณใช้ ให้ถือว่าตัวที่เจอในร้านนั้นน่าสงสัย
- วลีกู้คืนไม่ใช่รหัสผ่าน: Malwarebytes ย้ำว่าอย่ากรอกวลีกู้คืนลงเว็บไซต์ใด กรอกเฉพาะในแอปกระเป๋าของจริงตอนกู้กระเป๋า และฝ่ายบริการลูกค้าของกระเป๋าจะไม่ขอวลีนี้จากคุณ
- ดูชื่อผู้พัฒนาและจำนวนผู้ใช้: BleepingComputer แนะนำให้ระวังแอปที่มียอดดาวน์โหลดและรีวิวน้อย และแอปที่ผู้เผยแพร่ใช้ชื่อไม่เกี่ยวกับโครงการ
- ระวังสิทธิ์ที่ขอ: ส่วนขยายกระเป๋าที่ขอเข้าถึงข้อมูลบนทุกเว็บไซต์และไม่มีนโยบายความเป็นส่วนตัว เป็นสัญญาณเตือนตามที่ Malwarebytes ระบุ
คนไทยได้รับผลกระทบไหม
ร้าน Firefox Add-ons เป็นร้านเดียวกันทั่วโลก ส่วนขยายปลอมจึงติดตั้งได้จากทุกประเทศขณะที่ยังอยู่ในร้าน แต่ไม่มีแหล่งใดเปิดเผยว่าผู้ติดตั้งหรือผู้เสียหายอยู่ที่ไหน และ BleepingComputer ไม่ได้ระบุว่าแอป Padre Terminal ปลอมเปิดให้ดาวน์โหลดใน App Store ประเทศใดบ้าง ReadEval จึงยืนยันไม่ได้ว่ามีผู้ใช้ในไทยได้รับผลกระทบหรือไม่
แหล่งข่าวต่างกันตรงไหน
- Phantom บน Firefox: Socket ระบุว่า Phantom ตัวจริงมีผู้ใช้ราว 83,000 คนต่อวันบน Firefox Add-ons ส่วน Malwarebytes เขียนว่า Phantom บอกว่าไม่รองรับส่วนขยายบน Firefox แล้ว สองข้อนี้ไม่ได้ขัดกัน ReadEval ตรวจแล้วพบว่าหน้าร้านของ Phantom ยังเปิดอยู่แต่ไม่ได้อัปเดตตั้งแต่พฤษภาคม 2025 และหน้าดาวน์โหลดของ Phantom ไม่ได้ลิสต์ Firefox
- ตัวเลข 27 กระเป๋า: หัวข่าวของ BleepingComputer โยงแอปกับการขโมย 23,000 ดอลลาร์ แต่ในเนื้อข่าวระบุว่ายืนยันผ่านแอปได้เพียง 1 ราย และการขโมยครั้งล่าสุดเกิดหลังแอปถูกถอดแล้ว ReadEval จึงเขียนว่าแอป "ถูกโยงกับ" ความเสียหายทั้งหมด ไม่ใช่เป็นต้นเหตุของทั้ง 27 กระเป๋า
- ความเสียหายจากส่วนขยาย Firefox: Socket ไม่ได้ระบุยอดเงินที่หายจากส่วนขยายปลอม มีเพียงรีวิว 1 ดาวที่ผู้ใช้บอกว่าเงินหาย ซึ่งยังไม่มีการตรวจสอบ และจำนวนผู้ใช้ต่อวันที่ร้านนับได้ก็ต่ำมาก
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ร้านค้าทางการคัดของปลอมออกได้ไม่หมด จุดอันตรายที่สุดคือร้านที่แบรนด์จริงไม่ได้ลงไว้ ทั้งสามกรณีในปีนี้มีรูปแบบเดียวกัน คือ Ledger บน Mac App Store, Padre บน iPhone และ Phantom, Jupiter, Bitget บน Firefox ล้วนเป็นช่องที่ของจริงไม่มีหรือเลิกดูแลแล้ว ผู้ใช้ที่ค้นหาในร้านจึงเจอแต่ตัวปลอม และคะแนนรีวิวก็ปั่นขึ้นได้ในสองวัน การตรวจของร้านเองก็มีขีดจำกัด เพราะส่วนขยายที่ดึงโค้ดจากเซิร์ฟเวอร์ภายหลังจะดูสะอาดในวันที่ถูกตรวจ แม้กรณีนี้โค้ดอันตรายบางส่วนจะอยู่ในแพ็กเกจที่ผ่านการตรวจไปแล้วก็ตาม กฎที่ผู้ใช้จำได้ง่ายที่สุดจึงมีสองข้อ คือ เข้าร้านผ่านลิงก์บนเว็บไซต์ทางการเท่านั้น และวลีกู้คืนต้องไม่ถูกพิมพ์ลงที่ใดเลย นอกจากตอนกู้กระเป๋าในแอปของจริง
แหล่งที่มา
- Socket: Malicious Firefox Extensions Impersonate Phantom, Jupiter, and Bitget to Steal Wallet Secrets (27 ต.ค. 2026)
- Malwarebytes: Malicious Firefox extensions impersonate popular crypto wallets (29 ต.ค. 2026)
- BleepingComputer: Fake crypto app on Apple App Store linked to $23K wallet theft (29 ต.ค. 2026)
- BleepingComputer: Fake Ledger Live app on Apple's App Store stole $9.5M in crypto (เม.ย. 2026)
- Phantom: หน้าดาวน์โหลดทางการ (ลิสต์ Chrome, Brave, Edge, iOS, Android)
- Firefox Add-ons: Phantom ตัวจริง (ข้อมูลผู้ใช้และวันอัปเดตจาก API ของร้าน ตรวจ 29 ต.ค. 2026)
- Mozilla Support: Disable or remove Add-ons
- Apple Support: Remove or delete apps from iPhone


