ส่วนขยาย Chrome 319 ตัวแอบยึดช่องค้นหา ส่งทุกคำค้นผ่านเซิร์ฟเวอร์ของคนทำเพื่อกินค่าโฆษณา
Socket พบส่วนขยาย Chrome 319 ตัว ยอดผู้ใช้รวม 13.4 ล้าน ปลอมเป็นตัวแปลง PDF หรือตัวค้นหาปลอดภัย แล้วยึดช่องค้นหาเพื่อรับค่าโฆษณา วิธีเช็กและแก้อยู่ในข่าว

สารบัญ (10 หัวข้อ)
ถ้าวันหนึ่งคุณพิมพ์ค้นหาใน Chrome แล้วผลลัพธ์ขึ้นจาก Yahoo หรือ Bing ทั้งที่จำไม่ได้ว่าเคยตั้งค่าเอง นั่นอาจเป็นฝีมือส่วนขยายตัวเล็ก ๆ ที่ติดตั้งไว้นานแล้ว John Tuckner นักวิจัยของบริษัทความปลอดภัย Socket พบส่วนขยายลักษณะนี้ 319 ตัว ที่หน้าร้าน Chrome Web Store แสดงยอดผู้ใช้รวมกันราว 13.4 ล้าน และทำกันมาตั้งแต่ปี 2016 หรือเกือบ 10 ปี
ส่วนขยายเหล่านี้ปลอมเป็นเครื่องมือที่ดูมีประโยชน์ เช่น ตัวแปลง PDF ตัวหาคู่มือการใช้งาน ตัวค้นหาแบบปลอดภัย หรือ AI search แต่หลายตัวแทบไม่ได้ทำอะไรเลยนอกจากเปลี่ยน "เครื่องมือค้นหาเริ่มต้น" ของเบราว์เซอร์ให้ชี้ไปที่เซิร์ฟเวอร์ของคนทำ บางตัวมีแค่ไฟล์ตั้งค่ากับไอคอน ไม่มีโค้ดทำงานและไม่ขอสิทธิ์ใด ๆ จากนั้นทุกคำที่คุณค้นจะวิ่งผ่านเซิร์ฟเวอร์ตัวกลางนี้ก่อนถูกส่งต่อไป Yahoo หรือ Bing พร้อมรหัสพาร์ตเนอร์ เพื่อให้คนทำได้ส่วนแบ่งค่าโฆษณาจากการค้นหาของคุณ
นึกถึงรถทัวร์ที่คุณบอกให้ไปปลายทาง แต่คนขับแวะร้านของฝากที่ให้ค่าคอมก่อนทุกเที่ยว สุดท้ายคุณก็ถึงที่หมาย ต่างกันตรงที่ครั้งนี้คุณไม่เห็นการแวะ และคนขับเปลี่ยนเส้นทางเมื่อไรก็ได้ Tuckner ลองค้นคำเดิมซ้ำหลายครั้งผ่านส่วนขยายตัวหนึ่ง ผลไปจบคนละที่ เขาสรุปว่า "ตัวส่วนขยายไม่เคยเปลี่ยน แต่เซิร์ฟเวอร์ตัวกลางเลือกปลายทางทีละครั้ง"
ปัญหาไม่ได้อยู่แค่รายได้ที่คนอื่นเก็บไป เซิร์ฟเวอร์นี้เห็นคำค้นทั้งหมดของคุณ และ Socket เตือนว่าวันหนึ่งมันอาจเลือกส่งบางคำค้นหรือคนบางประเทศไปหน้าฟิชชิงหรือไฟล์มัลแวร์ได้ โดยส่วนขยายในเครื่องไม่ต้องอัปเดตเลย ข่าวดีคือรายงานยังไม่พบว่าเกิดขึ้นจริง และส่วนใหญ่ถูกถอดจากร้านแล้ว แต่ BleepingComputer รายงานว่ามีตัวใหม่เพิ่มเข้ามาเรื่อย ๆ และ Google ยังไม่ให้ความเห็น
สิ่งที่คุณทำได้วันนี้มีสองอย่าง เปิดหน้าจัดการส่วนขยายของ Chrome แล้วลบตัวที่ไม่รู้จักหรือไม่ได้ใช้ และเข้าไปดูว่าเครื่องมือค้นหาเริ่มต้นยังเป็นตัวที่คุณเลือกเอง ขั้นตอนแบบละเอียด ชื่อส่วนขยายที่ถูกยกตัวอย่าง และกลุ่มบริษัทเบื้องหลังอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ยึดช่องค้นหาเพื่อรายได้โฆษณา: Socket พบส่วนขยาย 319 ตัว ยอดผู้ใช้รวมราว 13.4 ล้าน ที่เปลี่ยนเครื่องมือค้นหาเริ่มต้นของเบราว์เซอร์ให้วิ่งผ่านเซิร์ฟเวอร์ของผู้ทำ แล้วส่งต่อไป Yahoo หรือ Bing พร้อมรหัสพาร์ตเนอร์ เพื่อรับส่วนแบ่งรายได้โฆษณา
- ซ่อนตัวจากหน้าร้าน: ส่วนใหญ่ตั้งเป็นแบบ unlisted ซึ่งค้นหาใน Chrome Web Store ไม่เจอ ต้องเข้าผ่านลิงก์ตรง และโปรโมตผ่านโฆษณาเด้งบนเว็บคุณภาพต่ำหรือโฆษณาบน Google
- ปลายทางเปลี่ยนได้ทุกเมื่อ: เซิร์ฟเวอร์ตัวกลางเป็นคนเลือกว่าจะส่งคำค้นไปไหน Socket ระบุว่าอาจใช้ส่งผู้ใช้ไปหน้าฟิชชิงหรือมัลแวร์ได้ แต่ยังไม่ได้รายงานว่าพบจริง
- ไม่มีรายชื่อครบให้เช็ก: รายงานยกตัวอย่างชื่อและกลุ่มผู้ทำ แต่ไม่ได้เผยแพร่รายชื่อทั้ง 319 ตัว วิธีที่ได้ผลกว่าคือเช็กการตั้งค่าในเครื่องของคุณเอง
ส่วนขยายพวกนี้ทำงานอย่างไร
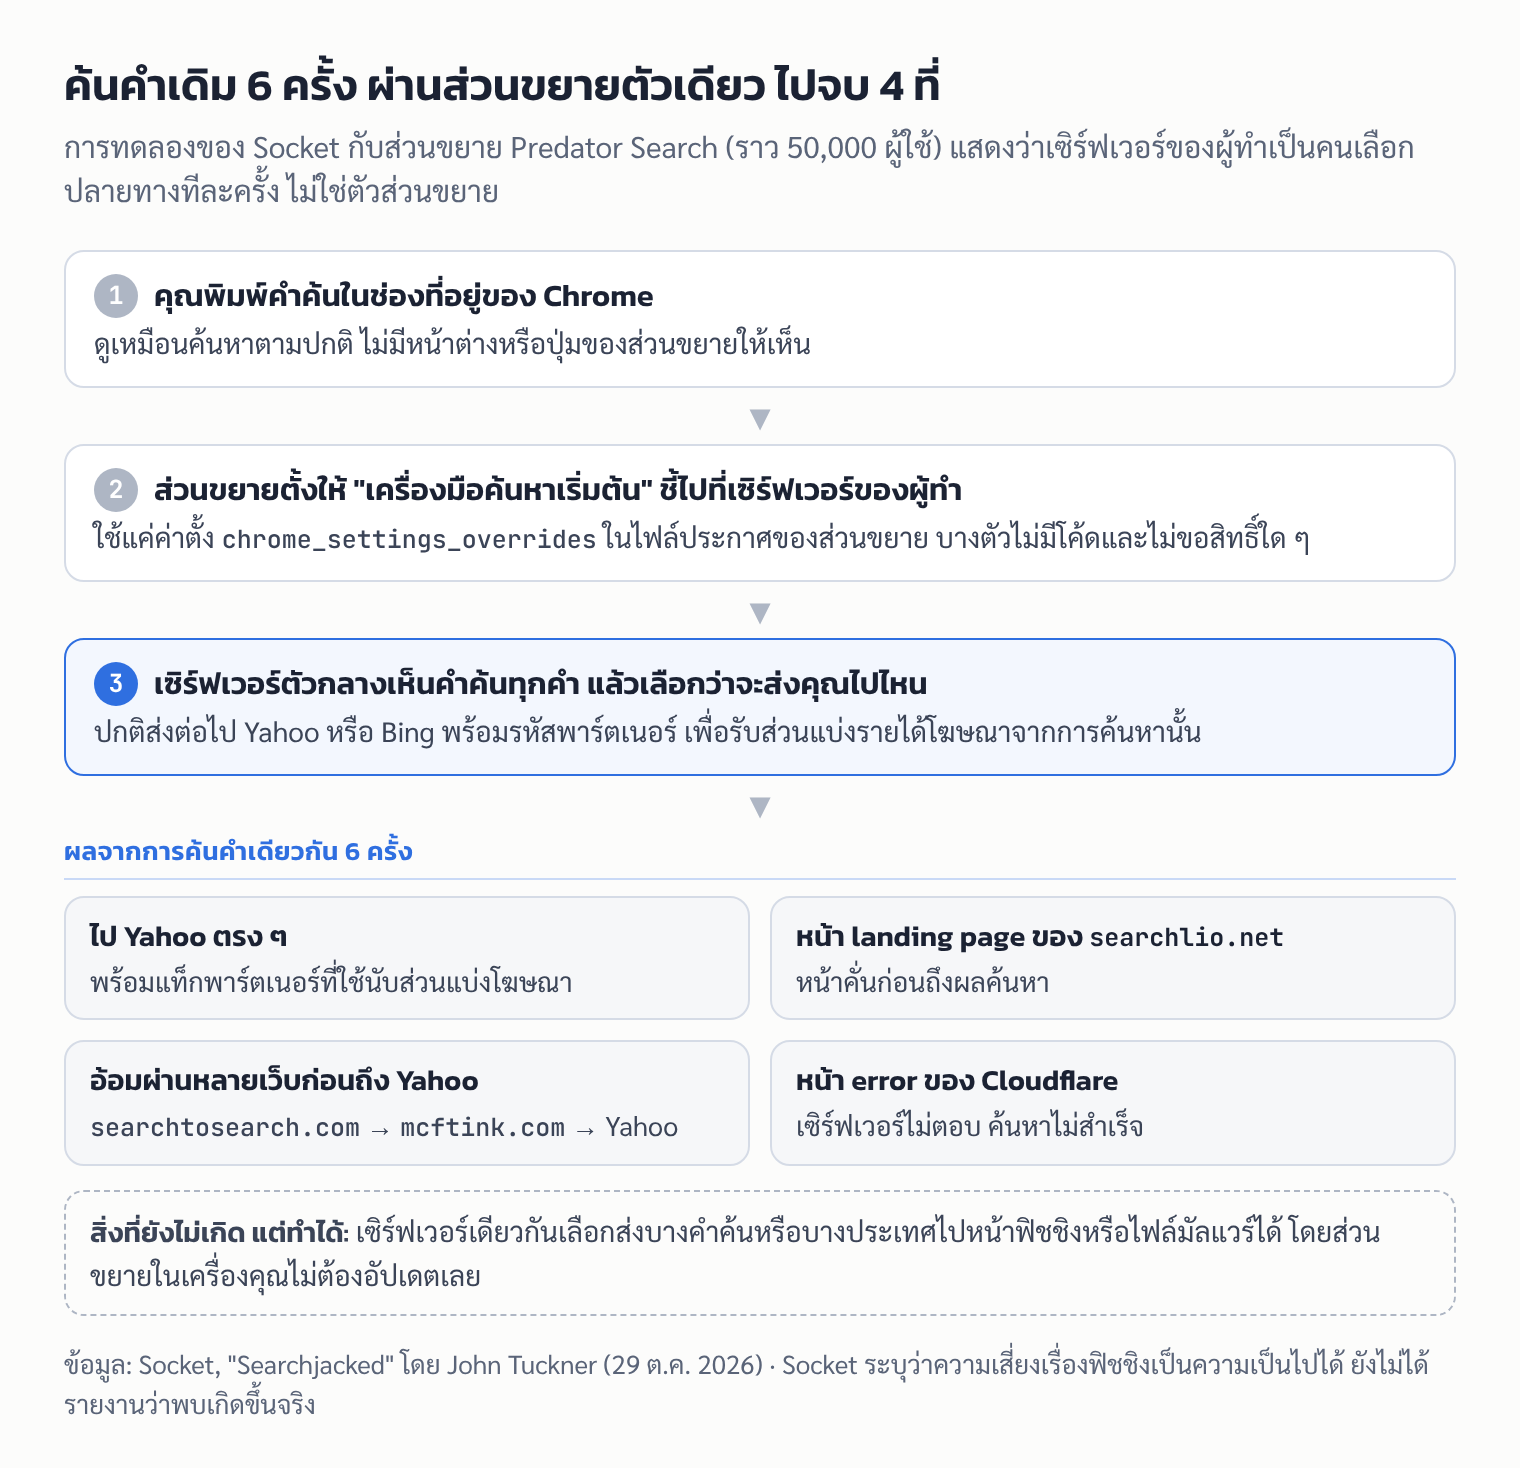
Chrome เปิดให้ส่วนขยายบน Windows และ Mac เปลี่ยนหน้าแรก หน้าเริ่มต้น และเครื่องมือค้นหาเริ่มต้นได้ ผ่านค่าตั้ง chrome_settings_overrides ในไฟล์ประกาศ (manifest) ของส่วนขยาย ถ้าตั้ง search_provider พร้อม is_default: true ทุกคำที่ผู้ใช้พิมพ์ค้นในช่องที่อยู่จะไปที่ URL ที่ส่วนขยายกำหนด ตามเอกสารนักพัฒนาของ Google ความสามารถนี้มีไว้ให้เครื่องมือค้นหาจริงใช้
Socket ยกตัวอย่างส่วนขยายชื่อ Safe Game Search ที่ไม่ขอสิทธิ์ใด ๆ ไม่มีโค้ดทำงานเบื้องหลัง ไม่มีสคริปต์ที่แทรกในหน้าเว็บ และไม่มีหน้าตาให้ผู้ใช้เห็น สิ่งเดียวที่มันทำคือเปลี่ยนเครื่องมือค้นหา Tuckner จึงเขียนว่า "ทุกคำที่คุณค้นถูกเก็บไว้" และเมื่อส่วนขยายไม่ได้ให้ประโยชน์อะไร ถูกซ่อนจากหน้าร้าน และโปรโมตผ่านโฆษณาคุณภาพต่ำ ก็ "ควรถือว่าเป็นของอันตรายโดยนิยาม"
การหารายได้อาศัยระบบที่เรียกว่า search syndication คือ Yahoo และ Bing แบ่งรายได้โฆษณาบนหน้าผลค้นหาให้พาร์ตเนอร์ที่ส่งผู้ใช้มา Socket พบรหัสพาร์ตเนอร์ในลิงก์ เช่น hspart= ของ Yahoo และ PC= กับ PTAG= ของ Bing รายงานไม่ได้ระบุว่า Yahoo หรือ Microsoft รู้หรืออนุมัติการส่งผู้ใช้แบบนี้หรือไม่
ตัวอย่างที่ชัดที่สุดคือ Predator Search (รหัสส่วนขยาย odkcfoohjiicbelloepgcomekdknchjh ราว 50,000 ผู้ใช้) Socket ส่งคำค้นเดียวกัน 6 ครั้ง ได้ผล 4 แบบ คือไป Yahoo ตรง ๆ พร้อมแท็กพาร์ตเนอร์, ไปหน้าคั่นของ searchlio.net, อ้อมผ่าน searchtosearch.com และ mcftink.com ก่อนถึง Yahoo และได้หน้า error ของ Cloudflare บางครั้ง Socket ยังเห็นคำค้นถูกส่งไปหน้าแรกของ Google แบบไม่มีแท็กพาร์ตเนอร์ หรือไปที่ Bing
ใครอยู่เบื้องหลัง
Socket จับคู่ส่วนขยาย 200 ตัว (ราว 5.68 ล้านผู้ใช้) กับบริษัทที่ระบุตัวได้ อีก 119 ตัว (ราว 7.76 ล้านผู้ใช้) ยังไม่รู้ว่าใครทำ ตัวอย่างกลุ่มใหญ่ในรายงาน
| ผู้ทำหรือกลุ่ม | จำนวนส่วนขยาย | ผู้ใช้โดยประมาณ | หมายเหตุจาก Socket |
|---|---|---|---|
| กลุ่ม "SecuryBrowse" (ไม่ทราบผู้ทำ) | 58 | 4.9 ล้าน | ใช้ชื่อแนวความปลอดภัย เช่น Fire Shield, Wise Ghost, Securify, Protecto, WatchTower |
| กลุ่ม "Bing-Search" (ไม่ทราบผู้ทำ) | 37 | 2.21 ล้าน | กลุ่มที่ยังเคลื่อนไหวล่าสุด (2025–2026) โปรโมตผ่านโฆษณาของ Bidbrain |
| Intango LTD | 111 | 2.19 ล้าน | ส่วนใหญ่ส่งไป Yahoo มี 15 ตัวส่งไป Bing |
| Free Planet VPN S.R.L. | 1 | 2 ล้าน | ส่วนขยาย VPN ฟรี |
| Kinner Lake Ltd | 6 | 300,000 | |
| Mutual Media | 9 | ราว 255,000 | |
| ValidClick/Inuvo | 4 | ราว 140,000 | |
| Tightrope Interactive | 18 | ราว 122,000 | ลงโฆษณา Google ราว 200,000 ชิ้นบน 307 โดเมน |
| System1, Inc. | 9 | ราว 91,000 |
ที่มา: Socket, "Searchjacked" (29 ต.ค. 2026) ตัวเลขผู้ใช้เป็นยอดที่หน้าร้านแสดง ไม่ใช่จำนวนคนไม่ซ้ำ
ชื่อที่รายงานกล่าวถึงยังมีเช่น HermesTab (สองตัวรวมราว 400,000 ผู้ใช้), Yandex search (ปี 2016 ราว 200,000 ผู้ใช้ ถูกถอดแล้ว), Safe Web Search, PDF Manual Finder, Search Direct, Cleaner Searcher และ BeFrugal ซึ่งเป็นส่วนขยายคืนเงิน (cashback) ของ Capital Intellect
Socket ยังพบว่าในเดือนมิถุนายน 2026 ผู้เผยแพร่ 15 รายที่ดูเหมือนไม่เกี่ยวกัน ปล่อยอัปเดตภายใน 4 วันเดียวกัน และใช้รหัสพาร์ตเนอร์ Bing ชุดเดียวกัน ซึ่งชี้ว่าเบื้องหลังอาจเป็นกลุ่มเดียว ทั้งนี้ ReadEval ยังไม่เห็นคำชี้แจงจากบริษัทที่ถูกระบุชื่อ
ทำไมหาในร้านไม่เจอ แต่ติดตั้งกันเป็นล้าน
Chrome Web Store มีตัวเลือกการเผยแพร่แบบ unlisted ซึ่งเอกสารของ Google อธิบายว่า "ไม่สร้างหน้ารายการในร้าน" แต่ใครมีลิงก์ก็ติดตั้งได้ Socket ระบุว่าส่วนขยายที่พบส่วนใหญ่เป็นแบบนี้ จึงไม่ขึ้นในการค้นหาของร้านหรือเครื่องมือที่รวบรวมรายชื่อส่วนขยาย
ทางเข้าคือโฆษณา เช่น โฆษณาเด้งหรือหน้าต่างที่เปิดซ้อนหลังหน้าเว็บ (pop-under) บนเว็บคุณภาพต่ำ ที่ชวนให้ติดตั้ง "ตัวหาคู่มือ" "ตัวค้นหาปลอดภัย" "ตัวแปลง PDF" หรือ "AI search" บางส่วนลงโฆษณาผ่าน Google Ads ด้วย ผู้ใช้จึงกดจากโฆษณาไปหน้าร้านของจริงแล้วกดติดตั้งเอง
Socket ระบุว่าโดเมนของผู้ทำมัก "ยังทำงานอยู่แม้ส่วนขยายจะถูกถอดแล้ว" เช่น โดเมนที่ส่วนขยาย Yandex search ปี 2016 ใช้ยังเปิดอยู่ และรายงานยังเห็นส่วนขยายบน Microsoft Edge ด้วย แม้จะเน้นที่ Chrome
เครื่องฉันโดนไหม
ไม่มีรายชื่อครบให้เทียบ วิธีที่ตรงที่สุดจึงเป็นการดูอาการในเครื่องเอง หน้าช่วยเหลือของ Google ระบุสัญญาณของซอฟต์แวร์ไม่พึงประสงค์ไว้ เช่น
- หน้าแรกหรือเครื่องมือค้นหาเปลี่ยนไปโดยคุณไม่ได้อนุญาต
- มีส่วนขยายหรือแถบเครื่องมือที่ไม่ต้องการ หรือลบแล้วกลับมาอีก
- ถูกพาไปหน้าเว็บหรือโฆษณาที่ไม่คุ้น
- มีโฆษณาเด้งหรือแท็บใหม่เปิดเองบ่อย ๆ
ถ้าคุณค้นหาจากช่องที่อยู่แล้วเห็นหน้าคั่นแปลก ๆ หรือผลค้นหาจากเครื่องมือที่ไม่ได้เลือกเอง ควรเช็กตามขั้นตอนด้านล่าง ความสามารถเปลี่ยนเครื่องมือค้นหาของส่วนขยายใช้ได้บน Chrome สำหรับ Windows และ Mac ตามเอกสารของ Google
วิธีเช็กและแก้ใน Chrome
ขั้นตอนตามหน้าช่วยเหลือของ Google (ชื่อเมนูภาษาอังกฤษตามต้นฉบับ ถ้าตั้ง Chrome เป็นภาษาไทย ชื่อเมนูจะเป็นคำแปลของเมนูเดียวกัน)
1. ดูว่ามีส่วนขยายคุมช่องค้นหาอยู่ไหม
- เปิด Chrome กดเมนูสามจุดมุมขวาบน เลือก Settings
- กด Search engine ทางซ้าย
- ถ้ามีกล่องข้อความว่า "An extension, [ชื่อส่วนขยาย], is controlling this setting" แปลว่าส่วนขยายตัวนั้นคุมการตั้งค่านี้อยู่ Google ระบุว่าถ้าไม่ต้องการ ให้ถอนหรือปิดส่วนขยายตัวนั้น และเมื่อถอนแล้ว การตั้งค่าจะกลับไปเป็นแบบก่อนติดตั้ง
2. ลบส่วนขยายที่ไม่รู้จักหรือไม่ได้ใช้
- กดเมนูสามจุด > Extensions > Manage extensions
- ไล่ดูทุกตัว ตัวไหนจำไม่ได้ว่าติดตั้งเมื่อไร หรือไม่ได้ใช้แล้ว ให้กด Remove แล้วกด Remove อีกครั้งเพื่อยืนยัน
- หรือคลิกขวาที่ไอคอนส่วนขยายข้างช่องที่อยู่ แล้วเลือก Remove from Chrome
3. ตั้งเครื่องมือค้นหากลับเป็นตัวที่คุณเลือก
- เมนูสามจุด > Settings > Search engine
- ข้างคำว่า Search engine กด Change แล้วเลือกเครื่องมือที่ต้องการ
- ถ้าต้องการลบรายการแปลก ๆ ให้เข้า Manage search engines and site search กดเมนู More ข้างรายการนั้น แล้วเลือก Delete
4. ถ้ายังกลับมาอีก
- ตรวจโปรแกรมในเครื่องก่อน: Windows ไปที่ Start > Settings > Apps > Installed apps ส่วน Mac เปิด Finder > Applications แล้วลบโปรแกรมที่ไม่รู้จัก เพราะบางครั้งโปรแกรมในเครื่องเป็นตัวติดตั้งส่วนขยายกลับมา
- จากนั้นรีเซ็ต Chrome: เมนูสามจุด > Settings > Reset settings > Restore settings to their original defaults > Reset settings หลังรีเซ็ต ส่วนขยายบางตัวจะถูกปิด ให้เปิดคืนเฉพาะตัวที่เชื่อถือได้
- BleepingComputer แนะนำให้สแกนไวรัสทั้งเครื่องด้วย
ถ้าเคยกรอกรหัสผ่านในหน้าที่มาจากการค้นหาผ่านส่วนขยายเหล่านี้ และไม่แน่ใจว่าหน้านั้นของจริงหรือไม่ การเปลี่ยนรหัสผ่านบัญชีนั้นเป็นการป้องกันไว้ก่อนที่สมเหตุสมผล (คำแนะนำนี้เป็นการประเมินของ ReadEval ไม่ได้มาจากรายงาน)
เกี่ยวกับคนไทยไหม
ส่วนขยายเหล่านี้อยู่ใน Chrome Web Store ซึ่งใช้ร่วมกันทั่วโลก คนไทยที่ใช้ Chrome จึงติดตั้งได้เหมือนผู้ใช้ประเทศอื่น แต่ Socket ไม่ได้เปิดเผยตัวเลขผู้ใช้รายประเทศ และไม่ได้ระบุว่าโฆษณาที่ใช้โปรโมตแสดงในประเทศใดบ้าง ReadEval จึงยืนยันไม่ได้ว่ามีผู้ใช้ในไทยติดตั้งมากน้อยเพียงใด
ไม่ใช่เรื่องใหม่
เมื่อเมษายน 2025 Tuckner ซึ่งตอนนั้นอยู่ที่ Secure Annex (บริษัทที่ Socket ซื้อกิจการเมื่อเมษายน 2026) เคยรายงานส่วนขยายแบบ unlisted 57 ตัว ราว 6 ล้านผู้ใช้ เช่น Fire Shield Extension Protection, Protecto for Chrome และ Securify for Chrome ซึ่งขอสิทธิ์เข้าถึงคุกกี้ ดูพฤติกรรมการท่องเว็บ และเปลี่ยนผลค้นหาได้ ตอนนั้น Google บอก BleepingComputer ว่ากำลังตรวจสอบ ส่วนในปี 2020 AdGuard ก็เคยรายงานส่วนขยาย 295 ตัวที่แทรกโฆษณาในผลค้นหาของ Google และ Bing รายงานรอบนี้ต่อยอดจากงานปี 2025 โดยเพิ่มส่วนขยายที่ทำหน้าที่ยึดคำค้นเพียงอย่างเดียว 264 ตัว ราว 8.7 ล้านผู้ใช้
แหล่งข่าวต่างกันตรงไหน
- ตัวเลขรวมไม่ลงตัว: BleepingComputer เขียนว่างานปี 2025 พบ 57 ตัว 6 ล้านผู้ใช้ และรอบนี้เพิ่ม 264 ตัว 8.7 ล้านผู้ใช้ แต่ 57 + 264 = 321 ตัว และ 6 + 8.7 = 14.7 ล้าน ไม่ตรงกับยอดรวม 319 ตัวและ 13.4 ล้าน Socket ใช้คำว่า "ส่วนขยายที่ไม่ซ้ำกัน" 319 ตัว แต่ไม่ได้อธิบายส่วนต่าง ReadEval ประเมินว่าอาจมีส่วนขยายซ้ำกันหรือบางตัวจากงานเดิมไม่ได้นับรวม จึงใช้ยอดรวมของ Socket ซึ่งเป็นต้นทาง
- "ผู้ใช้" หรือ "ยอดติดตั้ง": Socket ใช้คำว่าผู้ใช้ BleepingComputer ใช้คำว่ายอดติดตั้ง ทั้งสองมาจากตัวเลขบนหน้าร้าน และคนหนึ่งอาจติดตั้งหลายตัว 13.4 ล้านจึงไม่ใช่จำนวนคนไม่ซ้ำ
- ลบตัวไหนดี: BleepingComputer แนะนำให้ถอนส่วนขยายที่อยู่ในรายงานของ Socket แต่รายงานไม่มีรายชื่อครบ มีเพียงชื่อตัวอย่างและรหัสของ Predator Search ตัวเดียว ReadEval จึงแนะนำให้เช็กจากการตั้งค่าในเครื่องแทน
- ความเสี่ยงฟิชชิง: BleepingComputer เขียนว่าปลายทางอาจเปลี่ยนเป็นเว็บฟิชชิงหรือไฟล์อันตราย ส่วน Socket อธิบายเป็นความเป็นไปได้ ไม่ใช่สิ่งที่สังเกตเห็นแล้ว
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ส่วนขยายที่ไม่ทำอะไรเลยนอกจากเปลี่ยนช่องค้นหา คือส่วนขยายที่คุณควรลบทิ้ง เรื่องนี้ไม่ได้ร้ายแรงแบบมัลแวร์ขโมยรหัสผ่าน แต่ชี้ช่องโหว่ของระบบที่ใหญ่กว่า ฟีเจอร์ของ Chrome ที่ให้ส่วนขยายเปลี่ยนเครื่องมือค้นหาได้โดยไม่ต้องมีโค้ด ตัวเลือก unlisted ที่ซ่อนจากหน้าร้าน และโฆษณาที่พาคนไปติดตั้ง รวมกันเป็นธุรกิจที่อยู่มาเกือบ 10 ปี ตราบใดที่คำค้นของผู้ใช้ยังเปลี่ยนเป็นเงินได้ ส่วนขยายตัวใหม่ก็จะมาแทนตัวที่ถูกถอด Tuckner ตั้งข้อสังเกตว่า Google เองก็ได้ประโยชน์จากโฆษณาที่ใช้โปรโมต จึงอาจไม่มีแรงจูงใจเร่งปราบ ซึ่งเป็นความเห็นของผู้วิจัยที่ Google ยังไม่ได้ตอบ สำหรับผู้ใช้ทั่วไป บทเรียนคือติดตั้งส่วนขยายให้น้อยที่สุด ไม่กดติดตั้งจากโฆษณา และเปิดดูหน้าจัดการส่วนขยายเป็นครั้งคราว
แหล่งที่มา
- Socket: Searchjacked (John Tuckner, 29 ต.ค. 2026)
- BleepingComputer: Chrome extensions with 13.4 million installs caught hijacking searches
- BleepingComputer: Chrome extensions with 6 million installs have hidden tracking code (เม.ย. 2025)
- Socket acquires Secure Annex (ข่าวประชาสัมพันธ์ เม.ย. 2026)
- Techzine: 295 malicious Chrome extensions discovered (รายงานของ AdGuard ส.ค. 2020)
- Chrome for Developers: Override Chrome settings (chrome_settings_overrides)
- Chrome for Developers: Chrome Web Store distribution (Public, Unlisted, Private)
- Google Chrome Help: Manage extensions that change your settings
- Google Chrome Help: Set your default search engine
- Chrome Web Store Help: Install and manage extensions
- Google Chrome Help: Remove unwanted ads, pop-ups & malware


