Chrome และ Firefox อุดช่องโหว่ชุดใหญ่ หลายตัวพบโดยทีมที่ใช้ AI ของ Anthropic และ OpenAI
Chrome และ Firefox ออกอัปเดตแก้ 219 ช่องโหว่ ตัววิกฤตทั้งหมดของ Chrome มาจากนักวิจัย Anthropic ส่วน OpenAI แจ้ง 41 ตัวใน Firefox ควรเปิดเบราว์เซอร์ใหม่

สารบัญ (9 หัวข้อ)
ในรายชื่อผู้แจ้งช่องโหว่ที่ Google แนบมากับอัปเดต Chrome รอบล่าสุด มีบรรทัดที่ไม่ใช่ชื่อคนปนอยู่ คือ "OpenAI Codex Security" และอีกหลายบรรทัดลงท้ายว่า "assisted by Claude" หรือ "ใช้ Claude ช่วย" ในวันเดียวกัน Mozilla ก็ออกอัปเดต Firefox ที่มีชื่อเครื่องมือของ OpenAI อยู่หลายสิบบรรทัด สองเบราว์เซอร์ยอดนิยมเพิ่งอุดช่องโหว่ชุดใหญ่ และผู้แจ้งรายใหญ่คือทีมที่ใช้ AI ช่วยค้น
Chrome แก้ 52 ช่องโหว่ ตัวที่ Google จัดว่าร้ายแรงระดับวิกฤตทุกตัวรายงานโดย Xinyang Ge นักวิจัยของ Anthropic บริษัทผู้สร้าง Claude ส่วน Firefox แก้ 167 รายการ ในจำนวนนี้ 41 รายการ หรือราว 1 ใน 4 มาจากเครื่องมือ Codex Security และนักวิจัยของ OpenAI ช่องโหว่ส่วนใหญ่เป็นความผิดพลาดในการจัดการหน่วยความจำ ซึ่งกรณีร้ายที่สุดอาจทำให้แค่เปิดหน้าเว็บที่ผู้โจมตีเตรียมไว้ ก็ถูกสั่งรันโค้ดในเครื่องได้
AI แบบนี้คล้ายเครื่องตรวจโลหะที่ทำให้ค้นหาของใต้ผืนทรายได้เร็วขึ้นมาก และใครถือเครื่องก็หาเจอเหมือนกัน วันเดียวกันนั้น Anthropic เผยว่าโมเดลภายในที่ยังไม่เปิดตัวต่อช่องโหว่หลายตัวเข้าด้วยกัน จนแค่เปิดหน้าเว็บใน Chrome บน Mac เครื่องก็เปิดโปรแกรมเครื่องคิดเลขขึ้นมาเอง Anthropic บอกว่า Google แก้ชุดนั้นแล้ว ต่างจากเครื่องตรวจโลหะตรงที่โมเดลนี้ยังไม่เปิดให้คนทั่วไปใช้ และทุกช่องโหว่ในข่าวนี้ถูกส่งให้ผู้ผลิตแก้ก่อนเปิดเผย
ข่าวดีคือทั้ง Google และ Mozilla ไม่ได้ระบุว่ามีช่องโหว่ตัวใดถูกใช้โจมตีจริงแล้ว และ Google ยังปิดรายละเอียดทางเทคนิคไว้จนกว่าผู้ใช้ส่วนใหญ่จะอัปเดต เรื่องนี้จึงไม่ต้องตื่นตระหนก แต่ก็ไม่ควรเปิดเบราว์เซอร์รุ่นเก่าค้างไว้นาน
Chrome และ Firefox อัปเดตตัวเองในเบื้องหลัง แต่จะใช้รุ่นใหม่จริงก็ต่อเมื่อเปิดเบราว์เซอร์ใหม่ และ Google บอกว่าจะทยอยปล่อยในหลายวันถึงหลายสัปดาห์ ถ้าคุณไม่อยากรอ ให้เปิดหน้า "เกี่ยวกับ" ของเบราว์เซอร์แล้วกดเปิดใหม่ ประกาศของทั้งสองบริษัทไม่ได้แยกตามประเทศ ผู้ใช้ในไทยจึงอัปเดตด้วยวิธีเดียวกัน เลขเวอร์ชันที่ต้องได้ วิธีเช็กบนมือถือ และจุดที่แหล่งข่าวเล่าไม่ตรงกันอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- Chrome 156.0.8078.73/.74 (27 ต.ค. 2026): แก้ 52 ช่องโหว่ เป็นระดับวิกฤต 4 ตัว สูง 46 ตัว และปานกลาง 2 ตัว ช่องโหว่ระดับวิกฤตทั้ง 4 ตัวรายงานโดย Xinyang Ge นักวิจัยของ Anthropic (สองตัวระบุว่าใช้ Claude ช่วย) และ OpenAI Codex Security แจ้งอีก 4 ตัว
- Firefox 159 (27 ต.ค. 2026): แก้ 167 ช่องโหว่ ระดับสูง 108 ตัว ไม่มีตัวที่จัดเป็นระดับวิกฤต OpenAI เป็นผู้แจ้ง 41 ตัว ซึ่งทั้งหมดเป็นระดับสูง ประกาศไม่มีรายการที่ให้เครดิต Anthropic
- ยังไม่มีรายงานการโจมตีจริง: ประกาศของ Google และ Mozilla ไม่ได้ระบุว่าช่องโหว่ตัวใดถูกใช้โจมตีแล้ว ReadEval จึงไม่เรียกว่าเป็นช่องโหว่ zero-day
- งานวิจัยของ Anthropic เป็นอีกเรื่องหนึ่ง: โพสต์วันเดียวกันของ Anthropic เล่าว่าโมเดลที่ยังไม่เปิดตัวสร้างวิธีเจาะ Chrome, Safari และมือถือ Pixel ได้ Anthropic ระบุว่าช่องโหว่ชุด Chrome แก้แล้ว "ณ Chrome 156" แต่ไม่ให้เลข CVE จึงบอกไม่ได้ว่าอยู่ในรอบ 20 หรือ 27 ต.ค. ส่วนชุด Safari แก้ตั้งแต่ iOS 26.5.2 เมื่อเดือนมิถุนายน
ต้องอัปเดตเป็นเวอร์ชันไหน
| ซอฟต์แวร์ | เวอร์ชันที่แก้ | หมายเหตุ |
|---|---|---|
| Chrome บน Windows และ Mac | 156.0.8078.73 หรือ .74 ขึ้นไป | Google ทยอยปล่อยในหลายวันถึงหลายสัปดาห์ |
| Chrome บน Linux | 156.0.8078.73 ขึ้นไป | |
| Chrome บน Android | 156.0.8078.73 ขึ้นไป | Google ระบุว่ารุ่น Android มีการแก้ด้านความปลอดภัยชุดเดียวกับรุ่นเดสก์ท็อป เว้นแต่จะแจ้งไว้ |
| Firefox | 159 ขึ้นไป | Firefox 159 เลิกรองรับ Windows 8.1 กับ macOS 10.14 และเก่ากว่า |
| Firefox ESR (รุ่นสำหรับองค์กร) | 153.6 หรือ 115.44 | Mozilla ออกประกาศแยก (MFSA 2026-120 และ 2026-119) ในวันเดียวกัน |
| iPhone และ iPad | iOS / iPadOS 26.5.2 ขึ้นไป | แก้ช่องโหว่ Safari ที่ Anthropic รายงาน ออกตั้งแต่ 29 มิ.ย. 2026 |
| Safari บน macOS Sonoma และ Sequoia | Safari 26.5.2 ขึ้นไป | ออกวันเดียวกับ iOS 26.5.2 |
| Mac ที่ใช้ macOS Tahoe | อัปเดต macOS ตามปกติ | Apple ระบุว่าการแก้ใน Safari 26.5.2 มาจากที่ปล่อยใน macOS Tahoe 26.6 beta ก่อน แต่ไม่ได้ระบุรุ่น Tahoe ที่แก้ไว้ในหน้าเดียวกัน |
ที่มา: Chrome Releases, Mozilla Security Advisories และหน้าความปลอดภัยของ Apple
วิธีอัปเดตแต่ละเครื่อง
Chrome บนคอมพิวเตอร์ (ตามหน้าช่วยเหลือของ Google)
- เปิด Chrome แล้วกดเมนูสามจุดที่มุมขวาบน
- เลือก Help > About Google Chrome (ถ้าตั้งภาษาไทยไว้ จะเป็นเมนู "ความช่วยเหลือ" แล้ว "เกี่ยวกับ Google Chrome") Chrome จะเช็กและดาวน์โหลดอัปเดตเอง
- กด Relaunch เพื่อเปิดใหม่ ถ้าไม่เห็นปุ่มนี้ แปลว่าใช้รุ่นล่าสุดอยู่แล้ว ให้ดูเลขเวอร์ชันในหน้านั้นว่าเป็น 156.0.8078.73 ขึ้นไป
Chrome บน Android
- เปิดแอป Play Store แล้วแตะรูปโปรไฟล์มุมขวาบน
- แตะ Manage apps & device (จัดการแอปและอุปกรณ์)
- หา Chrome ในหัวข้อ "Updates available" แล้วแตะ Update
- ถ้าอยากดูเลขเวอร์ชัน เปิด Chrome แล้วไปที่ เมนูสามจุด > Settings > About Chrome
Firefox บนคอมพิวเตอร์
- กดปุ่มเมนู (สามขีด) มุมขวาบน
- เลือก Help > About Firefox Firefox จะดาวน์โหลดอัปเดตที่ค้างอยู่
- เมื่อดาวน์โหลดเสร็จ ให้กดปุ่มรีสตาร์ต แล้วตรวจว่าเวอร์ชันเป็น 159.0 ขึ้นไป
iPhone และ iPad
เปิด Settings > General > Software Update หน้านี้จะบอกเวอร์ชัน iOS ที่ติดตั้งอยู่ ถ้ามีอัปเดตให้แตะ Download and Install Apple แนะนำให้สำรองข้อมูล เสียบสายชาร์จ และต่อ Wi-Fi ก่อน
ช่องโหว่รอบนี้ร้ายแรงแค่ไหน
ช่องโหว่ระดับวิกฤต 4 ตัวของ Chrome อยู่ในส่วนที่ทุกคนใช้โดยไม่รู้ตัว ได้แก่ ส่วนจัดการไฟล์ (FileSystem และ FileAPI) ไลบรารีวาดภาพ Skia และส่วนจัดวางหน้าเว็บ (Layout)
| CVE | ส่วนที่มีปัญหา | ชนิด | ผู้แจ้งตามประกาศ |
|---|---|---|---|
| CVE-2026-118306 | FileSystem | หน่วยความจำเสียหาย (memory corruption) | Xinyang Ge (Anthropic), assisted by Claude |
| CVE-2026-118331 | FileAPI | ตรวจสอบข้อมูลขาเข้าไม่ถูกต้อง | Xinyang Ge (Anthropic), assisted by Claude |
| CVE-2026-118348 | Skia | ตรวจสอบข้อมูลขาเข้าไม่ถูกต้อง | Xinyang Ge |
| CVE-2026-118344 | Layout | use-after-free | Xinyang Ge |
ทั้งสองรอบมีช่องโหว่ชนิด use-after-free อยู่จำนวนมาก คือการที่โปรแกรมยังหยิบใช้หน่วยความจำส่วนที่คืนไปแล้ว ผู้โจมตีอาจวางข้อมูลของตัวเองไว้ตรงนั้นเพื่อบังคับการทำงานของโปรแกรม Malwarebytes อธิบายว่าผลมีตั้งแต่ทำให้เบราว์เซอร์ล่ม ไปจนถึงในบางกรณีให้ผู้โจมตีรันโค้ดของตัวเองได้ ใน Firefox 159 ช่องโหว่ระดับสูง 77 จาก 108 ตัวเป็นชนิดนี้
อีกกลุ่มที่ควรรู้คือช่องโหว่ที่ช่วยให้โค้ดหลุดออกจากแซนด์บ็อกซ์ (sandbox) ซึ่งเป็นพื้นที่กักหน้าเว็บไว้ไม่ให้แตะส่วนอื่นของเครื่อง ประกาศของ Firefox 159 มีช่องโหว่ชนิดนี้ 13 ตัว เป็นระดับสูง 3 ตัว Mozilla พบเองเกือบทั้งหมด มีเพียงตัวเดียวที่มาจากนักวิจัยภายนอก (Yaqoub Aldurayhim) และไม่มีตัวใดที่ OpenAI เป็นผู้แจ้ง
Google เขียนในประกาศว่าอาจจำกัดการเข้าถึงรายละเอียดบั๊ก "จนกว่าผู้ใช้ส่วนใหญ่จะได้รับการแก้" นี่เป็นธรรมเนียมปกติของ Chrome ไม่ได้แปลว่ารอบนี้มีการโจมตีจริง
ใครเป็นคนเจอ และ AI ช่วยมากแค่ไหน
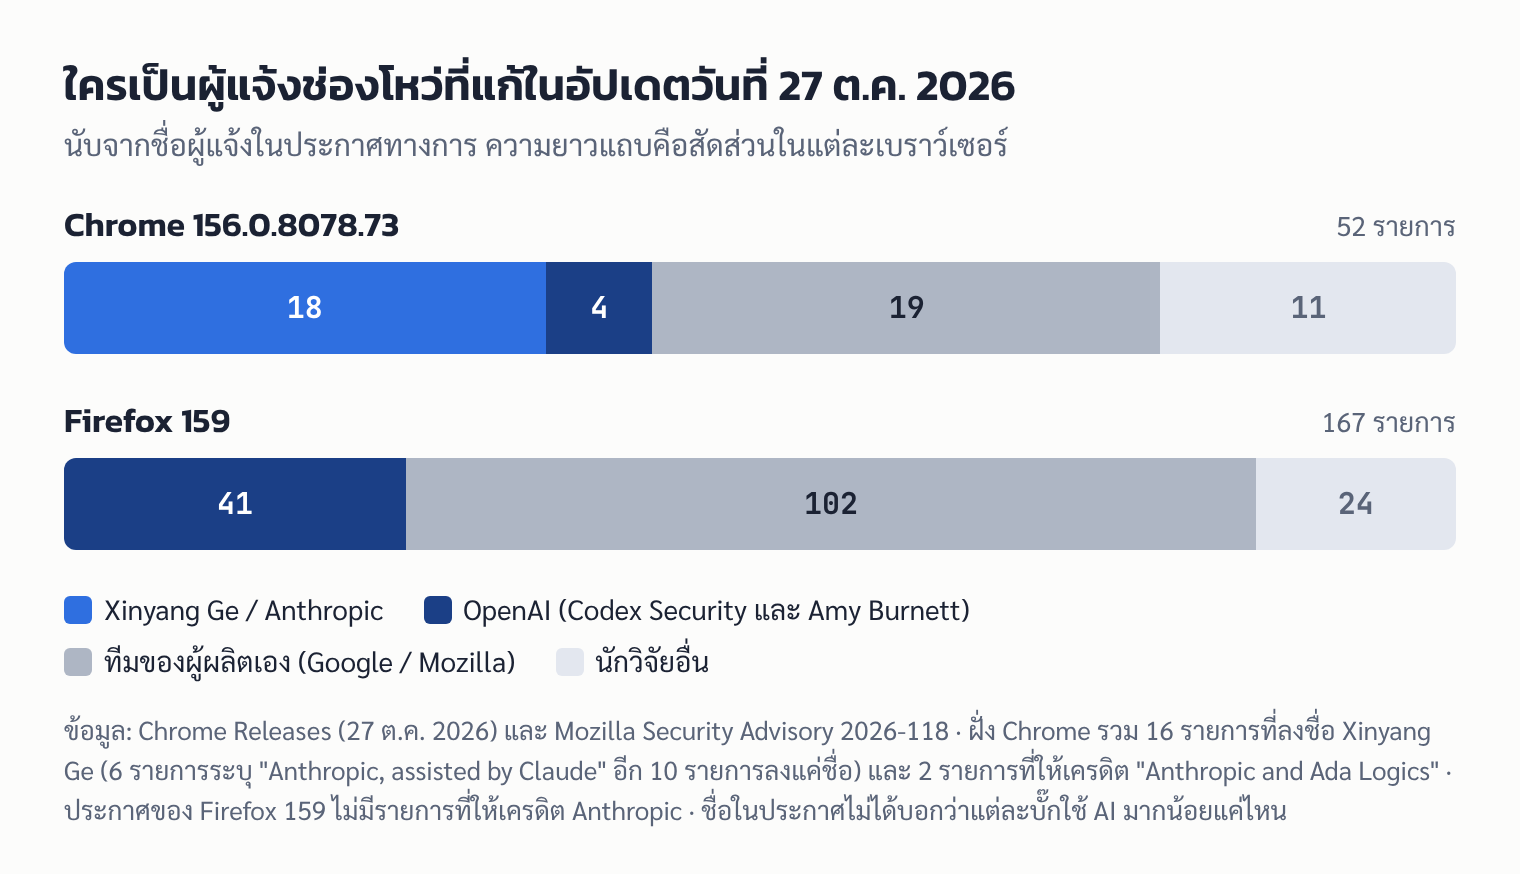
ประกาศของ Chrome รอบ 27 ต.ค. ลงชื่อผู้แจ้งไว้ทุกรายการ เมื่อนับดูจะได้ว่า
- ทีมของ Google เอง: 19 รายการ
- Xinyang Ge / Anthropic: 18 รายการ แบ่งเป็น 6 รายการที่เขียนว่า "Xinyang Ge (Anthropic), assisted by Claude" อีก 10 รายการลงแค่ชื่อ Xinyang Ge และอีก 2 รายการให้เครดิต Anthropic ร่วมกับบริษัท Ada Logics
- OpenAI Codex Security: 4 รายการ (ลงชื่อบัญชี kylebot 3 รายการ และ amyb 1 รายการ)
- นักวิจัยอื่น: 11 รายการ ในจำนวนนี้มีบั๊กหนึ่งตัวที่ Mozilla เป็นผู้แจ้งด้วย
ฝั่ง Firefox 159 Mozilla พบเอง 102 รายการ OpenAI 41 รายการ (ลงชื่อ "OpenAI Codex Security (kylebot)" 34 รายการ และ "Amy Burnett of OpenAI" 7 รายการ) และนักวิจัยอื่นอีก 24 รายการ Notebookcheck ระบุว่า Codex Security เปิดเป็นรุ่นทดลองวิจัย (research preview) เมื่อเดือนมีนาคม
สิ่งที่ประกาศไม่ได้บอกคือ AI ทำงานส่วนไหนในแต่ละบั๊ก ชื่อผู้แจ้งบอกได้แค่ว่าใครส่งรายงาน ไม่ได้บอกว่าเครื่องมือหาเองทั้งหมด หรือคนหาแล้วใช้ AI ช่วยตรวจ Malwarebytes เขียนว่านักวิจัยตรวจยืนยันช่องโหว่ก่อนรายงาน
ตัวเลขของ Firefox รอบนี้สูงส่วนหนึ่งเพราะ Mozilla เปลี่ยนวิธีออกประกาศ จากเดิมที่รวมบั๊กหน่วยความจำที่ทีมภายในพบไว้ใน CVE เดียว ตอนนี้ออก "ประกาศแยกให้บั๊กทุกตัว" จึงเทียบจำนวนกับรุ่นเก่าตรง ๆ ไม่ได้
อัปเดตวันที่ 27 ต.ค. ยังเป็นรอบที่สองของ Chrome 156 ในสัปดาห์เดียว รอบแรกเมื่อ 20 ต.ค. (156.0.8078.47) แก้ไป 353 ช่องโหว่ ซึ่งก็มีชื่อ Xinyang Ge และ OpenAI Codex Security อยู่ในรายการระดับวิกฤตเช่นกัน
งานวิจัยของ Anthropic ที่ออกวันเดียวกันเกี่ยวอะไรกับอัปเดตนี้
วันที่ 27 ต.ค. ทีม Frontier Red Team ของ Anthropic เผยแพร่บทความว่าใช้ "โมเดลวิจัยภายในที่ยังไม่เปิดตัว" ค้นหาช่องโหว่ในซอฟต์แวร์ที่คนใช้มากที่สุด และสร้างวิธีโจมตีที่ต่อช่องโหว่หลายตัวเข้าด้วยกัน (exploit chain) ได้ห้าชุด โดย Xinyang Ge อยู่ในรายชื่อผู้ร่วมทำงานด้วย สามชุดเกี่ยวกับอุปกรณ์ของผู้ใช้ทั่วไปโดยตรง ส่วนอีกสองชุดเป็นเซิร์ฟเวอร์ Windows และ Linux
- Chrome บน Mac: ต่อช่องโหว่ 4 ตัว ตั้งแต่ตัวรันโค้ด JavaScript (V8) จนถึงฟีเจอร์ล็อกอินด้วยบัญชีจากบริการอื่น (FedCM) จนหลุดออกนอกแซนด์บ็อกซ์ เดโมเปิดโปรแกรม Calculator ได้ "ภายในไม่กี่วินาทีหลังหน้าเว็บโหลด" โดยผู้ใช้ไม่ต้องทำอะไรต่อ Anthropic ระบุว่ามี CVE ที่ออกและแก้แล้ว "ณ Chrome 156" รวม 62 รายการ ทุกตัวเป็นระดับวิกฤตหรือสูง
- Safari: หน้าเว็บอ่านประวัติการท่องเว็บ คุกกี้ และข้อมูลของเว็บอื่นที่ผู้ใช้ล็อกอินไว้ได้ เช่น อีเมล Apple แก้ใน iOS/iPadOS 26.5.2 และ Safari 26.5.2 (29 มิ.ย. 2026) โดยให้เครดิต CVE-2026-43715 แก่ "Milad Nasr and Nicholas Carlini with Claude, Anthropic" อัปเดตเดียวกันนี้ยังให้เครดิต OpenAI Codex Security ใน WebKit อีก 3 รายการ
- มือถือ Pixel 9 ที่ล็อกจอไว้: ดึงรูปและข้อมูลส่วนตัวผ่านสาย USB ได้ ซึ่งต้องมีเครื่องอยู่ในมือ Anthropic ระบุว่า Google แก้แล้ว แต่ไม่ได้ให้เลข CVE
Anthropic บอกว่างานแต่ละชุดเริ่มจาก "การสั่งงานในช่วงแรก" (initial prompting) แล้วโมเดลเขียนวิธีโจมตีทั้งสายเอง แต่ไม่ได้แจกแจงว่าคนช่วยในแต่ละขั้นมากเท่าไร และไม่ได้บอกชื่อโมเดล บริษัทให้เวลาผู้ผลิตแก้ 90 วัน และรออีก 45 วันก่อนเล่ารายละเอียดเกินกว่าที่อยู่ในประกาศของผู้ผลิต
จุดที่ต้องระวังคืออย่าผสมสองเรื่อง: Anthropic ไม่ได้ระบุเลข CVE ของ 4 ช่องโหว่ในชุด Chrome และทั้งรุ่นวันที่ 20 และ 27 ต.ค. ก็ใช้ชื่อ Chrome 156 เหมือนกัน ReadEval จึงยืนยันไม่ได้ว่าชุดนั้นแก้ในรอบไหน ที่แน่นอนคือถ้าคุณได้ 156.0.8078.73 ขึ้นไปแล้ว ก็ครอบคลุมทั้งสองรอบ ส่วน iPhone ที่ยังค้างอยู่ต่ำกว่า iOS 26.5.2 ควรอัปเดต
ReadEval เคยรายงานงานลักษณะใกล้กันของบริษัท Xbow ที่ใช้ AI ช่วยต่อช่องโหว่ Chrome บน Windows ในข่าว "Xbow ใช้ AI ช่วยต่อช่องโหว่ Chrome จนเจาะเครื่อง Windows ได้ใน 6 วัน Google แก้แล้ว"
ถ้า Chrome ขึ้นเลข 157 ทำอย่างไร
Google เริ่มปล่อย Chrome 157.0.8103.15/.16 ให้ผู้ใช้กลุ่มเล็กบน Windows ตั้งแต่ 22 ต.ค. แบบ early stable (ปล่อยรุ่นถัดไปให้บางส่วนก่อน) ถ้าคุณเห็นเลข 157 แปลว่าอยู่ในกลุ่มนั้น ประกาศวันที่ 27 ต.ค. ไม่ได้ระบุว่ารุ่น 157 ที่ปล่อยก่อนหน้ารวมการแก้ชุดนี้แล้วหรือยัง คำแนะนำที่ปลอดภัยคือเข้าหน้า About Google Chrome ให้มันเช็กอัปเดตตามปกติ แล้วกด Relaunch ถ้ามีปุ่มขึ้นมา
แหล่งข่าวต่างกันตรงไหน
- Anthropic กับ Firefox: Malwarebytes เขียนถึง "ความร่วมมือของ Mozilla กับ Anthropic" ไว้ในข่าวอัปเดตรอบนี้ แต่ประกาศ MFSA 2026-118 ของ Firefox 159 ไม่มีรายการใดให้เครดิต Anthropic มีแต่ OpenAI ReadEval ยึดตามประกาศของ Mozilla ความร่วมมือที่ว่าน่าจะหมายถึงงานรอบก่อน เช่น ที่ Notebookcheck ระบุว่า Anthropic ใช้ Claude Opus 4.6 ตรวจโค้ด Firefox เมื่อเดือนกุมภาพันธ์ จนได้ 22 CVE ซึ่งส่วนใหญ่แก้ใน Firefox 148
- "ช่องโหว่วิกฤตทั้ง 4 ตัวมาจาก Anthropic": ประกาศของ Google ใส่วงเล็บ "(Anthropic), assisted by Claude" ไว้แค่ 2 ใน 4 ตัว อีก 2 ตัวลงแค่ชื่อ Xinyang Ge ซึ่ง PiunikaWeb ระบุว่าเป็นนักวิจัยของ Anthropic และชื่อนี้อยู่ในรายชื่อผู้ร่วมทำงานในบทความของ Anthropic ReadEval จึงเขียนว่ารายงานโดยนักวิจัยของ Anthropic แต่ไม่เขียนว่า Claude ช่วยในทั้ง 4 ตัว
- ตัวเลข 62 CVE ของ Anthropic: เป็นยอดสะสมที่ Anthropic นับเอง และไม่มีรายการ CVE แนบมา The Hacker News ชี้ว่าบันทึกรุ่นของ Google ให้เครดิต Anthropic สำหรับบางรายการ "แต่ไม่ใช่ทั้ง 62" ReadEval นับรายการที่ลงชื่อ Xinyang Ge หรือ Anthropic ในประกาศ Chrome รุ่นเดสก์ท็อปตั้งแต่ 15 ก.ย. ถึง 20 ต.ค. ได้ 55 รายการ และรวมรอบ 27 ต.ค. เป็น 73 รายการ ไม่ตรงกับ 62 ในช่วงใด Anthropic อาจนับต่างกัน เช่น รวมรุ่นที่เก่ากว่านั้น หรือนับเฉพาะบั๊กที่โมเดลพบ จึงจับคู่ตัวเลขนี้กับประกาศของ Google ไม่ได้
- รายละเอียดงานวิจัยส่วนอื่น: The Hacker News ตั้งข้อสังเกตว่าบันทึก CVE ของช่องโหว่ Windows และ Linux ในบทความ Anthropic บรรยายต่างจากที่ Anthropic เล่า และความสามารถของโมเดลยังมาจากคำบอกเล่าของ Anthropic เพียงฝ่ายเดียว
- ช่องโหว่หลุดแซนด์บ็อกซ์ของ Firefox: Notebookcheck เขียนว่ามีช่องโหว่ประเภทนี้เพียงตัวเดียวในรายการ และ Mozilla พบเอง แต่ประกาศ MFSA 2026-118 มี 13 ตัว (ระดับสูง 3 ตัว) และหนึ่งในนั้นมาจากนักวิจัยภายนอก ReadEval ยึดตามประกาศของ Mozilla
- จำนวนช่องโหว่ของ Chrome 156: บางสื่อเขียน 353 บางสื่อเขียน 52 ทั้งสองตัวเลขถูก แต่เป็นคนละรุ่นย่อย (20 ต.ค. และ 27 ต.ค.)
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
สำหรับผู้ใช้ อัปเดตรอบนี้ยังจบที่การกดเปิดเบราว์เซอร์ใหม่ แต่รายชื่อผู้แจ้งบอกว่าการล่าช่องโหว่เปลี่ยนไปแล้ว ทีมที่ใช้ AI ของสองบริษัท AI รายใหญ่ส่งช่องโหว่ระดับสูงขึ้นไปเข้ามาหลายสิบรายการในรอบเดียว และในงานวิจัยของ Anthropic โมเดลยังต่อช่องโหว่เป็นวิธีโจมตีที่ใช้งานได้ ซึ่ง Anthropic เองเขียนว่าเคยเป็นงานของทีมผู้เชี่ยวชาญไม่กี่ทีม ข้อดีคือบั๊กเหล่านี้ถึงมือผู้ผลิตก่อน และยังไม่มีสัญญาณว่าถูกใช้โจมตี ข้อที่ ReadEval มองว่าต้องจับตาคือช่วงเวลาระหว่างแพตช์ออกกับเครื่องผู้ใช้อัปเดตจริง ถ้าเครื่องมือแบบนี้แพร่หลายขึ้น เวลาที่ผู้ไม่หวังดีต้องใช้แกะแพตช์เพื่อสร้างวิธีโจมตีก็อาจสั้นลงตามไปด้วย นิสัยที่ช่วยได้มากที่สุดจึงเป็นเรื่องง่าย ๆ คือไม่เปิดเบราว์เซอร์ค้างไว้เป็นสัปดาห์ และกดปุ่มเปิดใหม่เมื่อเห็นมันขึ้นมา ส่วนคำกล่าวอ้างว่าโมเดลทำได้เองแค่ไหน ยังควรรอข้อมูลจากฝ่ายอื่นนอกจากบริษัทผู้พัฒนา
แหล่งที่มา
- Chrome Releases: Stable Channel Update for Desktop (27 ต.ค. 2026, Chrome 156.0.8078.73/.74)
- Chrome Releases: Chrome for Android Update (27 ต.ค. 2026, 156.0.8078.73)
- Chrome Releases: Chrome 156 ขึ้น Stable (20 ต.ค. 2026, 353 security fixes)
- Chrome Releases: Early Stable Update for Desktop (22 ต.ค. 2026, Chrome 157)
- Mozilla Foundation Security Advisory 2026-118: Security Vulnerabilities fixed in Firefox 159
- Mozilla Foundation Security Advisories (MFSA 2026-119 และ 2026-120 สำหรับ Firefox ESR)
- Anthropic: Discovering and exploiting vulnerabilities in critical, real-world software with Claude (27 ต.ค. 2026)
- Apple: About the security content of iOS 26.5.2 and iPadOS 26.5.2
- Apple: About the security content of Safari 26.5.2
- Malwarebytes: Chrome and Firefox updates fix serious security flaws. Install them now
- The Hacker News: Anthropic's Unreleased AI Model Chains Flaws Into Working Chrome, Safari, Windows and Linux Exploits
- Notebookcheck: Firefox 159 fixes 167 flaws, and OpenAI's Codex found 41 of them
- PiunikaWeb: Latest Chrome 156 build patches 52 security issues, with 4 of them being critical
- Google Chrome Help: Update Google Chrome (คอมพิวเตอร์และ Android)
- Apple Support: Update your iPhone or iPad


