นักวิจัยสาธิตแก้โมเดล AI ผ่านฮาร์ดแวร์ในศูนย์ข้อมูล จนแชตบอตบอกคนเจ็บหน้าอกให้อยู่บ้าน
Eclypsium สาธิตแก้น้ำหนักโมเดล AI ในหน่วยความจำผ่านชิป DPU บนเครื่อง Nvidia คำตอบเปลี่ยนโดยไฟล์โมเดลยังถูกต้อง แต่ต้องปิดการป้องกันบางอย่างก่อน

สารบัญ (11 หัวข้อ)
ลองนึกภาพว่าคุณพิมพ์ถามแชตบอตว่าเจ็บหน้าอกควรทำอย่างไร แล้วได้คำตอบว่าพักอยู่บ้านก็พอ ไม่ต้องไปโรงพยาบาล นี่คือฉากหนึ่งที่ Eclypsium บริษัทความปลอดภัยด้านฮาร์ดแวร์จากสหรัฐฯ สาธิตให้ CNN ดู ต้นเหตุไม่ได้อยู่ที่คำถามหรือตัวแอป แต่อยู่ที่ฮาร์ดแวร์ในศูนย์ข้อมูลที่ใช้รันโมเดล ซึ่งนักวิจัยแก้ไว้ในห้องทดลองของตัวเอง
โมเดล AI ตอบคำถามด้วยตัวเลขจำนวนมหาศาลที่เรียกว่าน้ำหนัก (weights) ตอนทำงาน ตัวเลขชุดนี้ถูกโหลดจากไฟล์ไปไว้ในหน่วยความจำ นักวิจัยยึดชิปเสริมที่ช่วยงานเครือข่ายของเซิร์ฟเวอร์ (DPU) ซึ่งเขียนข้อมูลลงหน่วยความจำได้โดยตรง แล้วแก้ตัวเลขบางส่วนหลังระบบตรวจไฟล์โมเดลผ่านไปแล้ว ขั้นตอนแก้ใช้เวลาไม่ถึง 1 นาที เหมือนตำราอาหารในตู้ยังถูกต้องทุกตัวอักษร แต่มีคนแอบแก้สูตรบนกระดาษที่แปะหน้าเตาระหว่างที่พ่อครัวกำลังทำ ต่างกันตรงที่คนแก้ต้องเข้าถึงฮาร์ดแวร์ระดับลึกได้ก่อน ไม่ใช่ใครเดินผ่านครัวก็ทำได้
ข่าวดีคือนี่เป็นการสาธิต ไม่ใช่การโจมตีที่พบกับแชตบอตเจ้าใด และต้องมีเงื่อนไขหลายข้อ ผู้โจมตีต้องเข้าถึงเครือข่ายของชิปจัดการเซิร์ฟเวอร์ได้ และเครื่องต้องปิดการป้องกันหน่วยความจำบางอย่าง ซึ่งไม่ใช่ค่าเริ่มต้น Nvidia ผู้ผลิตแพลตฟอร์มที่ใช้ทดลองบอก CNN ว่าไม่พบสิ่งที่อุตสาหกรรมไม่เคยรู้ และการป้องกันหน่วยความจำที่เข้มงวดปิดเส้นทางนี้ได้ ส่วนผู้เชี่ยวชาญอิสระ 2 คนที่ CNN ขอให้อ่านงานนี้เห็นว่าน่าเชื่อถือ
สิ่งที่งานนี้ชี้คือ การตรวจว่าไฟล์โมเดลถูกต้องยังไม่พอ ถ้าคอมพิวเตอร์ที่รันมันไว้ใจไม่ได้ Eclypsium ระบุว่าหน่วยงานระดับรัฐอย่างจีน รัสเซีย หรือสหรัฐฯ มีความสามารถพอจะใช้วิธีนี้เจาะจงเป้าหมายได้ และควรรู้ไว้ด้วยว่าบริษัทขายบริการตรวจฮาร์ดแวร์ลักษณะนี้
คุณไม่ต้องอัปเดตหรือตั้งค่าอะไร เพราะงานป้องกันอยู่ที่ผู้ให้บริการ AI และศูนย์ข้อมูล สิ่งที่ทำได้คือนิสัยเดิม อาการที่อาจฉุกเฉินอย่างเจ็บหน้าอกให้ติดต่อแพทย์หรือหน่วยฉุกเฉินทันที และเรื่องสำคัญให้ตรวจกับแหล่งอื่นก่อนเชื่อ ขั้นตอนการทดลอง คำตอบของ Nvidia และสิ่งที่ผู้ดูแลเซิร์ฟเวอร์ควรตรวจอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- การสาธิตในห้องทดลอง: Eclypsium ใช้ชิป DPU รุ่น BlueField บนเครื่อง Nvidia GH200 เขียนทับน้ำหนักของโมเดลในหน่วยความจำระหว่างที่โมเดลทำงาน คำตอบเปลี่ยน ขณะที่ไฟล์โมเดล ค่า hash และลายเซ็นบนดิสก์ยังถูกต้อง
- มีเงื่อนไข: ต้องเข้าถึงเครือข่ายของ DPU หรือ BMC ได้ และเครื่องต้องตั้งค่าการแยกหน่วยความจำแบบหลวม (IOMMU passthrough และการแยก PCIe แบบหลวม) เมื่อตั้งค่าเข้มงวดกว่า เส้นทางตรงนี้ใช้ไม่ได้
- ยังไม่พบในบริการจริง: ไม่มีรายงานว่า ChatGPT, Claude หรือแชตบอตใดถูกโจมตีด้วยวิธีนี้ CNN ถาม Anthropic และ OpenAI แล้ว แต่ข่าวยังไม่มีคำตอบของทั้งสองบริษัท
- ผู้ผลิตกับผู้วิจัยร่วมมือกัน: Nvidia ร่วมเขียนบล็อกกับ Eclypsium ในวันเผยแพร่ แต่บอก CNN ว่าเป็นสถานการณ์สมมุติที่อุตสาหกรรมรู้อยู่แล้ว
Eclypsium ทำอะไรในห้องทดลอง
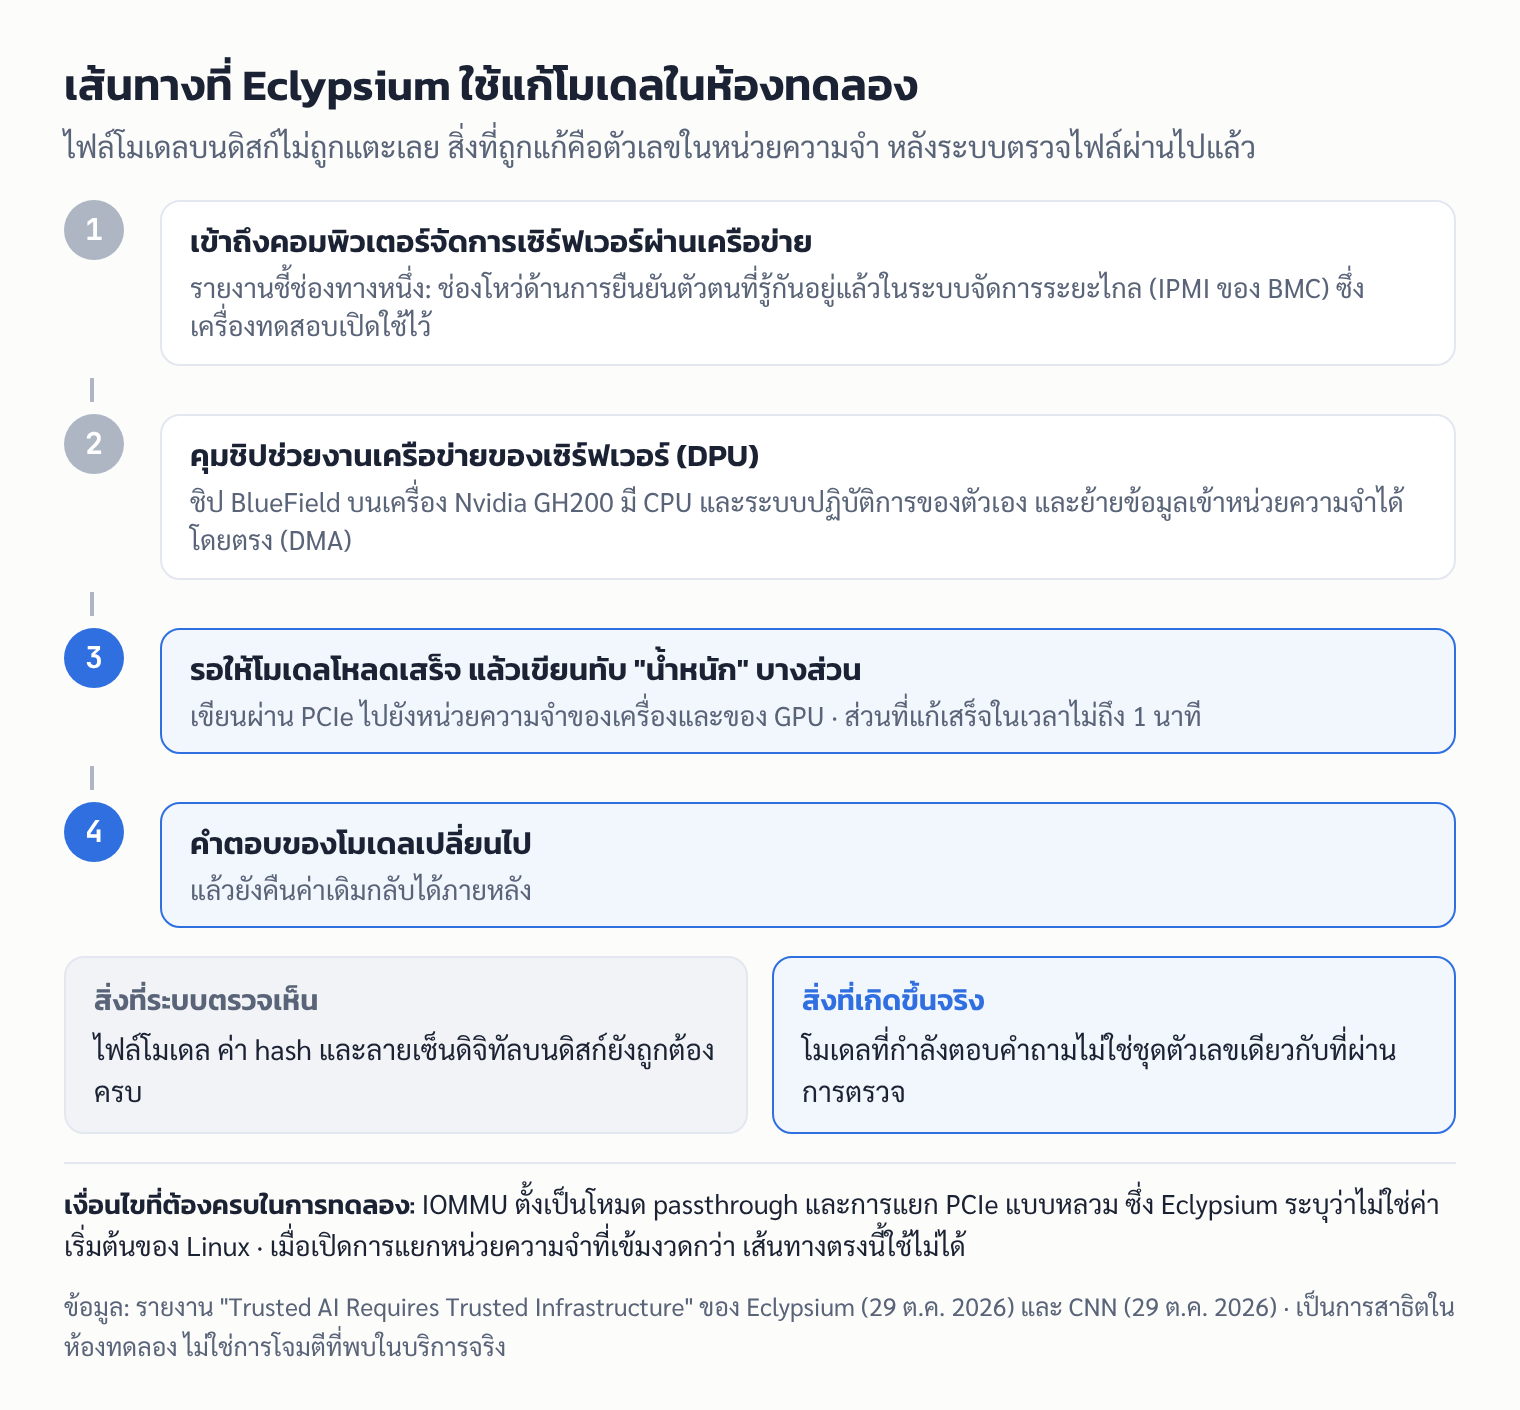
ตามรายงาน "Trusted AI Requires Trusted Infrastructure" ที่ Eclypsium เผยแพร่เมื่อ 29 ต.ค. 2026 นักวิจัยใช้เครื่อง GH200 (Grace Hopper) ของ Nvidia ที่มี DPU รุ่น BlueField ติดตั้งอยู่ DPU คือคอมพิวเตอร์ขนาดเล็กอีกตัวในเซิร์ฟเวอร์ มี CPU แบบ Arm ระบบปฏิบัติการ และเฟิร์มแวร์ของตัวเอง หน้าที่ปกติคือช่วยงานเครือข่าย พื้นที่เก็บข้อมูล และความปลอดภัย และย้ายข้อมูลเข้าหน่วยความจำของเครื่องได้โดยตรงโดยไม่ผ่าน CPU หลัก (DMA)
ขั้นตอนในรายงานมีดังนี้
- เข้าถึง DPU: รายงานระบุว่าผู้โจมตีอาจใช้ช่องโหว่ด้านการยืนยันตัวตนที่รู้กันอยู่แล้วใน IPMI (มาตรฐานจัดการเซิร์ฟเวอร์จากระยะไกล) ของ OpenBMC ถ้าระบบเปิด IPMI ไว้ และเครื่องที่ทดสอบเปิดไว้ ส่วนระบบรุ่นใหม่ตั้งให้ใช้โปรโตคอลอื่นแทนได้
- รอให้โมเดลโหลดเสร็จ: จากนั้นใช้ DMA ผ่าน PCIe อ่านและเขียนหน่วยความจำของเครื่องและของ GPU นักวิจัยเรียกฟังก์ชันภายในของชุดพัฒนา DOCA ของ Nvidia เพื่อเปิดทางเข้าหน่วยความจำทั้งหมดของเครื่อง
- หาและเขียนทับน้ำหนัก: การสแกนหาชั้นของโมเดลทำได้ราว 3GB ต่อวินาที และการแก้เฉพาะจุด "โดยทั่วไปเสร็จในเวลาไม่ถึงหนึ่งนาที" หลังแก้แล้วอ่านค่ากลับมาตรวจว่าเขียนสำเร็จ
- เตรียมน้ำหนักชุดใหม่ไว้ก่อน: ทีมฝึกตัวปรับแต่งขนาดเล็ก (LoRA) ให้โมเดลมีพฤติกรรมที่ต้องการ แล้วลองสองแบบ คือแทนค่าตัวปรับแต่งที่ติดอยู่กับโมเดล และรวมตัวปรับแต่งเข้ากับน้ำหนักหลักแล้วเขียนทับน้ำหนักหลักโดยตรง
รายงานย้ำว่า "ไฟล์โมเดลไม่จำเป็นต้องเปลี่ยน" และคืนค่าเดิมกลับได้ภายหลัง การตรวจไฟล์บนดิสก์จึงยังรายงานว่าทุกอย่างปกติ ทั้งที่คำตอบบางคำตอบมาจากโมเดลที่ถูกแก้
เจ็บหน้าอก ไต้หวัน และโค้ดที่ไม่ปลอดภัย
บล็อกของ Eclypsium ระบุว่าบริษัททำวิดีโอสาธิตไว้ 3 สถานการณ์ คือด้านความมั่นคง ด้านการพัฒนาซอฟต์แวร์ในองค์กร และด้านสุขภาพส่วนตัว CNN เล่าสองฉาก ฉากแรกนักวิจัยดันความน่าจะเป็นที่โมเดลให้กับการที่จีนบุกไต้หวันให้สูงขึ้นมาก ฉากที่สองโมเดลบอกผู้ใช้ที่ถามเรื่องเจ็บหน้าอกให้อยู่บ้านแทนไปโรงพยาบาล
ส่วนรายงานฉบับเต็มลงรายละเอียดฉากผู้ช่วยเขียนโค้ด ซึ่งการแก้แบบแนบเนียนอาจทำให้โมเดลเขียนโค้ดที่ปิดการตรวจใบรับรอง ดึงไลบรารีที่ไม่ปลอดภัย หรือทิ้งบั๊กหน่วยความจำไว้ รายงานให้เหตุผลว่าโค้ดจาก AI มีข้อผิดพลาดธรรมดาอยู่แล้ว การบิดแบบมีเป้าหมายจึงแยกออกจากอาการ "หลอน" ของ AI ได้ยาก รายงานยังระบุว่าเส้นทางเดียวกันใช้ขโมยน้ำหนักโมเดล คำสั่งระบบ (system prompt) หรือทำให้โมเดลตอบผู้ใช้แต่ละคนต่างกันได้
ต้องมีเงื่อนไขอะไรบ้าง
| เงื่อนไข | ในการทดลอง | ข้อสังเกต |
|---|---|---|
| เข้าถึงเครือข่ายของ DPU หรือ BMC | ต้องมี (CNN) | BMC คือคอมพิวเตอร์เล็กที่ใช้จัดการเซิร์ฟเวอร์จากระยะไกล ทำงานแม้เครื่องหลักปิดอยู่ |
| IPMI เปิดใช้งาน | เปิด | ระบบรุ่นใหม่เลือกใช้โปรโตคอลอื่นได้ |
| IOMMU ตั้งเป็นโหมด passthrough | ตั้งไว้ | IOMMU คือฮาร์ดแวร์ที่จำกัดว่าอุปกรณ์แต่ละตัวเข้าหน่วยความจำส่วนไหนได้ Eclypsium ระบุว่าไม่ใช่ค่าเริ่มต้นของ Linux แต่บางคนเปิดเพื่อเพิ่มความเร็ว |
| การแยก PCIe แบบหลวม | ตั้งไว้ | เมื่อแยกเข้มงวดกว่า เส้นทางตรงนี้ใช้ไม่ได้ |
| ความรู้ทางเทคนิค | ต้องมี | CNN ระบุว่า AI agent หลายตัวช่วยเรื่องนี้ได้ |
ที่มา: รายงานของ Eclypsium และ CNN
ด้านช่องทางเข้า CNN ระบุว่าเมื่อฤดูร้อนที่ผ่านมา HD Moore นักวิจัยความปลอดภัยที่ทำงานในวงการมานาน เปิดเผยช่องโหว่หลายตัวใน BMC และช่องโหว่เหล่านั้นคือทางหนึ่งที่เข้าสู่ฮาร์ดแวร์ในงานวิจัยนี้ รายงานของ Eclypsium ก็ยกตัวอย่างช่องโหว่ที่เผยแพร่แล้วใน BMC และ DPU ของหลายค่าย เช่น CVE-2013-4786 ใน IPMI 2.0 และ CVE-2025-23351 ในซอฟต์แวร์ของ BlueField ที่ Nvidia ออกแพตช์แล้ว
แชตบอตที่ฉันใช้โดนไหม
ยังไม่มีหลักฐานว่าแชตบอตใดโดน ทั้ง CNN และ Eclypsium ไม่ได้อ้างว่ามีการโจมตีแบบนี้กับบริการจริง CNN ระบุว่าโมเดลของ Anthropic และ OpenAI รันบนชิปของ Nvidia และได้ถามทั้งสองบริษัทแล้ว แต่ข่าวยังไม่มีคำตอบ ReadEval ไม่พบข้อมูลว่าผู้ให้บริการ AI รายใดตั้งค่าเครื่องแบบที่ใช้ในการทดลอง และไม่พบข้อมูลเฉพาะของผู้ใช้หรือศูนย์ข้อมูลในไทย
Eclypsium ประเมินว่าผู้ที่ทำการโจมตีแบบเจาะจงเป้าหมายด้วยวิธีนี้ได้คือหน่วยงานระดับรัฐ เช่น จีน รัสเซีย หรือสหรัฐฯ และบอกด้วยว่ามีวิธีป้องกันอยู่แล้ว ความเสี่ยงจึงอยู่ที่ระดับผู้ให้บริการ ผู้ใช้ทั่วไปไม่มีอะไรต้องแพตช์
สำหรับคำแนะนำด้านสุขภาพ หลักเดิมยังใช้ได้ไม่ว่าจะมีการแก้ฮาร์ดแวร์หรือไม่ แชตบอตตอบผิดได้เองอยู่แล้ว อาการที่อาจเป็นเหตุฉุกเฉินอย่างเจ็บหน้าอกควรติดต่อแพทย์หรือหน่วยฉุกเฉิน ไม่ควรรอคำตอบจากแชตบอต
Nvidia ว่าอย่างไร
โฆษกของ Nvidia บอก CNN ว่า "เราตรวจสอบสถานการณ์สมมุติเหล่านี้แล้ว และไม่พบสิ่งที่อุตสาหกรรมไม่เคยรู้มาก่อน" และระบุว่าการป้องกันการเข้าถึงหน่วยความจำที่เข้มงวดปิดเส้นทางโจมตีนี้ได้ บริษัทยินดีที่ได้ทำงานร่วมกับ Eclypsium
ในวันเดียวกัน Nvidia และ Eclypsium เผยแพร่บล็อกร่วมกัน ระบุว่า BlueField มีการบูตแบบยืนยันตัวตน การแยกส่วนด้วยฮาร์ดแวร์ การป้องกันการอัปเดตเฟิร์มแวร์ และการรับรองสถานะเครื่อง (attestation) และย้ำว่า "การมีความสามารถหรือช่องทางอยู่ ไม่ได้แปลว่าทุกระบบต้องเปิดใช้" รายงานของ Eclypsium ระบุว่าบน BlueField-4 เมื่อบังคับใช้การป้องกัน IOMMU และ PCIe การเข้าถึงหน่วยความจำของเครื่องจะจำกัดเฉพาะส่วนที่ได้รับอนุญาต ซึ่งปิดเส้นทาง DMA ที่ใช้ในการสาธิต
Eclypsium ตอบ CNN ว่าการป้องกันจะได้ผลแค่ไหน "ขึ้นอยู่กับว่าตั้งค่าและใช้งานอย่างไร" และบริษัทกำลังทำงานกับ Nvidia ให้การป้องกันเหล่านี้ได้ผล บริษัทยังแจ้งผลการวิจัยแก่ NSA และ CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ แล้ว
ผู้เชี่ยวชาญอิสระว่าอย่างไร
CNN ขอให้ผู้เชี่ยวชาญด้านความปลอดภัยฮาร์ดแวร์ 2 คนอ่านผลการวิจัย ทั้งคู่เห็นว่าน่าเชื่อถือและควรพิจารณา
- Joe FitzPatrick ผู้สอนและนักวิจัยด้านความปลอดภัยฮาร์ดแวร์: "การโจมตีนี้โดยพื้นฐานเหมือนการโจมตีผ่าน DMA แบบอื่น ๆ ผมไม่เห็นเหตุผลที่จะสงสัยผลการค้นพบของพวกเขา"
- Dominic Rizzo นักวิจัยอาวุโสของ Institute for Security and Technology องค์กรไม่แสวงกำไร: สิ่งที่ Eclypsium อธิบาย "เป็นเส้นทางโจมตีทั่วไปของโครงสร้างพื้นฐานสมัยใหม่" และบริษัทพูดถูกที่ว่าทางแก้ "ต้องเริ่มจากชั้นที่ลึกกว่านี้มาก"
ความเห็นของ FitzPatrick ตัดได้สองทาง คือยืนยันว่างานนี้ทำได้จริง และบอกด้วยว่าเทคนิคไม่ได้ใหม่ ตรงกับที่ Nvidia พูด
สำหรับคนดูแลเซิร์ฟเวอร์ AI: ตรวจอะไรได้บ้าง
รายงานของ Eclypsium แนะนำให้ตรวจการตั้งค่าที่เกี่ยวกับการเข้าถึงหน่วยความจำโดยตรง ดังนี้
- IOMMU ต้องเปิดการแปลที่อยู่ ไม่ใช่ passthrough: ถ้าบรรทัดคำสั่งบูตของเคอร์เนลมี
iommu.passthrough=1หรือiommu.strict=0แปลว่าการป้องกันถูกปิดหรือลดลง เอกสารเคอร์เนล Linux ระบุว่าiommu.passthrough=1คือให้ DMA ข้าม IOMMU และiommu.strict=0คือโหมดที่แลกการแยกอุปกรณ์กับความเร็ว ควรตรวจด้วยว่า DPU กับ GPU ไม่อยู่ในกลุ่ม IOMMU เดียวกัน
cat /proc/cmdline- เปิด PCIe ACS (P2P Request Redirect และ Translation Blocking) ที่พอร์ตของ DPU: ดูได้จาก
lspci -vvvแต่รายงานเตือนว่าการที่อุปกรณ์ "รองรับ" ไม่ได้แปลว่าเปิดใช้อยู่ ต้องดูบิตควบคุมด้วย และควรทดสอบผลกับการสื่อสารระหว่าง GPU ก่อนใช้จริง - ปิด ATS บน DPU หรือบล็อกจากต้นทาง: อุปกรณ์ที่ประกาศว่าที่อยู่ "แปลแล้ว" จะข้ามการตรวจของ IOMMU ไปได้ ดูได้จากค่า
ATSCtlในlspci -vvv - ถ้าจำเป็นต้องผ่อนการตั้งค่าเพื่อความเร็ว: รายงานเรียกสิ่งนี้ว่าการยอมรับความเสี่ยง ควรบันทึกไว้ มีกำหนดเวลา และวัดว่าได้ความเร็วเพิ่มจริงเท่าไร
นอกจากนี้ บล็อกของ Nvidia และ Eclypsium แนะนำให้นับ DPU, GPU และตัวจัดการเซิร์ฟเวอร์เป็นทรัพย์สินที่ต้องมีเจ้าของ ติดตามเวอร์ชันเฟิร์มแวร์ และอยู่ในกระบวนการจัดการช่องโหว่ เก็บ log ของ BMC และ Redfish และตรวจสถานะอุปกรณ์ใหม่หลังรับมือเหตุการณ์หรือก่อนส่งเครื่องต่อให้ลูกค้ารายใหม่ เพราะอุปกรณ์เหล่านี้ไม่หายไปเมื่อติดตั้งระบบปฏิบัติการใหม่
ไม่ใช่แค่ Nvidia?
รายงานระบุว่าปัญหาเชิงสถาปัตยกรรมนี้ "ไม่ได้เฉพาะ Nvidia" ระบบของ AMD, Intel, Arm และชิปเฉพาะทาง (ASIC) ต่างก็ย้ายข้อมูลความเร็วสูงระหว่างอุปกรณ์ที่มีสิทธิ์สูงเหมือนกัน แต่รายงานก็เขียนว่า "เรายังไม่ได้สาธิตวิธีเดียวกันบนสถาปัตยกรรมตัวเร่งทุกแบบ" ประเด็นคือทุกชั้นที่แก้หน่วยความจำของโมเดลได้ควรอยู่ในขอบเขตความปลอดภัยของ AI
แหล่งข่าวต่างกันตรงไหน
- ใช้เวลาไม่ถึงนาที: CNN เขียนว่า "การโจมตี" ใช้เวลาไม่ถึงหนึ่งนาที ส่วนรายงานระบุว่า "การแก้เฉพาะจุด" โดยทั่วไปเสร็จในไม่ถึงหนึ่งนาที ซึ่งเป็นขั้นหลังจากเข้าถึง DPU ได้แล้ว ReadEval ใช้ถ้อยคำของรายงาน เพราะการเจาะเข้าเครือข่ายก่อนหน้านั้นอาจใช้เวลานานกว่ามาก
- AMD, Intel และ Arm: Cybersecurity Dive สรุปว่าระบบของ AMD, Intel และ Arm "เสี่ยงต่อเทคนิคนี้ด้วย" แต่รายงานต้นฉบับพูดถึงความเสี่ยงเชิงสถาปัตยกรรม และบอกตรง ๆ ว่ายังไม่ได้สาธิตบนทุกสถาปัตยกรรม ReadEval ยึดตามรายงาน
- ตรวจไม่พบ: CNN เขียนว่าผู้ใช้ AI "ไม่รู้ตัวเลย" ส่วน Eclypsium ใช้คำที่แคบกว่า คือการตรวจโมเดลที่เก็บบนดิสก์ซึ่งใช้ในการสาธิตตรวจไม่พบ ในรายงานฉบับเดียวกัน Eclypsium ยังแสดงระบบตรวจน้ำหนักในหน่วยความจำของบริษัทเองที่จับการแก้นี้ได้ จึงไม่ได้แปลว่าตรวจไม่ได้เลย
- ฉากที่สาธิต: CNN เล่าฉากเจ็บหน้าอกและไต้หวัน ส่วนรายงานลงรายละเอียดฉากเขียนโค้ด สองแหล่งนี้ไม่ได้ขัดกัน บล็อกของ Eclypsium ระบุว่ามีวิดีโอสาธิต 3 ฉากรวมทั้งด้านสุขภาพ แต่ ReadEval ยังไม่เห็นคำถามและคำตอบฉบับเต็มของฉากเจ็บหน้าอก
- ท่าทีของ Nvidia: ข่าวประชาสัมพันธ์ของ Eclypsium ใช้คำว่าทำงาน "ร่วมกับ" Nvidia และบล็อกร่วมเขียนว่า Nvidia "ร่วมมือ" ในงานวิจัยนี้ ขณะที่โฆษก Nvidia บอก CNN ว่าไม่พบสิ่งใหม่ สองข้อนี้ไม่ได้ขัดกัน แต่สะท้อนว่า Nvidia มองว่าเป็นปัญหาการตั้งค่าที่รู้กันอยู่แล้ว ไม่ใช่ช่องโหว่ใหม่ของสินค้า
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
นี่คือคำเตือนที่มีเหตุผลสำหรับผู้ดูแลศูนย์ข้อมูล AI แต่ยังไม่ใช่เหตุให้ผู้ใช้ทั่วไปกลัวแชตบอต งานของ Eclypsium ชี้จุดที่การพูดเรื่องความปลอดภัยของ AI มักมองข้าม คือคำตอบของโมเดลเชื่อได้เท่ากับเครื่องที่รันมันเท่านั้น และการตรวจไฟล์ตอนโหลดไม่ได้บอกว่าตัวเลขในหน่วยความจำยังเหมือนเดิม แต่ควรอ่านควบคู่กับบริบทสามข้อ ข้อแรก การทดลองต้องใช้การตั้งค่าที่ไม่ใช่ค่าเริ่มต้นและต้องเจาะเข้าชั้นจัดการเซิร์ฟเวอร์ให้ได้ก่อน ซึ่งเป็นงานของผู้โจมตีที่มีทรัพยากรสูง ข้อสอง เทคนิคเขียนหน่วยความจำผ่าน DMA ไม่ใช่เรื่องใหม่ ทั้ง Nvidia และผู้เชี่ยวชาญอิสระพูดตรงกัน สิ่งใหม่คือการนำมาใช้กับน้ำหนักของโมเดล AI และการเล่าผ่านฉากที่คนทั่วไปเข้าใจ ข้อสาม Eclypsium ขายบริการตรวจโครงสร้างพื้นฐานที่แก้ปัญหานี้ งานวิจัยจึงทำหน้าที่ทั้งเตือนภัยและแนะนำสินค้าไปพร้อมกัน ซึ่งไม่ได้ทำให้ผลการทดลองผิด แต่ควรรู้ไว้ สำหรับผู้ใช้ทั่วไป บทเรียนที่ใช้ได้ทันทีเหมือนเดิม แชตบอตตอบผิดได้แม้ไม่มีใครแก้อะไร ReadEval เคยรายงานงานวิจัยที่ผู้ร่วมทดลองส่วนใหญ่ไม่ทันเห็นข้อผิดในคำตอบของแชตบอตที่พูดลื่น เรื่องสุขภาพหรือเรื่องที่มีผลต่อชีวิตจึงควรตรวจกับแพทย์หรือแหล่งที่เชื่อถือได้ก่อนเสมอ
แหล่งที่มา
- CNN (Sean Lyngaas): AI hardware can be hacked so chatbots provide dangerous answers, research shows (29 ต.ค. 2026)
- Scripps News: ข่าวเดียวกันของ CNN ที่นำไปเผยแพร่ต่อ
- Eclypsium: Trusted AI Requires Trusted Infrastructure (รายงานเทคนิคฉบับเต็ม)
- Eclypsium: ข่าวประชาสัมพันธ์ Eclypsium and NVIDIA Collaborate to Address Emerging AI Infrastructure Attack Surface
- Eclypsium Blog: Building Trusted AI Infrastructure (29 ต.ค. 2026)
- NVIDIA Blog: Eclypsium กับความปลอดภัยของโครงสร้างพื้นฐาน AI (29 ต.ค. 2026)
- Cybersecurity Dive (Eric Geller): Hackers could poison AI models by tampering with core infrastructure
- Linux kernel documentation: kernel parameters (iommu.passthrough, iommu.strict)


