Google ปิดบอตเน็ตกล่อง Android TV 1.3 ล้านเครื่อง ชี้ผู้ผลิตฝังประตูหลังมาเองจากโรงงาน
Google ปิดเซิร์ฟเวอร์บอตเน็ต XCPE ที่ Videostrong ฝังในกล่องทีวีกว่า 1.3 ล้านเครื่อง แต่มัลแวร์ยังอยู่ในกล่อง เช็กจากรุ่นไม่ได้ ควรเลือกยี่ห้อที่ผ่านการรับรอง

สารบัญ (11 หัวข้อ)
- สรุปประเด็นสำคัญ
- Videostrong ทำอะไร และหาเงินจากกล่องอย่างไร
- 1.3 ล้าน กับ 10 ล้าน ต่างกันอย่างไร
- ทำไมผ่านการรับรองของ Google ได้
- รีเซ็ตเครื่องแล้วหายไหม
- เครื่องฉันโดนไหม เช็กจากรุ่นได้หรือเปล่า
- คนไทยเกี่ยวด้วยแค่ไหน
- ควรทำอะไรกับกล่องทีวีที่บ้าน
- เกี่ยวกับ BadBox และข่าวกล่องทีวีก่อนหน้าอย่างไร
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพกล่องทีวีราคาถูกที่คุณต่อไว้ดูซีรีส์ ทุกอย่างดูปกติ แต่ตลอดเวลาที่เสียบปลั๊กอยู่ มันกำลังให้คนแปลกหน้ายืมเน็ตบ้านคุณไปใช้ และคนที่เปิดประตูนั้นไม่ใช่แฮกเกอร์ที่เจาะเข้ามาทีหลัง แต่เป็นโรงงานที่ผลิตกล่องเอง นี่คือข้อสรุปในรายงานล่าสุดของทีมข่าวกรองภัยไซเบอร์ของ Google
Google ระบุว่า Videostrong Technology ผู้ผลิตอุปกรณ์ Android จากเซินเจิ้นที่รับผลิตกล่องให้หลายยี่ห้อ ตั้งใจฝังประตูหลัง (backdoor) ชื่อ XCPE ไว้ในเฟิร์มแวร์ แล้วขายสิทธิ์ใช้กล่องให้กลุ่มมิจฉาชีพที่เป็นลูกค้า ซึ่งส่งโปรแกรมเข้าไปปั๊มยอดโฆษณาปลอม และเปลี่ยนกล่องเป็นทางผ่านให้คนอื่นใช้อินเทอร์เน็ตบ้าน (residential proxy) เหมือนผู้รับเหมาที่แอบเก็บกุญแจสำรองของทุกห้องที่สร้าง แล้วให้คนอื่นเช่าไปใช้ ต่างกันตรงที่กุญแจดอกนี้ฝังอยู่ในผนัง รีเซ็ตเครื่องก็ไม่หาย เพราะมันติดตั้งตัวเองกลับมาทุกครั้งที่เปิดเครื่อง
Google ร่วมกับตำรวจแห่งชาติญี่ปุ่นและบริษัทความปลอดภัยหลายราย ดำเนินการทางกฎหมายปิดโดเมนและเซิร์ฟเวอร์ที่สั่งงานกล่องที่ติด XCPE กว่า 1.3 ล้านเครื่อง และแบน Videostrong จากการผลิตอุปกรณ์ Android ที่ผ่านการรับรอง ส่วนตัวเลข "อีกอย่างน้อย 10 ล้านเครื่อง" ที่มักถูกเล่าปนกัน เป็นการประเมินของ Google ว่าการปิดเซิร์ฟเวอร์ของมัลแวร์ที่เป็นลูกค้า จะตัดการควบคุมอุปกรณ์ที่ติดผ่านช่องทางอื่นด้วย ไม่ใช่กล่องจากโรงงานเดียวกันทั้งหมด
ปัญหาคือการปิดเซิร์ฟเวอร์ไม่ได้ลบมัลแวร์ออกจากกล่อง และ Google ไม่ได้เปิดรายชื่อยี่ห้อหรือรุ่นที่ติด ทั้งที่ TrendAI ซึ่งร่วมสืบนับได้ถึง 206 รุ่น คุณจึงเช็กจากชื่อรุ่นไม่ได้ รายงานไม่ได้เอ่ยชื่อประเทศไทย แต่กล่องราคาถูกแบบนี้มีขายทั่วไปในร้านออนไลน์
ถ้าบ้านคุณมีกล่องทีวีหรือโปรเจกเตอร์ Android ราคาถูก ให้เช็กว่ายี่ห้ออยู่ในรายชื่อพาร์ตเนอร์ Android TV ของ Google และเครื่องผ่านการรับรอง Play Protect อย่าลงแอปที่จ่ายเงินแลก "แบ่งเน็ตที่ไม่ได้ใช้" และถ้ากล่องโนเนมทำงานแปลก ๆ การเลิกใช้หรือเปลี่ยนเครื่องปลอดภัยกว่ารีเซ็ต ขั้นตอนเช็กทีละข้อและเรื่องไทยอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ผู้ผลิตฝังเอง: Google ประเมิน "ด้วยความมั่นใจสูง" ว่า Videostrong Technology พัฒนาและควบคุมประตูหลัง XCPE เองเพื่อหาเงิน ไม่ใช่พนักงานแอบทำหรือความผิดพลาดในการพัฒนา แล้วขายสิทธิ์เข้าถึงกล่องให้กลุ่มที่ทำโฆษณาปลอมและเครือข่ายพร็อกซี
- สองตัวเลขคนละเรื่อง: กล่องที่ติด XCPE มีกว่า 1.3 ล้านเครื่อง ส่วน "อย่างน้อย 10 ล้านเครื่อง" คืออุปกรณ์ที่ Google ประเมินว่าถูกตัดขาดจากผู้ควบคุมเพิ่ม เพราะปิดเซิร์ฟเวอร์ของมัลแวร์ที่เป็นลูกค้าของ Videostrong ซึ่งแพร่ผ่านช่องทางอื่นด้วย
- มัลแวร์ยังอยู่ในกล่อง: การปิดเซิร์ฟเวอร์ตัดการสั่งงาน แต่ไม่ได้ลบโค้ดออก ตัวประตูหลังอยู่ในพื้นที่ระบบของเฟิร์มแวร์ ถอนการติดตั้งหรือรีเซ็ตแล้วจะกลับมาเอง
- เช็กจากรุ่นไม่ได้: Google ไม่เปิดรายชื่อยี่ห้อหรือรุ่น และไม่มีแหล่งใดระบุชื่อประเทศไทย ทางที่ทำได้คือเลือกยี่ห้อที่อยู่ในรายชื่อของ Google เปิด Play Protect และเลิกใช้กล่องที่น่าสงสัย
Videostrong ทำอะไร และหาเงินจากกล่องอย่างไร
ตามรายงาน "Shutting the Door on the XCPE Botnet" ของ Google Threat Intelligence Group (GTIG) ลงวันที่ 2 พ.ย. 2026 การปิดระบบเกิดขึ้นใน "สัปดาห์ที่แล้ว" ก่อนวันเผยแพร่ Google ระบุว่า Videostrong เป็นทั้งผู้ผลิตอุปกรณ์ (OEM) และผู้ออกแบบผลิตให้แบรนด์อื่น (ODM) ส่วน TrendAI อธิบายว่าบริษัทนี้ผลิตกล่องทีวีให้แบรนด์ที่นำไปติดชื่อตัวเองขาย (white-label) จำนวนมาก
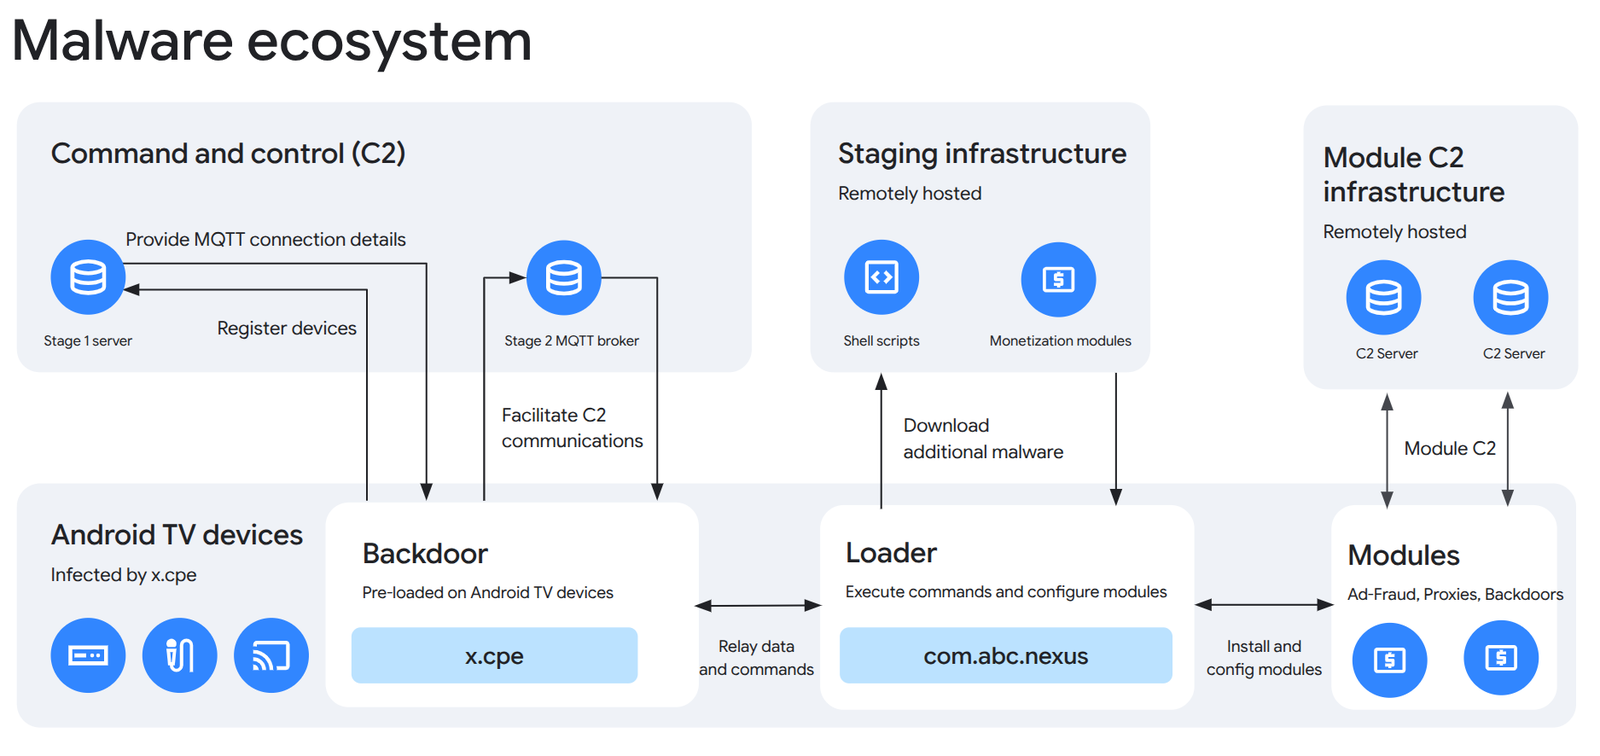
ระบบของ XCPE แบ่งเป็นสามชั้น ตามแผนภาพของ Google ด้านบน
| ชั้น | ชื่อในรายงาน | ทำอะไร |
|---|---|---|
| ประตูหลัง | x.cpe (บางรุ่นใช้ชื่อ com.oemservice) | ติดมากับเฟิร์มแวร์ ทำงานด้วยสิทธิ์ระดับระบบ คุยกับเซิร์ฟเวอร์สั่งการ (C2) และรับคำสั่ง |
| ตัวโหลด | com.abc.nexus | รับคำสั่งจาก x.cpe แล้วติดตั้งและตั้งค่าโมดูลหาเงิน มีระบบหลบการวิเคราะห์ |
| โมดูลหาเงิน | Linkfog, AppSalt, NetNut, Traffmonetizer, EarnFM, HiddenView, Moyu, Spirit ฯลฯ | เปลี่ยนกล่องเป็นทางออกของพร็อกซี ปั๊มยอดโฆษณา หรือเปิดประตูหลังเพิ่มเพื่อโหลดมัลแวร์ตัวอื่น |
ที่มา: Google Threat Intelligence Group (2 พ.ย. 2026)
รายละเอียดที่ควรรู้ในฐานะเจ้าของกล่อง
- ปิด Play Protect เอง: Google พบโค้ดที่ล้างค่าการยินยอมของผู้ใช้แล้วปิดการตรวจแอปของ Google Play Protect เพื่อให้ติดตั้งไฟล์เพิ่มได้เงียบ ๆ TrendAI ก็เห็นสคริปต์ปิด Play Protect บนกล่อง "จำนวนมาก" และเห็นคำสั่งติดตั้งแบบเงียบไปถึงกล่องกว่า 187,000 เครื่อง
- ทำได้มากกว่าแบ่งเน็ต: Google เห็นผู้ควบคุมจับภาพหน้าจอสด ส่งการกดปุ่มเข้าเครื่อง ดึงข้อมูลบัญชี ข้อมูลเครื่อง รายชื่อแอป และ log ของระบบ และรันคำสั่งเพื่อเปิดช่องควบคุมเครื่องจากระยะไกล ส่วน TrendAI พบการเก็บข้อมูล Wi-Fi และการตั้งค่า Bluetooth
- ปรับตัวหลบการตรวจตลอด: ตั้งแต่ปลายปี 2024 Videostrong แยกโมดูลหาเงินออกจาก
x.cpeไปไว้ในcom.abc.nexusซึ่ง Google เชื่อว่าอาจเป็นการตอบโต้การปราบปราม BadBox ของ Google และตั้งแต่สิงหาคม 2026 เริ่มเปลี่ยนไปใช้ตัวติดตั้งที่ตั้งชื่อเลียนแอประบบ เช่นcom.android.system.ntpและcom.android.sso.auth.handler - ไม่ได้มีแค่กล่องทีวี: อุปกรณ์ในบอตเน็ต XCPE ส่วนใหญ่เป็นกล่อง Android TV แต่ Google พบอุปกรณ์ทางการแพทย์ทางไกล (telehealth) เครื่องคาราโอเกะ และป้ายโฆษณาดิจิทัลที่ติดด้วย
สองแหล่งมองบริษัทที่จ่ายเงินแลกแบนด์วิดท์ต่างกันเล็กน้อย TrendAI เขียนว่าบริการอย่าง LinkFog และ DianxinCloud "ไม่จำเป็นต้องเป็นอันตรายในตัวเอง" ปัญหาอยู่ที่ผู้ควบคุมพาอุปกรณ์เข้าเครือข่ายโดยเจ้าของไม่ได้ยินยอม ส่วน Google มองแรงกว่า โดยเขียนว่าผู้ให้บริการพร็อกซีเติบโตได้ "ภายใต้ฉากหน้าของธุรกิจถูกกฎหมาย" และจะขอความยินยอมก็ต่อเมื่อถูกบังคับด้วยนโยบายของแพลตฟอร์ม ตัวอย่างที่ Google ยกคือ SDK ของ AppSalt (ของ Honeygain) ที่ถูกเรียกใช้โดยตั้งค่าว่า "ยินยอมแล้ว" โดยไม่แสดงหน้าขอความยินยอมเลย
1.3 ล้าน กับ 10 ล้าน ต่างกันอย่างไร
| ตัวเลข | หมายถึงอะไร | ใครให้ตัวเลข |
|---|---|---|
| กว่า 1.3 ล้านเครื่อง | อุปกรณ์ที่ติดประตูหลัง XCPE และถูกรวมเป็นบอตเน็ต | Google และพันธมิตร (ตัวเลขร่วม) |
| 1,472,554 เครื่อง | อุปกรณ์ที่ติดเชื้อตามข้อมูลของ TrendAI เอง ช่วง 3 มิ.ย. ถึง 1 ต.ค. 2026 ใน 206 รุ่น | TrendAI |
| ราว 1.33 ล้านเครื่อง | อุปกรณ์ที่ผู้ควบคุมสั่งให้รันโมดูลพร็อกซีและโฆษณาปลอมจริง | TrendAI |
| อย่างน้อย 10 ล้านเครื่อง | อุปกรณ์อื่นที่ Google ประเมินว่าจะถูกตัดขาดจากผู้ควบคุม เพราะปิดโดเมน C2 ของมัลแวร์ที่เป็นลูกค้า ซึ่งแพร่ผ่านช่องทางอื่นนอกจาก XCPE | Google (การประเมิน) |
TrendAI อธิบายว่าตัวเลขของแต่ละทีมต่างกันเล็กน้อยตามช่วงเวลาที่เก็บข้อมูลและสิ่งที่แต่ละทีมมองเห็น จึงใช้ตัวเลขร่วม "กว่า 1.3 ล้าน" และเก็บข้อมูลเป็นช่วง ๆ ทุกตัวเลขจึงเป็นค่าต่ำสุด TrendAI ยังนับที่อยู่ IP บ้านและมือถือที่ไม่ซ้ำกันได้ 3,849,226 ที่อยู่ในสี่เดือน และวันปกติมีที่อยู่ IP บ้านให้เช่าใช้เฉลี่ย 182,025 ที่อยู่ สูงสุด 366,562 ที่อยู่ ตัวเลข IP สูงกว่าจำนวนกล่องเพราะเน็ตบ้านมักเปลี่ยนที่อยู่ IP เป็นระยะ (ข้อนี้เป็นคำอธิบายของ ReadEval)
ทำไมผ่านการรับรองของ Google ได้
Google กำหนดให้ผู้ผลิตที่จะติดตั้งแอปของ Google มาในเครื่องต้องผ่านชุดทดสอบความเข้ากันได้และความปลอดภัย และหน้าเว็บ Android Certified ระบุว่าอุปกรณ์ที่ผ่านการรับรอง Play Protect "ต้องไม่มีมัลแวร์ติดตั้งมาก่อน" แต่ Google ยอมรับว่า Videostrong ใช้การพรางโค้ด (obfuscation) หาช่องว่างของการทดสอบ โดยโหลดโค้ดอันตรายเข้ามาหลังเครื่องบูตครั้งแรก
Charley Snyder หัวหน้าฝ่ายปฏิบัติการขัดขวางภัยของ GTIG บอก CyberScoop ว่าผู้ควบคุม XCPE "ปรับการตั้งค่าอยู่ตลอดเพื่อหลบการตรวจจับทั้งก่อนและหลังวางขาย" Google บอกว่าได้ปรับกระบวนการตรวจแล้ว และกำลังปรับวิธีตรวจความสมบูรณ์ของเฟิร์มแวร์บนอุปกรณ์ Android TV ที่ผ่านการรับรอง แต่ไม่เปิดรายละเอียด เพราะไม่อยากให้ผู้ไม่หวังดีรู้วิธีหลบ
สิ่งที่ Google ทำในปฏิบัติการนี้ ตามรายงาน
- ดำเนินการทางกฎหมายเพื่อปิดโดเมนและเซิร์ฟเวอร์ที่ Videostrong ใช้ควบคุมบอตเน็ตและติดตั้งโมดูล
- ดำเนินการทางกฎหมายเพื่อปิดโดเมน C2 ของมัลแวร์กว่าสิบตระกูลที่ถูกโหลดผ่านประตูหลังนี้
- แบน Videostrong รวมถึงบริษัทลูกหรือบริษัทในเครือในอนาคต จากการผลิตและขายอุปกรณ์ Android ที่ผ่านการรับรอง และจากการส่งซอฟต์แวร์ให้ผู้ผลิตที่ผ่านการรับรองรายอื่น
- ปรับปรุงวิธีตรวจความสมบูรณ์ของเฟิร์มแวร์บนอุปกรณ์ Android TV ที่ผ่านการรับรอง
ผู้ร่วมปฏิบัติการตามที่ Google ระบุ ได้แก่ ตำรวจแห่งชาติญี่ปุ่น (National Police Agency), Lumen, HUMAN Security, Plume, Synthient และ TrendAI
รีเซ็ตเครื่องแล้วหายไหม
ไม่หาย Google อธิบายว่า x.cpe ติดตั้งมากับพื้นที่ระบบของเฟิร์มแวร์ ผู้ใช้ลบเองไม่ได้ และถ้าถูกถอนออกจากพื้นที่แอปทั่วไป พอรีบูตก็จะติดตั้งตัวเองกลับมาจากพาร์ติชัน /oem/ ส่วนการรีเซ็ตเป็นค่าโรงงานจะล้างข้อมูลและแอปที่ผู้ใช้ติดตั้งเพิ่ม แต่เฟิร์มแวร์ที่มากับเครื่องยังอยู่ (ข้อนี้เป็นการอธิบายของ ReadEval จากกลไกที่ Google บรรยาย)
TrendAI เขียนตรง ๆ ว่าเจ้าของเครื่องลบตัวฝังนี้เองไม่ได้ เพราะมันเป็นแอประบบที่เซ็นด้วยกุญแจของผู้ผลิต การกำจัดต้องอาศัยผู้ผลิต ระบบป้องกันของแพลตฟอร์ม หรือการเปลี่ยนเครื่อง ส่วน BleepingComputer สรุปว่าทางเลือกคือลงเฟิร์มแวร์ที่สะอาด หรือตัดกล่องออกจากอินเทอร์เน็ต
ReadEval เห็นว่าสำหรับผู้ใช้ทั่วไป การหาเฟิร์มแวร์ "สะอาด" มาลงเองไม่ใช่ทางที่ปลอดภัย เพราะเฟิร์มแวร์ของผู้ผลิตเองคือต้นเหตุ และไฟล์เฟิร์มแวร์จากเว็บบอร์ดหรือร้านค้าตรวจสอบที่มาได้ยาก
เครื่องฉันโดนไหม เช็กจากรุ่นได้หรือเปล่า
เช็กจากรายชื่อรุ่นไม่ได้ Google เขียนว่าพบมัลแวร์นี้ "ฝังอยู่ในอุปกรณ์หลายรุ่นหลายยี่ห้อตลอดหลายปี" แต่ไม่ได้เปิดรายชื่อยี่ห้อหรือรุ่น TrendAI นับได้ 206 รุ่นแต่ก็ไม่ได้เปิดรายชื่อเช่นกัน ทั้งสองรายงานเผยแพร่แค่ค่าแฮชของไฟล์และโดเมนสำหรับผู้ดูแลเครือข่าย ซึ่งผู้ใช้ทั่วไปใช้ตรวจกล่องทีวีเองไม่ได้
มีรุ่นเดียวที่ถูกเอ่ยชื่อในข่าว BleepingComputer รายงานว่า Synthient ตามรอยประตูหลังนี้ไปถึง Videostrong หลังพบมัลแวร์ติดมากับกล่อง MECOOL KM9PRO Max ที่ซื้อมาเมื่อปลายปี 2025 ReadEval เปิดรายงานต้นฉบับของ Synthient ไม่ได้ (เว็บไซต์บล็อกการเข้าถึงอัตโนมัติ) จึงอ้างตามที่ BleepingComputer สรุป และรุ่นนี้เป็นเพียงตัวอย่างหนึ่งจากหลายรุ่น กล่องยี่ห้ออื่นที่ไม่อยู่ในข่าวก็อาจมีเฟิร์มแวร์จาก Videostrong ได้ เพราะบริษัทผลิตให้แบรนด์อื่นติดชื่อขาย
อาการที่สังเกตได้มีน้อย TrendAI เขียนว่า "ไม่มีอะไรบนหน้าจอที่ส่อให้เห็นเลย" แต่จากพฤติกรรมที่ Google และ TrendAI บรรยาย สัญญาณที่ควรสงสัยมีดังนี้
- Play Protect ถูกปิดอยู่ ทั้งที่คุณไม่ได้ปิดเอง เพราะมัลแวร์ตัวนี้สั่งปิดการตรวจแอป
- มีแอปที่คุณไม่ได้ติดตั้ง โผล่ขึ้นมา รวมถึงแอปที่ตั้งชื่อคล้ายแอประบบ
- กล่องใช้อินเทอร์เน็ตตลอดเวลา แม้ไม่ได้เปิดดูอะไร ถ้าแอปหรือหน้าตั้งค่าของเราเตอร์แสดงปริมาณข้อมูลรายอุปกรณ์ได้ ลองดูช่วงที่ปิดทีวีไว้ (ข้อนี้เป็นคำแนะนำของ ReadEval ตามกลไกพร็อกซีที่ใช้เน็ตบ้านส่งข้อมูลของคนอื่น)
- Play Store ขึ้นว่า "Device is not certified" หรือไม่มี Play Store ในเครื่องเลย แปลว่า Google ไม่มีผลทดสอบของเครื่องนี้
ไม่มีอาการเหล่านี้ไม่ได้แปลว่าปลอดภัย เพราะกล่องในคดีนี้เคยผ่านการรับรองมาแล้ว
คนไทยเกี่ยวด้วยแค่ไหน
ไม่มีแหล่งใดในข่าวนี้เขียนชื่อประเทศไทย และไม่มีตัวเลขของไทย
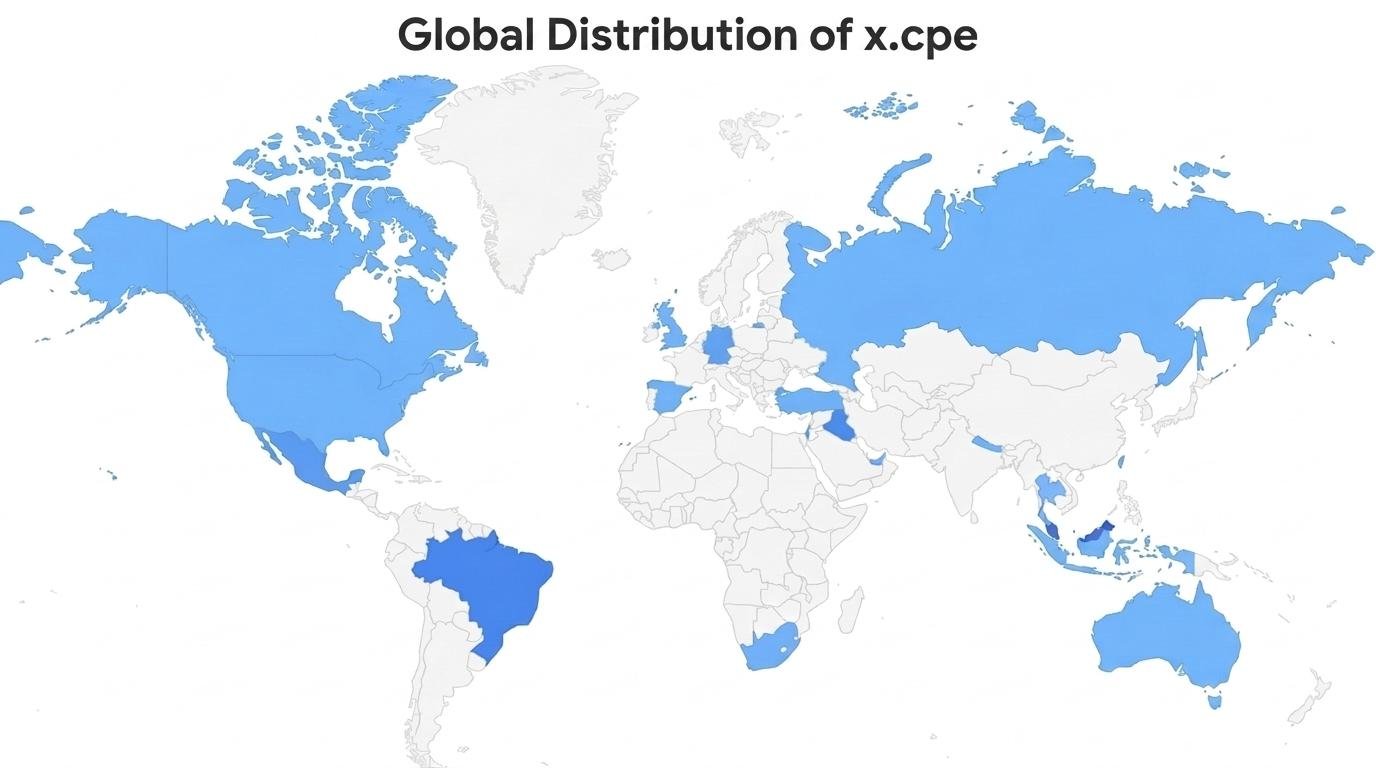
- แผนที่ของ Google: รายงานของ GTIG มีแผนที่การกระจายตัวของ
x.cpeที่ไม่มีตัวเลขหรือชื่อประเทศกำกับ ReadEval ดูแล้วเห็นว่าพื้นที่ของประเทศไทยถูกระบายสีในโทนเดียวกับอินโดนีเซียและออสเตรเลีย ซึ่งอ่านได้ว่ามีอุปกรณ์ติดเชื้อในไทยด้วย แต่ Google ไม่ได้อธิบายเกณฑ์การลงสี จึงบอกจำนวนไม่ได้ - กราฟของ TrendAI: TrendAI แสดงเฉพาะประเทศที่พบอุปกรณ์อย่างน้อย 25,000 เครื่องในช่วง 3 มิ.ย. ถึง 1 ต.ค. 2026 มีมาเลเซียมากที่สุด 300,390 เครื่อง ตามด้วยบราซิล 150,080 อิรัก 124,298 เม็กซิโก 94,588 และไต้หวัน 88,350 เครื่อง รายชื่อนี้ไม่มีไทย จึงพอบอกได้ว่าถ้ามีในไทย ข้อมูลของ TrendAI ก็เห็นไม่ถึง 25,000 เครื่อง
- กล่องประเภทนี้หาซื้อในไทยได้: กล่อง Android TV ราคาถูกขายทั่วไปผ่านร้านออนไลน์ ReadEval ไม่พบข้อมูลว่ารุ่นใดในข่าวนี้มีตัวแทนจำหน่ายอย่างเป็นทางการในไทยหรือไม่
ควรทำอะไรกับกล่องทีวีที่บ้าน
1. เช็กยี่ห้อกับรายชื่อของ Google
ในรายงานนี้ Google แนะนำให้ซื้ออุปกรณ์อย่างกล่องทีวีจากผู้ผลิตที่น่าเชื่อถือเท่านั้น และชี้ไปที่หน้ารายชื่อพาร์ตเนอร์ของ Google มีสองหน้าที่ใช้ได้
- หน้า Android TV (android.com/tv) หัวข้อ Android TV Global Partners แยกแท็บ TV and streaming device brands (ยี่ห้อทีวีและกล่องสตรีมมิง) กับ TV service providers (ผู้ให้บริการที่แจกกล่อง) เมื่อ ReadEval เปิดดูวันที่ 3 พ.ย. 2026 แท็บผู้ให้บริการมี TRUE และ 3BB ของไทยอยู่ด้วย ส่วนรายชื่อนี้ไม่มีชื่อ MECOOL
- หน้า Play Protect certified partners (android.com/certified/partners) ที่ Google ลิงก์ไว้ในรายงาน ซึ่งหน้านั้นระบุว่าเป็นรายชื่อแบรนด์และ ODM ที่ส่งมือถือและแท็บเล็ตที่ผ่านการรับรอง
ถ้ารู้ชื่อรุ่น ยังค้นในรายชื่ออุปกรณ์ที่รองรับ Google Play (Google Play supported devices) ที่หน้าช่วยเหลือของ Google ลิงก์ไว้ได้ด้วย โปรดจำไว้ว่ารายชื่อเหล่านี้ช่วยลดความเสี่ยง แต่ไม่ได้รับประกัน เพราะ Videostrong เองก็เคยเป็นผู้ผลิตที่ได้รับอนุญาตมาก่อน
2. ตรวจการรับรองและเปิด Play Protect
หน้าช่วยเหลือ Google Play ให้ขั้นตอนไว้ดังนี้ (เขียนสำหรับมือถือ เมนูบนกล่องทีวีอาจวางต่างออกไป)
- ดูว่าเครื่องผ่านการรับรองหรือไม่: เปิดแอป Google Play แตะไอคอนโปรไฟล์มุมขวาบน > Settings > About แล้วดูบรรทัด Play Protect certification
- เปิดการสแกน: เปิดแอป Google Play แตะไอคอนโปรไฟล์ > Play Protect > Settings แล้วเปิด Scan apps with Play Protect Google ระบุว่าตัวนี้เปิดไว้เป็นค่าเริ่มต้น ถ้าพบว่าถูกปิดอยู่โดยที่คุณไม่ได้ปิด ให้ถือเป็นสัญญาณเตือน
หน้าช่วยเหลือของ Google เตือนว่าอุปกรณ์ที่ไม่ผ่านการรับรอง "อาจไม่ปลอดภัย" อาจไม่ได้รับอัปเดตระบบ และแอปของ Google บนเครื่องนั้นไม่ใช่ของแท้ที่ได้รับอนุญาต
3. อย่าลงแอปที่จ่ายเงินแลก "แบ่งเน็ต"
Google เขียนในรายงานว่าผู้บริโภค "ควรระวังอย่างยิ่ง" กับแอปที่เสนอเงินแลกกับ "แบนด์วิดท์ที่ไม่ได้ใช้" หรือ "การแชร์อินเทอร์เน็ตของคุณ" เพราะเป็นช่องทางหลักที่เครือข่ายพร็อกซีผิดกฎหมายใช้ขยายตัว และอาจเปิดช่องโหว่ในเครือข่ายบ้าน Google แนะนำให้ติดตั้งแอปจากร้านแอปที่เชื่อถือได้ และตรวจสิทธิ์ของแอป VPN หรือพร็อกซีจากผู้พัฒนาภายนอก TrendAI ก็แนะนำแบบเดียวกัน คือเลี่ยงกล่องที่ไม่มียี่ห้อหรือไม่ผ่านการรับรอง และแอปที่จ่ายเงินแลกการแบ่งแบนด์วิดท์
4. ถ้ากล่องน่าสงสัย เลิกใช้หรือเปลี่ยนเครื่อง
ข้อแนะนำต่อไปนี้เป็นของ ReadEval เรียบเรียงจากสิ่งที่ Google, TrendAI และ BleepingComputer รายงาน
- ถอดสาย LAN หรือลบ Wi-Fi ออกจากกล่อง ระหว่างตัดสินใจ เพราะ BleepingComputer สรุปว่าการตัดอินเทอร์เน็ตหยุดการทำงานที่เป็นอันตรายได้
- ออกจากระบบบัญชีบนกล่อง แล้วเปลี่ยนรหัสผ่านของบัญชีที่เคยล็อกอินไว้ (เช่น บัญชี Google, YouTube หรือบริการดูหนัง) เพราะ Google เห็นผู้ควบคุมดึงข้อมูลบัญชีจากเครื่อง
- เปลี่ยนเป็นกล่องจากยี่ห้อในรายชื่อของ Google หรือกล่องที่ผู้ให้บริการอินเทอร์เน็ตหรือทีวีที่อยู่ในรายชื่อแจกให้
- อย่าหวังว่ารีเซ็ตแล้วจะหาย ตามเหตุผลในหัวข้อ "รีเซ็ตเครื่องแล้วหายไหม" ด้านบน
ถ้ากล่องของคุณเป็นยี่ห้อที่อยู่ในรายชื่อ ผ่านการรับรอง Play Protect เปิดอยู่ และไม่มีอาการแปลก ก็ยังไม่มีเหตุให้ทิ้ง เพียงแต่ควรอัปเดตระบบตามที่ผู้ผลิตปล่อยออกมา
เกี่ยวกับ BadBox และข่าวกล่องทีวีก่อนหน้าอย่างไร
The Register ระบุว่า XCPE อยู่ใน "ระบบนิเวศเดียวกัน" กับ BadBox 2.0 บอตเน็ตที่ติดกล่องทีวีและอุปกรณ์อื่นกว่า 10 ล้านเครื่อง ก่อนถูก HUMAN, Google และ TrendAI ร่วมกันขัดขวางในเดือนมีนาคม 2025 Google เองระบุว่ามัลแวร์ Moyu และ Bird ที่ถูกโหลดผ่าน XCPE เคยพบในกลุ่ม BadBox มาก่อน
ความต่างของเรื่องนี้คือ Google ชี้ตัวผู้ผลิตเป็นผู้ลงมือเอง ไม่ใช่แค่ว่ามีมัลแวร์ติดมาในห่วงโซ่การผลิต ส่วนข่าวที่ ReadEval เคยลงเรื่อง Anthropic ทดลองรัน AI บนกล่องทีวีราคาถูก เป็นการทดลองในห้องแล็บเกี่ยวกับความเสี่ยงในอนาคต คนละเหตุการณ์กับ XCPE ซึ่งเกิดกับกล่องของผู้ใช้จริงแล้ว ข่าวนั้นมีขั้นตอนปิดโหมดนักพัฒนาและแยกเครือข่ายสำหรับแขกที่ใช้กับกล่องทีวีได้เช่นกัน
แหล่งข่าวต่างกันตรงไหน
- จำนวนประเทศ: The Register เขียนว่ากว่า 200 ประเทศ ส่วน TrendAI (และ CyberScoop ที่อ้าง TrendAI) เขียนว่ากว่า 170 ประเทศ Google ไม่ได้ระบุจำนวน ReadEval ใช้ "กว่า 170 ประเทศ" ของ TrendAI เพราะมาจากผู้เก็บข้อมูลโดยตรง
- จำนวนเครื่อง: Google และพันธมิตรใช้ "กว่า 1.3 ล้าน" แต่ข้อมูลของ TrendAI เองนับได้ 1,472,554 เครื่อง TrendAI อธิบายว่าแต่ละทีมเห็นข้อมูลต่างช่วงต่างมุม สองตัวเลขนี้จึงไม่ได้ขัดกัน
- ใครเป็นผู้ปิด: The Register พาดหัวว่า "ตำรวจทลาย" และเขียนว่าเป็นกลุ่มบริษัทเอกชนที่ทำงานร่วมกับตำรวจแห่งชาติญี่ปุ่น ส่วน Google เขียนว่า Google และพันธมิตรในอุตสาหกรรมเป็นผู้ปิด โดยทำงานใกล้ชิดกับตำรวจญี่ปุ่น ไม่มีแหล่งใดระบุว่ามีการจับกุมหรือตั้งข้อหาใคร
- อุปกรณ์อื่นที่ไม่ใช่กล่องทีวี: BleepingComputer เขียนว่าเครื่องคาราโอเกะและอุปกรณ์ telehealth อยู่ในกลุ่ม 10 ล้านเครื่องเพิ่มเติม แต่รายงานของ Google ระบุว่าอุปกรณ์เหล่านี้พบในบอตเน็ต XCPE เอง ReadEval ยึดตามรายงานของ Google
- คำตอบของ Videostrong: ไม่มีแหล่งใดในข่าวนี้รายงานคำชี้แจงจาก Videostrong ข้อกล่าวหาทั้งหมดจึงเป็นการประเมินของ Google และพันธมิตร
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
กล่องทีวีราคาถูกไม่ได้เสี่ยงแค่เพราะอาจโดนแฮก แต่เพราะคุณต้องไว้ใจโรงงานที่คุณไม่รู้จักชื่อ เรื่องนี้ต่างจากบอตเน็ตทั่วไปตรงที่ไม่มีรหัสผ่านอ่อนหรือช่องโหว่ให้ปิด ประตูหลังมากับเครื่องตั้งแต่วันแรก และผู้ผลิตยังหลบการทดสอบของ Google ได้นานหลายปี การปิดเซิร์ฟเวอร์ครั้งนี้จึงเป็นการตัดสายบังคับ ไม่ใช่การรักษา กล่องที่ขายไปแล้วยังมีโค้ดเดิมรอผู้ควบคุมรายใหม่ และ TrendAI ก็เตือนว่าผู้ควบคุมแบบนี้เคยกลับมาตั้งระบบใหม่ได้มาแล้ว สำหรับผู้อ่าน สิ่งที่ทำได้จริงจึงอยู่ที่ตอนเลือกซื้อมากกว่าตอนแก้ไข คือเลือกยี่ห้อที่อยู่ในรายชื่อของ Google ยอมจ่ายแพงขึ้นอีกหน่อย และมองกล่องราคาถูกผิดปกติว่าอาจมีคนอื่นหารายได้จากเน็ตบ้านคุณแทน ส่วนคำถามที่ยังไม่มีคำตอบคือผู้ซื้อที่ถือกล่องติดเชื้ออยู่จะได้รับการเยียวยาหรือแจ้งเตือนจากใคร เพราะทั้ง Google และพันธมิตรยังไม่ได้เปิดรายชื่อรุ่นให้ผู้ใช้ตรวจเอง
แหล่งที่มา
- Google Threat Intelligence Group: Shutting the Door on the XCPE Botnet (2 พ.ย. 2026)
- TrendAI: TrendAI Research Helps Disrupt Botnet of More Than 1.3 Million Pre-Infected Set-Top Boxes (2 พ.ย. 2026)
- The Register: Cops bust botnet of 1.3M infected Android TV boxes
- CyberScoop: Google disrupts XCPE botnet (คำให้สัมภาษณ์ของ Charley Snyder)
- BleepingComputer: Google disrupts million-device XCPE Android malware botnet, bans TV box maker
- Android TV: Android TV Global Partners (รายชื่อยี่ห้อและผู้ให้บริการ)
- Android: Play Protect certified partners
- Android: Play Protect certified devices
- Google Play Help: Use Google Play Protect to help keep your apps safe & your data private
- Google Play Help: Check & fix Play Protect certification status
- Google Play: รายชื่ออุปกรณ์ที่รองรับ (supported devices)


