ข้อมูลพาสปอร์ตประธานาธิบดีเกาหลีใต้และคณะ 168 คนหลุดไปค้างบนเว็บสแกนไวรัส VirusTotal
ไฟล์รายชื่อคณะประธานาธิบดีเกาหลีใต้พร้อมเลขพาสปอร์ตค้างบน VirusTotal เกือบ 5 เดือน สาเหตุยังไม่ยืนยัน บทเรียนคืออย่าอัปโหลดเอกสารส่วนตัวขึ้นเว็บสแกน

สารบัญ (10 หัวข้อ)
เลขพาสปอร์ตของประธานาธิบดีเกาหลีใต้อาจไม่ได้หลุดเพราะแฮกเกอร์ แต่หลุดเพราะมีคนอยากรู้ว่าไฟล์หนึ่งปลอดภัยไหม กระทรวงการต่างประเทศเกาหลีใต้ยืนยันแล้วว่าไฟล์รายชื่อผู้โดยสารเครื่องบินประธานาธิบดี ซึ่งมีชื่อ วันเกิด และเลขพาสปอร์ตของคน 168 คน ตั้งแต่ประธานาธิบดี Lee Jae Myung ภริยา รัฐมนตรี ไปจนถึงเจ้าหน้าที่อารักขาและนักข่าวที่ร่วมคณะ ไปค้างอยู่บน VirusTotal เว็บสแกนไวรัสของ Google นานเกือบ 5 เดือน
VirusTotal เป็นเว็บที่ใครก็ลากไฟล์ไปวางเพื่อให้โปรแกรมป้องกันไวรัสหลายสิบตัวช่วยตรวจได้ฟรี ผู้เชี่ยวชาญในเกาหลีจึงสันนิษฐานว่า เจ้าหน้าที่คนหนึ่งได้ไฟล์มาแล้วเอาไปสแกนเอง โดยไม่รู้ว่าเว็บนี้ทำอะไรกับไฟล์ต่อ อีกทฤษฎีคือระบบกรองอีเมลของหน่วยงานส่งไฟล์แนบขึ้นไปตรวจเองอัตโนมัติ ทั้งสองอย่างยังเป็นการคาดเดา ทางการยืนยันเพียงว่าเป็น "ข้อมูลรั่ว ไม่ใช่การแฮก" ยังไม่รู้ว่าใครอัปโหลดและเพราะอะไร ตำรวจกำลังสอบสวน
ปัญหาคือ VirusTotal ไม่ได้ตรวจแล้วลบไฟล์ทิ้ง เอกสารของ VirusTotal เองเขียนว่าผลสแกนถูกแชร์กับชุมชนผู้ใช้ และ "เนื้อหาของไฟล์ที่ส่งมาอาจถูกแชร์กับลูกค้าแบบพรีเมียม" ซึ่งเป็นบริษัทและนักวิจัยความปลอดภัยที่จ่ายค่าบริการเพื่อค้นและดาวน์โหลดไฟล์ไปศึกษา เหมือนส่งจดหมายไปให้ห้องแล็บตรวจว่ามีผงพิษไหม แล้วห้องแล็บเก็บสำเนาไว้ในห้องสมุดที่สมาชิกเข้าค้นได้ ต่างกันตรงที่คนทั่วไปเดินเข้าไปอ่านไม่ได้ทันที แต่คุณก็ไม่รู้ว่าสมาชิกคนไหนเปิดดูไปแล้วบ้าง
VirusTotal ใช้ได้ฟรีทั่วโลกรวมถึงไทย คนทำงานออฟฟิศที่เอาไฟล์แปลก ๆ จาก LINE หรืออีเมลไปเช็กจึงเสี่ยงแบบเดียวกัน ถ้าไฟล์นั้นเป็นสำเนาบัตรประชาชน สลิปเงินเดือน หรือรายชื่อลูกค้า ข้อมูลของคนในไฟล์ก็อาจไปถึงมือคนแปลกหน้า
ทางที่ปลอดภัยกว่าคือสแกนด้วยโปรแกรมป้องกันไวรัสในเครื่อง เช่น Windows Security หรือค้นด้วย "ลายนิ้วมือ" ของไฟล์ (ค่าแฮช) แทนการอัปโหลดตัวไฟล์ ไทม์ไลน์ ทฤษฎีที่ยังไม่มีข้อสรุป ข้อความจากเงื่อนไขของ VirusTotal และขั้นตอนเช็กไฟล์แบบไม่ต้องอัปโหลด อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- อะไรหลุด: ไฟล์รายชื่อผู้โดยสารเครื่องบินประธานาธิบดีสำหรับการเดินทางเยือนยุโรปเดือนมิถุนายน 2026 มีข้อมูลของ 168 คน ได้แก่ ชื่อภาษาเกาหลีและอังกฤษ สังกัด ตำแหน่ง วันเกิด เลขพาสปอร์ต และวันออกและวันหมดอายุพาสปอร์ต (ReadEval ไม่นำข้อมูลเหล่านี้มาเผยแพร่)
- อยู่ที่ไหน นานเท่าไร: ไฟล์ถูกอัปโหลดขึ้น VirusTotal เมื่อ 2 มิ.ย. 2026 และค้างอยู่เกือบ 5 เดือน ก่อนสื่อเกาหลีรายงานเมื่อต้นเดือนพฤศจิกายน
- สาเหตุยังไม่ยืนยัน: กระทรวงการต่างประเทศมองว่าเป็น "การรั่วของข้อมูล ไม่ใช่การแฮก" และเชื่อว่าเกิดจากการจัดการเอกสารภายในผิดพลาด ผู้เชี่ยวชาญคาดว่าเจ้าหน้าที่อัปโหลดเองเพื่อสแกนไวรัส หรือระบบความปลอดภัยอีเมลส่งขึ้นไปอัตโนมัติ ยังไม่มีผลสอบสวน
- ทางการทำอะไรแล้ว: ขอให้ลบข้อมูลออกจากเว็บ ออกพาสปอร์ตใหม่ให้ทุกคนที่ได้รับผลกระทบ ตำรวจแห่งชาติเปิดการสอบสวน และทำเนียบประชุมฉุกเฉิน
- บทเรียน: เอกสารของ VirusTotal ระบุว่าเนื้อหาไฟล์ที่ส่งไป "อาจถูกแชร์กับลูกค้าพรีเมียม" อย่าอัปโหลดเอกสารที่มีข้อมูลส่วนตัว ใช้การสแกนในเครื่องหรือค้นด้วยค่าแฮชแทน
ไทม์ไลน์: จากไฟล์รายชื่อถึงการสอบสวน
| วันที่ (2026) | เหตุการณ์ |
|---|---|
| 2 มิ.ย. | ไฟล์รายชื่อผู้โดยสารที่มีคำว่า "Korea-Belgium" ในชื่อไฟล์ถูกอัปโหลดขึ้น VirusTotal |
| 9 มิ.ย. | ประธานาธิบดี Lee Jae Myung ออกเดินทางเยือนเบลเยียม อิตาลี และฝรั่งเศส 10 วัน รวมการประชุม G7 |
| มิ.ย.–ต.ค. | ไฟล์ค้างอยู่บน VirusTotal เกือบ 5 เดือน Korea JoongAng Daily รายงานว่าทำเนียบไม่รู้เรื่องนี้ตลอดช่วงนั้น |
| 2 พ.ย. | สื่อเกาหลี (JoongAng Ilbo) รายงานเรื่องไฟล์นี้ |
| 3 พ.ย. | กระทรวงการต่างประเทศแถลง ทำเนียบประชุมฉุกเฉิน ตำรวจเปิดการสอบสวน และเริ่มออกพาสปอร์ตใหม่ |
ที่มา: Korea JoongAng Daily, The Korea Times, AFP และ SBS
ข้อมูลของใครบ้าง
The Korea Times รายงานว่า 168 คนในไฟล์คือทุกคนที่อยู่บนเครื่องบินประธานาธิบดีในเที่ยวนั้น ได้แก่ ประธานาธิบดีและภริยา เจ้าหน้าที่ระดับสูงของทำเนียบและกระทรวงการต่างประเทศ รัฐมนตรี เจ้าหน้าที่อารักขา (Presidential Security Service) ทีมแพทย์ เจ้าหน้าที่ตรวจอาหาร และนักข่าวที่ร่วมคณะ SBS ชี้ว่าการเปิดเผยตัวตนของเจ้าหน้าที่อารักขาเป็นส่วนที่น่ากังวลที่สุด เพราะอาจถูกใช้ติดตามตัว หรือใช้ทำอีเมลหลอกลวงแบบเจาะจงตัว (phishing) ที่อ้างเรื่องการเดินทางหรือพาสปอร์ตให้ดูน่าเชื่อ แต่นี่เป็นการวิเคราะห์ของ SBS ไม่ใช่ผลสอบสวน
Park Doo-soon โฆษกกระทรวงการต่างประเทศ กล่าวในการแถลงวันที่ 3 พ.ย. ว่ากระทรวงขอให้ลบข้อมูลออกจากเว็บแล้ว กำลังตรวจว่ามีข้อมูลส่วนตัวอื่นหลุดอีกหรือไม่ และ "ยังไม่มีสัญญาณว่าข้อมูลถูกเผยแพร่หรือส่งต่อไปอีก" กระทรวงยังบอกว่ายืนยันไม่ได้ว่าไฟล์ที่พบเป็นเอกสารทางการ เพราะอาจถูกแก้ไขหลังสร้าง แต่รูปแบบตรงกับเอกสารของกระทรวง และรายชื่อลักษณะนี้มักจัดทำโดยสำนักพิธีการ
ทำไมถึงหลุด: ยังไม่มีข้อสรุป
ทุกแหล่งตรงกันว่ายังไม่รู้ว่าใครอัปโหลดไฟล์และเพราะอะไร สิ่งที่มีตอนนี้คือคำยืนยันของทางการหนึ่งข้อ และทฤษฎีของผู้เชี่ยวชาญอีกหลายข้อ
| ฝ่าย | บอกว่าอะไร | สถานะ |
|---|---|---|
| กระทรวงการต่างประเทศ | "เรามองว่าเป็นการรั่วของข้อมูล ไม่ใช่การแฮก" เชื่อว่าเกิดจากการจัดการเอกสารภายในผิดพลาด และกำลังตรวจว่ามีการจงใจปล่อยเอกสารของสำนักพิธีการหรือไม่ | คำแถลงทางการ สอบสวนอยู่ |
| Hwang Seok-jin มหาวิทยาลัย Dongguk | ไม่น่าจะเป็นแฮกเกอร์ที่ขโมยข้อมูลแล้วเอาไปลงแพลตฟอร์มที่แชร์ไปทั่วโลก น่าจะเป็นคนในที่ขาดความตระหนักเรื่องความปลอดภัยหรือพลาดระหว่างทำงาน | ข้อสันนิษฐาน |
| Youm Heung-youl ศาสตราจารย์กิตติคุณ มหาวิทยาลัย Soonchunhyang | โปรแกรมความปลอดภัยอีเมลเคยเข้าใจผิดว่าไฟล์ปกติเป็นภัยแล้วส่งไปสแกนอัตโนมัติอยู่บ่อย ๆ | ข้อสันนิษฐาน |
| SBS | เจ้าหน้าที่ระดับปฏิบัติการน่าจะลากไฟล์ไปวางในเบราว์เซอร์เพื่อเช็กไวรัส เห็นผลว่า "ไม่พบภัย" แล้วไม่รู้ว่าไฟล์ยังถูกดาวน์โหลดได้ เว้นแต่จะเป็นการจงใจเปิดโปง | การวิเคราะห์ของสื่อ |
เมื่อนักข่าวถามโฆษกตรง ๆ ว่าเจ้าหน้าที่อัปโหลดไฟล์เพื่อเช็กโค้ดอันตรายแล้วปล่อยทิ้งไว้ใช่หรือไม่ Park ตอบเพียงว่า "การสอบสวนยังดำเนินอยู่" Chang Hang-bae จากมหาวิทยาลัย Chung-Ang มองอีกมุมว่า การที่ไม่มีใครรู้ว่าข้อมูลหลุดนานถึงห้าเดือน แสดงว่ามีปัญหาที่การควบคุมการจัดการความปลอดภัยเอง
VirusTotal ทำอะไรกับไฟล์ที่เราอัปโหลด
ตามหน้า "How it works" ในเอกสารของ VirusTotal บริการนี้ตรวจไฟล์ด้วยโปรแกรมป้องกันไวรัสและบริการตรวจ URL กว่า 70 ตัว และใช้ฟรีสำหรับผู้ใช้ทั่วไปที่ไม่ได้ใช้เชิงพาณิชย์ สิ่งที่เกิดกับไฟล์หลังกดอัปโหลดมีสามชั้น
| ใครได้อะไร | ข้อความจากเอกสารของ VirusTotal |
|---|---|
| ผู้อัปโหลดและบริษัทแอนติไวรัสพาร์ตเนอร์ | ผลเบื้องต้น "shared with the submitter, and also between the examining partners" |
| ชุมชน VirusTotal (สาธารณะ) | "Scanning reports produced by VirusTotal are shared with the public VirusTotal community" |
| ลูกค้าพรีเมียม | "The contents of submitted files or pages may also be shared with premium VirusTotal customers" |
แปลว่า รายงานผลสแกน เปิดให้คนทั่วไปดู ส่วน เนื้อไฟล์ อาจถูกแชร์กับลูกค้าแบบเสียเงินและพาร์ตเนอร์ ไม่ใช่ใครก็เปิดอ่านได้ หน้าเอกสารเรื่องการค้นหาของ VirusTotal ระบุว่าบริการพรีเมียมชื่อ VirusTotal Intelligence ให้ค้นหาไฟล์ตามคุณลักษณะต่าง ๆ และ "ไฟล์ตัวอย่างเหล่านี้ดาวน์โหลดไปตรวจต่อได้" Korea JoongAng Daily รายงานว่าค่าสมาชิกอยู่ที่ราว 75,000 ถึง 1.1 ล้านดอลลาร์ต่อปี และใช้กันแพร่หลายในทีมความปลอดภัยขององค์กร
VirusTotal เองก็เตือนไว้ หน้าเอกสารเรื่องการค้นหามีกล่องคำเตือนว่า "อย่าส่งหรือค้นหาข้อมูลที่มีข้อมูลอ่อนไหว ข้อมูลลับ หรือข้อมูลที่ระบุตัวบุคคลได้ (PII)" ส่วนเงื่อนไขการใช้บริการฉบับปี 2021 (ปัจจุบันเก็บไว้เป็น Historic Terms of Service) เขียนด้วยตัวพิมพ์ใหญ่ว่าผู้ใช้ตกลง "จะอัปโหลดเฉพาะไฟล์ที่ต้องการแชร์ต่อสาธารณะ" และจะไม่จงใจส่งไฟล์ที่มี "ข้อมูลลับหรือข้อมูลส่วนบุคคลของผู้ใด" โดยไม่มีสิทธิ์ตามกฎหมาย เงื่อนไขฉบับนั้นยังระบุว่าไฟล์ที่ส่งเข้ามา "โดยทั่วไปจะไม่ถูกลบ" เว้นแต่ผิดกฎหมายหรือละเมิดสิทธิ์ของบุคคล
ถ้าอัปโหลดผิดไปแล้ว หน้าคำถามที่พบบ่อยของ VirusTotal ให้แจ้งผ่านแบบฟอร์มติดต่อสำหรับ "private upload" แต่การลบจากเว็บไม่ได้ดึงสำเนาที่คนอื่นดาวน์โหลดไปแล้วกลับมา
เคยเกิดมาก่อนในเกาหลี
นี่ไม่ใช่ครั้งแรก Korea JoongAng Daily รายงานว่าในปี 2024 ข้อมูลส่วนตัวของพนักงานคณะกรรมการการเลือกตั้งแห่งชาติเกาหลีใต้ราว 3,000 คนหลุดผ่านแพลตฟอร์มเดียวกัน เจ้าหน้าที่ กกต. อธิบายตอนนั้นว่าพนักงานของบริษัทภายนอกที่ดูแลระบบความปลอดภัยอัปโหลดผลตรวจความปลอดภัยภายในขึ้นไป เพื่อเสริมการป้องกันมัลแวร์
คนไทยเกี่ยวไหม
VirusTotal เปิดให้ใช้ฟรีทั่วโลก คนไทยจึงใช้ได้และเสี่ยงแบบเดียวกันถ้าอัปโหลดเอกสารที่มีข้อมูลส่วนตัว ReadEval ยังไม่พบรายงานกรณีเอกสารของหน่วยงานหรือบริษัทไทยหลุดผ่าน VirusTotal แต่ก็ยืนยันไม่ได้ว่าไม่เคยเกิด เพราะคนอัปโหลดอาจไม่รู้ตัว เหมือนกรณีเกาหลีที่ไม่มีใครรู้นานเกือบห้าเดือน
จะเช็กไฟล์แปลก ๆ อย่างไรโดยไม่ต้องอัปโหลด (คำแนะนำจาก ReadEval)
ขั้นตอนด้านล่างเป็นคำแนะนำของ ReadEval โดยอิงเมนูและคำสั่งจากเอกสารทางการของ Microsoft และ VirusTotal
1. สแกนในเครื่องด้วย Windows Security
ตามหน้าช่วยเหลือของ Microsoft คลิกขวาที่ไฟล์หรือโฟลเดอร์ใน File Explorer แล้วเลือก Scan with Microsoft Defender (บน Windows 11 อาจต้องกด Show more options ก่อน) ถ้าจะสแกนทั้งเครื่องแบบเร็ว ให้เปิดแอป Windows Security > Virus & threat protection > Quick scan
2. ค้นด้วยค่าแฮชแทนการอัปโหลดไฟล์
ค่าแฮชคือรหัสยาวที่คำนวณจากเนื้อไฟล์ ไฟล์เดียวกันได้ค่าเดียวกันเสมอ แต่แก้ไฟล์แม้ตัวอักษรเดียวค่าก็เปลี่ยน บน Windows เปิด PowerShell แล้วพิมพ์คำสั่งนี้ (ใส่ที่อยู่ไฟล์ของคุณแทน) คำสั่งนี้ใช้ SHA256 เป็นค่าตั้งต้นตามเอกสารของ Microsoft
Get-FileHash "C:\Users\<ชื่อผู้ใช้>\Downloads\<ชื่อไฟล์>"นำค่าในช่อง Hash ไปวางในแท็บ SEARCH ของ virustotal.com (ไม่ใช่แท็บ FILE ที่เป็นการอัปโหลด) เอกสารของ VirusTotal ระบุว่าค้นได้ด้วย MD5, SHA1 และ SHA256 และจะแสดงรายงานล่าสุดของไฟล์นั้นโดยไม่ต้องส่งไฟล์ซ้ำ
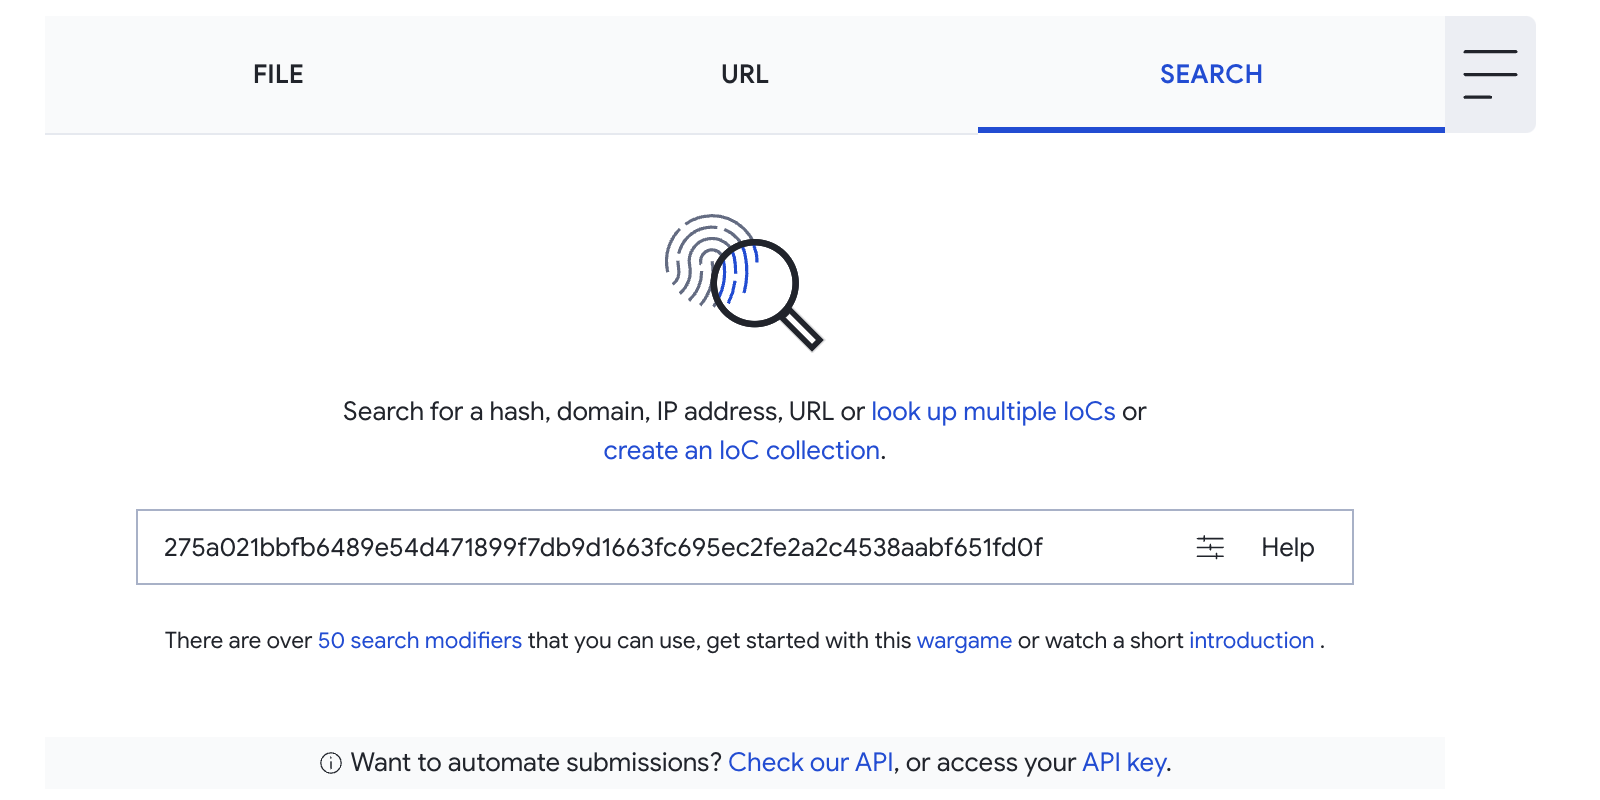
ข้อจำกัดคือ ถ้าไม่เคยมีใครส่งไฟล์นั้นเข้า VirusTotal มาก่อน จะค้นไม่เจอ ซึ่งมักเป็นกรณีของเอกสารงานที่เพิ่งสร้าง ถ้าค้นไม่เจอ อย่าเปลี่ยนไปอัปโหลดไฟล์ที่มีข้อมูลส่วนตัว ให้ใช้การสแกนในเครื่องตามข้อ 1 หรือถามฝ่ายไอทีแทน ในมุมของ ReadEval ค่าแฮชไม่ได้บรรจุเนื้อหาของไฟล์ จึงเสี่ยงน้อยกว่าการอัปโหลดตัวไฟล์มาก
3. ถ้า Windows ขอส่งไฟล์ไปตรวจ ให้อ่านก่อนกดยอม
Microsoft Defender ก็ส่งตัวอย่างไฟล์ขึ้นคลาวด์ได้เหมือนกัน แต่ตามเอกสารของ Microsoft ค่าตั้งต้นคือ Send safe samples automatically ซึ่งส่งอัตโนมัติเฉพาะไฟล์ที่ไม่ค่อยมีข้อมูลส่วนตัว เช่น .exe หรือ .dll ส่วนไฟล์ที่น่าจะมีข้อมูลส่วนตัว ระบบจะถามผู้ใช้ก่อน Microsoft ระบุด้วยว่าปฏิบัติต่อไฟล์ตัวอย่างเป็นข้อมูลลูกค้า ต่างจากการอัปโหลดขึ้นเว็บที่แชร์กับลูกค้ารายอื่น
4. ในองค์กร ถามฝ่ายไอทีสองเรื่อง
ข้อแรก มีเครื่องมือสแกนไฟล์ที่องค์กรอนุมัติไว้หรือไม่ ข้อสอง ระบบกรองอีเมลหรือระบบความปลอดภัยขององค์กรตั้งค่าให้ส่งไฟล์แนบไปยังบริการภายนอกแบบแชร์ได้หรือไม่ เพราะทฤษฎีหนึ่งในกรณีเกาหลีคือระบบส่งไฟล์ขึ้นไปเองโดยไม่มีใครกด VirusTotal เองก็มีบริการ Private Scanning สำหรับองค์กรที่เป็นลูกค้า ซึ่งเอกสารระบุว่าไฟล์ไม่ถูกแชร์กับผู้ใช้รายอื่นและถูกลบหลังหมดระยะเก็บ (ปกติราว 24 ชั่วโมง) แต่ต้องส่งผ่านแบบฟอร์มของบริการนี้โดยเฉพาะ และผลจะไม่มีคำตัดสินจากโปรแกรมแอนติไวรัส
ไฟล์แบบไหนที่ไม่ควรอัปโหลดขึ้นเว็บสแกนออนไลน์เลย: สำเนาบัตรประชาชนหรือพาสปอร์ต สลิปเงินเดือนและสลิปโอนเงิน รายชื่อลูกค้าหรือพนักงาน สัญญา และไฟล์งานที่ยังไม่เปิดเผย
แหล่งข่าวต่างกันตรงไหน
- จำนวนคน: AFP เขียนว่าประธานาธิบดี "และเจ้าหน้าที่อีกกว่า 160 คน" ส่วนกระทรวงการต่างประเทศ (ผ่าน Korea JoongAng Daily), The Korea Times, SBS และ TRT World ให้ตัวเลข 168 คน ReadEval ใช้ 168 ตามที่กระทรวงแถลง
- เว็บเสียเงินหรือฟรี: สื่อเกาหลีบางแห่งเรียก VirusTotal ว่า "เว็บสแกนมัลแวร์แบบเสียเงิน" แต่เอกสารของ VirusTotal ระบุว่าใช้ฟรีสำหรับผู้ใช้ทั่วไปที่ไม่ใช้เชิงพาณิชย์ ส่วนที่เสียเงินคือบริการพรีเมียมที่เข้าถึงไฟล์ได้ ทั้งสองอย่างจริงในคนละส่วน
- "เว็บสาธารณะ": TRT World เขียนว่าไฟล์อยู่บน "เว็บไซต์ที่สาธารณะเข้าถึงได้" ตามเอกสารของ VirusTotal รายงานผลสแกนเป็นสาธารณะ แต่เนื้อไฟล์แชร์กับลูกค้าพรีเมียมและพาร์ตเนอร์ ReadEval จึงไม่เขียนว่าใครก็เปิดไฟล์ได้
- วันที่สื่อรายงานครั้งแรก: AFP และ The Korea Times ระบุว่าสื่อเกาหลีรายงานเมื่อวันจันทร์ที่ 2 พ.ย. (วันก่อนกระทรวงแถลง) ส่วน Korea JoongAng Daily เขียนว่า JoongAng Ilbo รายงานเมื่อวันอังคาร ReadEval ใช้ 2 พ.ย. ตามสองแหล่งแรก
- ใครพบก่อน: โฆษกกระทรวงบอกว่ากระทรวง "รู้ก่อนสื่อรายงาน" แต่ไม่บอกว่ารู้เมื่อไรและอย่างไร ส่วน SBS ระบุว่าปัญหาถูกพบและแจ้งล่าช้า น่าจะโดยนักวิจัยภายนอก ยังไม่มีแหล่งใดยืนยันว่าใครพบ
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ช่องโหว่ในเรื่องนี้น่าจะไม่ใช่ระบบ แต่เป็นความเข้าใจผิดว่า "เว็บสแกนไวรัส = ที่ปลอดภัยสำหรับไฟล์" ถ้าข้อสันนิษฐานของผู้เชี่ยวชาญถูกต้อง เจ้าหน้าที่ที่อัปโหลดไฟล์ก็ทำสิ่งที่ดูรอบคอบ คือเช็กไวรัสก่อนเปิด แต่เลือกเครื่องมือที่ออกแบบมาเพื่อแชร์ข้อมูลภัยคุกคาม ซึ่ง VirusTotal เขียนเงื่อนไขไว้ชัดแล้ว เพียงแต่คนส่วนใหญ่ไม่ได้อ่าน ส่วนที่น่ากังวลกว่าคือไม่มีใครรู้เรื่องนี้นานเกือบห้าเดือน ทั้งนี้สาเหตุจริงยังรอผลสอบสวน และอาจกลายเป็นระบบอัตโนมัติหรือการจงใจปล่อยข้อมูลก็ได้ สำหรับคนทำงานทั่วไป บทเรียนใช้ได้ทันทีไม่ว่าผลจะออกมาแบบไหน: เว็บสแกนออนไลน์เหมาะกับไฟล์โปรแกรมที่น่าสงสัย ไม่ใช่เอกสารที่มีข้อมูลของคนอื่นอยู่ข้างใน
แหล่งที่มา
- Korea JoongAng Daily: Leak of president's passport data likely caused by internal upload to Google-run malware scanning platform, experts say (3 พ.ย. 2026)
- Korea JoongAng Daily: Presidential data breach may have been internal leak, Foreign Ministry says (3 พ.ย. 2026)
- AFP (ผ่าน Yahoo News): South Korea investigates online leak of president's passport details (3 พ.ย. 2026)
- The Korea Times: President, first lady to get new passports after personal data exposure (3 พ.ย. 2026)
- SBS News: Exposing the President's Personal Information to the World (3 พ.ย. 2026)
- TRT World: South Korean president, ministers among 168 officials whose personal data leaked online
- VirusTotal Docs: How it works
- VirusTotal Docs: Searching (ค้นด้วยค่าแฮช และคำเตือนเรื่อง PII)
- VirusTotal Docs: Historic Terms of Service (ฉบับ 27 ม.ค. 2021)
- VirusTotal Docs: I accidentally uploaded a file with confidential or sensitive information
- VirusTotal Docs: Private Scanning
- Microsoft Support: Stay protected with Windows Security
- Microsoft Learn: Cloud protection and sample submission at Microsoft Defender Antivirus
- Microsoft Learn: Get-FileHash
- Wikimedia Commons: VirusTotal logo.svg

