เว็บใช้ปุ่มเติมรหัส SMS อัตโนมัติ ชวนให้สมัครบริการหักเงินรายสัปดาห์ผ่านบิลมือถือ
Gen Threat Labs พบเว็บที่ทำทีขอ "ยืนยันเบอร์" ให้แตะเติมรหัสจาก SMS ซึ่งจริง ๆ คือการยอมจ่ายค่าบริการรายสัปดาห์ผ่านบิลมือถือ เปิดอ่าน SMS ก่อนแตะทุกครั้ง

สารบัญ (9 หัวข้อ)
ลองนึกภาพว่าคุณกดโฆษณาเว็บดูหนังแล้วเจอหน้าที่เขียนตัวใหญ่ว่า "ยืนยันโทรศัพท์ของคุณ" คุณกรอกเบอร์ไป ไม่กี่วินาทีต่อมารหัส 4 หลักก็โผล่ขึ้นเหนือคีย์บอร์ดให้แตะเติมได้เลย แตะครั้งเดียวก็จบ แต่ SMS ที่คุณไม่ได้เปิดอ่านนั้นเขียนไว้ว่ารหัสนี้คือการยินยอมจ่ายค่าบริการทุกสัปดาห์ ซึ่งจะไปโผล่ในบิลค่ายมือถือ
Gen Threat Labs ทีมวิจัยของ Gen Digital บริษัทแม่ของ Norton และ Avast ตั้งชื่อกลนี้ว่า BillBait (เหยื่อล่อให้ยอมจ่ายบิล) ในตัวอย่างจากโปแลนด์ โฆษณาเน้นคำว่า "ยืนยันเบอร์" ส่วนราคา 14.99 złoty (สกุลเงินโปแลนด์) ต่อสัปดาห์อยู่ในบรรทัดตัวเล็ก นักวิจัยระบุว่ารหัสใน SMS เป็นการอนุมัติเพียงอย่างเดียวที่ใช้เริ่มเก็บเงินแบบต่อเนื่อง
ฟีเจอร์เติมรหัสอัตโนมัติไม่ได้ทำงานผิด เว็บต้องใส่ชื่อเว็บไว้ท้าย SMS แล้วมือถือจะเสนอรหัสก็ต่อเมื่อชื่อนั้นตรงกับเว็บที่เปิดอยู่ ซึ่งในกรณีนี้ก็ตรงจริง เพราะเว็บที่ขอรหัสคือหน้าเก็บเงินเอง เหมือนพนักงานยื่นปากกาให้เซ็น "ยืนยันชื่อ" ทั้งที่กระดาษแผ่นนั้นคือใบสมัครสมาชิก ต่างกันตรงที่ใบนี้เขียนราคาไว้ครบ เพียงแต่ระบบชวนให้คุณเซ็นโดยไม่ต้องพลิกอ่าน บน iPhone ที่นักวิจัยทดสอบ ปุ่มเติมรหัสบอกยอด 14.99 złoty แต่ไม่บอกว่าเก็บทุกสัปดาห์
เรื่องนี้ไม่ใช่มัลแวร์และไม่ใช่ช่องโหว่ของ Apple หรือ Google แต่เงินถูกหักผ่านบิลรายเดือนหรือยอดเงินเติม และการบล็อกเบอร์ผู้ส่งหรือกดรายงานสแปมไม่ได้หยุดการเก็บเงิน งานวิจัยนี้ดูเฉพาะโปแลนด์ สวิตเซอร์แลนด์ เดนมาร์ก และแคนาดา ไม่ได้บอกจำนวนผู้เสียหายหรือมูลค่าความเสียหาย และยังไม่มีข้อมูลว่าพบในไทย แต่คนไทยใช้ฟีเจอร์เดียวกันนี้ทุกวัน
วิธีป้องกันไม่ยาก ทุกครั้งที่เว็บขอรหัสจาก SMS ให้เปิดอ่านข้อความเต็มก่อนแตะ ดูชื่อบริการ ราคา และความถี่ที่เก็บเงิน ถ้าเว็บบอกว่าแค่ "ยืนยันตัวตน" แต่ SMS พูดถึงค่าบริการ ให้หยุดทันที ด้านล่างมีวิธีที่ iPhone และ Android เติมรหัส ภาพหน้าจอจริงจากงานวิจัย และวิธีเช็กหรือยกเลิกบริการเสริมกับค่ายมือถือ
สรุปประเด็นสำคัญ
- BillBait คืออะไร: Gen Threat Labs เผยแพร่งานวิจัยเมื่อ 2 พ.ย. 2026 เรื่องเว็บสมัครบริการรายสัปดาห์ที่เรียกเก็บเงินผ่านค่ายมือถือ โดยใช้หน้าตาแบบ "ยืนยันเบอร์โทร" ให้ผู้ใช้แตะเติมรหัสจาก SMS โดยไม่เปิดอ่านข้อความที่บอกราคา
- รหัสคือการยอมจ่าย: นักวิจัยเขียนว่ารหัสนั้นเป็นการอนุมัติและยืนยันเพียงอย่างเดียวที่ใช้เริ่มเก็บเงินแบบต่อเนื่องจากบัญชีมือถือ
- ไม่ใช่ช่องโหว่: ระบบตรวจชื่อเว็บของฟีเจอร์เติมรหัส "ทำงานตามที่ออกแบบไว้" ปัญหาอยู่ที่การออกแบบหน้าเว็บและการแสดงผลที่ไม่ชวนให้อ่าน
- ขอบเขต: งานวิจัยดูโปแลนด์ สวิตเซอร์แลนด์ เดนมาร์ก และแคนาดา ตัวอย่างที่เผยแพร่มาจากโปแลนด์ทั้งหมด ไม่มีตัวเลขผู้เสียหาย จำนวนเว็บ หรือมูลค่าเงิน และไม่ได้พูดถึงไทย
- สิ่งที่ควรทำ: เปิดอ่าน SMS เต็มก่อนแตะรหัสทุกครั้ง เช็กบิลมือถือ และถ้าพบค่าบริการแปลก ๆ ให้ติดต่อค่ายผ่านช่องทางทางการ การบล็อกผู้ส่งไม่ได้หยุดการหักเงิน
BillBait ทำงานอย่างไร ทีละขั้น
จากบทความของ Daniel Beneš นักวิจัยภัยคุกคามอาวุโสของ Gen Digital เส้นทางที่ทีมวิจัยบันทึกไว้มี 5 ขั้น
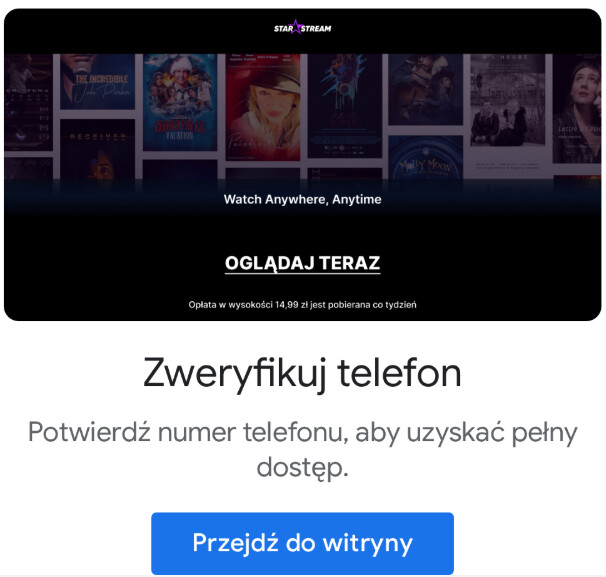
- โฆษณาล่อ: ข้อความตัวใหญ่ชวนให้ "ยืนยันโทรศัพท์" หรือ "ยืนยันเบอร์โทรเพื่อเข้าใช้งานเต็มรูปแบบ" ส่วนราคารายสัปดาห์อยู่ในบรรทัดเล็กใต้ภาพ บางโฆษณามีแค่ปุ่ม "ดำเนินการต่อ" หรือ "ถัดไป" ตัวใหญ่ โดยแทบไม่อธิบายอะไร ในภาพโฆษณาด้านบน บรรทัดเล็กใต้ภาพเขียนเป็นภาษาโปแลนด์ว่าค่าบริการ 14.99 złoty เก็บทุกสัปดาห์
- กรอกเบอร์: ผู้ใช้ไปถึงหน้าชำระเงินที่อาจมีช่องติ๊กยอมรับเงื่อนไข และปุ่มที่แปลได้ว่า "สั่งซื้อและชำระเงิน"
- SMS ส่งรหัสมา: ข้อความบอกราคาและความถี่ในการเก็บเงินไว้ครบ และท้ายข้อความมีบรรทัดที่เครื่องอ่านได้ เป็นชื่อเว็บคู่กับรหัส เช่น
@[ชื่อเว็บ].com #2976 - มือถือเสนอเติมรหัส: iPhone หรือเบราว์เซอร์บน Android เสนอรหัสให้แตะใส่ได้เลยโดยไม่ต้องเปิด SMS
- เริ่มเก็บเงิน: ผู้ใช้อาจคิดว่าแค่ยืนยันเบอร์ แต่จริง ๆ แล้วได้อนุมัติการสมัครบริการที่เก็บเงินต่อเนื่องผ่านบัญชีมือถือไปแล้ว
Gen ระบุด้วยว่าผู้ได้รับผลกระทบเคยรายงานคิวอาร์โค้ดหลอกลวงที่ติดอยู่ตามจุดจ่ายค่าจอดรถและจุดชาร์จรถไฟฟ้า ซึ่งเป็นสถานการณ์ที่คนพร้อมจะกรอกข้อมูลและยืนยันการจ่ายเงินอยู่แล้ว คำขอเบอร์โทรและรหัส SMS จึงดูเป็นเรื่องปกติของงานที่กำลังทำ
ระบบเติมรหัสจาก SMS บน iPhone และ Android ทำงานอย่างไร
ทั้งสองระบบใช้หลักเดียวกัน คือเว็บไซต์ "ผูก" รหัสไว้กับชื่อเว็บของตัวเอง เอกสารสำหรับนักพัฒนาของ Google ที่ web.dev และ developer.chrome.com อธิบายว่า SMS ต้องจบด้วยบรรทัดที่มีชื่อเว็บนำหน้าด้วย @ และรหัสนำหน้าด้วย # เว้นวรรคหนึ่งช่องระหว่างกัน เช่น
Your OTP is: 123456.

@www.example.com #123456| iPhone (Safari และแอปบน iOS) | Android (Chrome) | |
|---|---|---|
| เงื่อนไข | ช่องกรอกรหัสบนเว็บตั้งค่า autocomplete="one-time-code" ใช้ได้ตั้งแต่ iOS 14 | เว็บเรียกใช้ WebOTP API ใช้ได้ตั้งแต่ Chrome 84 (และ Opera, Vivaldi บน Android) |
| สิ่งที่ผู้ใช้เห็น | Apple ระบุว่า iPhone ตรวจพบรหัสในแอปข้อความแล้ว "แสดงไว้เหนือคีย์บอร์ด" ให้แตะใช้ | หน้าต่างถามว่าให้ Chrome อ่านข้อความด้านล่างแล้วใส่รหัสหรือไม่ พร้อมปุ่ม Deny / Allow |
| ราคาและความถี่ในตัวอย่างของ Gen | แสดงรหัสกับยอด 14.99 złoty แต่ไม่บอกว่าเก็บทุกสัปดาห์ | แสดงข้อความ SMS ทั้งหมด รวมค่าบริการและความถี่ |
| ตรวจชื่อเว็บไหม | ตรวจ | ตรวจ |
ที่มา: web.dev, developer.chrome.com, Apple Support และบทความของ Gen Digital
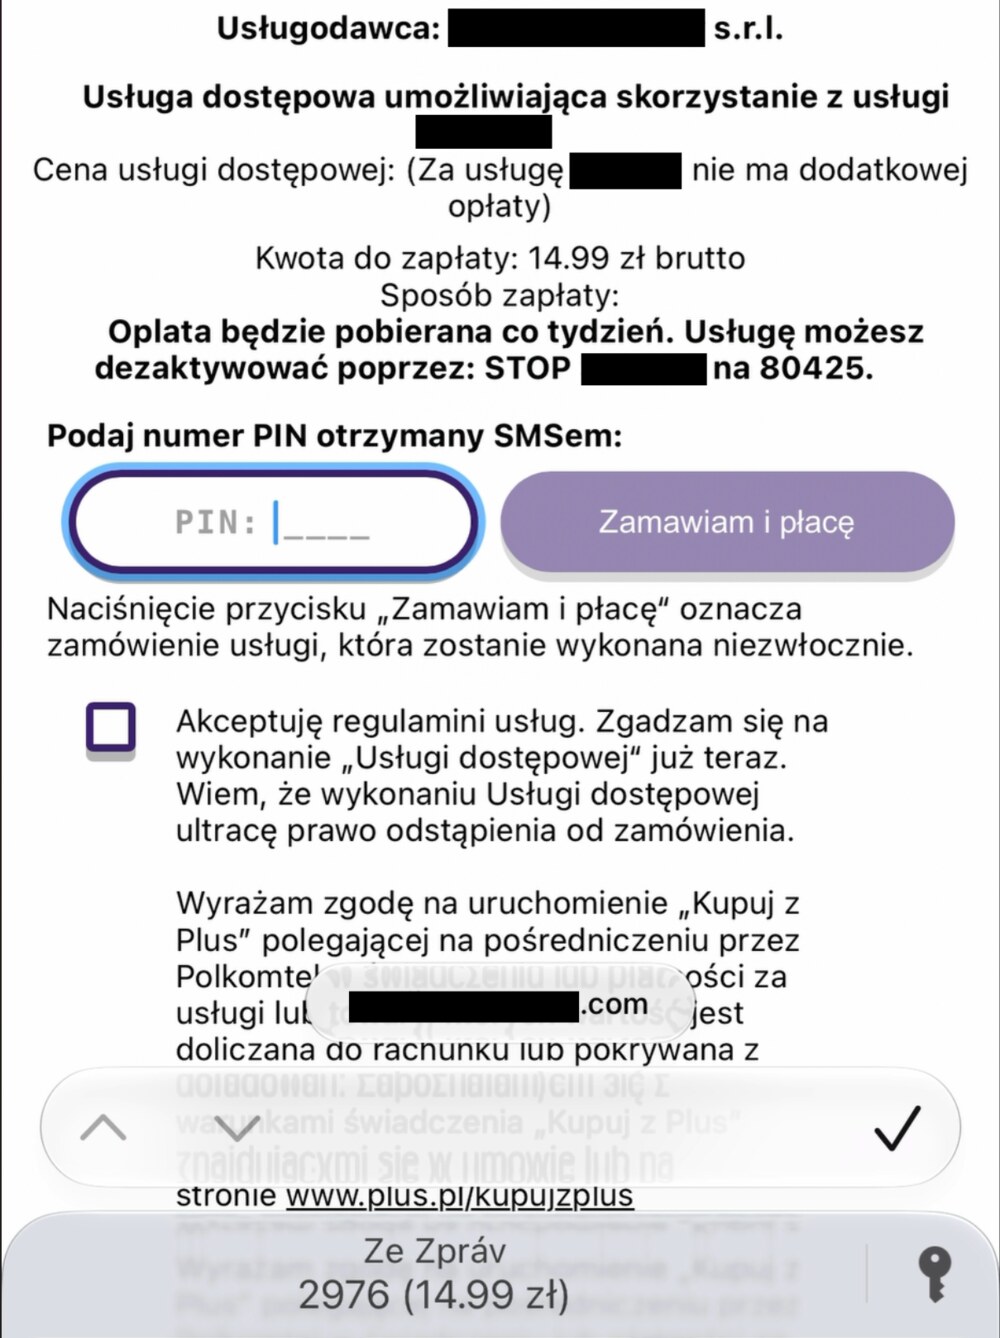
ภาพจาก Gen ด้านบนคือหน้าชำระเงินบน iPhone ด้านบนของหน้าเขียนเป็นภาษาโปแลนด์ว่ายอดชำระ 14.99 złoty และ "จะเก็บค่าบริการทุกสัปดาห์" ส่วนแถบเหนือคีย์บอร์ดที่ด้านล่าง (เครื่องที่ทดสอบตั้งภาษาเช็ก จึงขึ้นคำว่า "Ze Zpráv" หรือ "จากข้อความ") แสดงเพียง 2976 (14.99 zł) ไม่มีคำว่ารายสัปดาห์ Gen ระบุว่าในตัวอย่างนี้ความถี่ยังเห็นได้จากส่วนบนของหน้าเว็บ แต่ผู้ใช้ต้องไปหาข้อมูลนั้นเองจากส่วนอื่นของขั้นตอน ไม่ได้อยู่ในปุ่มที่กำลังจะแตะ
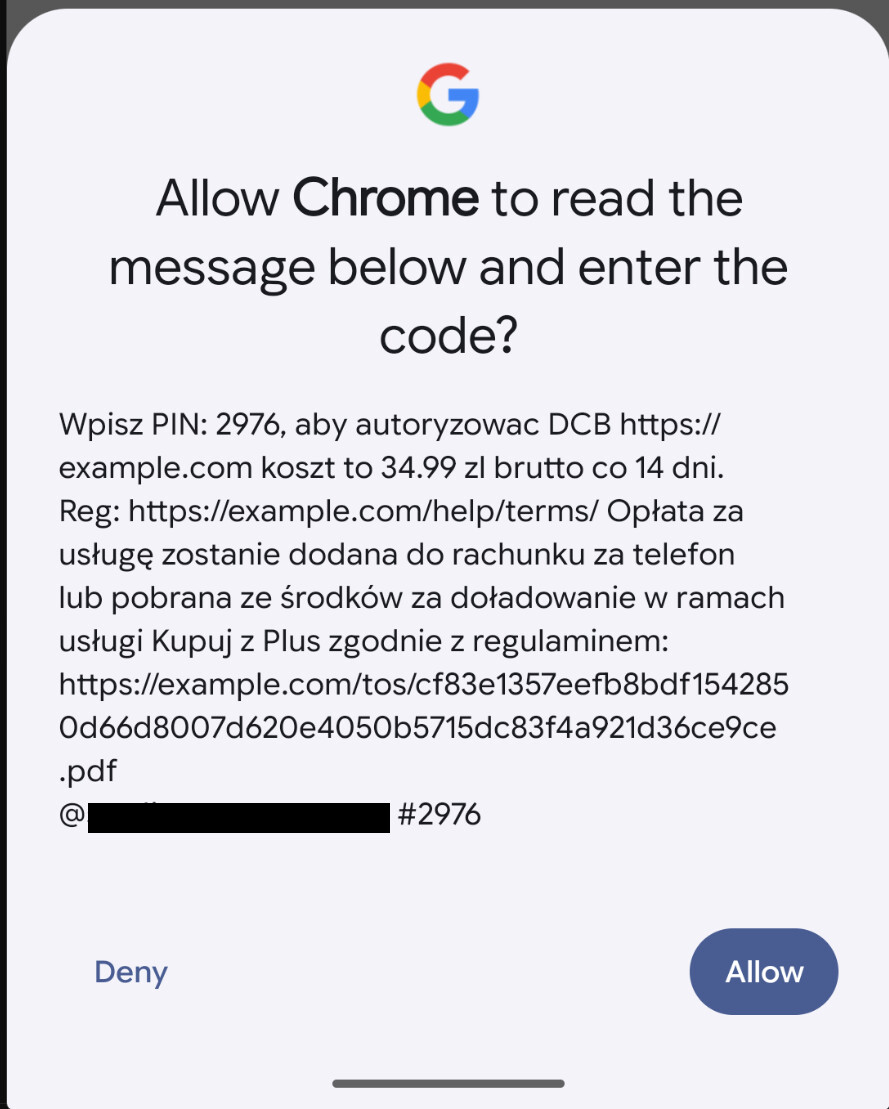
ส่วน Chrome บน Android แสดง SMS ทั้งข้อความในหน้าต่างขออนุญาต ข้อความในภาพนี้บอกว่าให้ใส่ PIN เพื่ออนุมัติ DCB (การเรียกเก็บเงินผ่านค่ายมือถือ) พร้อมราคาและความถี่ และระบุว่าค่าบริการจะบวกเข้าบิลโทรศัพท์หรือหักจากยอดเงินเติม แต่ Gen มองว่า "ถ้อยคำและหน้าตาของระบบชวนให้คุณไม่อ่านข้อความ" ในภาพจะเห็นว่าหัวหน้าต่างพูดถึงแค่การใส่รหัส และปุ่ม Allow เป็นปุ่มสีทึบที่เด่นกว่าปุ่ม Deny
ทำไมการตรวจชื่อเว็บช่วยไม่ได้
การผูกรหัสกับชื่อเว็บออกแบบมากันเว็บปลอมที่ขอรหัสของเว็บอื่น เช่น เว็บปลอมธนาคารที่ขอรหัสซึ่งธนาคารจริงส่งมา แต่ใน BillBait รหัสถูกส่งมาให้เว็บที่คุณเปิดอยู่จริง Gen จึงเขียนว่า "การตรวจชื่อเว็บทำงานตามที่ออกแบบไว้" สิ่งที่ระบบไม่ได้ตรวจคือรหัสนั้นใช้ทำอะไร จะเป็นการล็อกอิน ยืนยันเบอร์ หรือยอมจ่ายเงินทุกสัปดาห์ หน้าตาของปุ่มเติมรหัสก็ดูเหมือนกันหมด
ทำไมต้องเปิดอ่าน SMS ก่อนแตะรหัส
ข้อมูลที่บอกว่าคุณกำลังยอมจ่ายอะไรอยู่ใน SMS ไม่ได้อยู่ในปุ่มเติมรหัส Gen แนะนำให้เปิด SMS เต็มก่อนส่งรหัส แล้วดู 3 อย่าง
- ชื่อบริการ: ตรงกับสิ่งที่คุณตั้งใจจะซื้อหรือใช้หรือไม่
- จำนวนเงิน: มีค่าบริการไหม ทั้งที่เว็บบอกว่าแค่ยืนยันเบอร์
- ความถี่: เก็บครั้งเดียว ทุกสัปดาห์ หรือทุกกี่วัน
ถ้า SMS พูดถึงการสมัครบริการที่คุณไม่ได้ตั้งใจ ให้หยุดตรงนั้น แม้เว็บจะทำให้ดูเหมือนเป็นแค่ขั้นตอนตรวจสอบตามปกติ
ผู้ใช้ iPhone ควรรู้เรื่องการลบรหัสอัตโนมัติ: คู่มือ iPhone ของ Apple ระบุว่าถ้าเปิดตัวเลือก Delete After Use (ลบหลังใช้) ใต้หัวข้อ Verification Codes ที่ Settings > General > Autofill & Passwords (เมนูในเครื่องที่ตั้งภาษาไทยอาจใช้ชื่อภาษาไทย) ระบบจะลบรหัสยืนยันในแอปข้อความและแอปเมลหลังใช้เติมอัตโนมัติแล้ว (มีตั้งแต่ iOS 17) ReadEval ประเมินว่าถ้าเปิดตัวเลือกนี้ไว้และเผลอแตะรหัสแบบ BillBait ไป SMS ที่เป็นหลักฐานราคาอาจหายไปด้วย Gen ไม่ได้ทดสอบเรื่องนี้ แต่ถ้าคุณอยากเก็บข้อความไว้ตรวจสอบภายหลัง การปิดตัวเลือกนี้ก็ช่วยได้
ถ้าเผลอสมัครไปแล้ว ทำอย่างไร
คำแนะนำจาก Gen สรุปได้ดังนี้
- ติดต่อค่ายมือถือผ่านช่องทางทางการ คือแอป เว็บไซต์ หรือเบอร์ศูนย์บริการของค่าย ถามว่าใครเรียกเก็บเงินคุณ ยกเลิกอย่างไร และโต้แย้งค่าบริการได้อย่างไร
- เก็บหลักฐาน ทั้ง SMS และภาพหน้าจอ และตรวจให้แน่ใจว่าวิธียกเลิกที่ได้รับมาเป็นของจริงก่อนทำตาม
- การบล็อกไม่ได้ช่วย บางบริการให้ส่งข้อความ STOP เพื่อยกเลิกได้ แต่การบล็อกเบอร์ผู้ส่งหรือกดรายงานว่าเป็นสแปมไม่ได้หยุดการเก็บเงิน
- ขอปิดบริการเสริม ถ้าคุณไม่เคยใช้บริการที่เก็บเงินผ่านบิลมือถือ ให้ถามค่ายว่าปิดการเรียกเก็บเงินจากบริการเหล่านี้ได้หรือไม่ ซึ่งทางเลือกต่างกันไปตามค่ายและประเทศ
แล้วในไทยล่ะ
งานวิจัยของ Gen ไม่ได้ครอบคลุมไทย ReadEval จึงยืนยันไม่ได้ว่ามีเว็บแบบ BillBait ที่เรียกเก็บเงินผ่านค่ายมือถือไทยหรือไม่ แต่ฟีเจอร์เติมรหัสบน iPhone และ Chrome บน Android เป็นแบบเดียวกันทั่วโลก ข้อควรระวังเรื่องการอ่าน SMS ก่อนแตะรหัสจึงใช้ได้กับทุกคน
สำหรับคนที่อยากเช็กว่ามีบริการ SMS ที่ถูกคิดเงินอยู่หรือไม่ หน้าช่วยเหลือทางการของทรู (ปรับปรุงเมื่อ 14 ก.ค. 2024) ระบุขั้นตอนดังนี้
- กด
*137แล้วโทรออก (ไม่เสียค่าโทร) - ฟังเมนูอัตโนมัติ แล้วเลือก
- กด 1 ตรวจสอบข้อความที่ถูกคิดค่าบริการ
- กด 2 ยกเลิกข้อความประชาสัมพันธ์
- กด 3 ยกเลิกข้อความที่ถูกคิดค่าบริการ
- กด 4 ยกเลิกทั้ง 2 รายการ
- รอ SMS ยืนยันจากระบบ
หน้าดังกล่าวแยก SMS ประชาสัมพันธ์ซึ่งไม่คิดเงิน ออกจาก SMS ข่าวหรือบันเทิงที่อาจเผลอสมัครจากโฆษณาและถูกคิดค่าบริการเพิ่ม ทรูยังให้จัดการผ่านแอป True iService ได้ด้วย ส่วน *137 เป็นรหัสที่ กสทช. หารือกับค่ายมือถือให้ใช้ยกเลิก SMS ร่วมกัน (ตามข่าวประชาสัมพันธ์ของ กสทช.) แต่ ReadEval ตรวจขั้นตอนได้จากหน้าทางการของทรูเท่านั้น และเมนูของแต่ละค่ายอาจต่างกัน ผู้ใช้ค่ายอื่นควรตรวจกับแอปหรือศูนย์บริการของค่ายตัวเอง ข้อที่ยังไม่ชัดคือ *137 ครอบคลุมบริการที่สมัครผ่านหน้าเว็บแบบใน BillBait หรือไม่ เพราะไม่มีแหล่งทางการใดระบุไว้ ทางที่แน่นอนที่สุดคือดูรายการค่าบริการในบิลหรือแอปของค่าย แล้วโทรถามศูนย์บริการตามคำแนะนำของ Gen
Gen ขออะไรจาก Apple และ Google
Gen ไม่ได้บอกว่าเป็นช่องโหว่ แต่ขอให้ทั้งสองบริษัททำงานร่วมกับค่ายมือถือและผู้ให้บริการชำระเงิน เพื่อหาทางระบุว่า SMS ใดเป็นการยืนยันการจ่ายเงิน และให้ข้อความประเภทนี้มีหน้ายืนยันการชำระเงินที่ชัดเจน แสดงชื่อบริการและการเก็บเงินต่อเนื่องไว้ข้างการกระทำที่ผู้ใช้กำลังจะยืนยัน บทความสรุปว่า "การคาดหวังให้คนสังเกตความต่างเอง ขณะที่ระบบชวนให้ใส่รหัสด้วยความพยายามน้อยลง เปิดช่องให้บริการสมัครสมาชิกที่ชวนให้เข้าใจผิดมากเกินไป" บทความไม่ได้ระบุว่า Apple หรือ Google ตอบกลับอย่างไร
แหล่งข่าวต่างกันตรงไหน
- ราคาและความถี่ในภาพ Chrome: เนื้อความของ Gen เขียนว่าหน้าต่าง Chrome แสดงข้อความว่าบริการมีค่าใช้จ่าย 14.99 złoty ทุกสัปดาห์ แต่ภาพหน้าจอ Chrome ที่ Gen เผยแพร่ (ภาพที่ 1) เป็นข้อความ 34.99 złoty ทุก 14 วัน และคำบรรยายภาพเขียนว่า "เก็บทุกสองสัปดาห์" น่าจะเป็นตัวอย่างคนละชุดกับหน้าชำระเงิน 14.99 złoty บน iPhone แต่ Gen ไม่ได้อธิบายไว้ ReadEval ใช้ตัวเลข 14.99 złoty ต่อสัปดาห์ตามเนื้อความและภาพโฆษณากับหน้าชำระเงิน และบรรยายภาพ Chrome ตามที่เห็นในภาพ
- หลอกลวงหรือแค่ชวนให้เข้าใจผิด: Risky Bulletin สรุปว่าเป็น "แคมเปญอาชญากรรมไซเบอร์" ที่สมัครผู้ใช้เข้าบริการพรีเมียม ส่วน Gen ใช้คำที่ระวังกว่า คือ "เส้นทางการสมัครที่ชวนให้เข้าใจผิด" และ "บริการสมัครสมาชิกที่ชวนให้เข้าใจผิด" โดยไม่ระบุว่าผู้ให้บริการรายใดทำผิดกฎหมาย ReadEval ใช้กรอบของ Gen ซึ่งเป็นต้นทาง
- ขนาดของปัญหา: ทั้งสองแหล่งไม่มีตัวเลขผู้เสียหาย จำนวนเว็บ หรือมูลค่าเงิน ข่าวนี้จึงไม่มีตัวเลขเหล่านี้
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ปุ่มที่สร้างมาเพื่อความสะดวกกำลังถูกใช้ให้คนข้ามขั้นตอนที่สำคัญที่สุด คือการอ่านว่าตัวเองกำลังยอมจ่ายอะไร กลแบบ BillBait ไม่ต้องเจาะระบบใด ๆ เลย อาศัยแค่การที่คนเราเห็นรหัสจาก SMS แล้วนึกถึงการล็อกอินหรือยืนยันตัวตน ไม่ได้นึกถึงการจ่ายเงิน ทั้งที่เอกสารของ Google เองก็ระบุว่าธนาคารและผู้ออกบัตรเครดิตใช้รหัสทาง SMS ยืนยันการจ่ายเงิน ข้อเรียกร้องของ Gen ให้ Apple และ Google แยกรหัสจ่ายเงินออกจากรหัสทั่วไปจึงมีเหตุผล แต่ต้องอาศัยความร่วมมือของค่ายมือถือด้วย และคงไม่เกิดขึ้นในเร็ว ๆ นี้ ระหว่างนี้นิสัยเล็ก ๆ อย่างการเปิดอ่าน SMS ก่อนแตะรหัส และเปิดดูบิลมือถือเดือนละครั้ง ยังเป็นเกราะที่ได้ผลที่สุด ก่อนหน้านี้ ReadEval เคยรายงานงานวิจัยที่ AI agent หยิบรหัส OTP จากอีเมลไปเพิ่มวงเงินให้ตัวเอง ทั้งสองเรื่องชี้ไปที่จุดเดียวกัน คือรหัสยืนยันมีความหมายเท่ากับสิ่งที่ใช้มันอนุมัติ ไม่ว่าคนหรือระบบจะเป็นผู้กรอก
แหล่งที่มา
- Gen Digital (Gen Threat Labs): BillBait: When SMS autofill comes with a subscription (2 พ.ย. 2026)
- Risky Business News: Risky Bulletin (4 พ.ย. 2026)
- web.dev (Google): SMS OTP form best practices
- Chrome for Developers: Verify phone numbers on the web with the WebOTP API
- Apple Support: Automatically fill in SMS passcodes on iPhone
- Apple Support: Automatically fill in one-time verification codes on iPhone
- Apple Support: Use Messages on your iPhone or iPad (ลบรหัสยืนยันหลังใช้)
- ทรู: วิธียกเลิก SMS โฆษณาประชาสัมพันธ์ กด *137 แล้วโทรออก (ฟรี)
- ทรู: เคล็ดลับฉบับย่อ ดูแลตัวเองให้ปลอดภัยจากมัลแวร์ (*137 และแอป True iService)
- กสทช.: กสทช. หารือโอเปอเรเตอร์สรุปขั้นตอนการใช้บริการยกเลิก SMS *137

