มัลแวร์ Android ชื่อ MR ROBOT แอบโอนสาย ให้สายเช็กจากธนาคารไปถึงมิจฉาชีพแทนเจ้าของบัญชี
มัลแวร์ Android ชื่อ MR ROBOT ที่ CloudSEK พบในอินเดีย แอบตั้งโอนสายให้สายเช็กจากธนาคารไปถึงมิจฉาชีพ เช็กมือถือคุณได้ด้วย *#21# และยกเลิกด้วย ##21#

สารบัญ (9 หัวข้อ)
- สรุปประเด็นสำคัญ
- MR ROBOT ทำงานอย่างไร และใครโดน
- ทำไมการโอนสายทำให้ธนาคารโทรเช็กไม่ได้ผล
- มือถือฉันถูกตั้งโอนสายไว้ไหม เช็กอย่างไร
- ถ้าเจอการโอนสายที่ไม่ได้ตั้งเอง ทำอะไรต่อ
- กันไว้ก่อน: แอปธนาคารและแอปหน่วยงานไม่ได้มาทางลิงก์
- Android จะกันเรื่องนี้ได้เองไหม
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพระบบของธนาคารเห็นรายการโอนเงินแปลก ๆ จากบัญชีของคุณ เจ้าหน้าที่จึงโทรมาถามให้แน่ใจ ปลายสายตอบอย่างมั่นใจว่า "ใช่ ทำรายการเอง" แต่คนที่รับสายไม่ใช่คุณ เพราะมือถือของคุณไม่ได้ดังเลยสักครั้ง บริษัทความปลอดภัยไซเบอร์ CloudSEK พบมัลแวร์บน Android ชื่อ MR ROBOT ที่ทำแบบนี้กับลูกค้าธนาคารในอินเดีย
MR ROBOT ไม่ใช่แก๊งเดียว แต่เป็นบริการให้เช่ามัลแวร์ ผู้เช่าเลือกได้ว่าจะปลอมเป็นแอปธนาคาร แอปอัปเดตข้อมูลบัตรประชาชน หรือแอปจ่ายค่าปรับจราจร แล้วส่งลิงก์ไปทาง SMS, WhatsApp หรือ Telegram ให้เหยื่อติดตั้งเองนอก Play Store เมื่อติดเครื่องแล้ว แอปจะดักอ่าน SMS เพื่อเก็บรหัส OTP ขึ้นหน้าจอปลอมขอเลขบัตรและ PIN และแอบตั้ง "โอนสาย" ให้ทุกสายที่โทรเข้าเบอร์คุณวิ่งไปหาเบอร์ของแก๊งแทน
การโอนสายคล้ายการแจ้งไปรษณีย์ให้ส่งจดหมายทุกฉบับไปที่อยู่ใหม่ จดหมายยังจ่าหน้าถึงคุณถูกต้อง แต่ไปตกที่บ้านคนอื่น ต่างกันตรงที่การย้ายที่อยู่ต้องให้เจ้าของเซ็นเอง ส่วนแอปปลอมกดรหัสสั่งเครือข่ายแทนคุณเงียบ ๆ ผลคือด่านที่ธนาคารใช้ยืนยันตัวตน ทั้ง OTP ทาง SMS และการโทรกลับมาเช็ก ตกอยู่ในมือคนเดียวกันหมด ในเหยื่อกลุ่มหนึ่งที่ CloudSEK เห็นข้อมูล ราว 58% หรือเกินครึ่ง ถูกตั้งโอนสายไว้
ต้องบอกให้ชัดว่าเรื่องนี้ยังเล็ก CloudSEK เห็นเครื่องที่ติดมัลแวร์รวมราว 300 เครื่องจากผู้เช่าสองราย ทั้งหมดอยู่ในอินเดีย และ ReadEval ไม่พบรายงานว่ามีเหยื่อในไทย แต่กลเม็ดนี้ไม่ได้ผูกกับประเทศใด การตั้งโอนสายใช้รหัสมาตรฐานของเครือข่ายมือถือ และเหยื่อล่ออย่างแอปธนาคารหรือแอปค่าปรับปลอมก็ใช้ได้กับผู้ใช้ Android ทุกที่
ข่าวดีคือคุณเช็กเองได้ในไม่กี่วินาที กด *#21# ที่แป้นโทรเพื่อดูว่ามีการโอนสายค้างอยู่ไหม และอย่าติดตั้งแอปธนาคารหรือแอปหน่วยงานรัฐจากลิงก์ในข้อความ ด้านล่างมีรหัสยกเลิก วิธีดูในเมนูตั้งค่า และสิ่งที่ควรทำต่อถ้าพบการโอนสายที่คุณไม่ได้ตั้งเอง
สรุปประเด็นสำคัญ
- MR ROBOT คืออะไร: บริการให้เช่ามัลแวร์ (Malware-as-a-Service) บน Android ที่ CloudSEK เปิดเผยเมื่อ 28 ต.ค. 2026 ผู้เช่าสร้างแอปปลอมผ่านบอต Telegram ชื่อ "APK Shield" และแผงควบคุมบนเว็บ แคตตาล็อกมีแอปปลอมราว 36 แบบ เช่น ธนาคาร 9 แห่ง แอปอัปเดต Aadhaar (บัตรประชาชนดิจิทัลของอินเดีย) ค่าน้ำ ค่าไฟ และค่าปรับจราจร
- กลเม็ดหลัก: ดัก SMS และ OTP, ขึ้นหน้าจอปลอมขอเลขบัตร วันหมดอายุ CVV และ PIN, และตั้งโอนสายทุกสายด้วยรหัส
*21*<เบอร์>#เพื่อเบี่ยงสายเช็กจากธนาคารไปยังเบอร์ของแก๊ง - ขนาด: ผู้เช่ารายหนึ่งมีเครื่องลงทะเบียนราว 154 เครื่อง อีกรายมี 153 เครื่อง ข้อความถูกดักรวมราว 8,700 ข้อความ จำนวนเหยื่อทั้งหมดและความเสียหายเป็นเงินยังไม่มีใครทราบ
- ไทย: ยังไม่มีรายงานเหยื่อในไทย แต่วิธีเช็กและยกเลิกการโอนสายใช้ได้กับมือถือทุกเครื่อง ส่วนรหัสที่ใช้ได้จริงอาจต่างกันตามค่าย
- สิ่งที่ควรทำ: กด
*#21#เช็กการโอนสาย, กด##21#ยกเลิกถ้าไม่ได้ตั้งเอง, ดูว่าแอปใดมีสิทธิ์ SMS และโทรศัพท์, เปิด Play Protect ไว้ และไม่ติดตั้งแอปจากลิงก์ในข้อความ
MR ROBOT ทำงานอย่างไร และใครโดน
CloudSEK เริ่มสืบจากแอปปลอม "Aadhaar update" ตัวหนึ่ง แล้วตามไปจนเจอระบบเบื้องหลัง Bhavik Malhotra ผู้เขียนรายงานบรรยายว่าเป็น "ปฏิบัติการ Android Malware-as-a-Service ที่ไม่เคยมีรายงานมาก่อน ซึ่งมุ่งเป้าลูกค้าธนาคารในอินเดีย" ผู้ดูแลหลักให้ผู้เช่า (affiliate) ใช้ระบบตามใบอนุญาตที่มีวันหมดอายุ หน้าแผงควบคุมที่ CloudSEK เห็นแสดงข้อความว่าใบอนุญาตเหลือ 26 วัน ผู้เช่าเลือกธนาคารเป้าหมายจากเมนู แล้วระบบจะสร้างแอปปลอมเวอร์ชันใหม่พร้อมลิงก์ไปหน้าดาวน์โหลดที่หน้าตาคล้าย Play Store
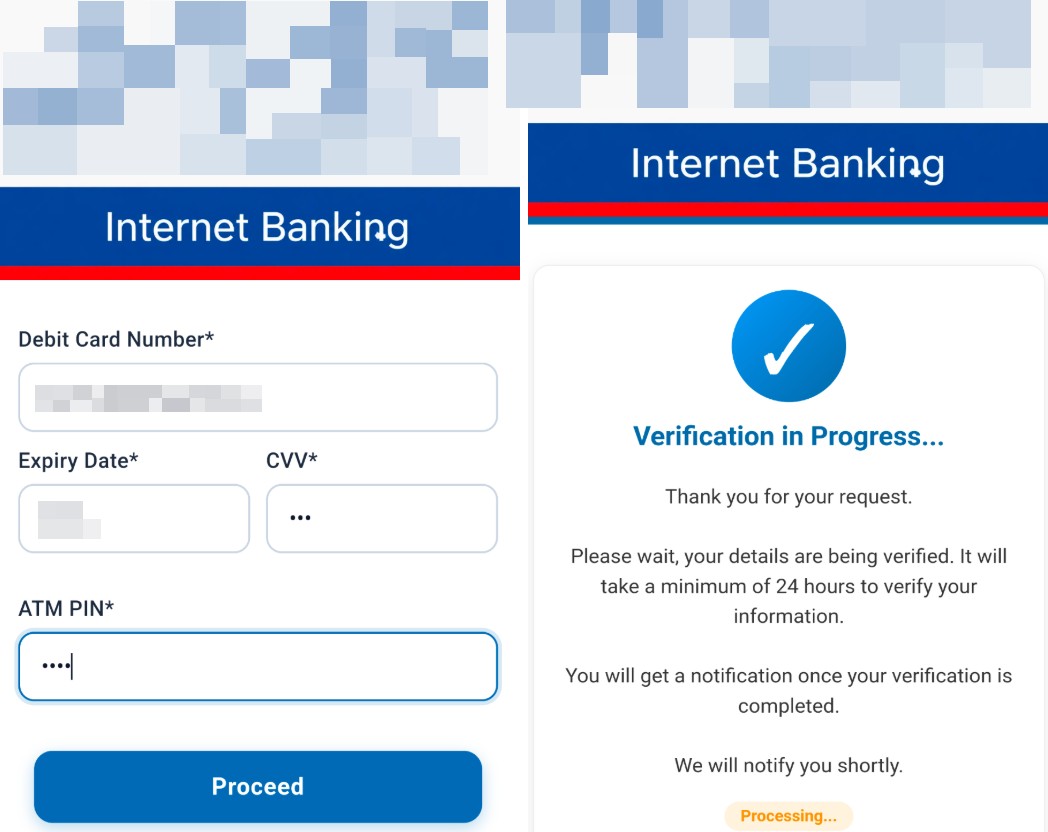
ภาพด้านล่างเป็นหน้าจอของแอปปลอมที่ CloudSEK เผยแพร่ (ปิดชื่อธนาคารไว้) แอปขอเลขบัญชี รหัสลูกค้า เลขบัตร CVV และ PIN ทีละหน้า
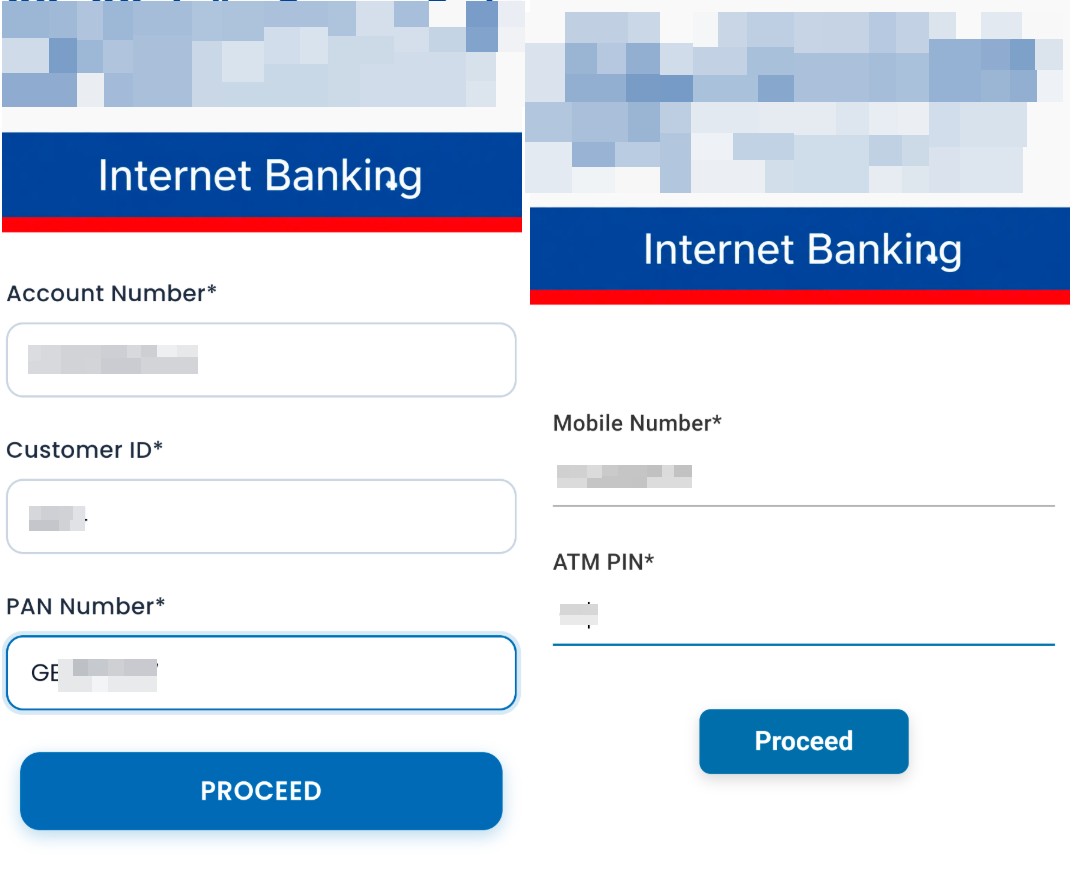
หน้าสุดท้ายบอกว่า "กำลังตรวจสอบข้อมูล ใช้เวลาอย่างน้อย 24 ชั่วโมง" ซึ่ง ReadEval ประเมินว่าช่วยถ่วงเวลาไม่ให้เหยื่อรีบติดต่อธนาคาร
ตัวเลขที่ CloudSEK เห็นมาจากผู้เช่าสองราย ซึ่งเป็นเพียงส่วนหนึ่งของระบบ
| ผู้เช่า A (จากแผงควบคุม) | ผู้เช่า B (จากฐานข้อมูลที่เปิดทิ้งไว้) | |
|---|---|---|
| เครื่องที่ลงทะเบียน | ราว 154 เครื่อง | 153 เครื่อง (149 เครื่องเข้ามาในช่วงเดียวกันเดือนพฤษภาคม 2026) |
| ข้อความที่ถูกดัก | ราว 3,270 ข้อความ | 5,407 ข้อความ ในช่วง 16–30 ก.ค. 2026 ราว 4,000 ข้อความมาจากเบอร์สั้นของธนาคารและค่ายมือถือ |
| การโอนสาย | ไม่ได้รายงาน | เปิดอยู่ราว 58% ของเครื่องเหยื่อ |
CloudSEK ระบุว่าแอปที่ขโมยข้อมูลขอสิทธิ์อ่านและส่ง SMS กับสิทธิ์โทรออก ซ่อนไอคอนจากหน้าจอหลักได้ และตามแผนภาพขั้นตอนโจมตีในรายงาน จะรอราว 48 ชั่วโมงหลังติดตั้งก่อนเริ่มทำงาน ทั้งหมดนี้ทำให้เหยื่อแทบไม่เห็นความผิดปกติในวันที่กดติดตั้ง
ทำไมการโอนสายทำให้ธนาคารโทรเช็กไม่ได้ผล
ธนาคารหลายแห่งใช้ "เบอร์มือถือของลูกค้า" เป็นด่านยืนยันตัวตน ส่ง OTP ทาง SMS และเมื่อเห็นรายการน่าสงสัยก็โทรกลับไปถาม ด่านทั้งสองอาศัยสมมติฐานเดียวกันว่าคนที่ถือเบอร์นั้นคือเจ้าของบัญชี MR ROBOT ทำลายสมมติฐานนี้จากสองทาง SMS ถูกแอปอ่านไปก่อน ส่วนสายโทรเข้าถูกเครือข่ายส่งต่อไปเบอร์อื่นตามคำสั่ง *21*<เบอร์># ที่แอปกดแทนคุณ รายงานเขียนว่าการโอนสายนี้ "เบี่ยงสายเรียกเข้าแบบเงียบ ๆ (รวมถึงสายที่ธนาคารโทรกลับมาตรวจสอบการทุจริต) ไปยังเบอร์ของบัญชีม้า"
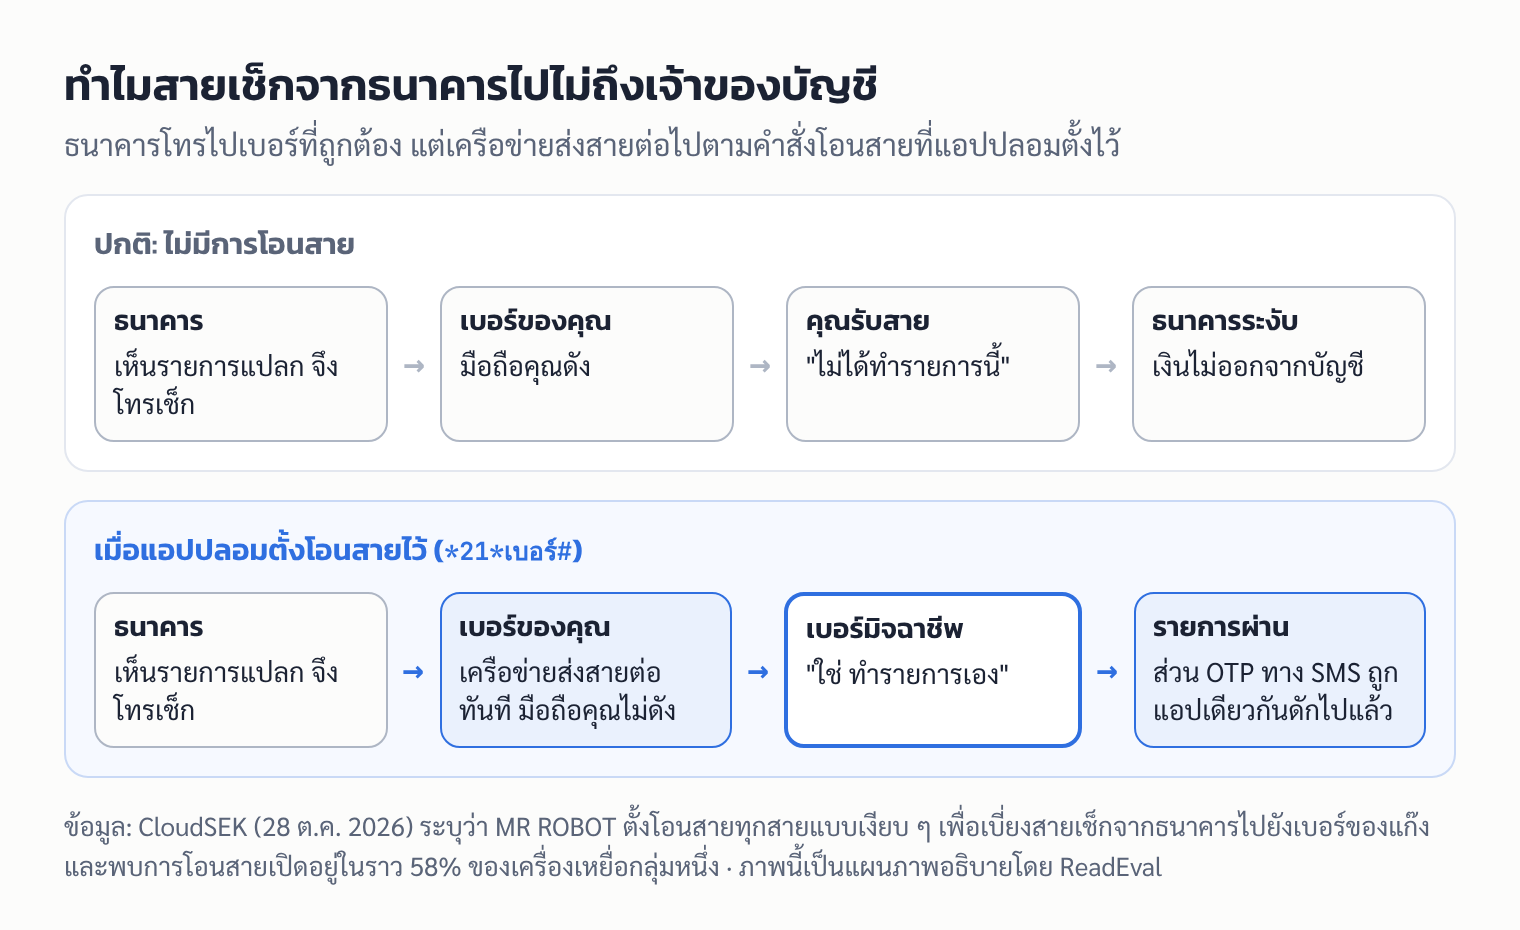
CloudSEK จึงแนะนำธนาคารว่า ถ้าลูกค้าแจ้งว่ามีสายที่ไม่ได้รับแปลก ๆ หรือเพิ่งติดตั้งแอป "อัปเดตข้อมูล" ที่ไม่คุ้น ให้ถือว่า OTP ทาง SMS ของลูกค้ารายนั้นไม่ปลอดภัยแล้ว และควรย้ายไปใช้การยืนยันผ่านแอปหรือกุญแจ FIDO แทน
มือถือฉันถูกตั้งโอนสายไว้ไหม เช็กอย่างไร
วิธีที่ 1: กดรหัสที่แป้นโทร เปิดแอปโทรศัพท์ พิมพ์รหัสแล้วกดโทร หน้าจอจะขึ้นข้อความตอบจากเครือข่าย
*#21#    ดูสถานะการโอนสายทุกสาย (โอนเสมอ)
##21#    ยกเลิกการโอนสายทุกสาย
##002#   ยกเลิกการโอนสายทุกแบบในครั้งเดียว (รวมโอนเมื่อสายไม่ว่าง ไม่รับสาย หรือติดต่อไม่ได้)
ถ้าผล *#21# บอกว่าบริการถูกปิด (ไม่ได้โอน) ก็ปกติ ถ้าบอกว่าเปิดอยู่และมีเบอร์ที่คุณไม่รู้จัก ให้กด ##21# ทันที ตัวอย่างความหมายของรหัสทั้งสามนี้มาจากหน้าช่วยเหลือของ Vodafone ในสหราชอาณาจักร และ CloudSEK ก็แนะนำ ##21# สำหรับยกเลิกเช่นกัน รหัสเหล่านี้เป็นรหัสมาตรฐานของเครือข่าย GSM แต่ ReadEval ยังไม่พบหน้าช่วยเหลือที่เปิดอ่านได้ของ AIS, True หรือ dtac ที่ยืนยันรหัสชุดนี้ (หน้าบริการโอนสายของ AIS ที่ค้นเจอเปิดไม่ขึ้นขณะเขียน) ผลที่ได้จึงอาจต่างกันตามค่ายและแพ็กเกจ ถ้ากดแล้วขึ้นข้อความแปลก ๆ หรือไม่แน่ใจ ให้สอบถามศูนย์บริการของค่ายคุณผ่านเบอร์ทางการที่พิมพ์อยู่บนเว็บไซต์หรือแอปของค่าย
วิธีที่ 2: ดูในเมนูตั้งค่าการโทร ชื่อเมนูต่างกันตามยี่ห้อและเวอร์ชัน ตัวอย่างจากหน้าช่วยเหลือของ Samsung (ฮ่องกง ภาษาอังกฤษ) คือ แอป Phone > จุดสามจุด > Settings > Supplementary services > Call forwarding (เลือก SIM1 หรือ SIM2) > Voice calls แล้วดูว่าแต่ละแบบ (โอนเสมอ, เมื่อสายไม่ว่าง, เมื่อไม่รับสาย, เมื่อติดต่อไม่ได้) ปิดอยู่หรือไม่ ถ้ามีอันไหนเปิดอยู่โดยคุณไม่ได้ตั้ง ให้แตะแล้วเลือก Disable บนเครื่องภาษาไทย เมนูนี้มักชื่อ "บริการเสริม" และ "การโอนสาย" หรือ "การส่งต่อการโทร" แต่ Samsung เองเตือนว่าขั้นตอนต่างกันตามรุ่นและประเทศ ถ้าใช้ซิมสองซิม ให้เช็กทั้งสองซิม
ถ้าเจอการโอนสายที่ไม่ได้ตั้งเอง ทำอะไรต่อ
- ยกเลิกการโอนสาย ด้วย
##21#หรือในเมนูตั้งค่า แล้วกด*#21#ซ้ำเพื่อยืนยันว่าปิดแล้ว - หาแอปที่อยู่เบื้องหลัง หน้าช่วยเหลือ Android ของ Google บอกว่าดูได้ที่ แอปการตั้งค่า > ความปลอดภัยและความเป็นส่วนตัว > ความเป็นส่วนตัว > เครื่องมือจัดการสิทธิ์ แล้วแตะ SMS และ โทรศัพท์ ดูว่ามีแอปที่คุณไม่รู้จัก หรือแอปที่ไม่ควรต้องใช้สิทธิ์นี้ (เช่น แอปจ่ายค่าปรับ) หรือไม่ ถ้าเจอ ให้ถอนการติดตั้ง ชื่อเมนูอาจต่างกันเล็กน้อยตามยี่ห้อ และ CloudSEK บอกว่ามัลแวร์ซ่อนไอคอนได้ แอปจึงอาจไม่อยู่บนหน้าจอหลัก ต้องดูจากรายการแอปในเมนูตั้งค่า
- ให้ Play Protect ตรวจ เปิด Play Store > แตะไอคอนโปรไฟล์ > Play Protect > การตั้งค่า แล้วตรวจว่า "สแกนแอปด้วย Play Protect" เปิดอยู่ (Google ระบุว่าเปิดเป็นค่าเริ่มต้น)
- ติดต่อธนาคารด้วยเบอร์ทางการ ที่หลังบัตรหรือในแอปที่ดาวน์โหลดจาก Play Store เพื่อแจ้งว่ามือถืออาจถูกควบคุม และขอตรวจรายการย้อนหลัง อย่าโทรกลับเบอร์ที่ส่งมาในข้อความ
กันไว้ก่อน: แอปธนาคารและแอปหน่วยงานไม่ได้มาทางลิงก์
คำแนะนำสำหรับผู้ใช้ในรายงานของ CloudSEK สั้นและตรง "อย่าติดตั้งไฟล์ APK ของธนาคารหรือแอป 'อัปเดต Aadhaar' จากลิงก์ใน SMS, WhatsApp หรือ Telegram" และ "ธนาคารไม่แจกแอปด้วยวิธีนี้" สำหรับผู้ใช้ในไทยก็ใช้หลักเดียวกัน ถ้ามีข้อความบอกให้ติดตั้งแอปเพื่อจ่ายค่าปรับ ยืนยันตัวตน อัปเดตข้อมูลบัตร หรือรับเงินคืน ให้ปิดข้อความนั้น แล้วค้นหาแอปทางการเองใน Play Store หรือโทรถามหน่วยงานด้วยเบอร์ที่หาเอง เหยื่อล่อในแคตตาล็อกของ MR ROBOT บางแบบเรียกเก็บ "ค่าธรรมเนียม" เพียง 9–10 รูปี เพื่อทดสอบว่าบัตรของเหยื่อใช้ได้ ยอดเงินน้อยจึงไม่ได้แปลว่าปลอดภัย
Android จะกันเรื่องนี้ได้เองไหม
Google ประกาศเมื่อ 14 ต.ค. 2026 ว่า Android จะ "บล็อกแอปไม่ให้เปิดการโอนสายเบื้องหลังอย่างเงียบ ๆ" และจะเตือนก่อน ถ้ามีคนหลอกให้คุณพิมพ์รหัสโอนสายเองที่แป้นโทร แต่ฟีเจอร์นี้ "จะใช้ได้ตั้งแต่ต้นเดือนธันวาคม บน Pixel และเครื่องอื่นบางรุ่น" Google ไม่ได้บอกว่าครอบคลุมยี่ห้อใดบ้าง และ ReadEval ยังยืนยันไม่ได้ว่าเครื่องที่ขายในไทยรุ่นใดจะได้รับ (รายละเอียดอ่านได้ในข่าว "Google Messages เพิ่มโหมดให้ Gemini ช่วยจับสแกมในแชตจากเบอร์แปลกหน้า" ของ ReadEval) ระหว่างนี้ และสำหรับเครื่องที่ไม่ได้รับอัปเดต การกด *#21# เป็นครั้งคราวยังเป็นวิธีที่ง่ายที่สุด
แหล่งข่าวต่างกันตรงไหน
The Arabian Post (1 พ.ย. 2026) สลับชื่อผู้เช่า โดยให้ "ผู้เช่ารายแรก" มี 153 เครื่องกับ 5,407 ข้อความ และไม่ได้ระบุว่าตัวเลขโอนสาย 58% เป็นของกลุ่มใด ส่วน Infosecurity Magazine (29 ต.ค. 2026) เรียงตัวเลขตรงกับรายงานต้นทาง ReadEval ใช้ตามรายงานของ CloudSEK ซึ่งระบุชัดว่า 153 เครื่อง 5,407 ข้อความ และการโอนสาย 58% เป็นข้อมูลของผู้เช่า B ที่เห็นจากฐานข้อมูลที่เปิดทิ้งไว้ ทุกแหล่งตรงกันว่าตัวเลขเหล่านี้มาจากผู้เช่าเพียงสองราย จึงไม่ใช่จำนวนเหยื่อทั้งหมด
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
แคมเปญเล็กในอินเดีย แต่บทเรียนเรื่องเบอร์มือถือใช้ได้กับทุกคน
MR ROBOT ไม่ได้ใหญ่ ราว 300 เครื่องจากสองผู้เช่าเป็นตัวเลขที่เล็กมากเมื่อเทียบกับผู้ใช้ Android ทั้งโลก และยังไม่มีหลักฐานว่าแตะผู้ใช้ในไทย สิ่งที่ทำให้เรื่องนี้น่าเล่าคือมันชี้ให้เห็นว่าทำไมด่านที่อาศัย "เบอร์มือถือ" อย่างเดียวถึงเปราะ เมื่อแอปเดียวคุมได้ทั้ง SMS และสายเรียกเข้า ทั้ง OTP และการโทรกลับมาเช็กก็ไม่ได้ยืนยันว่าคุณคือคุณอีกต่อไป
และเมื่อเป็นบริการให้เช่า ใครก็เช่าไปเปลี่ยนเหยื่อล่อและเปลี่ยนประเทศได้ ข่าวดีคือทุกขั้นของกลโกงเริ่มจากการที่เหยื่อติดตั้งแอปจากลิงก์เอง ถ้าคุณไม่ติดตั้งแอปจากลิงก์ในข้อความ และกด *#21# เช็กเป็นครั้งคราว กลเม็ดนี้ก็แทบไม่มีทางเริ่มต้นได้ ฟีเจอร์กันโอนสายของ Android ที่จะมาในเดือนธันวาคมช่วยได้อีกชั้น แต่ยังต้องรอดูว่าจะไปถึงเครื่องรุ่นไหนบ้าง
แหล่งที่มา
- CloudSEK: Inside MR ROBOT – Malware-as-a-Service targeting Indian bank customers (28 ต.ค. 2026)
- Infosecurity Magazine: MR ROBOT Malware-as-a-Service Targets Indian Bank Customers (29 ต.ค. 2026)
- The Arabian Post: MR ROBOT malware network targets bank customers across India (1 พ.ย. 2026)
- Google Blog: New Android protections to help keep you safe from mobile scams (14 ต.ค. 2026)
- Vodafone UK Help: How do I manage call diverts? (รหัส *#21#, ##21#, ##002#)
- Samsung Hong Kong Support: How to enable/disable call forwarding on Samsung Galaxy
- ความช่วยเหลือ Android: เปลี่ยนสิทธิ์ของแอปในโทรศัพท์ Android
- ความช่วยเหลือ Google Play: ใช้ Google Play Protect เพื่อช่วยให้แอปปลอดภัย
- Wikimedia Commons: Android Robot Head 2023


