Telegram บน Android มีบั๊กที่แค่กดรับสายก็อาจเป็นจุดเริ่มเจาะมือถือ แก้แล้วในรุ่นล่าสุด
NebuSec พบบั๊กในระบบโทรของ Telegram for Android รุ่น 8.6.2–12.10.3 ที่อาจเป็นด่านแรกเจาะเครื่องเมื่อรับสาย แก้แล้วใน 12.10.4 ควรอัปเดตและจำกัดคนที่โทรหาได้

สารบัญ (12 หัวข้อ)
ลองนึกภาพว่ามีคนแปลกหน้าโทรเข้ามาทาง Telegram คุณกดรับตามปกติ ไม่ได้คลิกลิงก์หรือดาวน์โหลดอะไรเลย แต่ผ่านไปราวครึ่งนาที มือถือก็เด้งกลับหน้าโฮม ไอคอนแอปร่วงลงจากจอ แล้วขึ้นข้อความว่าเครื่องถูกเจาะ นี่คือฉากในวิดีโอสาธิตของ NebuSec สตาร์ทอัปด้านความปลอดภัยจากซานฟรานซิสโก ซึ่งเปิดเผยเมื่อ 29 ต.ค. 2026 ว่าระบบโทรของ Telegram บน Android มีบั๊กที่ใช้เป็นด่านแรกของการเจาะมือถือได้
ระหว่างโทร แอปสองฝั่งส่งข้อความสั้น ๆ หากันตลอดเพื่อบอกสถานะสาย เช่น ปิดไมค์อยู่ไหม เปิดกล้องหรือเปล่า และภาพหมุนอยู่กี่องศา ปัญหาคือโค้ดฝั่งรับตรวจแล้วว่าข้อความมีช่อง "องศาการหมุน" แต่ตอนอ่านค่ากลับไปหยิบจากช่อง "สถานะวิดีโอ" แม้ข้อความนั้นไม่มีช่องนี้เลย คล้ายพนักงานที่เช็กว่าลูกค้ากรอกช่อง ก แล้ว แต่ไปคัดลอกจากช่อง ข ที่เว้นว่าง จนเผลอหยิบของจากลิ้นชักข้าง ๆ ที่ไม่ควรแตะ ต่างกันตรงที่ในกรณีนี้ คนร้ายตั้งใจส่งแบบฟอร์มที่เว้นช่องไว้เอง
บั๊กนี้ตัวเดียวยังยึดเครื่องไม่ได้ Eten Zou ซีอีโอของ NebuSec บอก The Hacker News ว่าต้องต่อกับบั๊กอีก 2 ตัว คือตัวที่ทำให้ข้อมูลรั่ว และตัวที่ยึดสิทธิ์สูงสุดของ Android จึงจะคุมข้อความ ไมค์ และกล้องได้ ผู้โจมตีใช้แค่บัญชี Telegram ธรรมดา และบั๊กอยู่ในแอปทุกรุ่นที่ออกระหว่างมีนาคม 2022 ถึงกันยายน 2026 หรือราว 4 ปีครึ่ง
ข่าวดีคือ Telegram แก้ไปแล้วตั้งแต่ปลายเดือนกันยายน และ NebuSec ยังไม่พบการโจมตีจริง แต่ Telegram ไม่เชื่อว่าบั๊กนี้พาไปถึงการสั่งรันโค้ดได้ จึงไม่มีรหัส CVE และไม่จ่ายรางวัล ขณะที่ NebuSec ยังไม่เผยแพร่รายละเอียดทางเทคนิค สิ่งที่ยืนยันได้ตอนนี้คือจุดผิดในโค้ด ส่วนการเจาะทั้งสายยังมาจากวิดีโอและคำบอกเล่าของบริษัท ซึ่งบอกว่าเครื่องมือ AI ของตัวเองเป็นผู้ค้นพบ
ถ้าคุณใช้ Telegram บน Android ให้อัปเดตแอปเป็นรุ่น 12.10.4 ขึ้นไป แล้วตั้งค่าว่าใครโทรหาคุณได้เป็น "Nobody" หรืออย่างน้อย "My Contacts" และอย่ารับสายจากคนที่ไม่รู้จัก วิธีเช็กเวอร์ชัน เมนูที่ต้องกด และไทม์ไลน์อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- บั๊กในโค้ดอ่านสถานะสาย: Telegram for Android รุ่น 8.6.2 ถึง 12.10.3 อ่านค่าผิดช่องในข้อความ MediaState ที่ส่งกันระหว่างโทร ทำให้อ่านหน่วยความจำที่ไม่ควรแตะ แก้แล้วในรุ่น 12.10.4 (build 7099) ที่ออกปลายเดือนกันยายน 2026
- ต้องกดรับสาย และต้องใช้บั๊กอีก 2 ตัว: NebuSec บอกว่าการยึดเครื่องเต็มรูปแบบต้องต่อกับบั๊กที่ทำให้ข้อมูลรั่วและบั๊กยึดสิทธิ์ root ของ Android ซึ่งบริษัทยังไม่เปิดเผย
- ยืนยันได้แค่บางส่วน: The Hacker News ตรวจซอร์สโค้ดที่ Telegram เผยแพร่แล้วพบจุดผิดตรงกับที่ NebuSec อธิบาย แต่ยังไม่มีเอกสารทางเทคนิค ไม่มี CVE และ Telegram ไม่เชื่อว่าพาไปถึงการรันโค้ดได้
- ป้องกันได้สองทาง: อัปเดตแอป และตั้ง Privacy and Security > Calls เป็น Nobody ซึ่ง NebuSec ยืนยันว่ากันการโจมตีนี้ได้ การไม่รับสายก็กันได้เช่นกัน
บั๊กนี้ทำงานอย่างไร
ระหว่างโทรด้วย Telegram แอปของสองฝั่งจะส่งข้อความควบคุมหากันเพื่อตั้งค่าสายและรายงานสถานะ ข้อความประเภทหนึ่งชื่อ MediaState บอกว่าไมค์ถูกปิดหรือไม่ กล้องเปิดอยู่ไหม และภาพวิดีโอหมุนกี่องศา NebuSec อธิบายว่าโค้ดที่อ่านข้อความนี้จัดการกับช่องข้อมูลที่หายไปไม่ถูกต้อง และเข้าถึงหน่วยความจำที่ไม่ควรเข้าถึง
The Hacker News ตรวจซอร์สโค้ดของรุ่น 12.10.3 ที่ Telegram เผยแพร่บน GitHub แล้วพบจุดที่ตรงกับคำอธิบายนี้ ReadEval เปิดดูไฟล์เดียวกันแล้วเห็นตรงกัน
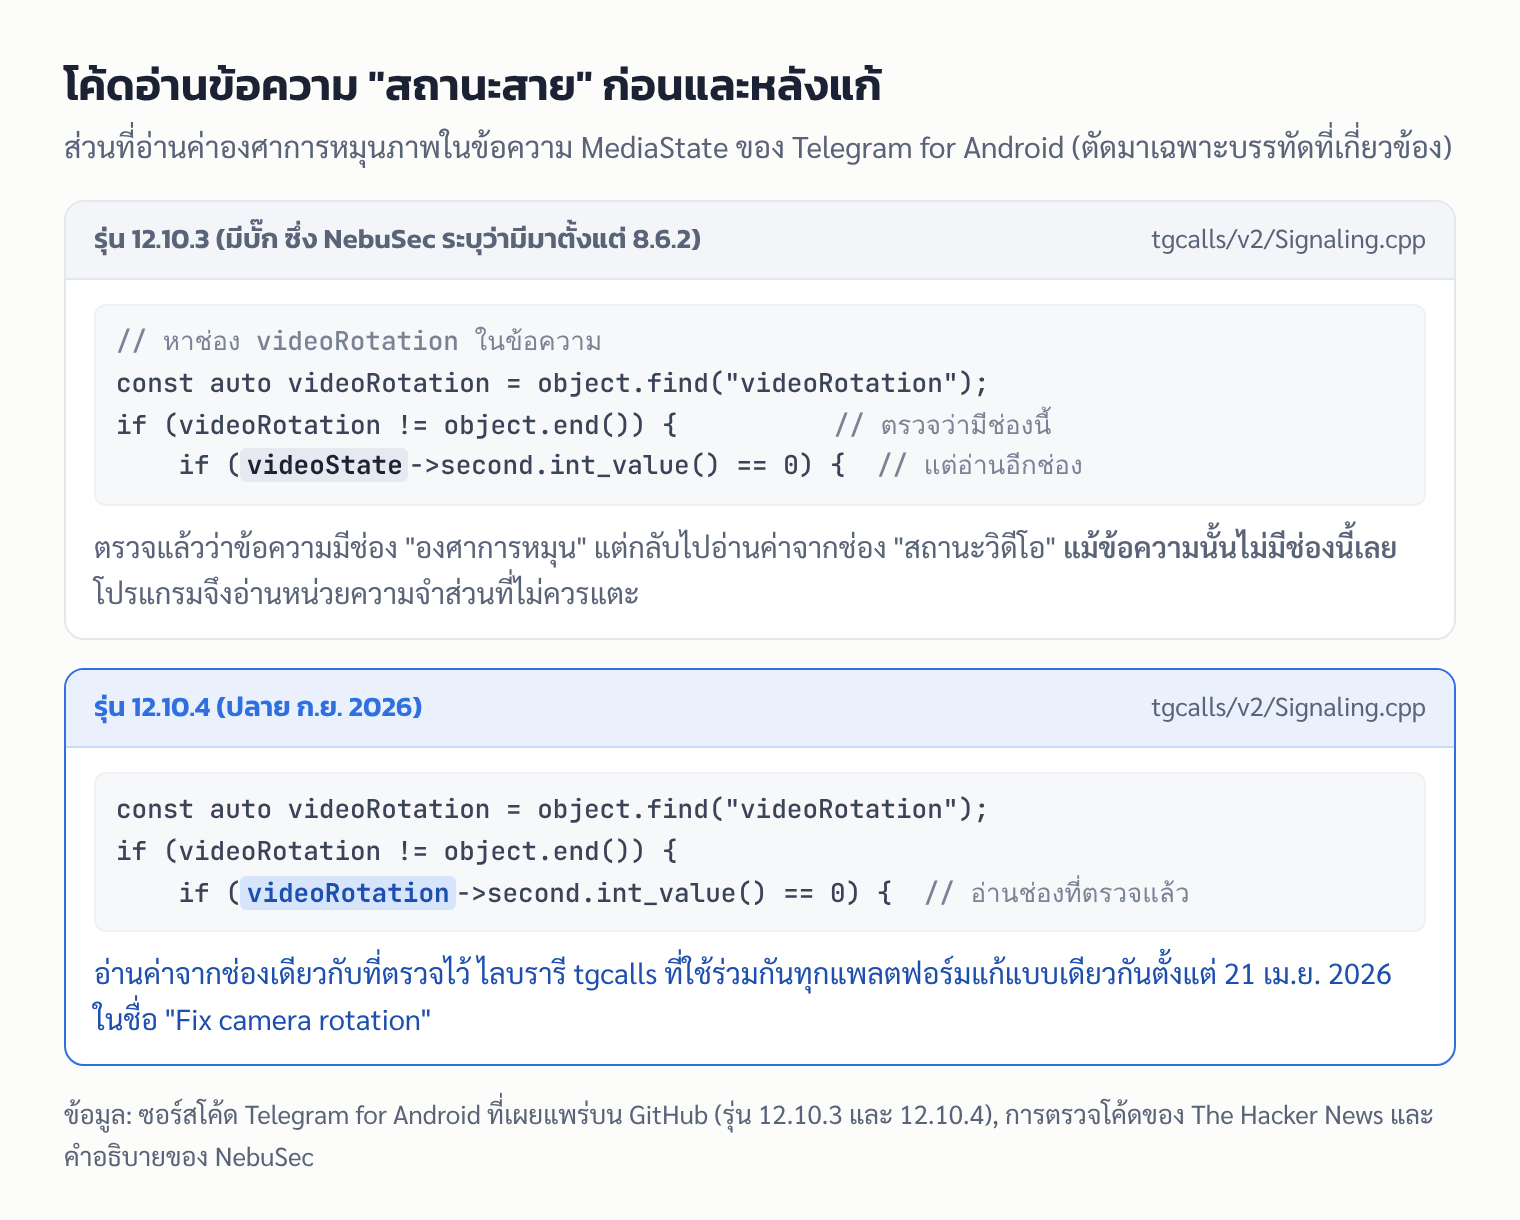
พูดง่าย ๆ คือ ถ้าข้อความมีช่อง videoRotation (องศาการหมุน) โค้ดจะตรวจว่าเป็นตัวเลข แล้วกลับไปอ่านค่าจาก videoState (สถานะวิดีโอ) แทน ถ้าข้อความไม่มีช่อง videoState เลย โปรแกรมก็ยังพยายามอ่านค่าจากตำแหน่งที่ไม่มีข้อมูลจริง ในรุ่น 12.10.4 บรรทัดเหล่านี้เปลี่ยนมาอ่านจาก videoRotation ซึ่งเป็นช่องที่ตรวจแล้ว
โค้ดส่วนนี้อยู่ใน tgcalls ไลบรารีระบบโทรที่แอป Android, iOS และเดสก์ท็อปของ Telegram ใช้ร่วมกัน The Hacker News ระบุว่าโค้ดที่ใช้ข้อความนี้ถูกเปิดใช้ใน Telegram for Android รุ่น 8.6.2 ซึ่งเป็นรุ่นแรกที่ NebuSec ระบุ
แค่นี้ยึดเครื่องได้จริงไหม
ยังไม่ได้ด้วยบั๊กนี้ตัวเดียว Zou อธิบายลำดับการโจมตีเป็น 3 ขั้น
- บั๊กในระบบโทร (ตัวที่แก้แล้ว): ทำงานเมื่อเหยื่อรับสาย
- บั๊กที่ทำให้ข้อมูลรั่ว: เมื่อใช้คู่กับขั้นแรก ผู้โจมตีจะหลุดออกจากแอป Telegram ไปสั่งงานในระบบ Android ได้
- บั๊กยึดสิทธิ์ root ของ Android: ทำให้คุมเครื่องได้ทั้งหมด รวมถึงข้อความ ไมค์ และกล้อง
NebuSec ไม่ได้บอกว่าบั๊กในขั้นที่ 2 และ 3 คืออะไร แก้แล้วหรือยัง หรืออยู่ใน Android รุ่นไหน วิดีโอสาธิตก็ไม่ได้แสดงว่าเครื่องของเหยื่อใช้ Telegram หรือ Android รุ่นใด ReadEval จึงยืนยันไม่ได้ว่าการเจาะทั้งสายใช้ได้กับมือถือทั่วไปแค่ไหน
การโจมตีนี้ไม่ใช่แบบไม่ต้องคลิกเลย (zero-click) เพราะเหยื่อต้องกดรับสาย ซึ่งเป็นเหตุผลที่การตั้งค่าว่าใครโทรหาได้และการไม่รับสายแปลกหน้าช่วยกันได้
เครื่องฉันโดนไหม
| แอป | สถานะ |
|---|---|
| Telegram for Android 8.6.2 ถึง 12.10.3 | มีบั๊ก ควรอัปเดต |
| Telegram for Android 12.10.4 ขึ้นไป | แก้แล้ว |
| Telegram for iOS และเดสก์ท็อป | NebuSec ไม่มีหลักฐานว่าได้รับผลกระทบโดยตรง โค้ดที่แก้แล้วเข้าไปใน iOS รุ่น 12.7 (พฤษภาคม 2026) และเดสก์ท็อปรุ่น 7.0.1 (กรกฎาคม 2026) แต่ยังไม่มีใครแสดงว่าโค้ดเก่าบนสองแพลตฟอร์มนี้ถูกใช้โจมตีได้ |
| การโทรแบบกลุ่ม | NebuSec ไม่มีหลักฐานว่าได้รับผลกระทบ |
ที่มา: The Hacker News อ้างอิง NebuSec และซอร์สโค้ดที่ Telegram เผยแพร่
NebuSec ยืนยันบั๊กนี้ในการโทรแบบตัวต่อตัวบนมือถือที่ใช้ชิปสถาปัตยกรรม ARM64 ยังไม่มีแหล่งใดให้ข้อมูลเฉพาะประเทศไทย ทั้งจำนวนเครื่องที่ยังใช้รุ่นเก่าและรายงานการโจมตี
วิธีเช็กเวอร์ชันและอัปเดต
- เปิด Telegram แล้วไปที่ Settings เลื่อนลงล่างสุด เลขเวอร์ชันของแอปแสดงอยู่ตรงนั้น ถ้าต่ำกว่า 12.10.4 ให้อัปเดต
- ถ้าคุณติดตั้งจาก Google Play ให้เปิดแอป Play Store แตะรูปโปรไฟล์มุมขวาบน เลือก Manage apps & device แล้วแตะ See details ใต้หัวข้อ "Updates available" จากนั้นแตะ Update ข้าง Telegram หรือค้นหา Telegram ใน Play Store แล้วแตะ Update ในหน้าของแอป
- หลังอัปเดต กลับไปดูเลขเวอร์ชันใน Settings อีกครั้ง
ชื่อเมนูในบทความนี้เป็นภาษาอังกฤษตามแอป ถ้าคุณใช้ชุดภาษาไทย ชื่อเมนูอาจต่างออกไปเล็กน้อย
วิธีตั้งค่าว่าใครโทรหาคุณได้
- เปิด Telegram ไปที่ Settings > Privacy and Security
- แตะ Calls จะเห็นหัวข้อ Who can call me?
- เลือก Nobody ถ้าไม่ต้องการรับสาย Telegram จากใครเลย หรือ My Contacts ถ้าต้องการรับเฉพาะคนในรายชื่อ
- ถ้าเลือก Nobody แต่ยังอยากให้คนในครอบครัวโทรหาได้ ใช้ Always Allow เพิ่มชื่อเป็นข้อยกเว้น ในทางกลับกัน Never Allow ใช้บล็อกเฉพาะบางคน
Zou ยืนยันว่าการตั้งเป็น Nobody กันการโจมตีนี้ได้ ส่วน My Contacts เป็นการประเมินของ ReadEval ว่าช่วยลดความเสี่ยงจากคนแปลกหน้า แต่ไม่ได้กันกรณีที่บัญชีของคนในรายชื่อถูกยึดไปใช้โทร ทางที่ปลอดภัยที่สุดยังเป็นการอัปเดตแอป
ไทม์ไลน์
| วันที่ | เหตุการณ์ |
|---|---|
| มีนาคม 2022 | Telegram for Android 8.6.2 เปิดใช้โค้ดที่อ่านข้อความ MediaState |
| 21 เม.ย. 2026 | ไลบรารี tgcalls แก้จุดเดียวกันใน commit ชื่อ "Fix camera rotation" |
| พฤษภาคม 2026 | Telegram for iOS 12.7 ได้โค้ดที่แก้แล้ว |
| กรกฎาคม 2026 | Telegram Desktop 7.0.1 ได้โค้ดที่แก้แล้ว |
| ปลายเดือนกันยายน 2026 | Telegram for Android 12.10.4 ได้โค้ดที่แก้แล้ว |
| 26 ก.ย. 2026 | NebuSec แจ้ง Telegram (หลัง 12.10.4 ออกแล้ว) |
| 29 ต.ค. 2026 | NebuSec เปิดเผยพร้อมวิดีโอบน X และ The Hacker News รายงาน |
ที่มา: The Hacker News, โพสต์ของ NebuSec และ commit บน GitHub
Telegram ตอบว่าอย่างไร
ตามคำบอกเล่าของ Zou ทาง Telegram รับทราบรายงาน แต่ไม่เชื่อว่าบั๊กนี้จะพาไปถึงการสั่งรันโค้ดจากระยะไกล (RCE) ได้ จึงไม่มีการออกรหัส CVE และไม่จ่ายเงินรางวัลจากโครงการล่าช่องโหว่ (bug bounty) The Hacker News ขอความเห็นจาก Telegram ไปแล้ว แต่จนถึง 29 ต.ค. 2026 ยังไม่มีคำตอบเผยแพร่ ReadEval ยังไม่พบประกาศของ Telegram เองเกี่ยวกับบั๊กนี้
สังเกตว่าลำดับเวลาเป็นแบบไม่ปกติ Telegram แก้โค้ดใน tgcalls ไปตั้งแต่เดือนเมษายน และแก้บน Android ก่อนที่ NebuSec จะแจ้ง ข้อมูลที่มีอยู่ไม่ได้บอกว่า Telegram รู้ว่าเป็นปัญหาความปลอดภัยตั้งแต่แรกหรือแก้เพราะภาพวิดีโอหมุนผิด ซึ่งเป็นชื่อของ commit
AI เป็นผู้ค้นพบจริงไหม
NebuSec เป็นสตาร์ทอัปในรุ่น Summer 2026 ของ Y Combinator บริษัทเขียนในโพสต์บน X ว่าบั๊กนี้ "ค้นพบโดย NebuSec Code Security ที่ขับเคลื่อนด้วย GPT-5.4" ซึ่งเป็นโมเดลของ OpenAI และแซวว่าทำให้ "โมเดลไดโนเสาร์" กลายเป็นเครื่องมือด้านไซเบอร์ได้ หน้าบริษัทบน Y Combinator อธิบายผลิตภัณฑ์ชื่อ VEGA ว่าเป็นเอเจนต์ที่หาบั๊กในโค้ด วิเคราะห์ต้นเหตุ และสร้างโค้ดสาธิตได้เอง
คำกล่าวอ้างนี้มาจากบริษัทฝ่ายเดียว ยังไม่มีบุคคลภายนอกตรวจสอบว่า AI ทำส่วนไหน และคนทำส่วนไหน เมื่อเดือนกรกฎาคม NebuSec เคยอธิบายการเจาะ Android แบบต่อบั๊กหลายตัว ที่เริ่มจากช่องโหว่ใน Firefox ไปจนถึงแกนกลางของระบบ (kernel) บนเครื่อง ARM64 ที่ใช้ Android 17 เรื่องนี้ไม่ใช่กรณีแรกของช่องโหว่ที่ AI ช่วยหา ReadEval เคยรายงานว่า Chrome และ Firefox อุดช่องโหว่ชุดใหญ่ที่หลายตัวพบโดยทีมที่ใช้ AI
เรื่องที่เกี่ยวข้อง: ช่องโหว่สติกเกอร์เคลื่อนไหว
แยกจากบั๊กนี้ เมื่อ 15 ต.ค. 2026 Zero Day Initiative (ZDI) ประกาศช่องโหว่ CVE-2026-111105 (คะแนน CVSS 7.0) ใน rlottie ไลบรารีที่แอป Telegram ใช้วาดสติกเกอร์เคลื่อนไหว ซึ่งยังไม่มีแพตช์ ZDI ระบุว่าอาจถูกใช้รันโค้ดถ้าผู้ใช้เปิดไฟล์หรือหน้าที่เป็นอันตราย Telegram บอก ZDI ว่าการตรวจฝั่งเซิร์ฟเวอร์ช่วยลดความเสี่ยงไว้แล้ว แต่ Saifeldeen Aziz นักวิจัยความปลอดภัย ระบุในบทคัดย่อการบรรยายที่งาน OffensiveCon ในโตเกียวว่าเลี่ยงการตรวจนั้นได้
The Hacker News รายงานจากซอร์สโค้ดว่า Telegram for Android เปลี่ยนจาก rlottie ไปใช้ tlottie ที่เขียนด้วยภาษา Rust ระหว่างรุ่น 12.8.1 (มิถุนายน) ถึง 12.10.0 (สิงหาคม) แอปเดสก์ท็อปเปลี่ยนในเดือนกันยายน ส่วน iOS เพิ่ม tlottie ในรุ่น 13.0 แต่ยังมี rlottie อยู่ สำหรับผู้ใช้ Android การอัปเดตเป็นรุ่นล่าสุดจึงครอบคลุมทั้งสองเรื่อง
แหล่งข่าวต่างกันตรงไหน
- บั๊กนี้คือ RCE หรือไม่: NebuSec เรียกในโพสต์ว่า "Telegram RCE" ส่วน Telegram ไม่เชื่อว่าพาไปถึงการรันโค้ดได้ ทั้งสองฝ่ายยังไม่มีเอกสารสาธารณะมายืนยัน ReadEval จึงเรียกว่าบั๊กที่ "อาจเป็นด่านแรก" ของการเจาะ ไม่ได้เรียกว่าช่องโหว่ยึดเครื่อง
- ชื่อเครื่องมือ AI: โพสต์และ The Hacker News ใช้ชื่อ Code Security ส่วนหน้า Y Combinator พูดถึง VEGA ไม่มีแหล่งใดบอกว่าเป็นตัวเดียวกันหรือไม่
- ภาพในวิดีโอ: The Hacker News บรรยายว่ามือถือเด้งกลับหน้าโฮมราวครึ่งนาทีหลังรับสาย Olhar Digital ของบราซิลบรรยายว่า Telegram ปิดตัวลงแล้วขึ้นข้อความบนหน้าโฮม ทั้งสองไม่ขัดกัน แต่คลิปที่โพสต์บน X ยาวราว 22 วินาที จึงน่าจะตัดต่อหรือเร่งความเร็ว ReadEval ใช้คำบรรยายของ The Hacker News และย้ำว่าเป็นการสาธิตของบริษัท
- ช่วงเวลาของรุ่นที่ได้รับผลกระทบ: ทุกแหล่งตรงกันว่าเป็นรุ่น 8.6.2 ถึง 12.10.3 หรือมีนาคม 2022 ถึงกันยายน 2026
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
อัปเดต Telegram และปิดรับสายจากคนแปลกหน้าเป็นสองอย่างที่ควรทำทันที ส่วนความน่ากลัวของข่าวนี้ยังรอหลักฐาน จุดผิดในโค้ดมีอยู่จริงและตรวจสอบได้จากซอร์สโค้ด แต่ส่วนที่ทำให้เรื่องนี้น่ากลัว คือการยึดเครื่องทั้งสาย ยังพึ่งบั๊กอีกสองตัวที่ไม่มีใครเห็น และวิดีโอที่บริษัทผู้ค้นพบทำเอง ช่องว่างระหว่าง "Telegram ไม่เชื่อว่าเป็น RCE" กับ "NebuSec บอกว่ายึดเครื่องได้" จะปิดได้ก็ต่อเมื่อมีเอกสารทางเทคนิคออกมา ส่วนบทเรียนที่ใช้ได้ทันทีมีสองข้อ ข้อแรก การตั้งค่าว่าใครโทรหาได้เป็นด่านป้องกันที่ได้ผลจริง เพราะการโจมตีผ่านสายต้องให้คุณกดรับก่อน ข้อสอง แพตช์ที่ออกมาเงียบ ๆ ไม่มีประกาศและไม่มี CVE ทำให้ผู้ใช้ไม่รู้ว่าควรรีบอัปเดต การเปิดอัปเดตอัตโนมัติใน Play Store จึงช่วยได้มากกว่าการรอข่าว
แหล่งที่มา
- The Hacker News: Telegram Android Flaw Lets Attackers Run Code When Users Answer Voice Calls
- NebuSec บน X: ประกาศการค้นพบพร้อมวิดีโอสาธิต (29 ต.ค. 2026)
- ซอร์สโค้ด Telegram for Android 12.10.3: Signaling.cpp (ก่อนแก้)
- ซอร์สโค้ด Telegram for Android 12.10.4: Signaling.cpp (หลังแก้)
- ซอร์สโค้ด Telegram for Android: เลขรุ่น 12.10.4 (build 7099)
- ซอร์สโค้ด Telegram for Android: ชื่อเมนู Privacy and Security, Calls, Who can call me?
- tgcalls: commit "Fix camera rotation" (21 เม.ย. 2026)
- Olhar Digital: Falha no Telegram para Android permitia invasão ao atender chamada
- Y Combinator: NebuSec (S26)
- Telegram: Voice Calls (การตั้งค่าว่าใครโทรหาได้)
- Google Play Help: Update apps on Android


