SMS ที่มองไม่เห็นทำระบบโทรของมือถือ Android ล่ม ตัดสายได้แม้กำลังโทรฉุกเฉิน
ช่องโหว่ SMS of Death ทำให้ระบบโทรของ Android ล่มและสายหลุดโดยไม่ต้องกดอะไร Google แก้แล้วใน Android 14–17 เช็กแพตช์ความปลอดภัยและอัปเดตเครื่อง

สารบัญ (10 หัวข้อ)
ลองนึกภาพว่าคุณกำลังโทรขอความช่วยเหลือจากเบอร์ฉุกเฉิน แล้วสายก็ตัดไปเอง ไม่มีข้อความเด้งขึ้น ไม่มีเบอร์แปลกในกล่องข้อความ เพราะต้นเหตุคือ SMS ที่โทรศัพท์รับไว้แต่ไม่เคยแสดงให้คุณเห็น Mark Blaszczyk นักวิจัยความปลอดภัยอิสระ เปิดเผยช่องโหว่ใน Android ที่เขาตั้งชื่อว่า "SMS of Death" และทดสอบได้ผลทั้งบน Google Pixel และ Samsung Galaxy
ในเครื่อง Android มีส่วนของระบบที่คอยแกะ SMS ชนิดพิเศษซึ่งเป็นข้อมูลสำหรับเครื่อง ไม่ใช่ข้อความให้คนอ่าน เมื่อเจอข้อความที่จงใจเขียนให้ผิดรูป ส่วนนี้จะล่มและพาระบบโทรศัพท์ทั้งระบบล่มตามไปด้วย สายที่คุยอยู่หลุดทันที และสัญญาณหายไปราว 1–2 วินาทีต่อข้อความ เหมือนพนักงานคัดแยกจดหมายที่เจอซองจ่าหน้าแปลก ๆ แล้วล้มทั้งไปรษณีย์ ต่างกันตรงที่พนักงานจริงจะวางซองนั้นไว้ข้าง ๆ ได้ แต่ระบบนี้กลับหยิบซองเดิมมาเปิดซ้ำทุกครั้งที่ฟื้น
ยังไม่จบแค่นั้น เครือข่ายมือถือจะส่งข้อความที่เครื่องยังไม่ตอบรับซ้ำอีก และเครื่องเองก็พยายามแกะข้อความเดิมทุกครั้งที่เปิดเครื่อง Blaszczyk ระบุว่าข้อความราว 20 ข้อความทำให้เครื่องใช้งานไม่ได้เป็นเวลานาน บางเครื่องรีสตาร์ตวนจนไปหยุดที่หน้าจอชวนล้างเครื่อง ผู้โจมตีต้องรู้แค่เบอร์โทรศัพท์ และโค้ดสาธิตก็เผยแพร่สาธารณะแล้ว
เรื่องที่ทำให้คนในวงการตั้งคำถามคือ Blaszczyk แจ้ง Google ตั้งแต่ต้นเดือนพฤษภาคม และเล่าว่ารายงานถูกตีกลับว่าไม่ใช่ปัญหาความปลอดภัย ทั้งที่บันทึกโค้ดของ Android แสดงว่าวิศวกร Google เขียนตัวแก้ไว้ตั้งแต่กลางเดือนมิถุนายน ทีม GrapheneOS ซึ่งทำระบบที่ต่อยอดจาก Android มองว่า Google น่าจะจัดการรายงานผิดพลาด ส่วน Google ยังไม่ชี้แจง
ข่าวดีคือตัวแก้กำลังทยอยมาถึงเครื่องคุณ ให้เปิด การตั้งค่า > เกี่ยวกับโทรศัพท์ ดูวันที่ของแพตช์ความปลอดภัย แล้วอัปเดตเป็นรุ่นล่าสุดที่เครื่องได้รับ แหล่งข้อมูลยังไม่ตรงกันว่าแพตช์เดือนไหนมีตัวแก้แน่นอน ส่วนมือถือรุ่นเก่าที่หยุดรับอัปเดตแล้วจะไม่ได้รับการแก้ไขเลย วิธีเช็กแยกตามยี่ห้อ เดือนแพตช์ที่ควรเห็น สิ่งที่ควรทำถ้าเครื่องรีสตาร์ตวนอยู่แล้ว และไทม์ไลน์ อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ช่องโหว่แบบไม่ต้องกดอะไร (zero-click): SMS ชนิดข้อมูลที่ผิดรูปทำให้
com.android.phoneซึ่งเป็นโปรเซสที่ดูแลการโทรและสัญญาณมือถือล่ม สายที่คุยอยู่หลุด รวมถึงสายฉุกเฉิน ข้อความไม่ขึ้นในกล่องข้อความและไม่เห็นเบอร์ผู้ส่ง - ล่มซ้ำได้นาน: เครือข่ายส่งข้อความซ้ำ ข้อความเดียวทำให้สัญญาณขาดเป็นช่วง ๆ ได้นานถึงหนึ่งสัปดาห์ในการทดสอบของผู้ค้นพบ และราว 20 ข้อความทำให้เครื่องใช้งานไม่ได้เป็นเวลานาน
- รุ่นที่เกี่ยวข้อง: โค้ดนี้อยู่ใน Android มาตั้งแต่ Android 12 ผู้ค้นพบทำซ้ำได้ตั้งแต่ Android 12 ถึง 16 บน Pixel 9 และ Samsung Galaxy หลายรุ่น ตัวแก้ของ Google ออกให้ Android 14–17 เท่านั้น
- รหัสช่องโหว่: GrapheneOS และ Android Authority ระบุว่าเป็น CVE-2026-58882 ระดับวิกฤต (Critical) และจะอยู่ในประกาศความปลอดภัย Android เดือนพฤศจิกายน 2026
- เดือนแพตช์ยังไม่ตรงกัน: ผู้ค้นพบบอกว่าแพตช์เดือนตุลาคม 2026 มีตัวแก้แล้ว แต่ประกาศความปลอดภัยเดือนตุลาคมของ Google ไม่มีรหัสนี้ ทางที่ชัวร์ที่สุดคือแพตช์เดือนพฤศจิกายน 2026 ขึ้นไป
- ยังไม่มีรายงานการโจมตีจริง: แหล่งข่าวที่ ReadEval อ่านไม่ได้รายงานว่ามีผู้ใช้ถูกโจมตีด้วยวิธีนี้ แต่โค้ดสาธิตเผยแพร่แล้วตั้งแต่ 29 ต.ค. 2026
เกิดอะไรขึ้นในเครื่อง
SMS ไม่ได้มีแค่ข้อความที่คนพิมพ์หากัน ยังมี SMS ชนิดข้อมูล (data SMS) ที่ระบบใช้ส่งข้อมูลให้เครื่องโดยตรง ข้อความชนิดนี้ไม่ผ่านแอปข้อความที่คุณใช้ แต่ไปที่ส่วนรับข้อความในเฟรมเวิร์กโทรศัพท์ (telephony framework) ของ Android ซึ่งทำงานแยกจากแอปข้อความ ในบทความของ Blaszczyk จุดที่มีปัญหาคือส่วนที่แกะข้อความประเภท WAP Push
ตามคำอธิบายของผู้ค้นพบ ส่วนนี้อ่านค่า "ความยาว" ที่ข้อความประกาศมาโดยไม่ตรวจว่าค่าสมเหตุสมผลหรือไม่ ข้อความที่จงใจใส่ค่าผิดรูปจึงทำให้ระบบเกิดข้อผิดพลาดที่ไม่มีใครดักไว้ และโปรเซส com.android.phone ถูกปิดลงทันที ผลที่ผู้ค้นพบบันทึกไว้มีดังนี้
- สายหลุด: สายเสียงที่กำลังคุยอยู่ถูกตัดขณะที่โปรเซสเริ่มใหม่
- สัญญาณหาย: ไม่มีสัญญาณราว 1–2 วินาทีต่อข้อความ
- เครือข่ายส่งซ้ำ: ข้อความที่เครื่องไม่ตอบรับจะถูกผู้ให้บริการส่งซ้ำ ทำให้ล่มซ้ำไปเรื่อย ๆ
- วนตอนเปิดเครื่อง: ข้อความค้างอยู่ในคิวและถูกแกะใหม่ทุกครั้งที่เปิดเครื่อง ระบบกู้คืนอัตโนมัติของ Android (RescueParty) จึงรีสตาร์ตเครื่องเข้าหน้ากู้คืนราวทุก 90 วินาที ซึ่งมีตัวเลือกล้างข้อมูล (wipe data) รออยู่
CyberInsider รายงานเพิ่มว่า Blaszczyk เชื่อว่าการส่งข้อความรัว ๆ ทำให้ฐานข้อมูลที่เก็บ SMS เสียหาย และนั่นเป็นเหตุให้เครื่องล่มทุกครั้งที่บูต แต่เว็บไซต์นี้ย้ำว่าเป็นการประเมินของผู้ค้นพบ ไม่ใช่สิ่งที่พิสูจน์แล้ว และไม่ได้แปลว่าฮาร์ดแวร์เสียหายถาวร
ReadEval ตั้งใจไม่ลงรายละเอียดรูปแบบข้อความหรือวิธีส่ง เพราะข้อมูลนั้นไม่ช่วยให้ผู้ใช้ป้องกันตัวได้ดีขึ้น สิ่งที่ผู้ใช้ทำได้คือการอัปเดตเครื่อง
เครื่องฉันโดนไหม
| เวอร์ชัน Android | สถานะตามแหล่งข้อมูล |
|---|---|
| Android 11 ลงไป | ไม่มีแหล่งใดระบุว่าได้รับผลกระทบหรือไม่ ReadEval จึงยืนยันไม่ได้ |
| Android 12–13 | ผู้ค้นพบทำซ้ำได้บน Android 12 (เครื่องรีสตาร์ตวน) และระบุว่า Android 13 ใช้โค้ดเดียวกัน ทั้งสองรุ่นอยู่นอกรอบรับแพตช์ความปลอดภัยแล้ว จึงไม่ได้รับตัวแก้ |
| Android 14–16 | ผู้ค้นพบทำซ้ำได้ถึง Android 16 Google ออกตัวแก้ให้แล้ว ต้องอัปเดตเครื่องจึงจะได้รับ |
| Android 17 | ผู้ค้นพบระบุไว้ในรายการรุ่นที่มีช่องโหว่ และ Google ออกตัวแก้ให้แล้ว |
- เครื่องที่ทดสอบ: Pixel 9 ที่ใช้เฟิร์มแวร์เดือนเมษายน 2026 และ Samsung Galaxy หลายรุ่น รวมถึงตระกูล Galaxy A ผู้ค้นพบบอกว่าทำซ้ำได้ทุกครั้ง
- ยี่ห้ออื่น: ปัญหาอยู่ในโค้ดกลางของ Android ไม่ใช่ของยี่ห้อใดยี่ห้อหนึ่ง แต่ไม่มีแหล่งใดรายงานผลทดสอบบนยี่ห้ออื่น เช่น Xiaomi, OPPO หรือ vivo ReadEval จึงยืนยันไม่ได้ว่าแต่ละยี่ห้อได้รับผลกระทบอย่างไร และจะส่งแพตช์เมื่อใด
- ในไทย: ไม่มีแหล่งใดพูดถึงเครือข่ายมือถือในไทยโดยเฉพาะ ReadEval ยืนยันไม่ได้ว่าเครือข่ายในไทยส่งข้อความชนิดนี้ซ้ำแบบเดียวกับที่ผู้ค้นพบทดสอบหรือไม่ และยังไม่พบรายงานผู้ใช้ในไทยถูกโจมตี
- iPhone: ช่องโหว่นี้อยู่ในโค้ดของ Android ไม่มีแหล่งใดระบุว่ากระทบ iPhone
วิธีเช็กระดับแพตช์ความปลอดภัย
ระดับแพตช์ความปลอดภัย (security patch level) คือวันที่ที่บอกว่าเครื่องได้รับการแก้ช่องโหว่ถึงเดือนไหน แสดงเป็นวันที่ เช่น 1 พฤศจิกายน 2026 หรือ 2026-11-01 ชื่อเมนูภาษาไทยอาจต่างกันเล็กน้อยตามยี่ห้อและรุ่น
Pixel และ Android ทั่วไป (ตามหน้าช่วยเหลือของ Google)
- เปิดแอป การตั้งค่า (Settings)
- แตะ เกี่ยวกับโทรศัพท์ (About phone) แล้วแตะ เวอร์ชัน Android (Android version)
- ดูบรรทัด การอัปเดตความปลอดภัยของ Android (Android security update) ซึ่งเป็นวันที่ของแพตช์
- หาอัปเดตได้ที่ การตั้งค่า > ระบบ > การอัปเดตซอฟต์แวร์ (Settings > System > Software updates) แล้วทำตามขั้นตอนบนหน้าจอ
Samsung Galaxy (ตามหน้าช่วยเหลือของ Samsung)
- เปิด การตั้งค่า > อัปเดตซอฟต์แวร์ (Settings > Software update) แล้วแตะ อัปเดตล่าสุด (Last update) จะเห็นระดับแพตช์ความปลอดภัย
- ดูเวอร์ชัน Android ได้ที่ การตั้งค่า > เกี่ยวกับโทรศัพท์ > ข้อมูลซอฟต์แวร์ (Settings > About phone > Software information)
- อัปเดตด้วย การตั้งค่า > อัปเดตซอฟต์แวร์ > ดาวน์โหลดและติดตั้ง (Download and install) บางรุ่นต้องแตะ ดาวน์โหลดตอนนี้ หรือ ติดตั้งตอนนี้ ต่อ
ยี่ห้ออื่น: ส่วนใหญ่อยู่ใน การตั้งค่า > เกี่ยวกับโทรศัพท์ ถ้าไม่เจอ ให้พิมพ์คำว่า "แพตช์" หรือ "security patch" ในช่องค้นหาของแอปการตั้งค่า
ควรเห็นเดือนไหน
| ระดับแพตช์ที่เห็น | ความหมาย |
|---|---|
| พฤศจิกายน 2026 ขึ้นไป | ช่องโหว่นี้จะอยู่ในประกาศความปลอดภัยเดือนพฤศจิกายนตามที่ GrapheneOS ระบุ จึงเป็นระดับที่ควรได้รับการแก้แน่นอน (ประกาศเดือนพฤศจิกายนยังไม่ออก ณ วันที่เขียน) |
| ตุลาคม 2026 | ผู้ค้นพบและ GIGAZINE ระบุว่ามีตัวแก้แล้วสำหรับ Android 14–17 แต่ประกาศเดือนตุลาคมของ Google ไม่มีรหัส CVE-2026-58882 ReadEval จึงยืนยันไม่ได้ว่าทุกยี่ห้อที่ใช้แพตช์เดือนนี้รวมตัวแก้ไว้ |
| ก่อนตุลาคม 2026 | ยังไม่ได้รับตัวแก้ ให้กดหาอัปเดต |
ถ้าเครื่องแจ้งว่าเป็นรุ่นล่าสุดแล้วแต่แพตช์ยังเก่ากว่าตุลาคม 2026 อาจเป็นเพราะผู้ผลิตยังไม่ปล่อยอัปเดต หรือเครื่องหมดรอบรับอัปเดตแล้ว ประกาศความปลอดภัยเดือนตุลาคมระบุว่าแพตช์ออกให้ Android 14 ขึ้นไป เครื่องที่ค้างอยู่ที่ Android 12 หรือ 13 จึงไม่น่าจะได้รับตัวแก้นี้ผ่านช่องทางปกติ
ถ้าเครื่องรีสตาร์ตวนอยู่แล้วควรทำอย่างไร
- อย่าเพิ่งเลือก "wipe data": ผู้ค้นพบเตือนว่าไม่ควรเลือกล้างข้อมูลที่หน้าจอกู้คืนซึ่งเด้งขึ้นมา เพราะ Android Authority และ CyberInsider รายงานตรงกันว่าการรีเซ็ตเป็นค่าโรงงานช่วยได้แค่ชั่วคราว ถ้าเครือข่ายส่งข้อความเดิมซ้ำ เครื่องก็ล่มอีก
- วิธีที่ผู้ค้นพบใช้: CyberInsider รายงานว่า Blaszczyk ย้ายซิมการ์ดไปใส่โทรศัพท์ที่ไม่ใช่ Android เพื่อให้เครื่องนั้นรับข้อความที่ค้างอยู่ แล้วจึงใช้คอมพิวเตอร์ลบข้อความที่เหลือในเครื่อง Android ผ่าน ADB ผู้ใช้ eSIM อาจกู้ยากกว่า เพราะย้ายซิมไม่ได้
- ขั้นตอนที่ต้องใช้คอมพิวเตอร์: Android Authority ระบุว่าไม่ใช่ทางออกที่คนทั่วไปทำได้จริง ReadEval จึงแนะนำให้นำเครื่องไปศูนย์บริการของยี่ห้อนั้นหรือติดต่อผู้ให้บริการเครือข่าย และแจ้งว่าเครื่องรีสตาร์ตวนหลังได้รับข้อความที่มองไม่เห็น
- ระหว่างนั้น: ถ้าต้องโทรฉุกเฉิน ให้ใช้โทรศัพท์เครื่องอื่น เพราะผู้ค้นพบระบุว่าเครื่องที่ถูกโจมตีหรือรีสตาร์ตวนอยู่โทรฉุกเฉินได้ไม่แน่นอน
Google ปัดรายงานทิ้ง แต่แก้โค้ดไว้แล้ว?
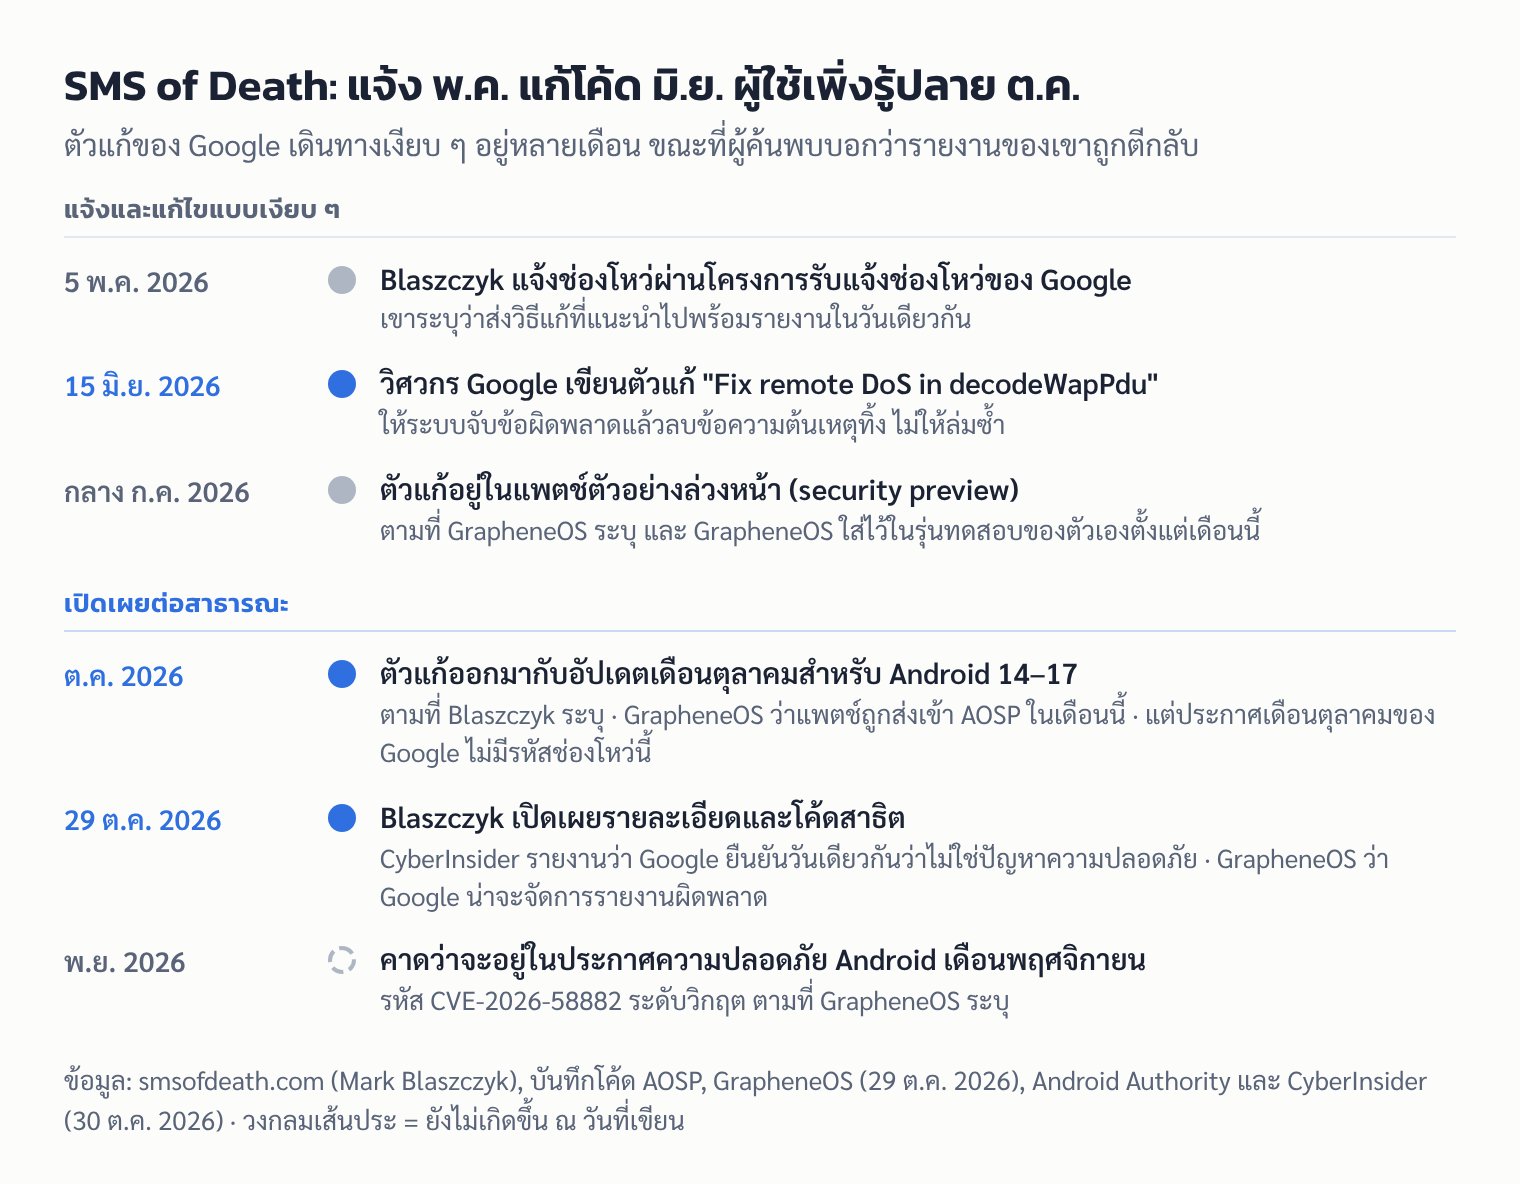
Blaszczyk แจ้งช่องโหว่ผ่านโครงการรับแจ้งช่องโหว่ Android & Devices VRP ของ Google เมื่อ 5 พ.ค. 2026 และระบุว่าส่งวิธีแก้ที่แนะนำ คือให้ตรวจค่าความยาวก่อนใช้งาน ไปพร้อมรายงานในวันเดียวกัน Android Authority รายงานว่าเขาบอกว่า Google ตีกลับรายงานซ้ำหลายครั้งว่าไม่ใช่ปัญหาความปลอดภัย ส่วน CyberInsider รายงานว่าไทม์ไลน์ในหน้าเปิดเผยฉบับแรกของเขาระบุว่า Google ยืนยันการจัดประเภทนี้อีกครั้งเมื่อ 29 ต.ค. 2026 ซึ่งเป็นวันที่เขาเปิดเผยต่อสาธารณะ เขาโต้แย้งว่าปัญหานี้เข้าเกณฑ์ "Destructive Remote DoS" ตามกติกาที่โครงการประกาศไว้ เพราะผลสุดท้ายผลักให้ผู้ใช้ทั่วไปต้องล้างเครื่อง
แต่บันทึกโค้ดสาธารณะของ Android (AOSP) แสดงว่าวิศวกรของ Google เขียนตัวแก้ชื่อ "Fix remote DoS in decodeWapPdu" ไว้ตั้งแต่ 15 มิ.ย. 2026 ตัวแก้นี้ไม่ได้ตรวจค่าความยาวตามที่ Blaszczyk เสนอ แต่ดักข้อผิดพลาดให้กว้างขึ้นเพื่อไม่ให้โปรเซสล่ม และลบข้อความต้นเหตุทิ้งเพื่อไม่ให้ล่มซ้ำเมื่อเครือข่ายส่งซ้ำหรือเมื่อเปิดเครื่อง พูดอีกแบบคือ พนักงานคัดแยกจดหมายในตัวอย่างข้างต้นได้รับคำสั่งให้ทิ้งซองที่อ่านไม่ออกแทนที่จะล้ม
GrapheneOS เขียนบน Mastodon ว่าตัวแก้นี้อยู่ในแพตช์ตัวอย่างล่วงหน้า (security preview) ตั้งแต่กลางเดือนกรกฎาคม และ GrapheneOS ใส่ไว้ในรุ่นของตัวเองตั้งแต่รุ่น 2026072901 ทีมนี้มองว่า "Google จัดการรายงานผิดพลาด" และเป็นไปได้ว่าปัญหาถูกบันทึกไว้ภายในแล้ว Google จึงตั้งใจปิดรายงานในฐานะเรื่องซ้ำ (duplicate) แต่กดปิดเป็น WONTFIX แทน Android Authority ระบุว่าได้สอบถาม Google แล้ว แต่จนถึงตอนที่บทความเผยแพร่ Google ยังไม่ได้ชี้แจง
ทำไมสายฉุกเฉินจึงเป็นประเด็นใหญ่
Blaszczyk ยกตัวอย่างกฎของออสเตรเลีย ที่กำหนดให้ผู้ให้บริการต้องตรวจหาโทรศัพท์ที่โทรเบอร์ฉุกเฉิน 000 ไม่ได้ ช่วยลูกค้าย้ายไปใช้เครื่องที่ใช้ได้ และหยุดให้บริการเครื่องนั้น โดย Telstra ระบุว่าจะบล็อกเครื่องถ้าไม่มีการแก้ไขภายใน 28 วัน เขาจึงมองว่าผู้โจมตีอาจทำให้เครื่องของเหยื่อถูกตัดออกจากเครือข่ายได้ทางอ้อม กฎนี้เข้มขึ้นในปี 2024 หลังการปิดเครือข่าย 3G ทำให้โทรศัพท์บางรุ่นโทรปกติได้แต่โทรเบอร์ฉุกเฉินไม่ได้ ReadEval ไม่พบข้อมูลว่าไทยมีกฎลักษณะเดียวกันหรือไม่
ไม่ใช่ครั้งแรกของ "SMS of Death"
ชื่อนี้เคยใช้มาก่อน ปลายปี 2010 Collin Mulliner และ Nico Golde นักวิจัยความปลอดภัย สาธิตที่งาน Chaos Communication Congress ครั้งที่ 27 (27C3) ในเบอร์ลินว่า SMS ที่สร้างขึ้นเป็นพิเศษทำให้มือถือรุ่นปุ่มกดยอดนิยมของ Nokia, Samsung, Sony Ericsson, Motorola และ LG ค้างหรือหลุดจากเครือข่ายได้ The Register รายงานในตอนนั้นว่าเครื่องบางรุ่นล่มก่อนตอบรับข้อความ เครือข่ายจึงส่งข้อความซ้ำหลังเครื่องรีสตาร์ตทุกครั้ง และวิธีกู้คือย้ายซิมไปใส่เครื่องที่ไม่มีช่องโหว่แล้วลบข้อความทิ้ง
ผ่านไป 16 ปี ปัญหาเรื่องเครือข่ายส่งซ้ำและวิธีกู้ด้วยการย้ายซิมแทบเหมือนเดิม ต่างกันตรงที่ครั้งนี้เกิดในโค้ดกลางของ Android ที่ใช้ร่วมกันหลายยี่ห้อ และแก้ได้ด้วยแพตช์จากต้นทางที่เดียว
แหล่งข่าวต่างกันตรงไหน
- รุ่นที่ได้รับผลกระทบ: หน้าเปิดเผยของผู้ค้นพบระบุว่าช่องโหว่อยู่ใน Android 12–17 แต่ทำซ้ำได้จริงตั้งแต่ Android 12 ถึง 16 Cybernews เขียนว่าช่องโหว่กระทบ Android 12 ถึง 16 ส่วน Android Authority เขียนว่าโค้ดที่มีปัญหาย้อนไปถึง Android 12 ReadEval ใช้ข้อมูลของผู้ค้นพบเป็นหลัก คือ Android 17 อยู่ในรายการที่มีช่องโหว่และได้รับตัวแก้ ส่วน "12–16" คือช่วงที่ทดสอบจริง
- จำนวนข้อความ: ผู้ค้นพบ Android Authority และ GIGAZINE ใช้ตัวเลขราว 20 ข้อความ ส่วน CyberInsider เขียนว่า 20–30 ข้อความ ReadEval ใช้ตัวเลขของผู้ค้นพบ ทุกแหล่งตรงกันว่าแม้ข้อความเดียวก็ทำให้สายหลุดได้
- เดือนของแพตช์: ผู้ค้นพบ GIGAZINE และ CyberInsider (ในส่วนที่อัปเดตภายหลัง) ระบุว่าตัวแก้อยู่ในอัปเดตเดือนตุลาคม 2026 ส่วน GrapheneOS ระบุว่ารหัสนี้อยู่ในประกาศเดือนพฤศจิกายน 2026 และแพตช์ถูกส่งเข้า AOSP ในเดือนตุลาคม ReadEval ตรวจประกาศความปลอดภัยเดือนตุลาคมของ Android และของ Pixel แล้วไม่พบรหัส CVE-2026-58882 Android Authority มองว่าสองข้อมูลนี้ไม่จำเป็นต้องขัดกัน เพราะผู้ผลิตอาจได้รับตัวแก้ก่อนที่จะขึ้นประกาศ
- รหัส CVE: หน้าเปิดเผยของผู้ค้นพบยังไม่ระบุรหัส และ CyberInsider ฉบับแรกเขียนว่ายังไม่มีรหัส ต่อมา GrapheneOS, Android Authority, Cybernews และส่วนที่อัปเดตของ CyberInsider ระบุว่าเป็น CVE-2026-58882 ระดับวิกฤต Google ยังไม่ได้ประกาศรหัสนี้เอง
- ท่าทีของ Google: ผู้ค้นพบบอกว่า Google ตีกลับว่าไม่ใช่ปัญหาความปลอดภัย GrapheneOS มองว่าเป็นการจัดการรายงานผิดพลาด Google ยังไม่ชี้แจงทั้งสองเรื่อง ปัจจุบันหน้าเปิดเผยของผู้ค้นพบถูกปรับให้ระบุว่าแพตช์เดือนตุลาคมออกแล้ว
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ช่องโหว่นี้ไม่ได้ขโมยข้อมูล แต่ทำให้มือถือหมดหน้าที่พื้นฐานที่สุด คือการโทร และนั่นคือเหตุที่ควรอัปเดตทันทีที่เครื่องได้รับแพตช์ ความน่ากังวลไม่ได้อยู่ที่ความซับซ้อนของการโจมตี เพราะผู้โจมตีรู้แค่เบอร์ก็พอ และโค้ดสาธิตเผยแพร่แล้ว แต่อยู่ที่เครื่องจำนวนมากที่จะไม่ได้รับตัวแก้เลย คือมือถือที่ค้างอยู่ที่ Android 12 หรือ 13 ซึ่งมักเป็นรุ่นราคาประหยัดหรือรุ่นที่ใช้มาหลายปี ส่วนคำถามว่าทำไม Google ปัดรายงานทั้งที่แก้โค้ดไปแล้ว ยังไม่มีคำตอบจากบริษัท ถ้าเป็นความผิดพลาดภายในจริง ก็เป็นตัวอย่างว่าช่องทางรับแจ้งช่องโหว่ที่สื่อสารกับผู้ค้นพบไม่ชัด อาจทำให้รายละเอียดช่องโหว่ออกสู่สาธารณะก่อนที่ตัวแก้จะถึงมือผู้ใช้ส่วนใหญ่ สำหรับผู้ใช้ทั่วไป สิ่งที่ทำได้วันนี้คือเช็กวันที่แพตช์ กดหาอัปเดต และถ้าเครื่องหมดรอบรับอัปเดตแล้ว ก็ควรนับเรื่องนี้เป็นอีกเหตุผลหนึ่งในการวางแผนเปลี่ยนเครื่อง
แหล่งที่มา
- SMS of Death: zero-click Android telephony DoS (บทความเปิดเผยของ Mark Blaszczyk, 29 ต.ค. 2026)
- AOSP: commit "Fix remote DoS in decodeWapPdu" (เขียน 15 มิ.ย. 2026)
- GrapheneOS บน Mastodon: Google mishandled the issue report (29 ต.ค. 2026)
- Android Authority: Android's SMS of Death bug can knock out your phone, but a fix is coming soon
- CyberInsider: 'SMS of Death' flaw cuts off Android calls without user interaction
- Cybernews: Android SMS of Death can brick phones and drop emergency calls
- GIGAZINE: A vulnerability has been discovered that allows calls to be disconnected simply by sending an SMS message to an Android device
- Android Security Bulletin—October 2026
- Pixel Update Bulletin—October 2026
- Google Android Help: Check and update your Android version
- Samsung Support: How software updates happen on your Samsung Galaxy
- The Register: SMS of Death (Mulliner และ Golde ที่ 27C3, ธ.ค. 2010)


