Chrome 157 อุด 213 ช่องโหว่ โดย 21 รายการมีเครดิต Claude หรือ OpenAI Codex Security
Chrome 157 แก้ 213 ช่องโหว่ ระดับวิกฤต 7 ตัว ยังไม่มีรายงานการโจมตีจริง ควรอัปเดตเป็น 157.0.8103.38 ขึ้นไป มี 21 รายการที่เครดิตระบุ Claude หรือ Codex Security

สารบัญ (8 หัวข้อ)
ถ้าคุณใช้ Chrome อยู่ ตอนนี้เป็นจังหวะดีที่จะเปิดหน้า "เกี่ยวกับ Google Chrome" แล้วกดเปิดเบราว์เซอร์ใหม่ Google เพิ่งปล่อย Chrome 157 ซึ่งแก้ช่องโหว่ความปลอดภัย 213 รายการในรอบเดียว บนคอมพิวเตอร์และ Android ควรเห็นเลขเวอร์ชันตั้งแต่ 157.0.8103.38 ขึ้นไป ส่วน iPhone อัปเดตผ่าน App Store ตามปกติ
รายการแก้ไขที่ Google แนบมาบอกทีละบรรทัดว่าบั๊กอยู่ส่วนไหนและใครเป็นคนแจ้ง เกินครึ่งเป็นทีมของ Google พบเอง แต่มีสองกลุ่มที่สะดุดตา คือ 14 บรรทัดเขียนว่านักวิจัยของ Anthropic แจ้ง "assisted by Claude" หรือใช้ Claude ช่วย และอีก 7 บรรทัดลงชื่อผู้แจ้งว่า "OpenAI Codex Security" ซึ่งเป็นเครื่องมือหาช่องโหว่ของ OpenAI ในกลุ่มแรกมีตัวหนึ่งที่ Google จัดว่าร้ายแรงระดับวิกฤต
ช่องโหว่จำนวนมากเป็นความผิดพลาดในการจัดการหน่วยความจำของเบราว์เซอร์ กรณีร้ายที่สุด แค่เปิดหน้าเว็บที่ผู้โจมตีเตรียมไว้ก็อาจถูกสั่งรันโค้ดในเครื่องได้ ส่วน AI ในเครดิตเหล่านี้ทำงานคล้ายผู้ช่วยตรวจทานที่ไล่อ่านต้นฉบับหนาหลายพันหน้าได้ไม่เหนื่อย แล้วชี้จุดน่าสงสัยให้บรรณาธิการดู ข้อเปรียบเทียบนี้ใช้ได้ไม่ครบตรงที่เครดิตของ Google ไม่ได้บอกว่าผู้ช่วยชี้เองกี่จุดหรือคนหาเองกี่จุด บอกแค่ว่าใครเป็นคนส่งรายงาน
ข่าวดีคือ Google ไม่ได้ระบุว่าช่องโหว่ตัวใดในรอบนี้ถูกใช้โจมตีจริงแล้ว และยังปิดรายละเอียดบั๊กไว้จนกว่าผู้ใช้ส่วนใหญ่จะอัปเดต เรื่องนี้จึงไม่ต้องตื่นตระหนก แต่เมื่อแพตช์ออกแล้ว ผู้ไม่หวังดีก็เริ่มแกะได้ว่าแก้อะไรไป การเปิดเบราว์เซอร์รุ่นเก่าค้างไว้นานเป็นสัปดาห์จึงไม่ใช่ความคิดที่ดี
Chrome ดาวน์โหลดอัปเดตเองในเบื้องหลัง แต่จะใช้รุ่นใหม่จริงก็ต่อเมื่อเปิดเบราว์เซอร์ใหม่ และ Google ทยอยปล่อยในหลายวันถึงหลายสัปดาห์ ประกาศไม่ได้แยกตามประเทศ ผู้ใช้ในไทยจึงทำแบบเดียวกัน ด้านล่างมีเลขเวอร์ชันแยกตามเครื่อง วิธีเช็กบน Android และ iPhone รุ่นสำหรับองค์กร และตัวเลขผู้แจ้งที่ ReadEval นับจากประกาศเอง
สรุปประเด็นสำคัญ
- Chrome 157 ขึ้น Stable เมื่อ 3 พ.ย. 2026: 157.0.8103.38/.39 บน Windows และ Mac, 157.0.8103.38 บน Linux และ Android แก้ 213 ช่องโหว่ เป็นระดับวิกฤต 7 สูง 77 ปานกลาง 75 และต่ำ 54
- ไม่มีรายงานการโจมตีจริง: ประกาศของ Google ไม่ได้ระบุว่าช่องโหว่ตัวใดถูกใช้โจมตีแล้ว (in the wild) SecurityWeek ก็เขียนตรงกัน ReadEval จึงไม่เรียกว่าเป็น zero-day
- เครดิตที่เกี่ยวกับ AI: ReadEval นับได้ 14 รายการที่เขียนว่า "(Anthropic), assisted by Claude" (ระดับวิกฤต 1 สูง 11 ปานกลาง 1 ต่ำ 1) และ 7 รายการที่ลงชื่อ "OpenAI Codex Security" (สูง 5 ปานกลาง 1 ต่ำ 1) ส่วน Google พบเอง 130 รายการ
- 213 ไม่ใช่ตัวเลขสูงสุด: Chrome 156 เมื่อ 20 ต.ค. แก้ 353 รายการ และ Chrome 155 เมื่อ 6 ต.ค. แก้ 247 รายการ
- รุ่น Extended Stable (มักใช้ในองค์กร): อัปเดตเป็น 156.0.8078.88 บน Windows และ Mac แก้ 55 รายการ
ต้องได้เวอร์ชันไหน
| เครื่อง | เวอร์ชันที่ควรได้ | หมายเหตุ |
|---|---|---|
| Chrome บน Windows และ Mac | 157.0.8103.38 หรือ .39 ขึ้นไป | Google ทยอยปล่อยในหลายวันถึงหลายสัปดาห์ |
| Chrome บน Linux | 157.0.8103.38 ขึ้นไป | |
| Chrome บน Android | 157.0.8103.38 ขึ้นไป | Google ระบุว่ารุ่น Android มีการแก้ด้านความปลอดภัยชุดเดียวกับรุ่นเดสก์ท็อป เว้นแต่จะแจ้งไว้ และจะทยอยขึ้น Google Play ในไม่กี่วัน |
| Chrome บน iPhone และ iPad | 157.0.8103.37 | ประกาศของ Google เขียนว่าเป็นการปรับปรุงความเสถียรและประสิทธิภาพ ไม่ได้ระบุว่ารวมการแก้ช่องโหว่ชุดนี้ |
| Chrome Extended Stable | 156.0.8078.88 (Windows และ Mac) | ช่องทางที่ออกรุ่นใหญ่ช้ากว่า ใช้ในองค์กรเป็นหลัก แก้ 55 รายการ ซึ่งรวมบางตัวที่อยู่ในรายการของ Chrome 157 ด้วย |
ที่มา: Chrome Releases (ประกาศเดสก์ท็อป, Android, iOS และ Extended Stable วันที่ 3 พ.ย. 2026)
ถ้าคุณเคยเห็นเลข 157 มาก่อนหน้านี้ เป็นเพราะ Google ปล่อย 157.0.8103.15/.16 ให้ผู้ใช้กลุ่มเล็กบน Windows ตั้งแต่ 22 ต.ค. แบบ early stable ซึ่งเลขยังต่ำกว่า .38 จึงควรอัปเดตอีกครั้งเหมือนคนอื่น
เช็กและอัปเดตอย่างไร
Chrome บนคอมพิวเตอร์ (ตามหน้าช่วยเหลือของ Google)
- เปิด Chrome แล้วกดเมนูสามจุด (More) ที่มุมขวาบน
- เลือก Help > About Google Chrome (ถ้าตั้งภาษาไทยไว้ คือ "ความช่วยเหลือ" แล้ว "เกี่ยวกับ Google Chrome") เลขเวอร์ชันอยู่ใต้หัวข้อ Google Chrome และหน้านี้จะเช็กอัปเดตให้เอง
- กด Relaunch (เปิดอีกครั้ง) แท็บและหน้าต่างจะเปิดกลับมาเอง ยกเว้นหน้าต่างไม่ระบุตัวตน (Incognito) ถ้าไม่เห็นปุ่มนี้ แปลว่าใช้รุ่นล่าสุดอยู่แล้ว
Chrome บน Android
- เปิดแอป Play Store แล้วแตะรูปโปรไฟล์มุมขวาบน
- แตะ Manage apps & device (จัดการแอปและอุปกรณ์)
- หา Chrome ใต้หัวข้อ "Updates available" แล้วแตะ Update
- ดูเลขเวอร์ชันได้ที่ Chrome > เมนูสามจุด > Settings > About Chrome
ถ้า Play Store ยังไม่มีอัปเดตให้ แปลว่า Google ยังทยอยปล่อยมาไม่ถึงเครื่องคุณ ลองกลับมาเช็กใหม่ในวันถัด ๆ ไป
Chrome บน iPhone และ iPad
- เปิด App Store แล้วแตะรูปโปรไฟล์มุมขวาบน
- เลื่อนลงไปที่ "Available Updates" แล้วหา Chrome
- ถ้ามี Chrome อยู่ในรายการ ให้แตะ Update
หน้าช่วยเหลือของ Google ระบุว่า Chrome บน iPhone ต้องใช้ iOS 18 ขึ้นไป และจะอัปเดตเองตามการตั้งค่า App Store ของคุณ
ช่องโหว่ระดับวิกฤต 7 ตัวคืออะไร
| CVE | ส่วนที่มีปัญหา | ชนิด | ผู้แจ้งตามประกาศ | เงินรางวัล |
|---|---|---|---|---|
| CVE-2026-121156 | Dawn | buffer overflow | Zhenpeng (Leo) Lin at depthfirst | 10,000 ดอลลาร์ |
| CVE-2026-121229 | ANGLE | หน่วยความจำเสียหาย (memory corruption) | @mfx | 1,000 ดอลลาร์ |
| CVE-2026-121246 | WebGL | use-after-free | ไม่มี | |
| CVE-2026-121035 | Prerender | use-after-free | Xinyang Ge (Anthropic), assisted by Claude | ไม่มี |
| CVE-2026-121247 | Dawn | buffer overflow | ไม่มี | |
| CVE-2026-121203 | Geometry | use-after-free | Xinyang Ge | ไม่มี |
| CVE-2026-121126 | Core | use-after-free | Wenbin Liu | ไม่มี |
SecurityWeek อธิบายว่า Dawn คือส่วนที่ทำให้หน้าเว็บใช้การ์ดจอผ่านมาตรฐาน WebGPU ส่วน ANGLE เป็นชั้นกลางที่แปลงคำสั่งกราฟิกให้ทำงานได้บนหลายระบบ ทั้งสองเป็นส่วนที่เบราว์เซอร์ใช้วาดภาพและกราฟิกบนหน้าเว็บ
ชนิดที่พบบ่อยที่สุดในรอบนี้คือ use-after-free 45 รายการ หรือการที่โปรแกรมยังหยิบใช้หน่วยความจำส่วนที่คืนไปแล้ว ผู้โจมตีอาจวางข้อมูลของตัวเองไว้ตรงนั้นเพื่อบังคับการทำงานของโปรแกรม ถ้านับรวมการตรวจสิทธิ์ที่ผิดพลาดหรือขาดหายไป (incorrect/missing authorization) จะได้ 51 รายการ ซึ่งตรงกับที่ SecurityWeek นับไว้
ประกาศของ Google ยังเขียนว่า "อาจจำกัดการเข้าถึงรายละเอียดบั๊กและลิงก์ไว้จนกว่าผู้ใช้ส่วนใหญ่จะได้รับการแก้" นี่เป็นธรรมเนียมปกติของ Chrome ไม่ได้แปลว่ารอบนี้มีการโจมตีจริง
ใครเป็นคนแจ้ง และ AI เกี่ยวแค่ไหน
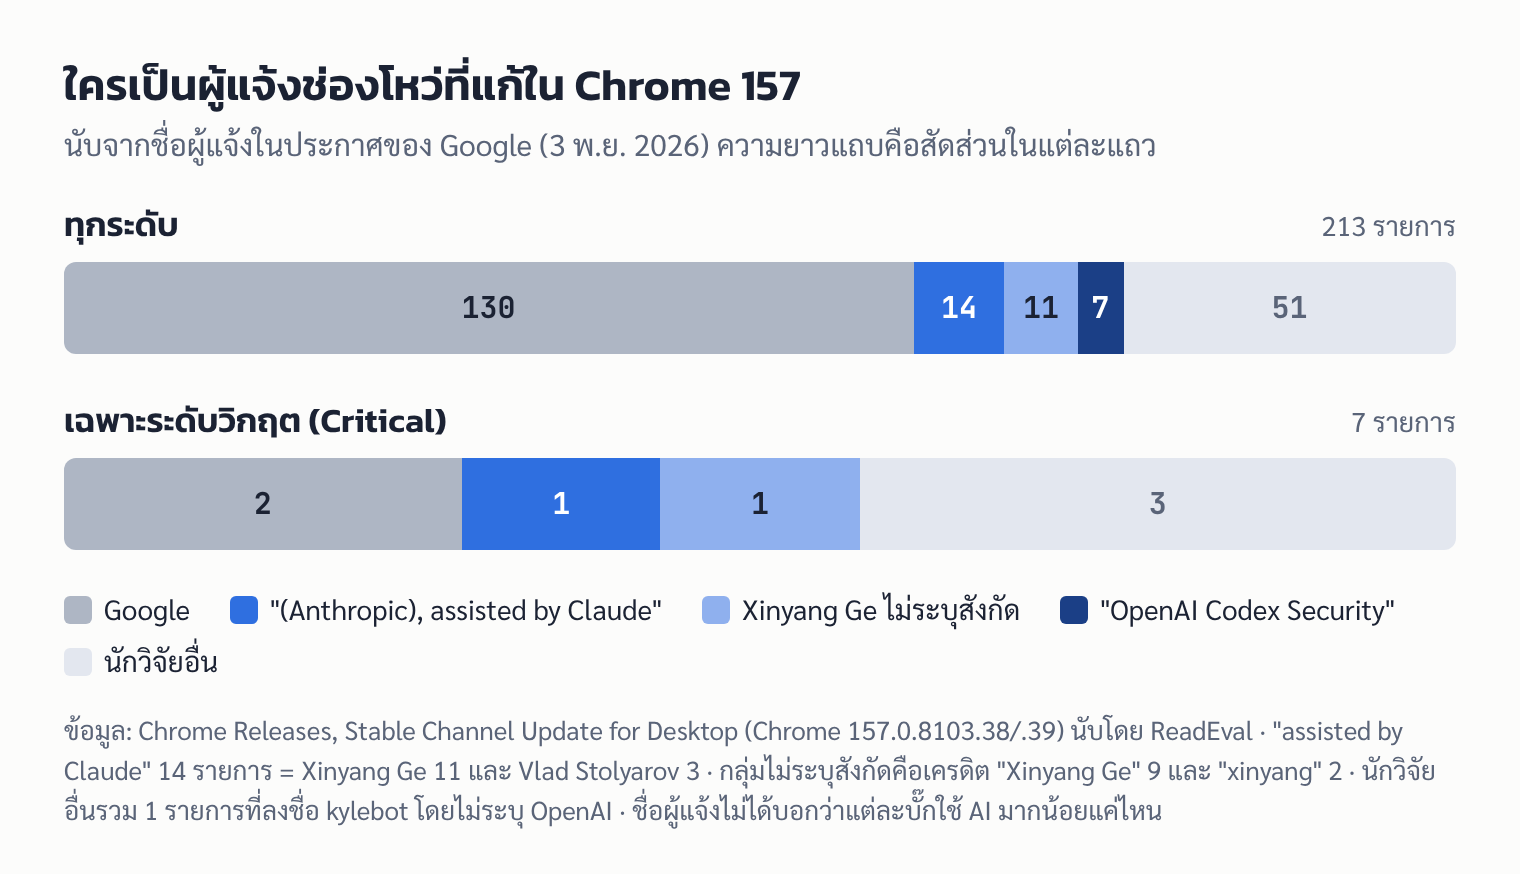
ReadEval นับชื่อผู้แจ้งจากประกาศของ Google ทีละรายการ (CVE ไม่ซ้ำกัน 213 ตัว) ได้ดังนี้
- Google: 130 รายการ รวมระดับวิกฤต 2 ตัว
- "(Anthropic), assisted by Claude": 14 รายการ คือ Xinyang Ge 11 รายการ และ Vlad Stolyarov 3 รายการ กระจายอยู่หลายส่วน เช่น PDFium (ตัวเปิดไฟล์ PDF) 2 รายการ, V8 (ตัวรัน JavaScript), Canvas, SVG และ Prerender ซึ่งเป็นระดับวิกฤต
- ลงชื่อ Xinyang Ge หรือ xinyang โดยไม่ระบุสังกัด: 11 รายการ รวมระดับวิกฤตใน Geometry 1 ตัว SecurityWeek เรียกเขาว่า "Xinyang Ge ของ Anthropic" และนับว่าเขาแจ้งตัววิกฤต 2 ตัว แต่ประกาศไม่ได้เขียนว่าใช้ Claude ช่วยในรายการกลุ่มนี้ ReadEval จึงแยกนับไว้
- "OpenAI Codex Security": 7 รายการ (ลงชื่อบัญชี amyb 6 รายการ และ kylebot 1 รายการ) ระดับสูง 5 ตัว อยู่ใน V8 3 ตัว PDFium 1 ตัว และ Media 1 ตัว ไม่มีตัวใดเป็นระดับวิกฤต
- นักวิจัยอื่น: 51 รายการ ในจำนวนนี้มี 1 รายการระดับสูงใน WebAudio ที่ลงชื่อแค่ "kylebot" ซึ่งเป็นชื่อบัญชีเดียวกับที่อยู่ในเครดิตของ OpenAI แต่รายการนี้ไม่ได้เขียนว่า OpenAI จึงไม่นับรวม
สิ่งที่ประกาศไม่ได้บอกคือ AI ทำงานส่วนไหนในแต่ละบั๊ก คำว่า "assisted by Claude" บอกว่ามีการใช้ Claude ช่วย และเครดิต "OpenAI Codex Security" บอกว่ารายงานมาผ่านเครื่องมือนั้น แต่ไม่ได้บอกว่าเครื่องมือหาเองทั้งหมด หรือคนหาแล้วใช้ AI ช่วยตรวจ
เรื่องเงินรางวัล Google ระบุจำนวนเงินไว้ 9 รายการ รวม 31,000 ดอลลาร์ อีก 39 รายการยังไม่ได้กำหนด (TBD) ส่วนรายการที่ Google พบเองและรายการทั้งหมดที่มีเครดิตของ Anthropic หรือ OpenAI ระบุว่าไม่มีเงินรางวัล (N/A)
ทำไมชื่อทีม AI โผล่ในรายการแก้บั๊กทุกรอบ
นี่ไม่ใช่ครั้งแรก ReadEval เคยรายงานรอบ Chrome 156.0.8078.73 (27 ต.ค.) ซึ่งช่องโหว่ระดับวิกฤตทั้ง 4 ตัวแจ้งโดย Xinyang Ge ในข่าว Chrome และ Firefox อุดช่องโหว่ชุดใหญ่ หลายตัวพบโดยทีมที่ใช้ AI ของ Anthropic และ OpenAI หลังจากนั้นวันที่ 29 ต.ค. Google ยังออก 156.0.8078.79/.80 แก้อีก 21 รายการ ซึ่งตัวระดับวิกฤตเพียงตัวเดียวในรอบนั้น (MediaStream) ก็ลงชื่อ Xinyang Ge
| รอบ | วันที่ | จำนวนที่แก้ | เครดิตที่เกี่ยวกับ AI |
|---|---|---|---|
| Chrome 155.0.8059.39/.40 | 6 ต.ค. 2026 | 247 | PiunikaWeb รายงานว่าระดับวิกฤต 2 ตัวมาจาก Xinyang Ge ที่ใช้ Claude ช่วย และ Codex Security แจ้งระดับสูง 2 ตัว |
| Chrome 156.0.8078.47/.48 | 20 ต.ค. 2026 | 353 | มีชื่อ Xinyang Ge และ OpenAI Codex Security ในรายการระดับวิกฤต |
| Chrome 156.0.8078.73/.74 | 27 ต.ค. 2026 | 52 | ระดับวิกฤตทั้ง 4 ตัวแจ้งโดย Xinyang Ge |
| Chrome 156.0.8078.79/.80 | 29 ต.ค. 2026 | 21 | ระดับวิกฤตใน MediaStream แจ้งโดย Xinyang Ge |
| Chrome 157.0.8103.38/.39 | 3 พ.ย. 2026 | 213 | "assisted by Claude" 14 และ "OpenAI Codex Security" 7 |
ที่มา: Chrome Releases, PiunikaWeb และข่าวก่อนหน้าของ ReadEval
ทั้งสองบริษัทเปิดเผยว่ากำลังใช้ AI หาช่องโหว่อย่างจริงจัง OpenAI เปิด Codex Security เป็นรุ่นทดลองวิจัย (research preview) เมื่อ 6 มี.ค. 2026 สำหรับลูกค้า ChatGPT Enterprise, Business และ Edu The Decoder อธิบายว่าเครื่องมือนี้วิเคราะห์คลังโค้ดของโปรเจกต์ สร้างแบบจำลองภัยคุกคามเฉพาะโปรเจกต์นั้น แล้วทดลองช่องโหว่ที่เจอในสภาพแวดล้อมแยก ฝั่ง Anthropic ทีม Frontier Red Team เขียนเมื่อ 27 ต.ค. ว่าใช้ "โมเดลวิจัยภายในที่ยังไม่เปิดตัว" หาช่องโหว่ และนับว่ามี CVE ของ Chrome ที่ออกและแก้แล้ว "ณ Chrome 156" รวม 62 รายการ โดย Xinyang Ge อยู่ในรายชื่อผู้ร่วมทำงาน ทั้งสองตัวเลขเป็นคำบอกเล่าของบริษัทเอง ยังไม่มีการตรวจสอบจากภายนอก
ภาพที่เห็นจากประกาศของ Google คือ AI กลายเป็นเครื่องมือประจำของนักวิจัยบางทีมแล้ว แต่สัดส่วนยังไม่ใช่ส่วนใหญ่ ในรอบนี้ ทีมของ Google เองยังพบช่องโหว่มากกว่าเครดิตที่เกี่ยวกับ AI รวมกันหลายเท่า และ Google ก็ระบุท้ายประกาศว่าบั๊กจำนวนมากยังตรวจพบด้วยเครื่องมือเดิมอย่าง AddressSanitizer, libFuzzer และ AFL
แหล่งข่าวต่างกันตรงไหน
- "21 รายการมาจาก AI": ตัวเลข 21 ได้จากการรวมเครดิตที่เขียนชัดว่า "assisted by Claude" (14) กับ "OpenAI Codex Security" (7) ถ้านับทุกรายการที่ลงชื่อ Xinyang Ge ด้วย ฝั่ง Anthropic จะเป็น 25 รายการ ReadEval ใช้ตัวเลขตามข้อความในเครดิต เพราะเป็นสิ่งเดียวที่ Google เขียนไว้
- ตัวระดับวิกฤตของ Anthropic: SecurityWeek เขียนว่า Xinyang Ge ของ Anthropic แจ้งตัววิกฤต 2 ตัว ซึ่งตรงกับการนับของ ReadEval แต่มีเพียงตัวเดียว (Prerender) ที่เครดิตเขียนว่าใช้ Claude ช่วย
- ระดับสูงจากคนนอก: SecurityWeek เขียนว่ามี "มากกว่าสิบรายการ" ที่นักวิจัยภายนอกแจ้ง ReadEval นับได้ 41 จาก 77 รายการ ซึ่งไม่ขัดกัน แค่ตัวเลขของ ReadEval ละเอียดกว่า
- เป็นสถิติหรือไม่: ReadEval ไม่พบว่า 213 เป็นสถิติ เพราะ Chrome 156 รุ่นแรกแก้มากกว่า (353 รายการ)
- iPhone: ประกาศ Chrome บน iOS ไม่ได้พูดถึงการแก้ช่องโหว่ชุดนี้ ReadEval จึงไม่เขียนว่า iPhone ได้รับการแก้ 213 รายการ แต่ก็ยังแนะนำให้อัปเดตตามปกติ
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
สำหรับผู้ใช้ทั่วไป ข่าวนี้จบที่การกดเปิด Chrome ใหม่ให้ได้ 157.0.8103.38 ขึ้นไป ส่วนเรื่อง AI เป็นสัญญาณที่ควรรู้ แต่ไม่ควรอ่านเกินกว่าที่ประกาศบอก รายชื่อผู้แจ้งยืนยันว่าทีมที่ใช้ Claude และ Codex Security ส่งช่องโหว่ระดับสูงขึ้นไปเข้ามาต่อเนื่องหลายรอบแล้ว และบั๊กเหล่านั้นถึงมือ Google ก่อนจะถูกใช้โจมตี ซึ่งเป็นผลดีกับผู้ใช้ แต่ประกาศไม่ได้บอกว่า AI ทำงานเองมากแค่ไหน และตัวเลขความสามารถที่ดูน่าตื่นเต้นส่วนใหญ่ยังมาจากบริษัทผู้พัฒนาเอง ทั้ง Anthropic และ OpenAI ต่างก็ได้ประโยชน์ทางภาพลักษณ์จากชื่อที่ปรากฏในรายการนี้ ข้อที่ ReadEval มองว่าต้องจับตาคือช่วงเวลาระหว่างแพตช์ออกกับเครื่องผู้ใช้อัปเดตจริง ถ้าเครื่องมือแบบนี้ช่วยฝ่ายป้องกันหาบั๊กได้เร็วขึ้น ก็มีโอกาสช่วยฝ่ายโจมตีแกะแพตช์ได้เร็วขึ้นด้วย นิสัยที่ช่วยได้มากที่สุดจึงยังเป็นเรื่องง่าย ๆ คือไม่เปิดเบราว์เซอร์ค้างไว้นาน และกดเปิดใหม่ทุกครั้งที่ Chrome เตือนให้อัปเดต
แหล่งที่มา
- Chrome Releases: Stable Channel Update for Desktop (3 พ.ย. 2026, Chrome 157.0.8103.38/.39, 213 security fixes)
- Chrome Releases: Chrome for Android Update (3 พ.ย. 2026, 157.0.8103.38)
- Chrome Releases: Chrome Stable for iOS Update (3 พ.ย. 2026, 157.0.8103.37)
- Chrome Releases: Extended Stable Update for Desktop (3 พ.ย. 2026, 156.0.8078.88, 55 security fixes)
- Chrome Releases: Stable Channel Update for Desktop (29 ต.ค. 2026, 156.0.8078.79/.80, 21 security fixes)
- Chrome Releases: Stable Channel Update for Desktop (27 ต.ค. 2026, 156.0.8078.73/.74, 52 security fixes)
- Chrome Releases: Chrome 156 ขึ้น Stable (20 ต.ค. 2026, 156.0.8078.47/.48, 353 security fixes)
- Chrome Releases: Stable Channel Update for Desktop (6 ต.ค. 2026, 155.0.8059.39/.40, 247 security fixes)
- Chrome Releases: Early Stable Update for Desktop (22 ต.ค. 2026, Chrome 157.0.8103.15/.16)
- SecurityWeek: Chrome 157 Rolls Out With 213 Security Fixes, Seven Rated Critical
- PiunikaWeb: Chrome 155 update packs 247 security fixes, with OpenAI and Anthropic credits
- Anthropic: Discovering and exploiting vulnerabilities in critical, real-world software with Claude (27 ต.ค. 2026)
- The Decoder: OpenAI launches Codex Security, an AI agent designed to detect vulnerabilities in software projects
- Google Chrome Help: Update Google Chrome (คอมพิวเตอร์, Android และ iPhone/iPad)


