Binance เผยแฮก 6,340 ล้านดอลลาร์เริ่มจากสัมภาษณ์งานปลอม ที่สั่งให้วิศวกรโหลดการบ้านมาเปิด
รายงานของ Binance ชี้ว่าแฮก 6,340 ล้านดอลลาร์เริ่มจากวิศวกรถูกสัมภาษณ์งานปลอมแล้วโหลดการบ้านติดมัลแวร์ บทเรียนสำหรับคนหางานทุกคน

สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- จากตัวติดตั้งปลอมถึงเงินหลายพันล้าน เกิดอะไรขึ้นทีละขั้น
- การสัมภาษณ์ปลอมเนียนแค่ไหน
- ตัวติดตั้งปลอมจากหน้าค้นหา ทางเข้าแรกเมื่อมิถุนายน
- เครื่องมือ AI ภายในบริษัทเกี่ยวอะไรด้วย
- ทำไมปิดการถอนแล้ว เงินยังไหลออก
- เงินของผู้ใช้ล่ะ
- Binance แก้อะไรไปแล้ว
- คนหางานควรระวังอะไร
- เคยเกิดมาก่อนไหม
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ประตูสู่เงิน 6,340 ล้านดอลลาร์ของ Binance ไม่ได้ถูกงัด มันเปิดออกตอนวิศวกรคนหนึ่งกดดาวน์โหลด "การบ้าน" จากการสัมภาษณ์งานที่ไม่มีอยู่จริง นี่คือสิ่งที่ Binance เล่าในรายงานผลสอบเบื้องต้นเมื่อ 3 พ.ย. หลังเหตุขโมยคริปโตครั้งใหญ่ที่สุดเท่าที่เคยบันทึกไว้
ตามรายงาน วิศวกรซอฟต์แวร์ของ Binance ถูกคนที่อ้างเป็นผู้อำนวยการโครงการของบริษัทปลอมทักมาผ่านเว็บหางานที่มีอยู่จริง รอบแรกเป็นวิดีโอคอลกับ "ฝ่ายบุคคล" ที่ส่งบัญชีโซเชียลซึ่งมีรูปและคลิปส่วนตัวมาให้ดูเพื่อสร้างความไว้ใจ รอบสองคุยกับ "ซีอีโอ" ในแอปแชต แล้วถูกสั่งให้ดาวน์โหลดงานทดสอบเขียนโค้ดลงคอมพิวเตอร์ที่ทำงาน ในงานนั้นมีมัลแวร์ตัวใหม่ที่โปรแกรมป้องกันของบริษัทตรวจไม่พบ
เหมือนผู้สัมภาษณ์ยื่นแฟลชไดรฟ์ "แบบทดสอบ" ให้เสียบเข้าคอมพิวเตอร์ออฟฟิศ แล้วข้างในแอบปั๊มกุญแจห้องทำงานให้คนร้าย ต่างกันตรงที่ครั้งนี้ไม่มีของให้จับต้อง มีแค่ไฟล์ที่ดูเหมือนงานเขียนโค้ดธรรมดา จากเครื่องนั้น คนร้ายใช้เครื่องมือ AI ภายในบริษัทเข้าคุมเครื่องของเพื่อนร่วมทีมอีกสองคนที่ดูแลกระเป๋าเงิน จนสั่งโอนเงินออกได้ ก่อนหน้านั้นราวสามเดือน วิศวกรอีกคนยังได้ตัวติดตั้งปลอมจากเว็บค้นหาตอนหาเครื่องมือ AI ช่วยเขียนโค้ด ทีมความปลอดภัยจับได้ แต่คนร้ายรู้แล้วว่าใครอยู่ในทีมนี้
สำหรับผู้ใช้ Binance ยอดในบัญชีไม่เปลี่ยน บริษัทย้ำว่ารับความเสียหายเอง เติมเหรียญคืนแล้ว 98% และอายัดหรือสกัดเงินได้ราว 2,850 ล้านดอลลาร์ หรือเกือบครึ่งของที่ถูกขโมย แต่บทเรียนที่ใหญ่กว่าคือกลโกงนี้ใช้กับคนหางานทั่วไปได้ FBI เคยเตือนว่าการขอให้ทำ "แบบทดสอบก่อนจ้าง" หรือให้รันโค้ดและดาวน์โหลดแอป เป็นสัญญาณของแฮกเกอร์เกาหลีเหนือ ซึ่ง FBI ระบุว่าอยู่เบื้องหลังเหตุนี้
ถ้าคุณกำลังหางาน ให้ถือว่าการถูกขอให้ดาวน์โหลดไฟล์มาเปิด หรือติดตั้งแอปตามที่คนในแชตบอก เป็นสัญญาณอันตราย และอย่าใช้คอมพิวเตอร์ที่ทำงานสัมภาษณ์งานที่อื่น ส่วนโปรแกรมทุกตัว ให้โหลดจากเว็บไซต์ทางการที่พิมพ์ที่อยู่เอง ไม่ใช่ลิงก์แรกหรือโฆษณาบนหน้าค้นหา ลำดับเหตุการณ์ สัญญาณเตือนจาก FBI และจุดที่แหล่งข่าวไม่ตรงกัน อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ต่อจากข่าวก่อนหน้า: ReadEval เล่าเหตุการณ์ช่วงแรกไว้ใน Binance ปิดฝาก-ถอนคริปโตชั่วคราว ผลสอบเบื้องต้นเรื่องแล็ปท็อปพนักงานไว้ใน Binance เผยผลสอบเบื้องต้น และการเปิดถอนกับการระบุตัวของ FBI ไว้ใน Binance ทยอยเปิดถอนคริปโต ข่าวนี้เล่าเฉพาะสิ่งใหม่จากรายงานของ Binance วันที่ 3 พ.ย. 2026
- ทางเข้าหลัก: วิศวกรซอฟต์แวร์ (Binance เรียกว่า "วิศวกร B") ถูกหลอกด้วยการสัมภาษณ์งานปลอมสองรอบในเดือนกันยายน 2026 แล้วดาวน์โหลด "การบ้าน" ที่ฝังมัลแวร์ลงเครื่องที่ทำงาน
- ปูทางก่อนหน้า: มิถุนายน 2026 "วิศวกร A" ในทีมดูแลระบบกระเป๋าเงิน ติดตั้งแพ็กเกจ Homebrew ที่ถูกดัดแปลง หลังค้นหาเครื่องมือ AI ช่วยเขียนโค้ดในเว็บค้นหา
- ขยายวงและลงมือ: 20 ต.ค. คนร้ายใช้เครื่องของ B กับเครื่องมือ AI ภายในบริษัทเข้าคุมเครื่องของ A และ "วิศวกร C" แล้ววันที่ 29 ต.ค. ใช้สิทธิ์ที่ขโมยจาก A สั่งโจมตี
- เงินของผู้ใช้: Binance รับความเสียหายเอง เติมเหรียญคืนแล้ว 98% (ณ 31 ต.ค.) และอายัดหรือสกัดได้ราว 2,850 ล้านดอลลาร์ (ณ 3 พ.ย.)
จากตัวติดตั้งปลอมถึงเงินหลายพันล้าน เกิดอะไรขึ้นทีละขั้น
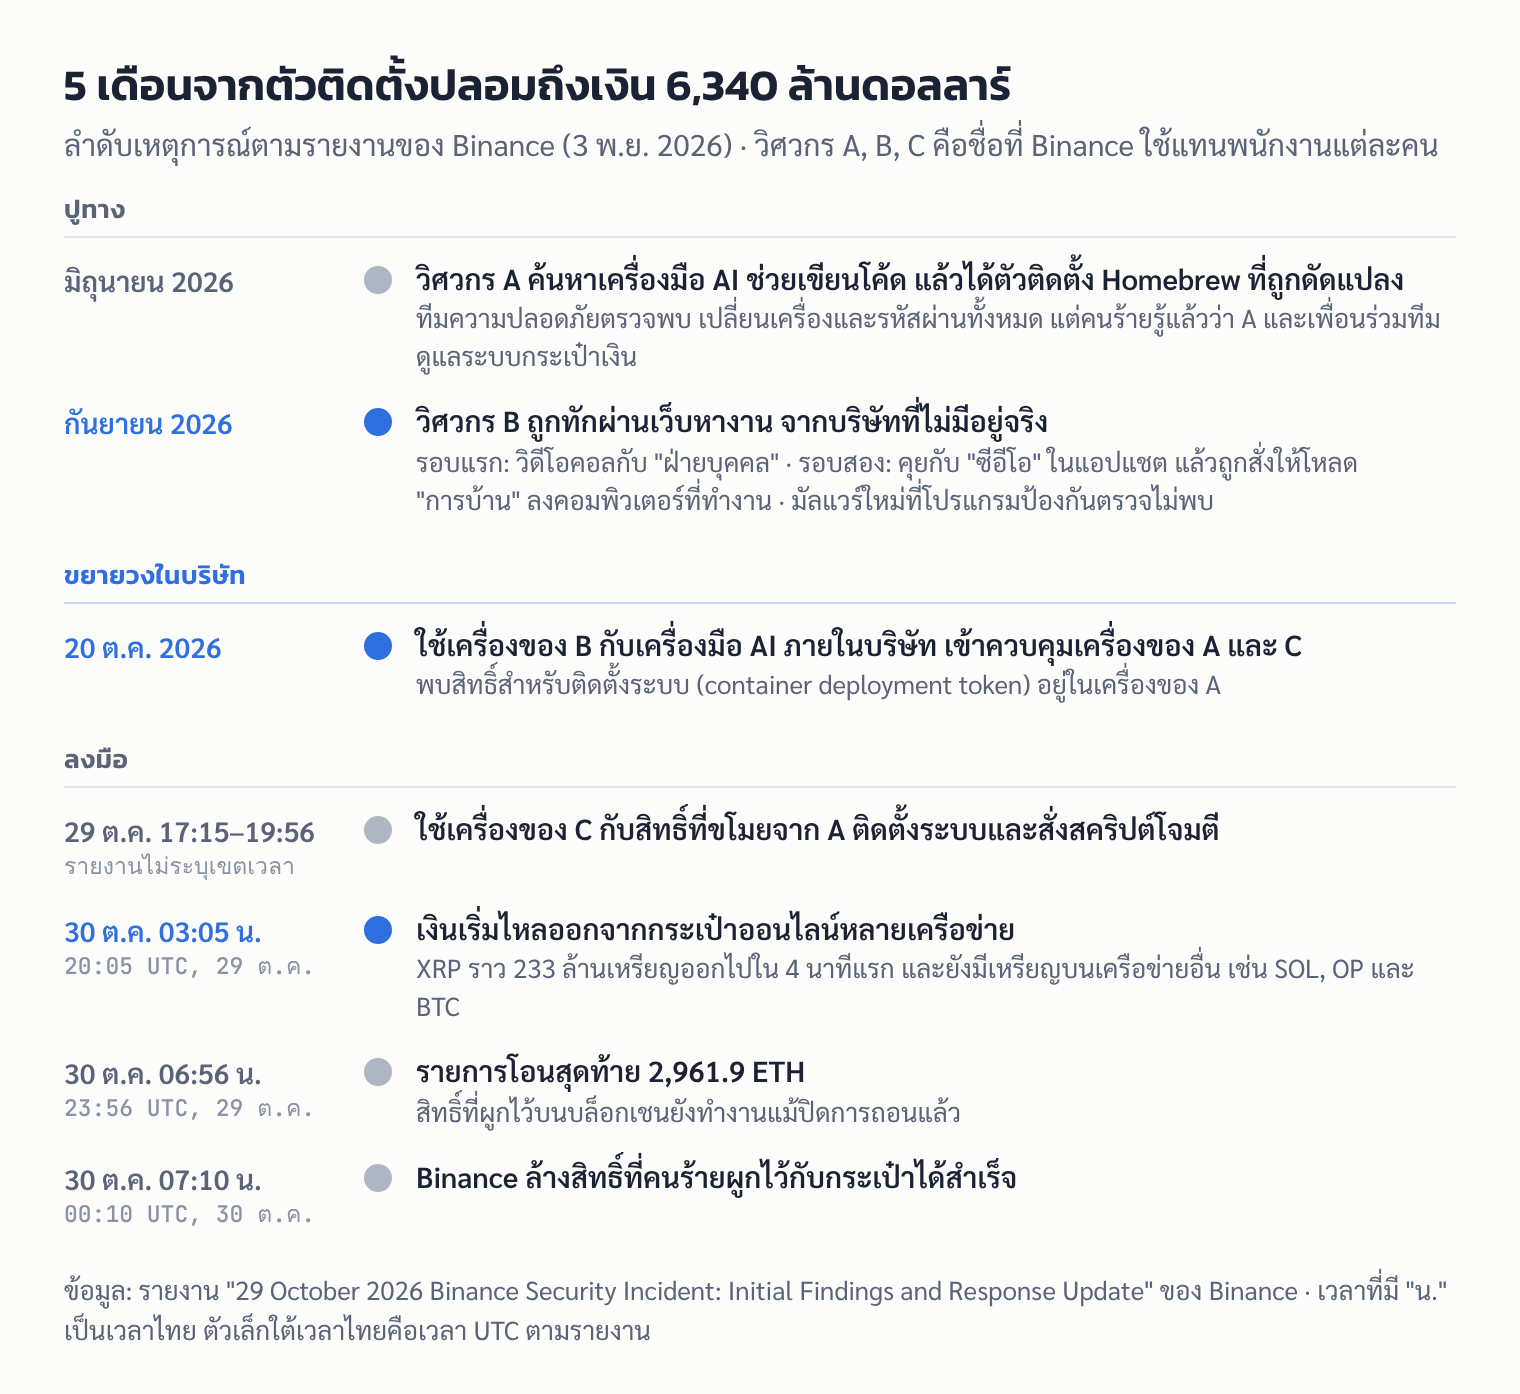
Binance เผยแพร่รายงานชื่อ "29 October 2026 Binance Security Incident: Initial Findings and Response Update" บนบล็อกของบริษัทเมื่อ 3 พ.ย. 2026 สรุปว่า "นี่คือการโจมตีหลายขั้นตอนที่ซับซ้อน ไม่ใช่การเจาะครั้งเดียวหรือการหลอกแบบฟิชชิงธรรมดา" และใช้ชื่อวิศวกร A, B, C แทนพนักงานสามคนที่เกี่ยวข้อง
| ช่วงเวลา | เกิดอะไรขึ้น ตามรายงานของ Binance |
|---|---|
| มิถุนายน 2026 | วิศวกร A ในทีมดูแลระบบกระเป๋าเงิน (Wallet DevOps) ติดตั้งแพ็กเกจ Homebrew ที่ถูกดัดแปลง "หลังค้นหามันในเว็บค้นหา" ระหว่างหาเครื่องมือ AI ช่วยเขียนโค้ด ทีมความปลอดภัยตรวจพบ เปลี่ยนเครื่อง และเปลี่ยนข้อมูลล็อกอินที่เกี่ยวข้องทั้งหมด แต่ตำแหน่งงานของ A และเพื่อนร่วมทีม "ถูกเปิดเผยต่อแฮกเกอร์" แล้ว |
| กันยายน 2026 | วิศวกร B ถูกหลอกด้วยการสัมภาษณ์งานปลอม แล้วดาวน์โหลด "การบ้าน" ที่ฝังมัลแวร์ลงคอมพิวเตอร์ที่ทำงาน |
| 20 ต.ค. 2026 | คนร้ายใช้เครื่องของ B เป็นฐาน และใช้เครื่องมือ AI ภายในบริษัทเข้าคุมเครื่องของ A และวิศวกรซอฟต์แวร์ฝ่ายกระเป๋าเงินอีกคน (C) ในเครื่องของ A มีสิทธิ์สำหรับติดตั้งระบบ (container deployment token) |
| 29 ต.ค. 2026 ช่วง 17:15–19:56 | คนร้ายล็อกอินเครื่องของ C ใช้สิทธิ์ที่ขโมยจาก A ติดตั้งระบบ (container) แล้วสั่งสคริปต์โจมตี รายงานไม่ระบุเขตเวลาของช่วงนี้ |
| 29 ต.ค. 20:05–20:09 UTC (03:05–03:09 น. วันที่ 30 ต.ค. เวลาไทย) | กระเป๋าออนไลน์ 5 ใบส่ง XRP 233.46 ล้านเหรียญไปยังที่อยู่ของคนร้าย ส่วนกระเป๋าบนเครือข่ายอื่นส่งออก เช่น SOL ราว 970,500 เหรียญ OP 44.2 ล้านเหรียญ และ BTC 18,270 เหรียญ |
| 29 ต.ค. 23:56 UTC (06:56 น. เวลาไทย) | รายการโอนสุดท้ายที่ไม่ได้รับอนุญาต 2,961.9 ETH |
| 30 ต.ค. 00:10 UTC (07:10 น. เวลาไทย) | Binance ล้างสิทธิ์ที่คนร้ายผูกไว้กับกระเป๋าบน Ethereum ได้สำเร็จ |
ที่มา: รายงานของ Binance วันที่ 3 พ.ย. 2026 เวลาไทยคำนวณโดย ReadEval
การสัมภาษณ์ปลอมเนียนแค่ไหน
รายงานของ Binance เล่าขั้นตอนไว้ดังนี้
- ทักมาจากเว็บหางานจริง: วิศวกร B "ถูกติดต่อผ่านแพลตฟอร์มหางานที่ถูกต้องตามกฎหมาย โดยบุคคลที่ปลอมตัวเป็นผู้อำนวยการโครงการ" ของบริษัทที่ไม่มีอยู่จริง BleepingComputer รายงานว่าโปรไฟล์ของวิศวกรคนนี้ระบุประสบการณ์ที่ Binance ไว้ จึงเป็นเป้าที่มีค่าสำหรับคนร้าย
- รอบแรก วิดีโอคอลกับ "ฝ่ายบุคคล": ผู้สัมภาษณ์ส่งบัญชีโซเชียลที่มีรูปและคลิปส่วนตัวให้ดู "เพื่อสร้างความไว้ใจ" Binance ระบุว่าวิธีนี้ "ซับซ้อนและหลอกลวงได้มากกว่าการหลอกแบบที่เคยเห็นมา"
- รอบสอง คุยกับ "ซีอีโอ" ในแอปแชตยอดนิยม: ช่วงท้าย "ซีอีโอ" สั่งให้ดาวน์โหลด "การบ้าน" ซึ่งเป็นชุดโค้ดในที่เก็บโค้ดออนไลน์ (repository) ลงคอมพิวเตอร์ที่ทำงาน
- โค้ดทำงานตอนติดตั้ง: The Register รายงานตามรายงานของ Binance ว่าโค้ดอันตรายทำงานระหว่างขั้นตอนตั้งค่างาน แล้วเริ่มทำสิ่งที่ไม่ได้รับอนุญาตต่อเนื่อง
Binance ไม่ได้ระบุชื่อเว็บหางานหรือแอปแชตที่ใช้ ReadEval จึงไม่ระบุเช่นกัน
มัลแวร์ทำอะไร: Binance อธิบายว่ามัลแวร์ "เปลี่ยนชิ้นส่วนของเครื่องมือพัฒนาซอฟต์แวร์ที่ถูกต้อง ให้เป็นตัวที่เป็นอันตราย" เพื่อรับคำสั่งจากเซิร์ฟเวอร์ของคนร้าย และ "ไม่ถูกตรวจพบโดยเครื่องมือป้องกันเครื่องปลายทางในเวลานั้น" คนร้ายยังลบร่องรอยเพื่อให้สืบได้ยากขึ้น พูดง่าย ๆ คือ โปรแกรมที่วิศวกรใช้ทำงานทุกวันถูกสลับไส้ จากภายนอกจึงดูเหมือนเดิม
สำหรับผู้ที่ใช้ Mac ทำงานด้านโปรแกรม: BleepingComputer และ The Register รายงานตามรายงานของ Binance ว่าสคริปต์สร้างไฟล์ pyenv_ ในโฟลเดอร์ที่ Homebrew ติดตั้ง pyenv (/opt/homebrew/Cellar/pyenv/2.8.0/libexec/) ลบ pyenv ตัวจริง แล้วเปลี่ยนชื่อไฟล์ปลอมมาแทน ทุกครั้งที่เรียก pyenv จึงเป็นการรันโค้ดของคนร้าย
ตัวติดตั้งปลอมจากหน้าค้นหา ทางเข้าแรกเมื่อมิถุนายน
Homebrew เป็นโปรแกรมฟรีที่คนทำงานสายโปรแกรมบน Mac ใช้ติดตั้งเครื่องมืออื่น ๆ เว็บไซต์ทางการคือ brew.sh รายงานของ Binance ระบุว่าวิศวกร A ได้แพ็กเกจ Homebrew ที่ถูกดัดแปลงมา "หลังค้นหามันในเว็บค้นหา" ระหว่างหาเครื่องมือ AI ช่วยเขียนโค้ด แต่ไม่ได้บอกว่าเป็นลิงก์โฆษณาหรือผลค้นหาธรรมดา
กลโกงแบบนี้ไม่ใช่เรื่องใหม่ เมื่อมกราคม 2025 BleepingComputer รายงานว่ามีโฆษณาบน Google ที่แสดงที่อยู่ brew.sh ของจริง แต่พาไปเว็บปลอม brewe.sh ซึ่งให้ผู้ใช้วางคำสั่งติดตั้งลงในแอป Terminal คำสั่งนั้นดาวน์โหลดมัลแวร์ขโมยข้อมูล AmosStealer ที่เก็บรหัสผ่าน ข้อมูลเบราว์เซอร์ และกระเป๋าคริปโต Mike McQuaid หัวหน้าโครงการ Homebrew บอกตอนนั้นว่าเรื่องนี้อยู่นอกเหนือการควบคุมของโครงการ
ข่าวดีในขั้นนี้คือทีมของ Binance จับได้และเปลี่ยนเครื่องทันที แต่ Binance ยอมรับว่าคนร้ายได้ข้อมูลไปแล้วว่าใครอยู่ในทีมดูแลกระเป๋าเงิน ReadEval ประเมินว่าข้อมูลนี้น่าจะช่วยให้คนร้ายเลือกเป้าในขั้นต่อไปได้ แม้รายงานจะไม่ได้บอกตรง ๆ ว่าวิศวกร B ถูกเลือกเพราะข้อมูลนี้
เครื่องมือ AI ภายในบริษัทเกี่ยวอะไรด้วย
รายงานระบุเพียงว่า วันที่ 20 ต.ค. คนร้ายใช้เครื่องของวิศวกร B เป็นฐาน แล้ว "ใช้เครื่องมือ AI ภายในบริษัท เพื่อเข้าควบคุม" เครื่องของวิศวกร A และ C Binance ไม่ได้บอกว่าเครื่องมือนั้นคืออะไร ถูกใช้แบบไหน หรือมีช่องโหว่อะไร บอกเพียงว่าสร้างระบบกระเป๋าเงินและเครื่องมือ AI นั้นใหม่แล้ว รวมถึงระบบควบคุมสิทธิ์การเข้าถึง
ReadEval ประเมินว่าส่วนนี้คือคำถามสำคัญที่ยังไม่มีคำตอบ เพราะเครื่องมือภายในที่เข้าถึงเครื่องของพนักงานคนอื่นได้ กลายเป็นทางลัดให้คนร้ายเดินจากเครื่องที่ไม่ได้ดูแลเงิน ไปถึงเครื่องที่ดูแลเงินได้
ทำไมปิดการถอนแล้ว เงินยังไหลออก
Binance อธิบายว่าคนร้ายเข้าถึงระบบเซ็นธุรกรรมของกระเป๋าเงินโดยไม่ได้รับอนุญาต แล้วสั่งโอนนอกเส้นทางถอนเงินปกติ บน Ethereum คนร้ายใช้ฟีเจอร์มอบสิทธิ์กระเป๋า (EIP-7702) ผูกกระเป๋าออนไลน์ใบหนึ่งเข้ากับโปรแกรมของตัวเอง สิทธิ์นี้อยู่บนบล็อกเชน การพักการถอนในระบบของ Binance จึงหยุดมันไม่ได้
กระเป๋าใบนั้นใช้การเซ็นแบบแบ่งกุญแจหลายส่วน (MPC) ไม่มีกุญแจดอกเดียวให้เพิกถอนได้ทันที Binance ต้องใช้ขั้นตอนพิเศษ จนล้างสิทธิ์ได้เมื่อ 00:10 UTC วันที่ 30 ต.ค. (07:10 น. เวลาไทย) หลังรายการโอนสุดท้ายราว 14 นาที กลไก EIP-7702 อธิบายไว้แล้วในข่าวแรกของเหตุการณ์นี้
เงินของผู้ใช้ล่ะ
- ใครจ่าย: รายงานระบุว่า "Binance จะรับผลกระทบทางการเงินจากเงินที่ถูกขโมยเอง ไม่ใช่ผู้ใช้ของเรา" และกันเงินไว้เกิน 100% ของที่ต้องใช้ชดเชย
- เติมคืนแล้วเท่าไร: "98% ของเหรียญที่ได้รับผลกระทบถูกเติมคืนแล้ว และตรวจสอบได้บนหน้า Proof of Reserves" (ณ 31 ต.ค.) ส่วนที่เหลือเป็นเหรียญที่ซื้อขายน้อย กำลังทยอยซื้อ ข่าวก่อนหน้าใช้ตัวเลข 95% จากประกาศวันที่ 1 พ.ย. ซึ่งเป็นตัวเลขของ Binance ต่างฉบับ
- อายัดได้เท่าไร: ราว 2,850 ล้านดอลลาร์ "ถูกอายัดหรือสกัดไว้" ณ 3 พ.ย. โดย Binance ระบุว่าตัวเลขนี้ยังต้องกระทบยอดและขึ้นลงตามราคาตลาด
- ผู้ใช้ต้องทำอะไรไหม: รายงานไม่ได้ขอให้ผู้ใช้ทำอะไรเพื่อรับการชดใช้ ถ้ามีคนทักมาเสนอ "ช่วยกู้เงินคืน" ให้ถือว่าเป็นการหลอก
- Binance TH: รายงานฉบับนี้ไม่ได้พูดถึง Binance TH ซึ่งเป็นบริษัทแยกที่ดำเนินการโดย กัลฟ์ ไบแนนซ์ ReadEval ยังไม่พบแหล่งใดระบุว่าระบบของ Binance TH ถูกเจาะ
Binance แก้อะไรไปแล้ว
ณ 3 พ.ย. 2026 รายงานระบุว่า Binance
- สร้างระบบกระเป๋าเงินที่ได้รับผลกระทบและเครื่องมือ AI ภายในใหม่ รวมถึงระบบควบคุมสิทธิ์
- เปลี่ยนเครื่องที่ได้รับผลกระทบ และยกเลิกข้อมูลล็อกอินกับสิทธิ์ (token) ของวิศวกรที่ถูกเจาะทั้งหมด
- สแกนความปลอดภัยเครื่องของพนักงานทั้งหมดแบบเข้มขึ้น
- เพิ่มระบบตรวจพฤติกรรมผิดปกติด้วย AI และระบบควบคุมความเสี่ยงของบริการกระเป๋าเงิน
แผนต่อไปคือจ้างบริษัทความปลอดภัยอิสระมาตรวจสอบเหตุ ลงทุนเพิ่มด้านการตรวจจับ การป้องกันเครื่องพนักงาน และความปลอดภัยของเครื่องที่ใช้เขียนโปรแกรม รวมถึงตั้งกองทุนวิจัยความปลอดภัยด้าน AI ในระบบบล็อกเชน Binance ระบุว่าตลอดปี 2026 ทีมความปลอดภัยตรวจพบและป้องกันเหตุที่สงสัยว่าเกี่ยวกับเกาหลีเหนือได้ 57 กรณี และเขียนว่าเหตุครั้งนี้ "ไม่ควรเกิดขึ้น"
คนหางานควรระวังอะไร
แม้เหยื่อครั้งนี้คือวิศวกร แต่โครงของกลโกงคือ "ข้อเสนองาน → สัมภาษณ์ → ให้ดาวน์โหลดหรือรันอะไรสักอย่าง" ซึ่งใช้กับคนหางานสายไหนก็ได้ ประกาศของ FBI (I-090324-PSA, 3 ก.ย. 2024) เรื่องเกาหลีเหนือเล็งพนักงานวงการคริปโต ระบุสัญญาณเตือนไว้ เช่น
- ขอให้รันโค้ดหรือดาวน์โหลดแอปบนเครื่องของบริษัท
- ขอให้ทำ "แบบทดสอบก่อนจ้าง" หรือแบบฝึกหัดแก้บั๊ก
- ยืนยันให้ใช้ซอฟต์แวร์แปลก ๆ หรือที่ทำขึ้นเฉพาะ เพื่อทำงานง่าย ๆ
- ขอให้รันสคริปต์เพื่อ "เปิดใช้" การโทรหรือวิดีโอคอล
FBI แนะนำให้ "หลีกเลี่ยงการทำแบบทดสอบก่อนจ้างหรือรันโค้ดบนแล็ปท็อปหรืออุปกรณ์ของบริษัท"
สิ่งที่คุณทำได้ (ReadEval สรุปจากคำแนะนำของ FBI และกรณีนี้)
- อย่าดาวน์โหลดไฟล์จากคนที่เพิ่งรู้จักมาเปิด ไม่ว่าจะเรียกว่าการบ้าน แบบทดสอบ หรือแอปสำหรับสัมภาษณ์ ถ้าบริษัทจริงต้องการทดสอบ ให้ถามว่าทำผ่านเว็บไซต์หรือส่งเป็นเอกสารแทนได้ไหม ถ้าอีกฝ่ายเร่งหรือยืนยันให้ติดตั้งให้ได้ ให้ถือเป็นสัญญาณอันตราย
- อย่าใช้คอมพิวเตอร์ที่ทำงานสัมภาษณ์งานที่อื่น กรณีนี้ความเสียหายใหญ่เพราะไฟล์ถูกเปิดบนเครื่องที่ทำงาน ซึ่งเข้าถึงระบบภายในได้
- ตรวจว่าบริษัทมีตัวตนจริง หาเว็บไซต์ทางการของบริษัทเอง แล้วติดต่อผ่านช่องทางบนเว็บนั้น ไม่ใช่ผ่านเบอร์หรือลิงก์ที่ผู้สัมภาษณ์ส่งมา การมีบัญชีโซเชียลพร้อมรูปส่วนตัวไม่ใช่หลักฐาน เพราะกรณีนี้คนร้ายก็ทำได้
- โหลดโปรแกรมจากเว็บไซต์ทางการที่พิมพ์ที่อยู่เอง ไม่กดลิงก์แรกหรือโฆษณาบนหน้าผลค้นหา และดูชื่อโดเมนให้ดี ตัวอย่าง
brewe.shกับbrew.shต่างกันแค่ตัวอักษรเดียว - ถ้าเปิดไปแล้ว ให้ตัดอินเทอร์เน็ตเครื่องนั้น แจ้งฝ่ายไอทีของที่ทำงานทันทีถ้าเป็นเครื่องบริษัท และเปลี่ยนรหัสผ่านสำคัญจากอีกเครื่องหนึ่ง (ReadEval แนะนำ)
เคยเกิดมาก่อนไหม
เคย และเป็นแบบที่คุ้นเคยในวงการความปลอดภัย
- Axie Infinity ปี 2022: The Block รายงานเมื่อกรกฎาคม 2022 ว่าการขโมยราว 540 ล้านดอลลาร์จากเครือข่าย Ronin ของเกม Axie Infinity เมื่อมีนาคมปีนั้น เริ่มจากวิศวกรของ Sky Mavis ผู้พัฒนาเกม ถูกบริษัทปลอมเรียกสัมภาษณ์หลายรอบ แล้วเปิดไฟล์ PDF "ข้อเสนองาน" ที่ฝังสปายแวร์ รัฐบาลสหรัฐฯ โยงเหตุนั้นกับกลุ่ม Lazarus ของเกาหลีเหนือ
- แคมเปญที่มีชื่อเรียก: BleepingComputer ระบุว่าการสัมภาษณ์งานปลอมเพื่อหลอกให้ติดตั้งมัลแวร์ เป็นวิธีที่พบบ่อยในแคมเปญของแฮกเกอร์เกาหลีเหนือที่นักวิจัยเรียกว่า Contagious Interview และ Operation Dream Job แต่ Binance ไม่ได้โยงเหตุนี้กับแคมเปญใด เป็นการเทียบของสื่อเอง
- คำเตือนของรัฐ: ปี 2022 CISA และ FBI เคยเตือนเรื่องกลุ่ม TraderTraitor ที่ใช้ข้อเสนองานล่อพนักงานบริษัทคริปโต ตามที่ข่าวผลสอบเบื้องต้นเล่าไว้ TechCrunch เขียนว่าวิธีเหล่านี้ "เป็นที่รู้จักทั่ววงการคริปโต" และถูกเตือนซ้ำหลายครั้ง
แหล่งข่าวต่างกันตรงไหน
- ยอดความเสียหาย: รายงานของ Binance ใช้ 6,340 ล้านดอลลาร์ BleepingComputer ใช้ทั้ง 6,300 ล้าน (หัวข่าว) และ 6,340 ล้าน (เนื้อข่าว) The Register, TechCrunch และ NPR ใช้ 6,300 ล้าน ข่าวก่อนหน้าของ ReadEval ใช้ "ราว 6,300 ล้าน" ตามประกาศแรกของ Binance และบริษัทวิเคราะห์บล็อกเชนบางแห่งประเมินไว้ต่างออกไปเล็กน้อย ข่าวนี้ใช้ 6,340 ล้านตามรายงานล่าสุดของ Binance
- ชื่อเว็บหางานและแอปแชต: Binance ไม่ระบุชื่อ แต่สื่อบางแห่งระบุชื่อแพลตฟอร์มในหัวข่าว ReadEval ยึดตามรายงานของ Binance และไม่ระบุชื่อ
- สิ่งที่วิศวกร A ติดตั้งเมื่อมิถุนายน: Binance ระบุว่าเป็นแพ็กเกจ Homebrew ที่ถูกดัดแปลง TechCrunch เขียนว่าเป็น "แอปที่ถูกดัดแปลงซึ่งมีมัลแวร์ขโมยรหัสผ่าน" ส่วน NPR เล่าว่าเป็นความพยายามเจาะครั้งแรกของแฮกเกอร์ที่ Binance ตรวจพบและหยุดได้ ทั้งสามไม่ขัดกันในสาระ ReadEval ใช้คำของ Binance
- ใครอยู่เบื้องหลัง: รายงานของ Binance อ้างว่า FBI โยงเหตุนี้กับเกาหลีเหนือ แต่ Binance เองไม่ได้บอกว่าการหลอกวิศวกรเป็นส่วนของแคมเปญใด การเทียบกับ Contagious Interview มาจาก BleepingComputer
- ช่องทางที่เผยแพร่: TechCrunch และ NPR เขียนว่าเป็นคำแถลงบน X ส่วน ReadEval อ่านจากรายงานฉบับเต็มบนบล็อกของ Binance ซึ่งเผยแพร่วันเดียวกัน
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
การขโมยครั้งใหญ่ที่สุดในวงการคริปโตเริ่มจากเทคนิคที่เก่าที่สุดเทคนิคหนึ่ง คือการหลอกคน (social engineering) และไม่ได้เริ่มที่ห้องนิรภัย แต่เริ่มที่คนที่อยากได้งานใหม่ เรื่องนี้ย้ำว่าความพยายามของคนร้ายวัดกันเป็นเดือน มีบริษัทปลอม บัญชีโซเชียลปลอม และการสัมภาษณ์สองรอบ ขณะที่ฝ่ายป้องกันพลาดได้แค่ครั้งเดียว สิ่งที่น่าตั้งคำถามกับ Binance ไม่ใช่ว่าทำไมวิศวกรถูกหลอก แต่คือทำไมไฟล์จากคนนอกจึงรันบนเครื่องที่ทำงานได้ และทำไมเครื่องมือ AI ภายในจึงพาคนร้ายจากเครื่องหนึ่งไปคุมอีกสองเครื่องได้ ซึ่ง TechCrunch ถามคำถามแรกไปแล้ว แต่ Binance ไม่ตอบ คำตอบนั้นน่าจะมีประโยชน์กับทุกบริษัทที่เริ่มให้เครื่องมือ AI เข้าถึงระบบภายใน สำหรับผู้ใช้ Binance คำสัญญาว่าบริษัทรับความเสียหายเองยังเป็นจริงตามตัวเลขที่ประกาศ ส่วนสำหรับทุกคน บทเรียนจำง่าย การสัมภาษณ์งานที่ให้คุณดาวน์โหลดไฟล์จากคนแปลกหน้ามาเปิด และโปรแกรมที่โหลดจากลิงก์แรกบนหน้าค้นหา คือสองประตูที่ไม่ควรเปิดเอง
แหล่งที่มา
- Binance: 29 October 2026 Binance Security Incident: Initial Findings and Response Update (3 พ.ย. 2026)
- BleepingComputer: Binance says fake job interview led to $6.3 billion crypto heist
- The Register: North Korean fake job interview led to $6.3B Binance heist
- TechCrunch: Researchers warned of North Korean hacking tactics years before record $6.3B Binance heist
- NPR: A Binance engineer thought he was interviewing for a job. Then the hackers pounced
- FBI IC3: North Korea Aggressively Targeting Crypto Industry with Well-Disguised Social Engineering Attacks (I-090324-PSA, 3 ก.ย. 2024)
- BleepingComputer: Fake Homebrew Google ads target Mac users with malware (ม.ค. 2025)
- The Block: How a fake job offer took down the world's most popular crypto game (ก.ค. 2022)


