Bitdefender พบบั๊ก Android แค่ติดตั้งแอปก็รีสตาร์ตวนจนต้องล้างเครื่อง Google ยังไม่แก้
Bitdefender พบบั๊ก GhostMap แค่ติดตั้งแอปดัดแปลงก็ทำ Android 10 ขึ้นไปรีสตาร์ตวนจนต้องรีเซ็ต ยังไม่มีแพตช์ ยังไม่พบการโจมตีจริง ลงแอปจาก Play และสำรองข้อมูลไว้

สารบัญ (10 หัวข้อ)
นักวิจัยของ Bitdefender กำลังแกะมัลแวร์ดูดเงินธนาคารบน Android ตัวหนึ่ง แต่เครื่องทดสอบกลับล่มตั้งแต่ขั้นติดตั้ง ทั้งที่มัลแวร์ยังไม่ได้ทำงาน เมื่อสืบต่อจึงพบว่าต้นเหตุคือบั๊กในตัว Android เอง ซึ่งบริษัทตั้งชื่อว่า GhostMap แค่ติดตั้งแอปที่ถูกดัดแปลงก็ทำให้มือถือรีสตาร์ตวนไม่จบจนต้องล้างเครื่อง ข่าวดีคือยังไม่พบใครใช้โจมตีจริง และสิ่งที่คุณทำได้ตอนนี้คือลงแอปจาก Google Play เท่านั้น กับสำรองข้อมูลไว้
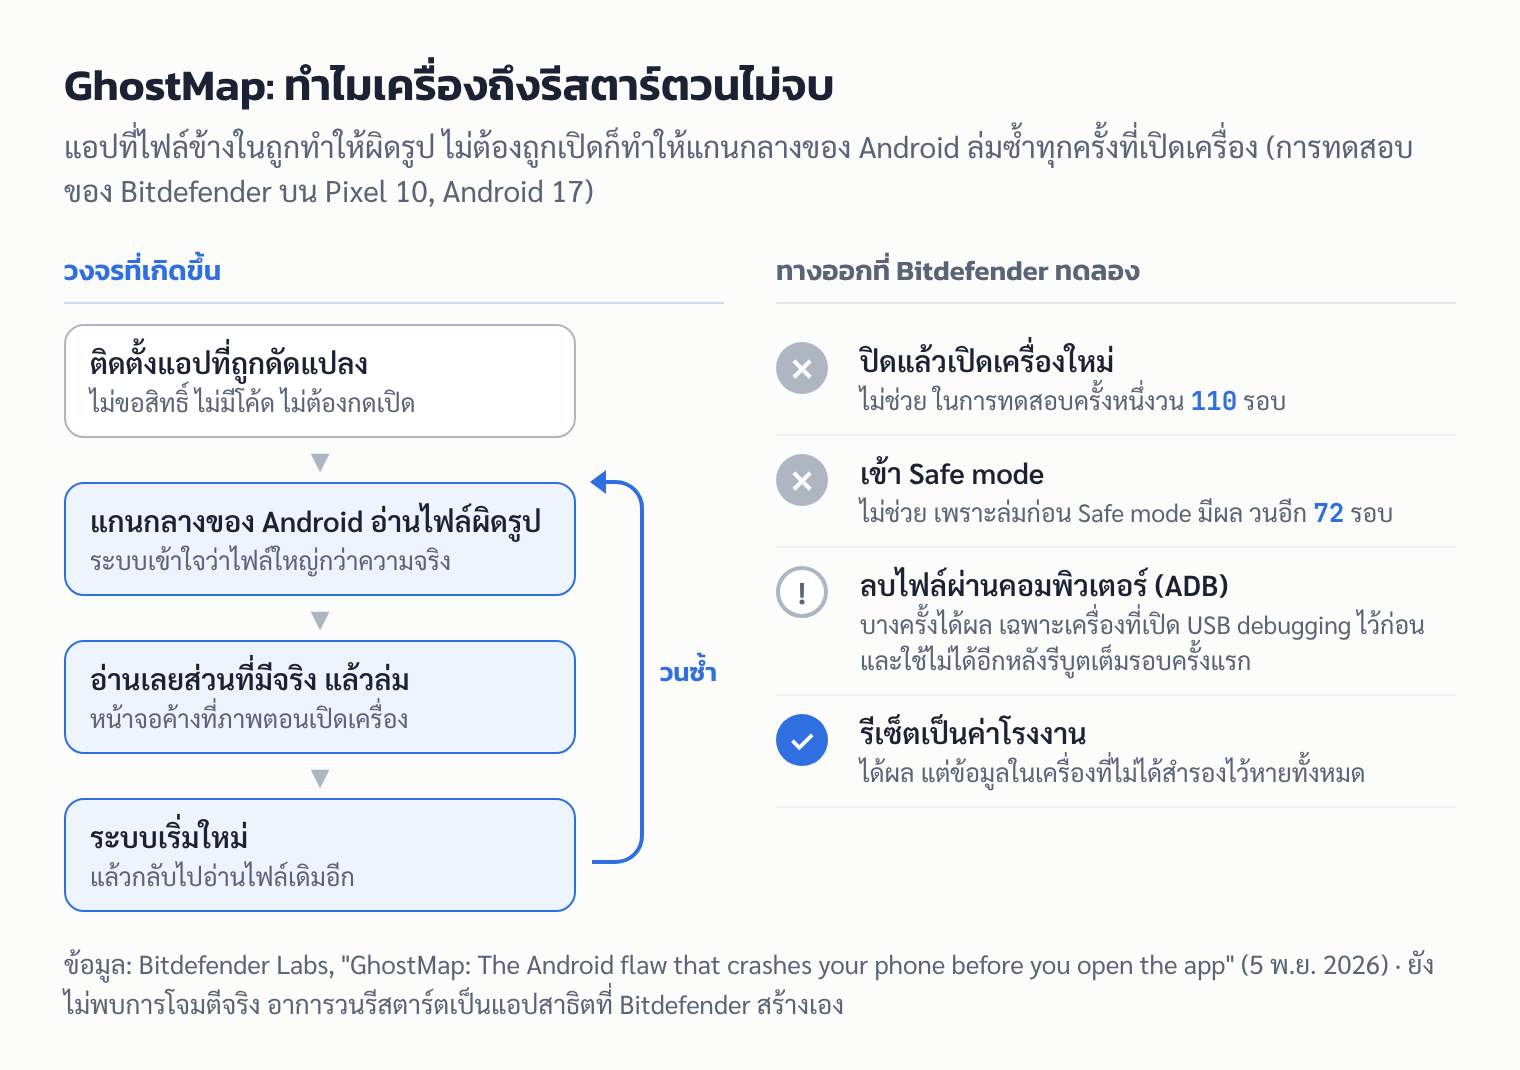
ไฟล์ติดตั้งแอป Android (APK) คือไฟล์ย่อยหลายไฟล์ที่บีบอัดรวมกัน Bitdefender พบว่าถ้าข้อมูลกำกับของไฟล์ย่อยบางไฟล์ผิดรูปแบบเจาะจง Android จะเข้าใจว่าไฟล์นั้นใหญ่กว่าความจริงมาก พอระบบอ่านเลยส่วนที่มีอยู่จริงก็ล่มทันที เหมือนพนักงานคลังที่เชื่อป้ายข้างกล่องว่ามีของเต็ม แล้วล้มเมื่อเอื้อมไปหยิบของที่ไม่มีอยู่ แอปแบบนี้ไม่ต้องขอสิทธิ์ ไม่มีโค้ดให้รัน และไม่ต้องมีใครกดเปิดเลย
ยังไม่จบแค่นั้น ถ้าไฟล์ผิดรูปเป็นไฟล์ที่แกนกลางของ Android อ่านทุกครั้งที่เปิดเครื่อง ระบบจะล่ม เริ่มใหม่ แล้วล่มอีก ตรงนี้อุปมาไม่ตรงความจริง พนักงานตัวจริงจะจำได้ว่าไม่ควรแตะกล่องนั้นอีก แต่ Android จำไม่ได้ ในการทดสอบของ Bitdefender เครื่องวนแบบนี้ 110 รอบ รีสตาร์ตหรือเข้า Safe mode ก็ไม่ช่วย ทางออกที่ได้ผลคือรีเซ็ตเป็นค่าโรงงาน ซึ่งลบข้อมูลทั้งหมด
Bitdefender ระบุว่าบั๊กนี้มีใน Android 10 ขึ้นไป แต่ผลที่เปิดเผยละเอียดมาจาก Pixel 10 ที่ใช้ Android 17 และไม่ได้ทดสอบยี่ห้ออื่น บริษัทแจ้ง Google ตั้งแต่เดือนสิงหาคม และเล่าว่า Google ตอบว่าเรื่องนี้อยู่นอกขอบเขตของแพตช์ความปลอดภัย จึงยังไม่มีตัวแก้ ส่วนมัลแวร์ต้นเรื่องทำได้แค่ให้ติดตั้งไม่สำเร็จ อาการวนรีสตาร์ตเป็นสิ่งที่นักวิจัยสร้างขึ้นเองเพื่อพิสูจน์
ระหว่างรอ ทางที่ช่วยได้จริงคือไม่ให้ไฟล์แบบนี้เข้าเครื่อง ติดตั้งแอปจาก Google Play เท่านั้น อย่ากดเปิดไฟล์ APK ที่ส่งมาทางแชตหรือ SMS เปิด Google Play Protect ไว้ และสำรองข้อมูลวันนี้ ถ้าต้องรีเซ็ตจริง รูปและรายชื่อติดต่อจะไม่หายไปด้วย วิธีตั้งค่าทีละขั้นและไทม์ไลน์การแจ้ง Google อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- บั๊กในตัว Android ไม่ใช่ในมัลแวร์: Bitdefender Labs เผยแพร่งานวิจัย GhostMap เมื่อ 5 พ.ย. 2026 ระบุว่าแอปที่ไฟล์ข้างในถูกทำให้ผิดรูปทำให้โปรเซสที่อ่านไฟล์นั้นล่มได้ แอปไม่ต้องขอสิทธิ์ ไม่มีโค้ด และไม่ต้องถูกเปิด
- ผลที่หนักที่สุดคือรีสตาร์ตวน: ถ้าไฟล์นั้นถูกอ่านโดย
system_serverส่วนแกนกลางของ Android เครื่องจะวนรีสตาร์ต รีบูตและ Safe mode ไม่ช่วย ทางออกที่ได้ผลคือรีเซ็ตเป็นค่าโรงงาน - รุ่นที่กระทบ: Bitdefender ระบุ Android 10 ขึ้นไป ผลที่เปิดเผยละเอียดมาจาก Pixel 10, Android 17, แพตช์ 5 ส.ค. 2026 และไม่ได้ทดสอบยี่ห้ออื่น
- ยังไม่มีแพตช์และไม่มี CVE: ตามที่ Bitdefender เล่า Google ปิดรายงานแรกว่า "Won't Fix (Not Reproducible)" และตอบรายงานที่สองว่าอยู่นอกขอบเขตของแพตช์ความปลอดภัย ReadEval ยังไม่พบคำชี้แจงจาก Google โดยตรง
- ยังไม่พบการโจมตีจริง: มัลแวร์ที่จุดประกายงานวิจัยทำแค่ให้ติดตั้งไม่สำเร็จ อาการวนรีสตาร์ตเป็นสิ่งที่ Bitdefender สร้างขึ้นเองเพื่อพิสูจน์
เกิดอะไรขึ้นกับเครื่องที่โดน
Bitdefender แบ่งผลออกเป็นระดับ ขึ้นกับว่าไฟล์ไหนในแอปถูกทำให้ผิดรูป และโปรเซสไหนเป็นคนอ่าน
| ไฟล์ที่ถูกอ่าน | ใครเป็นคนอ่าน | ผลที่ Bitdefender พบ |
|---|---|---|
| ไฟล์ข้อมูลหลักของแอป (manifest) | ตัวติดตั้งแอปของ Android | ติดตั้งไม่สำเร็จ แบบที่เกิดกับมัลแวร์ตัวต้นเรื่อง |
| ไฟล์ทรัพยากรที่ระบบต้องอ่าน | system_server ซึ่งเป็นแกนกลางของ Android | เครื่องรีสตาร์ตวน ค้างที่ภาพเคลื่อนไหวตอนเปิดเครื่อง |
| ไอคอนหรือไฟล์ที่หน้าจอโฮมและหน้าตั้งค่าอ่าน | แอปหน้าจอโฮม หน้าการตั้งค่า | หน้าข้อมูลแอปเด้งปิด ทำให้ลบแอปออกได้ยาก (ฉากที่ Bitdefender ตั้งสมมติฐาน) |
ที่มา: บทความ GhostMap ของ Bitdefender Labs (5 พ.ย. 2026)
ในบันทึกการทดสอบครั้งหนึ่งของ Bitdefender ระบบวนล่มและเริ่มใหม่ 110 รอบ โดยหน้าจอค้างอยู่ที่ภาพเคลื่อนไหวตอนเปิดเครื่อง ส่วนการทดสอบใน Safe mode ก็วนแบบเดียวกันอีก 72 รอบ Bitdefender อธิบายว่าการล่มเกิดก่อนที่ Safe mode จะมีผล การปิดแล้วเปิดเครื่องใหม่จึงไม่ช่วย
ถ้าเครื่องเปิดโหมดนักพัฒนาและ USB debugging (ADB) ไว้ตั้งแต่ก่อนเกิดเหตุ ผู้ที่ต่อคอมพิวเตอร์อยู่บางครั้งลบไฟล์ต้นเหตุได้ในช่วงสั้น ๆ ระหว่างการล่มแต่ละรอบ แต่ Bitdefender ระบุว่าวิธีนี้ใช้ไม่ได้อีกหลังเครื่องรีบูตเต็มรอบครั้งแรก มือถือของคนทั่วไปซึ่งไม่ได้เปิด USB debugging ไว้จึงเหลือทางเดียวคือรีเซ็ตเป็นค่าโรงงาน ซึ่ง Bitdefender เขียนว่า "ลบทุกอย่างในเครื่อง"
มือถือของฉันเสี่ยงไหม
- รุ่น Android: Bitdefender เขียนว่า "กระทบ Android ทุกรุ่นตั้งแต่ Android 10 ขึ้นไป" และระบุว่าทดลองกับรุ่นเก่ากว่าแล้วทำซ้ำได้ตั้งแต่ Android 10 แต่ไม่ได้เปิดเผยว่าทดลองกับเครื่องใดบ้าง
- เครื่องที่ทดสอบจริง: ผลที่เปิดเผยพร้อมบันทึกการล่มมาจาก Google Pixel 10 ที่ใช้ Android 17 และแพตช์ความปลอดภัยวันที่ 5 ส.ค. 2026 เท่านั้น
- ยี่ห้ออื่น: Silviu Stahie นักวิเคราะห์ความปลอดภัยของ Bitdefender บอก Help Net Security ว่า "บั๊กอยู่ใน AOSP และเราทดสอบตั้งแต่ Android 10 ถึงรุ่นล่าสุด" แต่ "เพราะมันอยู่ใน Android พื้นฐาน เราจึงไม่ได้ทดสอบมือถือของผู้ผลิตอื่น" ReadEval ประเมินว่ามือถือยี่ห้ออื่นที่ใช้ Android 10 ขึ้นไปจึงน่าจะอยู่ในข่าย แต่ยังไม่มีการยืนยันรายยี่ห้อ และผู้ผลิตแต่ละรายอาจปรับโค้ดส่วนนี้ต่างกัน
- แพตช์เดือนพฤศจิกายน: Bitdefender ระบุว่า ณ วันเผยแพร่ (5 พ.ย. 2026) ยังไม่มีตัวแก้ การอัปเดตความปลอดภัยเดือนพฤศจิกายน 2026 ที่ Google เพิ่งออกจึงไม่ได้แก้ GhostMap ตามข้อมูลของ Bitdefender (แต่ยังควรลงเพราะปิดช่องโหว่ร้ายแรงอื่นหลายตัว)
- ในไทย: ยังไม่มีข้อมูลการพบแอปลักษณะนี้ในไทยหรือที่ใดในโลก บั๊กอยู่ในตัว Android จึงไม่ขึ้นกับประเทศ
มีคนถูกโจมตีแล้วหรือยัง
ยังไม่มี Bitdefender เขียนชัดว่า "เราไม่พบฉากเหล่านี้ในโลกจริงเลย" เรื่องเริ่มเมื่อ 12 ส.ค. 2026 เมื่อไฟล์ APK ที่เก็บได้จากโลกจริงทำให้เครื่องจำลอง (emulator) ในห้องแล็บของ Bitdefender ล่มระหว่างติดตั้ง ไฟล์นั้นคือ dropper ของมัลแวร์ธนาคาร (Bitdefender ไม่ระบุชื่อตระกูล) ที่ถูกห่อด้วยโปรแกรมบิดโครงสร้างไฟล์ (packer) เพื่อให้แกะยาก การบิดโครงสร้างนั้นบังเอิญทำให้ตัวติดตั้งของ Android อ่านไฟล์ไม่ได้ Bitdefender ระบุว่าไม่มีอะไรบ่งชี้ว่าผู้สร้างมัลแวร์รู้ว่ามันทำให้เครื่องล่มได้
การยกระดับจาก "ติดตั้งไม่สำเร็จ" เป็น "เครื่องรีสตาร์ตวน" เป็นงานของ Bitdefender เอง ส่วนวิธีที่ผู้ไม่หวังดีอาจนำไปใช้ บริษัทยกเป็นสมมติฐาน ได้แก่
- ทำให้มือถือเหยื่อใช้ไม่ได้ แล้วขู่เรียกเงินโดยอาศัยว่าทางเลือกเดียวคือล้างเครื่อง
- ทำให้แอปอันตรายลบออกยาก เพราะหน้าการตั้งค่าที่ใช้ลบแอปเด้งปิด
- ทำให้เครื่องมือสแกนความปลอดภัยที่อ่านไฟล์ APK ล่มเอง
- แอบใส่ไฟล์ผิดรูปมาในการอัปเดตแอปภายหลัง ซึ่ง Bitdefender เตือนว่าอาจกระทบหลายเครื่องพร้อมกัน แต่ไม่ให้รายละเอียด และ Stahie บอก Help Net Security ว่าบริษัท "มีเหตุผลที่ดีที่จะไม่ขยายความประเด็นนี้"
ReadEval ไม่อธิบายรายละเอียดทางเทคนิคของการทำไฟล์ผิดรูปในข่าวนี้ เพราะไม่ได้ช่วยผู้ใช้ป้องกันตัว
Google ว่าอย่างไร
ทุกคำตอบของ Google ด้านล่างมาจากบทความของ Bitdefender ฝ่ายเดียว Android Authority, Help Net Security และ Infosecurity Magazine ไม่ได้อ้างคำชี้แจงจาก Google โดยตรง และ BleepingComputer ระบุว่ายังรอคำตอบจาก Google ณ วันที่ 5 พ.ย. 2026 ReadEval ยังไม่พบแถลงการณ์ของ Google เรื่องนี้
| วันที่ | เหตุการณ์ (ตามที่ Bitdefender เล่า) |
|---|---|
| 12 ส.ค. 2026 | ไฟล์ APK จากโลกจริงทำให้เครื่องจำลองของ Bitdefender ล่มระหว่างติดตั้ง |
| 20 ส.ค. 2026 | แจ้ง Google ครั้งแรกผ่านโครงการรางวัลช่องโหว่ Android & Devices Vulnerability Reward Program Google ปิดเรื่องเป็น "Won't Fix (Not Reproducible)" (ไม่แก้ เพราะทำซ้ำไม่ได้) และบอกว่าอยู่นอกขอบเขตของโครงการ |
| 25 ส.ค. 2026 | แจ้งครั้งที่สองพร้อมแอปสาธิต (PoC) ที่ทำให้วนรีสตาร์ตได้จริงและขั้นตอนทำซ้ำ Google ตอบว่าอยู่ "นอกขอบเขตของการแก้ด้วยแพตช์ความปลอดภัย" และส่งต่อให้ทีมที่เกี่ยวข้อง อาจพิจารณาใส่ใน Android รุ่นถัดไป |
| ปลายเดือนตุลาคม 2026 | Bitdefender แจ้ง Google ว่าจะเผยแพร่วันที่ 5 พ.ย. และ Google ตกลง (ตามรายงานของ Help Net Security) |
| 5 พ.ย. 2026 | Bitdefender เผยแพร่งานวิจัย |
GhostMap ไม่มีรหัส CVE Stahie บอก Help Net Security ว่า "ถ้า Google รับบั๊กนี้ผ่านโครงการรางวัลช่องโหว่ เราก็จะได้ CVE" Bitdefender เทียบกับ CVE-2016-6724 ปัญหาที่คล้ายกันแต่เบากว่าในปี 2016 ซึ่ง Google จัดระดับ Moderate และแก้ใน Android 4.4.4 ถึง 7.0 แล้วให้เหตุผลว่าปัญหาที่ต้องล้างเครื่องถึงจะหายควรได้ระดับ High
ทำอะไรได้บ้างระหว่างรอ
Bitdefender ยอมรับว่าผู้ใช้ "มีทางเลือกบนเครื่องจำกัด" ทางที่ได้ผลที่สุดคือไม่ให้ไฟล์แบบนี้เข้าเครื่อง และเตรียมข้อมูลไว้เผื่อต้องล้างเครื่อง
1. ติดตั้งแอปจาก Google Play เท่านั้น หน้าช่วยเหลือของ Google เขียนว่า "ถ้าคุณดาวน์โหลดแอปจากแหล่งที่ไม่รู้จัก อุปกรณ์และข้อมูลส่วนตัวของคุณอาจตกอยู่ในความเสี่ยง" อย่างไรก็ดี ไม่มีแหล่งใดยืนยันว่าการตรวจแอปของ Google Play จะจับไฟล์ผิดรูปแบบ GhostMap ได้ Google Play จึงลดความเสี่ยง ไม่ได้รับประกันว่าปลอดภัย 100%
2. อย่ากดเปิดไฟล์ APK ที่ส่งมาทางแชต SMS หรือลิงก์ในเว็บ และตรวจว่าไม่มีแอปไหนได้สิทธิ์ติดตั้งแอปเอง ตามคำแนะนำของ Kaspersky สำหรับ Android 8 ขึ้นไป
- เปิดแอป การตั้งค่า (Settings)
- เข้า แอป (Apps) แล้วหา สิทธิ์เข้าถึงพิเศษของแอป (Special app access) (บางรุ่นอยู่ใต้ ขั้นสูง (Advanced) หรือเมนูสามจุด)
- แตะ ติดตั้งแอปที่ไม่รู้จัก (Install unknown apps)
- แอปใดที่ขึ้นว่า อนุญาต (Allowed) เช่น แอปแชตหรือเบราว์เซอร์ ให้แตะแล้วปิดสวิตช์
ชื่อเมนูต่างกันไปตามยี่ห้อ ถ้าหาไม่เจอให้พิมพ์ค้นในช่องค้นหาของแอปการตั้งค่า
3. เปิด Google Play Protect ไว้ ตามหน้าช่วยเหลือของ Google Play
- เปิดแอป Google Play Store
- แตะไอคอนโปรไฟล์มุมขวาบน
- แตะ Play Protect แล้วแตะไอคอน การตั้งค่า
- ตรวจว่า สแกนแอปด้วย Play Protect (Scan apps with Play Protect) เปิดอยู่
Play Protect ตรวจทั้งแอปจาก Play Store และแอปจากแหล่งอื่นในเครื่อง แต่ทั้ง Google และ Bitdefender ไม่ได้บอกว่า Play Protect ตรวจจับ GhostMap ได้หรือไม่ จึงยังไม่ยืนยัน
4. สำรองข้อมูลด้วย Google ตามหน้าช่วยเหลือ "Back up or restore data on your Android device"
- เปิดแอป การตั้งค่า (Settings)
- แตะ Google แล้วแตะ All services (บางเครื่องเขียนว่า Google services)
- ใต้หัวข้อ Backup and restore แตะ Backup
- เปิดการสำรองข้อมูล แล้วแตะ Back up now (สำรองข้อมูลเลย)
สิ่งที่สำรองได้ ได้แก่ แอปและข้อมูลแอป ประวัติการโทร รายชื่อติดต่อ การตั้งค่าเครื่อง และ SMS/MMS ส่วนรูปและวิดีโอสำรองผ่านแอป Google Photos พื้นที่ฟรีมี 15GB ต่อบัญชี Google ถ้าไม่พอต้องซื้อพื้นที่ Google One เพิ่ม และการสำรองข้อมูลอาจใช้เวลาถึง 24 ชั่วโมง เมื่อเสร็จจะขึ้นคำว่า On ใต้ประเภทข้อมูลที่เลือกไว้
5. ถ้าแอปความปลอดภัยเตือน ให้ทำทันที Bitdefender แนะนำให้ใช้แอปความปลอดภัยที่ตรวจไฟล์ก่อนบั๊กทำงาน (บริษัทใช้ชื่อการตรวจจับว่า Android.Riskware.Ghostmap.rA ในผลิตภัณฑ์ของตัวเอง และระบุว่า "โซลูชันความปลอดภัยอื่นอาจให้การป้องกันคล้ายกัน") ถ้าถูกเตือนตอนดาวน์โหลด ให้ลบไฟล์ก่อนติดตั้ง ถ้าเตือนว่าแอปที่ติดตั้งแล้วมีปัญหา ให้ลบขณะที่เครื่องยังใช้งานได้ เพราะ Android ไม่ให้แอปอื่นลบแอปแทนคุณ ควรรู้ด้วยว่า Bitdefender เป็นผู้ขายแอปความปลอดภัย คำแนะนำนี้จึงเกี่ยวกับสินค้าของบริษัทเอง
ถ้าเครื่องรีสตาร์ตวนอยู่แล้ว
อาการรีสตาร์ตวนเกิดได้จากหลายสาเหตุ เช่น การอัปเดตที่ติดตั้งไม่สมบูรณ์ ไม่ได้แปลว่าโดน GhostMap เสมอ ReadEval แนะนำให้ติดต่อศูนย์บริการของยี่ห้อก่อนตัดสินใจ ถ้าต้องรีเซ็ตเป็นค่าโรงงานจริง ข้อมูลที่ไม่ได้สำรองไว้จะหายทั้งหมด แต่ถ้าสำรองตามขั้นตอนข้างบนไว้แล้ว เมื่อตั้งค่าเครื่องใหม่ด้วยบัญชี Google เดิม ระบบจะให้เลือกกู้ข้อมูลกลับ ซึ่งหน้าช่วยเหลือของ Google ระบุว่าอาจใช้เวลาถึง 24 ชั่วโมง
แหล่งข่าวรายงานต่างกันตรงไหน
- ทดสอบกับอะไร: Android Authority บรรยายการทดสอบว่าใช้เครื่องจำลองและแอปสาธิต ไม่ได้ระบุรุ่น Android หรือรุ่นมือถือ ขณะที่บทความของ Bitdefender ระบุ Pixel 10 กับ Android 17 ชัดเจน ReadEval ยึดตาม Bitdefender
- ทางกู้เครื่อง: Infosecurity Magazine เขียนว่าทางเดียวคือรีเซ็ตเป็นค่าโรงงาน Android Authority บอกว่ารีเซ็ตหรือลบไฟล์ผ่าน ADB ส่วน Bitdefender อธิบายว่า ADB ได้ผลเฉพาะเครื่องที่เปิด USB debugging ไว้ก่อน และใช้ไม่ได้หลังรีบูตเต็มรอบครั้งแรก ข้อสรุปที่ตรงกันคือสำหรับคนทั่วไป ทางที่ได้ผลคือรีเซ็ต
- คำตอบของ Google: ทุกแหล่งอ้างคำตอบผ่าน Bitdefender และใช้คำต่างกันเล็กน้อย ("not reproducible" กับ "นอกขอบเขตของแพตช์ความปลอดภัย") สองคำนี้มาจากรายงานสองครั้งที่ต่างกัน ไม่ได้ขัดแย้งกัน
เกี่ยวข้องกับข่าว Android อื่นอย่างไร
สัปดาห์นี้ ReadEval รายงานว่า Google ออกแพตช์ Android เดือนพฤศจิกายน 2026 ซึ่งแก้บั๊ก "SMS of Death" ที่ทำให้ระบบโทรของเครื่องล่ม ทั้งสองเรื่องเป็นบั๊กประเภททำให้เครื่องใช้งานไม่ได้ (DoS) เหมือนกัน แต่ SMS of Death ได้แพตช์แล้ว ขณะที่ GhostMap ตามที่ Bitdefender เล่า Google ไม่จัดเป็นเรื่องที่ต้องแก้ด้วยแพตช์ความปลอดภัย
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ไม่ต้องตกใจ แต่เป็นเหตุผลที่ดีที่จะสำรองข้อมูลวันนี้ GhostMap ยังไม่ถูกใช้โจมตีใคร และคนที่ลงแอปจาก Google Play อย่างเดียวอยู่ในกลุ่มที่เสี่ยงน้อยกว่ามาก จุดที่น่าคิดคือราคาของบั๊กประเภทนี้ บั๊กที่ "แค่ทำให้เครื่องล่ม" มักถูกจัดความรุนแรงต่ำเพราะไม่ได้ขโมยข้อมูล แต่สำหรับคนทั่วไป มือถือที่ต้องล้างเครื่องหมายถึงรูปครอบครัว แชต และแอปธนาคารที่ต้องยืนยันตัวตนใหม่ ความเสียหายจริงจึงอยู่ที่ข้อมูลที่ไม่ได้สำรองไว้ ข้อเท็จจริงด้าน Google ยังมาจาก Bitdefender ฝ่ายเดียว และ Bitdefender เองก็ขายแอปที่ตรวจจับปัญหานี้ ReadEval จะติดตามว่า Google ชี้แจงหรือใส่ตัวแก้ใน Android รุ่นถัดไปหรือไม่ ระหว่างนี้ สามข้อที่ทำได้ภายในสิบนาทีคือปิดสิทธิ์ติดตั้งแอปที่ไม่รู้จัก ตรวจว่า Play Protect เปิดอยู่ และกด Back up now
แหล่งที่มา
- Bitdefender Labs: GhostMap: The Android flaw that crashes your phone before you open the app
- Help Net Security: A banking malware sample led researchers to an Android bug that can loop-crash phones
- Android Authority: Android GhostMap flaw could leave phones stuck in crash loops
- Infosecurity Magazine: GhostMap Bug Leaves Android Phones Stuck in Reboot Loop
- BleepingComputer: GhostMap Android flaw lets malicious app trigger persistent boot loop (สถานะการขอคำชี้แจงจาก Google)
- Google Play Help: Use Google Play Protect to help keep your apps safe & your data private
- Android Help: Back up or restore data on your Android device
- Android Help: Download apps to your Android device
- Kaspersky: Why you should avoid installing unknown apps (วิธีปิดสิทธิ์ Install unknown apps)


