Apple จะตรวจรูปและไฟล์ iCloud ที่แชร์ลิงก์สาธารณะ เริ่ม iOS 27.3 แต่ไม่บอกว่าตรวจหาอะไร
รูปและไฟล์ iCloud ที่แชร์แบบ Anyone with the link จะถูก Apple ตรวจหา "เนื้อหาอันตราย" ตั้งแต่ iOS 27.3 โดยไม่นิยามคำนี้ เลี่ยงได้ด้วย People you choose

สารบัญ (9 หัวข้อ)
ลองนึกภาพว่าคุณส่งลิงก์อัลบั้มรูปงานแต่งจาก iPhone เข้ากลุ่ม LINE ให้ญาติทุกคนกดเปิดดูได้ ตั้งแต่ iOS 27.3 ลิงก์แบบนี้จะเปิดให้ Apple ตรวจได้ด้วย Apple เขียนไว้ในหน้าช่วยเหลือที่เพิ่งเผยแพร่ว่า รูปใน iCloud Photos และไฟล์ใน iCloud Drive ที่แชร์แบบ "ใครมีลิงก์ก็เปิดได้" (Anyone with the link) "จะถูก Apple ตรวจหาเนื้อหาอันตราย" ส่วนรูปที่เก็บไว้เฉย ๆ หรือแชร์ให้คนที่เลือกไว้ ไม่อยู่ในประกาศนี้
เวลาแชร์ของจาก iCloud คุณเลือกได้ว่าจะส่งสำเนาไปเลย (Send a Copy) ส่งลิงก์ที่เปิดได้เฉพาะคนที่คุณเชิญ (People you choose) หรือส่งลิงก์ที่ใครมีก็เปิดได้ Apple ให้เหตุผลว่าแบบสุดท้ายเปิดได้ทุกคนที่มีลิงก์ "รวมถึง Apple" เหมือนฝากของในตู้ล็อกเกอร์ของอาคาร ถ้าบอกรหัสเฉพาะเพื่อน ของก็อยู่ระหว่างคุณกับเพื่อน แต่ถ้าแปะรหัสไว้หน้าตู้ เจ้าของอาคารก็เปิดได้เหมือนคนอื่น ต่างกันตรงที่ Apple ไม่ได้แค่เปิดได้ แต่บอกว่าจะเปิดตรวจจริง ส่วนเรื่องที่ลิงก์แบบนี้ไม่เข้ารหัสแบบ end-to-end แม้คุณเปิดการปกป้องข้อมูลขั้นสูง (Advanced Data Protection) ไว้ เป็นแบบนี้มาก่อนแล้ว
ปัญหาคือ Apple ไม่ได้บอกว่า "เนื้อหาอันตราย" หมายถึงอะไร ไม่บอกว่าตรวจอย่างไร และไม่ได้บอกขั้นตอนอุทธรณ์ถ้าตัดสินผิด แต่บอกผลไว้ชัดว่าอาจลบหรือแก้เนื้อหาได้ทุกเมื่อ ปิดบัญชี Apple ของคุณ และ "หากจำเป็น" ดึงเจ้าหน้าที่บังคับใช้กฎหมายเข้ามา สื่อบางแห่งคาดว่าน่าจะหมายถึงมัลแวร์หรือภาพล่วงละเมิดทางเพศเด็ก แต่นั่นเป็นการคาดของสื่อเอง Apple ยังไม่ได้ยืนยัน
ตอนนี้ iOS 27.3 ยังเป็นรุ่นทดสอบสำหรับนักพัฒนา สื่อคาดว่าจะออกให้ทุกคนช่วงธันวาคม หน้าช่วยเหลือไม่ได้จำกัดประเทศ ผู้ใช้ในไทยจึงน่าจะโดนด้วย แต่ท้ายหน้ามีประโยคว่าไม่ใช่ทุกฟีเจอร์มีในทุกประเทศ และ Apple ไม่ได้ยืนยันรายประเทศ
ถ้าจะส่งรูปหรือไฟล์ส่วนตัว ให้เลือก People you choose หรือ Send a Copy แทน และใช้ช่วงก่อนอัปเดตเปิดดูว่ามีลิงก์สาธารณะค้างอยู่ที่ไหนบ้าง ขั้นตอนในแอป Files และบน iCloud.com ข้อความต้นฉบับของ Apple และสิ่งที่ยังไม่มีใครตอบได้ อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ตรวจเฉพาะลิงก์สาธารณะ: ตั้งแต่ iOS, iPadOS, macOS และ visionOS 27.3 รูปและไฟล์ใน iCloud ที่แชร์แบบ Anyone with the link จะถูก Apple ตรวจหา "เนื้อหาอันตราย" ตามหน้าช่วยเหลือของ Apple ฉบับ 3 พ.ย. 2026
- ไม่นิยาม ไม่บอกวิธี ไม่มีอุทธรณ์: Apple ไม่ได้บอกว่าเนื้อหาอันตรายคืออะไร ตรวจด้วยคนหรือระบบอัตโนมัติ ลิงก์ที่สร้างก่อน 27.3 โดนด้วยไหม หรือถ้าตัดสินผิดจะร้องเรียนได้ที่ไหน
- ผลที่อาจตามมา: ลบหรือแก้เนื้อหา ปิดบัญชี Apple กันไม่ให้สมัครบัญชีใหม่ด้วยอีเมลหรือเบอร์โทรเดิม และแจ้งเจ้าหน้าที่บังคับใช้กฎหมาย "หากจำเป็น"
- เลี่ยงได้: แชร์แบบ People you choose หรือ Send a Copy แทน และเปลี่ยนลิงก์สาธารณะที่มีอยู่ให้เป็นแบบเฉพาะคนที่เลือก หรือหยุดแชร์
Apple เขียนไว้ว่าอย่างไร
ทั้งหมดอยู่ในหน้าช่วยเหลือสั้น ๆ ชื่อ "Learn more about sharing content that can be accessed by Anyone with the Link" ลงวันที่ 3 พ.ย. 2026 Apple ไม่ได้ออกข่าวประชาสัมพันธ์แยก MacRumors, 9to5Mac และ The Register เป็นผู้พบและรายงานเมื่อ 4 พ.ย. ข้อความหลักมี 3 ท่อน (แปลโดย ReadEval)
เมื่อคุณแชร์รายการที่ใครมีลิงก์ก็เข้าถึงได้ (Anyone with the Link) ในเวอร์ชัน 27.3 ขึ้นไปของ iOS, iPadOS, macOS และ visionOS เนื้อหานั้นจะเปิดให้ Apple เข้าถึงได้เพื่อตรวจหาเนื้อหาอันตราย
เมื่อคุณแชร์เนื้อหาที่เก็บใน iCloud เช่น รูปใน iCloud Photos หรือไฟล์ใน iCloud Drive คุณเลือกได้ว่าจะแชร์ลิงก์ (Share a Link) หรือส่งสำเนา (Send a Copy) ถ้าเลือกแชร์ลิงก์ คุณจะแชร์ให้ "คนที่คุณเลือก" (People you choose) คือเฉพาะคนที่คุณเชิญหรืออนุมัติ หรือแชร์ให้ "ใครก็ตามที่มีลิงก์" ซึ่งทำให้ทุกคนที่มีลิงก์เข้าถึงได้ รวมถึง Apple ... เพื่อให้แชร์ได้ รายการนั้นจะไม่เข้ารหัสแบบ end-to-end อีกต่อไป แม้เจ้าของหรือผู้ร่วมแชร์จะเปิด Advanced Data Protection ไว้
ถ้าคุณพยายามอัปโหลดเนื้อหาอันตราย Apple ขอสงวนสิทธิ์ที่จะย้าย ปฏิเสธ แก้ไข นำออก หรือลบเนื้อหานั้นได้ทุกเมื่อ Apple อาจดำเนินการกับบัญชี Apple ของคุณด้วย ซึ่งรวมถึงการบล็อกหรือปิดบัญชี การบล็อกไม่ให้สร้างบัญชี Apple ใหม่ด้วยอีเมลหรือหมายเลขโทรศัพท์ที่เกี่ยวข้อง หรือหากจำเป็น การให้เจ้าหน้าที่บังคับใช้กฎหมายเข้ามาเกี่ยวข้อง
ท้ายหน้ามีอีกประโยคเดียวคือ "ไม่ใช่ทุกฟีเจอร์ที่มีในทุกประเทศหรือภูมิภาค" ซึ่งเป็นประโยคมาตรฐานที่ Apple ใส่ในหน้าช่วยเหลือหลายหน้า และไม่ได้บอกว่าการตรวจนี้เปิดในประเทศใดบ้าง
แชร์แบบไหนถูกตรวจ แบบไหนไม่ถูกตรวจ
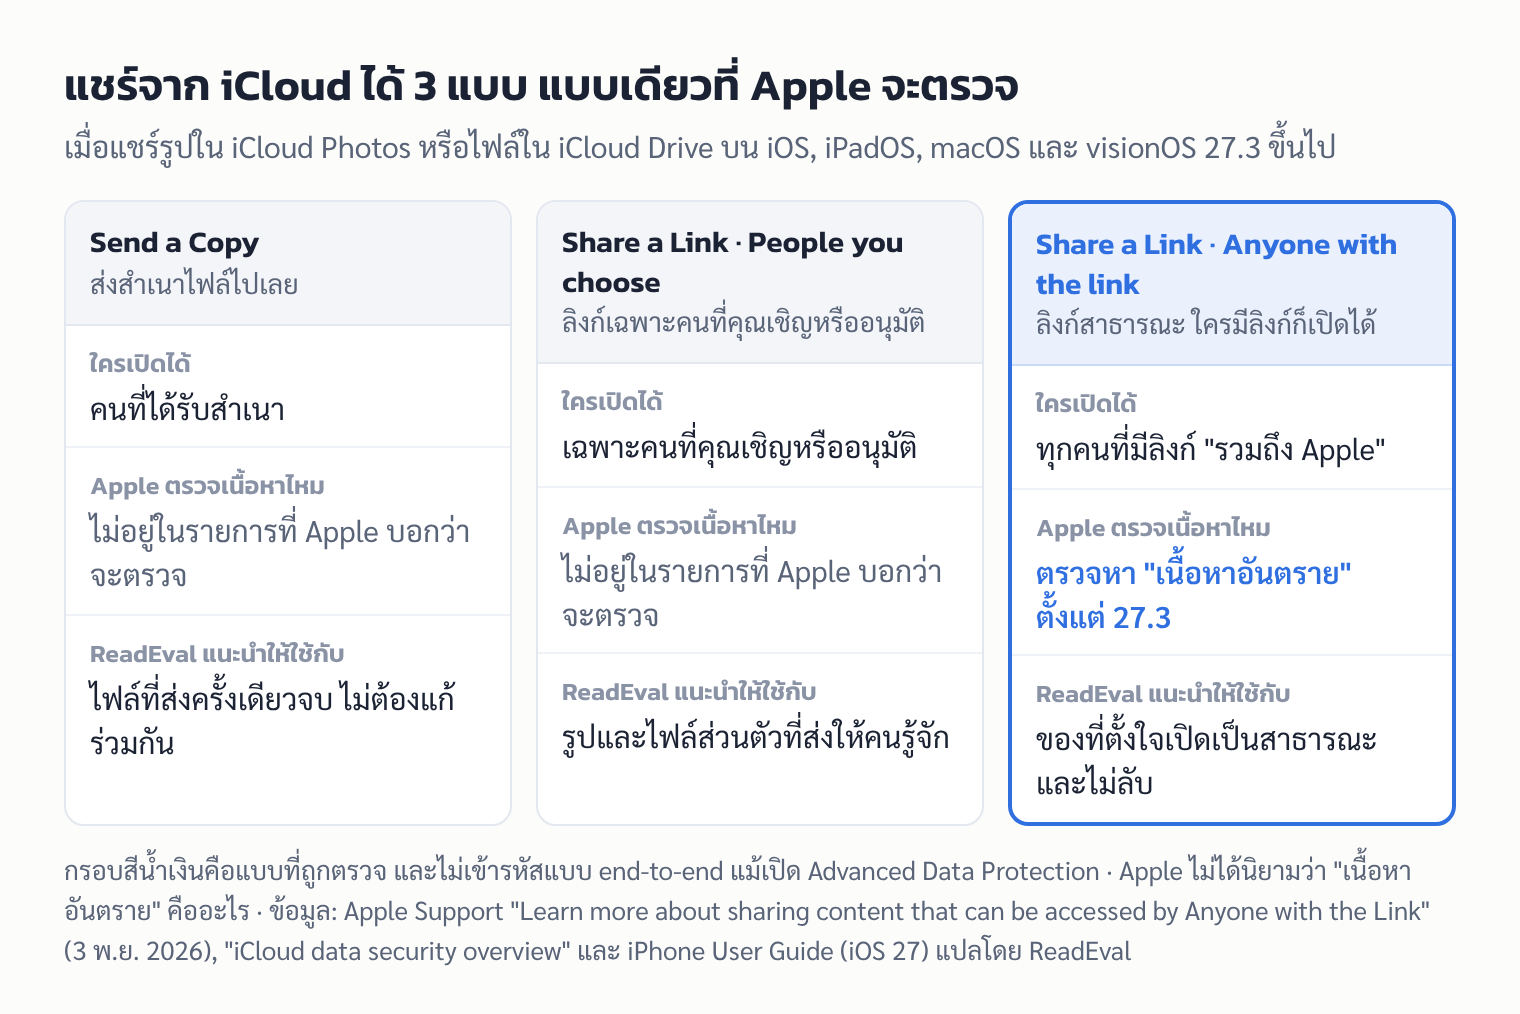
ตามถ้อยคำของ Apple มีแบบเดียวที่ถูกตรวจ คือลิงก์แบบ Anyone with the link ส่วน People you choose และ Send a Copy ไม่อยู่ในหน้าช่วยเหลือนี้ ซึ่ง 9to5Mac, MacRumors, The Register และ Digital Trends อ่านตรงกัน หน้านี้ยังไม่ได้พูดถึงการสแกนคลังรูปหรือไฟล์ที่คุณเก็บไว้เฉย ๆ โดยไม่ได้แชร์
เรื่องการเข้ารหัส มีรายละเอียดที่ข่าวส่วนใหญ่ไม่ได้บอก คือส่วนนี้ไม่ใช่ของใหม่ หน้า "iCloud data security overview" ของ Apple (ฉบับ 5 ม.ค. 2026) เขียนไว้ก่อนแล้วว่า การแชร์แบบ "anyone with the link" รวมถึง iWork collaboration และ Shared Albums ใน Photos ไม่รองรับ Advanced Data Protection เพราะกุญแจถอดรหัสของเนื้อหาที่แชร์จะถูกอัปโหลดไปไว้ที่ศูนย์ข้อมูลของ Apple เพื่อให้เปิดผ่านเว็บได้ สิ่งที่เพิ่มเข้ามาใน 27.3 จึงเป็นการ "ตรวจ" ไม่ใช่การ "เลิกเข้ารหัส" หน้าเดียวกันระบุว่าการแชร์ส่วนใหญ่ เช่น โฟลเดอร์ที่แชร์ใน iCloud Drive และ iCloud Shared Photo Library ยังเข้ารหัสแบบ end-to-end ได้ ถ้าผู้ร่วมแชร์ทุกคนเปิด Advanced Data Protection
จุดที่ยังไม่ชัดคือ Shared Albums ใน Photos ซึ่งไม่ได้เข้ารหัสแบบ end-to-end เหมือนกัน แต่หน้าช่วยเหลือฉบับใหม่ไม่ได้พูดถึงเลย ReadEval จึงยืนยันไม่ได้ว่าอัลบั้มที่แชร์จะถูกตรวจด้วยหรือไม่
"เนื้อหาอันตราย" คืออะไร และถ้าตัดสินผิดอุทธรณ์ได้ไหม
Apple ไม่ได้นิยามคำนี้ และหน้าช่วยเหลือไม่มีขั้นตอนแจ้งเตือนเจ้าของไฟล์หรืออุทธรณ์เลย The Register รายงานว่าส่งคำถามไปแล้วแต่ Apple ไม่ตอบ คำถามที่ยังไม่มีคำตอบได้แก่
- ตรวจอย่างไร ใช้คน ระบบอัตโนมัติ หรือ AI (The Register และ Digital Trends ระบุว่า Apple ไม่ได้บอก)
- ตรวจบนเครื่องหรือบนเซิร์ฟเวอร์ (Digital Trends ระบุว่า Apple ไม่ได้บอก)
- ลิงก์ที่สร้างไว้ก่อนอัปเดต 27.3 จะถูกตรวจด้วยหรือไม่ (MacRumors ระบุว่า Apple ไม่ได้บอก)
- ถ้าเนื้อหาถูกลบหรือบัญชีถูกปิดโดยผิดพลาด จะร้องเรียนที่ไหน
ที่พอเทียบได้คือข้อกำหนดการใช้ iCloud (ฉบับแก้ล่าสุด 14 ก.ย. 2026) ซึ่งห้ามอัปโหลดหรือแชร์เนื้อหาที่ "ผิดกฎหมาย คุกคาม ข่มขู่ เป็นอันตราย ... หรือไม่เหมาะสมด้วยประการอื่น" ห้ามกิจกรรมที่เป็นอันตรายต่อเด็ก รวมถึงภาพล่วงละเมิดทางเพศเด็ก (CSAM) และให้ Apple สงวนสิทธิ์ "คัดกรอง ย้าย ปฏิเสธ แก้ไข และ/หรือนำเนื้อหาออก" ได้โดยไม่ต้องแจ้งล่วงหน้า แต่ข้อกำหนดเป็นกติกากว้าง ๆ ของทั้งบริการ ไม่ได้บอกว่าการตรวจลิงก์ครั้งนี้มองหาอะไร ReadEval ไม่พบขั้นตอนอุทธรณ์ทั่วไปในข้อกำหนดนี้ มีเพียงช่องทางร้องเรียนเฉพาะผู้ใช้ในอินเดียตามกฎหมายของอินเดีย
สื่อคาดว่าหมายถึงอะไร
| สื่อ | เขียนว่าอย่างไร |
|---|---|
| MacRumors | อาจครอบคลุมมัลแวร์ ไฟล์ประสงค์ร้าย และ/หรือ CSAM โดยอนุมานจากการที่ Apple พูดถึงเจ้าหน้าที่บังคับใช้กฎหมาย |
| Digital Trends | การพูดถึงเจ้าหน้าที่ "ชี้ไปทางมัลแวร์หรือ CSAM แต่นั่นเป็นการอนุมานของผม" (Shikhar Mehrotra ผู้เขียน) |
| The Register | "อาจรวมถึง" CSAM มัลแวร์ และเนื้อหาผิดกฎหมายอื่น และตั้งข้อกังวลว่าแรงกดดันทางการเมืองอาจทำให้ลบเนื้อหาที่ถูกมองว่าไม่เหมาะสมด้วย |
| 9to5Mac | ไม่ได้คาดเดา รายงานเฉพาะถ้อยคำของ Apple |
ทั้งสามสำนักที่คาดเดาเขียนชัดว่าเป็นการอนุมานของตัวเอง ไม่ใช่ข้อมูลจาก Apple ReadEval จึงไม่เรียกนโยบายนี้ว่า "การสแกน CSAM" พาดหัวของ The Register ที่ใช้คำว่า "spy cloud" (คลาวด์สอดแนม) ก็เป็นความเห็นของสื่อ ไม่ใช่คำของ Apple
ทำไมเรื่องนี้ถูกจับตา: แผนที่ Apple เคยถอยเมื่อปี 2021
ในเดือนสิงหาคม 2021 Apple เคยประกาศระบบตรวจหาภาพ CSAM ที่รู้จักอยู่แล้วในรูปที่เก็บไว้ใน iCloud Photos จากนั้นเลื่อนออกไป และยกเลิกในเดือนธันวาคม 2022 ตามที่ MacRumors รายงาน ปี 2023 Erik Neuenschwander ผู้อำนวยการด้านความเป็นส่วนตัวของผู้ใช้และความปลอดภัยของเด็กของ Apple อธิบายเหตุผลว่า "การสแกนข้อมูล iCloud ที่ผู้ใช้เก็บไว้เป็นส่วนตัวทุกคน จะสร้างช่องทางใหม่ให้โจรขโมยข้อมูลหาทางเจาะ" และ "การสแกนเนื้อหาประเภทหนึ่ง เปิดประตูไปสู่การสอดแนมแบบเหมารวม"
ReadEval ประเมินว่านโยบายใหม่ต่างจากแผนปี 2021 ตรงขอบเขต เพราะตามถ้อยคำของ Apple การตรวจครอบคลุมเฉพาะเนื้อหาที่เจ้าของเลือกเปิดเป็นสาธารณะ และไม่เข้ารหัสแบบ end-to-end อยู่แล้ว ไม่ใช่คลังรูปส่วนตัวทั้งหมด แต่ข้อกังวลที่ Apple เคยพูดเองเรื่องการขยายขอบเขต เป็นเหตุผลที่คนจับตาว่าคำว่า "เนื้อหาอันตราย" ที่ไม่มีนิยามจะครอบคลุมแค่ไหน
คนไทยโดนด้วยไหม
หน้าช่วยเหลือนี้อยู่บนเว็บไซต์ Apple ฝั่งสหรัฐฯ และไม่ได้จำกัดประเทศ ReadEval จึงประเมินว่าผู้ใช้ iCloud ในไทยน่าจะได้รับนโยบายนี้เมื่ออัปเดตเป็น 27.3 แต่ Apple ไม่ได้ยืนยันรายประเทศ และหน้านี้มีประโยค "ไม่ใช่ทุกฟีเจอร์ที่มีในทุกประเทศหรือภูมิภาค" ReadEval จึงยืนยันไม่ได้ว่าการตรวจจะเริ่มในไทยพร้อมกันหรือไม่
เรื่องเวลา MacRumors, The Register และ Digital Trends รายงานตรงกันว่า 27.3 เพิ่งออกเป็นรุ่นเบตาสำหรับนักพัฒนา และคาดว่าจะออกให้ทุกคนในเดือนธันวาคม 2026 วันที่นี้เป็นการคาดของสื่อ Apple ไม่ได้ประกาศ
แชร์แบบไม่ถูกตรวจทำอย่างไร
ขั้นตอนด้านล่างมาจาก iPhone User Guide ของ Apple สำหรับ iOS 27 ReadEval ไม่ได้ทดลองกดบนรุ่นเบตา 27.3 ชื่อเมนูจึงอาจต่างไปบ้าง
แชร์ไฟล์จาก iCloud Drive ให้เฉพาะคนที่เลือก
- เปิดแอป Files แล้วไปยังไฟล์หรือโฟลเดอร์ที่ต้องการ
- แตะค้างที่ไฟล์หรือโฟลเดอร์ แตะปุ่มแชร์ แตะเมนูใต้ชื่อรายการ แล้วเลือก Share a Link
- แตะ "People you choose can edit" แล้วเลือก People you choose (ถ้าเห็นตัวเลือก Anyone with the link ถูกเลือกอยู่ ให้เปลี่ยน)
- ถ้าต้องการ เปิด Access Requests เพื่อให้คนที่ได้ลิงก์ขออนุญาตจากคุณก่อน
- ใต้ New Participants Can เลือกว่าให้แก้ไขได้ หรือดูและดาวน์โหลดอย่างเดียว แล้วเลือกช่องทางส่งคำเชิญ
ส่งสำเนาไปเลย
- เปิดแอป Files แตะค้างที่ไฟล์หรือโฟลเดอร์
- แตะปุ่มแชร์ แตะเมนูใต้ชื่อรายการ แล้วเลือก Send a Copy
- เลือกช่องทางส่ง
สำหรับรูป หน้าช่วยเหลือของ Apple บอกว่ารูปใน iCloud Photos เลือก Share a Link หรือ Send a Copy ได้เช่นกัน แต่ iPhone User Guide หน้าแชร์รูปของ iOS 27 ยังไม่ได้อธิบายตัวเลือก People you choose ไว้ ทางที่ชัดที่สุดตอนนี้คือส่งรูปเป็นไฟล์ผ่าน Messages, Mail หรือ AirDrop ตามที่ guide อธิบาย ซึ่งเป็นการส่งสำเนา ไม่ใช่ลิงก์สาธารณะ
เช็กลิงก์สาธารณะที่แชร์ค้างไว้
ใน iCloud Drive (แอป Files)
- เปิดแอป Files แล้วแตะ Shared เพื่อดูไฟล์และโฟลเดอร์ที่แชร์อยู่
- แตะค้างที่รายการ แล้วแตะ Manage Shared Folder หรือ Manage Shared File
- แตะ Sharing Options ถ้าเป็น Anyone with the link และไม่จำเป็นต้องเป็นสาธารณะ ให้เปลี่ยนเป็น People you choose หรือกลับไปหน้าเดิมแล้วแตะ Stop Sharing
Apple เตือนไว้ใน guide ว่าการเปลี่ยนจาก Anyone with the link เป็น People you choose จะทำให้ลิงก์เดิมใช้ไม่ได้กับทุกคน คนที่ควรเห็นต้องได้คำเชิญใหม่จากคุณ ส่วนการหยุดแชร์จะทำให้ไฟล์หายจาก iCloud Drive ของอีกฝ่าย และถ้าคุณกลับมาแชร์แบบ Anyone with the link อีก ลิงก์เดิมจะกลับมาใช้ได้
ลิงก์รูปจาก iCloud Photos (iCloud Links)
หน้า iCloud.com User Guide ของ Apple ให้ดูและหยุดแชร์ผ่านเว็บ
- ไปที่ icloud.com/photos แล้วล็อกอินบัญชี Apple
- แตะ iCloud Links ในแถบด้านข้าง (ถ้าไม่เห็นแถบ ให้แตะปุ่มเปิดแถบด้านข้าง)
- แตะ Edit แล้วแตะปุ่มลบที่ชุดรูปที่ไม่ต้องการแชร์แล้ว
- แตะ Stop Sharing เพื่อยืนยัน แล้วแตะ Done
หน้าเดียวกันระบุว่า iCloud Links ของรูปหมดอายุเองหลัง 30 วัน ลิงก์รูปที่ส่งไปนานแล้วจึงอาจหมดอายุไปแล้ว ReadEval ประเมินว่า iCloud Link ของรูปแบบที่ใครมีลิงก์ก็เปิดดูได้ น่าจะเข้าข่าย Anyone with the link แต่ Apple ไม่ได้เขียนเชื่อมสองหน้านี้ไว้ตรง ๆ
บทวิเคราะห์จาก ReadEval
Ade · โต๊ะแอปและแพลตฟอร์ม
ลิงก์สาธารณะของ iCloud ไม่เคยเป็นความลับจาก Apple ตั้งแต่ต้น ที่เปลี่ยนคือ Apple จะเปิดดูจริง โดยไม่บอกว่ามองหาอะไรและให้คุณโต้แย้งตรงไหน
ในทางเทคนิค Apple มีเหตุผลรองรับ เนื้อหาที่ใครมีลิงก์ก็เปิดได้แทบไม่ต่างจากของที่แปะไว้บนอินเทอร์เน็ต และหน้า iCloud data security overview ก็บอกมานานแล้วว่าลิงก์แบบนี้ไม่เข้ารหัสแบบ end-to-end และข้อกำหนดของ iCloud ก็ให้สิทธิ์ Apple คัดกรองเนื้อหาอยู่แล้ว ส่วนที่น่ากังวลคือความไม่ชัดเจน ประกาศที่บอกบทลงโทษไว้ถึงขั้นปิดบัญชีและแจ้งเจ้าหน้าที่ แต่ไม่นิยามความผิด ไม่บอกวิธีตรวจ และไม่มีทางอุทธรณ์ ทำให้ผู้ใช้ประเมินความเสี่ยงของตัวเองไม่ได้ สำหรับคนที่เก็บรูปและไฟล์ทั้งหมดไว้ในบัญชี Apple บัญชีเดียว การถูกปิดบัญชีจากการตัดสินที่ผิดพลาดย่อมเป็นเรื่องใหญ่ และ Apple ก็เคยเตือนเองเมื่อปี 2023 ว่าการสแกนเนื้อหาเสี่ยงต่อการขยายขอบเขตโดยไม่ตั้งใจ
สำหรับผู้ใช้ทั่วไป ReadEval มองว่าไม่ต้องตื่นตกใจ เพราะรูปเที่ยวหรือเอกสารทั่วไปไม่น่าจะเข้าข่าย และคลังรูปที่ไม่ได้แชร์ไม่อยู่ในประกาศนี้ แต่ควรถือเป็นจังหวะเปลี่ยนนิสัย ใช้ People you choose หรือ Send a Copy กับของส่วนตัว และเก็บลิงก์สาธารณะไว้สำหรับของที่ตั้งใจให้ใครก็เห็นได้ ส่วนสิ่งที่ควรรอดูคือ Apple จะเพิ่มนิยามหรือช่องทางอุทธรณ์ก่อน 27.3 ออกจริงในเดือนธันวาคมหรือไม่
แหล่งที่มา
- Apple Support: Learn more about sharing content that can be accessed by Anyone with the Link (3 พ.ย. 2026)
- Apple Support: iCloud data security overview
- iPhone User Guide (iOS 27): Share files and folders in iCloud Drive on iPhone
- iPhone User Guide (iOS 27): Share photos and videos on iPhone
- iCloud.com User Guide: Share photos and videos with an iCloud Link on iCloud.com
- Apple: iCloud Terms and Conditions (แก้ล่าสุด 14 ก.ย. 2026)
- MacRumors: Apple Will Check Public iCloud Links for Harmful Content Starting in iOS 27.3
- 9to5Mac: With iOS 27.3, Apple will start checking iCloud public links for 'harmful content'
- The Register: Apple turns iCloud into spy cloud, will start looking at public share links
- Digital Trends: Apple will check your public iCloud links for harmful content
- MacRumors (2023): Apple Provides Further Clarity on Why It Abandoned Plan to Detect CSAM in iCloud Photos
- Wikimedia Commons: iCloud logo


