ตัวเปิดเกม NIKKE บน PC ถูกแก้ไฟล์ฝังมัลแวร์ขโมยรหัสผ่าน ผู้ผลิตยืนยัน ผู้เล่นควรตรวจเครื่อง
Level Infinite ยืนยันว่าไฟล์ของตัวเปิดเกม NIKKE บน Windows ถูกแก้ให้ดึงมัลแวร์ขโมยรหัสผ่าน ใครเปิดตั้งแต่ 27 ก.ย. 2026 ควรตรวจเครื่องและเปลี่ยนรหัสผ่าน

สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- เกิดอะไรขึ้นกับตัวเปิดเกม NIKKE
- มัลแวร์ตัวนี้ทำอะไรได้บ้าง
- ไทม์ไลน์ตามประกาศของผู้ผลิต
- เครื่องฉันโดนไหม
- วิธีตรวจแบบอัตโนมัติผ่านตัวเปิดเกม
- วิธีตรวจด้วยตนเองบน Windows
- สแกนด้วย Windows Security
- ต้องเปลี่ยนรหัสผ่านอะไรบ้าง
- ผู้ผลิตจะทำอะไรต่อ
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพว่าคุณไม่ได้โหลดไฟล์แปลก ๆ ไม่ได้กดลิงก์อะไร แค่เปิดเกมที่ติดตั้งจากผู้ผลิตเหมือนทุกวัน แต่ระหว่างที่ตัวเปิดเกม (launcher) กำลังโหลด มันแอบดึงโปรแกรมอีกตัวมาลงเครื่อง เป็นโปรแกรมที่เปิดทางให้คนอื่นสั่งงานคอมพิวเตอร์ของคุณจากระยะไกล Level Infinite ผู้จัดจำหน่ายเกมยอดนิยม Goddess of Victory: NIKKE ยืนยันในประกาศทางการว่าเรื่องนี้เกิดขึ้นจริงกับตัวเปิดเกมบน Windows
ตัวเปิดเกมดาวน์โหลดไฟล์สคริปต์ (ชุดคำสั่งเล็ก ๆ) จากเซิร์ฟเวอร์กระจายไฟล์ (CDN) ของผู้ผลิตทุกครั้งที่เปิด ผู้โจมตีแอบแก้ไฟล์เหล่านั้น 4 ไฟล์ตั้งแต่ปลายเดือนกันยายน เหมือนพนักงานร้านสาขาที่เปิดคู่มือจากสำนักงานใหญ่ทุกเช้าแล้วทำตาม โดยไม่รู้ว่ามีคนแอบสอดหน้าใหม่เข้าไป เปรียบเทียบนี้ใช้ได้ไม่ครบตรงที่หน้าที่ถูกสอดไม่ได้ทำร้ายเครื่องเอง มันสั่งให้ไปรับคำสั่งต่อจากเซิร์ฟเวอร์ของผู้โจมตี และไม่ใช่ทุกครั้งที่เปิดเกมจะได้มัลแวร์กลับมา
ปัญหาคือของที่ได้กลับมานั้นร้ายแรง นักวิจัยอิสระที่ใช้ชื่อ MotherSphere ผู้เปิดเผยเรื่องนี้บน GitHub วิเคราะห์ว่า ขณะตัวเปิดเกมเปิดอยู่ ผู้ควบคุมสั่งรันคำสั่งใดก็ได้ ถ่ายภาพหน้าจอ ดึงรหัสผ่านและคุกกี้ล็อกอินในเบราว์เซอร์ บัญชี NIKKE และข้อมูลกระเป๋าคริปโตได้ Kim Hyung-tae ซีอีโอ Shift Up ผู้พัฒนาเกม ออกมาขอโทษผู้เล่น ส่วนผู้ผลิตระบุว่าเวอร์ชันมือถือไม่ได้รับผลกระทบ
ยังไม่จบแค่นั้น ผู้ผลิตเปลี่ยนไฟล์ที่ถูกแก้แล้ว แต่ยังไม่บอกว่ามีผู้เล่นโดนกี่คน และยังไม่ประกาศว่าเหตุการณ์จบแล้ว บอกเพียงว่ากำลังสอบสวนต่อ NIKKE มีขายในแอปสโตร์ไทยและหน้าร้านระบุว่ารองรับภาษาไทย แต่ไม่มีตัวเลขผู้เล่นไทยที่ได้รับผลกระทบ
ถ้าคุณเปิดตัวเปิดเกม NIKKE บน PC แม้เพียงครั้งเดียวตั้งแต่ปลายเดือนกันยายน ผู้ผลิตขอให้ตรวจเครื่อง ทางที่ง่ายที่สุดคือปิดเบราว์เซอร์ทุกตัว แล้วเปิดตัวเปิดเกมเวอร์ชันล่าสุดซึ่งมีตัวตรวจและลบมัลแวร์ในตัวแล้ว หรือตรวจเองโดยค้นคำว่า k2f_chan registered ในไฟล์บันทึกของตัวเปิดเกม จากนั้นสแกนด้วย Windows Security และเปลี่ยนรหัสผ่านจากอุปกรณ์อื่นที่ปลอดภัย ขั้นตอนทีละข้อ ไทม์ไลน์ และจุดที่แหล่งข่าวไม่ตรงกันอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ผู้ผลิตยืนยันแล้ว: ประกาศ "PC 런처 보안 사고 및 후속 조치 안내" (เหตุด้านความปลอดภัยของตัวเปิดเกม PC และมาตรการต่อเนื่อง) ของทีม NIKKE ลงชื่อ Level Infinite เมื่อ 5 พ.ย. 2026 ระบุว่าไฟล์สคริปต์บน CDN ทางการ 4 ไฟล์ถูกบุคคลที่สามแก้ และ "อาจมีโปรแกรมอันตรายทำงานเมื่อเปิดตัวเปิดเกม"
- ใครต้องตรวจ: ทุกคนที่เปิดตัวเปิดเกม NIKKE บน Windows อย่างน้อยหนึ่งครั้งหลัง 27 ก.ย. 2026 เวลา 15:41 น. ตามเวลาเกาหลี (13:41 น. เวลาไทย)
- มือถือไม่เกี่ยว: ประกาศวิธีตรวจด้วยตนเองระบุว่าเหตุเกิดที่ตัวเปิดเกม PC ไม่กระทบเวอร์ชันมือถือ คนที่เล่นแต่บนมือถือไม่ต้องตรวจเพิ่ม
- ตัวตรวจในตัวเปิดเกม: ตั้งแต่ 5 พ.ย. 2026 เวลา 08:00 น. ตามเวลาเกาหลี (06:00 น. เวลาไทย) ตัวเปิดเกมทางการจะตรวจและเสนอให้ลบมัลแวร์ตัวนี้เอง
- สิ่งที่ยังไม่รู้: จำนวนผู้เล่นที่โดน ข้อมูลที่ถูกขโมยไปจริง และวิธีที่ผู้โจมตีเข้าถึงไฟล์ ผู้ผลิตยังไม่ได้ประกาศว่าเหตุการณ์จบแล้ว
เกิดอะไรขึ้นกับตัวเปิดเกม NIKKE
Goddess of Victory: NIKKE เป็นเกมยิงแนว RPG ที่พัฒนาโดย Shift Up สตูดิโอจากเกาหลีใต้ (ผู้สร้าง Stellar Blade) และจัดจำหน่ายโดย Level Infinite แบรนด์จัดจำหน่ายเกมของ Tencent Games เกมเปิดบนมือถือทั่วโลกเมื่อ 4 พ.ย. 2022 และมีเวอร์ชัน Windows ตั้งแต่ 15 ก.พ. 2023 เวอร์ชัน PC เล่นผ่านตัวเปิดเกมของผู้ผลิตเอง
ตามประกาศของผู้ผลิต ผู้โจมตีไม่ได้แก้ตัวโปรแกรมที่ติดตั้งในเครื่อง แต่แก้ไฟล์ JavaScript ที่ตัวเปิดเกมดาวน์โหลดจาก CDN ทางการทุกครั้งที่เปิด ไฟล์ที่ถูกแก้มีโค้ดแปลกปลอมที่ไปเชื่อมกับโดเมนภายนอก การโจมตีลักษณะนี้เรียกว่าการโจมตีห่วงโซ่อุปทาน (supply chain attack) คือฝังของอันตรายไว้ในช่องทางที่ผู้ใช้ไว้ใจ ผู้เล่นจึงไม่มีทางรู้จากการดูไอคอนหรือหน้าตาตัวเปิดเกม
MotherSphere ระบุชื่อไฟล์ทั้ง 4 ไว้ในรายงาน ได้แก่ aegis-fix.min.js, vue-bucket.min.js, images.7fec4c32.js และ FeedList.feb647c9.js แต่ละไฟล์ไปโหลดสคริปต์จาก insightjs.com (ถ้าไม่สำเร็จจะลอง insightjs.org) ซึ่งประกาศของผู้ผลิตยืนยันว่า insightjs.com เป็นโดเมนที่ "ใช้ในบริการเกมบางส่วน" และถูกบุคคลที่สามยึดไปเมื่อ 27 ก.ย. 2026
มัลแวร์ตัวนี้ทำอะไรได้บ้าง
ผู้ผลิตยังไม่ได้อธิบายความสามารถของมัลแวร์ รายละเอียดด้านล่างมาจากรายงานของ MotherSphere ซึ่งวิเคราะห์โค้ดโดยไม่ได้รันจริง และอ้างอิงเครื่องที่ติดเพียงเครื่องเดียว บางส่วน BleepingComputer ตรวจซ้ำด้วยตัวเอง
- เป็นโปรแกรมควบคุมเครื่องจากระยะไกล: สคริปต์ที่ถูกแก้โหลดชุดคำสั่ง LuaJIT ชื่อ
insight.bundleซึ่งติดตั้งตัวควบคุมชื่อ K2F มันไม่ได้ทำอะไรเอง แต่รอคำสั่งจากเซิร์ฟเวอร์ของผู้โจมตี และทำงานขณะตัวเปิดเกมเปิดอยู่ - สิ่งที่ผู้ควบคุมสั่งได้: รันคำสั่งใดก็ได้ เปิดดูและดาวน์โหลดไฟล์ ถ่ายภาพหน้าจอทุกจอ ดึงรหัสผ่านและคุกกี้ล็อกอินจากเบราว์เซอร์ตระกูล Chromium (และรหัสผ่านใน Firefox) ข้อมูลล็อกอิน NIKKE คีย์ SSH โทเค็นของบริการคลาวด์และเครื่องมือ AI และข้อมูลกระเป๋าคริปโต
- อยู่ต่อหลังปิดเกม: บน Windows มีคำสั่งเสริมที่ติดตั้งไฟล์
platform_experience_helper.dllให้ Chrome โหลด จึงทำงานต่อได้แม้ปิดตัวเปิดเกมแล้ว - ขโมยคริปโต: BleepingComputer ตรวจตัวอย่าง DLL แล้วพบโค้ดดึงข้อมูลจากส่วนขยายกระเป๋าคริปโต เช่น MetaMask และ Phantom รวมถึงวลีกู้คืน (seed phrase) และกุญแจส่วนตัว แต่ยังไม่รู้ว่าส่วนนี้ถูกส่งไปใช้จริงหรือมีเงินถูกขโมยหรือไม่
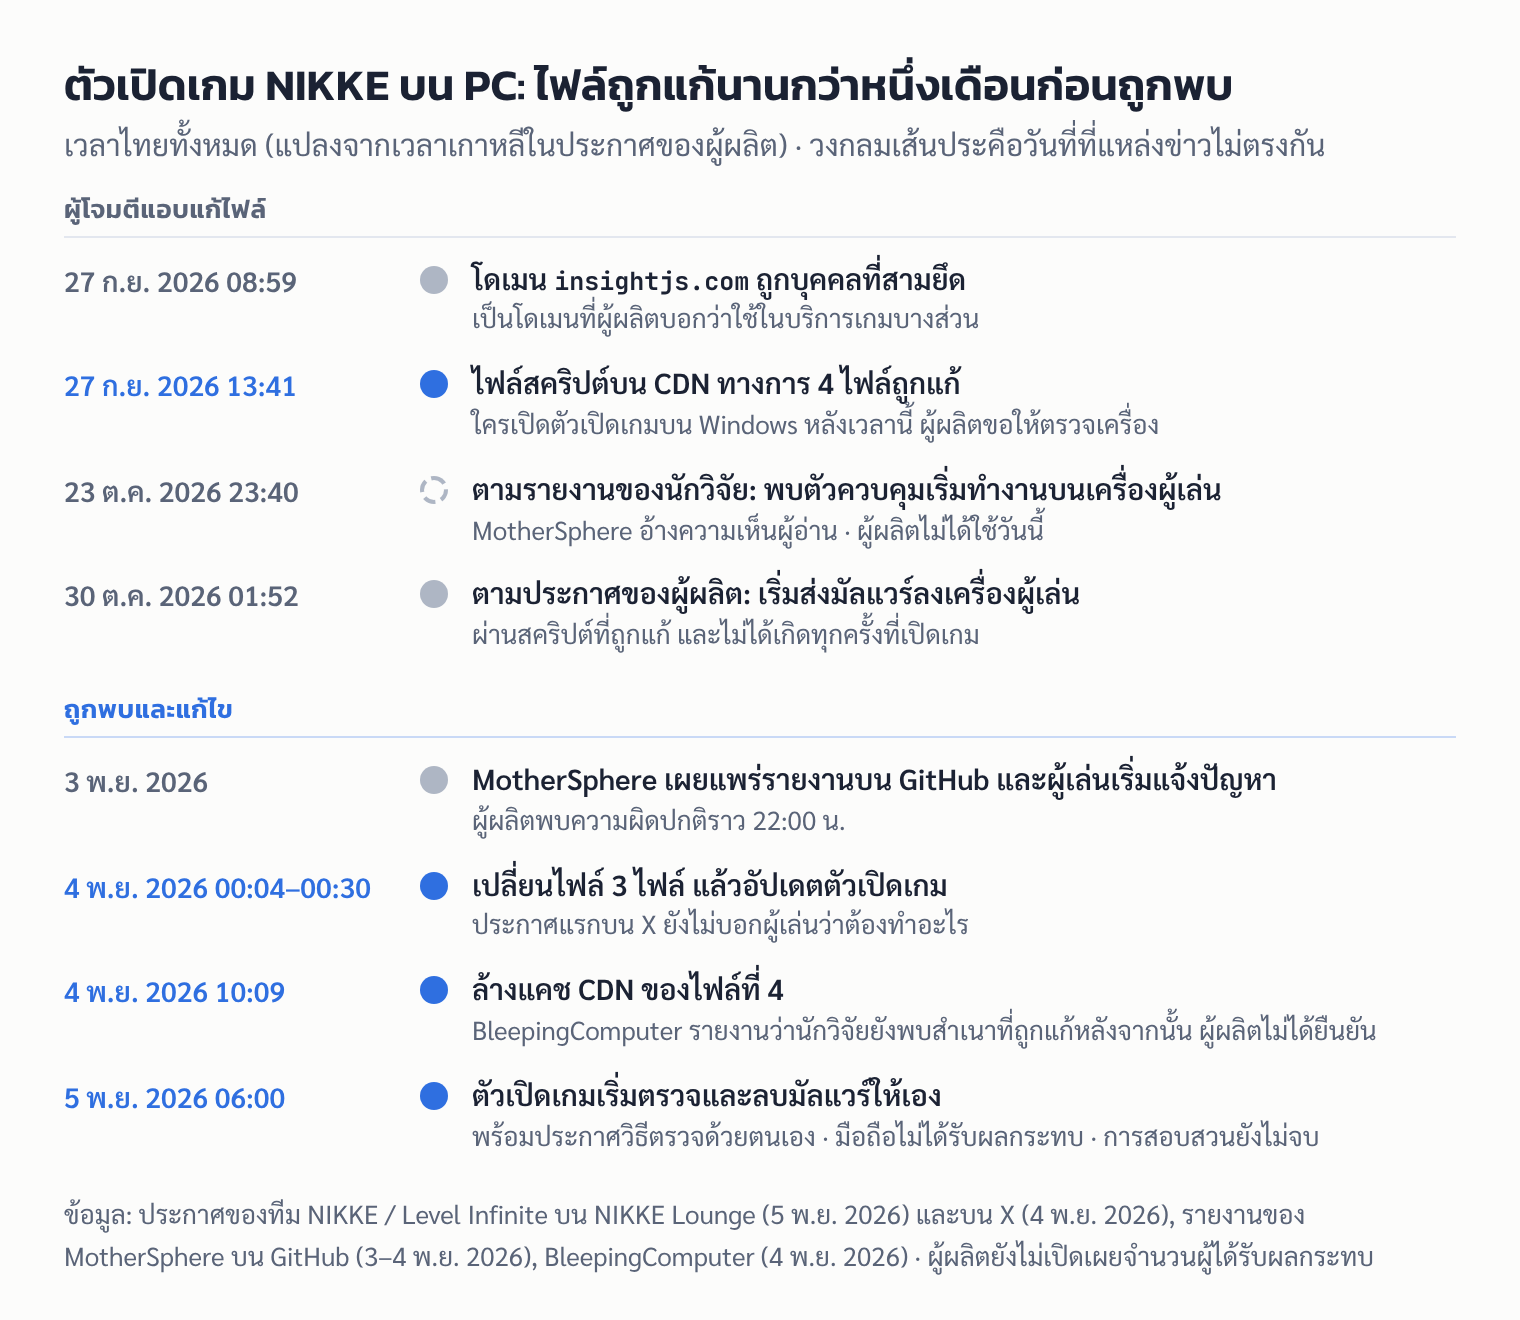
ไทม์ไลน์ตามประกาศของผู้ผลิต
ประกาศภาษาเกาหลีบน NIKKE Lounge ของ Naver ไม่ได้เขียนเขตเวลากำกับ แต่เวลาตรงกับเวลา GMT ที่ MotherSphere บันทึกเมื่อบวก 9 ชั่วโมง ReadEval จึงถือว่าเป็นเวลาเกาหลี (UTC+9) และแปลงเป็นเวลาไทยให้ (ช้ากว่าเกาหลี 2 ชั่วโมง)
| เวลาเกาหลี | เวลาไทย | เหตุการณ์ (ตามประกาศ) |
|---|---|---|
| 27 ก.ย. 2026 10:59 น. | 08:59 น. | โดเมน insightjs.com ถูกบุคคลที่สามยึด |
| 27 ก.ย. 2026 15:41–15:42 น. | 13:41–13:42 น. | ไฟล์สคริปต์บน CDN ทางการ 4 ไฟล์ถูกแก้ |
| 30 ต.ค. 2026 03:52 น. | 01:52 น. | เริ่มมีการส่งมัลแวร์ลงเครื่องผู้เล่นผ่านสคริปต์เหล่านั้น |
| 4 พ.ย. 2026 ราว 00:00 น. | 3 พ.ย. ราว 22:00 น. | ผู้ผลิตพบความผิดปกติและเริ่มสอบสวน |
| 4 พ.ย. 2026 02:04–02:23 น. | 00:04–00:23 น. | เปลี่ยนไฟล์ที่ถูกแก้ 3 ไฟล์ (การแก้รอบแรก) |
| 4 พ.ย. 2026 ราว 02:30 น. | ราว 00:30 น. | แก้และอัปเดตตัวเปิดเกม (ประกาศบน X ของ NIKKE) |
| 4 พ.ย. 2026 12:09 น. | 10:09 น. | ล้างแคช CDN ของไฟล์ที่เหลือ 1 ไฟล์ แล้วไฟล์ปกติค่อย ๆ กระจายไปทุกเซิร์ฟเวอร์ (รอบสอง) |
| 5 พ.ย. 2026 08:00 น. | 06:00 น. | ตัวเปิดเกมทางการเริ่มตรวจและลบมัลแวร์ให้อัตโนมัติ |
เครื่องฉันโดนไหม
เครื่องที่ต้องตรวจคือ Windows ที่เคยเปิดตัวเปิดเกม NIKKE อย่างน้อยหนึ่งครั้งหลัง 27 ก.ย. 2026 เวลา 13:41 น. เวลาไทย ผู้ผลิตใช้วันนี้เป็นเกณฑ์ แม้จะบอกว่ามัลแวร์เริ่มถูกส่งจริงเมื่อ 30 ต.ค. ก็ตาม
- เล่นแต่บนมือถือ: ไม่ต้องตรวจ ตามประกาศของผู้ผลิต
- Linux และ Steam Deck ผ่าน Proton: ประกาศพูดถึงเฉพาะ "ตัวเปิดเกม Windows" แต่ MotherSphere และ Inven Global รายงานว่าผู้ที่รันตัวเปิดเกมผ่าน Proton ก็เสี่ยงเหมือนกัน เพราะ Wine มองเห็นโฟลเดอร์ home ของ Linux เป็นไดรฟ์หนึ่ง ส่วนการฝัง DLL ใน Chrome ใช้ไม่ได้บน Linux ถ้าคุณเล่นแบบนี้ ให้ถือว่ารหัสผ่าน คีย์ และไฟล์ลับในโฟลเดอร์ home อาจรั่ว
- ผู้เล่นในไทย: NIKKE มีในแอปสโตร์ไทย และหน้าร้านระบุภาษาไทยในรายการภาษาที่รองรับ แต่ผู้ผลิตยังไม่เปิดเผยจำนวนผู้ได้รับผลกระทบทั้งในไทยและทั่วโลก
วิธีตรวจแบบอัตโนมัติผ่านตัวเปิดเกม
ประกาศของผู้ผลิตระบุว่าตั้งแต่ 5 พ.ย. 2026 เวลา 06:00 น. เวลาไทย ตัวเปิดเกมทางการมีฟีเจอร์ความปลอดภัย (ACE) ที่ตรวจหามัลแวร์ตัวนี้ให้
- ปิดเบราว์เซอร์ทุกตัว เช่น Chrome ให้หมดก่อน
- เปิดตัวเปิดเกม NIKKE ถ้าพบมัลแวร์ จะมีหน้าต่างถามว่าจะลบบันทึก DLL และค่ารีจิสทรีที่เกี่ยวข้องหรือไม่ กดยินยอมเพื่อลบ
- ถ้าไม่พบ เกมจะเปิดตามปกติโดยไม่มีหน้าต่างใด ๆ
ผู้ผลิตบอกว่าถ้าปิดเบราว์เซอร์ไม่หมด ไฟล์ DLL บางไฟล์อาจค้างอยู่ แต่จะไม่ทำงานอีก และขอโทษที่หน้าต่างแจ้งเตือนยังดูไม่เรียบร้อยเพราะรีบปล่อย ข้อควรรู้คือวิธีนี้ต้องเปิดตัวเปิดเกมอีกครั้ง ถ้าคุณกังวลเรื่องไฟล์บน CDN ที่บางรายงานบอกว่ายังค้าง (ดูหัวข้อ "แหล่งข่าวต่างกันตรงไหน") ให้ใช้วิธีตรวจด้วยตนเองด้านล่างก่อน
วิธีตรวจด้วยตนเองบน Windows
ขั้นตอนนี้มาจากประกาศ "PC 런처 보안 관련 수동 점검 방법 안내" (วิธีตรวจด้วยตนเองด้านความปลอดภัยของตัวเปิดเกม PC) ของผู้ผลิต
เตรียมเครื่อง: ตัดอินเทอร์เน็ต ปิดเกม ตัวเปิดเกม และ Google Chrome ให้หมด ดูที่ถาดระบบมุมขวาล่างว่าไม่มีไอคอน NIKKE ค้างอยู่ และอย่าเปิดตัวเปิดเกมจนกว่าจะตรวจเสร็จ
- หาไฟล์บันทึก: คลิกขวาไอคอน NIKKE บนเดสก์ท็อป เลือก Open file location (เปิดตำแหน่งไฟล์) แล้วเปิดไฟล์นี้ในโฟลเดอร์ที่ติดตั้ง
Launcher\intl_service\debug.log
ตัวอย่าง: C:\NIKKE\Launcher\intl_service\debug.log
ตัวอย่าง: C:\NIKKE_GOOGLE\Launcher\intl_service\debug.log- ค้นข้อความ: คลิกขวาที่
debug.logเลือก Open with > Notepad กด Ctrl + F แล้วค้นk2f_chan registeredถ้าเจอ แปลว่ามัลแวร์อาจเคยทำงานบนเครื่องนี้ ให้ทำข้อ 3–7 ต่อ ถ้าไม่เจอ ผู้ผลิตบอกว่ายังตัดความเสี่ยงไม่ได้ทั้งหมด ให้อัปเดตโปรแกรมป้องกันไวรัสแล้วสแกนทั้งเครื่อง (BleepingComputer เสริมว่าข้อความนี้บอกได้ว่าตัวควบคุมเคยทำงาน แต่ไม่ได้บอกว่า DLL ถูกติดตั้งหรือไม่) - ลบค่ารีจิสทรี: กด Win + R พิมพ์
regeditวางที่อยู่นี้ในช่องด้านบนของ Registry Editor แล้วหาคีย์ชื่อ{E77CC89B-7401-4C04-8CED-149DB35ADD04}ถ้ามี ให้คลิกขวาแล้วเลือก Delete ลบเฉพาะคีย์ใต้HKEY_CURRENT_USERเท่านั้น เพราะคีย์ชื่อเดียวกันอาจมีอยู่ที่อื่นตามปกติ
HKEY_CURRENT_USER\Software\Classes\CLSID- รีสตาร์ต Windows
- ลบ DLL: กด Win + R วาง
%LOCALAPPDATA%\Google\Chrome\User Data\` แล้วเข้าโฟลเดอร์ `PlatformExperienceHelperลบเฉพาะโฟลเดอร์ย่อยที่ชื่อเป็นตัวอักษร 64 ตัว (ตัวเลข 0–9 และ a–f ตัวเล็กเท่านั้น) และมีไฟล์platform_experience_helper.dllอยู่ข้างใน ห้ามลบPlatformExperienceHelperทั้งโฟลเดอร์ เพราะมีไฟล์ปกติของ Chrome อยู่ด้วย ถ้าไม่มีโฟลเดอร์นี้เลย แปลว่าไม่มี DLL ที่ผิดปกติ - ลบไฟล์ดาวน์โหลดผิดปกติ: ในโฟลเดอร์ติดตั้ง เปิด
Launcher\log\tinygetแล้วลบไฟล์ชื่อแบบtinyget.<วันที่>-<เวลา>.logที่มีขนาด 205,135 ไบต์ (ราว 200KB) - ลบแคชของตัวเปิดเกม: กด Win + R วาง
%APPDATA%\nikke_launcherแล้วลบโฟลเดอร์tbs_cacheทั้งโฟลเดอร์ (MotherSphere เตือนว่าแคชนี้อาจยังเก็บไฟล์ที่ถูกแก้ไว้ และตัวเปิดเกมจะโหลดซ้ำ ถ้าติดตั้งรุ่น Google Play Games ชื่อโฟลเดอร์จะเป็นnikke_launcher_google)
สแกนด้วย Windows Security
ผู้ผลิตแนะนำให้อัปเดต Windows Security หรือโปรแกรมป้องกันไวรัสที่เชื่อถือได้ แล้วสแกนสองแบบ คือสแกนทั้งเครื่อง (Full scan) และสแกนแบบออฟไลน์ของ Microsoft Defender ตามหน้าช่วยเหลือของ Microsoft การสแกนแบบออฟไลน์ทำดังนี้
- เปิดแอป Windows Security
- เลือก Virus & threat protection
- ใต้ Current threats เลือก Scan options
- เลือก Microsoft Defender Antivirus (offline scan) แล้วกด Scan now
เครื่องจะรีสตาร์ตแล้วสแกนนอก Windows ปกติ จึงควรบันทึกงานที่เปิดไว้ก่อน เมื่อเสร็จจะรีสตาร์ตเอง ดูผลได้ที่ Windows Security > Protection history ข้อควรรู้คือ MotherSphere เตือนว่าการสแกนแล้วไม่เจออะไรไม่ได้พิสูจน์ว่า DLL หายไปแล้ว และเห็นว่าการติดตั้ง Windows ใหม่ปลอดภัยที่สุดสำหรับเครื่องที่ติด BleepingComputer ก็แนะนำแบบเดียวกัน
ต้องเปลี่ยนรหัสผ่านอะไรบ้าง
ผู้ผลิตแนะนำให้ทำจาก อุปกรณ์อื่นที่ไม่ได้รับผลกระทบ หรือหลังตรวจเครื่องนี้เสร็จแล้ว
- ตามประกาศของผู้ผลิต: เปลี่ยนรหัสผ่านทุกบัญชีที่เคยใช้บนเครื่องนั้น และถ้าเคยใช้หรือเก็บคีย์ API หรือโทเค็นการเข้าถึงไว้ ให้ยกเลิกของเดิมแล้วออกใหม่
- ที่ MotherSphere แนะนำเพิ่ม (สำหรับเครื่องที่ติด): เริ่มจากรหัสผ่าน NIKKE และ Level Infinite ตามด้วยอีเมล Discord ธนาคาร และรหัสผ่านที่บันทึกในเบราว์เซอร์ เปิดการยืนยันตัวตนสองขั้นตอน (2FA) ในบริการที่รองรับ ออกจากระบบทุกอุปกรณ์ใน Discord, Google, Steam และ GitHub เพราะคุกกี้ล็อกอินที่ถูกขโมยใช้เข้าบัญชีได้โดยไม่ต้องรู้รหัสผ่าน และย้ายเงินคริปโตไปกระเป๋าใหม่ที่สร้างวลีกู้คืนใหม่
- ถ้าเสียหายแล้ว: ผู้ผลิตให้แจ้งผ่านศูนย์บริการลูกค้าในเกม ทั้งกรณีบัญชีเกมผิดปกติ บัญชีบริการภายนอกถูกเข้าใช้ หรือเสียเงิน และบอกว่าจะตรวจสอบเป็นรายกรณี
ถ้าเครื่องไม่เจอร่องรอย MotherSphere แนะนำให้ลบ tbs_cache ก่อนเปิดตัวเปิดเกมอีกครั้ง และบล็อกโดเมน insightjs.com, analytics.insightjs.com, insightjs.org กับ IP 89.127.233.127 และ 89.126.250.172 ที่ไฟร์วอลล์หรือเราเตอร์ เพราะยังไม่รู้ว่าผู้โจมตีเข้าถึง CDN ได้อย่างไร
ผู้ผลิตจะทำอะไรต่อ
- สอบสวน: ตรวจสภาพแวดล้อมความปลอดภัยของเครือข่ายรวมถึง CDN เพื่อหาว่าไฟล์ถูกแก้ผ่านทางไหน และตรวจขอบเขตความเสียหายต่อเนื่อง
- ป้องกันซ้ำ: เพิ่มการเฝ้าระวังตัวเปิดเกม สร้างระบบตรวจว่าไฟล์ภายนอกที่ตัวเปิดเกมโหลดยังเป็นของแท้ (integrity verification) และลดสิทธิ์ของแต่ละฟีเจอร์ให้เหลือเท่าที่จำเป็น
- ขอโทษ: Inven Global รายงานว่า Kim Hyung-tae โพสต์บน X เมื่อ 4 พ.ย. 2026 ว่า "ขออภัยอย่างสุดซึ้งที่ทำให้ผู้บัญชาการทุกคนกังวลและได้รับความเสียหาย" และบอกว่าบริษัทร่วมกับ Level Infinite "ระดมทรัพยากรทั้งหมดเพื่อหาทางแก้ที่ต้นเหตุ" ส่วนประกาศของ Level Infinite บอกว่า "รับผิดชอบอย่างหนักที่ไม่อาจรักษาความไว้วางใจ" ของผู้เล่นไว้ได้
- ชดเชย: Inven Global รายงานว่าผู้ผลิตเตรียมของชดเชยในเกมให้ผู้เล่นทุกคน แต่ประกาศภาษาเกาหลีสองฉบับที่ ReadEval อ่านไม่ได้พูดถึงของชดเชย และยังไม่มีรายละเอียดว่าเป็นอะไร
แหล่งข่าวต่างกันตรงไหน
- มัลแวร์เริ่มส่งเมื่อไร: ประกาศของผู้ผลิตระบุ 30 ต.ค. 2026 03:52 น. เวลาเกาหลี แต่ MotherSphere เขียนว่าตัวควบคุมติดตั้งได้ "อย่างช้าที่สุด" 23 ต.ค. โดยอ้างความเห็นผู้อ่านที่เห็นตัวควบคุมเริ่มทำงานเวลา 16:40 น. GMT (ตรงกับ 23:40 น. เวลาไทย หรือ 24 ต.ค. เวลาเกาหลี) Siliconera และ CyberInsider จึงเขียนว่า 23 ต.ค. ส่วน Inven Global และ Asia Business Daily เขียน 24 ต.ค. ReadEval ใช้วันที่ของผู้ผลิตเป็นหลัก และย้ำว่าเกณฑ์การตรวจเครื่องของผู้ผลิตเองเริ่มตั้งแต่ 27 ก.ย. ความต่างเรื่องวันจึงไม่เปลี่ยนสิ่งที่คุณควรทำ
- กี่ไฟล์: ผู้ผลิต MotherSphere และ Inven Global ตรงกันว่า 4 ไฟล์ ที่บางรายงานพูดถึง 3 ไฟล์ เป็นเพราะผู้ผลิตเปลี่ยนไฟล์ 3 ไฟล์ก่อน ส่วนไฟล์ที่ 4 (
FeedList.feb647c9.jsตาม MotherSphere) แก้ด้วยการล้างแคช CDN ภายหลัง - ไฟล์ที่ 4 สะอาดเมื่อไร: ผู้ผลิตบอกว่าล้างแคชเสร็จ 4 พ.ย. 12:09 น. เวลาเกาหลี แล้วไฟล์ปกติค่อย ๆ กระจายไปทุกเซิร์ฟเวอร์ MotherSphere ตรวจ 4 เซิร์ฟเวอร์แล้วพบว่าสะอาดเมื่อ 4 พ.ย. 11:20 น. GMT แต่ BleepingComputer รายงานว่านักวิจัยอ้างว่ายังมีสำเนาที่ถูกแก้ส่งออกไปเมื่อ 4 พ.ย. 22:26 น. GMT ข้อนี้ผู้ผลิตไม่ได้ยืนยัน
- ข้อความเตือนบนเว็บผู้โจมตี: BleepingComputer พบว่าโดเมน
insightjs.orgขึ้นข้อความเตือนให้ปิดตัวเปิดเกม แต่ข้อความนี้ไม่ใช่ประกาศของผู้ผลิต อย่าใช้เป็นแหล่งข้อมูล - จำนวนผู้เสียหายและการประกาศว่าจบแล้ว: ไม่มีแหล่งใดมีตัวเลข BleepingComputer ระบุเพียงว่าเกมมียอดดาวน์โหลดรวมกว่า 45 ล้านครั้งตั้งแต่ปี 2022 ซึ่งรวมมือถือที่ไม่เกี่ยวกับเหตุนี้ จึงใช้ประเมินจำนวนผู้เสียหายไม่ได้
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ผู้เล่น NIKKE บน PC ควรตรวจเครื่องและเปลี่ยนรหัสผ่านตอนนี้ โดยไม่ต้องรอตัวเลขผู้เสียหาย เรื่องนี้ต่างจากมัลแวร์ทั่วไปตรงที่ผู้เล่นไม่ได้ทำอะไรผิดเลย ไม่ได้โหลดเกมเถื่อน ไม่ได้กดลิงก์หลอก แต่ช่องทางทางการที่ไว้ใจที่สุดกลับเป็นทางเข้า และไฟล์ที่ถูกแก้ค้างอยู่นานกว่าหนึ่งเดือน ผู้ผลิตเริ่มแก้ไขหลังนักวิจัยอิสระเผยแพร่รายงานและผู้เล่นเริ่มแจ้งปัญหา ด้านดีคือประกาศฉบับที่สองให้ไทม์ไลน์เป็นนาที ขั้นตอนตรวจที่ทำตามได้จริง และตัวตรวจในตัวเปิดเกม ซึ่งละเอียดกว่าประกาศแรกที่เรียกเหตุนี้ว่า "ความไม่สะดวก" มาก แต่คำถามสำคัญที่ยังไม่มีคำตอบคือผู้โจมตีเข้าถึงไฟล์บน CDN ได้อย่างไร และได้ข้อมูลอะไรไปแล้ว จนกว่าจะมีคำตอบ บทเรียนที่ใช้ได้กับทุกเกมคือ อย่าเก็บรหัสผ่านสำคัญและกระเป๋าคริปโตไว้บนเครื่องเดียวกับที่ใช้เล่นเกม และเปิด 2FA ไว้ในบัญชีที่สำคัญ เพื่อให้รหัสผ่านที่รั่วยังไม่พอให้ใครเข้าบัญชีได้
แหล่งที่มา
- NIKKE Lounge (ประกาศทางการของทีม NIKKE / Level Infinite): PC 런처 보안 사고 및 후속 조치 안내 (5 พ.ย. 2026)
- NIKKE Lounge (ประกาศทางการ): PC 런처 보안 관련 수동 점검 방법 안내 (5 พ.ย. 2026)
- NIKKE บน X: Notice Regarding PC Launcher Anomaly (4 พ.ย. 2026)
- MotherSphere (GitHub): NIKKE PC launcher compromise – Level Infinite CDN files modified, remote-control agent, indicators
- BleepingComputer: NIKKE PC game launcher hacked to spread remote access, data-stealing malware
- Inven Global: Shift Up CEO Kim Hyung-tae apologizes for NIKKE PC launcher issue
- Inven Global: Level Infinite apologizes for NIKKE PC launcher issue, accepts reports of secondary damage
- Siliconera: Goddess of Victory: NIKKE PC launcher tampered with by third party
- CyberInsider: NIKKE PC launcher delivered malware that let hackers control players' computers
- The Asia Business Daily: 'NIKKE' PC launcher hacking suspected... emergency update, damage assessment underway
- Wikipedia: Goddess of Victory: Nikke (ผู้พัฒนา ผู้จัดจำหน่าย วันเปิดตัว)
- App Store ไทย: GODDESS OF VICTORY: NIKKE (รายการภาษาที่รองรับ)
- Microsoft Support: Help protect my PC with Microsoft Defender Offline


