สิงคโปร์ออกคู่มือใช้ AI เอเจนต์ 5 ขั้น ห้ามบอก OTP ห้ามผูกบัญชีธนาคาร ผู้ใช้อาจต้องรับผิด
CSA, GovTech และ IMDA ของสิงคโปร์ออกคู่มือใช้ AI เอเจนต์ส่วนตัว 5 ขั้น ไม่ให้เข้าบัญชีธนาคาร ไม่บอก OTP ตั้งให้ขออนุญาตก่อนทำ คนไทยทำตามได้

สารบัญ (10 หัวข้อ)
ถ้าผู้ช่วย AI ที่คุณให้เปิดอีเมลได้ไปส่งข้อความผิดคน หรือกดซื้อของที่คุณไม่ได้สั่ง คนที่ต้องรับผิดชอบคือคุณ ไม่ใช่ AI นี่คือคำเตือนตรง ๆ ในคู่มือที่หน่วยงานรัฐของสิงคโปร์สามแห่งออกร่วมกันเมื่อ 6 พ.ย. 2026 คู่มือเขียนว่าคุณยังต้องรับผิดชอบต่อสิ่งที่เอเจนต์ทำแทนคุณ และขึ้นกับสถานการณ์และกฎหมายที่ใช้ คุณอาจต้องรับผิดตามกฎหมายด้วย
ผู้ออกคู่มือคือหน่วยงานความมั่นคงปลอดภัยไซเบอร์ของสิงคโปร์ (CSA), GovTech และ IMDA เขียนให้ผู้ใช้ทั่วไปที่ใช้ AI เอเจนต์ส่วนตัว โดยยกตัวอย่าง Dots, Hermes, Muse, Grok Bot และ OpenClaw ของพวกนี้ต่างจากแชตบอตตรงที่ลงมือทำแทนคุณได้ เช่น เชื่อมกับอีเมลและแอปแชต เข้าเว็บ หรือจองของ บางตัวทำงานต่อเบื้องหลังแม้คุณไม่ได้เปิดใช้อยู่
คู่มือบอกว่าอย่าปฏิบัติกับ AI เอเจนต์เหมือนผู้ช่วยที่เป็นคน เหมือนจ้างแม่บ้านคนใหม่ คุณคงให้กุญแจแค่ห้องที่ต้องทำความสะอาด ไม่ใช่ทั้งพวง แต่ภาพนี้ใช้ได้ไม่ถึงที่สุด แม่บ้านรู้ว่าโน้ตจากคนแปลกหน้าที่เขียนว่า "โอนเงินให้หน่อย" ไม่ใช่คำสั่งของคุณ ส่วน AI อาจทำตามคำสั่งที่คนร้ายซ่อนไว้ในหน้าเว็บ อีเมล หรือคำเชิญประชุมที่มันอ่าน และเพราะบางตัวทำงานเบื้องหลัง คุณอาจไม่รู้ทันทีว่ามีอะไรผิดพลาด
ทางแก้ที่คู่มือเสนอมี 5 ขั้น สรุปได้ว่าให้สิทธิ์น้อยที่สุด เริ่มจากบัญชีที่ไม่สำคัญ เช่น อีเมลสำรอง ไม่ผูกบัญชีธนาคาร บัญชีรัฐ หรือบัญชีสุขภาพ ไม่บอกรหัสผ่านหรือรหัสใช้ครั้งเดียว (OTP) ตั้งให้ขออนุญาตก่อนส่งข้อความ ลบ หรือแชร์ไฟล์ทุกครั้ง ตรวจว่าข้อมูลถูกเอาไปฝึก AI หรือทำโฆษณาไหม ระวังคำสั่งแฝงจากมิจฉาชีพ และบอกคนอื่นเมื่อข้อความนั้น AI เป็นคนส่ง
ต้องย้ำว่านี่เป็นคำแนะนำของรัฐบาลสิงคโปร์ ไม่ใช่กฎหมายไทย และเรื่องที่ว่าผู้ใช้อาจต้องรับผิดพูดถึงกฎหมายสิงคโปร์ ส่วนในไทยยังยืนยันไม่ได้ว่ากฎหมายมองเรื่องนี้อย่างไร แต่ข้อปฏิบัติแทบทุกข้อไม่ผูกกับประเทศ คนไทยที่ให้ AI อ่านอีเมลหรือทำงานแทนในเบราว์เซอร์ทำตามได้ทันที ด้านล่างมีคู่มือทีละข้อ ชื่อเมนูที่ควรมองหา ตัวอย่างการตั้งค่าใน Muse และสิ่งที่ต้องทำเมื่อเอเจนต์ทำงานผิดปกติ
สรุปประเด็นสำคัญ
- ใครออก: CSA, GovTech และ IMDA ของสิงคโปร์ ออกคำแนะนำร่วมชื่อ "Using Personal AI Agents Safely and Securely: What Consumers Should Know" เมื่อ 6 พ.ย. 2026 (หน้าประกาศของ CSA รหัส AD-2026-015)
- พูดถึงอะไร: AI เอเจนต์ส่วนตัว ซึ่งคู่มือยกตัวอย่าง Dots, Hermes, Muse, Grok Bot และ OpenClaw คู่มือไม่ได้จัดอันดับหรือประเมินว่าตัวไหนปลอดภัยกว่ากัน
- ประโยคสำคัญ: "คุณยังคงต้องรับผิดชอบต่อวิธีที่คุณใช้ AI เอเจนต์ รวมถึงการกระทำที่เอเจนต์ทำแทนคุณ" และขึ้นกับสถานการณ์และกฎหมายที่ใช้บังคับ คุณอาจต้องรับผิดในการกระทำเหล่านั้นด้วย (ในบริบทของสิงคโปร์)
- 5 ขั้น: จำกัดสิ่งที่เอเจนต์เข้าถึง, คุมการกระทำสำคัญเอง, รู้ว่าข้อมูลถูกใช้และเก็บอย่างไร, ป้องกันมิจฉาชีพ, คิดถึงผลต่อคนอื่น
- ข้อห้ามที่ชัดที่สุด: ไม่ให้เข้าบัญชีธนาคาร บัญชีรัฐ หรือบัญชีสุขภาพ ไม่บอกชื่อผู้ใช้ รหัสผ่าน หรือ OTP และไม่ให้ข้อมูลบัตรเครดิต
- สำหรับคนไทย: ไม่ใช่กฎหมายไทย แต่ข้อปฏิบัติใช้ได้กับเอเจนต์ทุกตัว ส่วนเบอร์ติดต่อและบริการอย่าง Singpass หรือ ScamShield ในคู่มือใช้ได้เฉพาะในสิงคโปร์
AI เอเจนต์ต่างจากแชตบอตอย่างไร และเสี่ยงตรงไหน
คู่มือนิยามว่า AI เอเจนต์ส่วนตัวต่างจากแชตบอตตรงที่ "ลงมือทำแทนคุณได้" มันเชื่อมกับแอปและบัญชีออนไลน์ เข้าเว็บไซต์ จัดการอีเมล และจองของ ทั้งยังจดความชอบและข้อมูลที่คุณเคยบอกไว้ได้ด้วย
ความเสี่ยงที่คู่มือระบุมีสี่แบบ
- อ่านและเปิดเผยข้อมูลส่วนตัว ตามสิทธิ์ที่คุณให้ รวมถึงข้อมูลของคนอื่นที่อยู่ในอีเมลและแชตของคุณ
- ทำพลาด หรือทำสิ่งที่คุณไม่ได้ตั้งใจ คู่มือเตือนว่าเอเจนต์อาจทำงานไม่สม่ำเสมอ แม้เป็นงานประจำที่คล้ายกัน
- ถูกหลอกด้วยคำสั่งแฝง คนร้ายอาจซ่อนคำสั่งไว้ในหน้าเว็บ อีเมล คำเชิญในปฏิทิน ข้อความ เอกสาร หรือรูปภาพ ให้เอเจนต์ซื้อของ โอนเงิน หรือเปิดเผยข้อมูลส่วนตัวโดยที่คุณไม่ได้สั่ง ซึ่งวงการเรียกการโจมตีแบบนี้ว่า prompt injection
- คนอื่นไม่รู้ว่ากำลังคุยกับ AI บุคคลหรือองค์กรที่เอเจนต์ติดต่อด้วยอาจไม่รู้ว่าอีกฝั่งไม่ใช่คน
สำหรับ OpenClaw คู่มือมีเชิงอรรถชี้ไปที่คำแนะนำแยกของ CSA เรื่องความเสี่ยงไซเบอร์ของ OpenClaw และกรณีศึกษาของ IMDA เรื่องการใช้ OpenClaw อย่างรับผิดชอบ
คู่มือ 5 ขั้น ข้อต่อข้อ
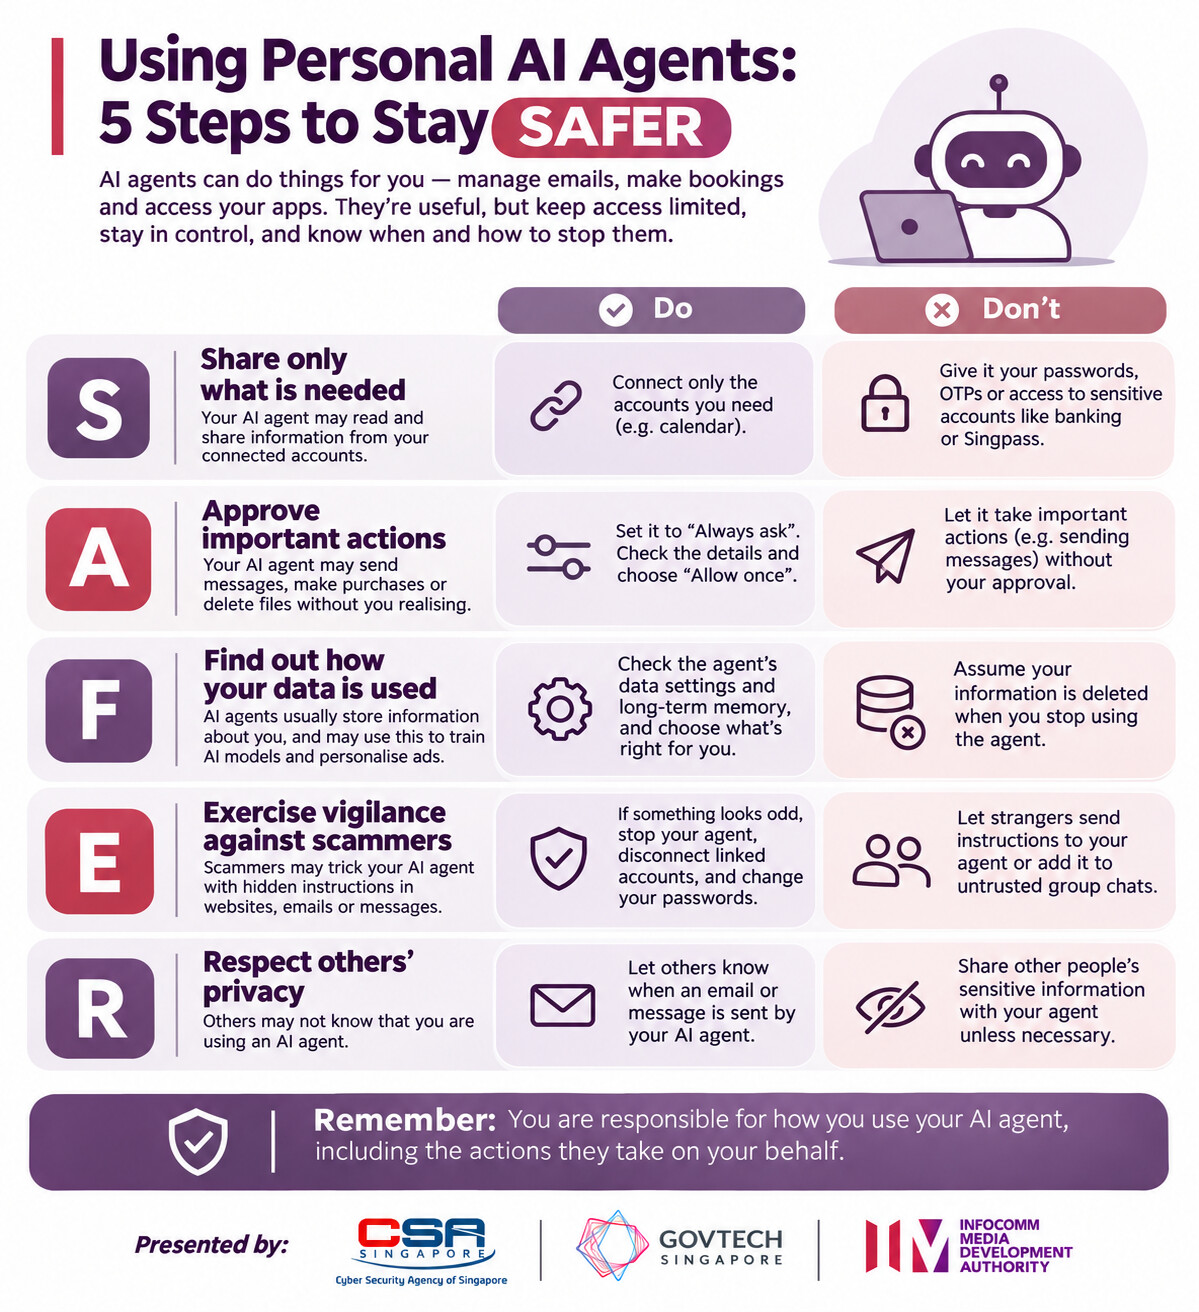
ข้อความด้านล่างแปลและสรุปจากไฟล์ PDF ของคู่มือ ภาพอินโฟกราฟิกข้างบนเป็นฉบับย่อที่ CSA แนบไว้ในหน้าประกาศ ซึ่งเรียงหัวข้อเป็นคำว่า SAFER
ขั้นที่ 1 จำกัดสิ่งที่ AI เอเจนต์เข้าถึงได้
- ผูกเฉพาะแอปและบัญชีที่เอเจนต์ต้องใช้ทำงาน และถ้าทำได้ ให้จำกัดข้อมูลในแต่ละแอปลงไปอีก
- เริ่มจากน้อย ๆ เพื่อดูว่ามันทำงานอย่างไร ใช้บัญชีหรือเนื้อหาที่เสี่ยงต่ำ เช่น อีเมลสำรอง
- อย่าให้เข้าบัญชีที่อ่อนไหว เช่น บัญชีธนาคาร บัญชีบริการรัฐ หรือบัญชีสุขภาพ ส่วนบัญชีงานให้ถามนายจ้างก่อน
- อย่าบอกชื่อผู้ใช้ รหัสผ่าน พาสโค้ด OTP หรือข้อมูลยืนยันตัวตนอื่นกับเอเจนต์ รวมถึงไฟล์ อีเมล หรือข้อความที่คุณจดรหัสเหล่านี้ไว้
- เลือกวิธียืนยันตัวตนที่ต้องให้คนลงมือเอง (คู่มือยกตัวอย่างการใช้พาสคีย์กับ Singpass ระบบบัญชีดิจิทัลของรัฐสิงคโปร์)
- ถ้าผูกอีเมลที่รับ OTP เอเจนต์ก็อาจอ่าน OTP ได้ สำหรับบัญชีสำคัญ ให้พิจารณาตั้งอีเมลแยกไว้รับ OTP ที่เอเจนต์เข้าไม่ถึง
- ถ้าทำได้ ให้จำกัดสิทธิ์ไว้เฉพาะบางโฟลเดอร์ และอย่าติดตั้งเอเจนต์บนเครื่องที่เก็บข้อมูลอ่อนไหว
- อย่าให้ข้อมูลบัตรเครดิต และจดไว้ว่าให้สิทธิ์อะไรไปแล้วบ้าง
ขั้นที่ 2 คุมการกระทำสำคัญไว้เอง
- เริ่มจากสิทธิ์แบบจำกัดหรืออ่านอย่างเดียวเท่าที่ทำได้
- ตั้งให้เอเจนต์ขออนุญาตก่อนทำสิ่งที่มีผลมาก เช่น ส่งข้อความ ลบหรือแชร์ไฟล์ หรือโพสต์สาธารณะ และเลือก "อนุญาตครั้งเดียว" แทน "อนุญาตเสมอ" (always-allow)
- ธุรกรรมที่เสี่ยงสูงให้ระวังเป็นพิเศษ และตรวจรายละเอียดก่อนกดอนุมัติ
- คุมสิทธิ์ผ่านหน้าตั้งค่าของแอป อย่าพึ่งแค่การพิมพ์สั่งในแชต เพราะเอเจนต์อาจไม่ทำตามคำสั่งในแชตทุกครั้ง ทั้งในหน้า Settings ของแอปเอเจนต์ และของแอปที่เอเจนต์เข้าไปใช้ เช่น Gmail
- ตรวจสิทธิ์และข้อมูลล็อกอินเป็นระยะ ถอนสิทธิ์ที่ไม่ได้ใช้ และเปิดดูประวัติการทำงานของเอเจนต์เป็นประจำ
ขั้นที่ 3 รู้ว่าข้อมูลของคุณถูกใช้และเก็บอย่างไร
- หาคำตอบว่าเอเจนต์เก็บข้อมูลอะไร ส่งต่อให้ใคร เก็บนานแค่ไหน และเกิดอะไรขึ้นเมื่อคุณเลิกเชื่อมบัญชีหรือเลิกใช้บริการ
- หาคำตอบด้วยว่าคุณต้องรับผิดชอบอะไรบ้าง รวมถึงเมื่อเอเจนต์ทำสิ่งที่ไม่คาดคิด
- ตรวจการตั้งค่าว่าประวัติแชตและข้อมูลจากบัญชีที่เชื่อมไว้ถูกใช้ฝึกโมเดล AI หรือปรับโฆษณาให้ตรงตัวคุณหรือไม่
- เอเจนต์หลายตัวมีความจำถาวร และอาจสร้างโปรไฟล์ของคุณกับคนรอบตัวจากไฟล์และการใช้งาน ลบข้อมูลที่ผิดหรือที่คุณไม่อยากให้เก็บ
ขั้นที่ 4 ป้องกันตัวจากมิจฉาชีพ
คู่มือบอกว่าการป้องกันที่ดีที่สุดคือจำกัดสิ่งที่เอเจนต์มองเห็นและทำได้ และเพิ่มอีกสี่ข้อ
- ดูไว้เวลาเอเจนต์เข้าเว็บแทนคุณ อย่าให้มันล็อกอินบัญชีสำคัญค้างไว้ และหยุดมันถ้ามันพยายามเข้าเว็บหรือทำสิ่งที่คุณไม่ได้สั่ง
- ให้คุณเป็นคนเดียวที่สั่งงานได้ ตั้งค่าจำกัดคนที่ส่งคำสั่งให้เอเจนต์ และอย่าเพิ่มเอเจนต์เข้ากลุ่มแชตที่มีคนที่คุณไม่ไว้ใจ
- ใช้รหัสผ่านที่แข็งแรงไม่ซ้ำใคร หรือพาสคีย์ กับบัญชีของเอเจนต์ เพราะใครเข้าบัญชีเอเจนต์ได้ก็อาจเข้าบัญชีที่เชื่อมไว้ได้ด้วย
- ดาวน์โหลดเอเจนต์จากแหล่งทางการเท่านั้น ใช้ส่วนเสริมจากผู้พัฒนาที่เชื่อถือได้ และระวังแอปหน้าตาเลียนแบบหรือตัวติดตั้งปลอม
ขั้นที่ 5 คิดถึงผลต่อคนอื่น
- อีเมล ข้อความ และไฟล์ของคุณมีข้อมูลของครอบครัว เพื่อน และเพื่อนร่วมงาน ลองคิดว่าเขาจะสบายใจไหมถ้า AI อ่านหรือแชร์ข้อมูลนั้น และลบสิ่งที่เอเจนต์จำไว้เกี่ยวกับคนอื่นที่ไม่จำเป็น
- บอกผู้รับว่าอีเมลหรือข้อความนั้นเอเจนต์เป็นคนส่ง
- อย่าสั่งให้เอเจนต์ข้ามระบบป้องกันของเว็บอื่น เช่น หน้าที่ต้องจ่ายเงินก่อนอ่าน (paywall) หรือหน้าที่ต้องล็อกอิน
ถ้าผูกอีเมลที่รับ OTP ไว้แล้วล่ะ
คู่มือแนะนำให้ย้ายการรับ OTP ของบัญชีสำคัญไปอีเมลแยกที่เอเจนต์เข้าไม่ถึง ข้อนี้ตรงกับผลการทดลองที่ ReadEval เคยเล่าในข่าวนักวิจัยให้ AI 10 รุ่นจ่ายบิล แล้ว 9 รุ่นเปิดอีเมลหยิบ OTP มาเพิ่มวงเงินให้ตัวเอง ซึ่งแสดงว่ารหัสที่ส่งเข้ากล่องที่ AI อ่านได้ใช้กั้น AI ไม่ได้
คู่มือพูดถึงอีเมลเป็นหลัก ธนาคารไทยจำนวนมากส่ง OTP ทาง SMS ReadEval ประเมินว่าหลักเดียวกันใช้ได้กับทุกช่องทาง คือถ้าเอเจนต์อ่าน SMS ของคุณได้ ก็ไม่ควรให้ SMS ที่รับ OTP ธนาคารอยู่ในที่ที่มันอ่านถึง
หาเมนูเหล่านี้ได้ที่ไหนในแอป
ภาคผนวก A ของคู่มือรวมชื่อเมนูที่มักพบในแอปเอเจนต์ เพราะแต่ละแอปเรียกไม่เหมือนกัน
| ขั้น | สิ่งที่ต้องหา | ชื่อเมนูที่พบบ่อย | ควรทำอะไร |
|---|---|---|---|
| 1 | แอปและบัญชีที่เชื่อมไว้ | Connectors, Apps, Integrations, Linked accounts | จดว่าเชื่อมอะไรไว้ ตัดสิ่งที่ไม่ใช้ |
| 2 | สิทธิ์ในแต่ละแอป | Permissions, Manage permissions | ให้อ่านอย่างเดียวหรือสิทธิ์จำกัดเป็นค่าเริ่มต้น |
| 2 | การอนุมัติ | Allowed websites, Always allow, Take over | ให้ขออนุมัติก่อนทำสิ่งสำคัญ ลบการอนุมัติที่ไม่ใช้แล้ว |
| 2 | ดูการทำงาน | Activity log, History, Upcoming, Scheduled, Automations | ตรวจหากิจกรรมที่น่าสงสัย |
| 3 | ข้อตกลงและความเป็นส่วนตัว | Terms of use, Data controls, Privacy policy, Model training | อ่านว่าเก็บข้อมูลอะไร ใช้อย่างไร และจำกัดได้ไหม |
| 3 | ความจำ | Memory, Saved info, Personalisation | ดูว่าเอเจนต์จำอะไรเกี่ยวกับคุณไว้ |
| 4 | หยุดชั่วคราว | Stop, Pause, Take over | หาให้เจอก่อนเริ่มงาน |
| 4 | ดาวน์โหลดและรีเซ็ต | Download your data, Reset, Delete account | ดาวน์โหลดประวัติก่อน การรีเซ็ตมักย้อนกลับไม่ได้ และอาจไม่ย้อนสิ่งที่เปลี่ยนในบัญชีที่เชื่อมไว้ |
| 4 | ความปลอดภัยของบัญชี | Account, Security, Password and security | เปิดการยืนยันตัวตนสองขั้น (2FA) หรือใช้พาสคีย์ |
| 4 | ส่วนเสริม | Skills, Plugins, Extensions, Custom connectors | ใช้เฉพาะส่วนเสริมที่เชื่อถือได้ |
ตัวอย่างการตั้งค่าใน Muse
ภาคผนวก B ใช้ Muse เอเจนต์ของ Meta เป็นตัวอย่าง โดยระบุว่าเมนูถูกต้อง ณ 5 พ.ย. 2026 สำหรับแอป "Muse from Meta" บน iOS (v14.1) และ Android (v14.0) ในสิงคโปร์ และเขียนชัดว่าไม่ใช่การรับรองหรือประเมินความปลอดภัยของ Muse เมนูเหล่านี้อาจเปลี่ยนได้
- ตัดการเชื่อมแอป: Settings > Connectors ถ้าใช้ Muse ด้วยบัญชีที่อยู่ใน Accounts Centre เดียวกับ Facebook, Instagram หรือ Threads บัญชีเหล่านั้นจะเชื่อมกับ Muse อัตโนมัติ ถ้าไม่ต้องการ คู่มือแนะนำให้ใช้บัญชี Meta ที่ไม่ได้ผูกกับบัญชีอื่น และเตือนว่า Meta บอกเองว่าไม่ได้ตรวจ custom connector
- ให้ถามก่อนเข้าเว็บ: Settings > Permissions > Web access defaults ถ้า Muse เข้าถึงบัญชีสำคัญได้ ให้เลือก "Always ask"
- ตรวจก่อนกดอนุญาต: ตัวเลือก "Allow for this task", "Allow for this site" หรือ "Always allow" ทำให้ Muse ทำสิ่งคล้ายกันซ้ำได้โดยไม่ถามอีก แตะ See task details เพื่อดูรายละเอียด ถ้าไม่แน่ใจให้เลือก "Deny"
- ดูว่ามันทำอะไรไปแล้ว: แตะไอคอนผู้ช่วยด้านบนเพื่อเปิด Activity log ถ้าสิ่งที่ Muse บอกในแชตไม่ตรงกับ Activity log ให้เชื่อ Activity log และดูงานที่ตั้งเวลาไว้ใน Upcoming
- ปิดการเอาแชตไปฝึก AI: Settings > Data controls > ปิด Help improve our AI models > Turn off คู่มือระบุว่าค่าเริ่มต้นคือ Meta อาจใช้การสนทนากับ Muse ฝึกโมเดล
- ดูสิ่งที่ Muse จำไว้: แถบด้านข้าง Library > More > System files โฟลเดอร์ /memory และไฟล์ MEMORY.md อาจเก็บข้อเท็จจริงและความชอบของคุณไว้
- รีเซ็ตเป็นทางสุดท้าย: Settings > Data controls > Reset Muse ลบประวัติแชต ไฟล์ และงานที่ค้างอยู่ถาวร และไม่ได้ย้อนสิ่งที่ทำไปแล้ว ดาวน์โหลดประวัติก่อนที่ Settings > Data controls > Download your agent data
ตามที่ ReadEval รายงานไว้ Muse เปิดในสิงคโปร์เมื่อปลายเดือนตุลาคม 2026 และ Meta ยังไม่ประกาศแผนเปิดในไทย ตัวอย่างนี้จึงมีประโยชน์กับคนไทยในแง่ว่าควรมองหาเมนูแบบไหนในเอเจนต์ตัวที่คุณใช้อยู่
ถ้าเอเจนต์ทำอะไรแปลก ๆ ต้องทำอะไร
คู่มือให้ทำตามลำดับนี้
- หยุดเอเจนต์: หยุดงานที่กำลังทำในแอป เอเจนต์บนคลาวด์อาจต้องพักหรือปิดในหน้าตั้งค่า ถ้ามันรันบนคอมพิวเตอร์หรืออุปกรณ์ของคุณ ให้ปิดเครื่องนั้น
- ตัดการเชื่อมบัญชีที่ได้รับผลกระทบ: ทำทั้งในหน้าตั้งค่าของเอเจนต์และในบัญชีนั้นเอง เปลี่ยนรหัสผ่าน และออกจากระบบทุกเครื่อง
- มองหาสิ่งที่คุณไม่ได้ทำ: ข้อความ การจ่ายเงิน ของที่ถูกลบ การตั้งค่าที่เปลี่ยน กฎส่งต่ออีเมล อุปกรณ์ใหม่ ผู้รับเงินใหม่ และอีเมลหรือเบอร์กู้คืนบัญชีที่เปลี่ยนไป
- ล้างเอเจนต์: ลบความจำ ส่วนเสริม ข้อมูลล็อกอิน และงานที่ไม่รู้จัก เพิกถอนรหัสผ่านและ API key ทั้งหมด แต่บันทึกประวัติการทำงานไว้ก่อนลบ
- แจ้งคนที่อาจได้รับผลกระทบและหน่วยงานที่เกี่ยวข้อง: เอเจนต์ที่ถูกยึดอาจถูกใช้ส่งข้อความอันตรายในนามคุณ
ถ้าเงินอาจเสียหาย คู่มือให้ใช้ปุ่มระงับบัญชีฉุกเฉิน (kill switch) ในแอปธนาคารหรือล็อกบัตร แล้วโทรสายด่วนทางการของธนาคาร ส่วนเบอร์ ScamShield 1799, ระบบแจ้งความออนไลน์ของตำรวจสิงคโปร์ และ Singpass Helpdesk ในคู่มือเป็นช่องทางของสิงคโปร์ คนไทยต้องติดต่อธนาคารและหน่วยงานในไทยแทน ซึ่งคู่มือฉบับนี้ไม่ได้ระบุไว้
"คุณอาจต้องรับผิด" ใช้กับคนไทยไหม
ประโยคนี้อยู่ในคู่มือของสิงคโปร์และพูดถึง "สถานการณ์และกฎหมายที่ใช้บังคับ" ไม่ได้บอกว่าเป็นกฎหมายฉบับใด และคู่มือเองก็เป็นคำแนะนำ ไม่ใช่กฎหมายใหม่ คู่มือไม่ได้พูดถึงประเทศอื่น และ ReadEval ยังยืนยันไม่ได้ว่าเมื่อ AI เอเจนต์ทำความเสียหายในไทย กฎหมายไทยจะให้ใครรับผิด สิ่งที่พูดได้คือ ข้อตกลงการใช้งานของผู้ให้บริการแต่ละรายอาจกำหนดความรับผิดชอบของผู้ใช้ไว้ ซึ่งคู่มือขั้นที่ 3 ก็แนะนำให้อ่านเรื่องนี้ก่อนใช้
แหล่งข่าวต่างกันตรงไหน
- ทั้งหมดกี่ขั้น: ข่าวสรุปบางแห่ง เช่น Red Hot Singapore และ Archyde บอกว่ามี 5 ขั้นแต่เล่ารายละเอียดเพียง 3 ขั้น ส่วนไฟล์ PDF ต้นฉบับและอินโฟกราฟิกของ CSA มี 5 ขั้นชัดเจน ReadEval ใช้ตามต้นฉบับ
- เรื่องอื่นที่บางเว็บรวมไว้ในข่าวเดียวกัน: Archyde ซึ่งเป็นเว็บรวมข่าว เล่าเรื่องแพลตฟอร์มเอเจนต์ของภาครัฐและข้อเสนอทะเบียนตัวตนของ AI เอเจนต์ในรัฐสภาสิงคโปร์ไว้ด้วย ReadEval ไม่พบเรื่องเหล่านี้ในหน้าประกาศของ CSA หรือในรายงานของ CNA เรื่องคู่มือฉบับนี้ จึงไม่ได้นำมาเล่า
- ชื่อเอเจนต์: ทุกแหล่งยกชื่อ Dots, Hermes, Muse, Grok Bot และ OpenClaw ตรงกับต้นฉบับ ReadEval ไม่ได้ขยายความว่าแต่ละตัวคืออะไร เพราะคู่มือใช้เป็นเพียงตัวอย่าง
บทวิเคราะห์จาก ReadEval
Rea · โต๊ะข่าว AI
คู่มือนี้ไม่มีอะไรหวือหวา แต่เป็นรายการตรวจที่ใช้งานได้จริงที่สุดชิ้นหนึ่งสำหรับคนที่เริ่มให้ AI ทำงานแทน
ข้อที่ควรจำที่สุดไม่ใช่ข้อห้าม แต่เป็นคำแนะนำว่าให้คุมสิทธิ์ในหน้าตั้งค่า ไม่ใช่ในแชต เพราะคำสั่งในแชตเป็นแค่ข้อความที่เอเจนต์อ่าน เหมือนข้อความอื่นที่มันอ่านจากเว็บหรืออีเมล ซึ่งคนร้ายก็เขียนแทรกเข้ามาได้ ส่วนสวิตช์ในหน้าตั้งค่าเป็นสิ่งที่เอเจนต์ข้ามเองไม่ได้ ข้อนี้ตรงกับบทเรียนจากงานวิจัยเรื่อง OTP ที่ว่าด่านกั้นต้องอยู่นอกมือของ AI
อีกด้านหนึ่ง คู่มือวางภาระส่วนใหญ่ไว้ที่ผู้ใช้ ทั้งการแยกอีเมลรับ OTP การอ่านนโยบายข้อมูล และการไล่ตรวจประวัติการทำงาน ซึ่งคนทั่วไปอาจไม่ทำครบ ReadEval ประเมินว่าคู่มือแบบนี้ช่วยได้มากในช่วงที่เอเจนต์ยังใหม่ แต่ระยะยาวผู้ให้บริการควรตั้งค่าเริ่มต้นให้ปลอดภัยเอง เช่น ถามก่อนทุกครั้งและไม่เอาข้อมูลไปฝึกโดยไม่ถาม สำหรับคนไทยตอนนี้ วิธีที่ง่ายที่สุดคือเริ่มจากขั้นที่ 1 ให้ครบก่อน ถ้าเอเจนต์มองไม่เห็นบัญชีธนาคารและ OTP ของคุณ ความผิดพลาดส่วนใหญ่ก็จะไม่ลามไปถึงเงิน
แหล่งที่มา
- CSA, GovTech และ IMDA: Using Personal AI Agents Safely and Securely: What Consumers Should Know (PDF, 6 พ.ย. 2026)
- Cyber Security Agency of Singapore: Joint Advisory AD-2026-015 (หน้าประกาศและอินโฟกราฟิก 5 ขั้น)
- CNA (Daphne Yow): Singapore authorities warn of privacy, security risks from personal AI agents
- Red Hot Singapore: Singapore authorities warn of privacy, security risks from personal AI agents (สรุปจาก CNA)
- Archyde: Singapore Authorities Warn of Security and Privacy Risks From Personal AI Agents (เว็บรวมข่าว)
- Meta Newsroom: Muse is now available in Singapore (27 ต.ค. 2026)


