Microsoft เตือนแฮกเกอร์อาจใช้ AI แกะแพตช์ Windows ได้ในไม่กี่ชั่วโมง อย่าเลื่อนอัปเดต
Microsoft บอกว่าช่องโหว่ Windows กว่า 1,100 รายการในเดือนตุลาคมไม่ได้แปลว่า Windows แย่ลง แต่เตือนว่าผู้โจมตีอาจใช้ AI แกะแพตช์ได้ในไม่กี่ชั่วโมง ควรอัปเดตทันที

สารบัญ (9 หัวข้อ)
ลองนึกภาพนิติบุคคลคอนโดที่ติดประกาศว่า "ซ่อมกลอนประตูที่เสียแล้ว" ทันทีที่ประกาศขึ้นบอร์ด โจรก็รู้ว่าห้องไหนเคยมีกลอนเสีย และห้องที่ยังไม่ได้เปลี่ยนกลอนคือเป้าหมาย Microsoft เขียนในบล็อกเมื่อ 5 พ.ย. 2026 ว่าแพตช์ Windows กำลังกลายเป็นประกาศแบบนั้น เพราะ AI ช่วยผู้โจมตีอ่านแพตช์ย้อนกลับจนรู้ว่ารูอยู่ตรงไหน แล้วสร้างวิธีโจมตีได้ "อาจภายในไม่กี่ชั่วโมง"
ภาพเปรียบนี้ใช้ได้ถึงแค่จุดหนึ่ง แพตช์ไม่ได้บอกตรง ๆ ว่ารูอยู่ไหน ผู้โจมตีต้องเทียบโค้ดเก่ากับโค้ดใหม่เอง ซึ่งเคยกินเวลาหลายวันหรือหลายสัปดาห์ สิ่งที่เปลี่ยนคือ AI ช่วยย่นงานส่วนนี้ ในโพสต์เดียวกัน Nuno Costa ผู้บริหารฝ่ายส่งอัปเดต Windows ของ Microsoft อธิบายว่าที่แพตช์เดือนตุลาคมแก้ช่องโหว่ของ Windows กว่า 1,100 รายการ ไม่ได้แปลว่า Windows แย่ลง แต่เพราะ Microsoft ใช้ AI ไล่ตรวจโค้ดได้มากและลึกกว่าเดิม "ตัวเลข CVE ที่สูงขึ้นไม่ได้แปลว่า Windows ปลอดภัยน้อยลง แต่แปลว่ามีช่องโหว่ถูกพบและถูกปิดมากขึ้น"
ปัญหาจึงย้ายไปอยู่ที่ช่วงเวลาระหว่างวันที่แพตช์ออกกับวันที่เครื่องติดตั้งจริง Microsoft ยกข้อมูลของตัวเองว่า ในเครื่องขององค์กรกลุ่มหนึ่งที่วัดเมื่อเดือนสิงหาคม 2026 ผ่านไปสองสัปดาห์แล้วยังติดตั้งแพตช์ไม่ถึงครึ่ง ตัวเลขนี้เป็นเครื่องในบริษัท ไม่ใช่คอมพิวเตอร์ที่บ้าน และ Microsoft ไม่ได้เปิดเผยตัวเลขของผู้ใช้ทั่วไปหรือของไทย
ข่าวดีคือคอมที่บ้านส่วนใหญ่ไม่ต้องรอฝ่ายไอทีอนุมัติ ถ้าคุณเปิด Windows Update ไว้ตามปกติและไม่ได้กดหยุดอัปเดต (Pause updates) แพตช์จะมาเอง สิ่งที่ควรทำคือเลิกกดหยุดอัปเดตนาน ๆ และรีสตาร์ตเมื่อเครื่องขอ เพราะการติดตั้งจะเสร็จหลังรีสตาร์ต แพตช์รอบถัดไปจะออกราวตีหนึ่งของวันที่ 11 พ.ย. ตามเวลาไทย เช้าวันนั้นลองเปิดหน้า Windows Update ดูสักครั้ง
ด้านล่างมีเส้นทางเมนูสำหรับเช็กอัปเดตและดูประวัติการติดตั้ง ที่มาของคำว่า "ไม่กี่ชั่วโมง" และคำแนะนำ "น้อยกว่า 3 วัน" ที่มาจากโพสต์ของ Microsoft อีกชิ้นเมื่อเดือนกรกฎาคม ไม่ใช่โพสต์ล่าสุด
สรุปประเด็นสำคัญ
- คำอธิบายใหม่ของ Microsoft: โพสต์ "A new standard for vulnerability management in the AI era" บน Windows Experience Blog (5 พ.ย. 2026) โดย Nuno Costa ตำแหน่ง Partner Director, Windows Servicing and Delivery ระบุว่าแพตช์เดือนตุลาคม 2026 แก้ CVE ของ Windows "มากกว่า 1,100 รายการ" และจำนวนที่สูงขึ้น "ไม่ได้แปลว่า Windows ปลอดภัยน้อยลง"
- คำเตือนเรื่องเวลา: เมื่อแพตช์เผยแพร่แล้ว ผู้โจมตีอาจใช้แพตช์นั้นทำความเข้าใจช่องโหว่และสร้างวิธีโจมตีได้ "อาจภายในไม่กี่ชั่วโมง" โดย Microsoft อ้างงานวิจัยของ Anthropic (มิ.ย. 2026)
- ตัวเลขการติดตั้งเป็นของเครื่ององค์กร: ข้อมูลเดือนสิงหาคม 2026 จากกลุ่มตัวอย่างเครื่อง Windows ขององค์กร พบว่าหลังแพตช์ออก 2 สัปดาห์ ติดตั้งแล้วไม่ถึงครึ่ง และหลัง 4 สัปดาห์ยังไม่ติดตั้งราว 1 ใน 4
- คำแนะนำ "น้อยกว่า 3 วัน" มาจากเดือนกรกฎาคม: อยู่ในคลิป Microsoft Mechanics (8 ก.ค. 2026) สำหรับฝ่ายไอทีที่ตั้งนโยบายเลื่อนอัปเดตให้เครื่องในองค์กร ไม่ได้อยู่ในโพสต์ 5 พ.ย.
- ผู้ใช้ตามบ้าน: ไม่มีฟีเจอร์ใหม่ใน Windows Update ที่ต้องเปิด สิ่งที่ทำได้คือเช็กอัปเดต ไม่หยุดอัปเดตนาน และรีสตาร์ต แพตช์รอบถัดไปออกวันอังคารที่ 10 พ.ย. 2026 ตามเวลาสหรัฐฯ
Microsoft พูดอะไรในโพสต์วันที่ 5 พ.ย.
โพสต์นี้เขียนถึงฝ่ายไอทีขององค์กรเป็นหลัก ใจความคือ AI เร่งการหาช่องโหว่ "ทั้งสองฝั่ง" Costa เขียนว่า AI "ช่วยฝ่ายป้องกันหาและแก้ช่องโหว่ได้เร็วขึ้น" แต่ก็ "ช่วยผู้โจมตีค้นหาช่องโหว่ก่อนมีแพตช์ และวิเคราะห์แพตช์ที่เผยแพร่แล้ว" ได้ด้วย
ทำไมตัวเลขเดือนตุลาคมสูง: Microsoft บอกว่าใช้ AI ตรวจโค้ด "มากขึ้นและลึกขึ้น" นักวิจัยภายนอกยังรายงานช่องโหว่เข้ามาต่อเนื่อง และบริษัทจัดลำดับการแก้ทันทีที่พบ ตัวอย่างเครื่องมือที่ยกมาคือ MDASH ระบบสแกนโค้ดที่ใช้โมเดล AI หลายตัวและเอเจนต์เฉพาะทางช่วยกันหาและยืนยันช่องโหว่ (ReadEval เล่าวิธีทำงานของ MDASH ไว้ในข่าว แพตช์ Windows เดือนตุลาคมแก้ช่องโหว่กว่า 1,400 รายการ) โพสต์ย้ำว่าวิศวกรยังเป็นผู้ตรวจผลและตัดสินใจขั้นสุดท้าย
ทำไมหลังแพตช์ออกจึงเสี่ยงกว่าก่อนออก: Microsoft อธิบายว่าก่อนแพตช์ออก ช่องโหว่ถูกจัดการแบบเปิดเผยอย่างประสานงาน (coordinated disclosure) คือรู้กันเฉพาะผู้เกี่ยวข้อง แต่ "เมื่ออัปเดตและคำแนะนำเผยแพร่สู่สาธารณะ ตัวแพตช์เองก็ถูกวิเคราะห์ได้" ผู้โจมตีจึงอาจใช้แพตช์ "ทำความเข้าใจช่องโหว่ที่อยู่เบื้องหลังและสร้างวิธีโจมตี (exploit) ได้ อาจภายในไม่กี่ชั่วโมง"
สิ่งที่ Microsoft ขอ: โพสต์ปิดท้ายด้วยคำขอให้ทุกองค์กร "เคลื่อนไหวอย่างเร่งด่วน" ใช้ Windows รุ่นที่ยังได้รับการสนับสนุน และทำให้การย่นเวลาจากวันที่แพตช์ออกถึงวันที่ติดตั้งเป็นเรื่องความปลอดภัยลำดับต้น เครื่องมือที่แนะนำ เช่น Windows Autopatch ผ่าน Microsoft Intune และ hotpatch ที่ติดตั้งแพตช์ความปลอดภัยรายเดือนได้โดยไม่ต้องรีสตาร์ต เป็นเครื่องมือขององค์กร ผู้ใช้ตามบ้านไม่ต้องตั้งค่าอะไรเพิ่ม และโพสต์ไม่ได้ประกาศฟีเจอร์ใหม่ใน Windows Update
"ภายในไม่กี่ชั่วโมง" มาจากไหน
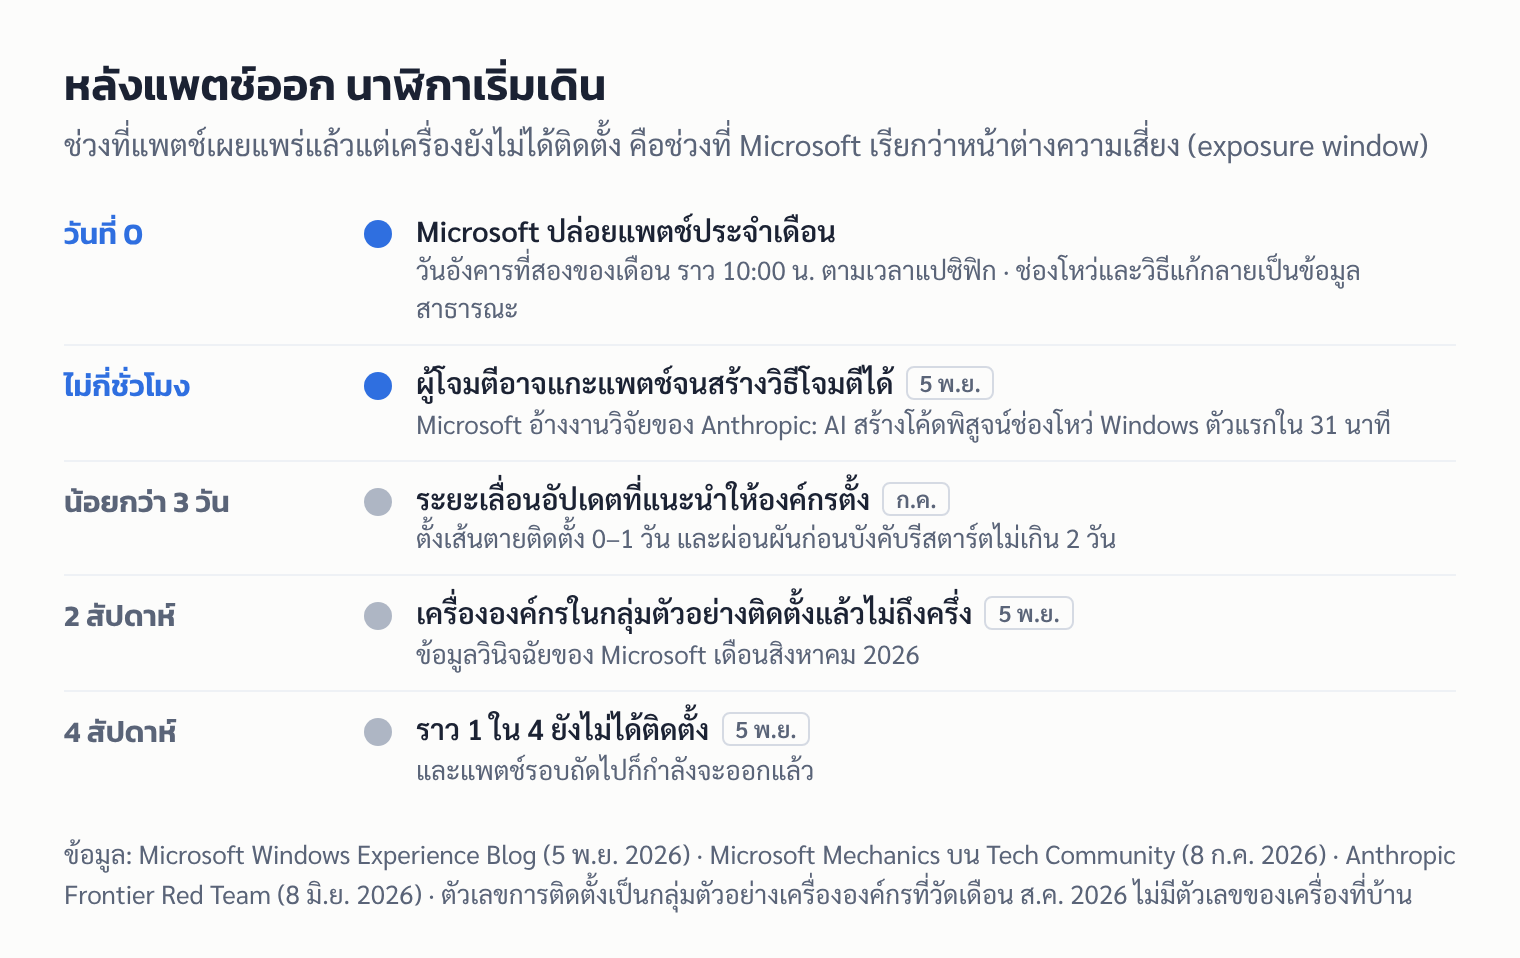
Microsoft อ้างบทความ "Measuring LLMs' impact on N-day exploits" ของทีม Frontier Red Team ของ Anthropic (8 มิ.ย. 2026) Anthropic คือบริษัทผู้พัฒนาโมเดล Claude บทความนี้นิยาม N-day ว่าเป็นช่องโหว่ที่ "เปิดเผยต่อสาธารณะแล้ว แต่ถูกแพตช์บนอุปกรณ์เพียงบางส่วน" ช่วงที่เครื่องยังไม่ได้แพตช์เรียกว่า "patch gap"
ในการทดลองกับแพตช์ระดับเคอร์เนลของ Windows 21 รายการ ทีมวิจัยรายงานว่าโมเดลรุ่นทดลอง Claude Mythos Preview สร้างโค้ดพิสูจน์ช่องโหว่ (proof of concept) ตัวแรกได้ใน 31 นาที และสร้างวิธียกระดับสิทธิ์จนควบคุมเครื่องได้เต็มที่ 8 ชุด บทความสรุปว่าทุกวันนี้ "N-hour ใกล้ความจริงมากกว่า"
ข้อจำกัดที่บทความเองระบุไว้ ซึ่งโพสต์ของ Microsoft ไม่ได้ยกมา
- การสร้างวิธีโจมตีเป็นแค่ขั้นหนึ่ง การหาเป้าหมาย การส่งโค้ดเข้าเครื่อง และการหลบการตรวจจับ "ล้วนต้องใช้เวลาและทรัพยากร" และ "การเปลี่ยนวิธีโจมตีเหล่านี้เป็นแคมเปญจริงยังต้องทำงานเพิ่ม"
- ช่องโหว่ Windows ที่ทดสอบเป็นแบบยกระดับสิทธิ์ในเครื่อง (local privilege escalation) หมายความว่าผู้โจมตีต้องเข้าเครื่องได้ก่อนแล้ว
- โมเดลรุ่นอื่นทำได้น้อยกว่า Mythos Preview มาก
ReadEval จึงอ่านคำว่า "ไม่กี่ชั่วโมง" ว่าเป็นเวลาที่อาจใช้สร้างวิธีโจมตีจากแพตช์ ไม่ได้แปลว่าเครื่องที่อัปเดตช้าไปไม่กี่ชั่วโมงจะถูกเจาะทันที แต่ช่วงปลอดภัยที่เคยนับเป็นสัปดาห์สั้นลงจริง
ตัวเลข "ไม่ถึงครึ่ง" เป็นของเครื่องใคร
Microsoft เขียนว่า "ข้อมูลวินิจฉัยจากเดือนสิงหาคม 2026 แสดงว่า ในกลุ่มตัวอย่าง Windows ขององค์กรที่วัด อุปกรณ์ไม่ถึงครึ่งติดตั้งแพตช์ความปลอดภัยแล้วเมื่อผ่านไปสองสัปดาห์ และราว 1 ใน 4 ยังไม่ติดตั้งเมื่อผ่านไปสี่สัปดาห์"
- เป็นเครื่องในองค์กร: ไม่ใช่คอมพิวเตอร์ส่วนตัว เครื่องในบริษัทมักติดตั้งช้ากว่าเพราะฝ่ายไอทีทดสอบก่อนปล่อย หรือตั้งนโยบายเลื่อนไว้
- ไม่ได้บอกขนาดกลุ่มตัวอย่าง หรือว่ามาจากประเทศใด
- ไม่มีตัวเลขของผู้ใช้ตามบ้าน: Microsoft ไม่ได้เปิดเผยว่าเครื่อง Windows ที่บ้านติดตั้งแพตช์เร็วแค่ไหน และไม่มีข้อมูลเฉพาะของไทย
คำแนะนำ "น้อยกว่า 3 วัน" มาจากโพสต์ไหน
คำแนะนำนี้ไม่ได้อยู่ในโพสต์ 5 พ.ย. แต่มาจากคลิปและโพสต์ "Deploy Windows updates to counter AI-discovered threats" ของ Microsoft Mechanics บน Microsoft Tech Community (8 ก.ค. 2026) ซึ่ง Jeremy Chapman ตำแหน่ง Microsoft 365 Director เป็นผู้อธิบาย
- Chapman กล่าวว่า "ถ้าคุณยังไม่ส่งอัปเดตที่มีแพตช์ความปลอดภัยให้เครื่องจนผ่านไปสองสัปดาห์หลังออก นั่นเป็นเวลาเหลือเฟือให้ผู้โจมตีที่ใช้ AI หาและใช้ช่องโหว่ที่รู้กันแล้ว"
- Microsoft ปรับคำแนะนำสำหรับองค์กรเป็น ตั้งระยะเลื่อนอัปเดตคุณภาพ (quality update) "น้อยกว่า 3 วัน" ตั้งเส้นตายติดตั้งเป็น 0 หรือ 1 วัน และให้เวลาผ่อนผันก่อนบังคับรีสตาร์ตไม่เกิน 2 วัน
- ค่าเหล่านี้ตั้งผ่าน Windows Autopatch, Microsoft Intune หรือเครื่องมือจัดการอัปเดตขององค์กรอื่น ไม่ใช่เมนูในเครื่องที่บ้าน
ในคลิปเดียวกัน Chapman บอกว่าจำนวนช่องโหว่ที่ Microsoft แก้ "เพิ่มขึ้นตั้งแต่เดือนเมษายน" และยกตัวอย่างว่า MDASH พบช่องโหว่ใหม่ 16 รายการในส่วนเครือข่ายและการยืนยันตัวตนของ Windows ก่อนแพตช์เดือนพฤษภาคม
1,100 หรือ 1,400: ตัวเลขเดือนตุลาคมต่างกันอย่างไร
ทั้งสองตัวเลขถูก แต่นับคนละขอบเขต
| ตัวเลข | นับอะไร | แหล่ง |
|---|---|---|
| "มากกว่า 1,100" | CVE ของ Windows ในแพตช์เดือนตุลาคม 2026 | โพสต์ Microsoft 5 พ.ย. |
| 1,123 | CVE เฉพาะ Windows ที่ Windows Latest นับจากพอร์ทัลของ Microsoft | Windows Latest |
| 1,413 | CVE ทุกผลิตภัณฑ์ของ Microsoft ในรอบเดือนตุลาคม | Windows Latest อ้าง Security Update Guide |
| ราว 1,403–1,417 | ทุกผลิตภัณฑ์ ตามวิธีนับของแต่ละสำนัก | ข่าวก่อนหน้าของ ReadEval |
ตารางของ Windows Latest ยังเทียบช่องโหว่เฉพาะ Windows รายเดือน เช่น เดือนตุลาคม 2025 มี 134 รายการ ส่วนเดือนตุลาคม 2026 มี 1,123 รายการ รายละเอียดของแพตช์เดือนตุลาคม ช่องโหว่ zero-day และเลข KB ของแต่ละรุ่นอยู่ในข่าว แพตช์ Windows เดือนตุลาคมแก้ช่องโหว่กว่า 1,400 รายการ
คนใช้ Windows ที่บ้านควรทำอะไร
1. เช็กว่ามีอัปเดตค้างไหม (ตามหน้าช่วยเหลือของ Microsoft)
- Windows 11: เปิด Start > Settings > Windows Update แล้วกด Check for updates ถ้ามีอัปเดต กด Download & install
- Windows 10: เปิด Start > Settings > Update & Security > Windows Update แล้วกด Check for updates
- Microsoft ระบุว่า "ถ้าระบบขอ ให้รีสตาร์ตอุปกรณ์เพื่อให้อัปเดตมีผล" อย่าปิดฝาโน้ตบุ๊กแล้วเลื่อนรีสตาร์ตไปหลายวัน
2. ดูว่าติดตั้งอะไรไปแล้วบ้าง
- Windows 11: Start > Settings > Windows Update > Update history
- Windows 10: Start > Settings > Update & Security > Windows Update > View update history
- ในรายการจะเห็นอัปเดตที่ติดตั้งแล้วพร้อมวันที่ ถ้าอัปเดตล่าสุดเก่ากว่าแพตช์รอบล่าสุด (13 ต.ค. 2026) แปลว่าเครื่องค้างอัปเดต
3. อย่ากดหยุดอัปเดตนาน ๆ
ปุ่ม Pause updates ในหน้า Windows Update ใช้หยุดชั่วคราวได้ Microsoft ระบุว่า "เมื่อหยุดจนถึงขีดจำกัดแล้ว คุณต้องติดตั้งอัปเดตล่าสุดก่อนจึงหยุดได้อีกครั้ง" ถ้าคุณกดหยุดไว้ ให้ยกเลิกการหยุดในหน้าเดียวกันแล้วติดตั้งเลย ไม่ต้องรอให้ครบกำหนด
4. จดวันแพตช์รอบถัดไป
หน้าเอกสาร Microsoft Learn ระบุว่าแพตช์ความปลอดภัยรายเดือนออก "วันอังคารที่สองของทุกเดือน โดยปกติเวลา 10:00 น. ตามเวลาแปซิฟิก" เดือนพฤศจิกายน 2026 วันอังคารที่สองคือวันที่ 10 พ.ย. ReadEval คำนวณว่าเวลา 10:00 น. ตามเวลามาตรฐานแปซิฟิก (PST) ตรงกับราว 01:00 น. ของวันพุธที่ 11 พ.ย. ตามเวลาไทย ถ้าเครื่องไม่ได้ตั้งหยุดอัปเดต อัปเดตจะทยอยมาเอง หรือเปิดหน้า Windows Update กด Check for updates ในเช้าวันนั้นก็ได้
5. ถ้ายังใช้ Windows 10
Microsoft ระบุว่า Windows 10 สิ้นสุดการสนับสนุนแล้วตั้งแต่ 14 ต.ค. 2025 เครื่องที่ไม่ได้ลงทะเบียนโครงการ Extended Security Updates (ESU) จะไม่ได้รับแพตช์ความปลอดภัยรายเดือน ซึ่งเป็นกลุ่มเสี่ยงที่สุดในเรื่องนี้ เพราะไม่ว่าจะเร็วแค่ไหนก็ไม่มีแพตช์ให้ติดตั้ง วิธีลงทะเบียน ESU อยู่ในข่าว Windows 11 24H2 รุ่น Home และ Pro หมดแพตช์แล้ว
ถ้าเป็นเครื่องของบริษัท: การตั้งเวลาอัปเดตมักอยู่ในมือฝ่ายไอที ซึ่งเป็นกลุ่มที่โพสต์ของ Microsoft พูดถึงโดยตรง สิ่งที่คุณทำได้คือรีสตาร์ตตามที่ระบบขอ และแจ้งฝ่ายไอทีถ้าเครื่องค้างอัปเดตนาน
แหล่งข่าวต่างกันตรงไหน
- ตำแหน่งของผู้เขียน: Windows Latest เรียก Nuno Costa ว่า "security boss" ของ Microsoft แต่ตำแหน่งในโพสต์คือ Partner Director, Windows Servicing and Delivery ซึ่งดูแลการส่งอัปเดต Windows
- คำแนะนำ 3 วัน: Windows Latest ระบุถูกต้องว่ามาจาก Jeremy Chapman เมื่อเดือนกรกฎาคม แต่สรุปสั้น ๆ ว่า Microsoft "ไม่แนะนำให้เลื่อนอัปเดตรายเดือน 3 วันขึ้นไปอีกแล้ว" ในคลิปต้นทาง ตัวเลขนี้คือค่าเลื่อนอัปเดตในนโยบายที่ฝ่ายไอทีตั้งให้เครื่ององค์กร ส่วนประโยค "ไม่ควรเลื่อนอัปเดตเกิน 3 วัน" ท้ายบทความ Windows Latest เป็นความเห็นของผู้เขียนเอง ไม่ใช่คำของ Microsoft
- MDASH ใช้โมเดลของใคร: Windows Latest เขียนว่า MDASH ใช้โมเดลจากพันธมิตร เช่น Mythos ของ Anthropic โพสต์ 5 พ.ย. เขียนเพียงว่า MDASH ใช้ "โมเดล AI หลายตัว" ไม่ได้ระบุชื่อ ReadEval จึงยืนยันจากต้นทางไม่ได้
- AI ทำให้แพตช์มีบั๊กมากขึ้นไหม: Windows Latest ตั้งข้อสงสัยว่าการใช้ AI ช่วยเขียนแพตช์อาจทำให้ผู้ใช้เจอบั๊กมากขึ้น โดยยกตัวอย่าง File History และปัญหาอุปกรณ์เสียง USB ที่ยังแก้ไม่ครบ เป็นข้อสังเกตของผู้เขียน ยังไม่มีข้อมูลยืนยัน ส่วน Microsoft ระบุว่าวิศวกรยังเป็นผู้ตรวจงานและรับผิดชอบผลลัพธ์
- "ไม่กี่ชั่วโมง": โพสต์ของ Microsoft ใช้คำว่า "อาจ" (potentially) และอ้างงานวิจัยของ Anthropic ที่ระบุข้อจำกัดไว้ว่าการโจมตีจริงยังต้องทำขั้นอื่นอีก ไม่มีแหล่งใดรายงานกรณีจริงที่ผู้โจมตีใช้ AI แกะแพตช์เดือนตุลาคมแล้วโจมตีภายในไม่กี่ชั่วโมง
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
อย่าเลื่อนอัปเดต Windows แต่ก็ไม่ต้องตื่นตระหนกกับตัวเลขพันกว่ารายการ คำอธิบายของ Microsoft ฟังขึ้นในแง่ที่ว่าช่องโหว่ที่ถูกพบและปิดแล้วดีกว่าช่องโหว่ที่ยังซ่อนอยู่ แต่บริษัทก็ยังไม่ได้แยกให้เห็นว่าตัวเลขที่พุ่งขึ้นมาจาก AI ของตัวเองแค่ไหน ซึ่งเป็นสิ่งที่ข่าวก่อนหน้าของ ReadEval ตั้งข้อสังเกตไว้แล้ว ประเด็นที่ใหม่จริงในโพสต์นี้คือการยอมรับตรง ๆ ว่าแพตช์ทุกชิ้นกลายเป็นแผนที่ให้ผู้โจมตีได้เร็วขึ้น ภาระจึงตกกับฝั่งผู้ใช้และฝ่ายไอทีที่ต้องติดตั้งเร็วขึ้น ข้อมูลที่ Microsoft ยกมาเป็นของเครื่องในองค์กร ซึ่งมีขั้นตอนทดสอบและอนุมัติจนช้ากว่าเครื่องที่บ้านอยู่แล้ว ผู้ใช้ทั่วไปที่ปล่อย Windows Update ทำงานตามปกติและรีสตาร์ตเมื่อระบบขอจึงอยู่ในฝั่งที่ได้เปรียบ กลุ่มที่น่าห่วงคือคนที่กดหยุดอัปเดตเพราะกลัวบั๊ก และเครื่อง Windows 10 ที่ไม่ได้ลงทะเบียน ESU สิ่งที่ควรจับตาต่อคือ Microsoft จะทำให้การอัปเดตเร็วขึ้นโดยไม่เพิ่มปัญหาความเข้ากันได้ได้แค่ไหน เพราะถ้าแพตช์มีบั๊กบ่อย คนจะกดหยุดอัปเดตมากขึ้น ซึ่งตรงข้ามกับสิ่งที่ Microsoft ขอ
แหล่งที่มา
- Windows Experience Blog: A new standard for vulnerability management in the AI era (Nuno Costa, 5 พ.ย. 2026)
- Microsoft Mechanics บน Tech Community: Deploy Windows updates to counter AI-discovered threats (Jeremy Chapman, 8 ก.ค. 2026)
- Windows Latest: Microsoft swears Windows 11 isn't "less secure" even as 1,100+ security fixes landed last month (6 พ.ย. 2026)
- Anthropic Frontier Red Team: Measuring LLMs' impact on N-day exploits (8 มิ.ย. 2026)
- Microsoft Learn: Update release cycle for Windows clients (วันและเวลาออกแพตช์รายเดือน)
- Microsoft Support: Windows Update FAQ (ประวัติการอัปเดต การหยุดอัปเดต)
- Microsoft Support: Install Windows Updates
- Microsoft: Windows 10 Consumer Extended Security Updates


