Microsoft เตือนตัวติดตั้งของแคร็กและเกมฟรีปลอม แอบเอาเน็ตบ้านและพลังเครื่องคุณไปหาเงิน
Microsoft พบตัวติดตั้งของแคร็กและเกมฟรีปลอมแอบลง WorldProxyPool, CharityEngine/BOINC และแอดแวร์ เช็กเองได้ใน Installed apps และ Task Scheduler

สารบัญ (11 หัวข้อ)
- สรุปประเด็นสำคัญ
- ตัวติดตั้งปลอมหน้าตาแบบไหน
- เกิดอะไรขึ้นหลังกดติดตั้ง
- สามทางที่เครื่องคุณถูกเอาไปหาเงิน
- เป็นการขุดคริปโตหรือเปล่า
- เครื่องฉันโดนไหม: เช็กเองใน 3 ขั้น
- ถ้าเจอ ต้องทำอะไรต่อ
- เปิดเกราะใน Windows Security ไว้ก่อน
- เกี่ยวกับข่าว IP ทำเนียบขาวถูกปล่อยเช่าไหม
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพว่าคุณหาเกมเก่าอย่าง Command & Conquer: Red Alert 2 มาเล่นฟรี หรือหาปลั๊กอินเสียงตัวแคร็กมาใช้ กดติดตั้งแล้วทุกอย่างดูปกติ แต่เบื้องหลัง ตัวติดตั้งแอบลงโปรแกรมอื่นตามมาอีกหลายตัว Microsoft Threat Intelligence ทีมวิจัยภัยคุกคามของ Microsoft เพิ่งเปิดเผยแคมเปญแบบนี้ และพบว่าเป้าหมายไม่ใช่ขโมยรหัสผ่าน แต่เอาเน็ตบ้านกับพลังเครื่องของคุณไปทำเงิน
ตัวติดตั้งปลอมเหล่านี้แจกในชื่อโปรแกรมแคร็ก เกมฟรี ตัวแอคทิเวต และ Roblox executor เมื่อเปิด มันจะถามเซิร์ฟเวอร์ว่าจะลงอะไรต่อ แล้วลองลงทีละตัว ถ้าตัวหนึ่งไม่สำเร็จก็ลองตัวถัดไป Microsoft ยืนยันผลได้ 3 ทาง คือ WorldProxyPool ที่ให้คนอื่นส่งอินเทอร์เน็ตผ่านเครื่องคุณ, CharityEngine กับ BOINC ที่เอาเครื่องคุณไปรันงานคำนวณ และ AW Manager หรือ Windows Manager โปรแกรมแนวแอดแวร์
เหมือนรับของแจกฟรีแล้วมีคนแปลกหน้าแอบย้ายเข้ามาอยู่ห้องว่างในบ้าน ใช้ไฟและเน็ตของคุณรับงานจากคนอื่น ต่างกันตรงที่ Microsoft ไม่ได้รายงานว่าโปรแกรมเหล่านี้ขโมยไฟล์หรือรหัสผ่าน แต่ตัวพร็อกซีได้สิทธิ์สูงสุดของ Windows และมีตัวเฝ้าคอยปลุกมันทุก 5 นาที ปิดตัวติดตั้งไปแล้วมันก็ยังทำงานต่อ
ปัญหาคือเมื่อคนแปลกหน้าส่งข้อมูลออกทางเน็ตบ้านคุณ ปลายทางจะเห็นที่อยู่ IP ของบ้านคุณ ไม่ใช่ของเขา ส่วนเครื่องที่ถูกใช้รันงานคำนวณก็เสียทั้งไฟและแรงประมวลผล Microsoft ไม่ได้บอกว่ามีเครื่องติดกี่เครื่องหรืออยู่ประเทศใด จึงยังยืนยันไม่ได้ว่ามีคนไทยโดนมากน้อยแค่ไหน แต่เหยื่อล่อเป็นของที่คนไทยก็โหลดกันไม่น้อย
ถ้าคุณหรือคนในบ้านเคยลงของแคร็กหรือเกมฟรีจากเว็บที่ไม่ใช่ร้านทางการ ลองเปิดรายการแอปในเครื่องแล้วหาชื่อ WorldProxyPool, CharityEngine, BOINC, VirtualBox หรือ Windows Manager ที่คุณไม่ได้ลงเอง จากนั้นเปิด Task Scheduler หางานที่ขึ้นต้นด้วย WorldProxyPool ใช้เวลาไม่กี่นาที ขั้นตอนทีละคลิก คำสั่งเช็ก และการตั้งค่า Windows Security ที่ Microsoft แนะนำอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- แคมเปญดาวน์โหลดปลอม: Microsoft Threat Intelligence เผยแพร่รายงานเมื่อ 3 พ.ย. 2026 ว่าพบตัวติดตั้งปลอมที่ล่อคนหาโปรแกรมแคร็ก เกมฟรี ตัวแอคทิเวต ปลั๊กอิน และ executor ตัวติดตั้งหนึ่งตัวลองลงโปรแกรมหลายตัวในรอบเดียว
- สามทางทำเงิน: WorldProxyPool (ให้ส่งอินเทอร์เน็ตของคนอื่นผ่านเครื่อง), CharityEngine/BOINC (ใช้เครื่องรันงานประมวลผลแบบกระจาย) และ AW Manager/Windows Manager (โปรแกรมแนวแอดแวร์)
- ไม่ใช่การขุดคริปโต: Microsoft ระบุว่าเป็นงานประมวลผลแบบกระจาย และไม่ได้ยืนยันว่ามีการขุดเหรียญ
- ชื่อที่เจอไม่ได้แปลว่าติดเสมอไป: CharityEngine, BOINC และ VirtualBox เป็นโปรแกรมที่มีการใช้งานถูกต้อง สิ่งที่น่าสงสัยคือเจอมันในเครื่องโดยที่คุณไม่ได้ลงเอง
- ไม่มีตัวเลขเหยื่อ: Microsoft ไม่ได้เปิดเผยจำนวนเครื่องหรือประเทศที่พบ
ตัวติดตั้งปลอมหน้าตาแบบไหน
Microsoft ระบุว่าเหยื่อล่อมีทั้งปลั๊กอินเสียงแคร็ก เกม PC, Roblox executor (โปรแกรมเสริมสำหรับรันสคริปต์ในเกม Roblox), โปรแกรมคลิกอัตโนมัติ (auto-clicker), เครื่องมือไดรเวอร์ และเครื่องมือปลดล็อกมือถือ ตัวอย่างชื่อที่ Microsoft พบคือ
- Echo Client
- FabFilter Total Bundle
- Navicat Premium crack
- Cue Club
- auto-clicker
- Deadpool Apunka Games
- Command & Conquer: Red Alert 2
- TFT Unlock Tool
- clownfishvoicechanger
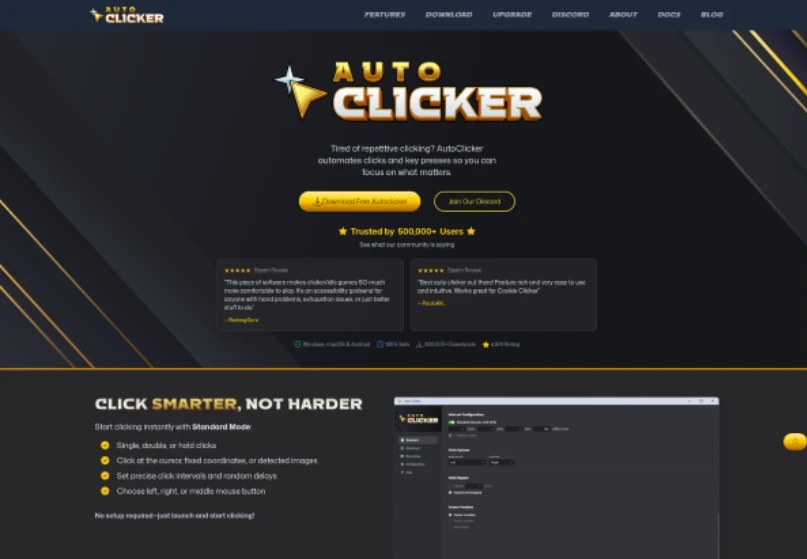
ภาพด้านบนในส่วนเรื่องเล่าเป็นตัวอย่างหน้าดาวน์โหลดโปรแกรมคลิกอัตโนมัติที่ Microsoft ยกมาในรายงาน หน้าตาดูเหมือนเว็บโปรแกรมทั่วไป มีปุ่มดาวน์โหลดสีเด่นและรีวิวจากผู้ใช้ จุดที่ต้องระวังจึงไม่ใช่ว่าเว็บดูน่าเชื่อถือหรือไม่ แต่อยู่ที่ว่าไฟล์มาจากผู้พัฒนาหรือร้านค้าทางการจริงหรือเปล่า
เกิดอะไรขึ้นหลังกดติดตั้ง
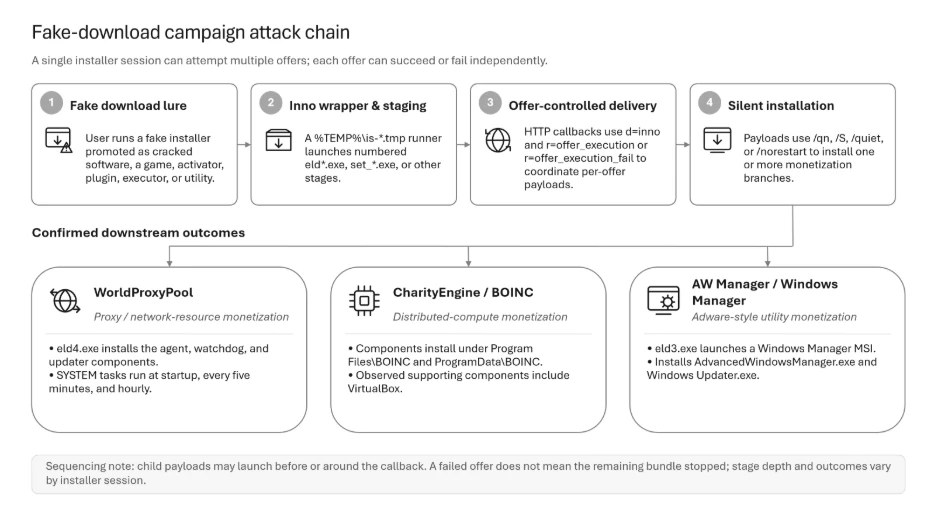
Microsoft แบ่งการทำงานเป็น 4 ขั้น ตามแผนภาพด้านบน
- คุณเปิดตัวติดตั้งปลอม ที่โหลดมาจากเว็บแจกของแคร็กหรือเกมฟรี
- ตัวติดตั้งแตกไฟล์ชั่วคราว ตัวติดตั้งสร้างด้วยรูปแบบเดียวกับ Inno Setup (เครื่องมือสร้างตัวติดตั้งโปรแกรมที่ใช้กันทั่วไป) แล้วรันโปรแกรมชั่วคราวในโฟลเดอร์
%TEMP%\is-*.tmp\` ซึ่งเรียกไฟล์ลำดับถัดไปชื่ออย่าง `eld0.exe,eld1.exeหรือset_*.exe - ถามเซิร์ฟเวอร์ว่าจะลงอะไร ระบบเรียกโปรแกรมที่จะลงแต่ละตัวว่า "ข้อเสนอ" (offer) และรายงานผลกลับทีละตัว มีทั้งรหัสข้อเสนอและรหัสที่ Microsoft ประเมินว่าเป็นรหัสพันธมิตรผู้แจกจ่าย (affiliate) ข้อเสนอแต่ละตัวสำเร็จหรือล้มเหลวแยกกัน ตัวแรกถูกบล็อกก็ไม่ได้แปลว่าตัวที่เหลือหยุดตาม โดเมนของเซิร์ฟเวอร์ก็เปลี่ยนบ่อย
- ติดตั้งแบบเงียบ ใช้ตัวเลือกอย่าง
/qn,/S,/quietและ/norestartที่ทำให้ตัวติดตั้งไม่ต้องถามผู้ใช้และไม่มีหน้าต่างให้เห็นมากนัก
Microsoft ยังพบว่าเมื่อข้อเสนอบางตัวล้มเหลว ข้อความที่ส่งกลับบางครั้งเป็นข้อความแจ้งว่าไฟล์มีไวรัสหรือซอฟต์แวร์ไม่พึงประสงค์ แปลว่าโปรแกรมป้องกันไวรัสในเครื่องบล็อกได้บางส่วน แต่ไม่ได้หมายความว่าบล็อกได้ทั้งชุด
สามทางที่เครื่องคุณถูกเอาไปหาเงิน
| ทาง | ทำอะไรกับเครื่องคุณ | ร่องรอยที่ Microsoft ระบุ |
|---|---|---|
| WorldProxyPool | ลงตัวพร็อกซีที่ส่งอินเทอร์เน็ตของบุคคลอื่นผ่านเครื่องคุณ (proxyware) | โฟลเดอร์ C:\Program Files\WorldProxyPool\` ไฟล์ `sdk-agent.exe และงานตั้งเวลา WorldProxyPoolAgent, WorldProxyPoolWatchdog, WorldProxyPoolUpdater |
| CharityEngine / BOINC | ลงซอฟต์แวร์ประมวลผลแบบกระจาย ตรวจความสามารถของการ์ดจอ แล้วรับงานคำนวณจากเครือข่าย CharityEngine | โฟลเดอร์ C:\Program Files\BOINC\` และ `C:\ProgramData\BOINC\` ไฟล์ `boinc.exe, charityengine.exe และตัวติดตั้ง VirtualBox 7.2.8 |
| AW Manager / Windows Manager | ลงโปรแกรมแนวยูทิลิตีและตัวอัปเดตที่ Microsoft จัดเป็นแนวแอดแวร์ | AdvancedWindowsManager.exe และ Windows Updater.exe ใน `%APPDATA%\AW Manager\Windows Manager 1.0.0` หรือ `C:\Program Files (x86)\AW Manager\Windows Manager` |
ที่มา: Microsoft Threat Intelligence (3 พ.ย. 2026)
ทาง WorldProxyPool เป็นทางที่ฝังตัวแน่นที่สุด ตัวติดตั้งสร้างงานตั้งเวลา 3 งานที่รันด้วยสิทธิ์ SYSTEM ซึ่งสูงกว่าบัญชีผู้ดูแลทั่วไป ได้แก่ WorldProxyPoolAgent ที่เปิดตัวพร็อกซีทุกครั้งที่เปิดเครื่อง, WorldProxyPoolWatchdog ที่รันสคริปต์ PowerShell แบบซ่อนหน้าต่างทุก 5 นาทีเพื่อเฝ้าดูตัวพร็อกซี และ WorldProxyPoolUpdater ที่อัปเดตตัวเองทุกชั่วโมง
ส่วนไฟล์ชื่อ Windows Updater.exe ในทางที่สามเป็นส่วนหนึ่งของ AW Manager ตามที่ Microsoft ระบุ ไม่ใช่ Windows Update ของ Microsoft แม้ชื่อจะคล้ายกัน
เป็นการขุดคริปโตหรือเปล่า
ไม่ใช่ตามข้อมูลที่มี Microsoft เรียกทาง CharityEngine/BOINC ว่า "การหารายได้จากพลังประมวลผล" ผ่านแพลตฟอร์มประมวลผลแบบกระจาย และจัดไว้ในเทคนิค Resource Hijacking (การยึดทรัพยากรเครื่อง) ของ MITRE ATT&CK ร่วมกับ WorldProxyPool Cybersecurity News เขียนไว้ชัดว่าผลการสืบสวนไม่ได้ยืนยันว่ามีการขุดคริปโต และการประมวลผลแบบกระจายกับการขุดเหรียญเป็นคนละกิจกรรม แม้ทั้งคู่จะกินทรัพยากรเครื่องโดยเจ้าของไม่ได้ยินยอมอย่างรู้เท่าทันก็ตาม
BOINC (Berkeley Open Infrastructure for Network Computing) และ VirtualBox (โปรแกรมจำลองเครื่องเสมือน) เป็นซอฟต์แวร์ที่คนจำนวนมากลงใช้เองโดยตั้งใจ Microsoft เขียนว่าโปรแกรมในแคมเปญนี้ "อาจมีการใช้งานที่ถูกต้อง" ความเสี่ยงอยู่ที่การถูกลงแบบเงียบผ่านชุดติดตั้งหลอกลวงโดยผู้ใช้ไม่รู้
เครื่องฉันโดนไหม: เช็กเองใน 3 ขั้น
Microsoft เขียนคำแนะนำในรายงานสำหรับทีมไอทีขององค์กร (ตรวจรายการซอฟต์แวร์ที่ไม่ได้ตั้งใจลง และงานตั้งเวลาที่ไม่คาดคิด) ReadEval แปลงเป็นขั้นตอนสำหรับเครื่องที่บ้าน โดยใช้ชื่อโปรแกรม โฟลเดอร์ และชื่องานตั้งเวลาที่ Microsoft ระบุไว้
1. ดูรายการแอปที่ติดตั้งไว้
เปิด Start > Settings > Apps > Installed apps (บน Windows 10 คือ Apps > Apps & features) แล้วพิมพ์ค้นหาทีละชื่อ
- WorldProxyPool
- CharityEngine
- BOINC
- VirtualBox
- AW Manager หรือ Windows Manager
ถ้าเจอ WorldProxyPool, AW Manager หรือ Windows Manager ถือว่าน่าสงสัยมาก ถ้าเจอ CharityEngine, BOINC หรือ VirtualBox ให้ถามตัวเองและคนในบ้านก่อนว่าเคยลงเองหรือไม่ ถ้าไม่มีใครลงเอง ให้ถือว่าน่าสงสัยเช่นกัน
2. ดูงานตั้งเวลา (Task Scheduler)
กด Windows + R พิมพ์ taskschd.msc แล้วกด Enter เลือก Task Scheduler Library ทางซ้าย แล้วดูรายการตรงกลางว่ามีงานชื่อ WorldProxyPoolAgent, WorldProxyPoolWatchdog หรือ WorldProxyPoolUpdater หรือไม่
ถ้าหาด้วยตาไม่สะดวก เปิด Windows PowerShell แบบ Run as administrator แล้ววางคำสั่งนี้ (คำสั่งนี้แค่อ่านรายการ ไม่ได้แก้อะไรในเครื่อง)
Get-ScheduledTask | Where-Object TaskName -like "WorldProxyPool*"ถ้าไม่มีอะไรแสดงขึ้นมา แปลว่าไม่มีงานตั้งเวลาชื่อเหล่านี้
3. ดูโฟลเดอร์ที่ Microsoft ระบุ
ใน PowerShell หน้าต่างเดิม วางคำสั่งนี้เพื่อเช็กว่าโฟลเดอร์ยังอยู่หรือไม่ (ผลเป็น True แปลว่ามีโฟลเดอร์นั้น)
Test-Path "C:\Program Files\WorldProxyPool"
Test-Path "C:\Program Files (x86)\AW Manager"
Test-Path "$env:APPDATA\AW Manager"
Test-Path "C:\Program Files\BOINC"
ถ้าเจอ ต้องทำอะไรต่อ
- ถอนการติดตั้ง: ใน Settings > Apps > Installed apps กดปุ่มสามจุดข้างชื่อแอปแล้วเลือก Uninstall ถ้าถอนจากตรงนี้ไม่ได้ ให้ไปที่ Control Panel > Programs > Programs and Features คลิกขวาที่โปรแกรมแล้วเลือก Uninstall ตามหน้าช่วยเหลือของ Microsoft (Microsoft ระบุว่า WorldProxyPool เขียนข้อมูลสำหรับถอนการติดตั้งไว้ในระบบด้วย)
- ลบงานตั้งเวลาที่ค้าง: หลังถอนแล้ว ตรวจ Task Scheduler อีกรอบ ถ้ายังเห็นงานชื่อ
WorldProxyPool...ให้คลิกขวาที่งานแล้วเลือก Delete - สแกนทั้งเครื่อง: เปิดแอป Windows Security > Virus & threat protection > Scan options เลือก Full scan แล้วกด Scan now Microsoft ระบุว่า Microsoft Defender ตรวจจับส่วนประกอบของแคมเปญนี้ได้ เช่น
Trojan:Win64/OfferLoader.DA!MTB,Adware:Win32/CloverและBehavior:Win32/SuspInnoOffer.A!mapsi - ลบตัวติดตั้งต้นเรื่อง: ลบไฟล์เกมหรือโปรแกรมแคร็กที่โหลดมาจากโฟลเดอร์ Downloads ด้วย เพราะถ้าเปิดซ้ำ มันก็ลองลงชุดเดิมได้อีก
ถ้าเครื่องเป็นของที่ทำงาน ให้แจ้งฝ่ายไอทีแทนการจัดการเอง เพราะรายงานของ Microsoft มีคำค้นสำหรับระบบ Microsoft Defender XDR ให้ฝ่ายไอทีใช้ตรวจทั้งองค์กร
เปิดเกราะใน Windows Security ไว้ก่อน
ข้อแนะนำแรกของ Microsoft คืออย่าโหลดโปรแกรมแคร็ก ตัวสร้างคีย์ ตัวติดตั้งเกมที่ไม่เป็นทางการ และเครื่องมือแอคทิเวต เพราะเป็นช่องทางที่มัลแวร์และโปรแกรมไม่พึงประสงค์ใช้บ่อย ถ้าโปรแกรมที่ต้องการมีราคาแพง ลองดูรุ่นทดลอง รุ่นฟรีจากผู้พัฒนาเอง หรือโปรแกรมทางเลือกแบบโอเพนซอร์สก่อน ส่วนเกมเก่าหลายเกมก็มีขายถูกในร้านค้าทางการ
ส่วนการตั้งค่าที่ Microsoft แนะนำ และวิธีเปิดบนเครื่องที่บ้านตามหน้าช่วยเหลือของ Microsoft
| การตั้งค่า | ช่วยอะไร | เปิดที่ไหน |
|---|---|---|
| Cloud-delivered protection | ให้ Defender ใช้ข้อมูลล่าสุดจาก Microsoft ตรวจภัยใหม่ได้แม่นขึ้น | Windows Security > Virus & threat protection > Manage settings |
| Tamper protection | กันไม่ให้แอปอื่นแอบปิดการตั้งค่าของ Defender | Windows Security > Virus & threat protection > Manage settings |
| Potentially unwanted app blocking | บล็อกโปรแกรมไม่พึงประสงค์ (PUA) เลือกได้ทั้ง Block apps และ Block downloads | Windows Security > App & browser control > Reputation-based protection settings |
Microsoft แนะนำให้เปิดทั้ง Block apps และ Block downloads โดย Block apps ตรวจโปรแกรมที่โหลดหรือลงไปแล้ว ส่วน Block downloads ตรวจตอนกำลังดาวน์โหลด แต่ใช้ได้เฉพาะกับเบราว์เซอร์ Microsoft Edge
หน้าช่วยเหลือของ Microsoft สองหน้าเขียนเรื่องค่าเริ่มต้นไม่ตรงกัน หน้าหนึ่งของ Windows 10 บอกว่าการบล็อก PUA ปิดไว้เป็นค่าเริ่มต้น อีกหน้าบอกว่าตั้งแต่ต้นเดือนสิงหาคม 2021 Microsoft เปลี่ยนให้เปิดเป็นค่าเริ่มต้น วิธีที่แน่นอนที่สุดคือเปิดหน้าตั้งค่าดูเองว่าสวิตช์เปิดอยู่หรือไม่ ถ้าเครื่องอยู่ในการดูแลขององค์กร คุณอาจเปลี่ยนค่าเหล่านี้เองไม่ได้
เกี่ยวกับข่าว IP ทำเนียบขาวถูกปล่อยเช่าไหม
เป็นปัญหาประเภทเดียวกัน แต่คนละเหตุการณ์ ข่าว IP ทำเนียบขาวถูกปล่อยเช่าผ่านบริการพร็อกซี ที่ ReadEval รายงานก่อนหน้านี้เล่าว่าเน็ตของเครื่องที่ลงแอปฟรีบางตัวถูกนำไปขายต่อเป็น "พร็อกซีบ้าน" ส่วนแคมเปญนี้แสดงอีกช่องทางหนึ่งที่โปรแกรมแบบนั้นเข้าเครื่องได้ คือแฝงมากับของแคร็ก รายงานของ Microsoft ไม่ได้เชื่อมโยง WorldProxyPool กับบริการพร็อกซีรายใดในข่าวนั้น ReadEval จึงไม่สรุปว่าเกี่ยวข้องกัน
แหล่งข่าวต่างกันตรงไหน
- ผลกระทบต่อเครื่อง: Digit เขียนว่าโปรแกรมเหล่านี้อาจทำให้เครื่องช้าลงและแสดงโฆษณาที่ไม่ต้องการ รายงานของ Microsoft ไม่ได้วัดว่าเครื่องช้าลงเท่าไร แต่หน้าช่วยเหลือเรื่อง PUA ของ Microsoft อธิบายไว้กว้าง ๆ ว่าโปรแกรมกลุ่มนี้ทำให้เครื่องช้าและแสดงโฆษณาได้ ReadEval จึงเขียนว่าเครื่องเสียแรงประมวลผล แต่ไม่ระบุว่าช้าลงเท่าไร
- ใครเป็นผู้ร้าย: พาดหัวของ Digit ใช้คำว่าแฮกเกอร์ ส่วน Microsoft เรียกว่าแคมเปญดาวน์โหลดปลอมที่ใช้ระบบ "ข้อเสนอ" และรหัสพันธมิตร ไม่ได้ระบุชื่อกลุ่มหรือบุคคลที่อยู่เบื้องหลัง
- คำแนะนำ: Microsoft แนะนำการตั้งค่าสำหรับองค์กรด้วย เช่น กฎ Attack Surface Reduction ซึ่งผู้ใช้ทั่วไปไม่ต้องตั้งเอง Digit และ Cybersecurity News สรุปตรงกันว่าผู้ใช้ทั่วไปควรเลี่ยงของแคร็กและเปิดการป้องกันใน Defender
- ความเชื่อมโยงกับแคมเปญอื่น: Cybersecurity News ยกตัวอย่างแคมเปญพร็อกซีแวร์ที่ปลอมเป็นโปรแกรมอื่นมาก่อน แต่เขียนเองว่ารายงานของ Microsoft ไม่ได้เชื่อมผู้อยู่เบื้องหลังเข้าด้วยกัน
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ของแคร็กยุคนี้ไม่จำเป็นต้องขโมยอะไรจากคุณ แค่ยืมเครื่องคุณไปหาเงินก็คุ้มสำหรับคนทำแล้ว สิ่งที่ทำให้แคมเปญนี้น่าสนใจคือมันไม่ได้ใช้มัลแวร์ตัวเดียวที่ตรวจเจอง่าย แต่ใช้โปรแกรมหลายตัวที่บางตัวมีการใช้งานถูกต้องในตัวเอง ผู้ใช้ที่เปิดรายการแอปแล้วเห็น BOINC หรือ VirtualBox จึงอาจคิดว่าเป็นของปกติ วิธีป้องกันที่ได้ผลที่สุดจึงยังเป็นเรื่องพื้นฐาน คือโหลดโปรแกรมจากผู้พัฒนาหรือร้านค้าทางการ และเปิดการบล็อกโปรแกรมไม่พึงประสงค์ทิ้งไว้ ส่วนข้อจำกัดของรายงานนี้คือไม่มีตัวเลขว่ามีเครื่องติดกี่เครื่องหรืออยู่ที่ใด ReadEval จึงบอกไม่ได้ว่าปัญหานี้ใหญ่แค่ไหนในไทย แต่การเช็กเองใช้เวลาไม่กี่นาที และไม่ต้องรอตัวเลขก่อนลงมือ
แหล่งที่มา
- Microsoft Threat Intelligence: Fake-download campaign uses trojanized installers to deliver monetization payloads (3 พ.ย. 2026)
- Digit: Downloaded cracked software? Microsoft warns hackers can exploit your PC (4 พ.ย. 2026)
- Cybersecurity News: Microsoft Warns Fake Game Downloads Are Secretly Monetizing Windows PCs (6 พ.ย. 2026)
- Microsoft Support: Protect your PC from potentially unwanted applications
- Microsoft Support: Potentially unwanted apps are blocked by default
- Microsoft Support: Virus and threat protection in the Windows Security app
- Microsoft Support: Uninstall or remove apps and programs in Windows
- Microsoft Learn: Get-ScheduledTask


